
Come Dev Machine Guard di StepSecurity automatizza l'inventario delle estensioni del browser, proteggendo le workstation degli sviluppatori su larga scala
Le estensioni del browser sono diventate strumenti indispensabili per sviluppatori frontend, designer e ingegneri QA. Dai selettori colore e strumenti di accessibilità ai React developer tools e alla capacità di DivMagic di copiare qualsiasi UI da qualsiasi sito web , le estensioni aumentano notevolmente la produttività. Tuttavia, ogni estensione installata rappresenta anche un potenziale vettore di attacco con accesso a strutture DOM sensibili, dati degli appunti, cookie di autenticazione e persino file system locali. Per le macchine degli sviluppatori che toccano regolarmente codice sorgente proprietario, credenziali di produzione e API interne, un'estensione del browser compromessa può degenerare in un incidente di sicurezza catastrofico.
StepSecurity, leader nella sicurezza delle workstation per sviluppatori, ha recentemente annunciato che il suo Dev Machine Guard ora inventaria le estensioni del browser su tutte le macchine degli sviluppatori gestite. Questa funzionalità offre una visibilità tanto attesa sul panorama delle estensioni, sostituendo gli audit manuali con una valutazione del rischio continua e automatizzata. In questo post analizzeremo perché questo è importante, come funziona l'inventario e cosa significa per i team che fanno grande affidamento sui flussi di lavoro basati sul browser, soprattutto quando creano o eseguono il debug di interfacce utente.
Il panorama nascosto delle minacce delle estensioni del browser
Le estensioni del browser godono per impostazione predefinita di ampi permessi. Anche un'apparentemente innocuo controllore del contrasto colore può richiedere l'accesso a tutti i contenuti del sito, mentre un'estensione React DevTools richiede la capacità di leggere e modificare gli alberi DOM. In mano a un attore malintenzionato, queste capacità diventano potenti canali di esfiltrazione.
Le estensioni operano all'interno della zona fiduciaria del browser. Possono bypassare le Content Security Policy, intercettare le richieste HTTP e raccogliere silenziosamente token di autenticazione, spesso senza attivare strumenti antivirus o di rilevamento degli endpoint.
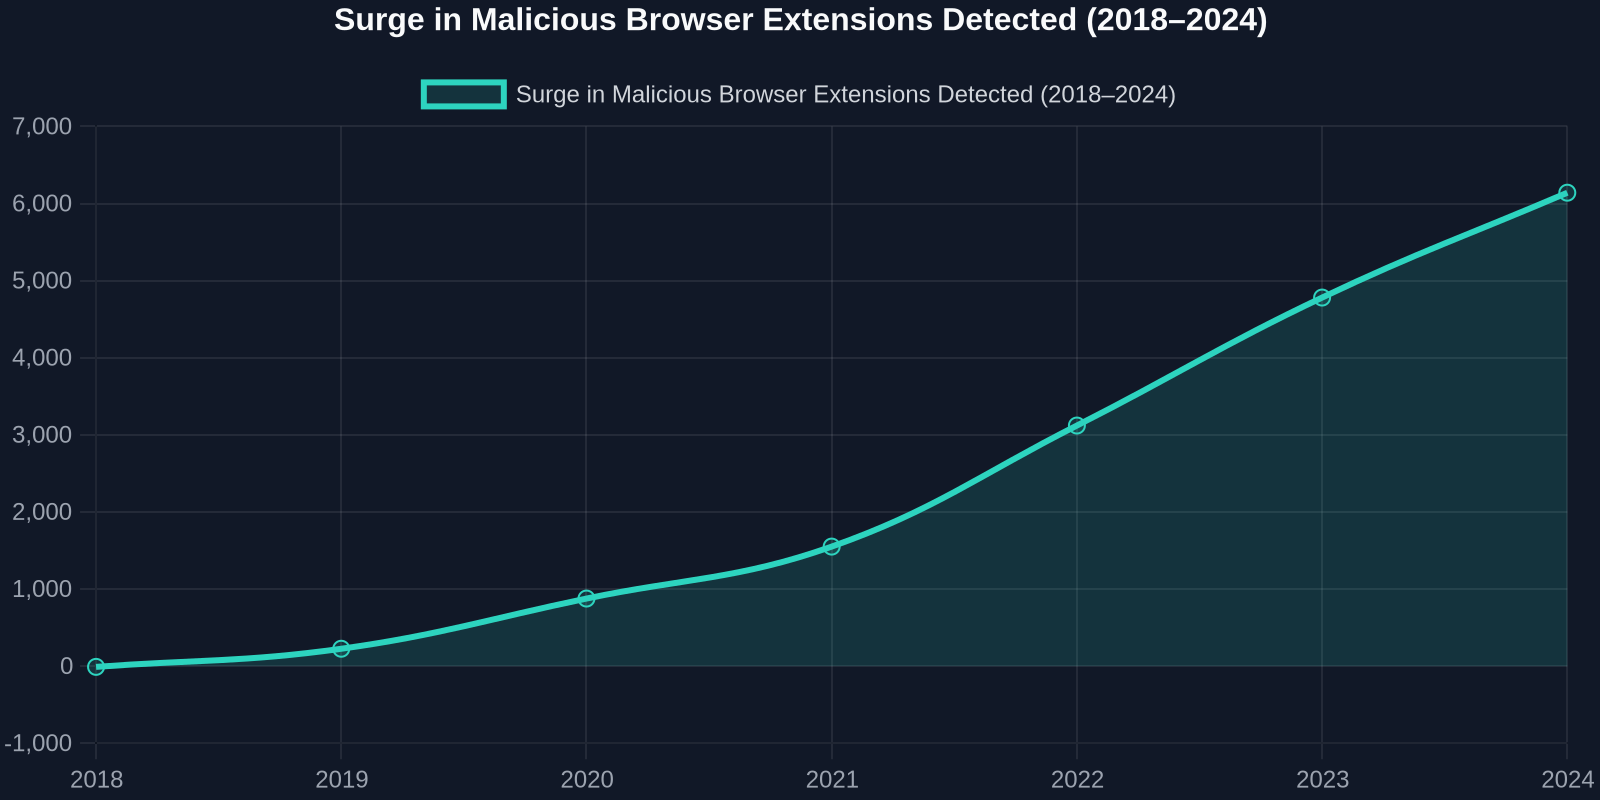
I ricercatori di sicurezza hanno documentato un aumento costante sia di estensioni intenzionalmente dannose sia di estensioni legittime compromesse tramite attacchi alla supply chain. Un'analisi del 2023 ha identificato oltre 1,3 milioni di utenti colpiti da estensioni che rubavano credenziali, registravano sequenze di tasti o iniettavano annunci indesiderati nelle pagine web. Le macchine degli sviluppatori, con il loro accesso elevato a repository Git interni, pipeline CI/CD e console cloud, sono obiettivi primari.
Perché le macchine degli sviluppatori sono il nuovo campo di battaglia
Gli attaccanti spostano sempre più l'attenzione dall'infrastruttura di produzione agli endpoint molto meno protetti: i laptop degli sviluppatori. Una singola estensione compromessa sul browser di uno sviluppatore può far trapelare variabili d'ambiente, chiavi API memorizzate nello storage locale degli strumenti di sviluppo o interi frammenti di codice sorgente copiati negli appunti. Secondo il rapporto State of DevSecOps 2024, il 41% delle violazioni di sicurezza riuscite ha avuto origine dalla workstation di uno sviluppatore, con gli attacchi basati sul browser che rappresentano una quota in rapida crescita.
"Senza un inventario automatizzato, si vola alla cieca in un mondo in cui una singola estensione può esfiltrare codice sorgente, accedere all'ambiente di staging o passare a servizi interni."
La supervisione manuale semplicemente non riesce a tenere il passo. Gli sviluppatori installano e rimuovono frequentemente estensioni per attività specifiche, testano estensioni non verificate durante il debug locale o mantengono set di estensioni diversi in Chrome, Edge, Firefox e Brave. Un responsabile della conformità o un team di sicurezza che si affida a sondaggi periodici non cattura mai il quadro completo in tempo reale.
Come Dev Machine Guard di StepSecurity inventaria le estensioni
Dev Machine Guard di StepSecurity si distribuisce come un agente leggero su workstation macOS, Windows e Linux. Con il suo ultimo aggiornamento, l'agente ora enumera ogni estensione del browser installata su tutti i browser basati su Chromium (Chrome, Edge, Brave, Opera, Arc) e Firefox. Estrae l'ID dell'estensione, il nome, la versione, i permessi richiesti e le informazioni sullo sviluppatore, quindi confronta questi metadati con più feed di threat intelligence.
Scoperta e classificazione in tempo reale
A differenza degli script periodici che catturano solo un'istantanea in un momento specifico, Dev Machine Guard monitora continuamente la directory delle estensioni del browser. Nell'istante in cui appare una nuova estensione, sia essa installata dallo store ufficiale, caricata lateralmente in modalità sviluppatore o spinta da una policy aziendale, l'agente la registra, ne classifica il livello di rischio e, se configurato, la blocca automaticamente.
Anche le estensioni installate tramite Carica estensione non pacchettizzata in modalità sviluppatore vengono catturate. Questo è critico perché molti sviluppatori testano estensioni non pubblicate localmente, spesso con permessi completi, e dimenticano di rimuoverle in seguito.
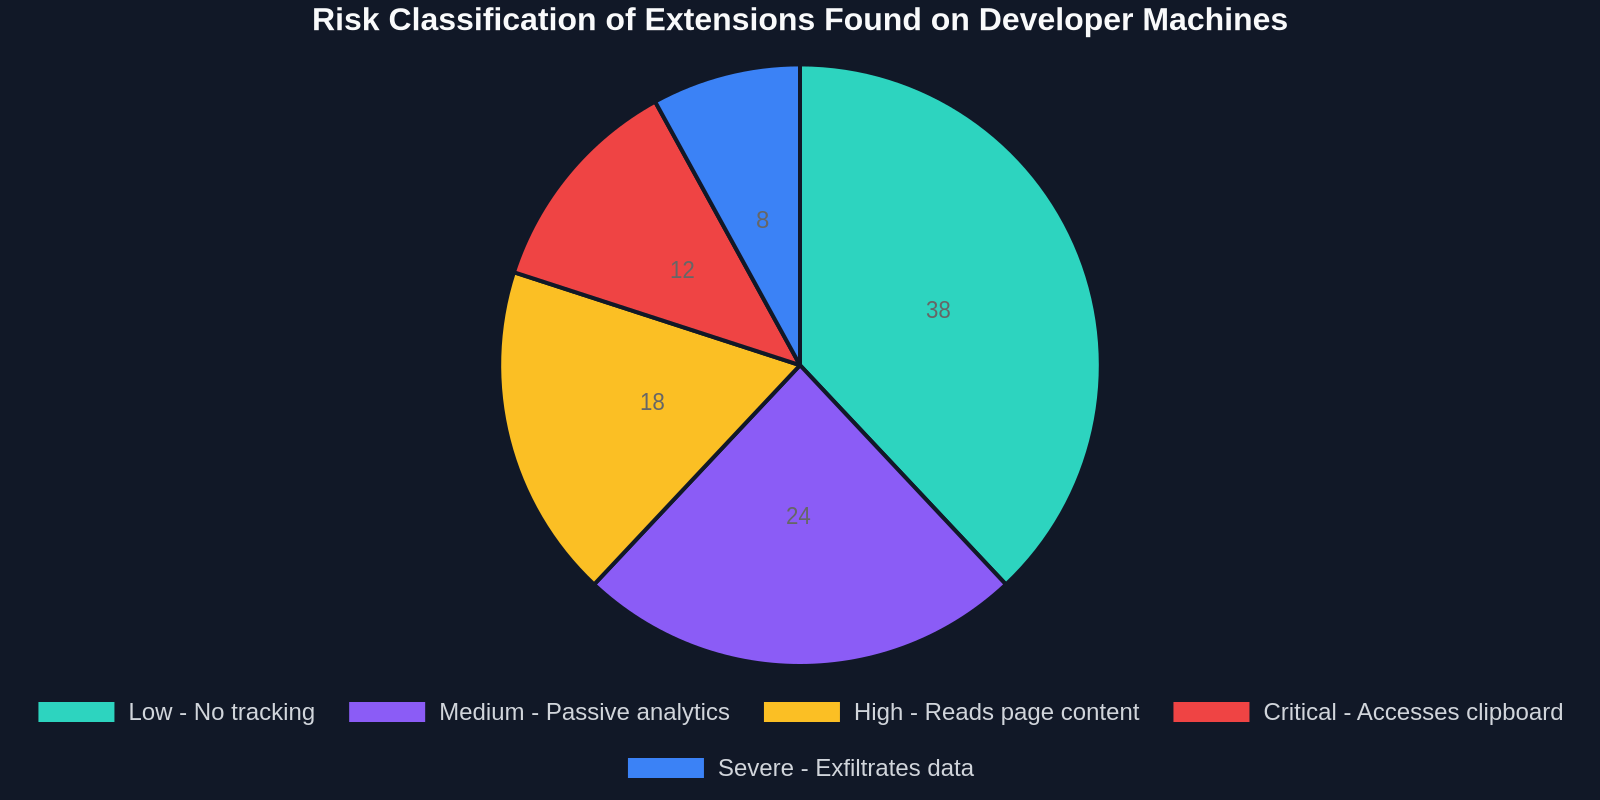
Il motore di classificazione del rischio utilizza un modello proprietario che pesa diversi fattori:
- Presenza dell'estensione in liste note di elementi dannosi (ad es. Google Safe Browsing, CRXcavator)
- Permessi che superano ciò che è tipico per la funzionalità dichiarata dell'estensione
- Reputazione dello sviluppatore e frequenza degli aggiornamenti
- Età dell'estensione e numero di recensioni sul Chrome Web Store
- Esecuzione di JavaScript offuscato o modelli di comunicazione C2 noti
Dashboard unificato e motore delle policy
Tutte le estensioni inventariate appaiono in un dashboard centralizzato, dove i team di sicurezza possono cercare, filtrare per livello di rischio e approfondire i dettagli delle singole estensioni. Il dashboard evidenzia anche anomalie, come un'estensione installata da uno sviluppatore in una regione che appare improvvisamente su macchine in un altro continente, spesso un segno di credential stuffing o di account takeover.
Gli amministratori definiscono le policy che stabiliscono cosa accade quando viene rilevata un'estensione ad alto rischio. Le opzioni vanno dall'invio di un avviso Slack e dall'apertura di un ticket Jira alla rimozione forzata dell'estensione e alla revoca temporanea dell'accesso VPN dello sviluppatore fino alla risoluzione del problema.
Confronto tra audit manuali e inventario automatizzato
Prima di strumenti appositamente progettati come Dev Machine Guard, la maggior parte delle organizzazioni faceva affidamento su fogli di calcolo manuali, questionari periodici o soluzioni di gestione degli endpoint prive di informazioni specifiche sul browser. La tabella seguente evidenzia la differenza:
Scenari reali di prevenzione delle violazioni
Per comprendere l'impatto, consideriamo tre situazioni in cui l'inventario automatizzato delle estensioni avrebbe fermato una violazione:
1. Il selettore colore che rubava le chiavi API
Un'estensione selettore colore ampiamente utilizzata, con oltre 500.000 installazioni, è stata silenziosamente aggiornata per raccogliere qualsiasi stringa che corrispondesse a un modello di chiave API nel DOM e inviarla a un server remoto. Gli sviluppatori che testavano gateway di pagamento o integrazioni cloud hanno subito l'esfiltrazione di chiavi Stripe e AWS. Dev Machine Guard avrebbe segnalato immediatamente il cambiamento dei permessi e il nuovo script di background offuscato.
2. L'estensione sideloaded dell'ex dipendente
Dopo che un collaboratore esterno se n'è andato, un'indagine ha rivelato che aveva caricato lateralmente un'estensione personalizzata che inoltrava ogni URL visitato e ogni invio di modulo a un server personale per mesi. Poiché non è mai stata pubblicata sullo store, i tradizionali strumenti endpoint non l'hanno rilevata. Il monitoraggio delle directory locali di Dev Machine Guard avrebbe rilevato la presenza di un'estensione non pacchettizzata in pochi minuti.
3. Lo strumento Dev Rel compromesso
Un'estensione utilizzata dai developer advocate per dimostrare le API è stata compromessa tramite le credenziali rubate di un manutentore. La versione avvelenata ha catturato cookie e token GitHub. Il rilevamento delle anomalie del motore di rischio avrebbe segnalato il cambiamento improvviso dell'hash dell'estensione e modelli insoliti di traffico in uscita.
In tutti e tre i casi, le estensioni hanno operato per settimane prima della scoperta. L'inventario automatizzato riduce il tempo di permanenza da settimane a secondi.
Esperienza dello sviluppatore incontra la sicurezza: un approccio equilibrato
Un timore comune è che gli strumenti di sicurezza troppo invasivi rallentino gli sviluppatori o blocchino strumenti legittimi. StepSecurity ha progettato Dev Machine Guard per essere non intrusivo. L'agente viene eseguito silenziosamente in background, consumando meno dell'1% di CPU, e blocca le estensioni solo quando è esplicitamente configurato per farlo. Gli sviluppatori possono comunque installare qualsiasi estensione di cui hanno bisogno per il debug o i test; l'obiettivo è la visibilità e la consapevolezza del rischio, non un divieto generalizzato.
Inoltre, l'inventario aiuta effettivamente gli sviluppatori a mantenere un browser più pulito e veloce. La dashboard fornisce una visione personalizzata delle proprie estensioni, mostrando quali non sono state utilizzate per mesi e quali presentano vulnerabilità note. Diventa uno strumento di igiene self-service, molto simile a uno scanner di dipendenze per i pacchetti npm.
Perché questo è importante per gli sviluppatori UI e gli utenti avanzati
In quanto azienda che sviluppa DivMagic, l'estensione del browser che ti permette di copiare qualsiasi UI da qualsiasi sito web, viviamo ogni giorno nell'ecosistema delle estensioni. Sappiamo in prima persona come le estensioni debbano essere progettate con cura per rispettare i dati degli utenti offrendo al contempo funzionalità potenti. Quando usi DivMagic per clonare un componente React o un layout Tailwind, ti fidi che la nostra estensione acceda solo ai nodi DOM specifici che selezioni e niente di più.
“Gli sviluppatori che utilizzano estensioni relative all'UI dovrebbero insistere sulla visibilità dell'inventario. Non puoi proteggere ciò che non vedi, e una singola estensione compromessa può far trapelare ogni pixel e riga di codice che hai mai ispezionato.”
La lezione più ampia è che qualsiasi strumento che interagisce con il DOM o le richieste di rete, che si tratti di un estrattore CSS, un proxy di debug o un gestore di appunti, deve essere sottoposto a audit. L'innovazione di StepSecurity normalizza questa traccia di audit sull'intera flotta di macchine degli sviluppatori, rendendola una parte standard delle pipeline DevSecOps.
Integrare l'inventario delle estensioni nei gate di sicurezza CI/CD
Le organizzazioni progressiste stanno iniziando a trattare la postura della workstation dello sviluppatore come un controllo in fase di build. Dev Machine Guard espone una ricca API che può essere interrogata durante l'esecuzione della pipeline CI/CD. Ad esempio, un workflow di GitHub Actions può chiamare l'API per verificare che le estensioni del browser dello sviluppatore che ha effettuato il commit fossero tutte nella categoria "rischio basso" al momento del commit. Se un'estensione aveva un punteggio di rischio elevato, la pipeline può bloccare la build o richiedere una revisione aggiuntiva.
Questo approccio sposta la sicurezza a sinistra verso il punto più precoce possibile: la digitazione dello sviluppatore. Combinato con strumenti di revisione del codice e scanner di dipendenze, l'inventario delle estensioni del browser diventa un altro livello di difesa contro gli attacchi alla supply chain che sfruttano il lato umano della creazione di software.
Prepararsi per la prossima era della sicurezza delle estensioni
Guardando al futuro, aspettatevi che i regolatori includano le estensioni del browser nei quadri di conformità. Già oggi, gli audit SOC 2 e ISO 27001 chiedono sempre più spesso informazioni sull'inventario software degli endpoint, e gli auditor stanno iniziando a chiedere specificamente informazioni sui componenti aggiuntivi del browser. Il GDPR impone che l'accesso ai dati personali venga registrato, e se l'estensione di uno sviluppatore cattura involontariamente dati personali da un database di staging visualizzato nel browser, ciò costituisce un'attività di trattamento dei dati che deve essere documentata.
La mossa di StepSecurity di inventariare le estensioni non è solo una funzionalità; è il riconoscimento che il browser è diventato l'ambiente di sviluppo principale per un'intera generazione di ingegneri. Proteggere quell'ambiente con lo stesso rigore applicato a server e account cloud è atteso da tempo.
Considerazioni finali
L'annuncio che Dev Machine Guard ora inventaria le estensioni del browser segna un passo significativo verso la maturazione della sicurezza della workstation dello sviluppatore. Per i team che distribuiscono applicazioni web, che si tratti di SPA, backend mobili o piattaforme SaaS, ignorare la superficie delle estensioni del browser equivale a lasciare socchiusa una porta sul retro. La combinazione di scoperta automatizzata, punteggio di rischio e applicazione delle politiche trasforma quella che una volta era un punto cieco in un asset trasparente e gestibile.
In DivMagic, crediamo che un grande sviluppo UI dipenda dalla fiducia, fiducia nei tuoi strumenti, fiducia nel tuo ambiente e fiducia nel codice che porti nei tuoi progetti. Mantenendo pulito e monitorato l'inventario delle estensioni del tuo browser, non solo salvaguardi il tuo lavoro, ma proteggi anche gli utenti che interagiranno con le interfacce che costruisci. Esplora Dev Machine Guard di StepSecurity per vedere come l'inventario automatizzato può elevare la postura di sicurezza del tuo team, e non perdere mai di vista le autorizzazioni che concedi alle estensioni che affiancano i tuoi strumenti quotidiani più preziosi.