
ClickFix Kötü Amaçlı Yazılımı: Sahte Tarayıcı Eklentileri Geliştirici İş Akışlarını Nasıl Tehlikeye Atar
Tarayıcı eklentileri, ön uç geliştiriciler için vazgeçilmez hale geldi. Tasarımları analiz eder, düzenleri inceler ve tekrarlayan görevleri otomatikleştirirler. Ancak bu bağımlılık aynı zamanda tehlikeli bir saldırı vektörünü de açar: meşru görünen ancak aslında casus yazılım, fidye yazılımı veya veri hırsızı olan kötü niyetli eklentiler.
Kaspersky Labs tarafından yakın zamanda yayınlanan bir rapor, ClickFix adlı sofistike bir kampanyayı detaylandırıyor. Bu kötü amaçlı yazılım ortalama kullanıcıyı hedef almaz; güvenilir eklenti yükleme istemlerini taklit ederek özellikle geliştiricileri ve güç kullanıcılarını tuzağa düşürür. ClickFix'i anlamak, hem üretkenliğe hem de güvenliğe değer veren her geliştirici için kritik öneme sahiptir.
ClickFix Kötü Amaçlı Yazılımı Nedir?
ClickFix, kurbanları kötü niyetli tarayıcı eklentileri yüklemeleri için kandıran, sosyal mühendislik odaklı bir kötü amaçlı yazılımdır. Saldırı, genellikle Chrome veya Edge eklenti izin istemiyle aynı tarzda biçimlendirilmiş sahte bir iletişim kutusu görüntüleyen güvenliği ihlal edilmiş bir web sitesiyle başlar. Mesaj, 'eksik eklenti', 'güncel olmayan sürücü' veya 'güvenlik sertifikası hatası' konusunda uyarır ve kullanıcıdan sorunu düzeltmek için 'Eklentiyi Yükle'yi tıklamasını ister.
Kullanıcı tıkladığında, görünüşte güvenilir bir kaynaktan, genellikle gizli bir yönlendirme yoluyla kötü niyetli bir eklenti yüklenir. Eklenti daha sonra geniş izinler kazanır: tüm web sitesi verilerini okuma, çerezlere erişme, tuş vuruşlarını yakalama ve hatta file:// erişimi aracılığıyla yerel dosyaları sızdırma.
ClickFix saldırganları, kötü niyetli istemleri yaymak için özellikle geliştirici forumlarını, GitHub sorunlarını ve npm paket dokümantasyon sayfalarını hedef alır. Geliştiricilerin eklenti yükleme akışlarına güvenmeye şartlandığını bilirler.
ClickFix Geliştiricileri Nasıl Özel Olarak Hedef Alır
Geliştiriciler, yükseltilmiş sistem erişimine sahip oldukları ve hassas varlıklarla (API anahtarları, kimlik doğrulama token'ları, üretim kimlik bilgileri) çalıştıkları için birincil hedeflerdir. ClickFix bunu şu şekilde kullanır:
- Bağlamsal yemler: Bir kod alıştırma platformunda (ör. CodePen, JSFiddle) "React DevTools güncellemesi gerekli" veya "Vue.js hata ayıklayıcı eksik" diyen bir istem belirir. Geliştirici, hata ayıklamaya devam etmek isteyerek düşünmeden tıklar.
- Sahte hata sayfaları: Yerel bir geliştirme sunucusu (localhost) yüklendiğinde, sahte bir SSL uyarısı açılır ve geliştiriciyi "yerel güvenlik sertifikası eklentisini yüklemeye" teşvik eder; bu aslında kötü amaçlı yazılımdır.
- Klon siteler aracılığıyla kimlik avı: Saldırgan, popüler eklenti sayfalarını (bilinen bir renk seçici veya JSON biçimlendirici gibi) klonlar ve kötü niyetli yükü enjekte eder. Sahte sayfa, gerçeğiyle piksel birebir aynı görünür.
Bir ClickFix Saldırısının Teknik Anatomisi
Eklenti yüklendikten sonra neler olduğunu inceleyelim. Kötü niyetli eklenti tipik olarak manifest.json içerir ve <all_urls>, webRequest, cookies ve storage gibi izinlere sahiptir. Ayrıca harici betiklerle etkileşime girmek için native mesajlaşma yetenekleri de içerebilir.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
Arka plan betiği daha sonra:
- Tüm HTTP isteklerini izleyerek API anahtarlarını, token'ları ve form verilerini çalar.
- Her sayfaya tuş vuruşlarını ve pano içeriğini yakalamak için bir betik enjekte eder.
- Sızdırılan verileri periyodik olarak bir komuta ve kontrol sunucusuna gönderir.
- Güvenlik tarayıcıları tarafından tespit edilmekten kaçınmak için JavaScript obfuscation kullanır.
Güvenliği ihlal edilen eklentilerin çoğu Chrome Web Mağazası inceleme sürecini geçer çünkü kötü niyetli kodu, yalnızca yükleme sonrası bir sunucu ping'inden sonra yüklenen obfuscated modüllerde gizlerler.
Gerçek Dünya Etkisi: Geliştiriciler Neden Önemsemeli
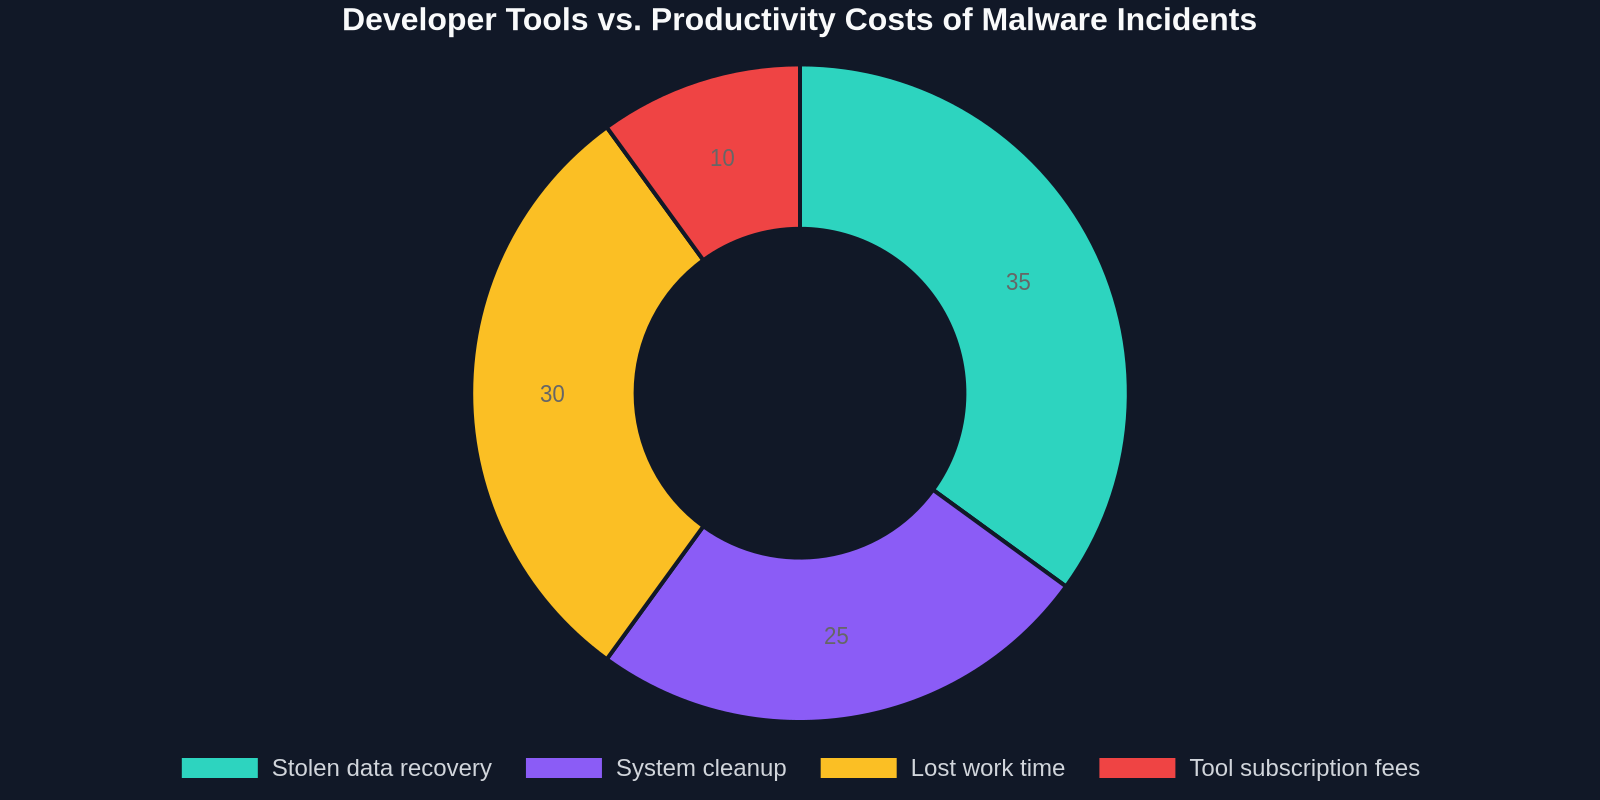
Bir ön uç geliştiricisi için, güvenliği ihlal edilmiş bir eklenti şu anlama gelebilir:
- Çalınan kimlik bilgileri: Üretim veritabanlarına, CI/CD boru hatlarına ve bulut konsollarına erişim.
- Veri sızıntısı: Müşteri tasarımları, özel kod ve dahili dokümantasyon.
- Tedarik zinciri riski: Eklentinin npm veya git depolarına erişimi varsa, paket dosyalarını değiştirebilir veya kötü niyetli kod taahhüt edebilir.
- İtibar hasarı: Bir geliştiricinin güvenliği ihlal edilmiş makinesine dayandırılan bir ihlal, kariyer beklentilerine ve ekip güvenine zarar verebilir.
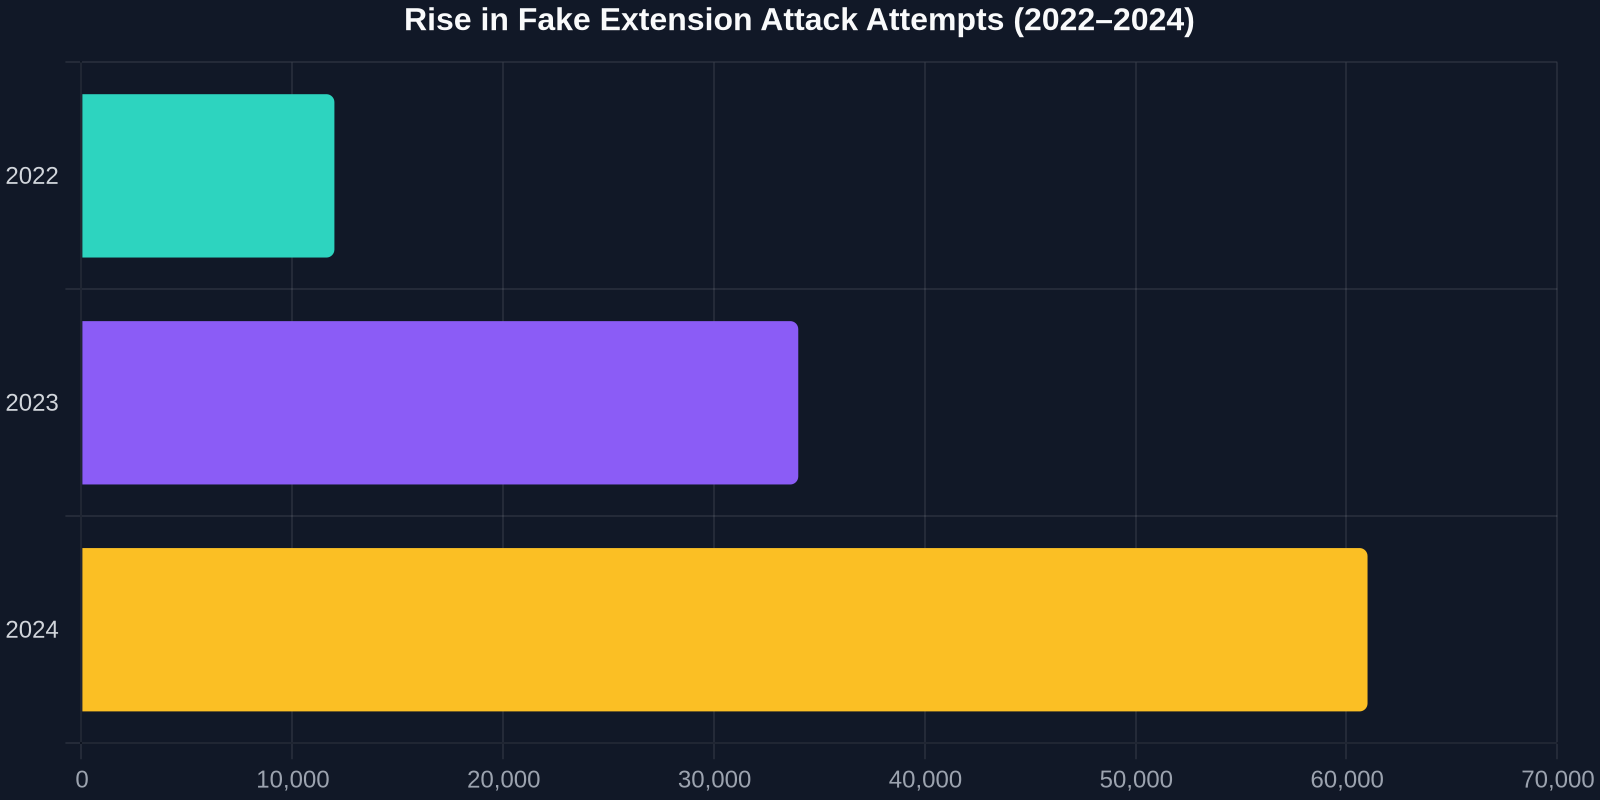
Bu saldırıların sıklığı artıyor. Kaspersky'ye göre, ClickFix varyantları sadece son altı ayda 40.000'den fazla doğrulanmış enfeksiyondan sorumlu olup, mağdurların orantısız bir kısmı yazılım mühendisleridir.
DivMagic Saldırı Zincirini Nasıl Kırar
DivMagic, ön uç geliştiriciler için özel olarak oluşturulmuş güvenilir bir tarayıcı eklentisidir ve mimarisi, ClickFix ve benzeri kötü amaçlı yazılımların tehlikelerinden doğal olarak kaçınır:
- Aldatıcı yükleme istemleri yok: DivMagic yalnızca resmi Chrome Web Mağazası ve doğrulanmış Microsoft Edge Eklentileri'nden yüklenebilir. Asla sahte "güncelleme gerekli" diyalogları kullanmaz.
- Minimal izinler: DivMagic yalnızca web sitelerinden CSS kopyalamak için gerekli izinleri ister,
<all_urls>,cookies,webRequestyok. Kaynağı GitHub'da inceleyerek teyit edebilirsiniz. - Aktif bakımcı topluluğu: Eklenti açık kaynaklıdır ve düzenli olarak denetlenir. Sorunlar GitHub'da şeffaf bir şekilde takip edilir.
- Harici sunucu çağrısı yok: Kopyalanan tüm kod tarayıcınızda yerel olarak işlenir. Hiçbir veri makinenizden ayrılmaz.
Herhangi bir eklenti yüklemeden önce, izinlerini, yıldız sayısını ve son güncelleme tarihini her zaman kontrol edin. DivMagic'in şeffaf geliştirme modeli güvenmeyi kolaylaştırır.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
ClickFix ve Benzeri Tehditlerden Kaçınmak İçin En İyi Uygulamalar
- Uzantı kimliğini doğrulayın: Mağaza kimliğini geliştiricinin resmi web sitesiyle eşleştirin. Chrome Web Mağazası kimlikleri benzersizdir, bunları yer imlerine ekleyin.
- "Yalnızca mağazadan izin ver" politikasını kullanın: Yönetilen ortamlarda (ofis), yandan yüklenen uzantıları engelleyen bir politika uygulayın.
- İzin uyarılarını dikkatle inceleyin: Bir renk seçici
<tüm_url'ler>veçerezleristiyorsa, bu bir tehlike işaretidir. - Uzantıları güncel tutun: Güncel olmayan uzantılar bilinen güvenlik açıkları içerebilir. Ancak yalnızca resmi mağazadan güncelleyin, asla açılır pencere uyarılarıyla değil.
- Güvenilir bir araç seti kullanın: DivMagic, React DevTools (resmi) ve Lighthouse gibi iyi bilinen uzantılara sadık kalın. Yeni bir aracı kurmadan önce mutlaka inceleyin.
- Ekibinizi eğitin: ClickFix'i gösteren bir güvenlik atölyesi düzenleyin. Sahte bir iletişim kutusunun meşru bir tanesiyle nasıl birebir aynı göründüğünü gösterin.
"En tehlikeli güvenlik açıkları kodunuzda değil, düşünmeden güvendiğiniz araçlardadır." - Güvenlik araştırmacısı Brian Krebs'ten uyarlanmıştır
Sonuç
Tarayıcı uzantıları, ön yüz geliştirmenin İsviçre çakısıdır, ancak her yeni araç kötü amaçlı yazılımlar için potansiyel bir giriş noktası ekler. ClickFix, siber suçluların sosyal mühendisliklerini özellikle geliştiricileri hedef alacak şekilde uyarladıklarının net bir hatırlatıcısıdır. Bilgili kalarak, kaynakları doğrulayarak ve DivMagic gibi şeffaf, minimum izinli araçları seçerek iş akışınızı ve kariyerinizi koruyabilirsiniz.
Bir dahaki sefere bir açılır pencere "gerekli güvenlik uzantısı" yüklemenizi istediğinde, durun, inceleyin ve düşünün; bu sizi bir ClickFix istatistiği olmaktan kurtarabilir.