
Dev Machine Guard'ın Tarayıcı Eklentisi Envanterinin Geliştirici İş Akışınız İçin Anlamı
Her geliştiricinin tarayıcısında bir dizi eklenti, hata ayıklayıcı, ekran kaydedici, UI denetleyici, parola yöneticisi ve daha birçoğu bulunur. Şimdiye kadar çoğu kuruluşun bu eklentileri geliştirici makinelerinde kataloglamak için sistematik bir yöntemi yoktu; bu da üretkenlik kayıplarından tam teşekküllü tedarik zinciri risklerine kadar uzanan kör noktalar bırakıyordu. StepSecurity'nin Dev Machine Guard'a eklediği tarayıcı eklentisi envanteri bu denklemi değiştiriyor. Bu yazıda, bunun günlük iş akışınız için ne anlama geldiğini, eklentileri yönetmenin neden her zamankinden daha önemli olduğunu ve DivMagic gibi akıllı araçların modern, güvenli bir geliştirme kurulumuna nasıl uyduğunu açıklıyoruz.
Duyuru dikkatimizi çekti çünkü tarayıcı eklentilerini geliştirme yığınının görünmez bir katmanından makine duruşunun birinci sınıf bir öğesine taşıyor. İster bir SaaS panosu oluşturuyor, ister bir WebSocket bağlantısında hata ayıklıyor, ister ilham almak için piksel mükemmel bir UI bileşenini kopyalıyor olun, eklentiler sessiz işçilerdir ve bazen de sessiz risk vektörleridir. Yeni envanter yeteneğinin ne sunduğuna ve her ön yüz ekibinin neden bunu önemsemesi gerektiğine dalalım.
Tarayıcı Eklentileri Neden Yönetilmeyen Sınır Haline Geldi
Modern geliştirici makineleri yoğun bir şekilde enstrümante edilmiştir. VSCode eklentileri .editorconfig dosyaları tarafından yönetilir, npm paketleri CI'da denetim taramalarına tabi tutulur ve bulut erişim politikaları IAM tarafından uygulanır. Ancak geliştiricilerin günün büyük kısmını geçirdiği tek uygulama olan tarayıcı büyük ölçüde yönetilmemiş durumda kaldı. StepSecurity'nin blog yazısı, Dev Machine Guard'ın artık Edge, Chrome ve Firefox üzerinde bir geliştiricinin makinesindeki her yüklü tarayıcı eklentisini, izinler, sürüm ve eklentinin resmi mağazadan mı yoksa yan yüklenmiş mi olduğu gibi kritik meta verilerle birlikte listelediğini açıklıyor.
Bu yönetilmeyen durum, geliştirme tarayıcıları üretim verilerinden yalıtılmışken tolere edilebilirdi. Ancak bugün, mikro ön yüz mimarileri, Next.js'in canlı yeniden yüklemesinin staging API'lerine erişmesi ve geliştiricilerin rutin olarak dahili panolara giriş yapmasıyla tarayıcının saldırı yüzeyi çok geniştir. Yeni envanter özelliği sadece bir güvenlik inceliği değil; birçok ekibin ihtiyaç duyduğunu bilmediği bir veri farkındalık katmanıdır.
Dev Machine Guard'ın Ortaya Çıkardığı Veriler
Blogdan, her eklenti için toplanan temel öznitelikler şunları içerir:
- Eklenti Kimliğive adı – bilinen güvenlik açığı veritabanlarıyla eşleştirme için önemlidir.
-Kaynak– resmi Chrome Web Mağazası, Mozilla Eklentileri veya yan yüklenmiş (bu anında bir kırmızı bayraktır).
-İzinler– hassas başlıkları sızdırabilecek
tabs,cookies,storageveyawebRequestgibi. -Sürüm– eski sürümler genellikle yamalanmamış CVE'ler içerir. -Yükleme yöntemi– kullanıcı tarafından yüklenmiş veya kurumsal olarak dağıtılmış.
Bu öznitelikleri envanterleyerek, güvenlik ekipleri sistem paketleri için kullandıkları duruş yönetimi mantığını tarayıcıya uygulayabilir. Örneğin bir politika, debugger iznine sahip olan ve ön yüz hata ayıklama için açıkça onaylanmamış herhangi bir eklentiyi işaretleyebilir. Veya 12 aydır güncellenmemiş eklentileri otomatik olarak engelleyebilir.
Envanter Yeteneği Geliştirici Deneyimini Nasıl Değiştiriyor
İlk bakışta, kişisel araç kutunuzu envanterlemek müdahaleci gelebilir. "React Developer Tools, Lighthouse ve DivMagic işimi yapmak için ihtiyacım var," diye itiraz edebilir bir geliştirici. Ve haklı olurdu; üretkenlik araçları isteğe bağlı değildir. Buradaki amaç geliştiricileri favori eklentilerinden mahrum etmek değil; geliştirme ve güvenlik ekipleri arasında ortak bir sözlük oluşturmaktır.
Gölge BT'den Onaylı Araç Zincirine
Envanter, tarayıcıdaki "Gölge BT"yi kataloglanmış bir varlık listesine dönüştürür. Bir liste oluştuktan sonra şunları yapabilirsiniz: -Her rol için beyaz listeleroluşturun: ön yüz geliştiricileri DivMagic, Redux DevTools ve Wappalyzer'a ihtiyaç duyar; arka uç geliştiricileri yalnızca Postman Interceptor'a ihtiyaç duyabilir. -Anormallikleri tespit edin: bir geliştiricinin kurumsal dizüstü bilgisayarında aniden bir kripto cüzdan eklentisi çalıştırması bir konuşmayı gerektirebilir.
- Uyumluluğu otomatikleştirin: SOC 2 kontrolleriniz onaylı yazılım listeleri gerektiriyorsa, Dev Machine Guard artık tarayıcıları da içerir.
Bu süreç nadiren sürtüşmeye neden olur çünkü çoğu geliştirici zaten çok fazla eklentiye sahip olduğundan şüphelenir. Veriler bunu destekler: her eklenti bellek, potansiyel çakışmalar ve işleme yükü eklediğinden, düzenli bir bahar temizliği genel tarayıcı performansını iyileştirir.
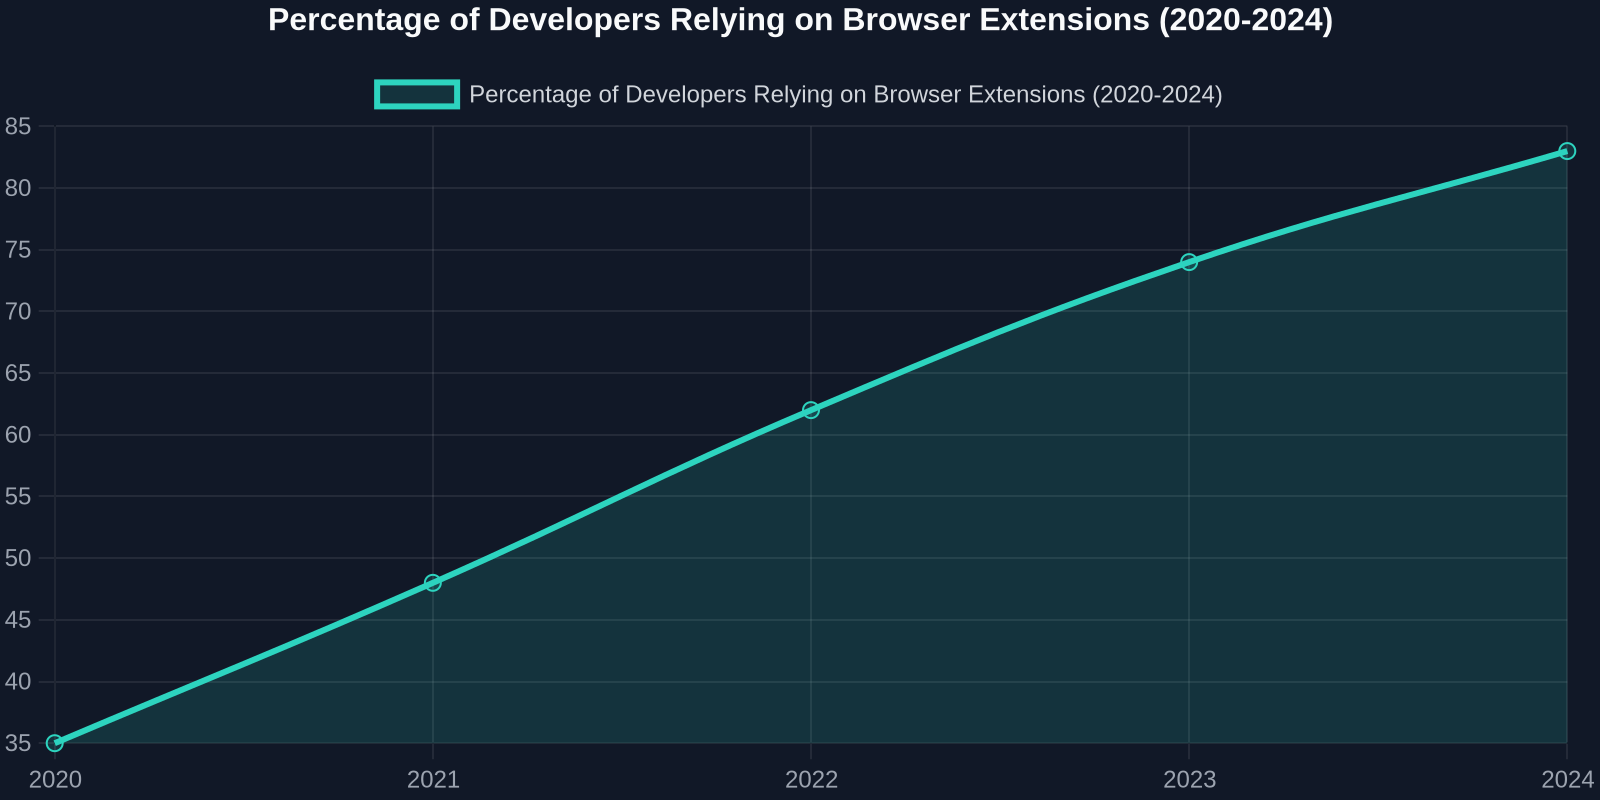
Yukarıdaki grafik, son beş yılda eklenti bağımlılığında istikrarlı bir artışı göstermektedir. Sayı arttıkça, her birini denetlemenin idari yükü de artar. Otomatik bir envanter, tahmin yürütmeyi ortadan kaldırır.
Eklenti Envanterini SSDF ve Tedarik Zinciri Bütünlüğüne Bağlama
Yazılım tedarik zinciri artık package.json ve konteyner kayıt defterleriyle sınırlı değildir. Tarayıcı eklentileri, resmi bir mağazadan yüklenmiş olsalar bile, telemetri yerleştirebilir veya ağ isteklerini değiştirebilir. Ulusun Siber Güvenliğini İyileştirme AB Başkanlık Kararnamesi, açıkça bir yazılım malzeme listesi (SBOM) talep etmektedir. Dev Machine Guard, etkili bir şekilde tarayıcı çalışma zamanı için bir SBOM sağlamaktadır.
Açık kaynak bakımcıları ve devlet müşterileriyle çalışan ajanslar için, tarayıcı eklentilerinin otomatik bir envanterine sahip olmak, güvenli geliştirme uygulamalarını göstermeye yönelik somut bir adımdır. Doğrudan NIST SP 800‑218 (SSDF) "Yazılımı Analiz Et" göreviyle bağlantılıdır ve güvenlik anketlerinde referans olarak kullanılabilir.
Ön Yüz Geliştiriciler Neden Eklenti Şeffaflığını Benimsemeli
Ön yüz çalışması benzersiz bir şekilde eklenti yoğunlukludur. Tipik bir ön yüz geliştiricisinin tarayıcısı, web uygulamalarını test etmek, incelemek ve geliştirmek için bir tuvaldir. Ancak bu özelleşmiş araç zinciri, aynı zamanda onu saldırganlar için çekici kılan şeydir; bir geliştiricinin tarayıcısını tehlikeye atmak, kaynak haritaları, yerel depolamadaki API anahtarları ve oturum belirteçleri verebilir. Kullanılan en yaygın eklenti kategorilerine ve şeffaflığın her birine nasıl fayda sağladığına bakalım.
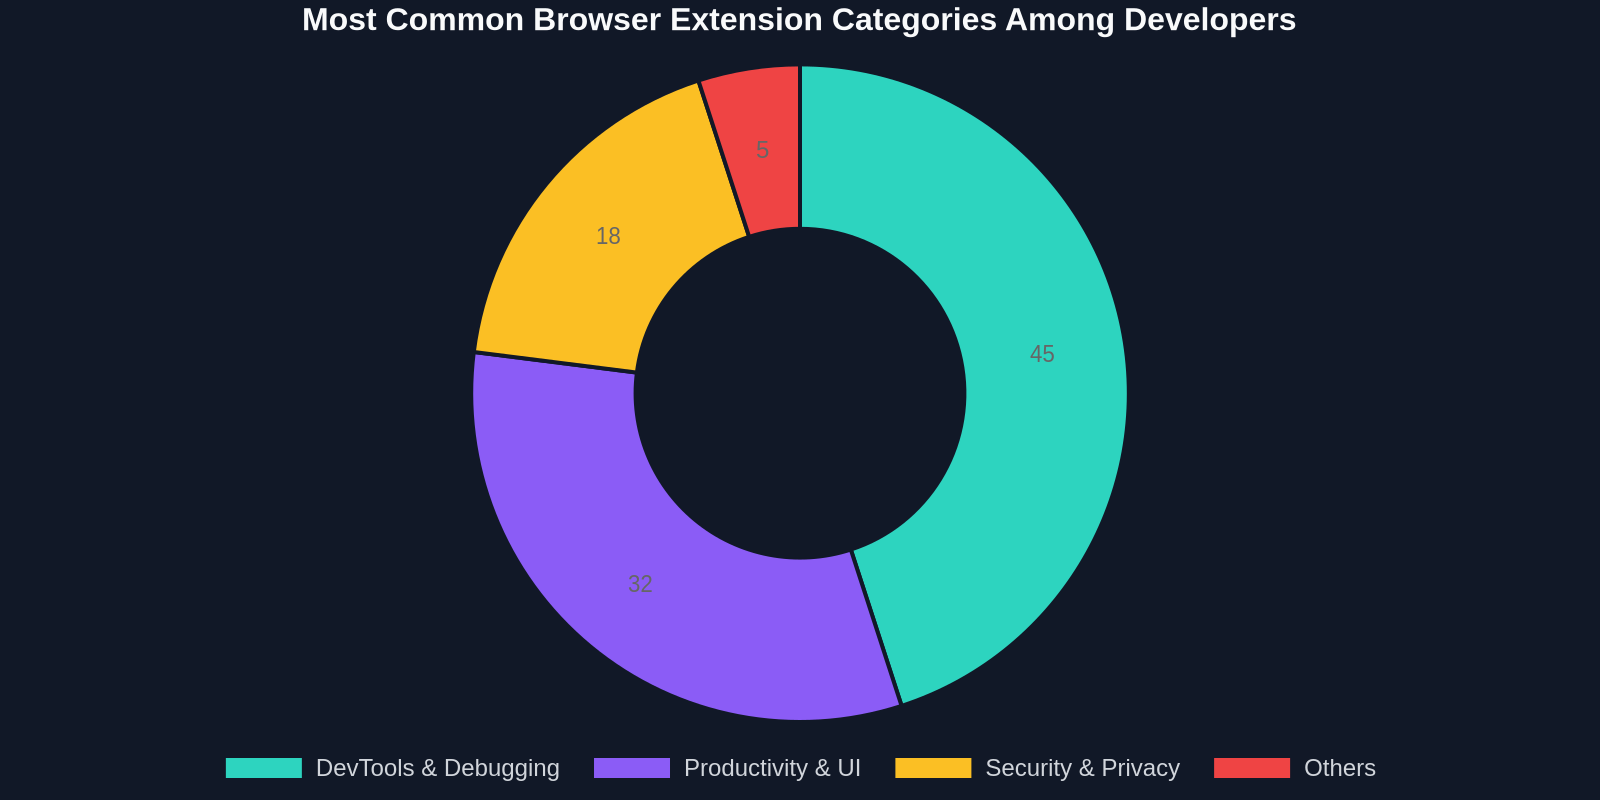
DevTools ve Hata Ayıklamaeklentileri baskındır, bunu üretkenlik yardımcıları (DivMagic gibi) ve güvenlik araçları takip eder. Her kategori farklı bir risk/ödül profili taşır.
DevTools ve Hata Ayıklayıcılar: Güçlü Ama İzin Ağırlıklı
React Developer Tools veya Redux DevTools gibi eklentiler, DOM'a derin erişim ve bazı modlarda dosya URL'lerine erişim gerektirir. Envanter, aşağıdakileri doğrulamanızı sağlar:
- Eklenti güvenilir bir yayıncıdandır (genellikle Facebook/Google).
- Hassas oturumlar sırasında (örneğin, bankacılıkla ilgili bir dahili araç) güvenilmeyen bir hata ayıklayıcı etkin değildir.
- Üretim benzeri ortamlara erişirken yalnızca amaçlanan hata ayıklayıcılar çalışıyor.
Üretkenlik Eklentileri: Denetlenebilir Kalması Gereken Zaman Tasarrufları
İşte DivMagic'in parladığı yer burasıdır. DivMagic, geliştiricilerin herhangi bir web sitesindeki herhangi bir UI'yi doğrudan kendi projelerine kopyalamasına olanak tanır, tasarımları yeniden oluşturma saatlerini saniyelere dönüştürür. Bu, ön yüz ekiplerinin onsuz yaşayamayacağı bir üretkenlik eklentisinin en iyi örneğidir.
- Yalnızca resmi DivMagic uzantısının kullanıldığı, kodları sızdıran bir taklidinin değil.
- Uzantının izinlerinin (ör.
storage,activeTab) iyi anlaşıldığı ve şirket politikasıyla uyumlu olduğu. - Kurumsal özel yapılandırmaların (beyaz listeye alınmış alan adları gibi) belgelendiği.
Bir envanter yerindeyken, güvenlik ekibi DivMagic’i hızlıca onaylı bir uzantı olarak işaretleyebilir, herhangi bir genel “UI kazıma yok” alarmından muaf tutabilir ve yoluna devam edebilir. Bu, geliştiricilerin araçlarını gizlemesinden veya daha kötüsü, kullanmalarının engellenmesinden çok daha sağlıklı bir dinamiktir.
Güvenlik ve Gizlilik Uzantıları: Örtüşmenin İronisi
Reklam engelleyiciler, VPN’ler ve gizlilik odaklı uzantılar genellikle dijital hijyenine önem veren geliştiriciler tarafından kendi kendine yüklenir. Ancak bu uzantıların bazıları uygulama testine müdahale edebilir (örneğin, ürün ekibinin izlemesi gereken analitik çağrılarını engellemek). Envanter, çakışan uzantıları ortaya çıkarabilir ve hangilerinin görev açısından kritik olduğuna dair bir konuşma başlatabilir.
DivMagic Açısı: Kontrollü Envanteri İş Akışı Avantajına Dönüştürmek
DivMagic’in misyonu, kopyalayıp anında uyarlayarak UI geliştirmeyi basitleştirmek, tarayıcınızda istikrarlı ve güvenilir bir varlığa dayanır. Bir kuruluş tarayıcı uzantısı envanterini benimsediğinde, DivMagic kullanıcıları şunları kazanır: -Resmi onay durumu: Uzantı, gölgelerde çalışmak yerine belgelenmiş araç zincirinin bir parçası haline gelir ve genellikle yeni çalışanlar için grup politikası aracılığıyla önceden yüklenir.
- Sürüm farkındalığıyla işbirliği: Envanter, bir ekip arkadaşının eski bir DivMagic sürümü çalıştırdığını vurgulayabilir; güncelleme, en yeni desteklenen siteleri ve hata düzeltmelerini almalarını sağlar.
- Denetim izleri: Düzenlemeye tabi sektörlerde, yalnızca onaylı DivMagic sürümünün bir sprint sırasında kullanıldığını gösterebilmek denetçileri tatmin eder.
“Uzantı envanterleri, söylenmemiş bir araç setini stratejik bir varlığa dönüştürür; geliştiriciler sevdikleri araçları alır, kuruluşlar ihtiyaç duydukları kontrolleri kazanır.”
Bu, tarayıcı uzantısı yönetiminin olgun bir evrimidir. Yıllar önce metin editörleri ve IDE’lerin izlediği yörüngeyi yansıtır: BT her şeyi kilitlerdi; şimdi çoğu onaylı listeler sağlar ve geliştiricilerin seçmesine izin verir. Tarayıcı uzantısı kataloğu da aynı yolu izleyecek.
Bugün Tarayıcı Uzantısı Envanterini Benimsemek İçin Pratik Adımlar
StepSecurity’nin duyurusu ilginizi çektiyse ve ekip içinde uzantı görünürlüğü sağlamak istiyorsanız, işte somut bir eylem planı:
- **Dev Machine Guard ile bir pilot çalıştırın.**Zaten CI düzeyinde tedarik zinciri güvenliği için StepSecurity kullanıyorsanız, uzantı envanterini etkinleştirmek kolaydır. Kullanmıyorsanız, açık kaynak Dev Machine Guard ilk değerlendirme için tek seferlik bir rapor oluşturmak üzere yerel olarak çalıştırılabilir.
2.**Kategorize edin, suçlamayın.**Bulunan uzantıları üç kategoride sınıflandırın: Onaylı (incelenmiş ve izin verilen), İnceleme (meşru olabilecek bilinmeyen uzantılar) ve Engellenen (bilinen kötü amaçlı veya istenmeyen, kripto madencileri veya onaylanmamış uzaktan erişim araçları gibi).
3.**Geliştiricileri erken dahil edin.**Herhangi bir yaptırımdan önce envanteri ekip liderleriyle paylaşın. Aslında gerekli olan “İnceleme” uzantılarını işaretlemelerini isteyin. Bu, “BT bizi gözetliyor” refleksini önler ve gerçek ihtiyaçları ortaya çıkarır.
4.**Geri bildirim döngüsünü otomatikleştirin.**Onay listeleri tanımlandıktan sonra, yeni uzantılar göründüğünde bildirimler ayarlayın. Bu, manuel toplantılar gerektirmeden boşluğu kapatır ve envanteri sürekli güncel tutar.
5.**MDM veya RMM ile entegre edin.**Daha büyük kuruluşlar için, envanter verilerini mevcut mobil cihaz yönetimi veya uzaktan izleme çözümünüze aktarmak, tarayıcıları dizüstü bilgisayarlar ve sunucularla aynı uyum şemsiyesi altına getirir.
DivMagic’in Onaylı Araç Zincirine Nasıl Uyduğu
Onay listesini oluştururken, DivMagic “Verimlilik ve UI” kategorisi için birinci sınıf bir adaydır. İzinleri activeTab, storage ve contextMenus minimal ve iyi kapsamlıdır. Geniş ana bilgisayar izinleri gerektirmez ve tüm işlemler yerel olarak gerçekleşir. Onaylı uzantı kataloğunuza ekleyerek, ön uç ekibinize resmi bir süper güç vermiş olursunuz.
Envanterin Ötesinde: Tarayıcı Bilincine Sahip Güvenlikte Sırada Ne Var?
StepSecurity’nin hamlesi, tarayıcının kritik bir uç nokta olarak ele alındığı daha geniş bir trendin parçasıdır. Gelecek sürümler muhtemelen şunları içerecektir: -Gerçek zamanlı izin anormalliği tespiti: Bir uzantının güncelleme sonrası aniden yeni izinler talep etmesini işaretlemek.
- Uzantı düzeyinde ağ politikası: Uzantı kaynaklı istekleri güvenli alan adlarıyla sınırlandırmak.
- Kod imzalama sertifikalarıyla entegrasyon: Bir uzantının yayıncı sertifikasının geçerli ve iptal edilmemiş olduğunu doğrulamak.
DivMagic kullanıcıları için bu gelişmeler daha da güvenli bir ortam anlamına geliyor. Ekosistem olgunlaştıkça, “kur ve unut” günleri sona eriyor ve bu, kod kalitesi ve güvenliğini önemseyen herkes için net bir olumlu gelişme.
“Tarayıcı, bilgi çalışanları için yeni işletim sistemidir. Onu, altında yatan işletim sistemine uyguladığımız titizlikle yönetmenin zamanı geldi.”
Sonuç: Görünürlüğü Kucaklayın, Geliştiriciyi Güçlendirin
Dev Machine Guard’ın uzantı envanteri, bir özellik güncellemesinden çok daha fazlasıdır; bir zihniyet değişimidir. Tarayıcı katmanına şeffaflık getirerek, ekiplerin araçlar hakkında gerçeklere dayalı konuşmalar yapmasına, riski azaltmasına ve aynı anda üretkenliği artırmasına olanak tanır. Ön uç geliştiriciler bundan en çok faydalananlardır: DivMagic gibi temel uzantıları resmi olarak onaylanabilir, güncel olmayan eklentiler temizlenebilir ve tüm geliştirme iş akışı daha hızlı ve daha güvenli hale gelir.
Takımınız için henüz bir UI kopyalama aracını değerlendirmediyseniz, şimdi tam zamanı. Yalnızca onaylı uzantıların çalışmasını sağlayan bir envanterle, DivMagic’i güvenle benimseyebilir ve piksel uğraşısıyla geçen saatlerin eridiğini görebilirsiniz. Güvenlik şampiyonları için ise uzantı envanteri, geliştirici araçlarına “evet” deme konusunda uykularını kaçırmadan görünürlük sağlar.
UI süper güçlerini tarayıcınıza, korkuluklar içinde kalarak getirmeye hazır mısınız? DivMagic deneyin ve onu onaylı uzantı kataloğunuza ilk ekleme yapın.