
StepSecurity’in Dev Machine Guard'ı Tarayıcı Uzantı Envanterini Otomatikleştiriyor, Geliştirici İş İstasyonlarını Ölçekte Güvence Altına Alıyor
Tarayıcı uzantıları, ön uç geliştiriciler, tasarımcılar ve QA mühendisleri için vazgeçilmez araçlar haline geldi. Renk seçiciler ve erişilebilirlik denetleyicilerinden React geliştirici araçlarına ve DivMagic’in herhangi bir web sitesinden herhangi bir kullanıcı arayüzünü kopyalama yeteneğine kadar uzantılar üretkenliği artırıyor. Ancak, yüklü her uzantı aynı zamanda hassas DOM yapılarına, pano verilerine, kimlik doğrulama çerezlerine ve hatta yerel dosya sistemlerine erişimi olan potansiyel bir saldırı vektörünü temsil eder. Sürekli olarak tescilli kaynak kodu, üretim kimlik bilgileri ve dahili API'lerle etkileşime giren geliştirici makinelerinde, tehlikeye atılmış bir tarayıcı uzantısı felaket boyutunda bir güvenlik olayına dönüşebilir.
StepSecurity, geliştirici iş istasyonu güvenliğinde lider, yakın zamanda Dev Machine Guard 'ının artık tüm yönetilen geliştirici makinelerinde tarayıcı uzantılarını envantere aldığını duyurdu. Bu özellik, uzantı ortamına uzun süredir ihtiyaç duyulan görünürlüğü getirerek manuel denetimlerin yerini sürekli, otomatik risk değerlendirmesine bırakıyor. Bu yazıda bunun neden önemli olduğunu, envanterin nasıl çalıştığını ve özellikle kullanıcı arayüzleri oluştururken veya hata ayıklarken tarayıcı tabanlı iş akışlarına yoğun şekilde güvenen ekipler için ne anlama geldiğini inceleyeceğiz.
Tarayıcı Uzantılarının Gizli Tehdit Ortamı
Tarayıcı uzantıları varsayılan olarak geniş izinlere sahiptir. Görünüşte masum bir renk kontrast denetleyicisi bile tüm web sitesi içeriğine erişim talep edebilirken, bir React DevTools uzantısı DOM ağaçlarını okuma ve değiştirme yeteneği gerektirir. Kötü niyetli bir aktörün elinde bu yetenekler güçlü sızdırma kanalları haline gelir.
Uzantılar tarayıcının güvenilir bölgesi içinde çalışır. İçerik Güvenlik Politikalarını atlayabilir, HTTP isteklerini engelleyebilir ve genellikle antivirüs veya uç nokta algılama araçlarını tetiklemeden sessizce kimlik doğrulama token'larını toplayabilir.
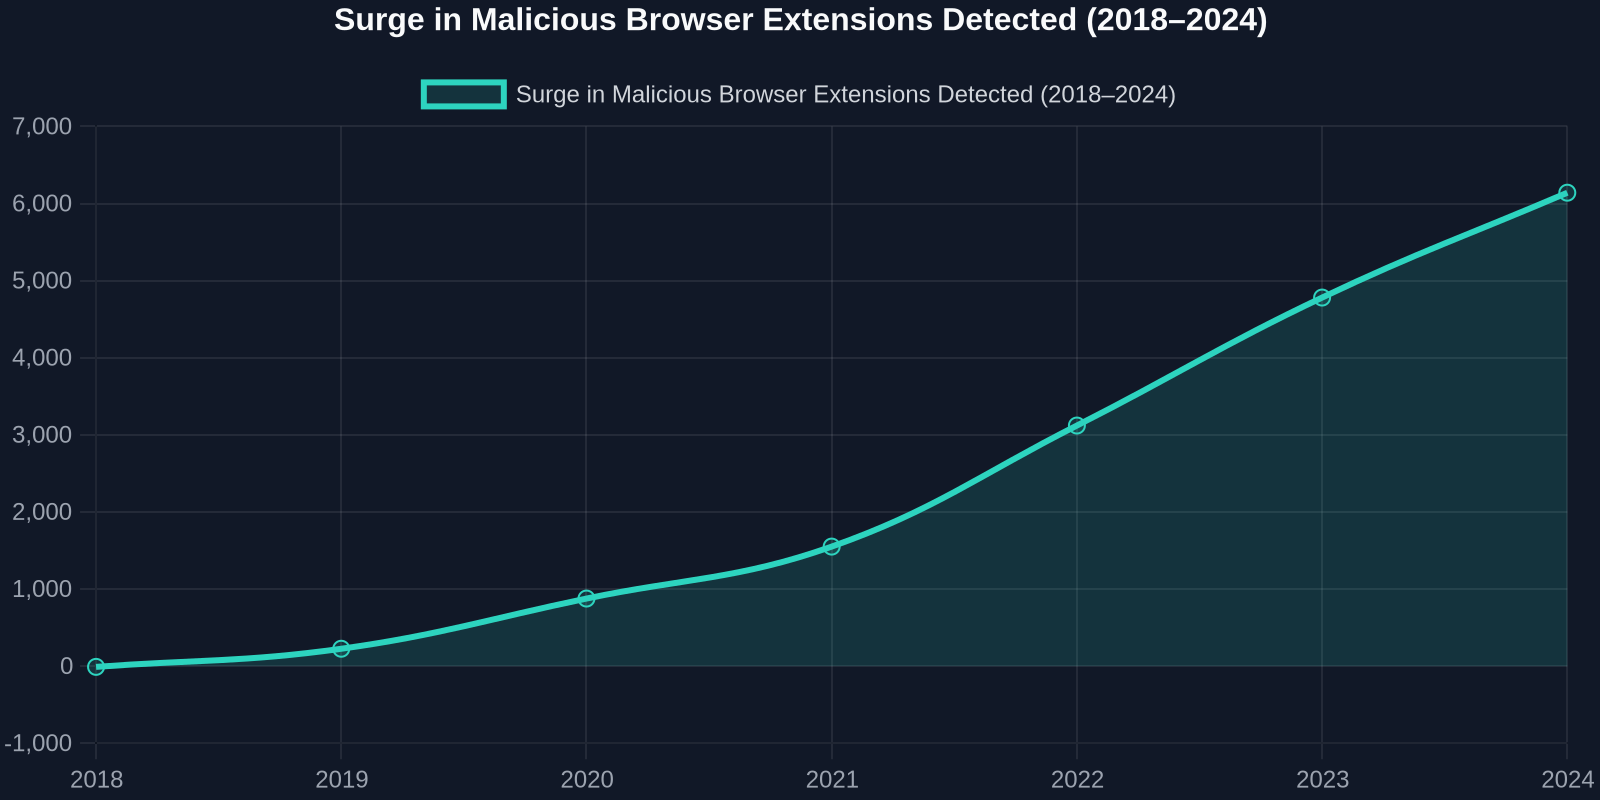
Güvenlik araştırmacıları, hem kasıtlı olarak kötü amaçlı uzantılarda hem de tedarik zinciri saldırıları yoluyla tehlikeye atılan meşru uzantılarda istikrarlı bir artış belgelemiştir. 2023 tarihli bir analiz, kimlik bilgilerini çalan, tuş vuruşlarını kaydeden veya web sayfalarına istenmeyen reklamlar enjekte eden uzantılardan etkilenen 1,3 milyondan fazla kullanıcı tespit etti. Dahili Git depolarına, CI/CD boru hatlarına ve bulut konsollarına yüksek erişime sahip geliştirici makineleri birincil hedeflerdir.
Geliştirici Makineleri Neden Yeni Savaş Alanı
Saldırganlar, odaklarını giderek üretim altyapısından çok daha az korunan uç noktalara, yani geliştirici dizüstü bilgisayarlarına kaydırıyor. Bir geliştiricinin tarayıcısındaki tek bir tehlikeye atılmış uzantı, ortam değişkenlerini, geliştirici araçlarının yerel deposunda saklanan API anahtarlarını veya panoya kopyalanan tüm kaynak kodu parçalarını sızdırabilir. 2024 DevSecOps Durum raporuna göre, başarılı güvenlik ihlallerinin %41'i bir geliştiricinin iş istasyonundan kaynaklandı ve tarayıcı tabanlı saldırılar hızla büyüyen bir paya sahip.
“Otomatik bir envanter olmadan, tek bir uzantının kaynak kodunu sızdırabileceği, hazırlık ortamınıza erişebileceği veya dahili hizmetlere yönelebileceği bir dünyada kör uçuş yapıyorsunuz.”
Manuel denetim kesinlikle ayak uyduramaz. Geliştiriciler sık sık belirli görevler için uzantılar yükleyip kaldırır, yerel hata ayıklama sırasında doğrulanmamış uzantıları test eder veya Chrome, Edge, Firefox ve Brave'de farklı uzantı setleri bulundurur. Periyodik anketlere güvenen bir uyum görevlisi veya güvenlik ekibi asla tam, gerçek zamanlı resmi yakalayamaz.
StepSecurity’in Dev Machine Guard'ı Uzantıları Nasıl Envantere Alıyor
StepSecurity’in Dev Machine Guard'ı macOS, Windows ve Linux iş istasyonlarında hafif bir aracı olarak dağıtılır. En son güncellemesiyle aracı, artık tüm Chromium tabanlı tarayıcılarda (Chrome, Edge, Brave, Opera, Arc) ve Firefox'ta yüklü olan her tarayıcı uzantısını numaralandırır. Uzantı kimliğini, adını, sürümünü, istenen izinleri ve geliştirici bilgilerini çıkarır, ardından bu meta verileri birden çok tehdit istihbaratı akışıyla karşılaştırır.
Gerçek Zamanlı Keşif ve Sınıflandırma
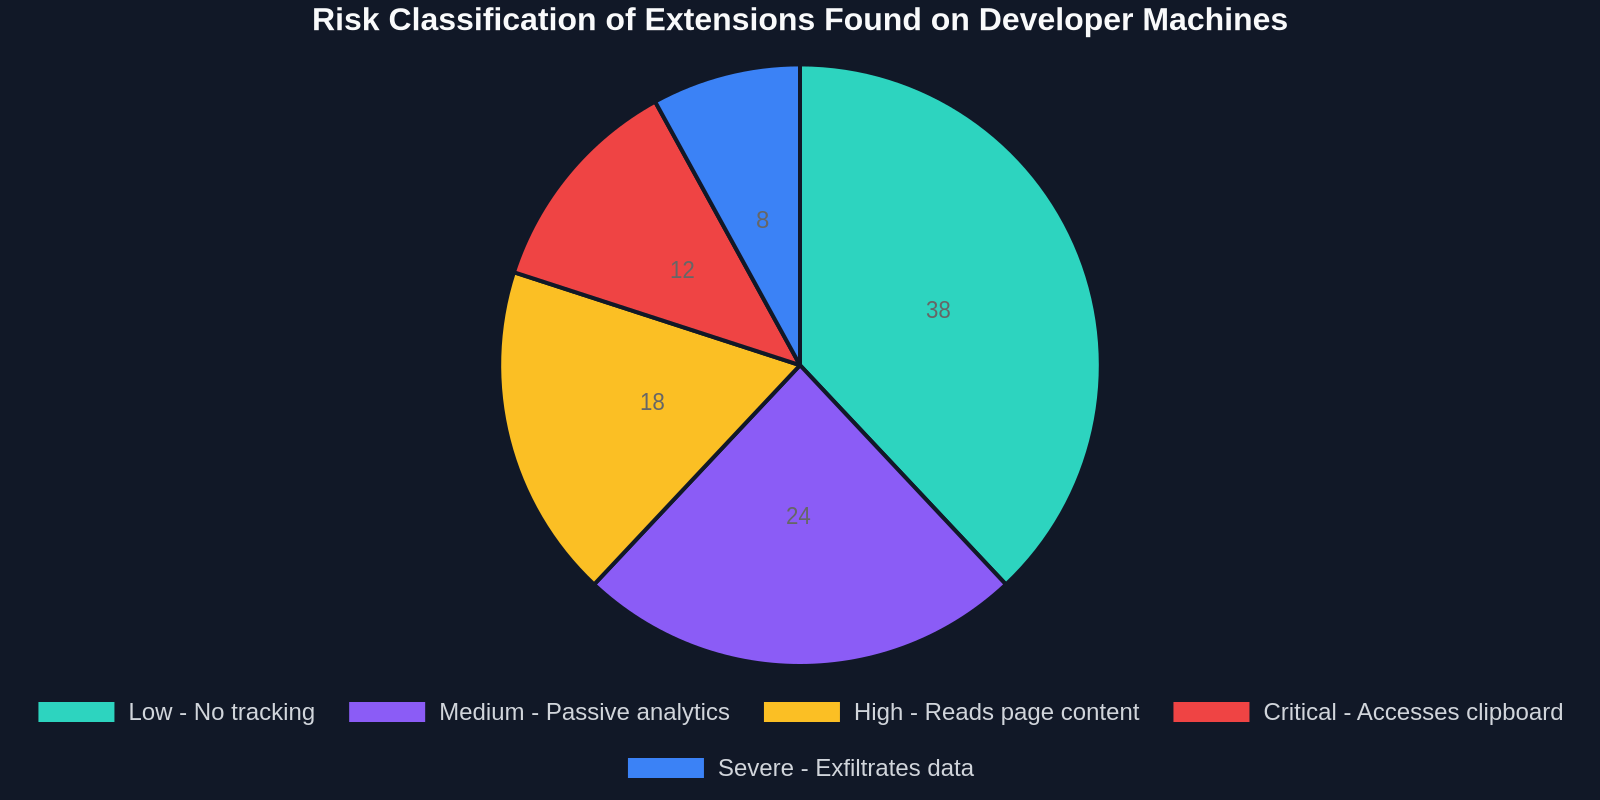
Yalnızca anlık bir görüntü yakalayan periyodik betiklerin aksine, Dev Machine Guard tarayıcının uzantı dizinini sürekli olarak izler. Yeni bir uzantı ortaya çıktığı anda, ister resmi mağazadan yüklenmiş, ister geliştirici modunda yandan yüklenmiş veya bir kurumsal politika tarafından itilmiş olsun, aracı bunu kaydeder, risk seviyesini sınıflandırır ve yapılandırılmışsa otomatik olarak engeller.
Geliştirici modunda Load unpacked aracılığıyla yüklenen uzantılar bile yakalanır. Bu kritiktir çünkü birçok geliştirici yayınlanmamış uzantıları yerel olarak, genellikle tam izinlerle test eder ve daha sonra kaldırmayı unutur.
Risk sınıflandırma motoru, birkaç faktörü ağırlıklandıran tescilli bir model kullanır:
- Uzantının bilinen kötü listelerinde bulunması (ör. Google Safe Browsing, CRXcavator)
- Uzantının belirtilen işlevselliği için tipik olanı aşan izinler
- Geliştirici itibarı ve güncelleme sıklığı
- Uzantının yaşı ve Chrome Web Mağazası'ndaki inceleme sayısı
- Karartılmış JavaScript veya bilinen C2 iletişim kalıplarının yürütülmesi
Birleşik Pano ve Politika Motoru
Envantere alınan tüm uzantılar, güvenlik ekiplerinin arama yapabileceği, risk seviyesine göre filtreleyebileceği ve bireysel uzantı ayrıntılarına inebileceği merkezi bir panoda görünür. Pano ayrıca, bir bölgedeki bir geliştirici tarafından yüklenen bir uzantının aniden başka bir kıtadaki makinelerde görünmesi gibi anormallikleri de ortaya çıkarır; bu genellikle kimlik bilgisi doldurma veya hesap ele geçirmenin bir işaretidir.
Yöneticiler, yüksek riskli bir uzantı tespit edildiğinde ne olacağını belirleyen politikalar tanımlar. Seçenekler, bir Slack uyarısı göndermek ve bir Jira bileti açmaktan, uzantıyı zorla kaldırmaya ve sorun çözülene kadar geliştiricinin VPN erişimini geçici olarak iptal etmeye kadar uzanır.
Manuel Denetimleri Otomatik Envanterle Karşılaştırma
Dev Machine Guard gibi özel amaçlı araçlardan önce çoğu kuruluş, manuel elektronik tablolara, periyodik anketlere veya tarayıcıya özgü içgörüden yoksun uç nokta yönetimi çözümlerine güveniyordu. Aşağıdaki tablo farkı vurgulamaktadır:
Gerçek Dünya İhlal Önleme Senaryoları
Etkiyi anlamak için, otomatik uzantı envanterinin bir ihlali durduracağı üç durumu ele alalım:
1. API Anahtarlarını Çalan Renk Seçici
500.000'den fazla yüklemeye sahip yaygın olarak kullanılan bir renk seçici uzantısı, DOM'dan API anahtarı deseniyle eşleşen herhangi bir dizeyi toplamak ve bunu uzak bir sunucuya iletmek için sessizce güncellendi. Ödeme ağ geçitlerini veya bulut entegrasyonlarını test eden geliştiricilerin Stripe ve AWS anahtarları sızdırıldı. Dev Machine Guard, izin değişikliğini ve yeni karartılmış arka plan betiğini hemen işaretlerdi.
2. Eski Çalışanın Yandan Yüklenmiş Eklentisi
Bir taşeron ayrıldıktan sonra, bir soruşturma, aylarca ziyaret edilen her URL'yi ve form gönderimini kişisel bir sunucuya yönlendiren özel bir eklentiyi yandan yüklediklerini ortaya çıkardı. Mağazaya hiç yayınlanmadığı için geleneksel uç nokta araçları bunu kaçırdı. Dev Machine Guard'ın yerel dizin monitörü, paketlenmemiş bir eklentinin varlığını dakikalar içinde tespit ederdi.
3. Tehlikeye Atılmış Dev Rel Aracı
Geliştirici savunucuları tarafından API'leri göstermek için kullanılan bir eklenti, bir bakıcının çalınan kimlik bilgileriyle tehlikeye atıldı. Zehirli sürüm, çerezleri ve GitHub token'larını yakaladı. Risk motorunun anormallik tespiti, eklenti hash'inde ani bir değişiklik ve olağandışı giden trafik desenleri konusunda uyarı verirdi.
Her üç durumda da eklentiler keşfedilmeden haftalarca çalıştı. Otomatik envanter, bekleme süresini haftalardan saniyelere indirir.
Geliştirici Deneyimi Güvenlikle Buluşuyor: Dengeli Bir Yaklaşım
Yaygın bir korku, ağır güvenlik araçlarının geliştiricileri yavaşlatacağı veya meşru araçları engelleyeceğidir. StepSecurity, Dev Machine Guard'ı müdahaleci olmayacak şekilde tasarladı. Ajan arka planda sessizce çalışır, %1'den az CPU tüketir ve eklentileri yalnızca açıkça yapılandırıldığında engeller. Geliştiriciler hata ayıklama veya test için ihtiyaç duydukları herhangi bir eklentiyi yükleyebilir; amaç görünürlük ve risk farkındalığıdır, toptan yasaklama değil.
Ayrıca, envanter aslında geliştiricilerin daha temiz ve daha hızlı bir tarayıcıya sahip olmasına yardımcı olur. Pano, kişinin kendi eklentilerinin kişiselleştirilmiş bir görünümünü sunar, hangilerinin aylardır kullanılmadığını ve hangilerinin bilinen güvenlik açıklarına sahip olduğunu gösterir. npm paketleri için bir bağımlılık tarayıcısı gibi, kendi kendine hizmet eden bir hijyen aracı haline gelir.
Bu, UI Geliştiricileri ve Güç Kullanıcıları İçin Neden Önemli
DivMagic'i oluşturan bir şirket olarak, her gün eklenti ekosisteminde yaşıyoruz. Eklentilerin, güçlü özellikler sunarken kullanıcı verilerine saygı göstermek için dikkatlice nasıl tasarlanması gerektiğini ilk elden biliyoruz. Bir React bileşenini veya Tailwind düzenini klonlamak için DivMagic'i kullandığınızda, eklentimizin yalnızca seçtiğiniz belirli DOM düğümlerine eriştiğine ve başka hiçbir şeye erişmediğine güvenirsiniz.
“UI ile ilgili eklentiler kullanan geliştiriciler, envanter görünürlüğünde ısrar etmelidir. Göremediğinizi koruyamazsınız ve tek bir tehlikeye atılmış eklenti, incelediğiniz her pikseli ve kod satırını sızdırabilir.”
Daha geniş ders, DOM veya ağ istekleriyle etkileşime giren herhangi bir aracın (CSS çıkarıcı, hata ayıklama proxy'si veya pano yöneticisi olsun) denetlenmesi gerektiğidir. StepSecurity'nin yeniliği, bu denetim izini tüm geliştirici makineleri filosunda normalleştirerek DevSecOps boru hatlarının standart bir parçası haline getiriyor.
Eklenti Envanterini CI/CD Güvenlik Kapılarına Entegre Etme
İlerici kuruluşlar, geliştirici iş istasyonu duruşunu bir derleme zamanı kontrolü olarak ele almaya başlıyor. Dev Machine Guard, CI/CD boru hattı yürütmesi sırasında sorgulanabilen zengin bir API sunar. Örneğin, bir GitHub Actions iş akışı, taahhütte bulunan geliştiricinin tarayıcı eklentilerinin taahhüt anında 'düşük risk' kategorisinde olup olmadığını doğrulamak için API'yi çağırabilir. Herhangi bir eklentinin yüksek risk puanı varsa, boru hattı derlemeyi engelleyebilir veya ek bir inceleme gerektirebilir.
Bu yaklaşım, güvenliği mümkün olan en erken noktaya, yani geliştiricinin tuş vuruşlarına kaydırır. Kod inceleme araçları ve bağımlılık tarayıcılarıyla birleştiğinde, tarayıcı eklenti envanteri, yazılım oluşturmanın insan tarafını sömüren tedarik zinciri saldırılarına karşı başka bir savunma katmanı haline gelir.
Eklenti Güvenliğinin Bir Sonraki Dönemine Hazırlık
Geleceğe bakıldığında, düzenleyicilerin tarayıcı eklentilerini uyumluluk çerçevelerine dahil etmesini bekleyin. SOC 2 ve ISO 27001 denetimleri zaten uç nokta yazılım envanteri hakkında giderek daha fazla soru soruyor ve denetçiler özellikle tarayıcı eklentilerini sormaya başlıyor. GDPR, kişisel veri erişiminin günlüğe kaydedilmesini zorunlu kılar ve bir geliştiricinin eklentisi, tarayıcıda gösterilen bir hazırlık veritabanından kişisel verileri yanlışlıkla yakalarsa, bu belgelenmesi gereken bir veri işleme faaliyeti oluşturur.
StepSecurity'nin eklentileri envantere alma hamlesi sadece bir özellik değil; tarayıcının bir nesil mühendis için birincil geliştirme ortamı haline geldiğinin kabulüdür. Bu ortamı sunuculara ve bulut hesaplarına uygulanan aynı titizlikle korumak uzun zamandır gecikmişti.
Son Düşünceler
Dev Machine Guard'ın artık tarayıcı eklentilerini envantere aldığı duyurusu, geliştirici iş istasyonu güvenliğini olgunlaştırmaya yönelik önemli bir adıma işaret ediyor. Web uygulamaları (SPA'lar, mobil arka uçlar veya SaaS platformları) gönderen ekipler için tarayıcı eklenti yüzeyini görmezden gelmek, bir arka kapıyı aralık bırakmakla eşdeğerdir. Otomatik keşif, risk puanlaması ve politika uygulamasının birleşimi, bir zamanlar kör nokta olanı şeffaf, yönetilebilir bir varlığa dönüştürüyor.
DivMagic'te, harika UI geliştirmenin güvene bağlı olduğuna inanıyoruz: araçlarınıza, ortamınıza ve projelerinize getirdiğiniz koda güven. Tarayıcı eklenti envanterinizi temiz ve izlenir tutarak, yalnızca kendi çalışmanızı korumakla kalmaz, aynı zamanda oluşturduğunuz arayüzlerle etkileşime girecek kullanıcıları da korursunuz. Ekibinizin güvenlik duruşunu yükseltmek için otomatik envanterin nasıl yardımcı olabileceğini görmek üzere StepSecurity'nin Dev Machine Guard'ını keşfedin ve en değerli günlük araçlarınızın yanında bulunan eklentilere verdiğiniz izinleri asla gözden kaçırmayın.