
Перегрузка расширениями браузера: почему неактивные дополнения становятся растущей угрозой безопасности
Мы относимся к расширениям браузера как к ящику для хлама. Сначала они — незаменимые помощники, мгновенно захватывающие вдохновение для UI, а затем — забытый балласт, молча сидящий над адресной строкой. Но в отличие от пыльного кухонного ящика, неподдерживаемое расширение не просто занимает место. Оно имеет доступ на чтение и запись к вашей объектной модели документа (DOM), буферу обмена и часто к истории просмотров. Когда вы игнорируете забытую иконку месяцами, вы не просто проявляете небрежность — вы оставляете открытый аутентифицированный бэкдор в каждой вкладке, которую открываете.
Рабочий процесс современного веб-разработчика зависит от специализированных инструментов: React DevTools, палитры цветов, копировщиков CSS и AI-ассистентов. Но эта же зависимость создает огромную поверхность для атак. Когда рынок наводняется легковесными клонами расширений, обещающих «ускорить» ваш UI-воркфлоу, возникает жестокая правда: больше расширений не равно больше мощности. Это равно большему риску.
Тихий дрейф разрешений, который вы игнорируете при каждом обновлении
Дрейф разрешений — это технический аналог варки лягушки. Когда вы устанавливаете простой инспектор CSS, он может изначально запрашивать доступ к данным «активной вкладки». Через шесть месяцев, после автообновления, то же расширение внезапно может читать все данные на сайтах документации для разработчиков, которые вы посещаете, и, возможно, на сайтах, которые вы не посещаете. Разработчики браузеров улучшили предупреждения о разрешениях, но они полагаются на то, что пользователи действительно читают подсказки об обновлениях. Большинство из нас нажимает «Принять» с той же мышечной памятью, что и при закрытии баннеров с куки.
Легитимные расширения приобретаются вредоносными холдинговыми компаниями специально для эксплуатации этого доверия. Оригинальный разработчик продал свою пользовательскую базу, и за ночь конвейер обновлений выталкивает сборщик данных, замаскированный под ваш любимый форматировщик JSON. Если вы активно не отслеживаете журнал изменений расширения и историю разрешений (а, честно говоря, ни у кого нет времени читать диффы для пятнадцати разных утилит-плагинов), вы слепо доверяете цепочке поставок, которую не можете проверить.
Как расширения-зомби саботируют производительность вашей среды разработки
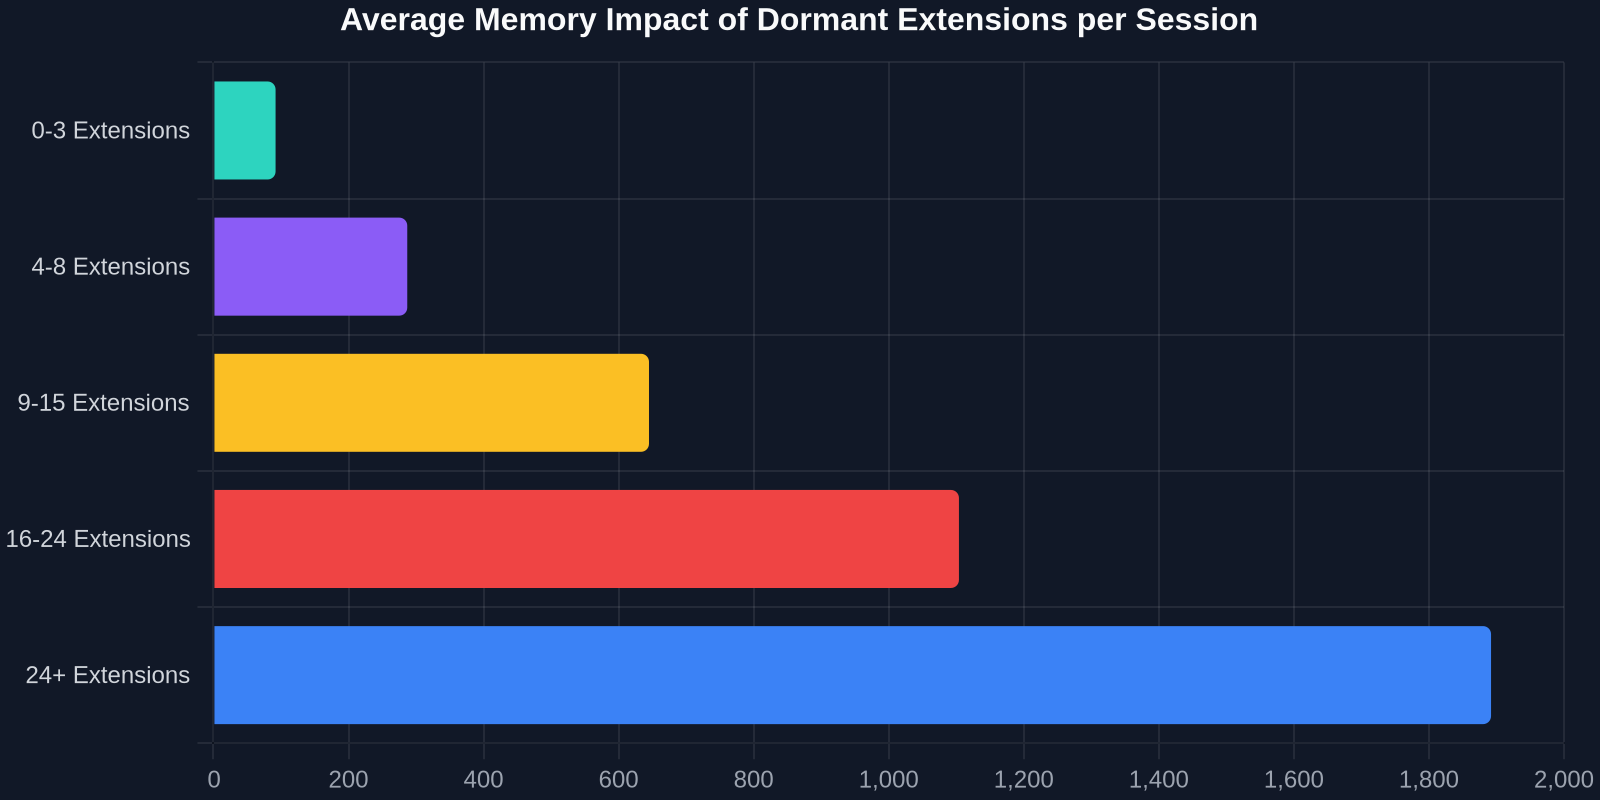
Риски безопасности попадают в заголовки, но ухудшение производительности бьет вас ежедневно без предупреждения. Современные браузеры — это многопроцессные монстры, но каждое активное расширение вносит свой собственный след памяти и поток выполнения JavaScript. Инструмент захвата UI, который вы не открывали неделями, может все еще прикреплять наблюдатели мутаций к каждому изменению DOM на каждой странице, ожидая «горячей клавиши захвата», которую вы забыли, что назначили.
Для фронтенд-разработчика, отлаживающего утечки памяти или состояния гонки, определение того, исходит ли баг из кода вашего приложения или скрипта стороннего расширения, — это особый вид ада. Эти внедренные скрипты контента загрязняют глобальную область видимости, переопределяют нативные прототипы и создают асинхронные помехи, которые выглядят идентично куче спагетти-кода. Прежде чем потратить четыре часа в Chrome DevTools, профилируя собственное несоответствие гидратации React, вам стоит проверить, не является ли необновленное расширение истинным виновником.
Выявление пожирателей ресурсов до того, как они убьют ваш PageSpeed Score
Практическая триада начинается с простого окна инкогнито. Отключите все расширения и запустите аудит Lighthouse. Затем включайте их по одному, каждый раз повторно запуская трассировку производительности. Вы часто обнаружите, что нишевая утилита (возможно, сверхспецифичный экстрактор пропсов React, установленный во время доклада на конференции) внедряет 300 мс блокирующего JavaScript при каждой навигации. Для посетителя, попадающего на ваш продакшн-сайт, 300 мс воспринимаемой задержки — это разница между конверсией и отказом. Для вас — это отладка в искаженной симуляции реальности.
Копирование UI без мусора: подход с приоритетом безопасности
Как фронтенд-разработчики, наши отношения с расширениями браузера особенно интимны. Мы используем их не только для блокировки рекламы; мы используем их для анализа, копирования и изучения пользовательских интерфейсов других людей. Возможность захватить идеально стилизованную сетку цен, адаптивную навигационную структуру или сложную многошаговую форму с любого живого сайта — это суперсила продуктивности. Но исторически эта сила была сопряжена с опасностью. Расширение, которое дает вам копирование элементов в один клик, также имеет полный доступ к объектной модели документа — цифровой эквивалент передачи кому-то ключей от дома, чтобы одолжить отвертку.
Здесь отрасли нужен переход от максимального доступа к наименьшим привилегиям. Идеальный инструмент должен конвертировать скопированный UI в чистый, переносимый HTML и CSS без необходимости в постоянных фоновых скриптах, отслеживающих ваш просмотр. Он должен работать как хирургический скальпель, а не как постоянно работающая система наблюдения. Вам нужна сырая структура HTML и вычисленные стили — ничего больше, ничего меньше. Ни отслеживания поведения, ни снятия отпечатков user-agent, ни телеметрии, отправляющей данные на панель аналитики, которую вы никогда не видели.
«Самое опасное разрешение в браузере разработчика — это не „Читать и изменять все данные“, а разрешение сидеть без дела и быть забытым в течение двух лет, получая молчаливые обновления.»
Почему ручная проверка больше не масштабируется
Защита пуриста — полностью избегать зависимости от расширений, воссоздавая UI вручную. Вы видите эффект градиентного текста, открываете DevTools, просматриваете вычисленные стили, копируете разложенные слои и тратите 45 минут на его восстановление. Этот подход действительно безопасен, но в условиях стартапа, требующего быстрой итерации, это не масштабируемое узкое место. Золотая середина лежит в инструментах, которые выполняют безсостоятельную транскрипцию выбранного элемента, немедленно удаляя себя из цикла выполнения после завершения копирования. Никаких постоянных фоновых контекстов. Никакого ненужного двунаправленного общения. Просто одноразовая, атомарная операция, не оставляющая следов.
Построение компактного и проверяемого списка расширений
Защита периметра начинается с жесткой категоризации. Откройте панель управления расширениями вашего браузера (в каждом браузере на Chromium есть chrome://extensions, Firefox предлагает about:addons) и разделите свой список на три корзины: Критически важные для безопасности, Временные для рабочего процесса и Неизвестный долг.
Критически важные для безопасности включают менеджеры паролей, обработчики аппаратных токенов безопасности и мосты многофакторной аутентификации. Они остаются, но должны обновляться вручную и, по возможности, проверяться по репозиториям исходного кода. Временные для рабочего процесса — это ваши React DevTools, менеджеры буфера обмена и утилиты копирования UI. Их следует переключить в режим «По клику» или «На определенных сайтах», а не предоставлять общий доступ «На всех сайтах». Неизвестный долг — это все остальное; оно замораживается и планируется к удалению в течение сорока восьми часов, если вы не задокументируете конкретный случай использования.
Внедрение контроля доступа для конкретных сайтов
Гранулярные разрешения хостов — самая недооцененная функция безопасности в современных браузерах. Вместо того чтобы позволять инструменту извлечения интерфейсов читать https://*/*, ограничьте его доступ к вашей доске с коллекцией дизайн-вдохновения или конкретным сайтам для проверки продакшена. Настроить это можно в браузере на Chromium, щелкнув правой кнопкой мыши по значку расширения, выбрав «Это может читать и изменять данные сайта» и изменив область действия с «На всех сайтах» на «По клику» или на собственный список одобренных доменов.
Для разработчиков этот подход вносит приятное трение. Когда вам действительно нужно скопировать блок hero с целевой страницы конкурента, вы осознанно предоставляете временный доступ. Ментальный сдвиг от «всегда включено» к «привилегии по требованию» — это именно то, что проповедует архитектура нулевого доверия на уровне сервера; пора применить это и к нашим клиентским инструментам.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
Скрытый жизненный цикл скомпрометированного инструмента разработчика
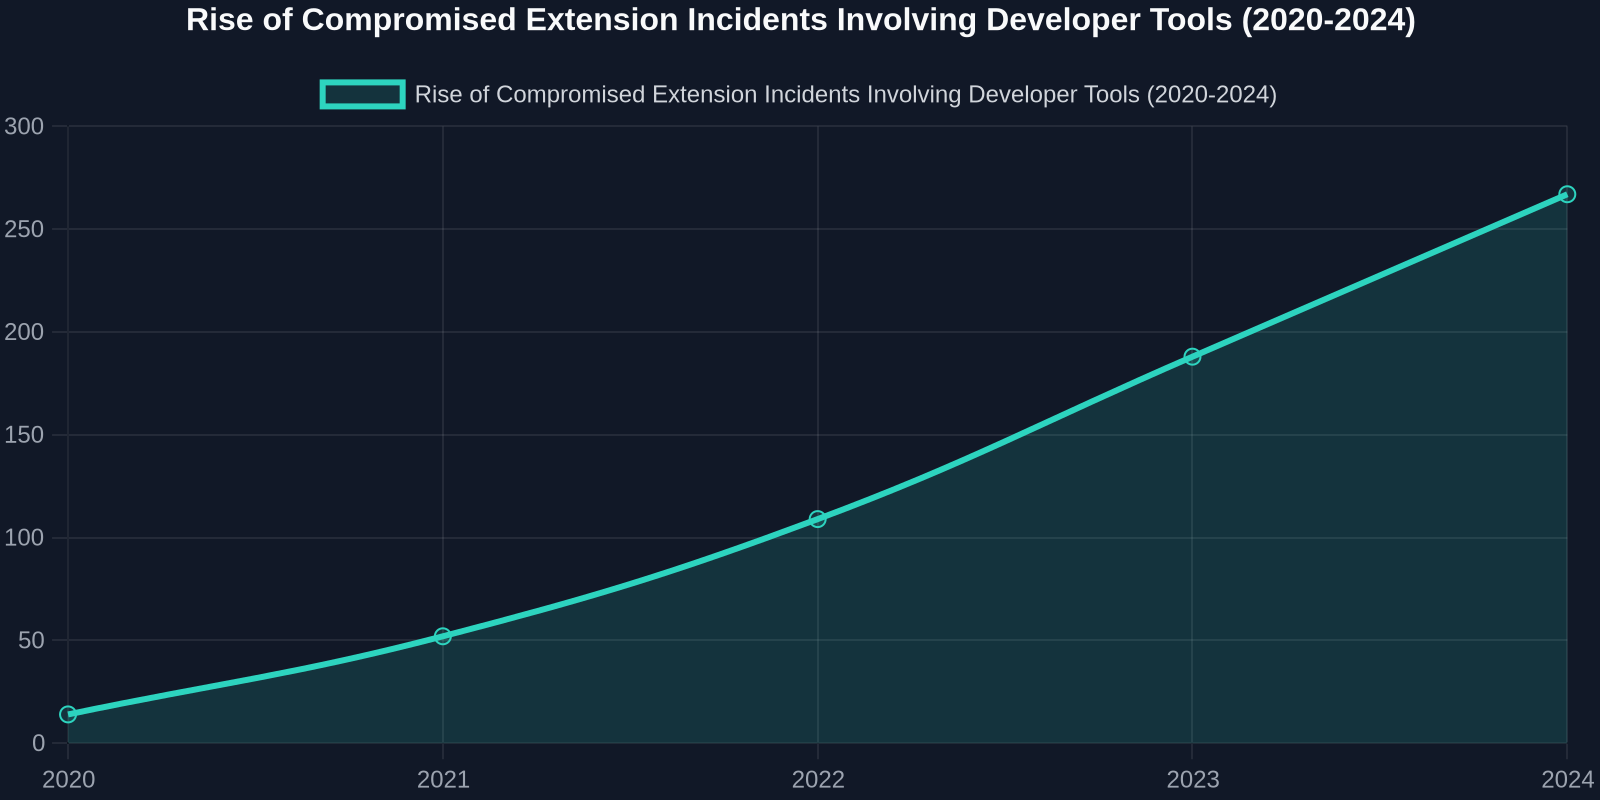
Понимание анатомии атаки через расширение проясняет, почему весенняя уборка должна быть безжалостной. Большинство разработчиков представляют себе вредоносный .crx файл, скачанный с форума в даркнете. Реальность гораздо коварнее: популярная утилита с открытым исходным кодом для интерфейсов передается новому участнику. Pull Request выглядит чистым — только обновления зависимостей и новая «функция», требующая дополнительного сетевого доступа. Автообновление незаметно распространяется на 80 000 разработчиков во время утреннего стендапа в понедельник. К обеду расширение уже выгружает логи консоли разработчика и URL-адреса приватных репозиториев на сервер управления и контроля.
За пределами вредоносного ПО: ловушки лицензирования данных в EULA расширений
Менее скрытая, но не менее опасная тенденция — «разворот на лицензирование данных». Расширение, которое вы установили два года назад для захвата определенных стилей HTML-элементов, обновляет свое лицензионное соглашение с конечным пользователем. В разделе 12.4 спрятано разрешение: «Вы предоставляете нам бессрочную, безвозмездную лицензию на любые шаблоны интерфейсов, фрагменты кода или творческие работы, к которым был получен доступ или которые были обработаны через наш сервис». Юридически это редко применяется в суде, но технически дает стартапу право скормить ваш невыпущенный интерфейс продукта в свой набор данных для обучения ИИ. Для фронтенд-инженера, работающего над SaaS в режиме стелс, это катастрофа интеллектуальной собственности, которая вот-вот произойдет.
«Удаление расширения — это не признание того, что вы совершили плохую установку два года назад; это признание того, что гниение программного обеспечения неизбежно».
Проектирование рабочего процесса извлечения интерфейсов с соблюдением границ безопасности
Итак, как прагматичный фронтенд-разработчик может примирить необходимость быстрого прототипирования интерфейсов с императивом заблокировать свой браузер? Решение заключается в разделении «просмотра» и «владения». Вам не нужно громоздкое расширение, которое сохраняется, синхронизируется с облачной учетной записью и поддерживает фоновый пульс. Вам нужен преобразователь без состояния: выберите элемент, получите чистый, готовый к продакшену HTML и CSS и закройте сессию.
Этот атомарный рабочий процесс идеально согласуется с современными принципами DevSecOps. Инструмент, который преобразует любой интерфейс на любом сайте в многократно используемый код, работающий без постоянного фонового процесса, устраняет целый класс уязвимостей, связанных с «оставленным на ночь открытым расширением». Полученный код полностью переносим, лишен зависимостей от конкретного поставщика и готов к вставке в компонент React или шаблон Svelte без перетаскивания за собой обработчиков событий, телеметрии или трекеров. Вы получаете эффективность копирования элементов, не становясь узлом в чужом конвейере данных.
30-дневный протокол цифровой детоксикации для разработчика
Превращение этой философии в повторяемую привычку устраняет эмоциональное сопротивление удалению расширений, которые «возможно, пригодятся когда-нибудь». Следуйте этому повторяющемуся тридцатидневному протоколу, адаптированному из фреймворков безопасности конечных точек:
- День 1–3: Полный аудит. Экспортируйте список всех расширений, версий и предоставленных разрешений с помощью API управления. Пометьте каждое как критическое, временное или неизвестный долг. Отключите все временные элементы по умолчанию.
- День 4–10: Минимизация разрешений. Для каждого критического расширения вручную уменьшите разрешения хостов до конкретного белого списка. Если расширение не может работать без «Всех сайтов», переключитесь на конкурирующие инструменты.
- День 11–21: Замените раздувание точностью. Определите 3–4 перекрывающихся утилиты для интерфейсов. Объедините их в одно решение, ориентированное на безопасность, которое выполняет извлечение HTML/CSS как одноразовое действие без постоянного мониторинга.
- День 22–30: Установите привычки нулевого доверия. Внедрите повторяющееся ежемесячное событие в календаре под названием «Проверка периметра браузера». Потратьте десять минут на проверку того, что ни одно расширение не обновилось автоматически до нового объема разрешений.
Этот протокол — не паранойя, а профессиональная гигиена. Те же разработчики, которые тщательно управляют package.json зависимостями с помощью автоматических сканеров уязвимостей, редко применяют такую же строгость к расширениям браузера, читающим их логи сборки.
Будущее — за временными токенами доступа, а не за постоянными фоновыми скриптами
Поставщики браузеров постепенно внедряют Manifest V3, делая упор на временные сервис-воркеры вместо долгоживущих фоновых страниц. Этот архитектурный сдвиг доказывает, что индустрия осознает опасность постоянного выполнения расширений. Но инструменты разработчика должны возглавить этот процесс по дизайну, а не просто по соответствию требованиям. Инструмент извлечения интерфейсов должен просыпаться только тогда, когда вы явно его вызываете, обрабатывать ровно структурные и стилистические данные выбранного элемента, выводить идиоматический код, уважающий существующие токены вашей дизайн-системы, и завершать работу, ничего не оставляя после себя.
В следующий раз, когда вы подумаете об установке «быстрого маленького расширения», которое обещает ускорить ваш рабочий процесс разработки на 10%, спросите себя: Требует ли этот инструмент постоянного места в доверенной вычислительной базе моего браузера, или он может достичь того же результата как эфемерная утилита? В девяти случаях из десяти нужная вам функциональность может быть предоставлена без фонового налога на слежку. И в том единственном случае, когда это невозможно, относитесь к нему как к корневому сертификату: вручную проверяемый, активно контролируемый и безжалостно удаляемый, как только он переживет свою конкретную цель.
Чистый браузер — это безопасный браузер. Минимальный набор расширений — это быстрый браузер. А один хорошо спроектированный инструмент, который преобразует любой интерфейс в чистый код, не увеличивая вашу долговую нагрузку по безопасности, — это продуктивный браузер. Сезон весенней уборки не должен быть ежегодным чувством вины, вызванным заголовком технического блога. Это должно быть постоянное мышление с нулевым доверием, применяемое к программному обеспечению, которое мы допускаем в наш ближайший периметр разработки.