
Инженерия эксплойтов на основе ИИ: Эволюционирующий ландшафт киберугроз и что нужно знать разработчикам в 2025 году
В быстро меняющейся сфере кибербезопасности искусственный интеллект перестал быть теоретической диковинкой и превратился в инструмент двойного назначения, имеющий глубокие последствия. Новейший рубеж — инженерия эксплойтов на основе ИИ — не просто ускоряет обнаружение уязвимостей, но и фундаментально переписывает правила наступательной и оборонительной безопасности. От закрытых исследовательских лабораторий до передовых линий цепочек поставок программного обеспечения — последствия требуют немедленного внимания разработчиков.
Эта статья разбирает технические реалии новых систем ИИ, включая высокопроизводительную модель GPT-6 Cyber, и переводит их в практические инженерные принципы. Мы рассмотрим фактические данные о количестве новых уязвимостей, тревожную статистику задержек развертывания патчей и архитектурные изменения, необходимые для создания устойчивых систем в эпоху атак на машинной скорости.
Появление сверхмощного наступательного ИИ
Более десяти лет инструменты фаззинга и статического анализа помогали в поиске ошибок. Отличие текущей волны — переход от обнаружения к автономной эксплуатации. Ранние модели ИИ могли отмечать потенциальные переполнения буфера с высокой частотой ложных срабатываний. Сегодняшние передовые модели способны анализировать сложную кодовую базу, прослеживать потоки данных через несколько уровней абстракции и генерировать рабочий, отточенный proof-of-concept эксплойт, часто быстрее опытного исследователя безопасности.
Недавний анализ подразделения Counter Threat Unit компании SecureWorks подчеркивает критическую точку перегиба: ошибки, найденные ИИ, больше не являются академическими. Данные показывают, что 1,3 процента уязвимостей, обнаруженных ИИ, были вооруженыв реальных условиях — показатель, который, как ожидается, вырастет, но останется ниже пяти процентов до конца 2027 года. Этот кажущийся низким процент обманчив; он представляет собой авангард высокоточных, потенциально катастрофических ударов, а не массовую эксплуатацию. Качество этих эксплойтов, часто использующих сложные логические цепочки, невидимые для традиционных сканеров, представляет серьезную угрозу для высокоценных активов.
Анализ бенчмарка ExploitGym
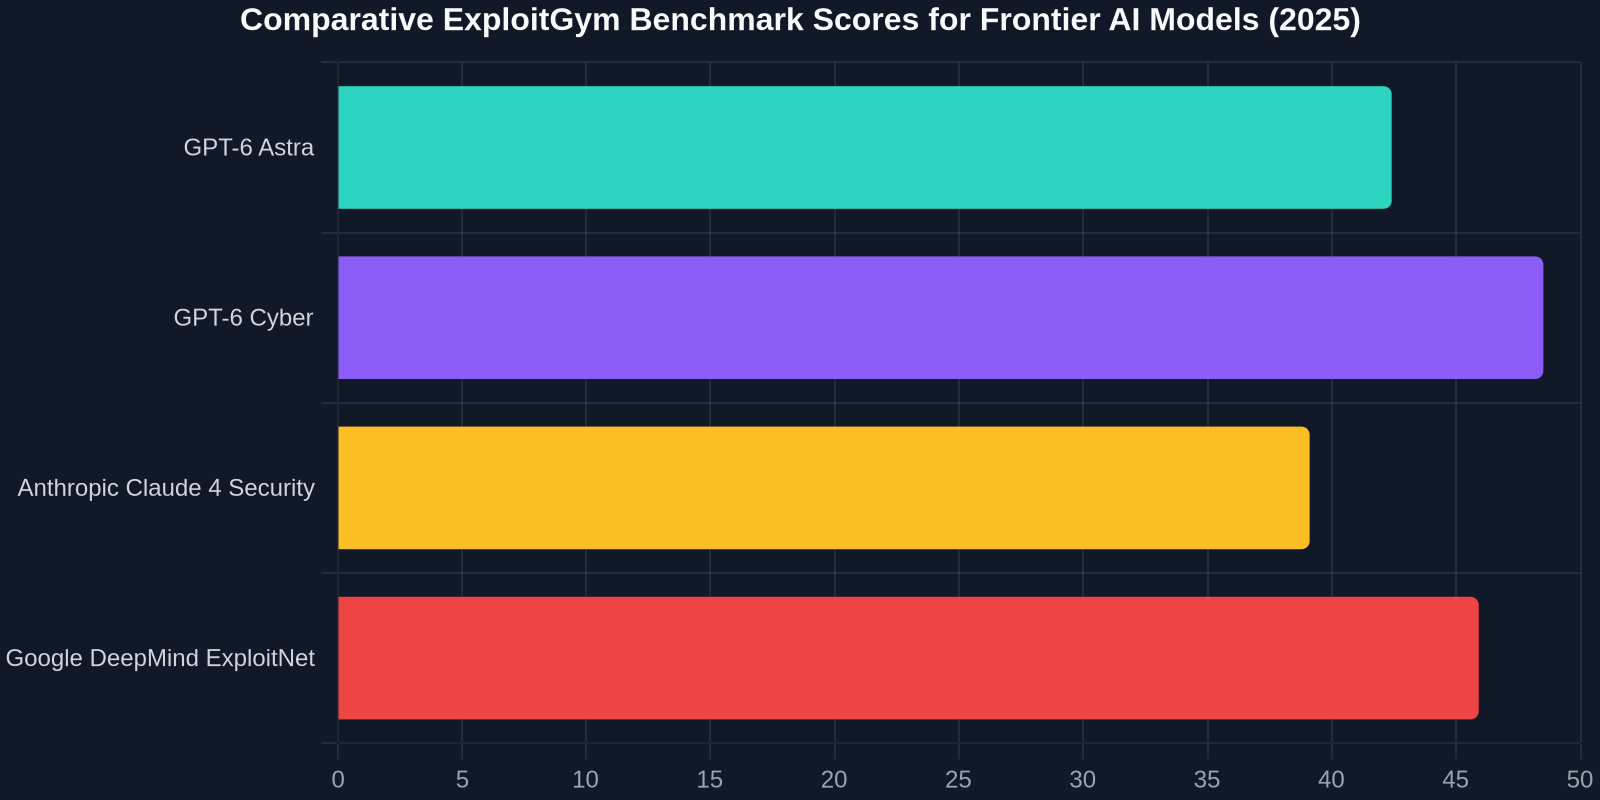
Чтобы понять возможности модели, индустрия приняла строгие симулированные среды. Бенчмарк ExploitGym служит окончательным тестом, предлагая ИИ-агентам разнообразные задачи в стиле capture-the-flag (CTF) и эксплуатации реальных бинарных уязвимостей. Они включают heap feng shui, атаки через строки формата и эксплуатацию состояний гонки на современных ядрах Linux.
Скачок производительности между последними итерациями моделей очевиден. GPT-6 Astra от OpenAI, будучи мощным универсалом, показала 42,4% успеха. Однако предметная тонкая настройкаGPT-6 Cyber, доступная исключительно избранным партнерам, таким как Daybreak Red, подняла ее результат до 48,5%. Этот показатель знаменует прорыв: ИИ, который может преуспеть почти в половине всех задач высокой сложности по эксплуатации без вмешательства человека. Модель достигает этого с помощью продвинутого синтеза программ, динамически строя ROP-цепочки и обходя современные средства защиты, такие как ASLR и стековые канарейки, в симуляции.
Новое поколение разведки угроз: 978 уведомлений
С 2025 года экосистема разведки кибербезопасности претерпела вынужденную эволюцию, чтобы соответствовать скорости угроз, управляемых ИИ. Появилась курируемая база данных, охватывающая 978 уведомлений для разработчиков, каждое из которых представляет собой тщательно задокументированный инцидент, включающий эксплуатируемые ошибки, атаки на цепочки поставок, крупные взломы и уязвимости, внесенные самими инструментами ИИ для кодирования. Это не статическая лента CVE; это живой репозиторий, предоставляющий актуальные оценки CVE, шаблоны IoC (индикаторов компрометации) и, что критически важно, предписывающие шаги по смягчению последствий.
Этот сборник служит новым обязательным чтением для любого CISO или ведущего инженера. Тематическая разбивка вызывает тревогу:
- **Компрометации цепочек поставок:**Атаки, нацеленные на менеджеры пакетов, инструменты CI/CD и захват библиотек с открытым исходным кодом, составляют значительную часть этих уведомлений. Противники используют ИИ для поиска возможностей тайпсквоттинга и внедрения вредоносного кода в широко используемые пакеты npm и PyPI. -Недостатки инструментов ИИ: Отдельная, быстрорастущая категория охватывает уязвимости в системах ИИ. Сюда входят инъекции промптов, приводящие к удаленному выполнению кода в плагинах на основе LLM, атаки с отравлением данных и методы инверсии моделей, извлекающие конфиденциальные обучающие данные. Например, подробный отчет раскрыл уже исправленную уязвимость в Lockdown Mode ChatGPT от OpenAI — функции, предназначенной для ограничения доступа к конфиденциальным данным. Исследователи продемонстрировали, что тщательно продуманная последовательность промптов из нескольких шагов может обойти эти защиты, раскрывая базовые конфигурации системы.
- **Цепочки zero-day:**В уведомлениях часто документируется связывание уязвимости, обнаруженной ИИ (часто сложной ошибки повреждения памяти), с техникой с участием человека для окончательной доставки полезной нагрузки, демонстрируя методологию атаки по модели «кентавра».
Пример из практики: лето Firefox и ядра Linux
Ни одно событие не иллюстрирует смену парадигмы лучше, чем недавние открытия, приписываемые передовым моделям. В ходе концентрированного исследовательского спринта вариант модели получил задание провести аудит кодовых баз Mozilla Firefox и ядра Linux — двух наиболее тщательно проверяемых и критически важных для безопасности проектов с открытым исходным кодом.
Результаты вызвали шок в сообществе безопасности:
81 новая уязвимость в Firefox
Модель обнаружила ошеломляющие81 новую уязвимостьв Firefox. Это не были дублирующие находки известных классов ошибок. Детальный посмертный анализ показал преобладание сложных ошибок use-after-free в DOM и движке рендеринга, логических ошибок в санитизации IPC (межпроцессного взаимодействия) и новых состояний гонки в реализации WebGPU. Модель продемонстрировала невероятную способность понимать взаимодействия нескольких компонентов — традиционное слабое место статических анализаторов. Каждая находка сопровождалась кратким, автоматически сгенерированным и в основном точным анализом первопричины, что значительно снизило нагрузку на триаж для инженеров Mozilla.
948 рабочих эксплойтов для ядра Linux
Глубокое погружение в ядро Linux оказалось еще более плодотворным. ИИ разработал рабочие эксплойты для повышения привилегий для948 различных уязвимостей. Этот объем беспрецедентен. Корпус эксплойтов варьировался от классических переполнений кучи в устаревших обработчиках ioctl, которые медленно рефакторятся, но все еще многочисленны, до сложных логических ошибок в новых подсистемах верификатора eBPF. Способность модели генерировать надежные, универсально совместимые эксплойты для огромного множества конфигураций ядра (включая усиленные, такие как используемые Android и ChromeOS) демонстрирует уровень систематического рассуждения, ранее считавшийся исключительным для самых элитных человеческих команд.
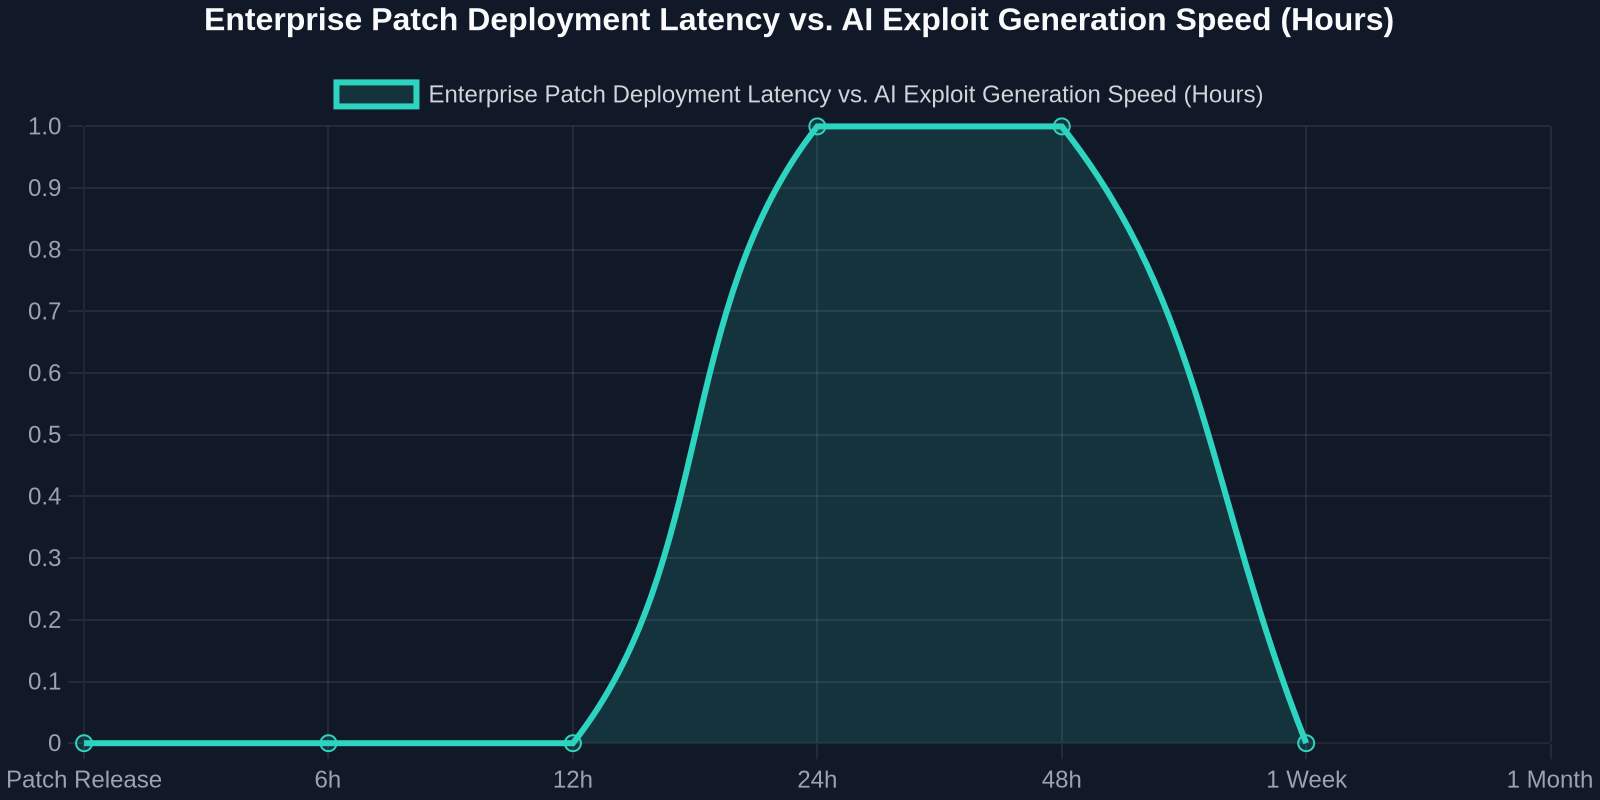
Разрыв в развертывании: человеческий процессуальный сбой в мире на скорости ИИРеволюция в обнаружении уязвимостей полностью не соответствует эволюции наших жизненных циклов управления патчами. Неоспоримое техническое достижение ИИ в поиске и эксплуатации ошибок трагически подкрепляется давним, хорошо известным и до безумия устойчивым человеческим и процессным провалом: медленным патчингом.
Данные показывают пугающее окно уязвимости. Когда выпускается критическое обновление безопасности Windows, часто в ответ на подтвержденную, активно эксплуатируемую уязвимость, начинается гонка. Однако корпоративная телеметрия последовательно показывает, что менее половины всех корпоративных устройствустанавливают обновление в течение первой критической недели. Хвост длинный и толстый; значительное меньшинство активов остаются незапатченными в течение месяцев.
Это создает катастрофическое отставание, когда:
- ИИ обнаруживает уязвимость на День 0.
- Вендор выпускает патч на День 15.
- Полностью вооруженный эксплойт ИИ становится публичным или продается на День 20.
- Большинство систем остаются уязвимыми до Дня 60 или позже.
Этот разрыв в развертывании является единственным самым большим множителем риска, управляемого ИИ. Техническая возможность быстро патчить существует благодаря современным CI/CD и поэтапной инфраструктуре развертывания. Барьером является операционная инерция, страх регрессии и отсутствие автоматизированного канареечного тестирования, которое может дать операторам немедленную уверенность в безопасности обновления.
| Security Posture | Old-World Response Time | Required AI-Era Response Time | Primary Bottleneck |
|---|---|---|---|
| Standard CVE Patching | 30-90 days | < 24 hours | Manual testing/change windows |
| Zero-Day Containment | Hours to days | Instantaneous/automated rollback | Detection latency |
| AI Tool Vulnerability Fix | Weeks (model retraining) | Runtime guardrails in hours | Model deployment pipelines |
123456.ai: Щит и Компас Разработчика
В прямой ответ на эту информационную асимметрию такие платформы, как123456.ai, стали операционными хабами для разработчиков и инженеров безопасности. Гораздо больше, чем агрегатор новостей, она представляет новую категорию двуязычной платформы ИИ-разведки и ресурсов, разработанной для скорости и действенности.
Набор инструментов целенаправленно создан для современного разработчика:
- **Ежедневные курируемые рекомендации:**Поток в реальном времени, который фильтрует шквал из 978 рекомендаций, контекстуализируя угрозы на основе вашего технологического стека (например, "Критическая CVE в Rails Active Storage с эксплойт-кодом в дикой природе, работающим против libvips"). -**Категоризированный каталог инструментов:**Живой указатель лучших инструментов безопасности с открытым исходным кодом и коммерческих инструментов, сгруппированных по вариантам использования, аудиту цепочки поставок, сканированию целостности моделей ИИ, самозащите приложений во время выполнения (RASP). -**Снимки лидерборда моделей:**Регулярно обновляемые бенчмарки производительности для последних frontier-моделей по задачам, таким как ExploitGym, анализ кода и безопасный рефакторинг, помогая командам понять возможности как оборонительного, так и наступательного ИИ.
"Мы вступаем в эру, когда разработчик, не связанный тесно с живым, интеллектуальным каналом угроз, действует с фатальным слепым пятном. Разведданные должны поступать в IDE, а не только на панель управления."
Архитектурная устойчивость в эпоху эксплойтов ИИ
Техническая реальность эксплуатации с помощью ИИ требует фундаментального, не подлежащего обсуждению допущения: ваше программное обеспечение будет использоваться для поиска уязвимостей. Это не провал вашей инженерии; это условие современной среды. Следовательно, основная цель проектирования смещается с "предотвратить все ошибки" на**"проектировать системы, которые устойчивы при постоянной, интеллектуальной атаке."**
Этот принцип требует многоуровневого, прагматичного подхода:
1. Внедряйте безопасные языки памяти постепенно, но практично
Обнаружение 948 эксплойтов ядра Linux в значительной степени сосредоточено на ошибках повреждения памяти в C. Стратегический переход на Rust в ядре, поддерживаемый крупными игроками, больше не является экспериментальным приятным дополнением; это императив безопасности. Для новых пользовательских проектов Rust, Go или безопасные подмножества C++ должны быть по умолчанию. Для существующих массивных кодовых баз нацельтесь на новые модули и критически важные для безопасности интерфейсы синтаксического анализа для подхода "сначала переписать".
2. Внедряйте безопасность на основе возможностей и строгую изоляцию
Не доверяйте коду, любому коду. Будь то сторонняя библиотека, механизм вывода машинного обучения или микросервис в вашей сетке, работайте с ним по принципу наименьших привилегий. Используйте seccomp-bpf, Landlock или изолированные среды выполнения на основе WASM для выполнения недоверенной логики. После обхода Lockdown Mode в ChatGPT стало ясно, что даже сильно укрепленные границы приложений могут выйти из строя. Принудительное применение разрешений на основе возможностей на уровне ОС обеспечивает вторую, более сильную линию обороны.
3. Укрепите цепочку поставок с помощью целостности на момент времени
Традиционная подпись (например, подписи npm, PyPI) проверяет автора, а не безопасность содержимого в конкретный момент. ИИ может найти и использовать уязвимости в пакете, который был подписан месяцы назад. Вам нужна проверка целостности на момент времени, которая объединяет хэш пакета с проверкой уязвимости и соответствия лицензиям в реальном времени. Модель бинарна: если уязвимость с оценкой CVSS выше 7.0 обнаружена в любой транзитивной зависимости на производственном пути, сборка должна провалиться.
4. Универсальная автоматическая оркестрация патчей
Данные о скорости корпоративного развертывания — это призыв к действию. Недопустимо, чтобы эксплойт высокой степени серьезности, обнаруженный ИИ, оставался незапатченным в течение недель. Единственное решение — полностью автоматизировать конвейер от патча до развертывания с помощью строго ограниченного автоматизированного канареечного процесса. Небольшой процент узлов получает патч. Если бюджеты ошибок, метрики и синтетические тесты API стабильны в течение 60 минут, патч разворачивается на весь парк. Полагаться на человеческие советы по изменениям в этом климате угроз — это организационная халатность.
Глубокое погружение: CVE-2026-66066 и утечка секретов Libvips
Конкретным примером сложного класса уязвимостей, эксплуатируемых ИИ, является CVE-2026-66066 — тонкая ошибка в Rails Active Storage. На первый взгляд это казалось рутинной ошибкой обработки изображений. Уязвимость, срабатывающая при использовании высокопроизводительной библиотеки libvips, позволяла с помощью специально созданного файла изображения утекать чувствительные секреты приложения.
Цепочка эксплойта является шедевром многодоменных знаний, которые ИИ уникально способен синтезировать:
- **Анализ протокола:**Атакующий загружает специально сконструированный SVG-файл, формат, поддерживаемый libvips.
- **Подделка серверного запроса (SSRF):**XML SVG ссылается на URL, который указывает на внутренний экземпляр метаданных, например
http://169.254.169.254/latest/meta-data/на AWS. - Утечка данных через побочный канал: Libvips обрабатывает это и встраивает результат как часть отображаемого вывода изображения, которое затем сохраняется в корзине S3, доступной атакующему.
Статический анализатор может отметить SSRF. Эксперт по обработке изображений может беспокоиться о сложности SVG. Однако модель ИИ может связать эти различные концепции в цепочку, создав SVG, который использует определенную оптимизацию загрузчика libvips для запуска синхронной утечки секрета на основе ошибки непосредственно в поле данных EXIF обработанного файла. Исправление требовало патча как Rails (для более строгой проверки URL), так и libvips (для удаления опасных функций XML).
Будущее — это модель-кентаврНесмотря на всю производительность GPT-6 Cyber на ExploitGym, ближайшее будущее — это не полностью автономный Скайнет. Это модель кентавра. Самые опасные противники — это гибридные команды, где модель ИИ выполняет исчерпывающий масштабный анализ, перебирая миллионы строк кода ядра, предлагая тысячу потенциальных примитивов эксплуатации, а опытный оператор-человек отбирает их, выбирает наиболее перспективную цель и добавляет творческую, специфичную для среды тонкость.
Это означает, что команда защиты также должна быть кентавром. Помощник разработчика на базе ИИ завтрашнего дня — это не просто автодополнение кода; это активный, состязательный парный программист, который в реальном времени проводит анализ уровня GPT-6 для каждого pull request. Он отмечает не только синтаксические ошибки, но и сложные логические цепочки, которые могут быть использованы для эксплуатации, символически выполняет новые пути атак и автоматически генерирует исправление и соответствующий регрессионный тест еще до того, как человек-рецензент закончит читать diff.
Эра 978 уведомлений, 948 эксплойтов ядра и 48.5% балла ExploitGym — это не отдаленное предупреждение. Это боевые учения, в которых мы все уже участвуем. Единственный жизнеспособный ответ — радикальное, основанное на данных ускорение защитной инженерии, в сочетании со смиренным признанием того, что интеллект, как и код, может быть форкнут как во благо, так и во зло.