
Hoe Dev Machine Guard van StepSecurity de browser-extensie-inventarisatie automatiseert en ontwikkelwerkstations op schaal beveiligt
Browser-extensies zijn onmisbare hulpmiddelen geworden voor frontendontwikkelaars, designers en QA-ingenieurs. Van kleurkiezers en toegankelijkheidscontroles tot React Developer Tools en de eigen kopieer elke UI van elke website -mogelijkheid van DivMagic, extensies verhogen de productiviteit enorm. Elke geïnstalleerde extensie vormt echter ook een potentiële aanvalsvector met toegang tot gevoelige DOM-structuren, klembordgegevens, authenticatiecookies en zelfs lokale bestandssystemen. Voor ontwikkelmachines die regelmatig in aanraking komen met bedrijfseigen broncode, productiecredentials en interne API's, kan een gecompromitteerde browser-extensie escaleren tot een catastrofaal beveiligingsincident.
StepSecurity, een leider op het gebied van beveiliging van ontwikkelwerkstations, heeft onlangs aangekondigd dat haar Dev Machine Guard nu browser-extensies op alle beheerde ontwikkelmachines inventariseert. Deze functie brengt de langverwachte zichtbaarheid in het extensielandschap en vervangt handmatige audits door continue, geautomatiseerde risicobeoordeling. In dit bericht analyseren we waarom dit belangrijk is, hoe de inventarisatie werkt en wat het betekent voor teams die sterk afhankelijk zijn van browsergebaseerde workflows, vooral bij het bouwen of debuggen van gebruikersinterfaces.
Het verborgen dreigingslandschap van browser-extensies
Browser-extensies hebben standaard uitgebreide machtigingen. Zelfs een ogenschijnlijk onschuldige kleurcontrastcontrole kan toegang vragen tot alle website-inhoud, terwijl een React DevTools-extensie de mogelijkheid vereist om DOM-bomen te lezen en te wijzigen. In handen van een kwaadwillende actor worden deze mogelijkheden krachtige exfiltratiekanalen.
Extensies werken binnen de vertrouwde zone van de browser. Ze kunnen Content Security Policies omzeilen, HTTP-verzoeken onderscheppen en stilletjes authenticatietokens verzamelen, vaak zonder antivirus- of endpointdetectietools te activeren.
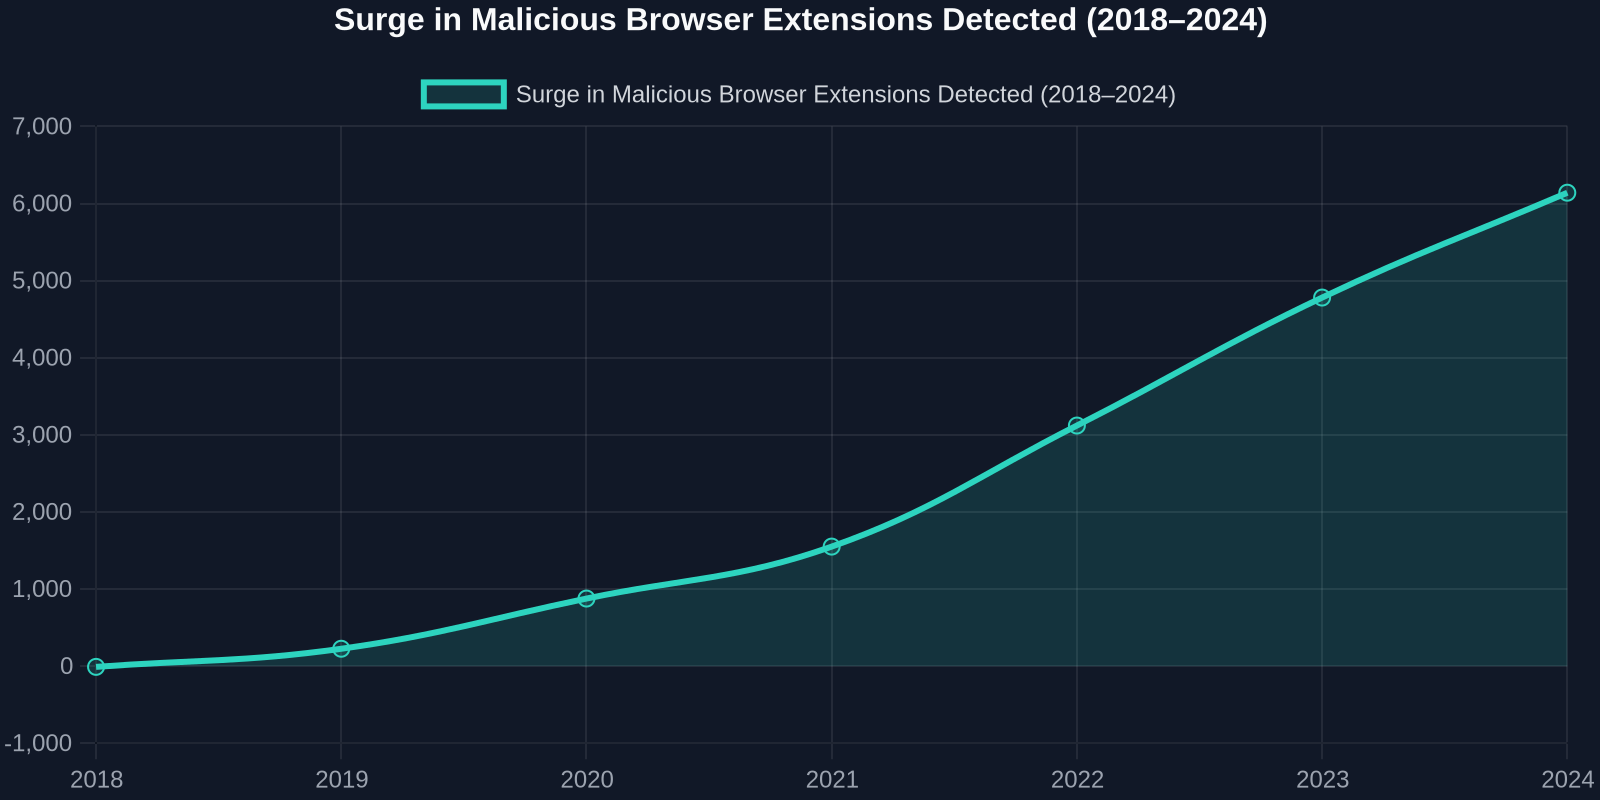
Beveiligingsonderzoekers hebben een gestage toename gedocumenteerd van zowel opzettelijk kwaadaardige extensies als legitieme extensies die via aanvallen op de toeleveringsketen zijn gecompromitteerd. Een analyse uit 2023 wees uit dat meer dan 1,3 miljoen gebruikers werden getroffen door extensies die credentials stalen, toetsaanslagen registreerden of ongewenste advertenties in webpagina's injecteerden. Ontwikkelmachines, met hun verhoogde toegang tot interne Git-repositories, CI/CD-pijplijnen en cloudconsoles, zijn prominente doelwitten.
Waarom ontwikkelmachines het nieuwe strijdtoneel zijn
Aanvallers verleggen hun focus steeds meer van productie-infrastructuur naar de veel minder beschermde eindpunten: ontwikkelaarslaptops. Een enkele gecompromitteerde extensie in de browser van een ontwikkelaar kan omgevingsvariabelen lekken, API-sleutels die zijn opgeslagen in de lokale opslag van ontwikkeltools, of volledige stukken broncode die naar het klembord zijn gekopieerd. Volgens het State of DevSecOps-rapport uit 2024 was 41% van de succesvolle beveiligingsinbreuken afkomstig van het werkstation van een ontwikkelaar, waarbij browsergebaseerde aanvallen een snelgroeiend aandeel voor hun rekening namen.
"Zonder geautomatiseerde inventarisatie vlieg je blind in een wereld waarin één enkele extensie broncode kan exfiltreren, toegang kan krijgen tot je stagingomgeving of kan doorschakelen naar interne diensten."
Handmatig toezicht kan simpelweg geen gelijke tred houden. Ontwikkelaars installeren en verwijderen regelmatig extensies voor specifieke taken, testen niet-geverifieerde extensies tijdens lokaal debuggen, of onderhouden verschillende extensiesets in Chrome, Edge, Firefox en Brave. Een compliancefunctionaris of beveiligingsteam dat vertrouwt op periodieke enquêtes krijgt nooit het volledige realtime beeld.
Hoe Dev Machine Guard van StepSecurity extensies inventariseert
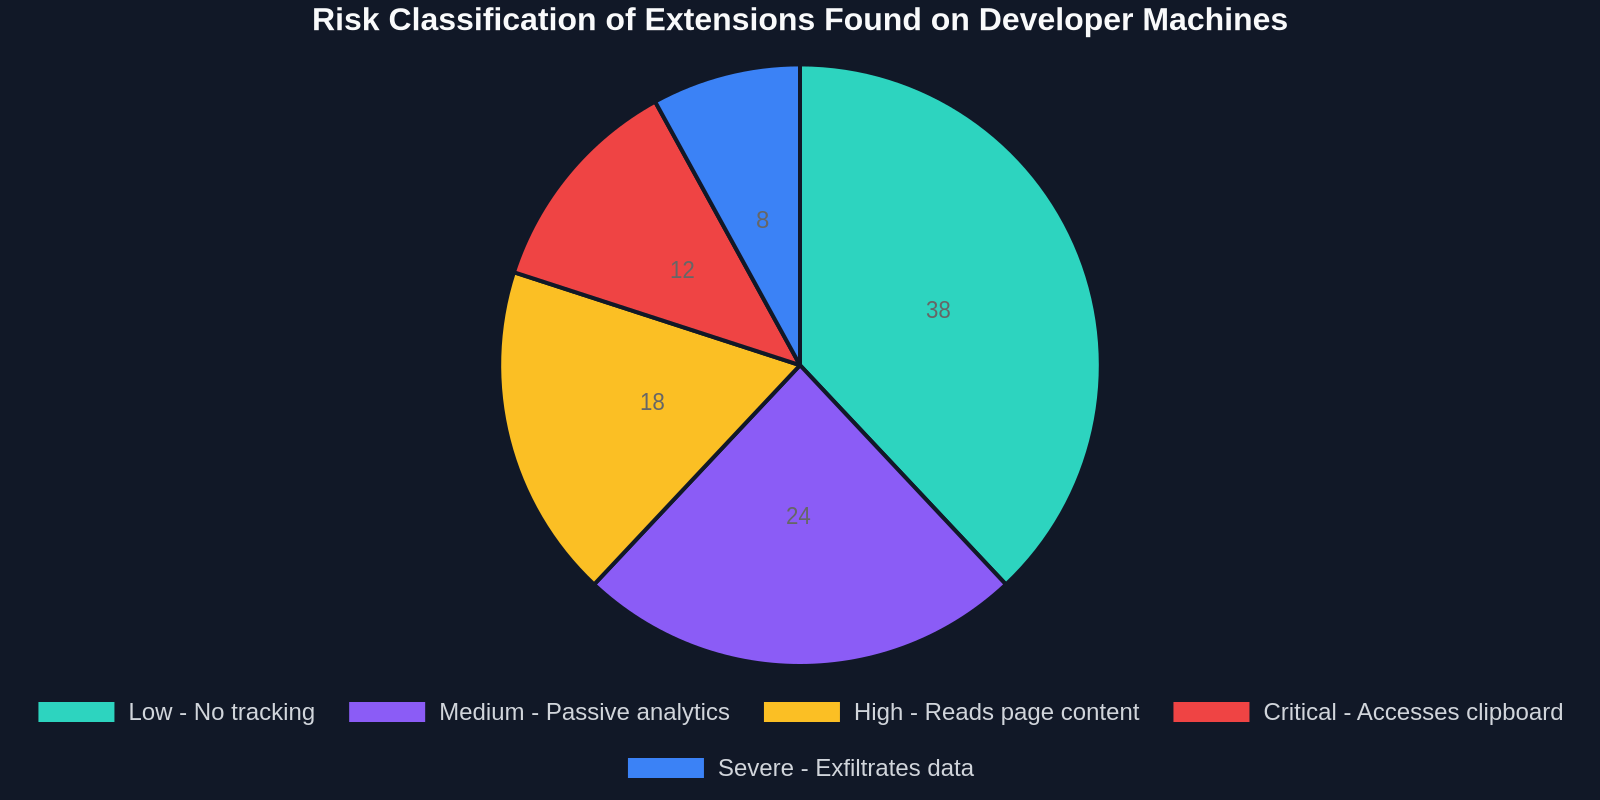
Dev Machine Guard van StepSecurity wordt geïmplementeerd als een lichtgewicht agent op macOS-, Windows- en Linux-werkstations. Met de nieuwste update inventariseert de agent nu elke browser-extensie die is geïnstalleerd in alle Chromium-gebaseerde browsers (Chrome, Edge, Brave, Opera, Arc) en Firefox. Het extraheert de extensie-ID, naam, versie, aangevraagde machtigingen en ontwikkelaarsinformatie en vergelijkt deze metadata vervolgens met meerdere feeds voor bedreigingsinformatie.
Realtime detectie en classificatie
In tegenstelling tot periodieke scripts die slechts een momentopname vastleggen, bewaakt Dev Machine Guard continu de extensiemap van de browser. Op het moment dat er een nieuwe extensie verschijnt, of deze nu is geïnstalleerd vanuit de officiële store, is sideloaded in de ontwikkelaarsmodus of is gepusht via een bedrijfsbeleid, logt de agent deze in, classificeert het risiconiveau en blokkeert deze indien geconfigureerd automatisch.
Zelfs extensies die via Load unpacked in de ontwikkelaarsmodus zijn geïnstalleerd, worden vastgelegd. Dit is van cruciaal belang omdat veel ontwikkelaars niet-gepubliceerde extensies lokaal testen, vaak met volledige machtigingen, en vergeten deze later te verwijderen.
De risicoclassificatie-engine gebruikt een eigen model dat verschillende factoren weegt:
- Aanwezigheid van de extensie op bekende onveilige lijsten (bijv. Google Safe Browsing, CRXcavator)
- Machtigingen die verder gaan dan wat typisch is voor de opgegeven functionaliteit van de extensie
- Reputatie van de ontwikkelaar en updatefrequentie
- Leeftijd van de extensie en aantal beoordelingen in de Chrome Web Store
- Uitvoering van geobfusceerde JavaScript- of bekende C2-communicatiepatronen
Uniform dashboard en beleidsengine
Alle geïnventariseerde extensies verschijnen in een gecentraliseerd dashboard, waar beveiligingsteams kunnen zoeken, filteren op risiconiveau en inzoomen op individuele extensiedetails. Het dashboard brengt ook afwijkingen aan het licht, zoals een extensie die door een ontwikkelaar in de ene regio is geïnstalleerd en plotseling op machines op een ander continent verschijnt, vaak een teken van credential stuffing of overname van accounts.
Beheerders definiëren beleidsregels die bepalen wat er gebeurt wanneer een extensie met een hoog risico wordt gedetecteerd. De opties variëren van het verzenden van een Slack-melding en het openen van een Jira-ticket tot het gedwongen verwijderen van de extensie en het tijdelijk intrekken van de VPN-toegang van de ontwikkelaar totdat het probleem is opgelost.
Handmatige audits vergelijken met geautomatiseerde inventarisatie
Vóór speciaal gebouwde tools zoals Dev Machine Guard vertrouwden de meeste organisaties op handmatige spreadsheets, periodieke vragenlijsten of endpointbeheeroplossingen die geen browserspecifiek inzicht boden. De onderstaande tabel benadrukt het verschil:
Praktijkscenario's voor het voorkomen van inbreuken
Om de impact te begrijpen, bekijken we drie situaties waarin geautomatiseerde extensie-inventarisatie een inbreuk zou hebben gestopt:
1. De kleurkiezer die API-sleutels stal
Een veelgebruikte kleurkiezerextensie met meer dan 500.000 installaties werd stilletjes bijgewerkt om elke tekenreeks die overeenkwam met een API-sleutelpatroon uit de DOM te verzamelen en door te sturen naar een externe server. Ontwikkelaars die betaalgateways of cloudintegraties testten, kregen te maken met exfiltratie van Stripe- en AWS-sleutels. Dev Machine Guard zou de wijziging in machtigingen en het nieuw geobfusceerde achtergrondscript onmiddellijk hebben gemarkeerd.
2. De sideloaded extensie van de ex-werknemer
Nadat een contractant was vertrokken, wees een onderzoek uit dat ze een aangepaste extensie hadden gesideload die maandenlang elke bezochte URL en elk formulierinzending naar een persoonlijke server stuurde. Omdat deze nooit in de store was gepubliceerd, misten traditionele endpointtools hem. De lokale directorymonitor van Dev Machine Guard zou de aanwezigheid van een uitgepakte extensie binnen enkele minuten hebben gedetecteerd.
3. De gecompromitteerde Dev Rel-tool
Een extensie die door developer advocates werd gebruikt om API's te demonstreren, werd gecompromitteerd via gestolen inloggegevens van een onderhouder. De vergiftigde versie legde cookies en GitHub-tokens vast. De anomaliedetectie van de risico-engine zou hebben gealarmeerd bij de plotselinge wijziging van de extensie-hash en ongebruikelijke uitgaande verkeerspatronen.
In alle drie de gevallen waren de extensies wekenlang actief voordat ze werden ontdekt. Geautomatiseerde inventarisatie reduceert de verblijftijd van weken tot seconden.
Ontwikkelaarservaring ontmoet beveiliging: een evenwichtige aanpak
Een veelvoorkomende angst is dat zwaar opgezette beveiligingstools ontwikkelaars vertragen of legitieme tools blokkeren. StepSecurity heeft Dev Machine Guard ontworpen om niet-intrusief te zijn. De agent draait rustig op de achtergrond, verbruikt minder dan 1% CPU en blokkeert extensies alleen wanneer dit expliciet is geconfigureerd. Ontwikkelaars kunnen nog steeds elke extensie installeren die ze nodig hebben voor debuggen of testen; het doel is zichtbaarheid en risicobewustzijn, geen algeheel verbod.
Bovendien helpt de inventarisatie ontwikkelaars daadwerkelijk om een schonere, snellere browser te onderhouden. Het dashboard biedt een gepersonaliseerd overzicht van de eigen extensies en laat zien welke al maanden niet zijn gebruikt en welke bekende kwetsbaarheden hebben. Het wordt een selfservice-hygiënetool, net als een afhankelijkheidsscanner voor npm-pakketten.
Waarom dit belangrijk is voor UI-ontwikkelaars en powerusers
Als een bedrijf dat DivMagic bouwt, de browserextensie waarmee je elke UI van elke website kunt kopiëren, leven we elke dag in het extensie-ecosysteem. We weten uit eerste hand dat extensies zorgvuldig moeten worden ontworpen om gebruikersgegevens te respecteren en tegelijkertijd krachtige functies te leveren. Wanneer je DivMagic gebruikt om een React-component of een Tailwind-layout te klonen, vertrouw je erop dat onze extensie alleen toegang heeft tot de specifieke DOM-knooppunten die je selecteert en niets meer.
“Ontwikkelaars die UI-gerelateerde extensies gebruiken, moeten aandringen op zichtbaarheid van de inventarisatie. Je kunt niet beschermen wat je niet kunt zien, en één gecompromitteerde extensie kan elke pixel en elke regel code lekken die je ooit hebt geïnspecteerd.”
De bredere les is dat elk hulpmiddel dat interacteert met het DOM of netwerkverzoeken, of het nu een CSS-extractor, een debugproxy of een klembordbeheerder is, moet worden gecontroleerd. De innovatie van StepSecurity normaliseert dit audittrail over de hele vloot van ontwikkelaarsmachines en maakt het een standaardonderdeel van DevSecOps-pijplijnen.
Extensie-inventarisatie integreren in CI/CD-beveiligingspoorten
Vooruitstrevende organisaties beginnen de houding van ontwikkelaars-werkstations als een build-timecontrole te behandelen. Dev Machine Guard biedt een uitgebreide API die kan worden bevraagd tijdens de uitvoering van CI/CD-pijplijnen. Een GitHub Actions-workflow kan bijvoorbeeld de API aanroepen om te controleren of de browserextensies van de ontwikkelaar die de commit doet, op het moment van de commit allemaal in de categorie “laag risico” vielen. Als een extensie een verhoogde risicoscore had, kan de pijplijn de build blokkeren of een extra review vereisen.
Deze aanpak verschuift beveiliging naar links, naar het absoluut vroegst mogelijke punt: de toetsaanslagen van de ontwikkelaar. Gecombineerd met code-reviewtools en afhankelijkheidsscanners wordt de inventarisatie van browserextensies een extra verdedigingslaag tegen supply-chainaanvallen die inspelen op de menselijke kant van softwareontwikkeling.
Voorbereiden op het volgende tijdperk van extensiebeveiliging
Vooruitkijkend mogen we verwachten dat toezichthouders browserextensies opnemen in nalevingskaders. Al vragen SOC 2- en ISO 27001-audits steeds vaker naar de software-inventarisatie van endpoints, en auditors beginnen specifiek te informeren naar browser-add-ons. De AVG schrijft voor dat toegang tot persoonsgegevens wordt gelogd, en als een extensie van een ontwikkelaar per ongeluk persoonsgegevens uit een in de browser getoonde staging-database vastlegt, vormt dat een gegevensverwerkingsactiviteit die moet worden gedocumenteerd.
De stap van StepSecurity om extensies te inventariseren is niet zomaar een functie; het is een erkenning dat de browser de primaire ontwikkelomgeving is geworden voor een hele generatie ingenieurs. Die omgeving met dezelfde nauwkeurigheid beschermen als servers en cloudaccounts is allang nodig.
Slotgedachten
De aankondiging dat Dev Machine Guard nu browserextensies inventariseert, is een belangrijke stap in de richting van het volwassener maken van de beveiliging van ontwikkelaars-werkstations. Voor teams die webapplicaties leveren, of het nu gaat om SPA's, mobiele backends of SaaS-platforms, is het negeren van het browserextensie-oppervlak gelijk aan het op een kier laten staan van een achterdeur. De combinatie van geautomatiseerde detectie, risicoscoring en handhaving van beleid verandert wat ooit een blinde vlek was in een transparant, beheersbaar bezit.
Bij DivMagic geloven we dat goede UI-ontwikkeling afhangt van vertrouwen, vertrouwen in je tools, vertrouwen in je omgeving en vertrouwen in de code die je in je projecten brengt. Door je browser-extensie-inventarisatie schoon en gemonitord te houden, bescherm je niet alleen je eigen werk, maar ook de gebruikers die zullen interageren met de interfaces die je bouwt. Verken Dev Machine Guard van StepSecurity om te zien hoe geautomatiseerde inventarisatie de beveiligingshouding van je team kan verbeteren, en verlies nooit de rechten uit het oog die je toekent aan de extensies die naast je meest waardevolle dagelijkse tools staan.