
Malware ClickFix: Cara Ekstensi Browser Palsu Membahayakan Alur Kerja Pengembang
Ekstensi browser telah menjadi hal yang tak terpisahkan bagi pengembang frontend. Mereka menganalisis desain, memeriksa tata letak, dan mengotomatiskan tugas-tugas yang berulang. Namun, ketergantungan ini juga membuka vektor serangan yang berbahaya, yaitu ekstensi jahat yang tampak sah tetapi sebenarnya adalah spyware, ransomware, atau pencuri data.
Sebuah laporan terbaru dari Kaspersky Labs merinci kampanye canggih bernama ClickFix[[PROTED_9]]. Malware ini tidak menargetkan pengguna biasa; ia secara khusus memancing pengembang dan pengguna tingkat lanjut dengan meniru prompt instalasi ekstensi tepercaya. Memahami ClickFix sangat penting bagi setiap pengembang yang menghargai produktivitas dan keamanan.
Apa itu Malware ClickFix?
ClickFix adalah malware berbasis rekayasa sosial yang menipu korban untuk menginstal ekstensi browser berbahaya. Serangan dimulai dengan situs web yang disusupi yang menampilkan kotak dialog palsu, sering kali bergaya persis seperti prompt izin ekstensi Chrome atau Edge. Pesan tersebut memperingatkan tentang "plugin yang hilang," "driver usang," atau "kesalahan sertifikat keamanan" dan meminta pengguna untuk mengklik "Instal Ekstensi" untuk memperbaiki masalah tersebut.
Setelah pengguna mengklik, ekstensi berbahaya dimuat dari sumber yang tampaknya bereputasi baik, sering kali melalui pengalihan tersembunyi. Ekstensi tersebut kemudian mendapatkan izin yang luas: membaca semua data situs web, mengakses cookie, menangkap ketukan tombol, dan bahkan mengeksfiltrasi file lokal melalui akses file://.
Penyerang ClickFix secara khusus menargetkan forum pengembang, masalah GitHub, dan halaman dokumentasi paket npm untuk menyebarkan prompt jahat ini. Mereka tahu pengembang terbiasa mempercayai alur instalasi ekstensi.
Bagaimana ClickFix Menargetkan Pengembang Secara Khusus
Pengembang adalah target utama karena mereka memiliki akses sistem yang lebih tinggi dan bekerja dengan aset sensitif (kunci API, token autentikasi, kredensial produksi). ClickFix mengeksploitasi ini dengan:
- Umpan kontekstual: Sebuah prompt muncul di taman bermain kode (misalnya, CodePen, JSFiddle) yang mengklaim "pembaruan React DevTools diperlukan" atau "debugger Vue.js hilang." Pengembang, yang ingin melanjutkan debugging, mengklik tanpa berpikir.
- Halaman kesalahan palsu: Saat server pengembangan lokal (localhost) dimuat, peringatan SSL palsu muncul, mendesak pengembang untuk "menginstal ekstensi sertifikat keamanan lokal," yang sebenarnya adalah malware.
- Phishing melalui situs tiruan: Penyerang mengkloning halaman ekstensi populer (seperti pemilih warna atau pemformat JSON yang dikenal) dan menyuntikkan muatan berbahaya. Halaman palsu terlihat identik piksel dengan yang asli.
Anatomi Teknis Serangan ClickFix
Mari kita uraikan apa yang terjadi setelah ekstensi diinstal. Ekstensi berbahaya biasanya berisi manifest.json dengan izin seperti <all_urls>, webRequest, cookies, dan storage. Ini juga dapat mencakup kemampuan perpesanan asli untuk berinteraksi dengan skrip eksternal.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
Skrip latar belakang kemudian:
- Memantau semua permintaan HTTP untuk mencuri kunci API, token, dan data formulir.
- Menyuntikkan skrip ke setiap halaman untuk menangkap ketukan tombol dan konten papan klip.
- Secara berkala mengirim data yang dieksfiltrasi ke server perintah-dan-kontrol.
- Menggunakan obfuskasi JavaScript untuk menghindari deteksi oleh pemindai keamanan.
Banyak ekstensi yang disusupi lolos proses peninjauan Chrome Web Store karena mereka menyembunyikan kode berbahaya dalam modul yang diobfusasi yang dimuat hanya setelah ping server pasca-instalasi.
Dampak Dunia Nyata: Mengapa Pengembang Perlu Peduli
Bagi pengembang frontend, ekstensi yang disusupi dapat berarti:
- Kredensial dicuri: Akses ke database produksi, pipeline CI/CD, dan konsol cloud.
- Kebocoran data: Desain klien, kode kepemilikan, dan dokumentasi internal.
- Risiko rantai pasokan: Jika ekstensi memiliki akses ke repositori npm atau git, ia dapat mengubah file paket atau melakukan komit kode berbahaya.
- Kerusakan reputasi: Pelanggaran yang ditelusuri kembali ke mesin pengembang yang disusupi dapat merusak prospek karier dan kepercayaan tim.
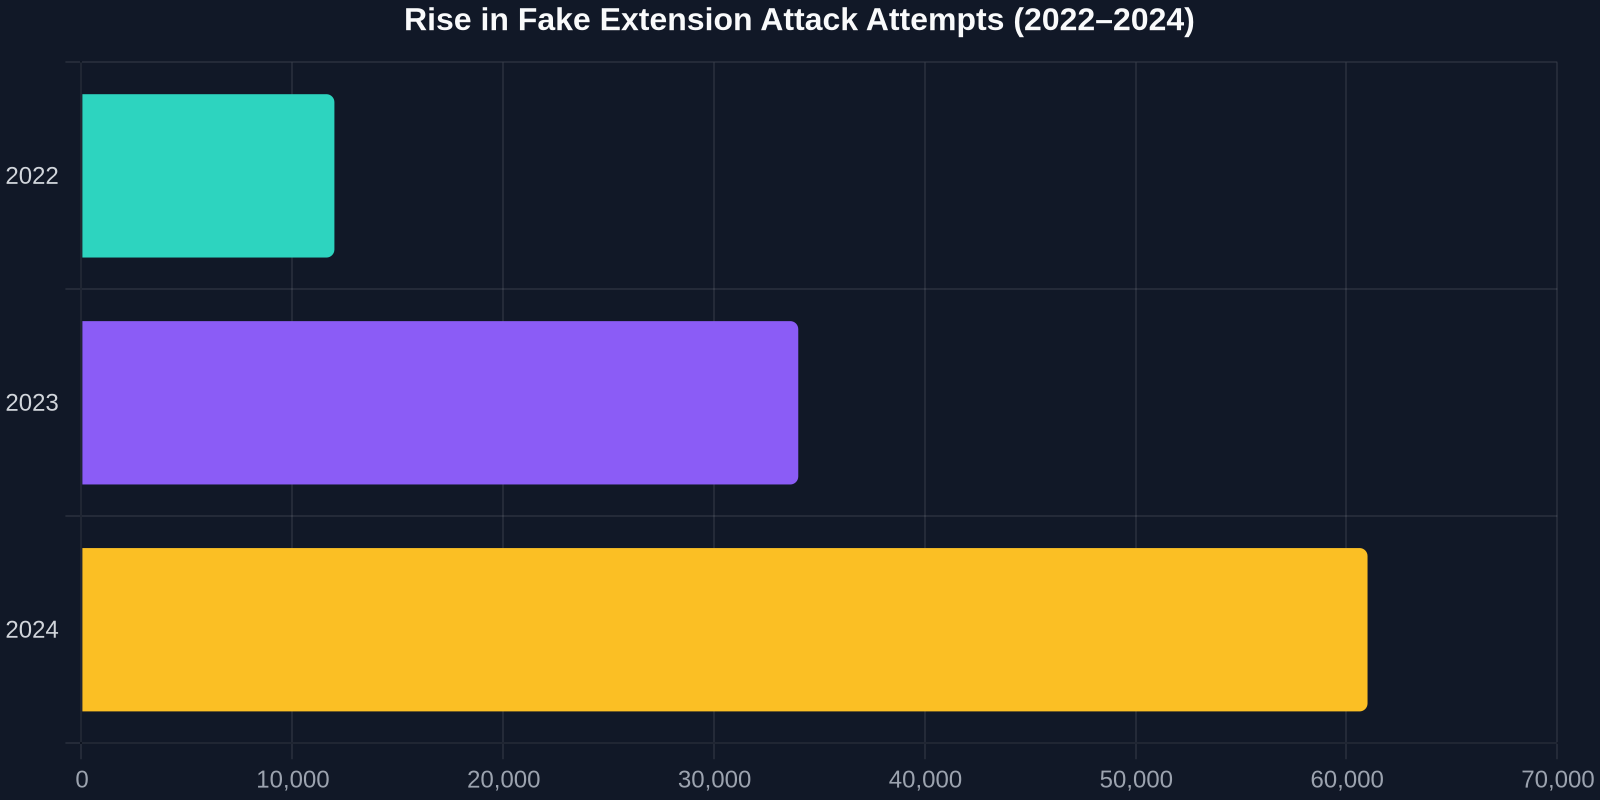
Frekuensi serangan ini meningkat. Menurut Kaspersky, varian ClickFix telah bertanggung jawab atas lebih dari 40.000 infeksi terkonfirmasi hanya dalam enam bulan terakhir, dengan jumlah korban yang tidak proporsional adalah insinyur perangkat lunak.
Bagaimana DivMagic Memutus Rantai Serangan
DivMagic adalah ekstensi browser tepercaya yang dibangun khusus untuk pengembang frontend, dan arsitekturnya secara inheren menghindari bahaya ClickFix dan malware serupa:
- Tidak ada prompt instalasi menipu: DivMagic hanya dapat diinstal dari Chrome Web Store resmi dan Add-ons Microsoft Edge terverifikasi. Ia tidak pernah menggunakan dialog "pembaruan diperlukan" palsu.
- Izin minimal: DivMagic hanya meminta izin yang diperlukan untuk menyalin CSS dari situs web, tanpa
<all_urls>, tanpacookies, tanpawebRequest. Anda dapat memeriksa sumbernya di GitHub untuk memastikan. - Komunitas pemelihara aktif: Ekstensi ini bersifat open-source dan diaudit secara teratur. Masalah dilacak secara transparan di GitHub.
- Tidak ada panggilan server eksternal: Semua kode yang disalin diproses secara lokal di browser Anda. Tidak ada data yang pernah meninggalkan mesin Anda.
Sebelum menginstal ekstensi apa pun, selalu periksa izinnya, jumlah bintang, dan tanggal pembaruan terbaru. Model pengembangan transparan DivMagic membuatnya mudah dipercaya.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
Praktik Terbaik untuk Menghindari ClickFix dan Ancaman Serupa
- Verifikasi ID ekstensi: Cocokkan ID toko dengan situs web resmi pengembang. ID Chrome Web Store bersifat unik, tandai mereka.
- Gunakan kebijakan “Hanya izinkan dari toko”: Di lingkungan terkelola (kantor), terapkan kebijakan yang memblokir ekstensi yang dimuat samping.
- Periksa peringatan izin: Jika pemilih warna meminta
<all_urls>dancookies, itu adalah tanda bahaya. - Jaga ekstensi tetap terbaru: Ekstensi usang mungkin mengandung kerentanan yang diketahui. Namun perbarui hanya dari toko resmi, jangan pernah melalui peringatan popup.
- Gunakan seperangkat alat tepercaya: Tetap pada ekstensi terkenal seperti DivMagic, React DevTools (resmi), dan Lighthouse. Periksa alat baru sebelum menginstal.
- Edukasi tim Anda: Adakan workshop keamanan yang mendemonstrasikan ClickFix. Tunjukkan bagaimana kotak dialog palsu terlihat identik dengan yang asli.
“Lubang keamanan paling berbahaya bukanlah pada kode Anda, melainkan pada alat yang Anda percayai tanpa berpikir.”, Diadaptasi dari peneliti keamanan Brian Krebs
Kesimpulan
Ekstensi peramban adalah pisau Swiss Army dari pengembangan frontend, tetapi setiap alat baru menambahkan titik masuk potensial untuk malware. ClickFix adalah pengingat tegas bahwa penjahat dunia maya mengadaptasi rekayasa sosial mereka untuk menargetkan pengembang secara khusus. Dengan tetap terinformasi, memverifikasi sumber, dan memilih alat yang transparan serta minimal izin seperti DivMagic, Anda dapat melindungi alur kerja dan karier Anda.
Lain kali jika popup meminta Anda menginstal “ekstensi keamanan penting,” berhenti, periksa, dan pikirkan, itu mungkin menyelamatkan Anda dari menjadi statistik ClickFix.