
Apa Arti Inventaris Ekstensi Browser Dev Machine Guard bagi Alur Kerja Developer Anda
Browser setiap developer menjalankan konstelasi ekstensi, debugger, perekam layar, pemeriksa UI, pengelola kata sandi, dan masih banyak lagi. Sampai sekarang, sebagian besar organisasi tidak memiliki cara sistematis untuk mengkatalogkan ekstensi-ekstensi ini di mesin developer, sehingga meninggalkan titik buta yang berkisar dari pemborosan produktivitas hingga risiko rantai pasokan yang parah. Penambahan terbaru StepSecurity berupa inventaris ekstensi browser ke Dev Machine Guardmengubah kalkulasi tersebut. Dalam postingan ini, kami menguraikan apa artinya bagi alur kerja harian Anda, mengapa mengelola ekstensi menjadi lebih penting dari sebelumnya, dan bagaimana perkakas cerdas seperti DivMagic cocok dengan pengaturan pengembangan yang modern dan aman.
Pengumuman ini menarik perhatian kami karena menggerakkan ekstensi browser dari lapisan tak terlihat dalam tumpukan pengembangan menjadi elemen kelas satu dari postur mesin. Baik Anda sedang membangun dasbor SaaS, men-debug koneksi WebSocket, atau menyalin komponen UI yang presisi piksel untuk inspirasi, ekstensi adalah pekerja keras yang senyap, dan terkadang vektor risiko yang senyap. Mari kita bahas apa yang diberikan kemampuan inventaris baru ini dan mengapa setiap tim frontend harus peduli.
Mengapa Ekstensi Browser Menjadi Medan yang Tidak Terkelola
Mesin developer modern dilengkapi banyak instrumen. Ekstensi VSCode dikelola oleh file .editorconfig, paket npm dipindai audit di CI, dan kebijakan akses cloud ditegakkan oleh IAM. Namun browser, satu-satunya aplikasi tempat developer menghabiskan sebagian besar waktunya, sebagian besar tetap tidak diatur. Postingan blog StepSecurity menjelaskan bahwa Dev Machine Guard kini mencantumkan setiap ekstensi browser yang terpasang di Edge, Chrome, dan Firefox pada mesin developer, bersama metadata penting seperti izin, versi, dan apakah ekstensi berasal dari toko resmi atau di-sideload.
Status yang tidak terkelola ini masih dapat ditoleransi ketika browser pengembangan di-sandbox dari data produksi. Namun saat ini, dengan arsitektur micro‑frontend, hot reload Next.js yang mengenai API staging, dan developer yang secara rutin masuk ke dasbor internal, permukaan serangan browser menjadi sangat luas. Fitur inventaris baru ini bukan sekadar pelengkap keamanan; ini adalah lapisan kesadaran data yang banyak tim tidak tahu mereka butuhkan.
Data yang Dimunculkan Dev Machine Guard
Dari blog tersebut, atribut utama yang dikumpulkan untuk setiap ekstensi meliputi:
-ID Ekstensidan nama – penting untuk mencocokkan dengan database kerentanan yang diketahui.
-Sumber– Chrome Web Store resmi, Mozilla Add‑ons, atau sideload (yang merupakan tanda bahaya langsung).
-Izin– seperti tabs, cookies, storage, atau webRequest yang dapat membocorkan header sensitif.
-Versi– versi usang sering mengandung CVE yang belum ditambal.
-Metode pemasangan– diinstal pengguna vs. digunakan perusahaan.
Dengan menginventarisasi atribut-atribut ini, tim keamanan dapat menerapkan logika manajemen postur yang sama seperti yang mereka gunakan untuk paket sistem ke browser. Sebuah kebijakan bisa, misalnya, menandai ekstensi apa pun yang memiliki izin debugger dan tidak secara eksplisit disetujui untuk debugging front‑end. Atau secara otomatis memblokir ekstensi yang belum diperbarui dalam 12 bulan.
Bagaimana Kemampuan Inventaris Mengubah Pengalaman Developer
Pada pandangan pertama, menginventarisasi apa yang pada dasarnya adalah perangkat pribadi Anda mungkin terasa mengganggu. “Saya butuh React Developer Tools, Lighthouse, dan DivMagic untuk melakukan pekerjaan saya,” seorang developer mungkin protes. Dan mereka benar, alat produktivitas bukanlah opsional. Tujuannya di sini bukan untuk melucuti developer dari ekstensi favorit mereka; ini untuk menciptakan kosakata bersama antara tim pengembangan dan tim keamanan.
Dari Shadow IT ke Toolchain yang Disetujui
Inventaris mengubah “Shadow IT” di browser menjadi daftar aset yang dikatalogkan. Setelah daftar ada, Anda dapat: -Membangun daftar putihuntuk setiap peran: developer frontend membutuhkan DivMagic, Redux DevTools, dan Wappalyzer; developer backend mungkin hanya membutuhkan Postman Interceptor. -Mendeteksi anomali: seorang developer yang tiba-tiba menjalankan ekstensi dompet kripto di laptop perusahaan mungkin perlu pembicaraan.
- Mengotomatiskan kepatuhan: jika kontrol SOC 2 Anda memerlukan daftar perangkat lunak yang disetujui, Dev Machine Guard kini mencakup browser.
Proses ini jarang menimbulkan gesekan karena sebagian besar developer sudah menduga mereka memiliki terlalu banyak ekstensi. Data mendukungnya: dengan setiap ekstensi menambah memori, potensi konflik, dan overhead rendering, pembersihan besar-besaran secara teratur meningkatkan kinerja browser secara keseluruhan.
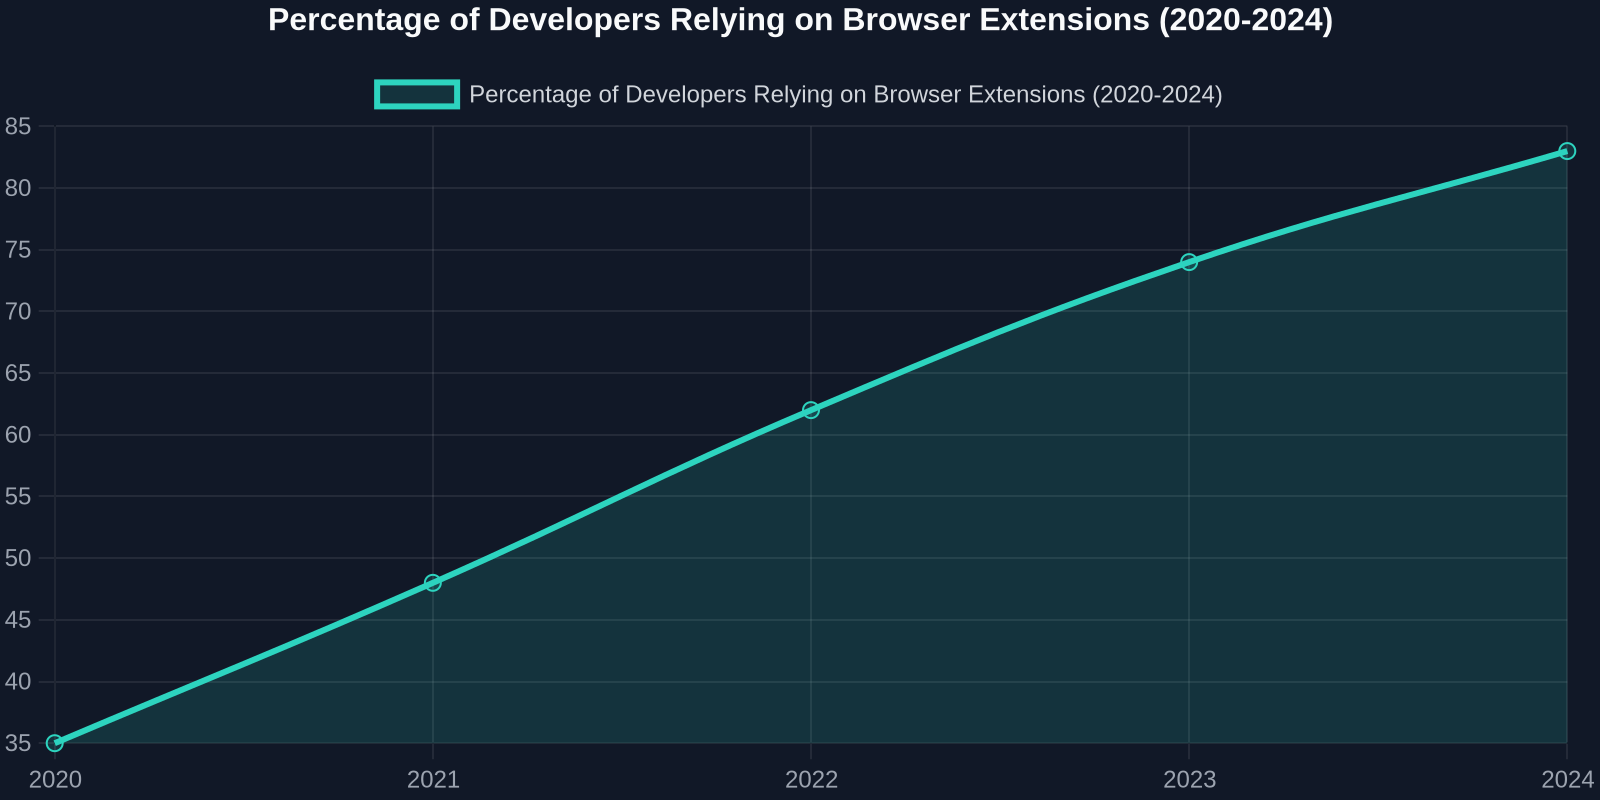
Bagan di atas menggambarkan peningkatan yang stabil dalam ketergantungan ekstensi selama lima tahun terakhir. Seiring bertambahnya jumlah, beban administratif untuk memeriksa setiap ekstensi juga meningkat. Inventaris otomatis menghilangkan tebakan.
Menghubungkan Inventaris Ekstensi dengan SSDF dan Integritas Rantai Pasokan
Rantai pasokan perangkat lunak tidak lagi terbatas pada package.json dan registri kontainer. Ekstensi browser, bahkan yang diinstal dari toko resmi, dapat menyematkan telemetri atau mengubah permintaan jaringan. Perintah Eksekutif AS tentang Meningkatkan Keamanan Siber Negara secara eksplisit mendorong adanya software bill of materials (SBOM). Dev Machine Guard, pada dasarnya, memberikan SBOM untuk runtime browser.
Bagi pemelihara sumber terbuka dan agensi yang bekerja dengan klien pemerintah, memiliki inventaris otomatis ekstensi browser adalah langkah nyata menuju praktik pengembangan yang aman. Ini terhubung langsung ke tugas NIST SP 800‑218 (SSDF) “Analyse the Software” dan dapat dirujuk dalam kuesioner keamanan.
Mengapa Developer Frontend Harus Merangkul Transparansi Ekstensi
Pekerjaan frontend secara unik intensif ekstensi. Browser developer frontend pada umumnya adalah kanvas untuk menguji, memeriksa, dan memperkaya aplikasi web. Namun, toolchain khusus ini juga yang membuatnya menarik bagi penyerang, mengkompromikan browser developer dapat menghasilkan peta sumber, kunci API di penyimpanan lokal, dan token sesi. Mari kita lihat kategori ekstensi yang paling umum digunakan dan bagaimana transparansi bermanfaat bagi masing-masing.
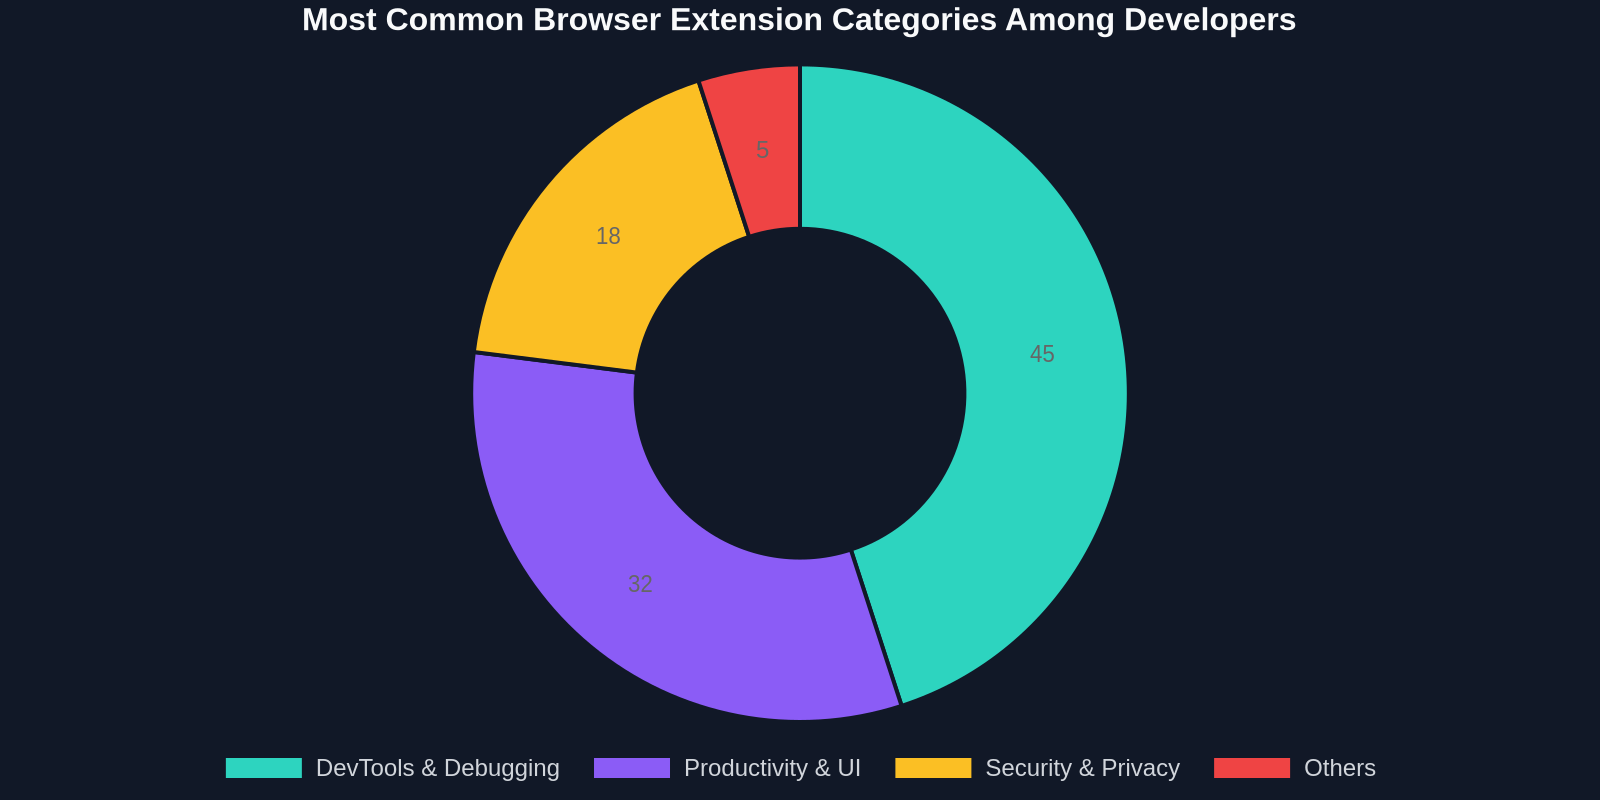
Ekstensi DevTools & Debuggingmendominasi, diikuti oleh alat bantu produktivitas (seperti DivMagic) dan alat keamanan. Setiap kategori memiliki profil risiko/imbalan yang berbeda.
DevTools dan Debugger: Kuat tetapi Berat Izin
Ekstensi seperti React Developer Tools atau Redux DevTools memerlukan akses mendalam ke DOM dan, dalam beberapa mode, akses ke URL file. Inventaris memungkinkan Anda memverifikasi bahwa:
- Ekstensi berasal dari penerbit tepercaya (sering kali Facebook/Google).
- Tidak ada debugger yang tidak tepercaya aktif selama sesi sensitif (mis., alat internal terkait perbankan).
- Hanya debugger yang dimaksudkan yang berjalan saat mengakses lingkungan seperti produksi.
Ekstensi Produktivitas: Penghemat Waktu yang Harus Tetap Dapat Diaudit
Di sinilah DivMagic bersinar. DivMagic memungkinkan developer menyalin UI apa pun dari situs web mana pun langsung ke proyek mereka sendiri, mengubah berjam-jam pembuatan ulang desain menjadi hitungan detik. Ini adalah contoh utama ekstensi produktivitas yang tidak bisa dibayangkan oleh tim frontend untuk hidup tanpanya.
- Hanya ekstensi DivMagic resmi yang digunakan, bukan tiruan yang mengambil kode.
- Izin ekstensi (misalnya,
storage,activeTab) dipahami dengan baik dan selaras dengan kebijakan perusahaan. - Konfigurasi khusus perusahaan (seperti domain yang masuk daftar putih) didokumentasikan.
Dengan inventaris yang tersedia, tim keamanan dapat dengan cepat menandai DivMagic sebagai ekstensi yang disetujui, memberinya pengecualian dari peringatan "tanpa-scraping-UI" secara umum, dan melanjutkan aktivitas. Dinamika ini jauh lebih sehat daripada pengembang yang menyembunyikan alat mereka atau, lebih buruk lagi, diblokir untuk menggunakannya.
Ekstensi Keamanan & Privasi: Ironi Tumpang Tindih
Pemblokir iklan, VPN, dan ekstensi berorientasi privasi sering diinstal sendiri oleh pengembang yang peduli dengan kebersihan digital mereka. Namun beberapa ekstensi ini dapat mengganggu pengujian aplikasi (misalnya, memblokir panggilan analitik yang perlu dipantau oleh tim produk). Inventaris dapat mengungkap ekstensi yang saling bertentangan dan memicu percakapan tentang mana yang penting untuk misi.
Sudut Pandang DivMagic: Mengubah Inventaris Terkendali menjadi Keunggulan Alur Kerja
Misi DivMagic, menyederhanakan pengembangan UI dengan memungkinkan Anda menyalin dan mengadaptasi desain secara instan, bergantung pada keberadaan yang stabil dan tepercaya di peramban Anda. Ketika sebuah organisasi mengadopsi inventaris ekstensi peramban, pengguna DivMagic mendapatkan: -Status persetujuan resmi: alih-alih beroperasi di balik layar, ekstensi menjadi bagian dari perangkat alat yang terdokumentasi, sering kali diinstal sebelumnya melalui kebijakan grup untuk karyawan baru.
- Kolaborasi sadar versi: inventaris dapat menyoroti bahwa rekan setim menjalankan versi DivMagic yang kedaluwarsa; memperbarui memastikan mereka mendapatkan dukungan situs terbaru dan perbaikan bug.
- Jejak audit: di industri yang diatur, dapat menunjukkan bahwa hanya versi DivMagic yang telah diperiksa yang digunakan selama sprint memuaskan auditor.
"Inventaris ekstensi mengubah perangkat alat yang tidak diucapkan menjadi aset strategis, pengembang mendapatkan alat yang mereka sukai, dan organisasi mendapatkan kontrol yang mereka butuhkan."
Ini adalah evolusi matang dari manajemen ekstensi peramban. Ini menggemakan lintasan editor teks dan IDE, bertahun-tahun lalu, TI akan mengunci semuanya; sekarang, sebagian besar menyediakan daftar yang disetujui dan membiarkan pengembang memilih. Katalog ekstensi peramban akan mengikuti jalur yang sama.
Langkah Praktis untuk Mengadopsi Inventaris Ekstensi Peramban Hari Ini
Jika Anda tertarik dengan pengumuman StepSecurity dan ingin membawa visibilitas ekstensi ke tim Anda sendiri, berikut adalah rencana tindakan konkret:
- **Jalankan uji coba dengan Dev Machine Guard.**Jika Anda sudah menggunakan StepSecurity untuk keamanan rantai pasokan tingkat CI, mengaktifkan inventaris ekstensi sangat mudah. Jika tidak, Dev Machine Guard sumber terbuka dapat dijalankan secara lokal untuk menghasilkan laporan satu kali untuk penilaian awal.
2.**Kategorikan, jangan kriminalisasi.**Urutkan ekstensi yang ditemukan ke dalam tiga kelompok: Disetujui (diperiksa dan diizinkan), Tinjau (ekstensi tidak dikenal yang mungkin sah), dan Blokir (dikenal berbahaya atau tidak diinginkan, seperti penambang kripto atau alat akses jarak jauh yang tidak disetujui).
3.**Libatkan pengembang sejak awal.**Bagikan inventaris dengan pimpinan tim sebelum ada penegakan. Minta mereka menandai ekstensi "Tinjau" yang sebenarnya penting. Ini menghindari reaksi spontan "TI memata-matai kami" dan mengungkapkan kebutuhan yang nyata.
4.**Otomatiskan putaran umpan balik.**Setelah daftar persetujuan ditentukan, atur notifikasi saat ekstensi baru muncul. Ini menutup celah dan mempertahankan inventaris yang selalu diperbarui tanpa memerlukan rapat manual.
5.**Integrasikan dengan MDM atau RMM.**Untuk organisasi yang lebih besar, mendorong data inventaris ke dalam solusi manajemen perangkat seluler atau pemantauan jarak jauh yang ada membawa peramban di bawah payung kepatuhan yang sama dengan laptop dan server.
Bagaimana DivMagic Cocok ke dalam Perangkat Alat yang Disetujui
Saat Anda membuat daftar yang disetujui, DivMagic adalah kandidat utama untuk kelompok "Produktivitas & UI". Izinnya, activeTab, storage, dan contextMenus, minimal dan terbatas cakupannya. Ini tidak memerlukan izin host yang luas, dan semua pemrosesan terjadi secara lokal. Dengan menambahkannya ke katalog ekstensi yang disetujui, Anda memberikan kekuatan super yang disetujui kepada tim frontend Anda.
Melampaui Inventaris: Apa Selanjutnya untuk Keamanan Sadar Peramban
Langkah StepSecurity adalah bagian dari tren yang lebih luas di mana peramban diperlakukan sebagai titik akhir yang kritis. Iterasi mendatang kemungkinan akan mencakup: -Deteksi anomali izin waktu nyata: menandai saat sebuah ekstensi tiba-tiba meminta izin baru setelah pembaruan.
- Kebijakan jaringan tingkat ekstensi: membatasi permintaan yang dimulai ekstensi ke domain yang aman.
- Integrasi dengan sertifikat penandatanganan kode: memverifikasi bahwa sertifikat penerbit ekstensi valid dan belum dicabut.
Bagi pengguna DivMagic, kemajuan ini berarti lingkungan yang lebih aman. Saat ekosistem matang, hari-hari "instal dan lupakan" akan berakhir, dan itu adalah hal positif bersih bagi semua orang yang peduli dengan kualitas kode dan keamanan.
"Peramban adalah sistem operasi baru bagi pekerja pengetahuan. Sudah saatnya kita mengelolanya dengan ketelitian yang sama seperti yang kita terapkan pada OS yang mendasarinya."
Kesimpulan: Rangkul Visibilitas, Berdayakan Pengembang
Inventaris ekstensi Dev Machine Guard lebih dari sekadar pembaruan fitur, ini adalah perubahan pola pikir. Dengan membawa transparansi ke lapisan peramban, ini memungkinkan tim untuk melakukan percakapan berbasis fakta tentang alat, mengurangi risiko, dan meningkatkan produktivitas secara bersamaan. Pengembang frontend mendapatkan manfaat paling besar: ekstensi penting mereka seperti DivMagic dapat disetujui secara resmi, plugin kedaluwarsa dibersihkan, dan seluruh alur kerja pengembangan menjadi lebih cepat dan aman.
Jika Anda belum mengevaluasi alat penyalin UI untuk tim Anda, sekarang adalah waktu yang tepat. Dengan inventaris yang memastikan hanya ekstensi yang diperiksa yang berjalan, Anda dapat dengan percaya diri mengadopsi DivMagic dan melihat jam yang dihabiskan untuk pixel-pushing lenyap. Dan bagi juara keamanan, inventaris ekstensi memberi Anda visibilitas untuk mengatakan "ya" pada alat pengembang tanpa kehilangan tidur.
Siap membawa kekuatan super UI ke peramban Anda sambil tetap berada dalam pagar pembatas? Coba DivMagic dan jadikan itu sebagai tambahan pertama yang disetujui dalam katalog ekstensi Anda.