
Cara Dev Machine Guard dari StepSecurity Mengotomatiskan Inventarisasi Ekstensi Peramban, Mengamankan Workstation Pengembang dalam Skala Besar
Ekstensi peramban telah menjadi alat yang sangat diperlukan bagi pengembang frontend, desainer, dan insinyur QA. Mulai dari pemilih warna dan pemeriksa aksesibilitas hingga alat pengembang React dan kemampuan menyalin UI apa pun dari situs web mana pun milik DivMagic, ekstensi meningkatkan produktivitas secara drastis. Namun, setiap ekstensi yang terinstal juga mewakili vektor serangan potensial dengan akses ke struktur DOM sensitif, data clipboard, cookie autentikasi, dan bahkan sistem file lokal. Untuk mesin pengembang yang secara rutin menyentuh kode sumber kepemilikan, kredensial produksi, dan API internal, ekstensi peramban yang disusupi dapat meningkat menjadi insiden keamanan yang dahsyat.
StepSecurity, pemimpin dalam keamanan workstation pengembang, baru-baru ini mengumumkan bahwa Dev Machine Guard miliknya kini menginventarisasi ekstensi peramban di semua mesin pengembang yang dikelola. Fitur ini memberikan visibilitas yang sudah lama ditunggu-tunggu ke dalam lanskap ekstensi, menggantikan audit manual dengan penilaian risiko otomatis yang berkelanjutan. Dalam postingan ini, kami akan mengupas mengapa hal ini penting, cara kerja inventarisasi, dan apa artinya bagi tim yang sangat bergantung pada alur kerja berbasis peramban, terutama saat membangun atau men-debug antarmuka pengguna.
Lanskap Ancaman Tersembunyi dari Ekstensi Peramban
Ekstensi peramban menikmati izin yang luas secara default. Bahkan pemeriksa kontras warna yang tampaknya tidak bersalah pun dapat meminta akses ke semua konten situs web, sementara ekstensi React DevTools memerlukan kemampuan untuk membaca dan memodifikasi pohon DOM. Di tangan aktor jahat, kemampuan ini menjadi saluran eksfiltrasi yang kuat.
Ekstensi beroperasi di dalam zona tepercaya peramban. Mereka dapat melewati Kebijakan Keamanan Konten, mencegat permintaan HTTP, dan secara diam-diam mengumpulkan token autentikasi, seringkali tanpa memicu alat deteksi antivirus atau titik akhir.
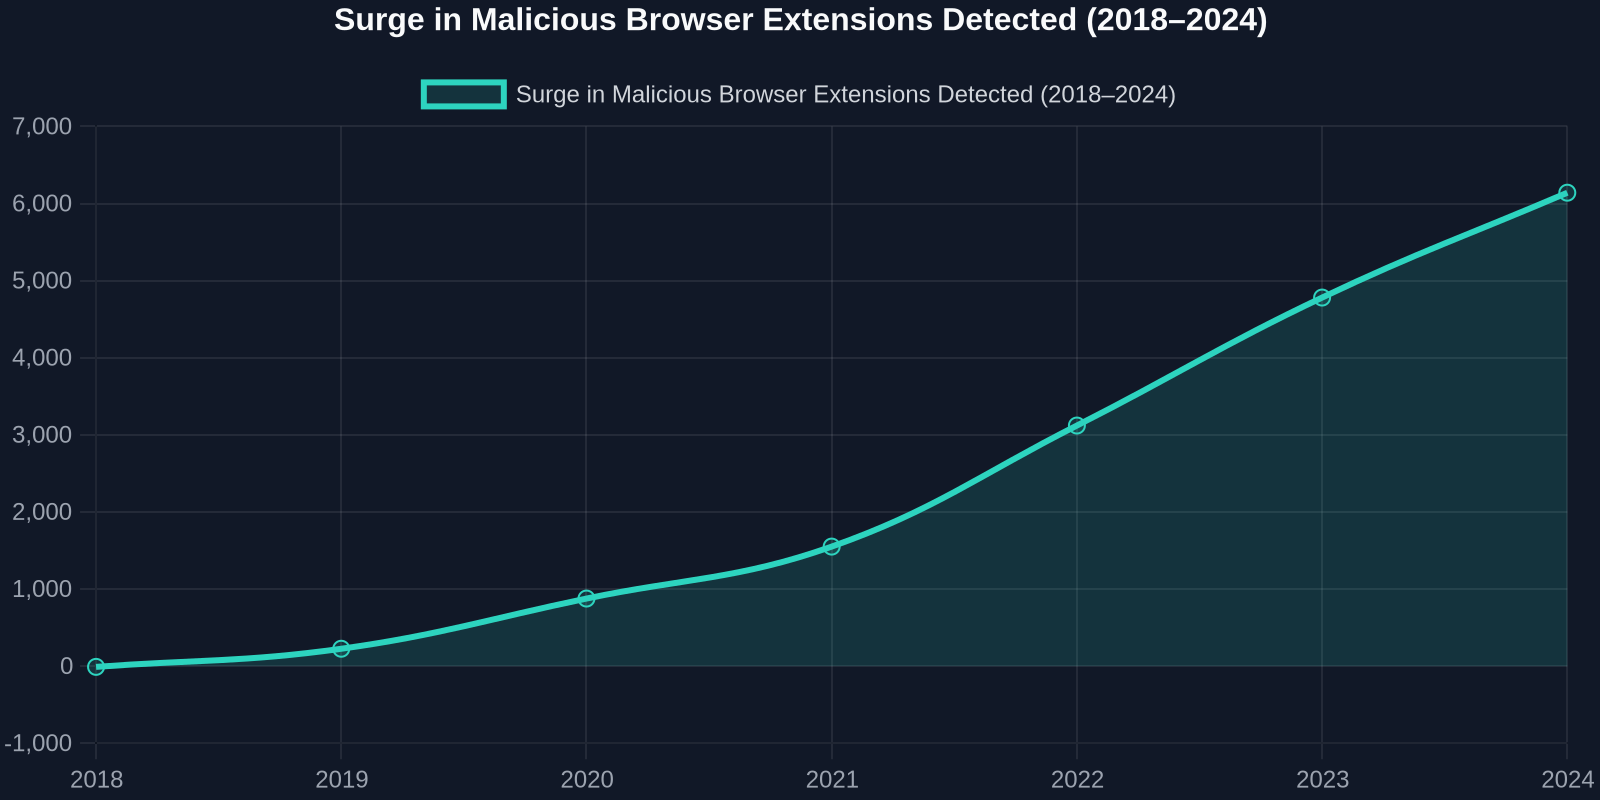
Peneliti keamanan telah mendokumentasikan peningkatan yang stabil baik pada ekstensi yang sengaja berbahaya maupun ekstensi sah yang disusupi melalui serangan rantai pasokan. Analisis tahun 2023 mengidentifikasi lebih dari 1,3 juta pengguna yang terpengaruh oleh ekstensi yang mencuri kredensial, mencatat penekanan tombol, atau menyuntikkan iklan yang tidak diinginkan ke halaman web. Mesin pengembang, dengan akses yang lebih tinggi ke repositori Git internal, pipeline CI/CD, dan konsol cloud, adalah target utama.
Mengapa Mesin Pengembang Menjadi Medan Pertempuran Baru
Penyerang semakin mengalihkan fokus dari infrastruktur produksi ke titik akhir yang jauh kurang dijaga: laptop pengembang. Satu ekstensi yang disusupi pada peramban pengembang dapat membocorkan variabel lingkungan, kunci API yang disimpan di penyimpanan lokal alat pengembang, atau potongan kode sumber utuh yang disalin ke clipboard. Menurut laporan State of DevSecOps 2024, 41% dari pelanggaran keamanan yang berhasil berasal dari workstation pengembang, dengan serangan berbasis peramban menyumbang bagian yang berkembang pesat.
“Tanpa inventarisasi otomatis, Anda terbang buta di dunia di mana satu ekstensi dapat mengeksfiltrasi kode sumber, mengakses lingkungan pementasan Anda, atau beralih ke layanan internal.”
Pengawasan manual tidak dapat mengimbangi. Pengembang sering menginstal dan menghapus ekstensi untuk tugas-tugas tertentu, menguji ekstensi yang belum diverifikasi selama debugging lokal, atau memelihara set ekstensi yang berbeda di Chrome, Edge, Firefox, dan Brave. Petugas kepatuhan atau tim keamanan yang mengandalkan survei berkala tidak pernah menangkap gambaran real-time yang lengkap.
Cara Dev Machine Guard dari StepSecurity Menginventarisasi Ekstensi
Dev Machine Guard dari StepSecurity diterapkan sebagai agen ringan di workstation macOS, Windows, dan Linux. Dengan pembaruan terbarunya, agen kini menghitung setiap ekstensi peramban yang terinstal di semua peramban berbasis Chromium (Chrome, Edge, Brave, Opera, Arc) dan Firefox. Agen mengekstrak ID ekstensi, nama, versi, izin yang diminta, dan informasi pengembang, kemudian membandingkan metadata ini dengan beberapa umpan intelijen ancaman.
Penemuan dan Klasifikasi Waktu Nyata
Tidak seperti skrip periodik yang hanya menangkap snapshot pada satu titik waktu, Dev Machine Guard terus memantau direktori ekstensi peramban. Segera setelah ekstensi baru muncul, baik diinstal dari toko resmi, disisipkan dalam mode pengembang, atau didorong oleh kebijakan perusahaan, agen mencatatnya, mengklasifikasikan tingkat risikonya, dan, jika dikonfigurasi, memblokirnya secara otomatis.
Bahkan ekstensi yang diinstal melalui Load unpacked dalam mode pengembang pun tertangkap. Ini penting karena banyak pengembang menguji ekstensi yang tidak dipublikasikan secara lokal, seringkali dengan izin penuh, dan lupa menghapusnya nanti.
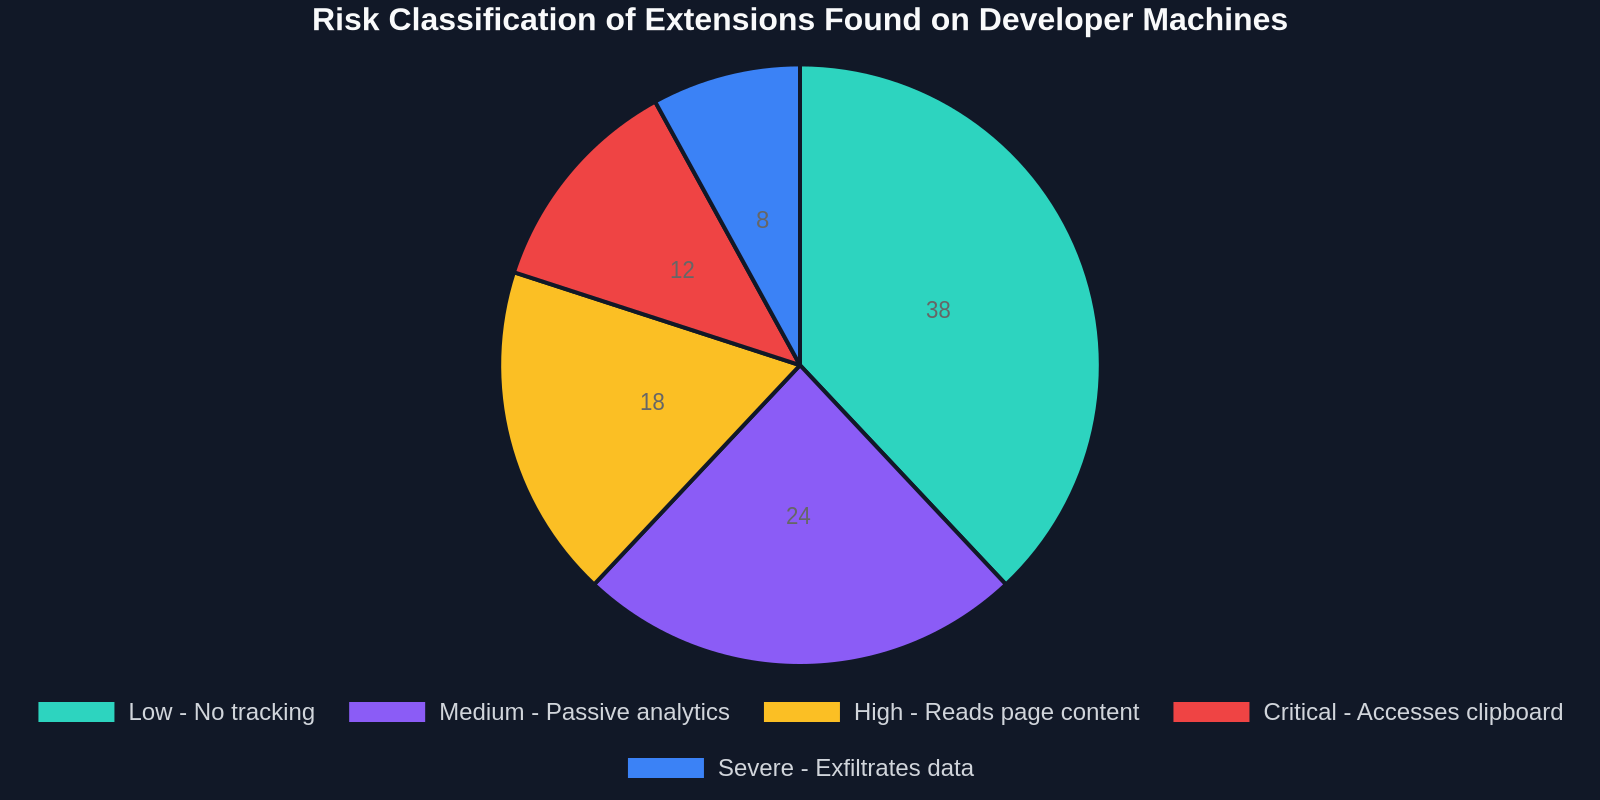
Mesin klasifikasi risiko menggunakan model kepemilikan yang mempertimbangkan beberapa faktor:
- Keberadaan ekstensi pada daftar yang diketahui buruk (mis., Google Safe Browsing, CRXcavator)
- Izin yang melebihi apa yang tipikal untuk fungsionalitas yang dinyatakan ekstensi
- Reputasi pengembang dan frekuensi pembaruan
- Usia ekstensi dan jumlah ulasan di Chrome Web Store
- Eksekusi JavaScript yang diobfuskasi atau pola komunikasi C2 yang diketahui
Dasbor Terpadu dan Mesin Kebijakan
Semua ekstensi yang diinventarisasi muncul dalam dasbor terpusat, di mana tim keamanan dapat mencari, memfilter berdasarkan tingkat risiko, dan menelusuri detail ekstensi individu. Dasbor juga menampilkan anomali, seperti ekstensi yang diinstal oleh pengembang di satu wilayah tiba-tiba muncul di mesin di benua lain, seringkali merupakan tanda credential stuffing atau pengambilalihan akun.
Administrator mendefinisikan kebijakan yang menentukan apa yang terjadi ketika ekstensi berisiko tinggi terdeteksi. Opsi berkisar dari mengirim peringatan Slack dan membuka tiket Jira hingga memaksa penghapusan ekstensi dan mencabut sementara akses VPN pengembang sampai masalah terselesaikan.
Membandingkan Audit Manual dengan Inventarisasi Otomatis
Sebelum alat yang dirancang khusus seperti Dev Machine Guard, sebagian besar organisasi mengandalkan spreadsheet manual, kuesioner berkala, atau solusi manajemen titik akhir yang tidak memiliki wawasan khusus peramban. Tabel di bawah menyoroti perbedaannya:
Skenario Pencegahan Pelanggaran di Dunia Nyata
Untuk memahami dampaknya, pertimbangkan tiga situasi di mana inventarisasi ekstensi otomatis akan menghentikan pelanggaran:
1. Pemilih Warna yang Mencuri Kunci API
Ekstensi pemilih warna yang banyak digunakan dengan lebih dari 500.000 pemasangan diperbarui secara diam-diam untuk mengambil string apa pun yang cocok dengan pola kunci API dari DOM dan meneruskannya ke server jarak jauh. Pengembang yang menguji gateway pembayaran atau integrasi cloud mengalami eksfiltrasi kunci Stripe dan AWS. Dev Machine Guard akan segera menandai perubahan izin dan skrip latar belakang yang baru diobfuskasi.
2. Ekstensi Sideloaded Mantan Karyawan
Setelah seorang kontraktor keluar, investigasi mengungkapkan bahwa mereka telah memuat samping (sideload) ekstensi kustom yang meneruskan setiap URL yang dikunjungi dan pengiriman formulir ke server pribadi selama berbulan-bulan. Karena tidak pernah dipublikasikan ke toko, alat endpoint tradisional tidak mendeteksinya. Monitor direktori lokal Dev Machine Guard akan mendeteksi keberadaan ekstensi yang tidak dikemas dalam hitungan menit.
3. Alat Dev Rel yang Dikompromikan
Sebuah ekstensi yang digunakan oleh advokat pengembang untuk mendemonstrasikan API dikompromikan melalui kredensial pemelihara yang dicuri. Versi beracun tersebut menangkap cookie dan token GitHub. Deteksi anomali mesin risiko akan memberikan peringatan pada perubahan mendadak hash ekstensi dan pola lalu lintas keluar yang tidak biasa.
Dalam ketiga kasus tersebut, ekstensi beroperasi selama berminggu-minggu sebelum ditemukan. Inventarisasi otomatis mengurangi waktu diam dari minggu menjadi detik.
Pengalaman Pengembang Bertemu Keamanan: Pendekatan yang Seimbang
Ketakutan umum adalah bahwa alat keamanan yang terlalu ketat akan memperlambat pengembang atau memblokir alat yang sah. StepSecurity merancang Dev Machine Guard agar tidak mengganggu. Agen berjalan secara diam-diam di latar belakang, mengonsumsi kurang dari 1% CPU, dan memblokir ekstensi hanya ketika dikonfigurasi secara eksplisit untuk melakukannya. Pengembang masih dapat menginstal ekstensi apa pun yang mereka butuhkan untuk debugging atau pengujian; tujuannya adalah visibilitas dan kesadaran risiko, bukan larangan menyeluruh.
Selain itu, inventarisasi sebenarnya membantu pengembang mempertahankan browser yang lebih bersih dan lebih cepat. Dasbor menyediakan tampilan yang dipersonalisasi dari ekstensi milik sendiri, menunjukkan mana yang tidak digunakan selama berbulan-bulan dan mana yang memiliki kerentanan yang diketahui. Ini menjadi alat kebersihan swalayan, mirip dengan pemindai dependensi untuk paket npm.
Mengapa Ini Penting bagi Pengembang UI dan Pengguna Power
Sebagai perusahaan yang membangun DivMagic, ekstensi browser yang memungkinkan Anda menyalin UI apa pun dari situs web mana pun, kami hidup dalam ekosistem ekstensi setiap hari. Kami tahu secara langsung bagaimana ekstensi harus dirancang dengan hati-hati untuk menghormati data pengguna sambil memberikan fitur yang kuat. Saat Anda menggunakan DivMagic untuk mengkloning komponen React atau tata letak Tailwind, Anda percaya bahwa ekstensi kami hanya mengakses node DOM spesifik yang Anda pilih dan tidak lebih.
“Pengembang yang menggunakan ekstensi terkait UI harus bersikeras pada visibilitas inventarisasi. Anda tidak dapat melindungi apa yang tidak dapat Anda lihat, dan satu ekstensi yang dikompromikan dapat membocorkan setiap piksel dan baris kode yang pernah Anda periksa.”
Pelajaran yang lebih luas adalah bahwa alat apa pun yang berinteraksi dengan DOM atau permintaan jaringan, baik itu ekstraktor CSS, proxy debugging, atau manajer clipboard, harus diaudit. Inovasi StepSecurity menormalkan jejak audit ini di seluruh armada mesin pengembang, menjadikannya bagian standar dari pipeline DevSecOps.
Mengintegrasikan Inventarisasi Ekstensi ke dalam Gerbang Keamanan CI/CD
Organisasi progresif mulai memperlakukan postur workstation pengembang sebagai pemeriksaan waktu build. Dev Machine Guard mengekspos API yang kaya yang dapat ditanyakan selama eksekusi pipeline CI/CD. Misalnya, alur kerja GitHub Actions dapat memanggil API untuk memverifikasi bahwa ekstensi browser pengembang yang melakukan commit semuanya dalam kategori “risiko rendah” pada saat commit. Jika ada ekstensi yang memiliki skor risiko tinggi, pipeline dapat memblokir build atau memerlukan tinjauan tambahan.
Pendekatan ini menggeser keamanan ke kiri ke titik paling awal yang mungkin: ketukan tombol pengembang. Dikombinasikan dengan alat tinjauan kode dan pemindai dependensi, inventarisasi ekstensi browser menjadi lapisan pertahanan lain terhadap serangan rantai pasokan yang mengeksploitasi sisi manusia dari pembuatan perangkat lunak.
Mempersiapkan Era Keamanan Ekstensi Berikutnya
Ke depannya, perkirakan regulator akan menyertakan ekstensi browser dalam kerangka kepatuhan. Saat ini, audit SOC 2 dan ISO 27001 semakin banyak menanyakan tentang inventarisasi perangkat lunak endpoint, dan auditor mulai secara khusus menanyakan tentang add-on browser. GDPR mewajibkan bahwa akses data pribadi dicatat, dan jika ekstensi pengembang secara tidak sengaja menangkap data pribadi dari basis data pementasan yang ditampilkan di browser, itu merupakan aktivitas pemrosesan data yang harus didokumentasikan.
Langkah StepSecurity untuk menginventarisasi ekstensi bukan sekadar fitur; ini adalah pengakuan bahwa browser telah menjadi lingkungan pengembangan utama bagi seluruh generasi insinyur. Melindungi lingkungan tersebut dengan ketelitian yang sama yang diterapkan pada server dan akun cloud sudah lama tertunda.
Pemikiran Akhir
Pengumuman bahwa Dev Machine Guard sekarang menginventarisasi ekstensi browser menandai langkah signifikan menuju pematangan keamanan workstation pengembang. Bagi tim yang mengirimkan aplikasi web, baik SPA, backend seluler, atau platform SaaS, mengabaikan permukaan ekstensi browser sama dengan membiarkan pintu belakang terbuka. Kombinasi penemuan otomatis, penilaian risiko, dan penegakan kebijakan mengubah apa yang dulunya titik buta menjadi aset yang transparan dan mudah dikelola.
Di DivMagic, kami percaya bahwa pengembangan UI yang hebat bergantung pada kepercayaan, kepercayaan pada alat Anda, kepercayaan pada lingkungan Anda, dan kepercayaan pada kode yang Anda bawa ke proyek Anda. Dengan menjaga inventarisasi ekstensi browser Anda tetap bersih dan terpantau, Anda tidak hanya melindungi pekerjaan Anda sendiri tetapi juga melindungi pengguna yang akan berinteraksi dengan antarmuka yang Anda bangun. Jelajahi Dev Machine Guard dari StepSecurity untuk melihat bagaimana inventarisasi otomatis dapat meningkatkan postur keamanan tim Anda, dan jangan pernah melupakan izin yang Anda berikan kepada ekstensi yang berada di samping penggerak harian Anda yang paling berharga.