
क्लिकफिक्स मैलवेयर: नकली ब्राउज़र एक्सटेंशन डेवलपर वर्कफ़्लो को कैसे समझौता करते हैं
ब्राउज़र एक्सटेंशन फ्रंटएंड डेवलपर्स के लिए अपरिहार्य हो गए हैं। वे डिज़ाइन का विश्लेषण करते हैं, लेआउट का निरीक्षण करते हैं, और दोहराए जाने वाले कार्यों को स्वचालित करते हैं। लेकिन यह निर्भरता एक खतरनाक हमले का वेक्टर भी खोलती है, दुर्भावनापूर्ण एक्सटेंशन जो वैध दिखते हैं लेकिन वास्तव में स्पाइवेयर, रैनसमवेयर या डेटा चुराने वाले होते हैं।
कैस्परस्की लैब्स की एक हालिया रिपोर्ट में क्लिकफिक्स नामक एक परिष्कृत अभियान का विवरण दिया गया है। यह मैलवेयर औसत उपयोगकर्ता को लक्षित नहीं करता; यह विशेष रूप से डेवलपर्स और पावर उपयोगकर्ताओं को विश्वसनीय एक्सटेंशन इंस्टॉल प्रॉम्प्ट की नकल करके फंसाता है। क्लिकफिक्स को समझना हर उस डेवलपर के लिए महत्वपूर्ण है जो उत्पादकता और सुरक्षा दोनों को महत्व देता है।
क्लिकफिक्स मैलवेयर क्या है?
क्लिकफिक्स एक सोशल इंजीनियरिंग-संचालित मैलवेयर है जो पीड़ितों को दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन इंस्टॉल करने के लिए धोखा देता है। हमला एक समझौता की गई वेबसाइट से शुरू होता है जो एक नकली डायलॉग बॉक्स प्रदर्शित करती है, जिसे अक्सर क्रोम या एज एक्सटेंशन अनुमति प्रॉम्प्ट की तरह ही स्टाइल किया जाता है। संदेश "लापता प्लगइन," "पुराने ड्राइवर," या "सुरक्षा प्रमाणपत्र त्रुटि" के बारे में चेतावनी देता है और उपयोगकर्ता से समस्या को ठीक करने के लिए "एक्सटेंशन इंस्टॉल करें" पर क्लिक करने के लिए कहता है।
एक बार उपयोगकर्ता क्लिक करता है, तो एक दुर्भावनापूर्ण एक्सटेंशन एक प्रतीत होने वाले प्रतिष्ठित स्रोत से लोड किया जाता है, अक्सर एक छिपे हुए रीडायरेक्ट के माध्यम से। एक्सटेंशन तब व्यापक अनुमतियाँ प्राप्त करता है: सभी वेबसाइट डेटा पढ़ना, कुकीज़ तक पहुँचना, कीस्ट्रोक्स कैप्चर करना, और यहाँ तक कि file:// एक्सेस के माध्यम से स्थानीय फ़ाइलों को बाहर निकालना।
क्लिकफिक्स हमलावर विशेष रूप से डेवलपर फ़ोरम, गिटहब इश्यू और एनपीएम पैकेज डॉक्यूमेंटेशन पेजों को लक्षित करते हैं ताकि दुर्भावनापूर्ण प्रॉम्प्ट फैलाए जा सकें। वे जानते हैं कि डेवलपर्स एक्सटेंशन इंस्टॉल फ़्लो पर भरोसा करने के लिए अनुकूलित हैं।
क्लिकफिक्स विशेष रूप से डेवलपर्स को कैसे लक्षित करता है
डेवलपर्स प्रमुख लक्ष्य हैं क्योंकि उनके पास उन्नत सिस्टम एक्सेस होता है और वे संवेदनशील संपत्तियों (एपीआई कुंजी, प्रमाणीकरण टोकन, उत्पादन क्रेडेंशियल) के साथ काम करते हैं। क्लिकफिक्स इसका शोषण इस प्रकार करता है:
- प्रासंगिक लालच: एक कोड प्लेग्राउंड (जैसे, कोडपेन, जेएसफिडल) पर एक प्रॉम्प्ट दिखाई देता है जो दावा करता है कि "React DevTools अपडेट आवश्यक" या "Vue.js डिबगर गायब है।" डेवलपर, डिबगिंग जारी रखना चाहते हुए, बिना सोचे क्लिक करता है।
- नकली त्रुटि पृष्ठ: जब एक स्थानीय विकास सर्वर (लोकलहोस्ट) लोड होता है, तो एक नकली एसएसएल चेतावनी पॉप अप होती है, जो डेवलपर से "स्थानीय सुरक्षा प्रमाणपत्र एक्सटेंशन इंस्टॉल करने" का आग्रह करती है, जो वास्तव में मैलवेयर है।
- क्लोन साइटों के माध्यम से फ़िशिंग: हमलावर लोकप्रिय एक्सटेंशन पेजों (जैसे एक ज्ञात कलर पिकर या JSON फ़ॉर्मेटर) का क्लोन बनाता है और दुर्भावनापूर्ण पेलोड इंजेक्ट करता है। नकली पृष्ठ वास्तविक पृष्ठ के पिक्सेल-समान दिखता है।
क्लिकफिक्स हमले की तकनीकी शारीरिक रचना
आइए देखें कि एक्सटेंशन इंस्टॉल होने के बाद क्या होता है। दुर्भावनापूर्ण एक्सटेंशन में आमतौर पर manifest.json होता है जिसमें <all_urls>, webRequest, cookies, और storage जैसी अनुमतियाँ होती हैं। इसमें बाहरी स्क्रिप्ट के साथ इंटरैक्ट करने के लिए नेटिव मैसेजिंग क्षमताएँ भी शामिल हो सकती हैं।
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
बैकग्राउंड स्क्रिप्ट तब:
- एपीआई कुंजी, टोकन और फ़ॉर्म डेटा चुराने के लिए सभी HTTP अनुरोधों की निगरानी करता है।
- कीस्ट्रोक और क्लिपबोर्ड सामग्री कैप्चर करने के लिए प्रत्येक पृष्ठ में एक स्क्रिप्ट इंजेक्ट करता है।
- समय-समय पर निकाले गए डेटा को कमांड-एंड-कंट्रोल सर्वर पर भेजता है।
- सुरक्षा स्कैनर द्वारा पता लगाने से बचने के लिए जावास्क्रिप्ट ऑबफस्केशन का उपयोग करता है।
समझौता किए गए कई एक्सटेंशन क्रोम वेब स्टोर समीक्षा प्रक्रिया को पास कर जाते हैं क्योंकि वे दुर्भावनापूर्ण कोड को ऑबफस्केटेड मॉड्यूल में छिपाते हैं जो पोस्ट-इंस्टॉल सर्वर पिंग के बाद ही लोड होते हैं।
वास्तविक दुनिया का प्रभाव: डेवलपर्स को क्यों ध्यान देना चाहिए
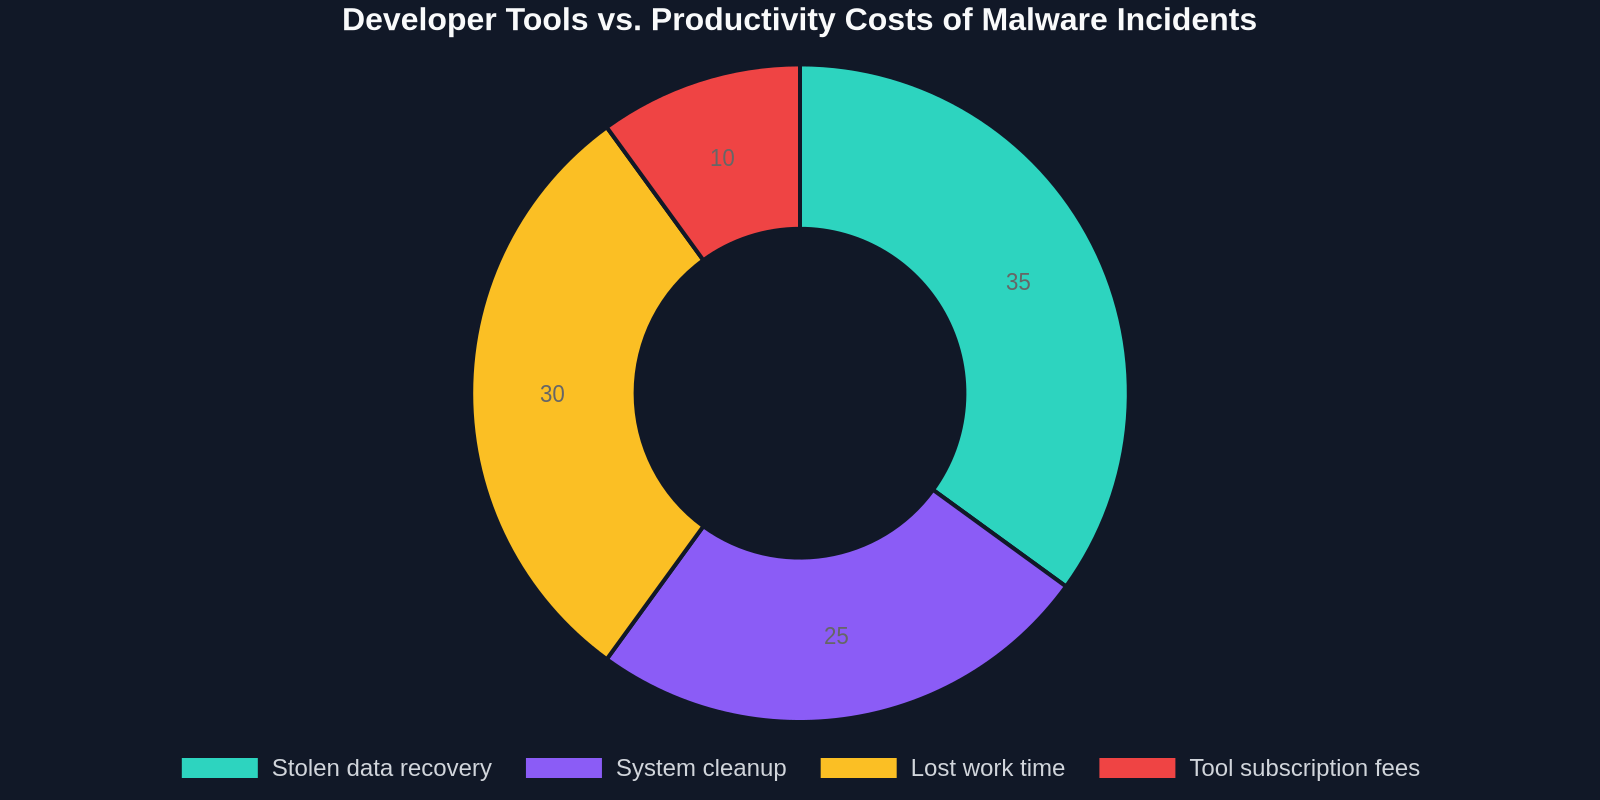
एक फ्रंटएंड डेवलपर के लिए, एक समझौता किया गया एक्सटेंशन इसका मतलब हो सकता है:
- चुराए गए क्रेडेंशियल: उत्पादन डेटाबेस, CI/CD पाइपलाइन और क्लाउड कंसोल तक पहुँच।
- डेटा लीकेज: क्लाइंट डिज़ाइन, मालिकाना कोड और आंतरिक दस्तावेज़ीकरण।
- आपूर्ति श्रृंखला जोखिम: यदि एक्सटेंशन के पास npm या git रिपॉजिटरी तक पहुँच है, तो यह पैकेज फ़ाइलों को बदल सकता है या दुर्भावनापूर्ण कोड कमिट कर सकता है।
- प्रतिष्ठा को नुकसान: एक डेवलपर की समझौता की गई मशीन से जुड़ा उल्लंघन करियर की संभावनाओं और टीम के विश्वास को नुकसान पहुँचा सकता है।
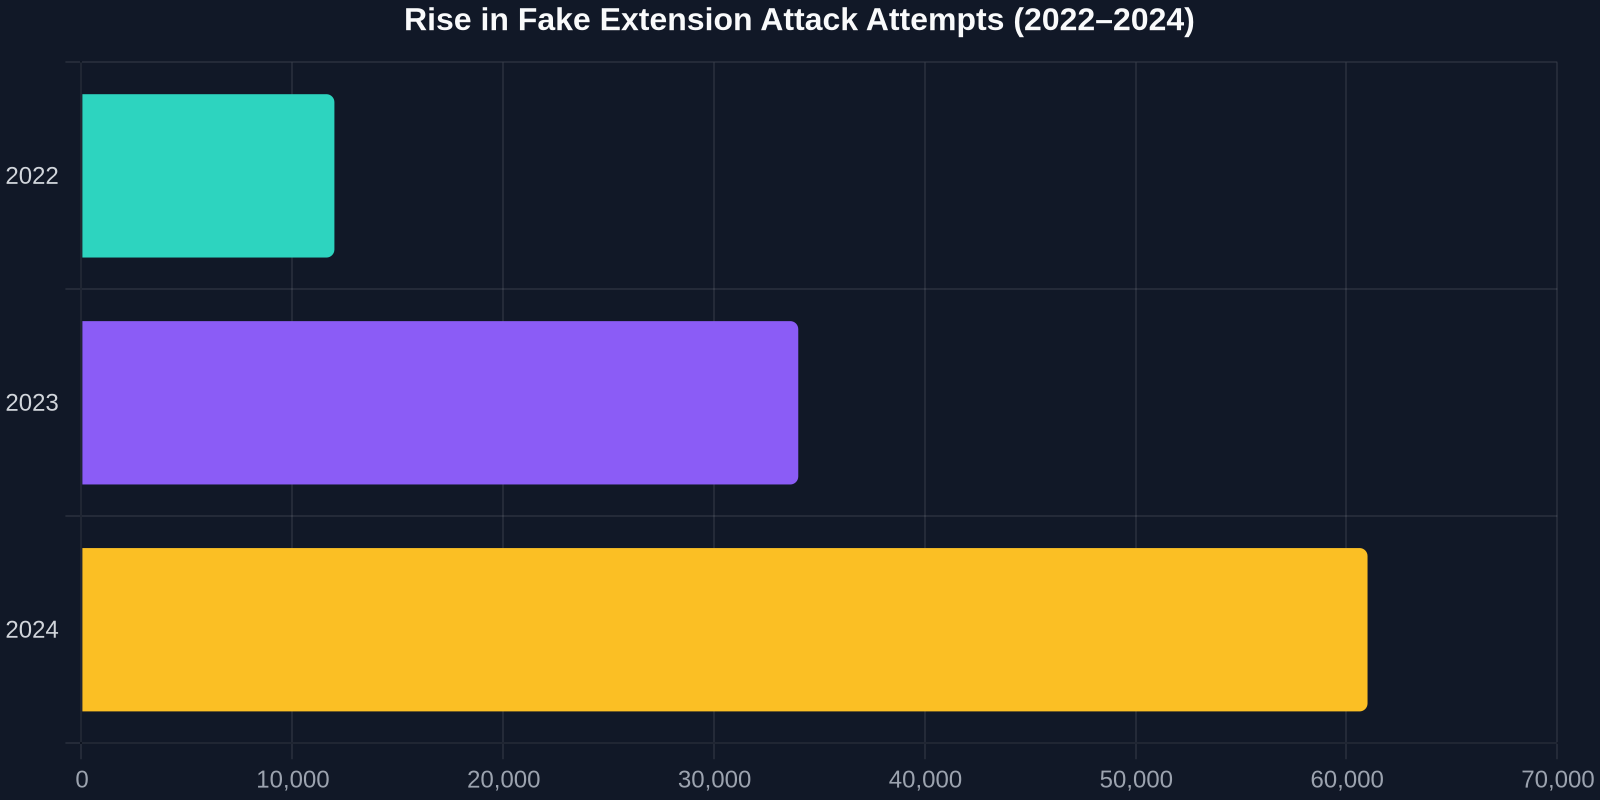
इन हमलों की आवृत्ति बढ़ रही है। कैस्परस्की के अनुसार, क्लिकफिक्स वेरिएंट पिछले छह महीनों में ही 40,000 से अधिक पुष्ट संक्रमणों के लिए जिम्मेदार रहे हैं, जिसमें पीड़ितों की असमान संख्या सॉफ्टवेयर इंजीनियर हैं।
डिवमैजिक हमले की श्रृंखला को कैसे तोड़ता है
डिवमैजिक एक विश्वसनीय ब्राउज़र एक्सटेंशन है जो विशेष रूप से फ्रंटएंड डेवलपर्स के लिए बनाया गया है, और इसकी वास्तुकला स्वाभाविक रूप से क्लिकफिक्स और इसी तरह के मैलवेयर के खतरों से बचाती है:
- कोई भ्रामक इंस्टॉल प्रॉम्प्ट नहीं: डिवमैजिक केवल आधिकारिक क्रोम वेब स्टोर और सत्यापित माइक्रोसॉफ्ट एज ऐड-ऑन से इंस्टॉल करने योग्य है। यह कभी भी नकली "अपडेट आवश्यक" डायलॉग का उपयोग नहीं करता है।
- न्यूनतम अनुमतियाँ: डिवमैजिक केवल वेबसाइटों से CSS कॉपी करने के लिए आवश्यक अनुमतियाँ माँगता है, कोई
<all_urls>नहीं, कोईcookiesनहीं, कोईwebRequestनहीं। आप पुष्टि करने के लिए GitHub पर स्रोत का निरीक्षण कर सकते हैं। - सक्रिय अनुरक्षक समुदाय: एक्सटेंशन ओपन-सोर्स है और नियमित रूप से ऑडिट किया जाता है। मुद्दों को GitHub पर पारदर्शी रूप से ट्रैक किया जाता है।
- कोई बाहरी सर्वर कॉल नहीं: सभी कॉपी किया गया कोड आपके ब्राउज़र में स्थानीय रूप से संसाधित होता है। कोई भी डेटा कभी आपकी मशीन नहीं छोड़ता।
किसी भी एक्सटेंशन को इंस्टॉल करने से पहले, हमेशा उसकी अनुमतियाँ, स्टार काउंट और हालिया अपडेट तिथि की जाँच करें। डिवमैजिक का पारदर्शी विकास मॉडल इसे विश्वसनीय बनाना आसान बनाता है।
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
क्लिकफिक्स और समान खतरों से बचने के लिए सर्वोत्तम अभ्यास
- एक्सटेंशन आईडी सत्यापित करें: स्टोर आईडी को डेवलपर की आधिकारिक वेबसाइट से मिलाएं। Chrome Web Store आईडी अद्वितीय होती हैं, उन्हें बुकमार्क करें।
- “केवल स्टोर से अनुमति दें” नीति का उपयोग करें: प्रबंधित वातावरण (कार्यालय) में, साइड‑लोडेड एक्सटेंशन को ब्लॉक करने वाली नीति लागू करें।
- अनुमति चेतावनियों की जांच करें: यदि कोई कलर पिकर
<all_urls>औरकुकीज़मांगता है, तो यह एक रेड फ्लैग है। - एक्सटेंशन को अप‑टू‑डेट रखें: पुराने एक्सटेंशन में ज्ञात कमजोरियां हो सकती हैं। लेकिन केवल आधिकारिक स्टोर से अपडेट करें, पॉपअप चेतावनियों के माध्यम से कभी नहीं।
- भरोसेमंद टूल्स का एक सेट उपयोग करें: DivMagic, React DevTools (आधिकारिक), और Lighthouse जैसे सुपरिचित एक्सटेंशन पर टिके रहें। किसी भी नए टूल को इंस्टॉल करने से पहले उसकी जांच करें।
- अपनी टीम को शिक्षित करें: ClickFix का डेमो देने वाली एक सुरक्षा कार्यशाला चलाएं। दिखाएं कि कैसे एक नकली डायलॉग बॉक्स एक वैध डायलॉग बॉक्स के समान दिखता है।
“सबसे खतरनाक सुरक्षा छेद आपके कोड में नहीं हैं, वे उन टूल्स में हैं जिन पर आप बिना सोचे भरोसा करते हैं।”, सुरक्षा शोधकर्ता ब्रायन क्रेब्स से अनुकूलित
निष्कर्ष
ब्राउज़र एक्सटेंशन फ्रंटएंड डेवलपमेंट के स्विस आर्मी चाकू हैं, लेकिन हर नया टूल मैलवेयर के लिए एक संभावित प्रवेश बिंदु जोड़ता है। ClickFix एक स्पष्ट अनुस्मारक है कि साइबर अपराधी विशेष रूप से डेवलपर्स को लक्षित करने के लिए अपनी सोशल इंजीनियरिंग को अपना रहे हैं। सूचित रहकर, स्रोतों को सत्यापित करके, और DivMagic जैसे पारदर्शी, न्यूनतम अनुमति वाले टूल्स चुनकर, आप अपने कार्यप्रवाह और अपने करियर की रक्षा कर सकते हैं।
अगली बार जब कोई पॉपअप आपसे एक “आवश्यक सुरक्षा एक्सटेंशन” इंस्टॉल करने के लिए कहे, तो रुकें, निरीक्षण करें और सोचें, यह आपको ClickFix के आंकड़े का हिस्सा बनने से बचा सकता है।