
Microsoft का नवीनतम सुरक्षा ओवरहाल: Entra साइन-इन पेजों पर सभी तृतीय-पक्ष स्क्रिप्ट्स को ब्लॉक करना
एक ऐसे युग में जहाँ डिजिटल विश्वास व्यापार की मुद्रा है, माइक्रोसॉफ्ट ने अभी दाँव बढ़ा दिया है। अक्टूबर 2024 के मध्य से, यह टेक दिग्गज अपने Entra साइन-इन पेजों से सभी तृतीय-पक्ष स्क्रिप्ट्स को ब्लॉक करना शुरू कर देगा। यह कोई नरम विरासत या चरणबद्ध दृष्टिकोण नहीं है, यह एक कठोर, तत्काल कटऑफ है जो संगठनों के माइक्रोसॉफ्ट के पहचान प्लेटफॉर्म के साथ बातचीत करने के तरीके को नया रूप देगा।
वर्षों से, डेवलपर्स ने एनालिटिक्स ट्रैकर्स से लेकर लाइव चैट विजेट तक सब कुछ सीधे माइक्रोसॉफ्ट लॉगिन अनुभव में एम्बेड किया है। Entra ID (पूर्व में Azure Active Directory) लाखों उपयोगकर्ताओं के लिए प्रमाणीकरण बैकबोन के रूप में कार्य करने के साथ, ये स्क्रिप्ट्स सर्वव्यापी हो गई हैं। लेकिन यह इस अक्टूबर में समाप्त हो रहा है। माइक्रोसॉफ्ट का निर्णय, हालांकि अचानक, बाहरी कोड द्वारा उत्पन्न सुरक्षा और प्रदर्शन जोखिमों के प्रति बढ़ती असहिष्णुता पर आधारित है।
माइक्रोसॉफ्ट तृतीय-पक्ष स्क्रिप्ट्स को क्यों ब्लॉक कर रहा है?
इस कदम के पीछे दो कारण हैं: सुरक्षा और उपयोगकर्ता अनुभव। तृतीय-पक्ष स्क्रिप्ट्स आपूर्ति श्रृंखला हमलों के लिए एक जाना-माना वेक्टर हैं। दुर्भावनापूर्ण अभिनेताओं ने ऐतिहासिक रूप से प्रतिष्ठित जावास्क्रिप्ट लाइब्रेरीज़ से समझौता करके कीलॉगर्स इंजेक्ट किए हैं, क्रेडेंशियल निकाले हैं, या सीधे लॉगिन पेज से सत्र हाइजैक किए हैं। सभी बाहरी स्क्रिप्ट्स को समाप्त करके, माइक्रोसॉफ्ट एक बड़ी आक्रमण सतह को बंद कर रहा है।
कुख्यात मैजकार्ट हमलों पर विचार करें, जहाँ हमलावरों ने क्रेडिट कार्ड डेटा चुराने के लिए ई-कॉमर्स चेकआउट पेजों में जावास्क्रिप्ट के छोटे स्निपेट इंजेक्ट किए थे। इसी तरह की तकनीक का उपयोग Entra ID क्रेडेंशियल या सत्र टोकन कैप्चर करने के लिए किया जा सकता है। जीरो-ट्रस्ट सुरक्षा मॉडल मांग करता है कि प्रमाणीकरण प्रवाह का हर घटक सत्यापित और नियंत्रित हो, और एक तृतीय-पक्ष स्क्रिप्ट परिभाषा के अनुसार उस मानक को पूरा नहीं करती।
प्रदर्शन एक और महत्वपूर्ण कारक है। आंतरिक अध्ययनों के अनुसार, तृतीय-पक्ष स्क्रिप्ट्स लॉगिन पेज को सैकड़ों किलोबाइट तक बढ़ा सकती हैं, जिससे अनावश्यक विलंबता जुड़ती है। धीमे मोबाइल कनेक्शन पर, इसका मतलब एक निराश उपयोगकर्ता और एक सुरक्षा-सचेत उपयोगकर्ता जो लॉगिन प्रयास छोड़ देता है, के बीच का अंतर हो सकता है। माइक्रोसॉफ्ट बाहरी निर्भरताओं से बाधित हुए बिना एक तेज़, विश्वसनीय साइन-इन अनुभव की गारंटी देना चाहता है।
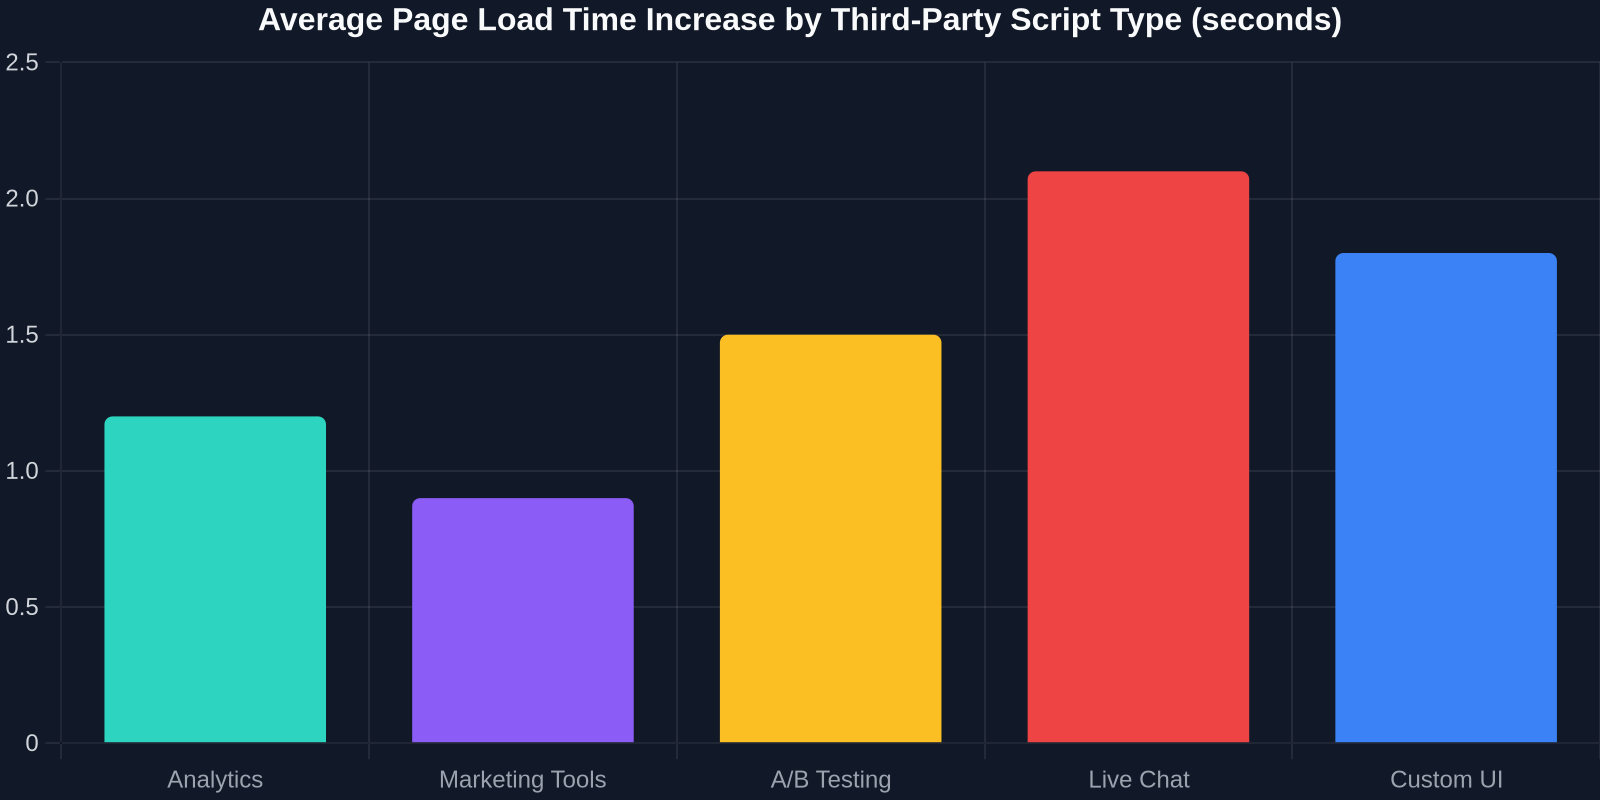
उपरोक्त चार्ट दर्शाता है कि प्रत्येक श्रेणी की स्क्रिप्ट पेज लोड समय में कितना योगदान देती है। एनालिटिक्स स्क्रिप्ट्स अक्सर 1.2 सेकंड जोड़ती हैं, जबकि लाइव चैट विजेट इसे 2 सेकंड से अधिक तक बढ़ा सकते हैं। जब हर मिलीसेकंड मायने रखता है, तो इन्हें हटाना प्रदर्शन के लिए एक जीत है।
डेवलपर्स और संगठनों के लिए इसका क्या अर्थ है
तत्काल प्रभाव यह है कि कई अनुकूलन टूट जाएंगे। यदि आपके संगठन ने Entra के ब्रांडिंग और अनुकूलन विकल्पों के माध्यम से Google Tag Manager, Intercom, reCAPTCHA, या कोई अन्य स्क्रिप्ट जोड़ी है, तो वे काम करना बंद कर देंगी। माइक्रोसॉफ्ट आपके कॉन्फ़िगरेशन की ऑडिट करने और अनुकूलन करने के लिए अक्टूबर तक एक अनुग्रह अवधि प्रदान कर रहा है।
डेवलपर्स को मूल विकल्पों की ओर रुख करना होगा। माइक्रोसॉफ्ट का अपना जोखिम-आधारित सशर्त एक्सेस उपयोगकर्ता जोखिम संकेतों का मूल्यांकन करके CAPTCHA को बदल सकता है। लॉगिन एनालिटिक्स Entra के साइन-इन और ऑडिट लॉग से प्राप्त किए जा सकते हैं। गतिशील UI तत्वों के लिए, आप स्थिर CSS और HTML का उपयोग करके रूप को फिर से बना सकते हैं, यह कार्य DivMagic जैसे टूल से आसान हो जाता है जो आपको किसी भी वेब UI को सीधे कॉपी करने देता है।
"यह निर्णय डेवलपर्स को क्लाइंट-साइड ब्लोट पर पुनर्विचार करने के लिए मजबूर करता है जो वर्षों से प्रमाणीकरण प्रवाह में घुस गया है। यह एक जागृति कॉल है।"
आगे का रास्ता: एक स्वच्छ, सुरक्षित प्रमाणीकरण परिदृश्य
माइक्रोसॉफ्ट ने संकेत दिया है कि यह केवल शुरुआत है। जबकि प्रारंभिक ब्लॉक Entra साइन-इन पेजों पर लागू होता है, संभावना है कि नीति भविष्य में अन्य माइक्रोसॉफ्ट 365 साइन-इन अनुभवों (जैसे Outlook, Teams, और SharePoint) तक विस्तारित होगी। कंपनी प्रभावी रूप से एक रेखा खींच रही है: प्रमाणीकरण पृष्ठ तृतीय-पक्ष कोड के लिए कोई स्थान नहीं हैं।
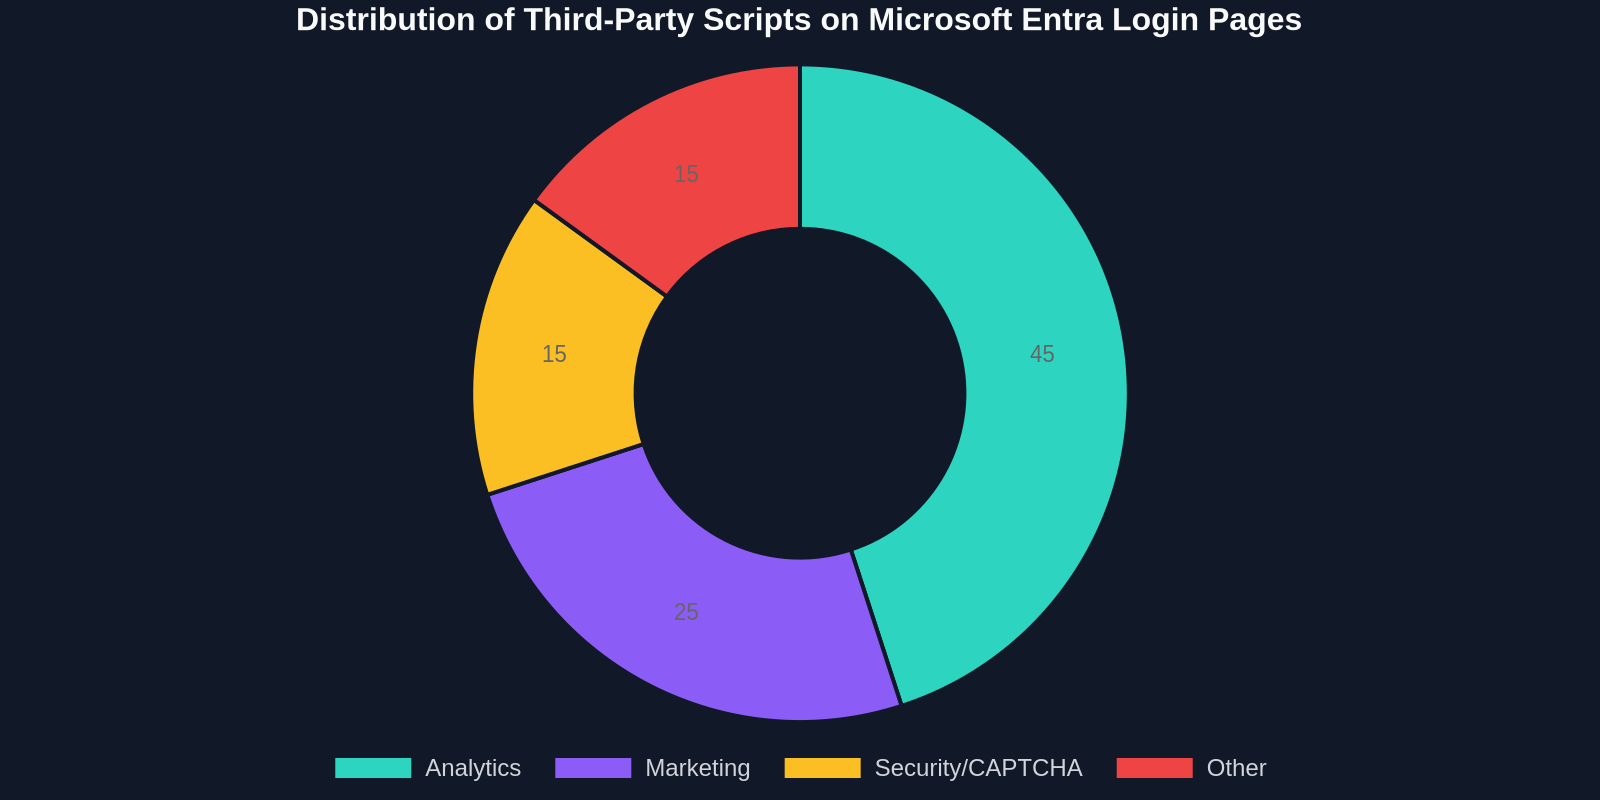
उपरोक्त डोनट चार्ट Entra लॉगिन पेजों पर स्क्रिप्ट प्रकारों के वर्तमान वितरण को दर्शाता है। एनालिटिक्स स्क्रिप्ट्स का प्रभुत्व है, उसके बाद मार्केटिंग टूल और सुरक्षा विजेट हैं। जैसे-जैसे ये गायब होंगे, लॉगिन अनुभव स्वच्छ और अधिक समान हो जाएगा।
दूरदर्शी डेवलपर्स के लिए, यह अधिक सुरक्षित, प्रदर्शनकारी पैटर्न अपनाने का अवसर प्रस्तुत करता है। आधुनिक प्रमाणीकरण अदृश्य और निर्बाध होना चाहिए। अनावश्यक स्क्रिप्ट्स को हटाकर, माइक्रोसॉफ्ट उद्योग को उस आदर्श की ओर धकेल रहा है।
DivMagic आपको स्क्रिप्टलेस भविष्य के अनुकूल होने में कैसे मदद करता है
लॉगिन पेजों पर तृतीय-पक्ष स्क्रिप्ट का एक सामान्य उपयोग माइक्रोसॉफ्ट के डिफ़ॉल्ट टेम्पलेट्स से अलग देखने में आकर्षक, ब्रांडेड इंटरफ़ेस बनाना था। डेवलपर्स HTML को पुनर्व्यवस्थित करने, एनिमेशन जोड़ने, या समृद्ध घटकों को एम्बेड करने के लिए जावास्क्रिप्ट इंजेक्ट करते थे। नई प्रतिबंध के साथ, आप केवल उसी तक सीमित हैं जिसकी Entra की मूल ब्रांडिंग सेटिंग्स अनुमति देती हैं। हालाँकि, आप किसी भी वेबसाइट के डिज़ाइन को कैप्चर करके और उसे स्थिर CSS/HTML में अनुवादित करके जो Entra की बाधाओं के भीतर काम करता है, एक कस्टम लुक प्राप्त कर सकते हैं।
उदाहरण के लिए, DivMagic आपको किसी भी वेबसाइट से किसी भी UI तत्व का निरीक्षण और प्रतिलिपि बनाने की अनुमति देता है, जिसमें सटीक शैलियाँ, स्पेसिंग और फ़ॉन्ट शामिल हैं। फिर आप उस कोड को एक अनुरूप, स्क्रिप्ट-मुक्त कस्टम साइन-इन पेज में अनुकूलित कर सकते हैं। माइक्रोसॉफ्ट की नई नीति का उल्लंघन किए बिना अपनी ब्रांड पहचान को संरक्षित करने का यह एक शक्तिशाली तरीका है।
निष्कर्ष
Entra साइन-इन पेजों पर तृतीय-पक्ष स्क्रिप्ट्स को ब्लॉक करने का माइक्रोसॉफ्ट का निर्णय एक साहसिक कदम है जो सुविधा पर सुरक्षा और प्रदर्शन को प्राथमिकता देता है। हालांकि यह स्थापित कार्यप्रवाहों को बाधित कर सकता है, अंततः यह सभी के लिए अधिक भरोसेमंद प्रमाणीकरण वातावरण की ओर ले जाता है। जो डेवलपर्स अभी अपनी स्क्रिप्ट निर्भरताओं को मूल Entra क्षमताओं, या स्थिर, अच्छी तरह से तैयार UI से बदलने के लिए कार्य करते हैं, वे वक्र से आगे रहेंगे।
अपने संगठन को तैयार करें, अपने अनुकूलन का ऑडिट करें, और एक स्वच्छ, सुरक्षित भविष्य को अपनाएं। घड़ी अक्टूबर के मध्य की ओर टिक रही है।