
दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन: UI हेरफेर का अगला मोर्चा और डेवलपर्स के लिए एक सुरक्षित मार्ग
साइबर सुरक्षा शोधकर्ताओं द्वारा ब्राउज़र एक्सटेंशन कमजोरियों में हालिया गहन अध्ययन एक चौंकाने वाली वास्तविकता को उजागर करता है: जो उपकरण हम अपने वेब अनुभव को अनुकूलित करने या उत्पादकता बढ़ाने के लिए स्थापित करते हैं, वे भेड़ के कपड़ों में भेड़िया बन सकते हैं। द हैकर न्यूज़ पर 2026 का विश्लेषण बताता है कि कैसे दुर्भावनापूर्ण एक्सटेंशन केवल डेटा चोरी नहीं करते, बल्कि वे उपयोगकर्ताओं, डेवलपर्स और यहां तक कि सुरक्षा प्रणालियों को धोखा देने के लिए यूज़र इंटरफ़ेस में ही सर्जिकल हेरफेर कर सकते हैं। यह मोटे पॉप-अप विज्ञापनों के बारे में नहीं है; यह आपके द्वारा देखे जाने वाले लाइव वेब के DOM और CSS को फिर से लिखने के बारे में है ताकि परिष्कृत मैन-इन-द-ब्राउज़र हमलों को अंजाम दिया जा सके। फ्रंटएंड डेवलपर्स और UI इंजीनियर्स के लिए, यह शोध एक वेक-अप कॉल है, जो हमें ब्राउज़र-आधारित टूल पर भरोसा करने के तरीके और महत्वपूर्ण रूप से, वेब डिज़ाइन को सुरक्षित रूप से निरीक्षण, सीखने और दोहराने के तरीके पर एक मौलिक पुनर्मूल्यांकन करने के लिए मजबूर करता है।
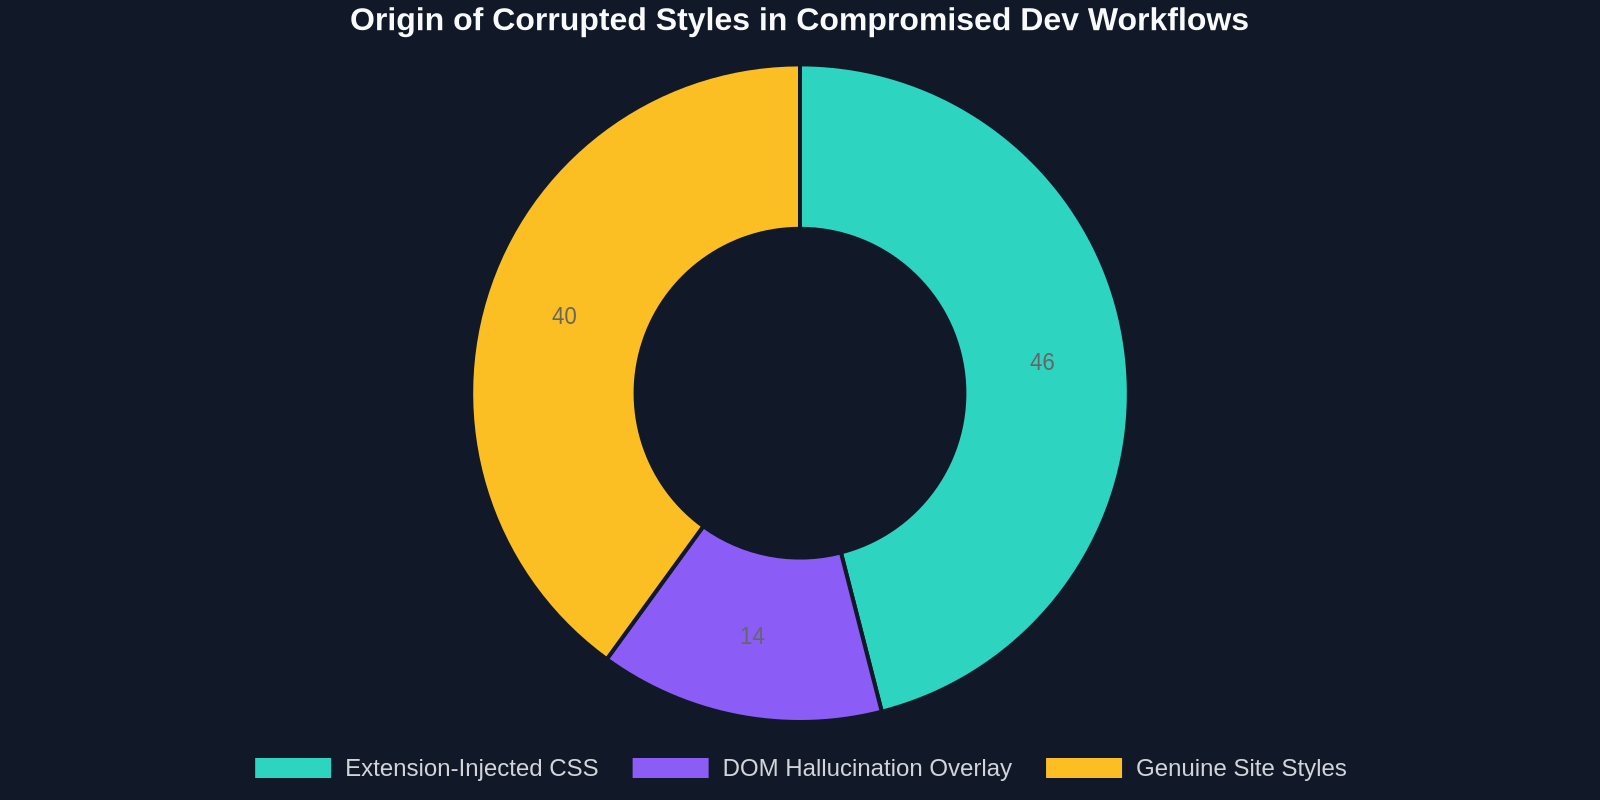
तनाव स्पष्ट है: आधुनिक UI निर्माताओं के रूप में हमारा वर्कफ़्लो ब्राउज़र में सीधे वेब से तत्वों को कॉपी और अनुकूलित करने की क्षमता पर निर्भर करता है। लेकिन अगर एक्सटेंशन से समझौता किया जा सकता है ताकि वे जो हम देखते हैं उसे बदल दें, तो हम कैसे भरोसा कर सकते हैं कि एक संदिग्ध एक्सटेंशन के माध्यम से पेज से 'कॉपी' किया गया CSS वास्तविक भी है? हम शोध में उल्लिखित विशिष्ट खतरों को उजागर करेंगे, DOM हैल्यूसिनेशन जैसे तकनीकी हमले के वैक्टर को तोड़ेंगे, और फिर महत्वपूर्ण समाधान की ओर बढ़ेंगे, UI निष्कर्षण के लिए एक मौलिक रूप से अलग, केवल-पढ़ने योग्य दृष्टिकोण जिसे DivMagic उदाहरण देता है, जो आपकी रचनात्मक प्रक्रिया को सुरक्षित और आपके कोडबेस को साफ रखता है।
UI-लक्षित ब्राउज़र एक्सटेंशन हमले की शारीरिक रचना
खतरे को समझने के लिए, आपको पहले उस शक्ति की सराहना करनी होगी जो एक ब्राउज़र एक्सटेंशन रखता है। आधुनिक एक्सटेंशन, विशेष रूप से वे जो मैनिफेस्ट V3 के रूप में घोषित हैं, फिर भी आपके द्वारा देखी जाने वाली साइटों पर डेटा पढ़ने और बदलने की क्षमता रखते हैं, बशर्ते उपयोगकर्ता होस्ट अनुमतियाँ प्रदान करे। शोध निष्क्रिय डेटा चूसने से सक्रिय UI धोखे में बदलाव पर प्रकाश डालता है। ये एक्सटेंशन लक्ष्य पृष्ठ के निष्पादन संदर्भ में अपने स्वयं के CSS और जावास्क्रिप्ट को सहजता से इंजेक्ट करते हैं, जिससे उनकी दुर्भावनापूर्ण इंटरफ़ेस परतें नग्न आंखों के लिए वैध साइट से अप्रभेद्य हो जाती हैं।
ये एक दशक पहले के अनाड़ी ओवरले नहीं हैं। दुर्भावनापूर्ण कोड मौजूदा साइट की स्टाइलशीट का सावधानीपूर्वक निरीक्षण करता है, फ़ॉन्ट परिवार, रंग पैलेट और बॉक्स-शैडो खींचता है, और फिर नकली प्रॉम्प्ट विंडो, लॉगिन फॉर्म या क्रिप्टोकरेंसी वॉलेट इंटरफ़ेस उत्पन्न करता है जो पिक्सेल-परफेक्ट प्रतिकृतियां हैं। डेवलपर्स के लिए असली डर यह है कि यदि आप ऐसे संक्रमित एक्सटेंशन को "CSS इंस्पेक्टर" या "फ़ॉन्ट फ़ाइंडर" के रूप में उपयोग कर रहे थे, तो यह आपको DevTools पैनल में सूक्ष्म रूप से बदले हुए प्रॉपर्टी मान दिखा सकता है। शोध पुष्टि करता है कि उन्नत स्ट्रेन सक्रिय रूप से chrome.devtools.inspectedWindow API में हुक करते हैं ताकि आपको, डेवलपर को, सीधे गलत डेटा प्रदान कर सकें, प्रभावी रूप से आपकी सीखने की प्रक्रिया को दूषित करते हैं और संभावित रूप से आपकी अपनी परियोजनाओं में बैकडोर डिज़ाइन टोकन पेश करते हैं।
DOM हैल्यूसिनेशन: जब 'कॉपी आउटर HTML' आपसे झूठ बोलता है
सबसे तकनीकी रूप से आकर्षक हमला वेक्टर DOM हैल्यूसिनेशन है। सामान्य परिस्थितियों में, जब आप किसी तत्व पर राइट-क्लिक करते हैं और "इंस्पेक्ट" चुनते हैं, तो आप उम्मीद करते हैं कि ब्राउज़र के डेवलपर टूल आपको लाइव डॉक्यूमेंट ऑब्जेक्ट मॉडल का एक उद्देश्यपूर्ण स्नैपशॉट दिखाएंगे। गहरी अनुमतियों वाला एक दुर्भावनापूर्ण एक्सटेंशन इसे इंटरसेप्ट कर सकता है। यह केवल एक तत्व को दृष्टिगत रूप से ओवरले नहीं करता; यह आपके DevTools द्वारा इसे रेंडर करने से पहले API द्वारा रिपोर्ट किए गए DOM ट्री को फिर से लिखता है। इसका मतलब है कि जिस HTML को आप एक प्रतिष्ठित साइट से कॉपी कर रहे थे, वह एक हमलावर द्वारा गढ़ा गया प्रेत हो सकता है। एक UI इंजीनियर के लिए जो डिज़ाइन सिस्टम पैटर्न एकत्र कर रहा है, एक हैल्यूसिनेटेड DOM नोड एक छिपा हुआ, दुर्भावनापूर्ण इवेंट लिसनर या एक सूक्ष्म XSS पेलोड मास्क इंजेक्ट कर सकता है जो आपकी दृश्य कोड समीक्षा से बच जाता है।
फ्रंटएंड वर्कफ़्लो पक्षाघात: 'व्यू सोर्स' में विश्वास के मुद्दे
यह खतरा मूल रूप से एक कोर, लगभग पवित्र, डेवलपर सीखने के लूप को तोड़ता है। वेब की शुरुआत से, "व्यू पेज सोर्स" और "इंस्पेक्ट एलिमेंट" फ्रंटएंड डेवलपर्स की पीढ़ियों के लिए विश्वविद्यालय रहे हैं। हम पुरस्कार विजेता साइटों से सुंदर एनिमेशन का विच्छेदन करते हैं, grid-template-areas का पता लगाकर जटिल ग्रिड लेआउट को समझते हैं, और उस परफेक्ट हीरो सेक्शन आकार के लिए क्लिप-पाथ पॉलीगॉन खींचते हैं। क्या होता है जब शिक्षक को चुपचाप और दुर्भावनापूर्ण रूप से बदल दिया गया हो?
एक डेवलपर के लिए सबसे खतरनाक मैलवेयर वह नहीं है जो आपकी मशीन को क्रैश करता है; यह वह है जो एक बार में एक हैल्यूसिनेटेड प्रॉपर्टी के साथ CSS की आपकी समझ को धीरे-धीरे जहर देता है।
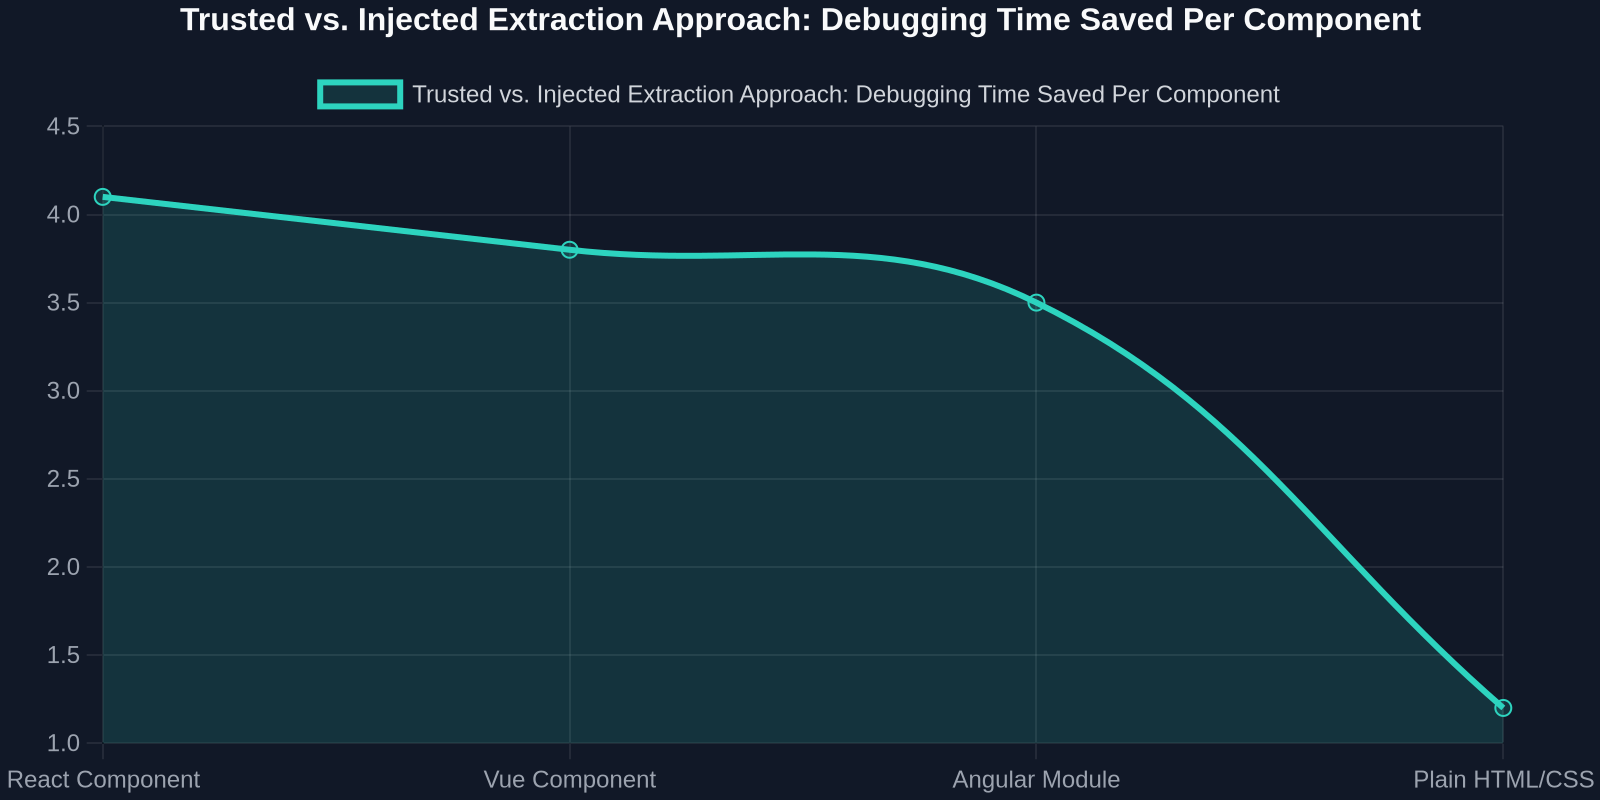
विश्लेषण में उल्लेख है कि सर्वेक्षित सैंडबॉक्स वातावरण में संक्रमित मशीनों ने कंसोल चेतावनियों में 200% की वृद्धि दिखाई, जो एक्सटेंशन द्वारा अपनी त्रुटियों को छिपाने के लिए दबा दी गई थीं। अधिक चिंताजनक रूप से, getComputedStyle जैसे प्रमुख वेब API को मंकी-पैच किया गया था ताकि गलत मान लौटाए जा सकें। एक UI कंपोनेंट लाइब्रेरी बनाने वाले डेवलपर के लिए, इसका मतलब यह हो सकता है कि एक निश्चित ट्रिपल-नेस्टेड फ्लेक्सबॉक्स ट्रिक क्रॉस-ब्राउज़र काम करती है, जबकि वास्तव में, स्थानीय एक्सटेंशन कृत्रिम रूप से इसके रेंडरिंग को ठीक कर रहा था। जब आप बाद में उस कंपोनेंट को लाइव पुश करते हैं, बिना एक्सटेंशन के, तो वह टूट जाता है। यहां खोया गया डिबगिंग समय कोई असुविधा नहीं है; यह वेग और कोड गुणवत्ता पर सीधा प्रहार है।
DivMagic का प्रतिमान: जोखिम भरे एक्सटेंशन निष्पादन के बिना सुरक्षित UI कॉपी करना
यह वह जगह है जहां आप UI तत्वों को निकालने के पीछे का आर्किटेक्चरल विकल्प आपका प्राथमिक सुरक्षा नियंत्रण बन जाता है। अधिकांश CSS-निष्कर्षण एक्सटेंशन वेब पेज के DOM में सीधे जटिल जावास्क्रिप्ट इंजेक्ट करके काम करते हैं। उन्हें लक्ष्य मूल में सक्रिय रूप से निष्पादित होने के दौरान नोड्स में हेरफेर, ट्रैवर्स और क्लोन करना होगा। यह समझौते का वेक्टर है। DivMagic का दृष्टिकोण मौलिक रूप से केवल-पढ़ने योग्य और गैर-इंजेक्टिंग है। यह एक स्थानीयकृत सेवा के रूप में कार्य करता है जो ब्राउज़र के मूल एक्सटेंशन API द्वारा प्रदान किए गए कच्चे, असंशोधित स्थिर DOM और CSSOM स्नैपशॉट का विश्लेषण करता है, बिना कभी वेबसाइट के रनटाइम वातावरण में कोड इंजेक्ट किए। कोई विदेशी स्क्रिप्ट लाइव पेज संदर्भ को स्पर्श नहीं करती, जिससे इस उपयोग के मामले के लिए क्रॉस-ओरिजिन हमले से DOM हैल्यूसिनेशन प्रभावी रूप से असंभव हो जाता है।
एक UI डेवलपर के लिए, इसका मतलब है कि कॉल-टू-एक्शन बटन की पृष्ठभूमि के लिए आपके द्वारा कॉपी किया गया हेक्स कोड निश्चित रूप से साइट की आधिकारिक स्टाइलशीट से है, न कि किसी हमलावर का इंजेक्शन। आपके द्वारा अपने Tailwind प्रोजेक्ट में परिवर्तित की गई ग्रिड संरचना एक अतिरिक्त, दुर्भावनापूर्ण div का छिपा हुआ ट्रोजन हॉर्स नहीं रखती है। सुरक्षा गारंटी यह नहीं है कि DivMagic खराब एक्सटेंशन का "पता लगाता" है, बल्कि यह है कि आपको पिक्सेल-परफेक्ट, परिवर्तनीय कोड प्रदान करने के लिए जो तंत्र इसका उपयोग करता है, वह उस हमले की सतह को उजागर नहीं करता जहां वे खराब एक्सटेंशन खेलते हैं।
सुरक्षा से परे: डिज़ाइन टोकन की अखंडता
बातचीत सुरक्षा से शुद्ध डिज़ाइन अखंडता तक फैली हुई है। जैसे-जैसे UI विकास परिपक्व होता है, टीमें टोकन-आधारित वर्कफ़्लो की ओर बढ़ रही हैं, जहां एक रंग हेक्स मान नहीं बल्कि var(--color-primary-500) है। किसी पेज से कच्चा CSS कॉपी करना अनिवार्य रूप से इस टोकन संरचना को स्थिर, अपारदर्शी मानों में समतल कर देता है जिन्हें बनाए रखना एक दुःस्वप्न है। दुर्भावनापूर्ण एक्सटेंशन का खतरा इस समस्या को और बढ़ा देता है। एक समझौता किया गया एक्सटेंशन न केवल आपके टोकन को समतल कर सकता है बल्कि समय के साथ उन्हें सूक्ष्म रूप से स्थानांतरित कर सकता है, आपके ब्रांड की दृश्य भाषा पर एक डार्क-पैटर्न फार्मिंग हमले को लागू कर सकता है।
border-radius को calc() के साथ एक कॉन्फ़िगरेबल डिज़ाइन टोकन में बदल सकते हैं या डायनामिक थीमिंग के लिए रंग पैलेट को HSL वेरिएबल्स में परिवर्तित कर सकते हैं। आउटपुट आपके डिज़ाइन सिस्टम के लिए एक विश्वसनीय आधार बन जाता है, न कि एक कोड स्निपेट जिसे आपको लाइन-दर-लाइन क्वारंटाइन और सैनिटाइज़ करना होगा।
मैलवेयर-प्रतिरोधी UI डेवलपमेंट सैंडबॉक्स बनाना
इन जोखिमों को देखते हुए, एक सुरक्षा-सचेत फ्रंटएंड टीम को अपने सीखने और संदर्भ वर्कफ़्लो को कैसे पुनर्गठित करना चाहिए? सिद्धांत अलगाव है। फिर कभी आपके प्राथमिक निरीक्षण उपकरण, जिसका उपयोग आप अपने डिज़ाइन सिस्टम में कोड खींचने के लिए करते हैं, को आपके दैनिक ब्राउज़िंग, सोशल मीडिया या क्रिप्टो वॉलेट एक्सटेंशन के साथ निष्पादन संदर्भ साझा नहीं करना चाहिए। यह शोध के निष्कर्षों पर आधारित एक व्यावहारिक मार्गदर्शिका है।
1. प्रोफ़ाइल पृथक्करण: 'इंस्पेक्ट' प्रोफ़ाइल
एक समर्पित, बेयर-मेटल ब्राउज़र प्रोफ़ाइल बनाएं जिसमें कोई गैर-आवश्यक एक्सटेंशन न हो। यह प्रोफ़ाइल केवल संदर्भ साइटों को खोलने, तत्वों का निरीक्षण करने और अपने विश्वसनीय UI निष्कर्षण उपकरण का उपयोग करने के लिए है। शोध से पता चला कि एक ही प्रोफ़ाइल में अनावश्यक एक्सटेंशन को अक्षम करना पर्याप्त नहीं है, क्योंकि कुछ मैलवेयर नमूनों ने सभी प्रोफ़ाइलों के लिए सुलभ साझा कैश स्टोर में छिपकर पार्श्व दृढ़ता प्रदर्शित की। एक पूरी तरह से पृथक उपयोगकर्ता डेटा निर्देशिका अधिक सुरक्षित है। इस प्रोफ़ाइल के DevTools को अपने एकमात्र सत्य स्रोत के रूप में उपयोग करें, और अपने प्रोजेक्ट में तत्वों को कॉपी करने के लिए विशेष रूप से इसके भीतर DivMagic का उपयोग करें।
2. कॉपी पाइपलाइन की जाँच करें, न कि केवल पृष्ठ की
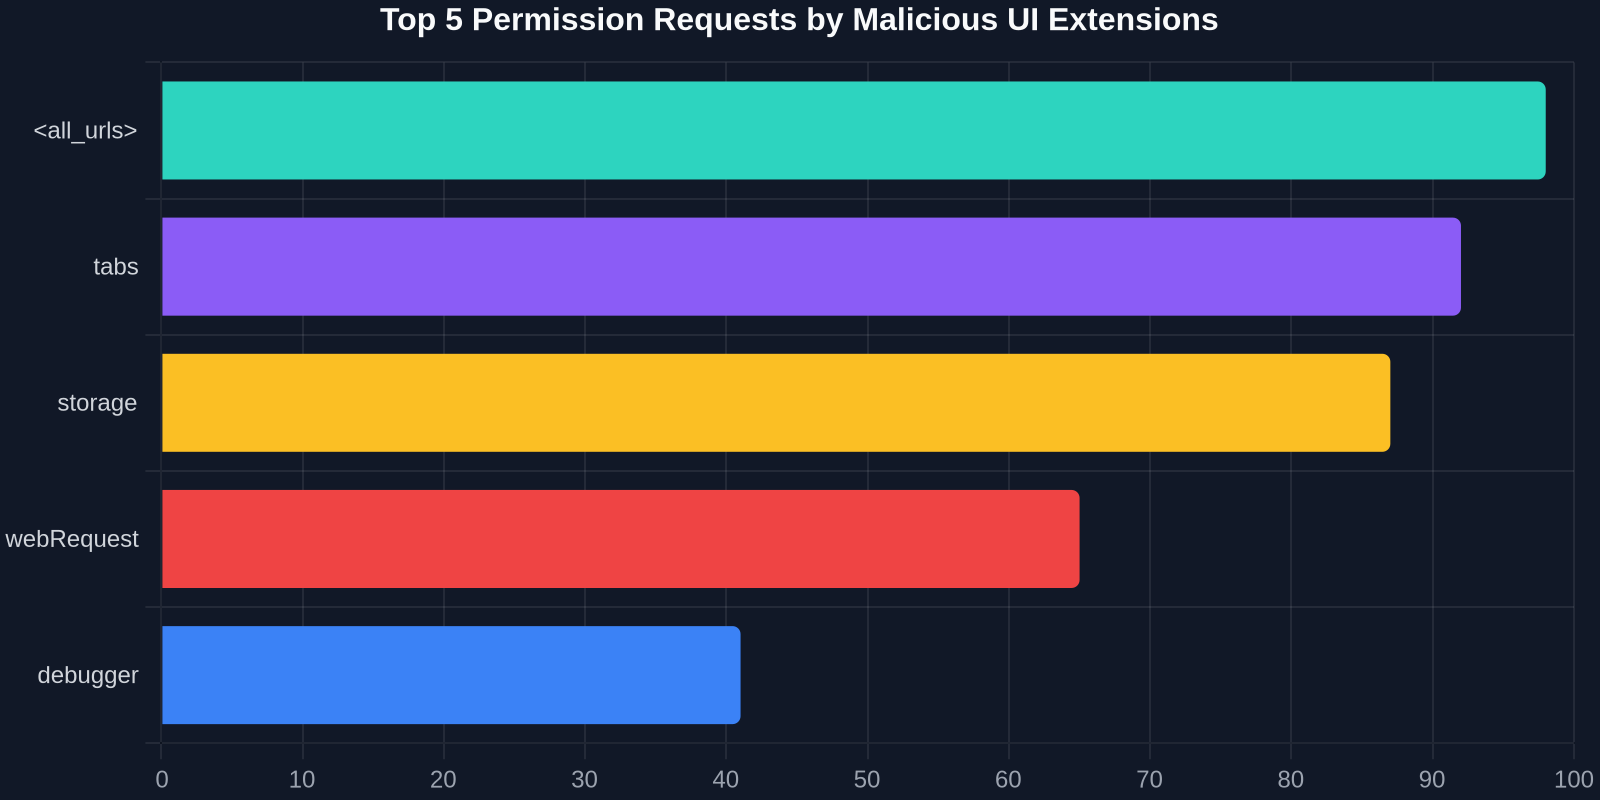
आपकी "कॉपी UI" पाइपलाइन के दो चरण हैं: स्रोत पृष्ठ और कॉपी तंत्र। आप पहले से ही स्रोत पृष्ठ की विश्वसनीयता की जाँच करते हैं। अब, कॉपी तंत्र के विशेषाधिकारों को महत्व दें। एक API-स्तरीय उपकरण जो रनटाइम पर लाइव DOM इंजेक्शन के लिए "<all_urls>" अनुमति का अनुरोध नहीं करता है, वास्तुशिल्प रूप से अधिक सुरक्षित है। न्यूनतम विशेषाधिकार का सिद्धांत स्पष्ट है: एक उपकरण जिसे केवल उस समय संरचित DOM को पढ़ने की आवश्यकता होती है जब आप एक बटन क्लिक करते हैं, उसे आपके सभी टैब में एक स्थिर सामग्री स्क्रिप्ट नहीं चलानी चाहिए।
3. अपने प्रभावों को सैंडबॉक्स करना: एक तकनीकी दृष्टिकोण
डिज़ाइन सिस्टम बनाने वाली टीमों के लिए, एक एयर-गैप्ड दृष्टिकोण पर विचार करें। एक हल्की, हेडलेस ब्राउज़र सेवा की कल्पना करें जो एक स्क्रिप्ट द्वारा नियंत्रित होती है। आपके डेवलपर इस सेवा को एक URL पर इंगित कर सकते हैं, और यह किसी भी स्थानीय रूप से स्थापित एक्सटेंशन की छेड़छाड़ से पूरी तरह मुक्त, गणना की गई शैलियों और लेआउट संरचनाओं का एक स्वच्छ JSON आउटपुट करेगी। DivMagic की मुख्य तकनीक समान तर्क पर काम करती है, प्रभावी रूप से निष्कर्षण को सामान्य-उद्देश्य एक्सटेंशन परत से अलग करती है। यह सुनिश्चित करता है कि जब आप किसी FinTech डैशबोर्ड पर उपयोग की जाने वाली box-shadow तकनीक का नमूना ले रहे हैं, तो आप मूल कार्य का ऑडिट कर रहे हैं, न कि किसी हमलावर के फ़िश किए गए संस्करण का।
तकनीकी गहराई: कैसे हैल्यूसिनेशन सुरक्षा नियंत्रणों को बायपास करता है
आइए कोड-स्तरीय तंत्र को समझें क्योंकि इसके निहितार्थ UI इंजीनियरों के लिए नजरअंदाज करने के लिए बहुत महत्वपूर्ण हैं। संदर्भित शोध से सैंडबॉक्स विश्लेषण से पता चला कि क्रोमियम-आधारित ब्राउज़रों के लिए आधुनिक दुर्भावनापूर्ण एक्सटेंशन MutationObserver और window.postMessage पर एक चतुर प्रॉक्सी तकनीक का उपयोग करते हैं। वे केवल एक बार DOM को संशोधित नहीं करते; वे पृष्ठ की वैध स्क्रिप्ट के साथ एक रेस कंडीशन में प्रवेश करते हैं।
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
जब कोई उपयोगकर्ता पासवर्ड इनपुट का निरीक्षण करता है, उदाहरण के लिए, एक संक्रमित एक्सटेंशन DOM म्यूटेशन को सुनता है जो इंगित करता है कि फ़ील्ड प्रकट हुई है। फिर यह तेजी से parentElement श्रृंखला में हेरफेर करता है, वास्तविक input को एक अदृश्य, नकली कंटेनर में लपेटता है जो value प्रॉपर्टी के गेटर को इंटरसेप्ट करता है। UI परिप्रेक्ष्य से प्रतिभा यह है कि दृश्य रेंडर सही रहता है क्योंकि एक्सटेंशन CSS कस्टम प्रॉपर्टीज के लिए मैप किए गए उच्च z-index के साथ एक ओवरले भी इंजेक्ट करता है। यदि आप इस इनपुट से "CSS कॉपी" करते हैं, तो एक भोला एक्सटेंशन हैल्यूसिनेटेड ::after स्यूडो-एलिमेंट स्टाइलिंग को कॉपी करेगा जो हमलावर ने डिज़ाइन किया है, न कि साइट का वास्तविक डिज़ाइन। DivMagic कैस्केड का विश्लेषण करके और स्टाइल उत्पत्ति को हल करके इसे बायपास करता है। यह गैर-लेखक मूल द्वारा इंजेक्ट किए गए स्यूडो-एलिमेंट्स की पहचान करता है और उन्हें हटाता है, आपको केवल साइट की अपनी स्टाइलशीट नियम प्रदान करता है।
इस शोध का स्थायी सबक केवल आपके एंटीवायरस को अपग्रेड करने के बारे में नहीं है। यह पहचानने के बारे में है कि आपके फ्रंटएंड उपकरण आपकी आपूर्ति श्रृंखला का हिस्सा हैं। जिस तरह आप इंस्टॉल स्क्रिप्ट और टाइपो-स्क्वाटिंग के लिए npm पैकेज की जाँच करते हैं, उसी तरह आपको अब अपने ब्राउज़र एक्सटेंशन की उनके DOM एक्सेस मॉडल के लिए जाँच करनी चाहिए। एक "UI कॉपी" एक्सटेंशन जिसे दो साल में अपडेट नहीं किया गया है और जिसके पास "साइट डेटा पढ़ें और बदलें" की अनुमति है, वह तकनीकी ऋण का एक सोता हुआ दानव है।
सुरक्षा चिंता से बेहतर डेवलपर अनुभव तक
विडंबना यह है कि वास्तुशिल्प परिवर्तन जो एक UI उपकरण को सुरक्षित बनाते हैं, वे इसे आधुनिक विकास के लिए कहीं अधिक शक्तिशाली भी बनाते हैं। DOM इंजेक्शन से बचना उपकरण विक्रेता को कठिन समस्याओं को ठीक से हल करने के लिए मजबूर करता है: गंदे, लाइव HTML को डंप करने के बजाय UI का एक स्वच्छ, उच्च-स्तरीय प्रतिनिधित्व बनाना। यह वह सटीक मोड़ है जो एक साधारण CSS कॉपियर को एक वैध विकास उपकरण में बदल देता है।
जब DivMagic, उदाहरण के लिए, एक कंपोनेंट का पुनर्निर्माण करता है, तो यह कैस्केड का विश्लेषण करने, क्लीनरूम स्थितियों में अंतिम शैलियों की गणना करने और फिर उन्हें Tailwind क्लासेस या JSX-अनुकूल CSS में मैप करने के लिए मजबूर होता है। एक कंटेंट-स्क्रिप्ट-इंजेक्ट करने वाला उपकरण जहरीले पृष्ठ के अंदर केवल element.style.cssText कॉल करके धोखा दे सकता है। सुरक्षित, आउट-ऑफ-बैंड दृष्टिकोण को बॉक्स मॉडल, विशिष्टता ग्राफ और सक्रिय मीडिया क्वेरीज़ को पूरी तरह से समझना चाहिए। यह एक बेहतर डेवलपर आर्टिफैक्ट प्रदान करता है: आपको एक React कंपोनेंट स्निपेट मिलता है जो className="flex items-center gap-2" का उपयोग करता है, न कि एक मील-लंबी इनलाइन स्टाइल विशेषता जिसे आपको मैन्युअल रूप से रीफैक्टर करना होता। सुरक्षा और कोड गुणवत्ता, इस उदाहरण में, व्यापार-बंद नहीं हैं बल्कि गहराई से सहजीवी हैं।
एक सुरक्षित UI निष्कर्षण उपकरण केवल वही कॉपी नहीं करता जो वह देखता है; यह अदूषित स्रोत से डिज़ाइन सिस्टम तर्क को रिवर्स-इंजीनियर करता है, एक साइट को एक स्वच्छ, टेलविंड-तैयार ब्लूप्रिंट में बदल देता है।
हालिया Hacker News लेख केवल एक और मैलवेयर बुलेटिन नहीं है, यह एक निश्चित संकेत है कि हमारे वेब टूल्स के रेंडरिंग संदर्भ पर आँख बंद करके भरोसा करने का युग समाप्त हो गया है। UI-पुनर्लेखन ट्रोजन की परिष्कार हमारे आवश्यक विकास उपकरणों के लिए एक नए मानक की मांग करती है। आगे का सुरक्षित रास्ता एक टूलसेट है जो वेब के मूल अलगाव का सम्मान करता है, उन पृष्ठों के नाजुक निष्पादन संदर्भ में खुद को इंजेक्ट करने से इनकार करता है जिनकी हम प्रशंसा करते हैं। DivMagic इस बदलाव का उदाहरण है। यह साबित करता है कि एक ब्राउज़र एक्सटेंशन मूक UI भ्रष्टाचार के लिए एक वेक्टर बने बिना UI प्रेरणा और संपत्ति हस्तांतरण का एक पावरहाउस हो सकता है। यह "किसी भी वेबसाइट से कॉपी करें" वर्कफ़्लो को एक संभावित सुरक्षा खतरे से आपके डिज़ाइन सिस्टम पाइपलाइन के लिए एक कठोर, पेशेवर-ग्रेड API में बदल देता है, जो आधुनिक वेब की सैंडबॉक्स सुरक्षा और डेवलपर की रचनात्मक गति दोनों का सम्मान करता है।