
स्टेपसिक्योरिटी का डेव मशीन गार्ड ब्राउज़र एक्सटेंशन इन्वेंट्री को स्वचालित करता है, डेवलपर वर्कस्टेशन को स्केल पर सुरक्षित करता है
ब्राउज़र एक्सटेंशन फ्रंटएंड डेवलपर्स, डिज़ाइनर्स और क्यूए इंजीनियर्स के लिए अपरिहार्य उपकरण बन गए हैं। कलर पिकर्स और एक्सेसिबिलिटी चेकर्स से लेकर रिएक्ट डेवलपर टूल्स और डिवमैजिक की किसी भी वेबसाइट से किसी भी यूआई को कॉपी करें क्षमता तक, एक्सटेंशन उत्पादकता को बढ़ाते हैं। हालांकि, प्रत्येक स्थापित एक्सटेंशन संवेदनशील DOM संरचनाओं, क्लिपबोर्ड डेटा, प्रमाणीकरण कुकीज़ और यहां तक कि स्थानीय फ़ाइल सिस्टम तक पहुंच के साथ एक संभावित हमला वेक्टर का प्रतिनिधित्व करता है। डेवलपर मशीनों के लिए जो नियमित रूप से मालिकाना स्रोत कोड, उत्पादन क्रेडेंशियल्स और आंतरिक एपीआई को छूती हैं, एक समझौता किया गया ब्राउज़र एक्सटेंशन एक विनाशकारी सुरक्षा घटना में बदल सकता है।
स्टेपसिक्योरिटी, डेवलपर वर्कस्टेशन सुरक्षा में एक अग्रणी, ने हाल ही में घोषणा की कि इसका डेव मशीन गार्ड अब सभी प्रबंधित डेवलपर मशीनों में ब्राउज़र एक्सटेंशन की सूची बनाता है। यह सुविधा एक्सटेंशन परिदृश्य में लंबे समय से लंबित दृश्यता लाती है, मैन्युअल ऑडिट को निरंतर, स्वचालित जोखिम मूल्यांकन से बदल देती है। इस पोस्ट में हम विच्छेद करेंगे कि यह क्यों मायने रखता है, इन्वेंट्री कैसे काम करती है, और इसका उन टीमों के लिए क्या मतलब है जो ब्राउज़र-आधारित वर्कफ़्लो पर बहुत अधिक निर्भर करती हैं, विशेष रूप से यूज़र इंटरफ़ेस बनाते या डीबग करते समय।
ब्राउज़र एक्सटेंशन का छिपा हुआ खतरा परिदृश्य
ब्राउज़र एक्सटेंशन डिफ़ॉल्ट रूप से व्यापक अनुमतियों का आनंद लेते हैं। यहां तक कि एक प्रतीत होता है कि निर्दोष रंग कंट्रास्ट चेकर सभी वेबसाइट सामग्री तक पहुंच का अनुरोध कर सकता है, जबकि एक रिएक्ट डेवटूल्स एक्सटेंशन को DOM ट्री को पढ़ने और संशोधित करने की क्षमता की आवश्यकता होती है। एक दुर्भावनापूर्ण अभिनेता के हाथों में, ये क्षमताएं शक्तिशाली बहिर्वाह चैनल बन जाती हैं।
एक्सटेंशन ब्राउज़र के विश्वसनीय क्षेत्र के अंदर काम करते हैं। वे कंटेंट सिक्योरिटी पॉलिसी को बायपास कर सकते हैं, HTTP अनुरोधों को इंटरसेप्ट कर सकते हैं, और चुपचाप प्रमाणीकरण टोकन एकत्र कर सकते हैं, अक्सर एंटीवायरस या एंडपॉइंट डिटेक्शन टूल को ट्रिगर किए बिना।
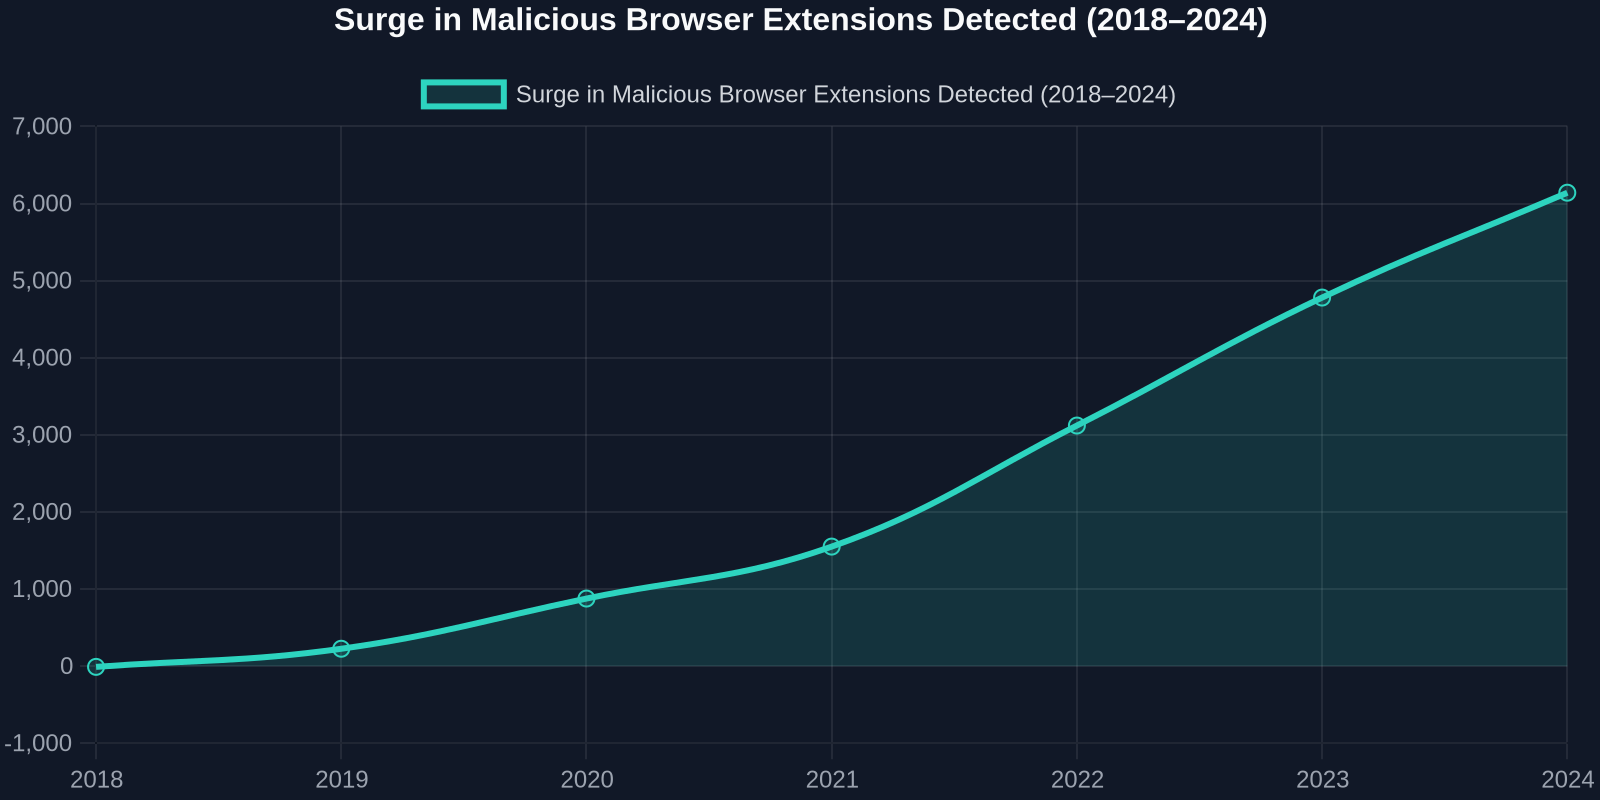
सुरक्षा शोधकर्ताओं ने जानबूझकर दुर्भावनापूर्ण एक्सटेंशन और वैध एक्सटेंशन दोनों में लगातार वृद्धि दर्ज की है जो आपूर्ति-श्रृंखला हमलों के माध्यम से समझौता किए जाते हैं। 2023 के एक विश्लेषण में 1.3 मिलियन से अधिक उपयोगकर्ता प्रभावित पाए गए, जिनके एक्सटेंशन ने क्रेडेंशियल चुराए, कीस्ट्रोक लॉग किए, या वेब पेजों में अवांछित विज्ञापन इंजेक्ट किए। डेवलपर मशीनें, आंतरिक Git रिपॉजिटरी, CI/CD पाइपलाइन और क्लाउड कंसोल तक अपनी उन्नत पहुंच के साथ, प्रमुख लक्ष्य हैं।
डेवलपर मशीनें नया युद्धक्षेत्र क्यों हैं
हमलावर तेजी से उत्पादन बुनियादी ढांचे से कम सुरक्षित एंडपॉइंट: डेवलपर लैपटॉप पर ध्यान केंद्रित कर रहे हैं। एक डेवलपर के ब्राउज़र पर एक ही समझौता किया गया एक्सटेंशन पर्यावरण चर, डेवलपर टूल के स्थानीय स्टोरेज में संग्रहीत एपीआई कुंजी, या क्लिपबोर्ड पर कॉपी किए गए संपूर्ण स्रोत कोड स्निपेट को लीक कर सकता है। 2024 स्टेट ऑफ डेवसेकऑप्स रिपोर्ट के अनुसार, 41% सफल सुरक्षा उल्लंघन एक डेवलपर के वर्कस्टेशन से उत्पन्न हुए, जिसमें ब्राउज़र-आधारित हमलों का तेजी से बढ़ता हिस्सा है।
"एक स्वचालित इन्वेंट्री के बिना, आप एक ऐसी दुनिया में अंधेरे में उड़ रहे हैं जहां एक एकल एक्सटेंशन स्रोत कोड को बाहर निकाल सकता है, आपके स्टेजिंग वातावरण तक पहुंच सकता है, या आंतरिक सेवाओं पर पिवट कर सकता है।"
मैन्युअल निगरानी बस गति नहीं रख सकती। डेवलपर अक्सर विशिष्ट कार्यों के लिए एक्सटेंशन इंस्टॉल और हटाते हैं, स्थानीय डीबगिंग के दौरान अप्रमाणित एक्सटेंशन का परीक्षण करते हैं, या क्रोम, एज, फ़ायरफ़ॉक्स और ब्रेव में अलग-अलग एक्सटेंशन सेट बनाए रखते हैं। एक अनुपालन अधिकारी या सुरक्षा टीम जो आवधिक सर्वेक्षणों पर निर्भर करती है, वह कभी भी पूर्ण, वास्तविक समय की तस्वीर नहीं पकड़ती है।
स्टेपसिक्योरिटी का डेव मशीन गार्ड एक्सटेंशन की सूची कैसे बनाता है
स्टेपसिक्योरिटी का डेव मशीन गार्ड macOS, Windows और Linux वर्कस्टेशन पर एक हल्के एजेंट के रूप में तैनात होता है। इसके नवीनतम अपडेट के साथ, एजेंट अब सभी क्रोमियम-आधारित ब्राउज़र (क्रोम, एज, ब्रेव, ओपेरा, आर्क) और फ़ायरफ़ॉक्स में स्थापित प्रत्येक ब्राउज़र एक्सटेंशन की गणना करता है। यह एक्सटेंशन आईडी, नाम, संस्करण, अनुरोधित अनुमतियां और डेवलपर जानकारी निकालता है, फिर इस मेटाडेटा की तुलना कई खतरा खुफिया फ़ीड से करता है।
रीयल-टाइम डिस्कवरी और वर्गीकरण
आवधिक स्क्रिप्ट के विपरीत जो केवल एक पॉइंट-इन-टाइम स्नैपशॉट कैप्चर करती हैं, डेव मशीन गार्ड लगातार ब्राउज़र के एक्सटेंशन निर्देशिका की निगरानी करता है। जैसे ही कोई नया एक्सटेंशन दिखाई देता है, चाहे वह आधिकारिक स्टोर से स्थापित हो, डेवलपर मोड में साइडलोड किया गया हो, या एंटरप्राइज़ नीति द्वारा धकेला गया हो, एजेंट इसे लॉग करता है, इसके जोखिम स्तर को वर्गीकृत करता है, और यदि कॉन्फ़िगर किया गया है, तो इसे स्वचालित रूप से ब्लॉक करता है।
डेवलपर मोड में अनपैक्ड लोड करें के माध्यम से स्थापित एक्सटेंशन भी कैप्चर किए जाते हैं। यह महत्वपूर्ण है क्योंकि कई डेवलपर अप्रकाशित एक्सटेंशन का स्थानीय रूप से परीक्षण करते हैं, अक्सर पूर्ण अनुमतियों के साथ, और बाद में उन्हें हटाना भूल जाते हैं।
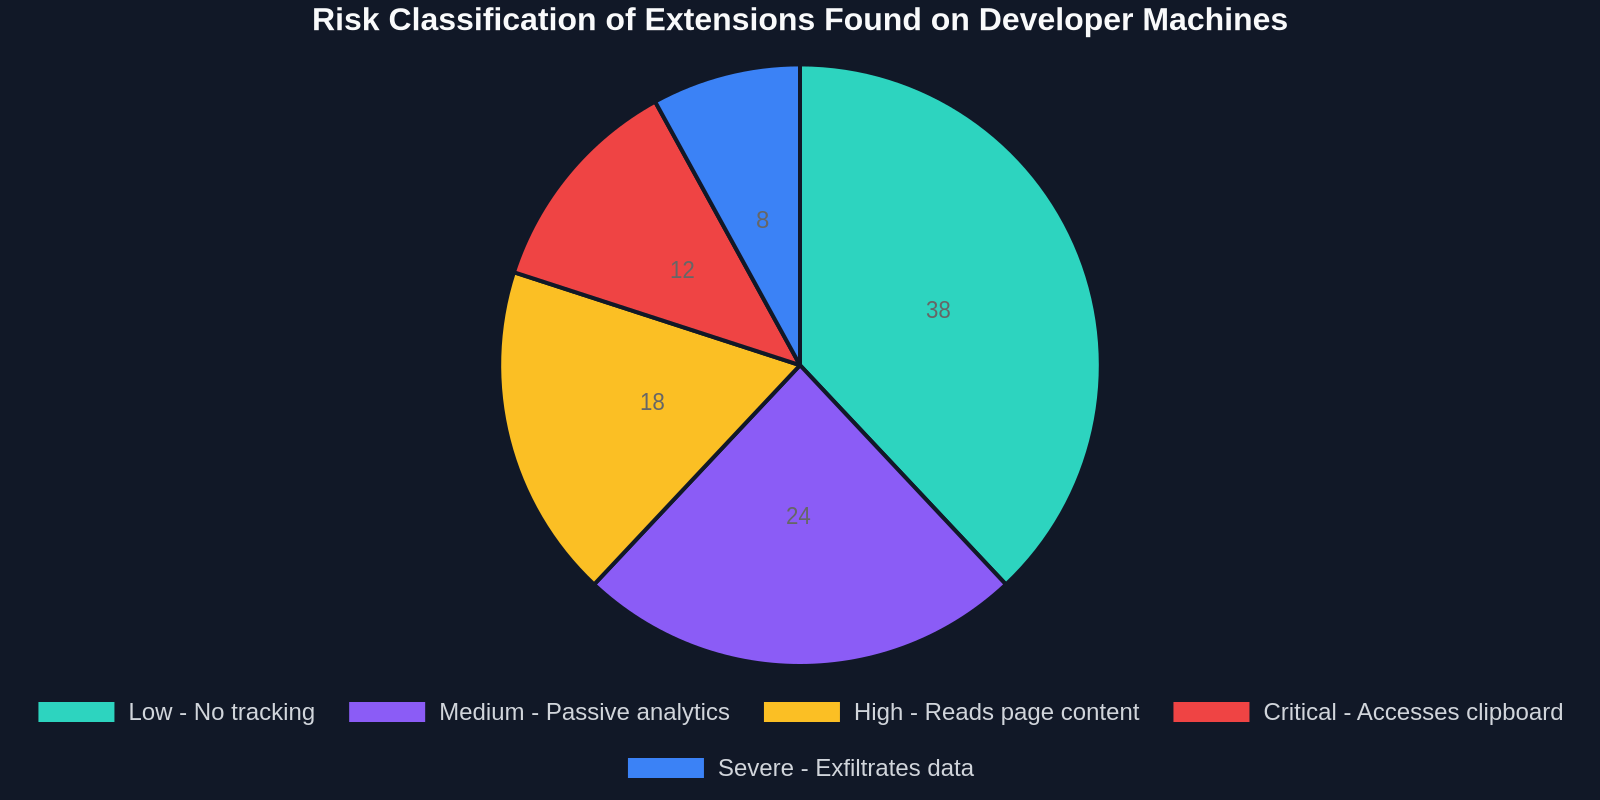
जोखिम वर्गीकरण इंजन एक मालिकाना मॉडल का उपयोग करता है जो कई कारकों को तौलता है:
- ज्ञात-खराब सूचियों पर एक्सटेंशन की उपस्थिति (जैसे, Google Safe Browsing, CRXcavator)
- अनुमतियां जो एक्सटेंशन की बताई गई कार्यक्षमता के लिए विशिष्ट से अधिक हैं
- डेवलपर प्रतिष्ठा और अद्यतन आवृत्ति
- एक्सटेंशन की आयु और क्रोम वेब स्टोर पर समीक्षा गणना
- अस्पष्ट जावास्क्रिप्ट या ज्ञात C2 संचार पैटर्न का निष्पादन
एकीकृत डैशबोर्ड और नीति इंजन
सभी सूचीबद्ध एक्सटेंशन एक केंद्रीकृत डैशबोर्ड में दिखाई देते हैं, जहां सुरक्षा टीमें खोज सकती हैं, जोखिम स्तर के अनुसार फ़िल्टर कर सकती हैं, और व्यक्तिगत एक्सटेंशन विवरण में गहराई से जा सकती हैं। डैशबोर्ड विसंगतियों को भी उजागर करता है, जैसे कि एक एक्सटेंशन जो एक क्षेत्र में एक डेवलपर द्वारा स्थापित किया गया था, अचानक दूसरे महाद्वीप की मशीनों पर दिखाई देता है, जो अक्सर क्रेडेंशियल स्टफिंग या खाता अधिग्रहण का संकेत है।
प्रशासक नीतियां परिभाषित करते हैं जो यह निर्धारित करती हैं कि जब उच्च जोखिम वाले एक्सटेंशन का पता चलता है तो क्या होता है। विकल्प स्लैक अलर्ट भेजने और जीरा टिकट खोलने से लेकर एक्सटेंशन को जबरन हटाने और समस्या हल होने तक डेवलपर के वीपीएन एक्सेस को अस्थायी रूप से रद्द करने तक हैं।
मैन्युअल ऑडिट की तुलना स्वचालित इन्वेंट्री से
डेव मशीन गार्ड जैसे उद्देश्य-निर्मित उपकरणों से पहले, अधिकांश संगठन मैन्युअल स्प्रेडशीट, आवधिक प्रश्नावली, या एंडपॉइंट प्रबंधन समाधानों पर निर्भर थे जिनमें ब्राउज़र-विशिष्ट अंतर्दृष्टि का अभाव था। नीचे दी गई तालिका अंतर को उजागर करती है:
वास्तविक दुनिया के उल्लंघन रोकथाम परिदृश्य
प्रभाव को समझने के लिए, तीन स्थितियों पर विचार करें जहां स्वचालित एक्सटेंशन इन्वेंट्री ने उल्लंघन को रोक दिया होता:
1. वह कलर पिकर जिसने एपीआई कुंजियां चुराईं
500,000+ इंस्टॉल वाला एक व्यापक रूप से उपयोग किया जाने वाला कलर पिकर एक्सटेंशन चुपचाप अपडेट किया गया ताकि DOM से एपीआई कुंजी पैटर्न से मेल खाने वाले किसी भी स्ट्रिंग को उठाकर एक दूरस्थ सर्वर पर अग्रेषित किया जा सके। भुगतान गेटवे या क्लाउड इंटीग्रेशन का परीक्षण करने वाले डेवलपर्स के स्ट्राइप और AWS कुंजियां बहिर्गत हो गईं। डेव मशीन गार्ड ने तुरंत अनुमति परिवर्तन और नए अस्पष्ट बैकग्राउंड स्क्रिप्ट को फ़्लैग किया होता।
2. पूर्व कर्मचारी का साइडलोडेड एक्सटेंशन
एक ठेकेदार के जाने के बाद, एक जांच से पता चला कि उन्होंने एक कस्टम एक्सटेंशन साइडलोड किया था जो महीनों तक हर विज़िट किए गए URL और फॉर्म सबमिशन को एक व्यक्तिगत सर्वर पर अग्रेषित करता था। चूंकि इसे कभी स्टोर पर प्रकाशित नहीं किया गया था, पारंपरिक एंडपॉइंट टूल्स इसे पकड़ नहीं पाए। डेव मशीन गार्ड का स्थानीय निर्देशिका मॉनिटर मिनटों के भीतर एक अनपैक्ड एक्सटेंशन की उपस्थिति का पता लगा लेता।
3. समझौता किया गया डेव रिल टूल
डेवलपर एडवोकेट्स द्वारा API प्रदर्शित करने के लिए उपयोग किया जाने वाला एक एक्सटेंशन एक अनुरक्षक की चुराई गई क्रेडेंशियल्स के माध्यम से समझौता किया गया था। जहरीले संस्करण ने कुकीज़ और GitHub टोकन कैप्चर कर लिए। जोखिम इंजन की विसंगति का पता लगाने की क्षमता एक्सटेंशन हैश में अचानक बदलाव और असामान्य आउटबाउंड ट्रैफ़िक पैटर्न पर सचेत कर देती।
तीनों मामलों में, एक्सटेंशन खोज से पहले हफ्तों तक काम करते रहे। स्वचालित इन्वेंट्री निवास समय को हफ्तों से सेकंड तक कम कर देती है।
डेवलपर अनुभव सुरक्षा से मिलता है: एक संतुलित दृष्टिकोण
एक सामान्य चिंता यह है कि कठोर सुरक्षा उपकरण डेवलपर्स को धीमा कर देंगे या वैध टूल्स को ब्लॉक कर देंगे। StepSecurity ने Dev Machine Guard को गैर-हस्तक्षेपकारी बनाया है। एजेंट पृष्ठभूमि में चुपचाप चलता है, 1% से कम CPU की खपत करता है, और केवल तब एक्सटेंशन को ब्लॉक करता है जब स्पष्ट रूप से ऐसा करने के लिए कॉन्फ़िगर किया गया हो। डेवलपर्स अभी भी डिबगिंग या परीक्षण के लिए आवश्यक किसी भी एक्सटेंशन को इंस्टॉल कर सकते हैं; लक्ष्य दृश्यता और जोखिम जागरूकता है, न कि सर्वव्यापी निषेध।
इसके अलावा, इन्वेंट्री वास्तव में डेवलपर्स को एक साफ, तेज़ ब्राउज़र बनाए रखने में मदद करती है। डैशबोर्ड किसी के अपने एक्सटेंशन का एक व्यक्तिगत दृश्य प्रदान करता है, जो दिखाता है कि कौन से महीनों से उपयोग नहीं किए गए हैं और किनमें ज्ञात कमजोरियां हैं। यह एक स्व-सेवा स्वच्छता उपकरण बन जाता है, जैसे npm पैकेजों के लिए निर्भरता स्कैनर।
यह UI डेवलपर्स और पावर उपयोगकर्ताओं के लिए क्यों मायने रखता है
एक कंपनी के रूप में जो DivMagic बनाती है, ब्राउज़र एक्सटेंशन जो आपको किसी भी वेबसाइट से कोई भी UI कॉपी करने देता है, हम हर दिन एक्सटेंशन इकोसिस्टम में रहते हैं। हम प्रत्यक्ष रूप से जानते हैं कि शक्तिशाली सुविधाएँ प्रदान करते हुए उपयोगकर्ता डेटा का सम्मान करने के लिए एक्सटेंशन को सावधानीपूर्वक कैसे डिज़ाइन किया जाना चाहिए। जब आप किसी React घटक या Tailwind लेआउट को क्लोन करने के लिए DivMagic का उपयोग करते हैं, तो आप भरोसा करते हैं कि हमारा एक्सटेंशन केवल उन विशिष्ट DOM नोड्स तक पहुँचता है जिन्हें आप चुनते हैं और कुछ और नहीं।
“UI-संबंधित एक्सटेंशन का उपयोग करने वाले डेवलपर्स को इन्वेंट्री दृश्यता पर जोर देना चाहिए। आप उस चीज़ की रक्षा नहीं कर सकते जिसे आप नहीं देख सकते, और एक एकल समझौता किया गया एक्सटेंशन आपके द्वारा कभी निरीक्षण किए गए हर पिक्सेल और कोड की पंक्ति को लीक कर सकता है।”
व्यापक सबक यह है कि कोई भी उपकरण जो DOM या नेटवर्क अनुरोधों के साथ इंटरैक्ट करता है, चाहे वह CSS एक्सट्रैक्टर हो, डिबगिंग प्रॉक्सी हो, या क्लिपबोर्ड मैनेजर हो, का ऑडिट किया जाना चाहिए। StepSecurity का नवाचार इस ऑडिट ट्रेल को डेवलपर मशीनों के पूरे बेड़े में सामान्यीकृत करता है, इसे DevSecOps पाइपलाइनों का एक मानक हिस्सा बनाता है।
CI/CD सुरक्षा गेट्स में एक्सटेंशन इन्वेंट्री को एकीकृत करना
प्रगतिशील संगठन डेवलपर वर्कस्टेशन की स्थिति को बिल्ड-टाइम जांच के रूप में मानने लगे हैं। Dev Machine Guard एक समृद्ध API प्रदान करता है जिसे CI/CD पाइपलाइन निष्पादन के दौरान क्वेरी किया जा सकता है। उदाहरण के लिए, एक GitHub Actions वर्कफ़्लो API को कॉल करके यह सत्यापित कर सकता है कि कमिट करने वाले डेवलपर के ब्राउज़र एक्सटेंशन कमिट के समय सभी "कम जोखिम" श्रेणी में थे। यदि किसी एक्सटेंशन का जोखिम स्कोर बढ़ा हुआ था, तो पाइपलाइन बिल्ड को ब्लॉक कर सकती है या अतिरिक्त समीक्षा की आवश्यकता हो सकती है।
यह दृष्टिकोण सुरक्षा को सबसे प्रारंभिक संभव बिंदु पर स्थानांतरित करता है: डेवलपर की कीस्ट्रोक्स। कोड-समीक्षा उपकरणों और निर्भरता स्कैनर के साथ मिलकर, ब्राउज़र एक्सटेंशन इन्वेंट्री सॉफ़्टवेयर निर्माण के मानवीय पक्ष का शोषण करने वाले आपूर्ति-श्रृंखला हमलों के खिलाफ एक और सुरक्षा परत बन जाती है।
एक्सटेंशन सुरक्षा के अगले युग की तैयारी
आगे देखते हुए, उम्मीद करें कि नियामक ब्राउज़र एक्सटेंशन को अनुपालन ढाँचों में शामिल करेंगे। पहले से ही, SOC 2 और ISO 27001 ऑडिट तेजी से एंडपॉइंट सॉफ़्टवेयर इन्वेंट्री के बारे में पूछ रहे हैं, और ऑडिटर विशेष रूप से ब्राउज़र ऐड-ऑन के बारे में पूछताछ करने लगे हैं। GDPR अनिवार्य करता है कि व्यक्तिगत डेटा तक पहुँच लॉग की जाए, और यदि किसी डेवलपर का एक्सटेंशन अनजाने में ब्राउज़र में दिखाए गए स्टेजिंग डेटाबेस से व्यक्तिगत डेटा कैप्चर करता है, तो यह एक डेटा प्रोसेसिंग गतिविधि है जिसे दस्तावेज़ित किया जाना चाहिए।
StepSecurity का एक्सटेंशन इन्वेंट्री की ओर कदम केवल एक सुविधा नहीं है; यह एक मान्यता है कि ब्राउज़र इंजीनियरों की एक पूरी पीढ़ी के लिए प्राथमिक विकास वातावरण बन गया है। उस वातावरण को सर्वर और क्लाउड खातों पर लागू उसी कठोरता के साथ संरक्षित करना लंबे समय से अपेक्षित है।
अंतिम विचार
यह घोषणा कि Dev Machine Guard अब ब्राउज़र एक्सटेंशन की इन्वेंट्री करता है, डेवलपर वर्कस्टेशन सुरक्षा को परिपक्व करने की दिशा में एक महत्वपूर्ण कदम है। वेब एप्लिकेशन, चाहे SPA, मोबाइल बैकएंड, या SaaS प्लेटफ़ॉर्म शिप करने वाली टीमों के लिए, ब्राउज़र एक्सटेंशन सतह को अनदेखा करना एक दरवाजा खुला छोड़ने के समान है। स्वचालित खोज, जोखिम स्कोरिंग, और नीति प्रवर्तन का संयोजन एक बार के अंधे स्थान को एक पारदर्शी, प्रबंधनीय संपत्ति में बदल देता है।
DivMagic में, हम मानते हैं कि महान UI विकास भरोसे पर निर्भर करता है, आपके उपकरणों पर भरोसा, आपके वातावरण पर भरोसा, और आप अपनी परियोजनाओं में लाए गए कोड पर भरोसा। अपने ब्राउज़र एक्सटेंशन इन्वेंट्री को साफ और निगरानी में रखकर, आप न केवल अपने काम की रक्षा करते हैं बल्कि उन उपयोगकर्ताओं की भी रक्षा करते हैं जो आपके द्वारा बनाए गए इंटरफ़ेस के साथ बातचीत करेंगे। StepSecurity के Dev Machine Guard का अन्वेषण करें यह देखने के लिए कि कैसे स्वचालित इन्वेंट्री आपकी टीम की सुरक्षा स्थिति को ऊपर उठा सकती है, और उन अनुमतियों की दृष्टि कभी न खोएं जो आप उन एक्सटेंशन को प्रदान करते हैं जो आपके सबसे मूल्यवान दैनिक ड्राइवरों के साथ बैठते हैं।