
El malware ClickFix: cómo las extensiones de navegador falsas comprometen los flujos de trabajo de los desarrolladores
Las extensiones de navegador se han vuelto indispensables para los desarrolladores frontend. Analizan diseños, inspeccionan maquetas y automatizan tareas repetitivas. Pero esta dependencia también abre un peligroso vector de ataque: extensiones maliciosas que parecen legítimas pero que en realidad son spyware, ransomware o ladrones de datos.
Un informe reciente de Kaspersky Labs detalla una campaña sofisticada llamada ClickFix. Este malware no apunta al usuario promedio; engaña específicamente a desarrolladores y usuarios avanzados imitando mensajes de instalación de extensiones de confianza. Entender ClickFix es fundamental para todo desarrollador que valore tanto la productividad como la seguridad.
¿Qué es el malware ClickFix?
ClickFix es un malware basado en ingeniería social que engaña a las víctimas para que instalen extensiones maliciosas de navegador. El ataque comienza con un sitio web comprometido que muestra un cuadro de diálogo falso, a menudo con el mismo estilo que un mensaje de permiso de extensión de Chrome o Edge. El mensaje advierte sobre un "plugin faltante", "controlador desactualizado" o "error de certificado de seguridad" y pide al usuario que haga clic en "Instalar extensión" para solucionar el problema.
Una vez que el usuario hace clic, se carga una extensión maliciosa desde una fuente aparentemente confiable, a menudo a través de una redirección oculta. La extensión obtiene entonces permisos amplios: leer todos los datos del sitio web, acceder a cookies, capturar pulsaciones de teclado e incluso extraer archivos locales mediante el acceso file://.
Los atacantes de ClickFix se dirigen específicamente a foros de desarrolladores, issues de GitHub y páginas de documentación de paquetes npm para difundir los mensajes maliciosos. Saben que los desarrolladores están condicionados a confiar en los flujos de instalación de extensiones.
Cómo ClickFix apunta específicamente a desarrolladores
Los desarrolladores son objetivos principales porque tienen acceso elevado al sistema y trabajan con activos sensibles (claves de API, tokens de autenticación, credenciales de producción). ClickFix explota esto mediante:
- Señuelos contextuales: Aparece un mensaje en un playground de código (p. ej., CodePen, JSFiddle) que afirma que se requiere una "actualización de React DevTools" o que "falta el depurador de Vue.js". El desarrollador, queriendo seguir depurando, hace clic sin pensar.
- Páginas de error falsas: Cuando se carga un servidor de desarrollo local (localhost), aparece una advertencia SSL falsa que insta al desarrollador a "instalar la extensión del certificado de seguridad local", que en realidad es el malware.
- Phishing mediante sitios clonados: El atacante clona páginas de extensiones populares (como un selector de color conocido o un formateador JSON) e inyecta la carga maliciosa. La página falsa es visualmente idéntica a la real.
La anatomía técnica de un ataque ClickFix
Desglosemos lo que sucede después de instalar la extensión. La extensión maliciosa suele contener un archivo manifest.json con permisos como <all_urls>, webRequest, cookies y storage. También puede incluir capacidades de mensajería nativa para interactuar con scripts externos.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
El script en segundo plano entonces:
- Monitorea todas las solicitudes HTTP para robar claves de API, tokens y datos de formularios.
- Inyecta un script en cada página para capturar pulsaciones de teclas y contenido del portapapeles.
- Envía periódicamente los datos extraídos a un servidor de comando y control.
- Usa ofuscación de JavaScript para evadir la detección de los escáneres de seguridad.
Muchas de las extensiones comprometidas pasan el proceso de revisión de Chrome Web Store porque ocultan código malicioso en módulos ofuscados que se cargan solo después de un ping al servidor posterior a la instalación.
Impacto en el mundo real: por qué los desarrolladores deben preocuparse
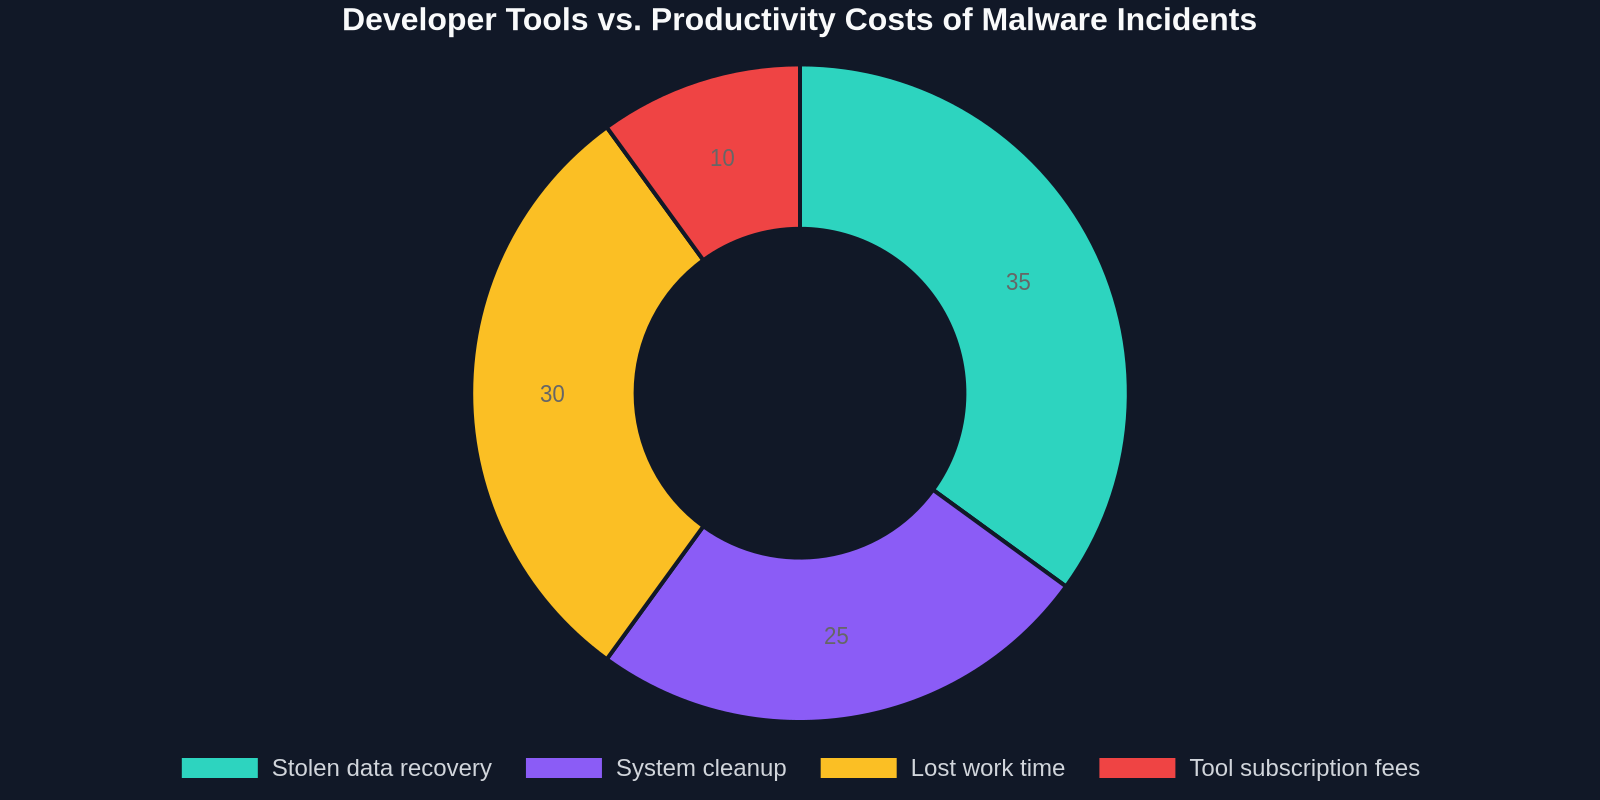
Para un desarrollador frontend, una extensión comprometida puede significar:
- Credenciales robadas: Acceso a bases de datos de producción, pipelines de CI/CD y consolas en la nube.
- Fuga de datos: Diseños de clientes, código propietario y documentación interna.
- Riesgo en la cadena de suministro: Si la extensión tiene acceso a repositorios npm o git, puede alterar archivos de paquetes o enviar código malicioso.
- Daño a la reputación: Una brecha rastreada hasta la máquina comprometida de un desarrollador puede perjudicar las perspectivas profesionales y la confianza del equipo.
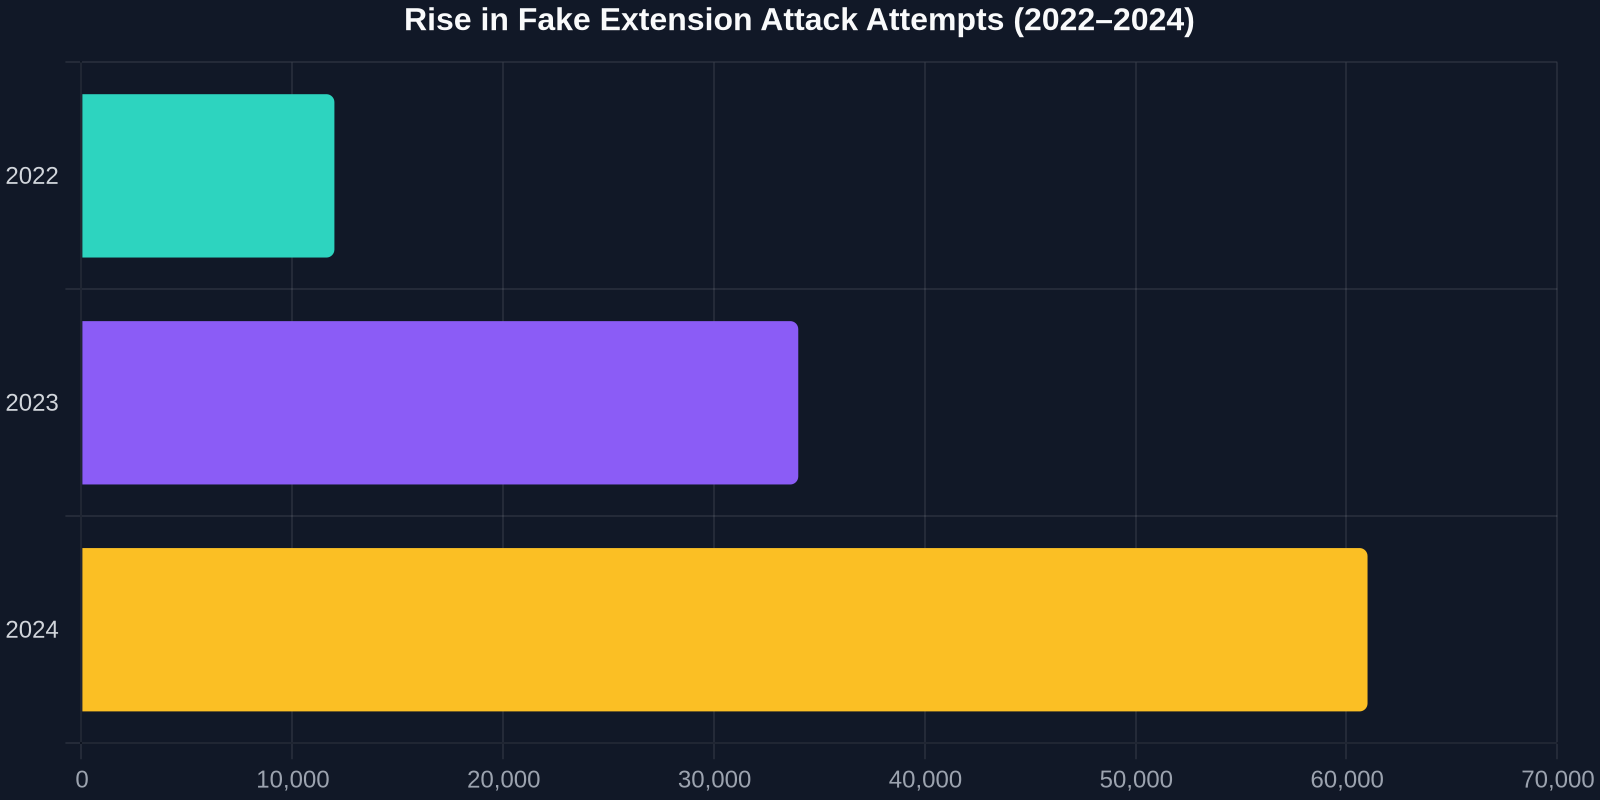
La frecuencia de estos ataques está aumentando. Según Kaspersky, las variantes de ClickFix han sido responsables de más de 40,000 infecciones confirmadas solo en los últimos seis meses, con un número desproporcionado de víctimas que son ingenieros de software.
Cómo DivMagic rompe la cadena de ataque
DivMagic es una extensión de navegador confiable, construida específicamente para desarrolladores frontend, y su arquitectura evita inherentemente los peligros de ClickFix y malware similar:
- Sin mensajes de instalación engañosos: DivMagic solo se puede instalar desde la Chrome Web Store oficial y los complementos verificados de Microsoft Edge. Nunca utiliza cuadros de diálogo falsos de "actualización requerida".
- Permisos mínimos: DivMagic solicita solo los permisos necesarios para copiar CSS de sitios web, sin
<all_urls>, sincookies, sinwebRequest. Puedes inspeccionar el código fuente en GitHub para confirmarlo. - Comunidad de mantenedores activa: La extensión es de código abierto y se audita regularmente. Los issues se rastrean de forma transparente en GitHub.
- Sin llamadas a servidores externos: Todo el código copiado se procesa localmente en tu navegador. Ningún dato sale nunca de tu máquina.
Antes de instalar cualquier extensión, verifica siempre sus permisos, número de estrellas y fecha de actualización reciente. El modelo de desarrollo transparente de DivMagic facilita la confianza.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
Mejores prácticas para evitar ClickFix y amenazas similares
- Verifica el ID de la extensión: Compara el ID de la tienda con el sitio web oficial del desarrollador. Los IDs de Chrome Web Store son únicos; márcalos como favoritos.
- Usa la política "Solo permitir desde la tienda": En entornos administrados (oficina), aplica una política que bloquee las extensiones cargadas manualmente.
- Examina las advertencias de permisos: Si un selector de color solicita
<all_urls>ycookies, eso es una señal de alarma. - Mantén las extensiones actualizadas: Las extensiones desactualizadas pueden contener vulnerabilidades conocidas. Pero solo actualiza desde la tienda oficial, nunca mediante advertencias emergentes.
- Usa un conjunto de herramientas confiables: Limítate a extensiones conocidas como DivMagic, React DevTools (oficial) y Lighthouse. Verifica cualquier nueva herramienta antes de instalarla.
- Educa a tu equipo: Realiza un taller de seguridad demostrando ClickFix. Muestra cómo un cuadro de diálogo falso puede parecer idéntico a uno legítimo.
"Los agujeros de seguridad más peligrosos no están en tu código, sino en las herramientas que confías sin pensar." Adaptado del investigador de seguridad Brian Krebs
Conclusión
Las extensiones del navegador son la navaja suiza del desarrollo frontend, pero cada nueva herramienta añade un posible punto de entrada para malware. ClickFix es un recordatorio contundente de que los ciberdelincuentes están adaptando su ingeniería social para atacar específicamente a los desarrolladores. Manteniéndote informado, verificando las fuentes y eligiendo herramientas transparentes y con permisos mínimos como DivMagic, puedes proteger tu flujo de trabajo y tu carrera.
La próxima vez que una ventana emergente te pida instalar una "extensión de seguridad esencial", detente, inspecciona y piensa; podría salvarte de convertirte en una estadística de ClickFix.