
Qué significa el inventario de extensiones del navegador de Dev Machine Guard para tu flujo de trabajo de desarrollo
El navegador de todo desarrollador ejecuta una constelación de extensiones, depuradores, grabadores de pantalla, inspectores de UI, gestores de contraseñas y una docena más. Hasta ahora, la mayoría de las organizaciones no tenían una forma sistemática de catalogar estas extensiones en las máquinas de los desarrolladores, lo que dejaba puntos ciegos que iban desde pérdidas de productividad hasta riesgos de cadena de suministro en toda regla. La reciente incorporación del inventario de extensiones del navegador a Dev Machine Guardpor parte de StepSecurity cambia esa ecuación. En esta entrada, analizamos qué significa esto para tu flujo de trabajo diario, por qué gestionar extensiones es más importante que nunca y cómo una herramienta inteligente como DivMagic encaja en un entorno de desarrollo moderno y seguro.
El anuncio captó nuestra atención porque traslada las extensiones del navegador de una capa invisible del stack de desarrollo a un elemento de primera clase de la postura de la máquina. Ya sea que estés creando un panel de SaaS, depurando una conexión WebSocket o copiando un componente de UI pixel-perfect para inspirarte, las extensiones son los caballos de batalla silenciosos y, ocasionalmente, los vectores de riesgo silenciosos. Profundicemos en lo que ofrece la nueva capacidad de inventario y por qué a todo equipo de frontend debería importarle.
Por qué las extensiones del navegador se convirtieron en la frontera no gestionada
Las máquinas de desarrollo modernas están fuertemente instrumentadas. Las extensiones de VSCode se gestionan con archivos .editorconfig, los paquetes npm reciben escaneos de auditoría en CI, y las políticas de acceso a la nube se aplican mediante IAM. Sin embargo, el navegador, la aplicación única donde los desarrolladores pasan la mayor parte del día, ha permanecido en gran parte sin gobernar. La publicación en el blog de StepSecurity explica que Dev Machine Guard ahora enumera cada extensión de navegador instalada en Edge, Chrome y Firefox en la máquina de un desarrollador, junto con metadatos críticos como permisos, versión y si la extensión proviene de la tienda oficial o fue cargada desde un archivo externo (sideloaded).
Este estado no gestionado era tolerable cuando los navegadores de desarrollo estaban aislados de los datos de producción. Pero hoy, con arquitecturas de micro-frontend, hot reload de Next.js golpeando APIs de staging, y desarrolladores habitualmente conectados a paneles internos, la superficie de ataque del navegador es vasta. La nueva función de inventario no es solo un detalle de seguridad; es una capa de conciencia de datos que muchos equipos no sabían que necesitaban.
Los datos que Dev Machine Guard revela
Según el blog, los atributos clave recopilados para cada extensión incluyen:
-ID de extensióny nombre – esenciales para comparar con bases de datos de vulnerabilidades conocidas.
-Fuente– Chrome Web Store oficial, complementos de Mozilla, o sideloaded (lo cual es una señal de alerta inmediata).
-Permisos– como tabs, cookies, storage o webRequest que podrían filtrar cabeceras sensibles.
-Versión– las versiones desactualizadas a menudo contienen CVEs sin parchear.
-Método de instalación– instalada por el usuario vs. implementada por la empresa.
Al inventariar estos atributos, los equipos de seguridad pueden aplicar al navegador la misma lógica de gestión de postura que usan para los paquetes del sistema. Una política podría, por ejemplo, marcar cualquier extensión que tenga el permiso debugger y no esté explícitamente aprobada para depuración de frontend. O bloquear automáticamente las extensiones que no se hayan actualizado en 12 meses.
Cómo la capacidad de inventario cambia la experiencia del desarrollador
A primera vista, inventariar lo que es esencialmente tu conjunto de herramientas personal puede parecer intrusivo. «Necesito mis React Developer Tools, Lighthouse y DivMagic para hacer mi trabajo», podría protestar un desarrollador. Y tendría razón: las herramientas de productividad no son opcionales. El objetivo aquí no es despojar a los desarrolladores de sus extensiones favoritas; es crear un vocabulario compartido entre los equipos de desarrollo y seguridad.
De Shadow IT a un conjunto de herramientas aprobado
El inventario transforma el «Shadow IT» en el navegador en una lista de activos catalogados. Una vez que existe una lista, puedes: -Crear listas blancaspara cada rol: los desarrolladores frontend necesitan DivMagic, Redux DevTools y Wappalyzer; los desarrolladores backend pueden necesitar solo Postman Interceptor. -Detectar anomalías: que un desarrollador ejecute de repente una extensión de billetera de criptomonedas en una computadora corporativa puede justificar una conversación.
- Automatizar el cumplimiento: si tus controles de SOC 2 requieren listas de software aprobado, Dev Machine Guard ahora incluye navegadores.
Este proceso rara vez genera fricción porque la mayoría de los desarrolladores ya sospechan que tienen demasiadas extensiones. Los datos lo respaldan: con cada extensión que añade memoria, posibles conflictos y sobrecarga de renderizado, una limpieza regular mejora el rendimiento general del navegador.
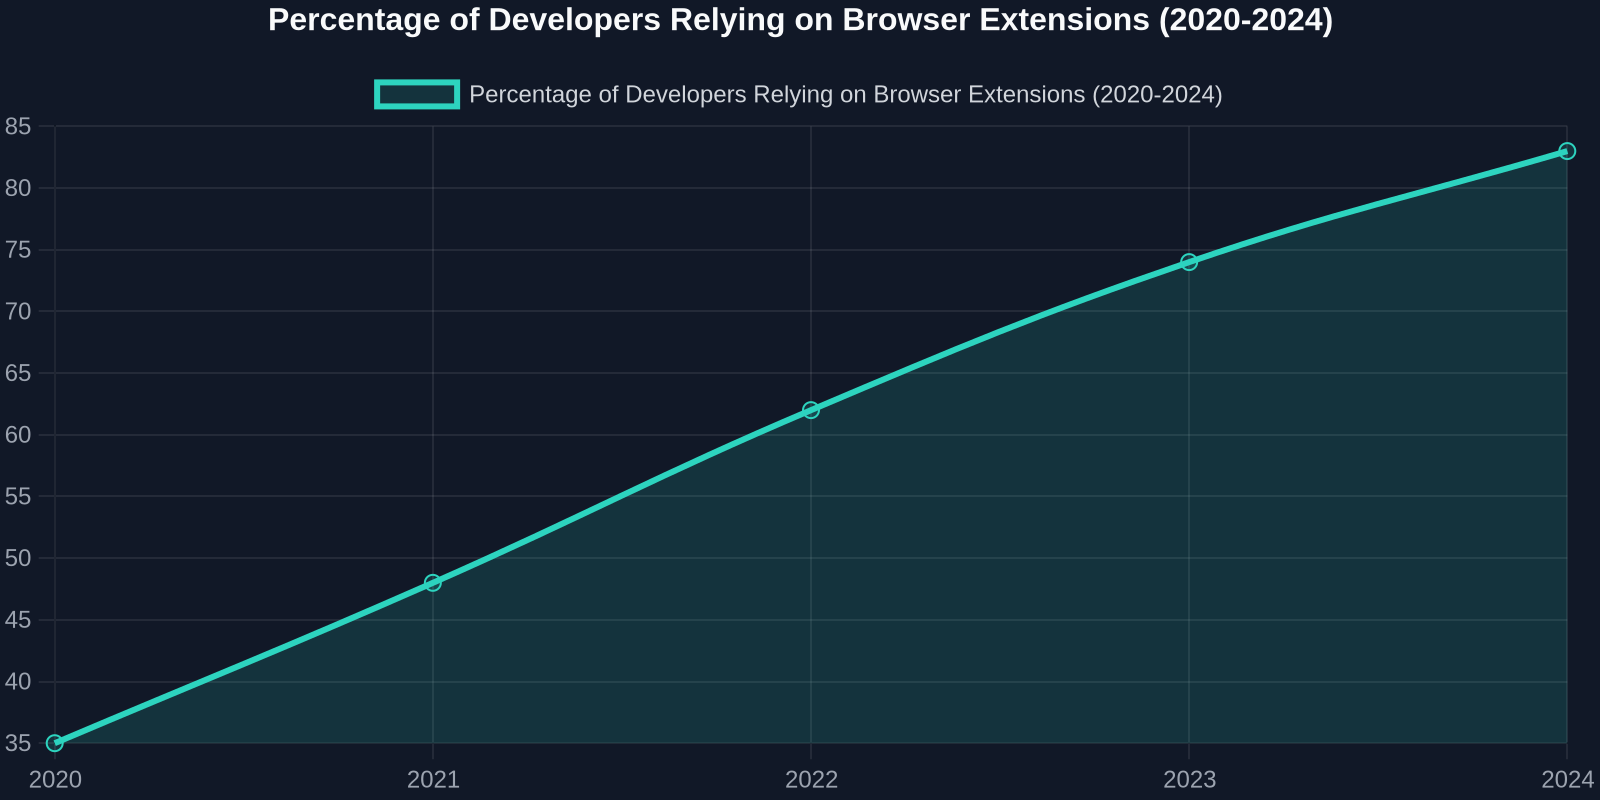
El gráfico anterior ilustra un aumento constante en la dependencia de extensiones durante los últimos cinco años. A medida que el número crece, también crece la carga administrativa de examinar cada una. Un inventario automatizado elimina las conjeturas.
Conexión del inventario de extensiones con SSDF y la integridad de la cadena de suministro
La cadena de suministro de software ya no se limita a package.json y registros de contenedores. Las extensiones de navegador, incluso las instaladas desde una tienda oficial, pueden incorporar telemetría o modificar solicitudes de red. La Orden Ejecutiva de EE. UU. sobre la Mejora de la Ciberseguridad de la Nación impulsa explícitamente una lista de materiales de software (SBOM). Dev Machine Guard, en efecto, está entregando un SBOM para el tiempo de ejecución del navegador.
Para los mantenedores de código abierto y las agencias que trabajan con clientes gubernamentales, contar con un inventario automatizado de extensiones de navegador es un paso tangible hacia la demostración de prácticas de desarrollo seguras. Se relaciona directamente con la tarea «Analyse the Software» de NIST SP 800-218 (SSDF) y puede citarse en cuestionarios de seguridad.
Por qué los desarrolladores frontend deberían adoptar la transparencia de extensiones
El trabajo de frontend es particularmente intensivo en extensiones. El navegador de un desarrollador frontend típico es un lienzo para probar, inspeccionar y aumentar aplicaciones web. Sin embargo, esta cadena de herramientas especializada es también lo que lo hace atractivo para los atacantes: comprometer el navegador de un desarrollador puede revelar source maps, claves de API en el almacenamiento local y tokens de sesión. Veamos las categorías más comunes de extensiones utilizadas y cómo la transparencia beneficia a cada una.
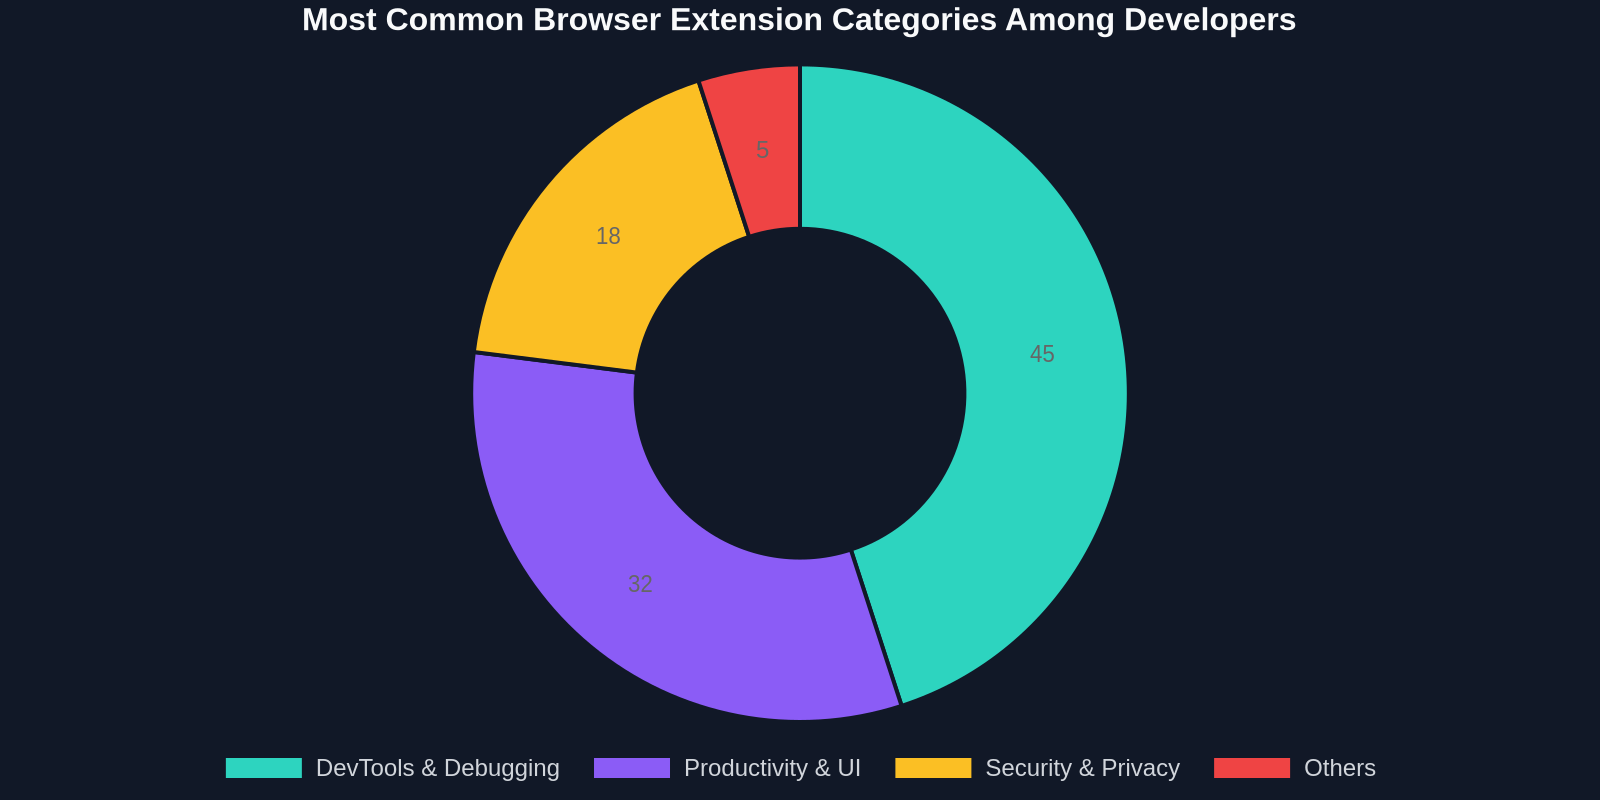
Las extensiones de DevTools y depuracióndominan, seguidas de los ayudantes de productividad (como DivMagic) y las herramientas de seguridad. Cada categoría conlleva un perfil de riesgo/recompensa distinto.
DevTools y depuradores: potentes pero con muchos permisos
Extensiones como React Developer Tools o Redux DevTools requieren acceso profundo al DOM y, en algunos modos, acceso a URLs de archivo. El inventario te permite verificar que:
- La extensión es de un editor confiable (a menudo Facebook/Google).
- Ningún depurador no confiable esté activo durante sesiones sensibles (por ejemplo, una herramienta interna relacionada con banca).
- Solo los depuradores previstos se estén ejecutando al acceder a entornos similares a producción.
Extensiones de productividad: ahorradoras de tiempo que deben seguir siendo auditables
Aquí es donde DivMagic brilla. DivMagic permite a los desarrolladores copiar cualquier UI de cualquier sitio web directamente a sus propios proyectos, convirtiendo horas de recrear diseños en segundos. Es un excelente ejemplo de una extensión de productividad sin la cual los equipos de frontend no pueden imaginarse vivir.
- Solo la extensión oficial de DivMagic esté en uso, no una imitación que extraiga código.
- Los permisos de la extensión (por ejemplo,
storage,activeTab) sean bien comprendidos y estén alineados con la política de la empresa. - Cualquier configuración específica de la empresa (como dominios permitidos) esté documentada.
Con un inventario en su lugar, el equipo de seguridad puede marcar rápidamente DivMagic como una extensión aprobada, concederle una excepción de cualquier alarma general de "no extraer interfaz de usuario" y seguir adelante. Esa es una dinámica mucho más saludable que tener desarrolladores ocultando sus herramientas o, peor aún, que se les impida usarlas.
Extensiones de seguridad y privacidad: la ironía de la superposición
Los bloqueadores de anuncios, las VPN y las extensiones orientadas a la privacidad suelen ser instaladas por los propios desarrolladores que se preocupan por su higiene digital. Sin embargo, algunas de estas extensiones pueden interferir con las pruebas de aplicaciones (por ejemplo, bloqueando las llamadas de análisis que el equipo de producto necesita monitorear). El inventario puede descubrir extensiones conflictivas y provocar una conversación sobre cuáles son críticas para la misión.
El enfoque DivMagic: convertir el inventario controlado en una ventaja de flujo de trabajo
La misión de DivMagic, simplificar el desarrollo de la interfaz de usuario permitiéndole copiar y adaptar diseños al instante, depende de una presencia estable y confiable en su navegador. Cuando una organización adopta el inventario de extensiones del navegador, los usuarios de DivMagic obtienen: -Estado de aprobación oficial: en lugar de operar en las sombras, la extensión se convierte en parte del conjunto de herramientas documentado, a menudo preinstalada a través de una política de grupo para los nuevos empleados.
- Colaboración consciente de versiones: el inventario puede resaltar que un compañero de equipo está ejecutando una versión desactualizada de DivMagic; actualizarla asegura que obtengan los últimos sitios compatibles y correcciones de errores.
- Pistas de auditoría: en industrias reguladas, poder demostrar que solo se utilizó la versión aprobada de DivMagic durante un sprint satisface a los auditores.
"Los inventarios de extensiones convierten un conjunto de herramientas no declarado en un activo estratégico: los desarrolladores obtienen las herramientas que aman y las organizaciones obtienen los controles que necesitan."
Esta es la evolución madura de la gestión de extensiones del navegador. Hace eco de la trayectoria de los editores de texto y los IDE: hace años, el departamento de TI lo bloqueaba todo; ahora, la mayoría proporciona listas aprobadas y deja que los desarrolladores elijan. El catálogo de extensiones del navegador seguirá el mismo camino.
Pasos prácticos para adoptar hoy el inventario de extensiones del navegador
Si le intriga el anuncio de StepSecurity y desea llevar la visibilidad de las extensiones a su propio equipo, aquí tiene un plan de acción concreto:
- **Realice un piloto con Dev Machine Guard.**Si ya utiliza StepSecurity para la seguridad de la cadena de suministro a nivel de CI, habilitar el inventario de extensiones es sencillo. Si no, el Dev Machine Guard de código abierto se puede ejecutar localmente para generar un informe único para una evaluación inicial.
2.**Categorice, no criminalice.**Clasifique las extensiones descubiertas en tres grupos: Aprobadas (verificadas y permitidas), Revisión (extensiones desconocidas que pueden ser legítimas) y Bloqueadas (conocidas como maliciosas o indeseables, como mineros de criptomonedas o herramientas de acceso remoto no aprobadas).
3.**Involucre a los desarrolladores temprano.**Comparta el inventario con los líderes de equipo antes de cualquier aplicación. Pídales que marquen cualquier extensión de "Revisión" que sea realmente esencial. Esto evita la reacción instintiva de "la TI nos está espiando" y saca a la luz necesidades genuinas.
4.**Automatice el bucle de retroalimentación.**Una vez definidas las listas de aprobación, configure notificaciones cuando aparezcan nuevas extensiones. Esto cierra la brecha y mantiene un inventario siempre actualizado sin necesidad de scrums manuales.
5.**Integre con MDM o RMM.**Para organizaciones más grandes, enviar los datos del inventario a su solución existente de gestión de dispositivos móviles o monitoreo remoto pone los navegadores bajo el mismo paraguas de cumplimiento que los portátiles y servidores.
Cómo encaja DivMagic en el conjunto de herramientas aprobado
Cuando esté creando la lista aprobada, DivMagic es un candidato principal para el grupo "Productividad e IU". Sus permisos, activeTab, storage y contextMenus, son mínimos y están bien definidos. No requiere permisos amplios de host y todo el procesamiento ocurre localmente. Al agregarlo a su catálogo de extensiones aprobadas, está dándole a su equipo de frontend un superpoder autorizado.
Más allá del inventario: ¿qué sigue para la seguridad consciente del navegador?
El movimiento de StepSecurity es parte de una tendencia más amplia en la que el navegador se trata como un punto final crítico. Las iteraciones futuras probablemente incluirán: -Detección de anomalías de permisos en tiempo real: marcar cuando una extensión solicita repentinamente nuevos permisos después de una actualización.
- Política de red a nivel de extensión: restringir las solicitudes iniciadas por la extensión a dominios seguros.
- Integración con certificados de firma de código: verificar que el certificado del editor de una extensión sea válido y no haya sido revocado.
Para los usuarios de DivMagic, estos avances significan un entorno aún más seguro. A medida que el ecosistema madura, los días de "instalar y olvidar" están terminando, y eso es un beneficio neto para todos los que se preocupan por la calidad del código y la seguridad.
"El navegador es el nuevo sistema operativo para los trabajadores del conocimiento. Es hora de que lo gestionemos con el mismo rigor que aplicamos al sistema operativo subyacente."
Conclusión: abrace la visibilidad, empodere al desarrollador
El inventario de extensiones de Dev Machine Guard es más que una actualización de funciones; es un cambio de mentalidad. Al brindar transparencia a la capa del navegador, permite que los equipos tengan conversaciones basadas en hechos sobre las herramientas, reduzcan el riesgo y aumenten la productividad simultáneamente. Los desarrolladores frontend son los más beneficiados: sus extensiones esenciales como DivMagic pueden ser oficialmente sancionadas, los complementos obsoletos eliminados y todo el flujo de trabajo de desarrollo se vuelve más rápido y seguro.
Si aún no ha evaluado una herramienta de copia de UI para su equipo, ahora es el momento perfecto. Con un inventario que garantiza que solo se ejecuten extensiones verificadas, puede adoptar DivMagic con confianza y ver cómo las horas dedicadas al ajuste de píxeles se evaporan. Y para los campeones de seguridad, el inventario de extensiones le brinda la visibilidad para decir "sí" a las herramientas de desarrollo sin perder el sueño.
¿Listo para llevar superpoderes de UI a su navegador mientras se mantiene dentro de los límites? Pruebe DivMagic y conviértalo en la primera adición aprobada a su nuevo catálogo de extensiones.