
برنامج ClickFix الخبيث: كيف تهدد إضافات المتصفح المزيفة سير عمل المطورين
أصبحت إضافات المتصفح أدوات لا غنى عنها لمطوري الواجهات الأمامية. فهي تحلل التصاميم، وتفحص التخطيطات، وتؤتمت المهام المتكررة. لكن هذا الاعتماد يفتح أيضًا بابًا خطيرًا للهجمات، من خلال إضافات خبيثة تبدو شرعية لكنها في الحقيقة برامج تجسس أو فدية أو سارقة للبيانات.
يصف تقرير حديث صادر عن مختبرات كاسبرسكي حملة متطورة تُعرف باسم ClickFix. هذا البرنامج الخبيث لا يستهدف المستخدم العادي؛ بل يوقع بالمطورين والمستخدمين المحترفين تحديدًا عن طريق محاكاة نوافذ تثبيت الإضافات الموثوقة. فهم آلية ClickFix أمر بالغ الأهمية لكل مطور يهتم بالإنتاجية والأمان معًا.
ما هو برنامج ClickFix الخبيث؟
ClickFix هو برنامج خبيث يعتمد على الهندسة الاجتماعية لخداع الضحايا وتثبيت إضافات متصفح ضارة. يبدأ الهجوم بموقع إلكتروني مخترق يعرض نافذة حوار مزيفة، غالبًا ما تكون مطابقة تمامًا لنافذة إذن تثبيت إضافة كروم أو إيدج. تحذر الرسالة من "إضافة مفقودة" أو "برنامج تشغيل قديم" أو "خطأ في شهادة الأمان" وتطلب من المستخدم النقر على "تثبيت الإضافة" لحل المشكلة.
بمجرد أن ينقر المستخدم، يتم تحميل إضافة خبيثة من مصدر يبدو موثوقًا، غالبًا من خلال إعادة توجيه مخفية. ثم تحصل الإضافة على صلاحيات واسعة: قراءة جميع بيانات المواقع، الوصول إلى ملفات تعريف الارتباط، التقاط ضغطات المفاتيح، وحتى سرقة الملفات المحلية عبر الوصول إلى file://.
يستهدف مهاجمو ClickFix بشكل خاص منتديات المطورين، ومشكلات GitHub، وصفحات توثيق حزم npm لنشر النوافذ الخادعة. فهم يدركون أن المطورين معتادون على الثقة في عمليات تثبيت الإضافات.
كيف يستهدف ClickFix المطورين تحديدًا
المطورون أهداف رئيسية لأن لديهم صلاحيات وصول مرتفعة للنظام ويعملون مع أصول حساسة (مفاتيح API، رموز المصادقة، بيانات اعتماد الإنتاج). يستغل ClickFix ذلك من خلال:
- الإغراءات السياقية: تظهر نافذة على منصة برمجة (مثل CodePen أو JSFiddle) تدّعي "الحاجة إلى تحديث React DevTools" أو "مصحح Vue.js مفقود". المطور، رغبةً في مواصلة التصحيح، ينقر دون تفكير.
- صفحات الخطأ المزيفة: عند تحميل خادم تطوير محلي (localhost)، تظهر نافذة تحذير SSL مزيفة، تحث المطور على "تثبيت إضافة شهادة الأمان المحلية"، والتي هي في الحقيقة البرنامج الخبيث.
- التصيد عبر المواقع المستنسخة: يقوم المهاجم باستنساخ صفحات إضافات شهيرة (مثل منتقي ألوان معروف أو منسق JSON) ويحقن الحمولة الخبيثة. تبدو الصفحة المزيفة مطابقة تمامًا للصفحة الحقيقية.
التشريح التقني لهجوم ClickFix
دعنا نحلل ما يحدث بعد تثبيت الإضافة. تحتوي الإضافة الخبيثة عادةً على ملف manifest.json مع صلاحيات مثل <all_urls> وwebRequest وcookies وstorage. وقد تتضمن أيضًا إمكانيات المراسلة الأصلية للتفاعل مع البرامج النصية الخارجية.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
ثم يقوم السكريبت الخلفي بما يلي:
- مراقبة جميع طلبات HTTP لسرقة مفاتيح API والرموز وبيانات النماذج.
- حقن سكريبت في كل صفحة لالتقاط ضغطات المفاتيح ومحتويات الحافظة.
- إرسال البيانات المسروقة بشكل دوري إلى خادم التحكم والقيادة.
- استخدام تشويش JavaScript لتفادي اكتشاف برامج الأمان.
العديد من الإضافات المخترقة تجتاز عملية مراجعة متجر كروم الإلكتروني لأنها تخفي الكود الخبيث في وحدات مشوشة لا يتم تحميلها إلا بعد إشارة من الخادم بعد التثبيت.
التأثير الواقعي: لماذا يجب على المطورين الاهتمام؟
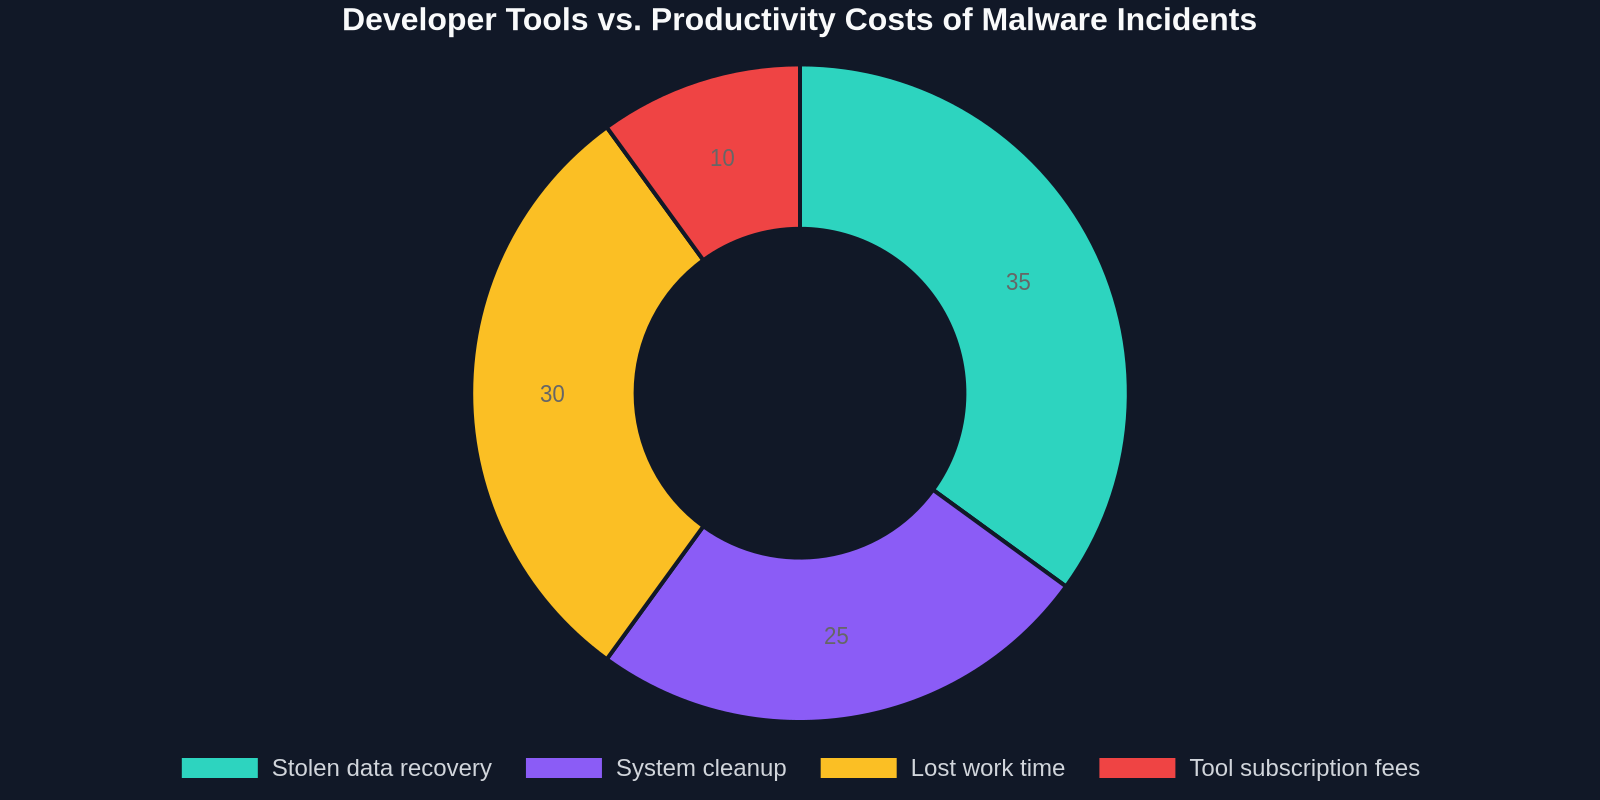
بالنسبة لمطور الواجهات الأمامية، يمكن أن تعني الإضافة المخترقة:
- بيانات اعتماد مسروقة: الوصول إلى قواعد بيانات الإنتاج، خطوط أنابيب CI/CD، ووحدات التحكم السحابية.
- تسرب بيانات: تصاميم العملاء، كود خاص، ووثائق داخلية.
- مخاطر سلسلة التوريد: إذا كانت الإضافة تملك وصولًا إلى مستودعات npm أو git، يمكنها تعديل ملفات الحزم أو إرسال كود خبيث.
- ضرر بالسمعة: اختراق يُعزى إلى جهاز مطور مخترق يمكن أن يضر بالفرص الوظيفية وثقة الفريق.
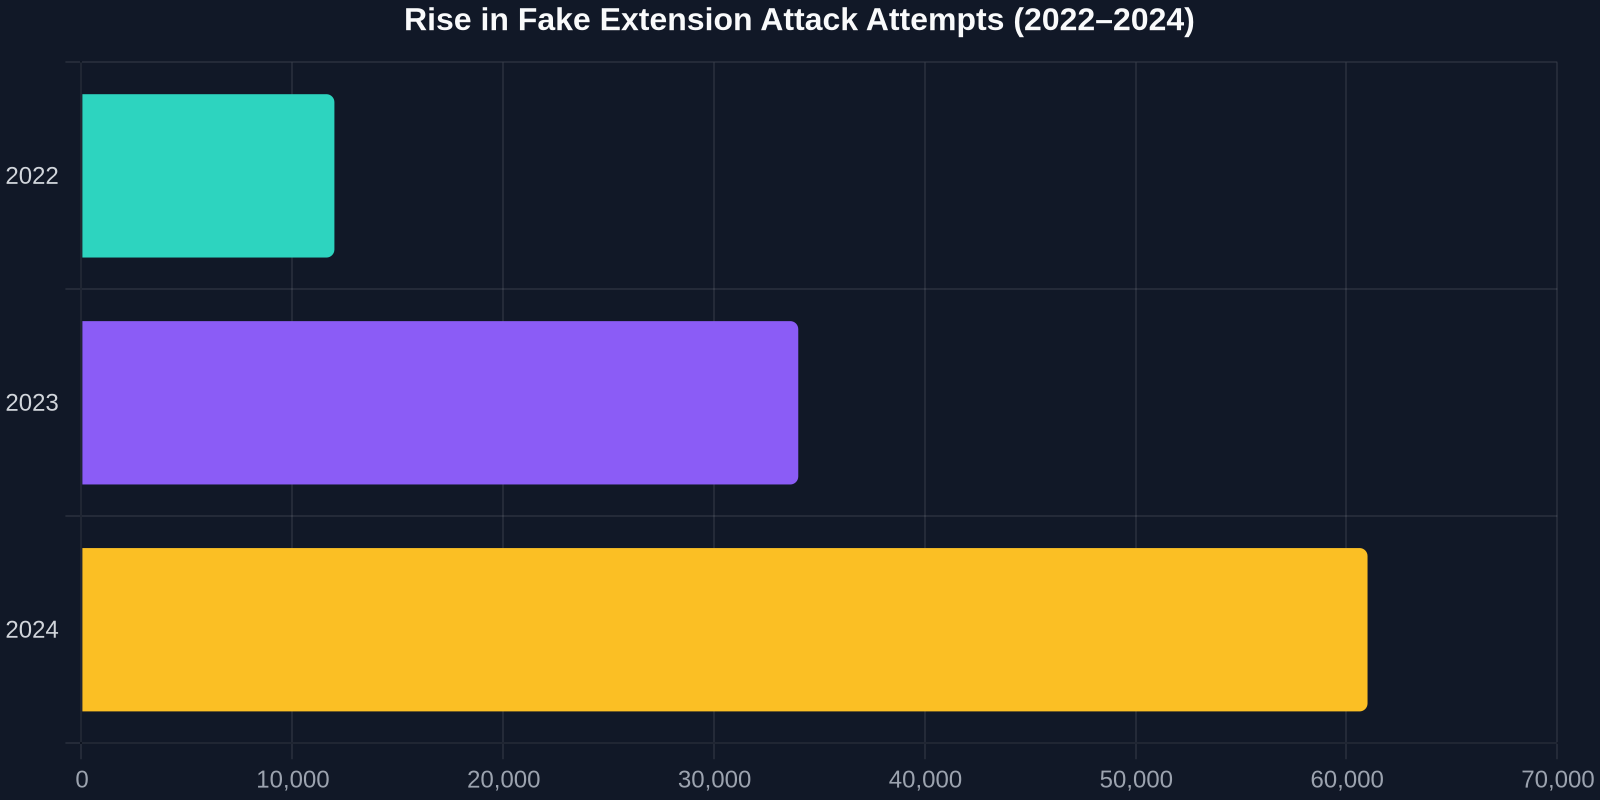
تزايد وتيرة هذه الهجمات. وفقًا لكاسبرسكي، كانت متغيرات ClickFix مسؤولة عن أكثر من 40,000 إصابة مؤكدة في الأشهر الستة الماضية فقط، مع عدد غير متناسب من الضحايا من مهندسي البرمجيات.
كيف يكسر DivMagic سلسلة الهجوم
DivMagic هي إضافة متصفح موثوقة صُممت خصيصًا لمطوري الواجهات الأمامية، وهندستها المعمارية تتجنب بطبيعتها مخاطر ClickFix والبرامج الخبيثة المماثلة:
- لا نوافذ تثبيت خادعة: يمكن تثبيت DivMagic فقط من متجر كروم الإلكتروني الرسمي وإضافات مايكروسوفت إيدج المعتمدة. لا تستخدم أبدًا حوارات "التحديث مطلوب" المزيفة.
- صلاحيات محدودة: تطلب DivMagic فقط الصلاحيات اللازمة لنسخ CSS من المواقع، لا
<all_urls>ولاcookiesولاwebRequest. يمكنك فحص المصدر على GitHub للتأكد. - مجتمع صيانة نشط: الإضافة مفتوحة المصدر وتخضع لمراجعات منتظمة. يتم تتبع المشكلات بشفافية على GitHub.
- لا استدعاءات خادم خارجية: تتم معالجة جميع الأكواد المنسوخة محليًا في متصفحك. لا تغادر أي بيانات جهازك أبدًا.
قبل تثبيت أي إضافة، تحقق دائمًا من صلاحياتها وعدد النجوم وتاريخ آخر تحديث. نموذج التطوير الشفاف لـ DivMagic يجعله سهل الثقة.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
أفضل الممارسات لتجنب ClickFix والتهديدات المماثلة
- تحقق من معرف الإضافة: طابق معرف المتجر مع الموقع الرسمي للمطور. معرفات متجر كروم فريدة، احفظها في الإشارات المرجعية.
- استخدم سياسة "السماح فقط من المتجر": في البيئات المُدارة (المكتب)، فرض سياسة تمنع الإضافات المثبتة جانبيًا.
- دقق في تحذيرات الأذونات: إذا طلب منتقي الألوان الوصول إلى
<all_urls>وملفات تعريف الارتباط، فهذه علامة خطر. - حافظ على تحديث الإضافات: قد تحتوي الإضافات القديمة على ثغرات معروفة. لكن حدّث فقط من المتجر الرسمي، أبدًا عبر تحذيرات منبثقة.
- استخدم مجموعة أدوات موثوقة: التزم بإضافات معروفة مثل DivMagic وReact DevTools (الرسمية) وLighthouse. افحص أي أداة جديدة قبل تثبيتها.
- درّب فريقك: قدّم ورشة عمل أمنية توضح ClickFix. أظهر كيف يبدو مربع الحوار المزيف مطابقًا تمامًا للحقيقي.
"أخطر الثغرات الأمنية ليست في شفرتك، بل في الأدوات التي تثق بها دون تفكير."، مقتبس من الباحث الأمني براين كريبس
الخلاصة
إضافات المتصفح هي سكين الجيش السويسري لتطوير الواجهات الأمامية، لكن كل أداة جديدة تضيف نقطة دخول محتملة للبرامج الضارة. ClickFix تذكير صارخ بأن مجرمي الإنترنت يكيّفون هندستهم الاجتماعية لاستهداف المطورين تحديدًا. من خلال البقاء على اطلاع، والتحقق من المصادر، واختيار أدوات شفافة وذات أذونات ضئيلة مثل DivMagic، يمكنك حماية سير عملك ومهنتك.
في المرة القادمة التي يطلب منك فيها إعلان منبثق تثبيت "إضافة أمنية أساسية"، توقف، وافحص، وفكر، فقد ينقذك ذلك من أن تصبح إحصائية ClickFix.