
ما يعني جرد إضافات المتصفح من Dev Machine Guard لسير عمل المطور الخاص بك
يعمل متصفح كل مطور بمجموعة من الإضافات، وأدوات التصحيح، ومسجلات الشاشة، ومفتشي واجهة المستخدم، ومديري كلمات المرور، وعشرات غيرها. حتى الآن، لم يكن لدى معظم المؤسسات طريقة منهجية لفهرسة هذه الإضافات على أجهزة المطورين، مما يترك نقاطًا عمياء تتراوح بين استنزاف الإنتاجية ومخاطر سلسلة التوريد الكاملة. الإضافة الأخيرة من StepSecurity لجرد إضافات المتصفح إلى Dev Machine Guardتغير تلك المعادلة. في هذا المنشور، نكشف ما يعنيه ذلك لسير عملك اليومي، ولماذا أصبحت إدارة الإضافات أكثر أهمية من أي وقت مضى، وكيف تتناسب الأدوات الذكية مثل DivMagic مع إعداد تطوير حديث وآمن.
لفت الإعلان انتباهنا لأنه ينقل إضافات المتصفح من طبقة غير مرئية في كومة التطوير إلى عنصر من الدرجة الأولى في وضعية الجهاز. سواء كنت تبني لوحة تحكم SaaS، أو تقوم بتصحيح اتصال WebSocket، أو تنسخ مكون واجهة مستخدم مثالي للبكسل للإلهام، فإن الإضافات هي الخيول العاملة الصامتة، وأحيانًا ناقلات المخاطر الصامتة. دعنا نتعمق في ما تقدمه قدرة الجرد الجديدة ولماذا يجب على كل فريق واجهة أمامية الاهتمام بها.
لماذا أصبحت إضافات المتصفح الحدود غير المُدارة
أجهزة المطورين الحديثة مجهزة بكثافة. يتم إدارة إضافات VSCode بواسطة ملفات .editorconfig، وتخضع حزم npm لفحص التدقيق في CI، ويتم فرض سياسات الوصول السحابي بواسطة IAM. ومع ذلك، يظل المتصفح، وهو التطبيق الوحيد الذي يقضي فيه المطورون معظم يومهم، غير محكوم إلى حد كبير. يشرح منشور مدونة StepSecurity أن Dev Machine Guard يسرد الآن كل إضافة متصفح مثبتة عبر Edge وChrome وFirefox على جهاز المطور، إلى جانب البيانات الوصفية الهامة مثل الأذونات والإصدار وما إذا كانت الإضافة من المتجر الرسمي أو تم تحميلها جانبيًا.
يمكن لإضافة متصفح واحدة غير مدققة قراءة كل محتوى DOM، أو التقاط ضغطات المفاتيح، أو تسريب كود المصدر من علامة تبويب localhost، وهي قدرات غالبًا ما تمر دون أن يلاحظها أحد في البيئات التي لا تحتوي على جرد.
كانت هذه الحالة غير المُدارة مقبولة عندما كانت متصفحات التطوير معزولة عن بيانات الإنتاج. لكن اليوم، مع بنيات micro-frontend، وإعادة التحميل السريع لـ Next.js التي تصل إلى واجهات برمجة تطبيقات المرحلة التجريبية، وتواجد المطورين بشكل روتيني في لوحات التحكم الداخلية، فإن سطح هجوم المتصفح واسع. ميزة الجرد الجديدة ليست مجرد لمسة أمنية لطيفة؛ إنها طبقة وعي بالبيانات لم تكن العديد من الفرق تعلم أنها بحاجة إليها.
البيانات التي يكشف عنها Dev Machine Guard
من المدونة، السمات الرئيسية التي تم جمعها لكل إضافة تشمل:
-معرف الإضافةواسمها – ضروريان للمطابقة مع قواعد بيانات الثغرات المعروفة.
-المصدر– متجر Chrome Web Store الرسمي، أو إضافات Mozilla، أو محملة جانبيًا (وهي علامة حمراء فورية).
-الأذونات– مثل tabs، cookies، storage، أو webRequest التي قد تسرب رؤوسًا حساسة.
-الإصدار– الإصدارات القديمة غالبًا ما تحتوي على CVEs غير مصححة.
-طريقة التثبيت– مثبتة من قبل المستخدم مقابل مثبتة من قبل المؤسسة.
من خلال جرد هذه السمات، يمكن لفرق الأمان تطبيق نفس منطق إدارة الوضعية الذي يستخدمونه لحزم النظام على المتصفح. يمكن للسياسة، على سبيل المثال، وضع علامة على أي إضافة لديها إذن debugger وليست معتمدة صراحةً لتصحيح واجهة المستخدم الأمامية. أو حظر الإضافات التي لم يتم تحديثها منذ 12 شهرًا تلقائيًا.
كيف تغير قدرة الجرد تجربة المطور
للوهلة الأولى، قد يبدو جرد ما هو في الأساس مجموعة أدواتك الشخصية تدخليًا. "أحتاج إلى أدوات مطوري React وLighthouse وDivMagic لأداء عملي"، قد يحتج مطور. وسيكونون على حق، أدوات الإنتاجية ليست اختيارية. الهدف هنا ليس تجريد المطورين من إضافاتهم المفضلة؛ بل إنشاء مفردات مشتركة بين فرق التطوير والأمن.
من تقنية الظل إلى مجموعة أدوات معتمدة
يحول الجرد "تقنية الظل" في المتصفح إلى قائمة أصول مفهرسة. بمجرد وجود قائمة، يمكنك: -بناء قوائم بيضاءلكل دور: مطورو الواجهة الأمامية يحتاجون إلى DivMagic وRedux DevTools وWappalyzer؛ مطورو الواجهة الخلفية قد يحتاجون فقط إلى Postman Interceptor. -الكشف عن الحالات الشاذة: مطور يدير فجأة إضافة محفظة عملات رقمية على كمبيوتر محمول خاص بالشركة قد يستدعي محادثة.
- أتمتة الامتثال: إذا كانت ضوابط SOC 2 الخاصة بك تتطلب قوائم برامج معتمدة، فإن Dev Machine Guard يتضمن الآن المتصفحات.
إذا كان فريقك قلقًا بشأن تأثيرات الإنتاجية، ابدأ بفترة مراقبة مدتها 14 يومًا. قم بإنشاء الجرد، ودع المطورين يرون ما تم وضع علامة عليه، وقم بتقليم الإضافات منخفضة القيمة بشكل تعاوني قبل فرض أي سياسات حظر.
نادرًا ما تؤدي هذه العملية إلى احتكاك لأن معظم المطورين يشتبهون بالفعل أن لديهم عددًا كبيرًا جدًا من الإضافات. البيانات تدعم ذلك: مع كل إضافة تضيف ذاكرة، واحتمالات تعارض، وعبء عرض، فإن التنظيف الربيعي المنتظم يحسن أداء المتصفح بشكل عام.
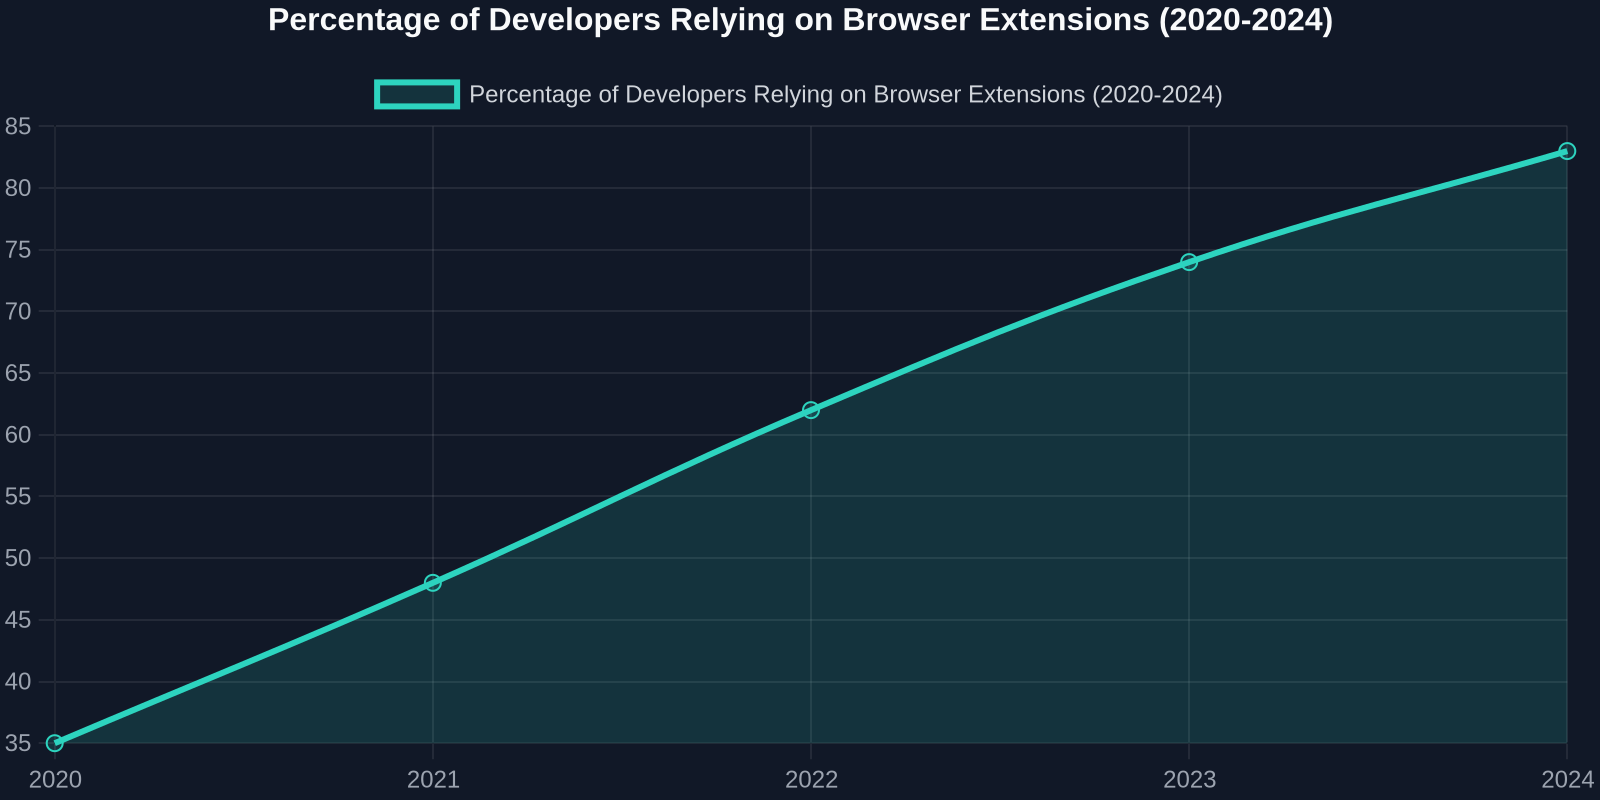
يُظهر الرسم البياني أعلاه ارتفاعًا ثابتًا في تبعيات الإضافات على مدى السنوات الخمس الماضية. مع زيادة العدد، يزداد أيضًا العبء الإداري لفحص كل منها. جرد آلي يزيل التخمين.
ربط جرد الإضافات بـ SSDF وسلامة سلسلة التوريد
لم تعد سلسلة توريد البرامج مقتصرة على package.json وسجلات الحاويات. يمكن لإضافات المتصفح، حتى تلك المثبتة من متجر رسمي، تضمين القياس عن بُعد أو تعديل طلبات الشبكة. الأمر التنفيذي الأمريكي بشأن تحسين الأمن السيبراني للدولة يدفع صراحة نحو قائمة مكونات البرمجيات (SBOM). Dev Machine Guard هو، في الواقع، يقدم SBOM لبيئة تشغيل المتصفح.
بالنسبة للمحافظين على المصادر المفتوحة والوكالات التي تعمل مع العملاء الحكوميين، فإن وجود جرد آلي لإضافات المتصفح هو خطوة ملموسة نحو إظهار ممارسات تطوير آمنة. يرتبط مباشرة بمهمة "تحليل البرنامج" في NIST SP 800‑218 (SSDF) ويمكن الرجوع إليه في استبيانات الأمان.
لماذا يجب على مطوري الواجهة الأمامية تبني شفافية الإضافات
عمل الواجهة الأمامية مكثف بشكل فريد من حيث الإضافات. متصفح مطور الواجهة الأمامية النموذجي هو لوحة للاختبار والفحص وتحسين تطبيقات الويب. هذه المجموعة المتخصصة، مع ذلك، هي أيضًا ما يجعلها جذابة للمهاجمين؛ اختراق متصفح المطور يمكن أن يكشف عن خرائط المصدر، ومفاتيح API في التخزين المحلي، ورموز الجلسة. دعنا ننظر إلى الفئات الأكثر شيوعًا للإضافات المستخدمة وكيف تفيد الشفافية كل منها.
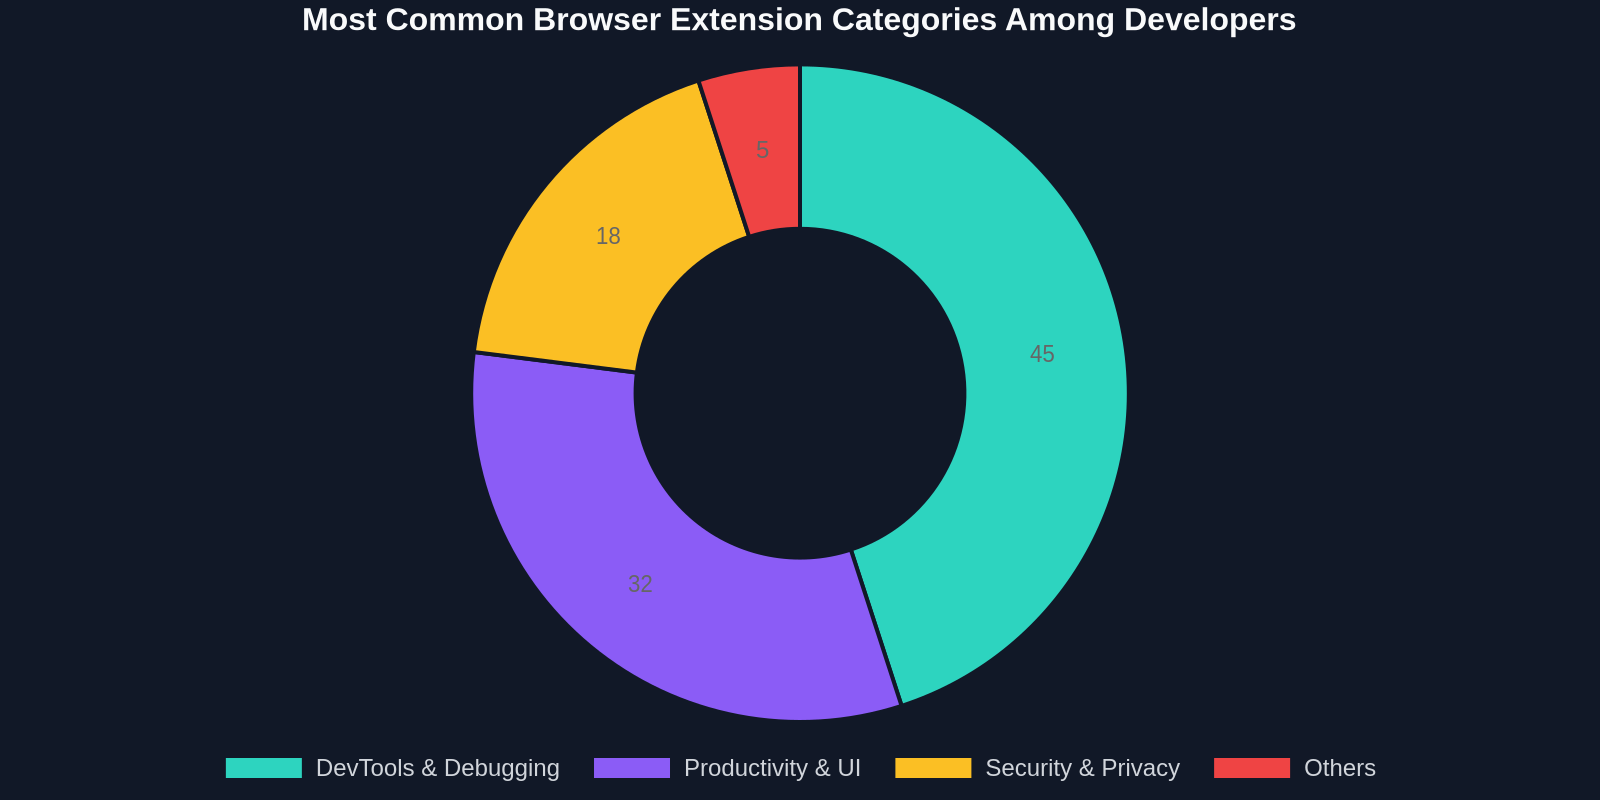
إضافات أدوات المطور والتصحيحتهيمن، تليها مساعدات الإنتاجية (مثل DivMagic) وأدوات الأمان. كل فئة تحمل ملف مخاطرة/مكافأة مميزًا.
أدوات المطور والمصححات: قوية ولكنها ثقيلة الأذونات
تتطلب إضافات مثل React Developer Tools أو Redux DevTools وصولًا عميقًا إلى DOM وفي بعض الأوضاع، وصولًا إلى عناوين URL للملفات. يتيح لك الجرد التحقق من أن:
- الإضافة من ناشر موثوق (غالبًا Facebook/Google).
- لا يوجد مصحح غير موثوق نشط أثناء الجلسات الحساسة (على سبيل المثال، أداة داخلية متعلقة بالبنوك).
- يتم تشغيل المصححات المقصودة فقط عند الوصول إلى بيئات تشبه الإنتاج.
إضافات الإنتاجية: موفرات وقت يجب أن تبقى قابلة للتدقيق
هنا يتألق DivMagic. يتيح DivMagic للمطورين نسخ أي واجهة مستخدم من أي موقع ويب مباشرة إلى مشاريعهم الخاصة، محولاً ساعات إعادة إنشاء التصاميم إلى ثوانٍ. إنه مثال رئيسي على إضافة إنتاجية لا تستطيع فرق الواجهة الأمامية تخيل العيش بدونها.
نوعًا من التوصية - عند إقران الجرد مع أدوات مثل DivMagic، يمكن لفرق الأمان أن ترى أن هذه الإضافة المرخصة والمحدثة بانتظام هي جزء معتمد من مجموعة الأدوات، مما يقلل من القلق بينما يحافظ المطورون على سير العمل السريع الذي اعتادوا عليه.
إضافات الأمان: طبقة حماية مزدوجة
بالنسبة للإضافات التي تهدف إلى تحسين الأمان، مثل مديري كلمات المرور أو أدوات فحص الثغرات، يضمن الجرد أن الإصدارات محدثة وأن الأذونات المطلوبة لا تتجاوز ما هو ضروري. إذا كان فريق الأمان يشتبه في أن مدير كلمات المرور لديه وصول storage مفرط، يمكن حل ذلك من خلال الجرد بسرعة.
activeTab
توضح الرسوم أعلاه أنه حتى داخل الإضافات الآمنة، لا يزال هناك تباين في الأذونات يجب إدارته.
تنفيذ جرد الإضافات في المؤسسة
الآن بعد أن رأينا "السبب"، دعنا نركز على "الكيفية". إعداد الجرد واضح بناءً على منشور StepSecurity. بعد النشر، يجب على الفرق التركيز على خطوات قابلة للتنفيذ. إليك مخطط سير عمل مقترح:
activeTab
1.اكتشاف: يقوم Dev Machine Guard بفحص جميع المتصفحات ويسرد كل إضافة مع البيانات الوصفية. 2. تصنيف: يتم تجميع الإضافات حسب المخاطرة (المصدر، الأذونات، عمر التحديث). 3. مراجعة: يراجع مديرو الأمن والمطورون الرائدون القائمة. يتم وضع علامة على الإضافات غير المألوفة لمزيد من التحقيق. 4. سياسة: يتم إنشاء قواعد، على سبيل المثال، حظر الإضافات ذات [[PROTECTED_8]] بشكل افتراضي، ما لم تكن معتمدة صراحةً. 5. مراقبة: يتم تشغيل عمليات الفحص المجدولة للكشف عن إضافات جديدة أو تغييرات في الأذونات.
دمج جرد الإضافات مع سير عمل DevSecOps
للحصول على الفائدة القصوى، يجب تغذية الجرد في قنوات التنسيق الحالية لفريقك. تقوم بعض المنظمات بإرسال إشعارات إلى Slack عندما يتم تثبيت إضافة جديدة على جهاز مطور. يقوم آخرون بمزامنة القائمة مع storage كجزء من عمليات فحص الامتثال. المفتاح هو جعل الجرد جزءًا من الأدوات التي يستخدمها المطورون بالفعل، بدلاً من كونها تقريرًا منفصلاً يتم نسيانه.
أفضل الممارساتكما هو مذكور في منشور StepSecurity تتضمن بدء فترة ملاحظة، وإشراك قادة المطورين في عملية المراجعة، وجدولة عمليات الفحص المتكررة. يوصون بإعادة تشغيل الجرد يوميًا لالتقاط الإضافات المثبتة أو المحدثة حديثًا، وأسبوعيًا لمراجعة التغييرات في قاعدة الأذونات. يضمن هذا الإيقاع بقاء الجرد حديثًا دون إرباك المطورين بالإشعارات.
ما التالي لـ Dev Machine Guard وإدارة إضافات المتصفح
بينما يعد الجرد خطوة قوية، فإنه مجرد بداية. بناءً على الاتجاهات في إدارة الأجهزة، يمكننا التنبؤ بعدة تطورات:
-الحظر التلقائياستنادًا إلى ملفات تعريف المخاطر - حظر الإضافات التي تطلب contextMenus خارج ساعات العمل.
-التوصية باستبدال الإضافات- إذا كانت الإضافة غير مدعومة، اقتراح بديل معتمد.
-تتبع التغييرات في الأذونات بمرور الوقت- سجل تدقيق لتحديثات الإضافات التي تغير الأذونات.
-التكامل مع مديري الحزم - على سبيل المثال، ربط إصدار إضافة المتصفح بـ CVE في قاعدة البيانات الوطنية للثغرات.
مع ظهور هذه الميزات، سيتطور دور إضافات المتصفح في أمان المؤسسات من وجود ظل غير مرئي إلى عنصر مُدار بالكامل من وضعية الجهاز. بالنسبة للمطورين، هذا يعني أن الأدوات التي يعتمدون عليها كل يوم ستخضع لنفس التدقيق الذي تخضع له حزم npm وصور Docker، ولكن مع الفائدة الإضافية المتمثلة في عملية الموافقة التي تعترف بقيمتها بدلاً من حظرها بشكل أعمى.
الأفكار النهائية: احتضان الجرد دون فقدان الإنتاجية
قد تبدو إضافة جرد إضافات المتصفح وكأنها طبقة أخرى من البيروقراطية في سير عمل يتمتع بالفعل بحرية عالية. لكن واقع تطوير الويب الحديث هو أن المتصفح هو محطة العمل الأساسية لديك - فهي المكان الذي تكتب فيه الكود، وتختبره، وتصححه، وتتعلم منه. ترك إضافات المتصفح غير مُدارة هو مثل ترك باب الخلفية في غرفة الخادم مفتوحًا.
تكمن القوة الحقيقية لجرد إضافات المتصفح في أنه يخلق حوارًا. لم يعد على المطورين الدفاع عن كل إضافة يثبتونها؛ بدلاً من ذلك، يمكنهم الإشارة إلى قائمة البيضاء المعتمدة التي تتضمن DivMagic وأدواتهم الأساسية الأخرى. ولم يعد على فرق الأمان التخمين بشأن ما يعمل على أجهزة المطورين؛ لديهم رؤية قابلة للتنفيذ. إنه سيناريو مربح للجميع يبني الثقة ويقوي الأمان، كل ذلك مع الحفاظ على سير عمل التطوير سريعًا كما ينبغي أن يكون.
إذا كنت تتطلع إلى تحسين وضعية التطوير لفريقك، فإن جرد إضافات المتصفح هو مكان ممتاز للبدء. ابدأ بفترة ملاحظة، وأشرك فريقك، وستجد أن الشفافية المكتسبة حديثًا تفتح الباب أمام ممارسات أمان أكثر ذكاءً وسير عمل أكثر سلاسة للجميع.
قراءة ذات صلة: [منشور مدونة StepSecurity الأصلي على Dev Machine Guard] (https://blog.stepsecurity.io/dev-machine-guard-browser-extension-inventory) لاكتشاف التفاصيل التقنية الكاملة.
إذا كان فريقك يتنقل بين سرعة التطوير وأمان المؤسسة، فإن إضافة جرد إضافات المتصفح إلى خط أنابيب DevSecOps الخاص بك هي خطوة منخفضة الاحتكاك وعالية التأثير.
ولكن نظرًا لتفاعله مع CSS وHTML الخاصة بالصفحة، قد يرغب فريق يهتم بالأمان في التأكد من أن:
- الإضافة الرسمية DivMagic هي المستخدمة فقط، وليس نسخة مقلدة تسرب الكود.
- صلاحيات الإضافة (مثل [[PROTECTED_6]]، [[PROTECTED_7]]) مفهومة جيدًا ومتوافقة مع سياسة الشركة.
- أي تكوين خاص بالمؤسسة (مثل النطاقات المسموح بها) موثق.
مع وجود جرد، يمكن لفريق الأمن وضع علامة سريعة على DivMagic كإضافة معتمدة، ومنحها استثناءً من أي إنذارات عامة "لا لاستخراج واجهة المستخدم"، والمضي قدمًا. هذه ديناميكية أكثر صحة من إخفاء المطورين لأدواتهم، أو الأسوأ، منعهم من استخدامها.
[[PROTECTED_19]]أكثر علاقات المطورين والأمن إنتاجية تحدث عندما يعمل الأمن كمُمكّن، ويوفر حواجز حماية تسمح للمطورين بتشغيل الأدوات التي يحتاجونها دون تعريض المؤسسة للخطر دون قصد.[[PROTECTED_20]]
إضافات الأمان والخصوصية: مفارقة التداخل
غالبًا ما يقوم المطورون المهتمون بنظافتهم الرقمية بتثبيت مانعات الإعلانات، والشبكات الافتراضية الخاصة (VPN)، والإضافات الموجهة للخصوصية بأنفسهم. ومع ذلك، يمكن لبعض هذه الإضافات أن تتداخل مع اختبار التطبيقات (مثل حظر استدعاءات التحليلات التي يحتاج فريق المنتج إلى مراقبتها). يمكن للجرد الكشف عن الإضافات المتضاربة ودفع نحو محادثة حول أي منها ضروري للمهمة.
زاوية DivMagic: تحويل الجرد المتحكم به إلى ميزة سير عمل
مهمة DivMagic، تبسيط تطوير واجهة المستخدم من خلال السماح لك بنسخ التصاميم وتكييفها فورًا، تعتمد على وجود ثابت وموثوق به في متصفحك. عندما تتبنى مؤسسة جرد إضافات المتصفح، يحصل مستخدمو DivMagic على:
- حالة الموافقة الرسمية: بدلاً من العمل في الظل، تصبح الإضافة جزءًا من سلسلة الأدوات الموثقة، وغالبًا ما يتم تثبيتها مسبقًا عبر سياسة المجموعة للموظفين الجدد.
- تعاون مدرك للإصدار: يمكن للجرد إبراز أن أحد أعضاء الفريق يستخدم إصدارًا قديمًا من DivMagic؛ التحديث يضمن حصولهم على أحدث المواقع المدعومة وإصلاحات الأخطاء.
- مسارات التدقيق: في الصناعات الخاضعة للتنظيم، القدرة على إظهار أن الإصدار المعتمد فقط من DivMagic قد استخدم خلال سباق التطوير يرضي المدققين.
[[PROTECTED_21]]"تحول جرد الإضافات مجموعة الأدوات غير المعلنة إلى أصل استراتيجي، يحصل المطورون على الأدوات التي يحبونها، وتحصل المؤسسات على الضوابط التي تحتاجها."[[PROTECTED_22]]
هذا هو التطور الناضج لإدارة إضافات المتصفح. إنه يعكس مسار محررات النصوص وبيئات التطوير المتكاملة (IDEs)، قبل سنوات، كانت تكنولوجيا المعلومات تقفل كل شيء؛ الآن، توفر معظمها قوائم معتمدة وتترك للمطورين الاختيار. سيسير كتالوج إضافات المتصفح على نفس المسار.
خطوات عملية لاعتماد جرد إضافات المتصفح اليوم
إذا كنت مفتونًا بإعلان StepSecurity وتريد جلب رؤية الإضافات إلى فريقك الخاص، إليك خطة عمل ملموسة:
- **قم بتشغيل تجربة مع Dev Machine Guard.**إذا كنت تستخدم بالفعل StepSecurity لأمن سلسلة التوريد على مستوى CI، فإن تمكين جرد الإضافات يكون مباشرًا. إذا لم يكن الأمر كذلك، يمكن تشغيل Dev Machine Guard مفتوح المصدر محليًا لإنشاء تقرير لمرة واحدة للتقييم الأولي.
2.**صنف، لا تجرم.**رتب الإضافات المكتشفة في ثلاث فئات: معتمدة (مدققة ومسموح بها)، قيد المراجعة (إضافات غير معروفة قد تكون مشروعة)، ومحظورة (معروفة بالخبث أو غير مرغوب فيها، مثل عمال مناجم العملات الرقمية أو أدوات الوصول عن بعد غير المعتمدة).
3.**أشرك المطورين مبكرًا.**شارك الجرد مع قادة الفرق قبل أي تطبيق. اطلب منهم وضع علامة على أي إضافات "قيد المراجعة" ضرورية بالفعل. هذا يتجنب رد الفعل الفوري "تكنولوجيا المعلومات تتجسس علينا" ويكشف الاحتياجات الحقيقية.
4.**أتمتة حلقة التغذية الراجعة.**بمجرد تحديد قوائم الموافقة، قم بإعداد إشعارات عند ظهور إضافات جديدة. هذا يسد الفجوة ويحافظ على جرد دائم دون الحاجة إلى اجتماعات يدوية.
5.**دمج مع MDM أو RMM.**للمؤسسات الأكبر، دفع بيانات الجرد إلى حل إدارة الأجهزة المحمولة أو المراقبة عن بعد الحالي يجلب المتصفحات تحت نفس مظلة الامتثال مثل أجهزة الكمبيوتر المحمولة والخوادم.
كيف تتناسب DivMagic مع سلسلة الأدوات المعتمدة
عند بناء القائمة المعتمدة، تعتبر DivMagic مرشحًا رئيسيًا لفئة "الإنتاجية وواجهة المستخدم". صلاحياتها، [[PROTECTED_8]]، [[PROTECTED_9]]، و[[PROTECTED_10]]، ضئيلة ومحددة النطاق جيدًا. لا تتطلب صلاحيات مضيف واسعة، وتتم جميع المعالجة محليًا. بإضافتها إلى كتالوج الإضافات المعتمدة، فإنك تمنح فريق الواجهة الأمامية قوة خارقة مرخصة.
[[PROTECTED_23]]إذا كانت سياسة الأمان الخاصة بك تتطلب عرضًا توضيحيًا لتدفق بيانات الإضافة، فإن بنية DivMagic شفافة: تقرأ الإضافة CSS وHTML للتبويب النشط عندما يستدعيها المستخدم صراحةً، وتنسخ الأنماط إلى الحافظة المحلية أو تصدرها، ولا تنقل البيانات أبدًا إلى خادم خارجي.[[PROTECTED_24]]
ما بعد الجرد: ما التالي لأمن المتصفح
حركة StepSecurity هي جزء من اتجاه أوسع حيث يتم التعامل مع المتصفح كنقطة نهاية حرجة. من المحتمل أن تتضمن التكرارات المستقبلية: -كشف شذوذ الصلاحيات في الوقت الفعلي: وضع علامة عندما تطلب إضافة فجأة صلاحيات جديدة بعد تحديث.
- سياسة شبكة على مستوى الإضافة: تقييد الطلبات التي تبدأها الإضافة بالنطاقات الآمنة.
- التكامل مع شهادات توقيع الكود: التحقق من أن شهادة ناشر الإضافة صالحة ولم يتم إبطالها.
لمستخدمي DivMagic، تعني هذه التطورات بيئة أكثر أمانًا. مع نضوج النظام البيئي، أيام "التثبيت والنسيان" تقترب من النهاية، وهذا إيجابي صافٍ لكل من يهتم بجودة الكود والأمان.
[[PROTECTED_25]]"المتصفح هو نظام التشغيل الجديد للعاملين في مجال المعرفة. حان الوقت لإدارته بنفس الصرامة التي نطبقها على نظام التشغيل الأساسي."[[PROTECTED_26]]
الخاتمة: احتضن الرؤية، ومكّن المطور
جرد إضافات Dev Machine Guard هو أكثر من مجرد تحديث ميزة، إنه تحول في العقلية. من خلال جلب الشفافية إلى طبقة المتصفح، فإنه يمكّن الفرق من إجراء محادثات قائمة على الحقائق حول الأدوات، وتقليل المخاطر، وتعزيز الإنتاجية في وقت واحد. مطورو الواجهة الأمامية هم الأكثر استفادة: يمكن اعتماد إضافاتهم الأساسية مثل DivMagic رسميًا، وإزالة الإضافات القديمة، وجعل سير عمل التطوير بأكمله أسرع وأكثر أمانًا.
إذا لم تكن قد قيمت بعد أداة نسخ واجهة المستخدم لفريقك، فهذا هو الوقت المثالي. مع وجود جرد يضمن تشغيل الإضافات المدققة فقط، يمكنك اعتماد DivMagic بثقة ومشاهدة الساعات التي تقضيها في ضبط البكسلات تتبخر. ولأبطال الأمن، يمنحك جرد الإضافات الرؤية لقول "نعم" لأدوات المطورين دون فقدان النوم.
هل أنت مستعد لجلب قوى واجهة المستخدم الخارقة إلى متصفحك مع البقاء ضمن حواجز الحماية؟ جرب DivMagic واجعله أول إضافة معتمدة في جرد الإضافات الجديد الخاص بك.