
Microsoft'un En Son Güvenlik Revizyonu: Entra Oturum Açma Sayfalarında Tüm Üçüncü Taraf Betiklerini Engelleme
Dijital güvenin iş dünyasının para birimi olduğu bir çağda, Microsoft bahsi yükseltti. Ekim 2024'ün ortasından itibaren teknoloji devi, tüm üçüncü taraf betiklerini Entra oturum açma sayfalarından engellemeye başlayacak. Bu, yumuşak bir kullanımdan kaldırma veya aşamalı bir yaklaşım değil, kuruluşların Microsoft'un kimlik platformuyla etkileşimini yeniden şekillendirecek sert ve anlık bir kesintidir.
Yıllardır geliştiriciler, analitik izleyicilerden canlı sohbet bileşenlerine kadar her şeyi doğrudan Microsoft oturum açma deneyimine yerleştiriyordu. Milyonlarca kullanıcı için kimlik doğrulama omurgası olarak hizmet veren Entra ID (eski adıyla Azure Active Directory) ile bu betikler her yerde bulunur hale geldi. Ancak bu durum bu Ekim ayında sona eriyor. Microsoft'un kararı, ani olsa da, harici kodların getirdiği güvenlik ve performans risklerine karşı artan hoşgörüsüzlüğe dayanıyor.
Microsoft Neden Üçüncü Taraf Betiklerini Engelliyor?
Bu hamlenin ardındaki mantık iki yönlüdür: güvenlik ve kullanıcı deneyimi. Üçüncü taraf betikleri, tedarik zinciri saldırıları için iyi bilinen bir vektördür. Kötü niyetli aktörler, tarihsel olarak saygın JavaScript kütüphanelerini tehlikeye atarak tuş kaydediciler enjekte etmiş, kimlik bilgilerini sızdırmış veya oturumları doğrudan giriş sayfasından ele geçirmiştir. Microsoft, tüm harici betikleri ortadan kaldırarak büyük bir saldırı yüzeyini kapatıyor.
Kötü şöhretli Magecart saldırılarını düşünün; saldırganlar, kredi kartı verilerini sızdırmak için e-ticaret ödeme sayfalarına küçük JavaScript parçacıkları enjekte etti. Benzer bir teknik, Entra ID kimlik bilgilerini veya oturum belirteçlerini yakalamak için kullanılabilir. Sıfır güven güvenlik modeli, kimlik doğrulama akışının her bileşeninin doğrulanmasını ve kontrol edilmesini gerektirir ve üçüncü taraf bir betik tanım gereği bu çıtayı karşılamaz.
Performans bir diğer kritik faktördür. İç çalışmalara göre, üçüncü taraf betikleri giriş sayfasını yüzlerce kilobayt şişirerek gereksiz gecikme ekleyebilir. Yavaş mobil bağlantılarda, bu, hayal kırıklığına uğramış bir kullanıcı ile oturum açma girişiminden vazgeçen güvenlik bilincine sahip bir kullanıcı arasındaki fark anlamına gelebilir. Microsoft, harici bağımlılıklar tarafından engellenmeyen hızlı ve güvenilir bir oturum açma deneyimi sağlamak istiyor.
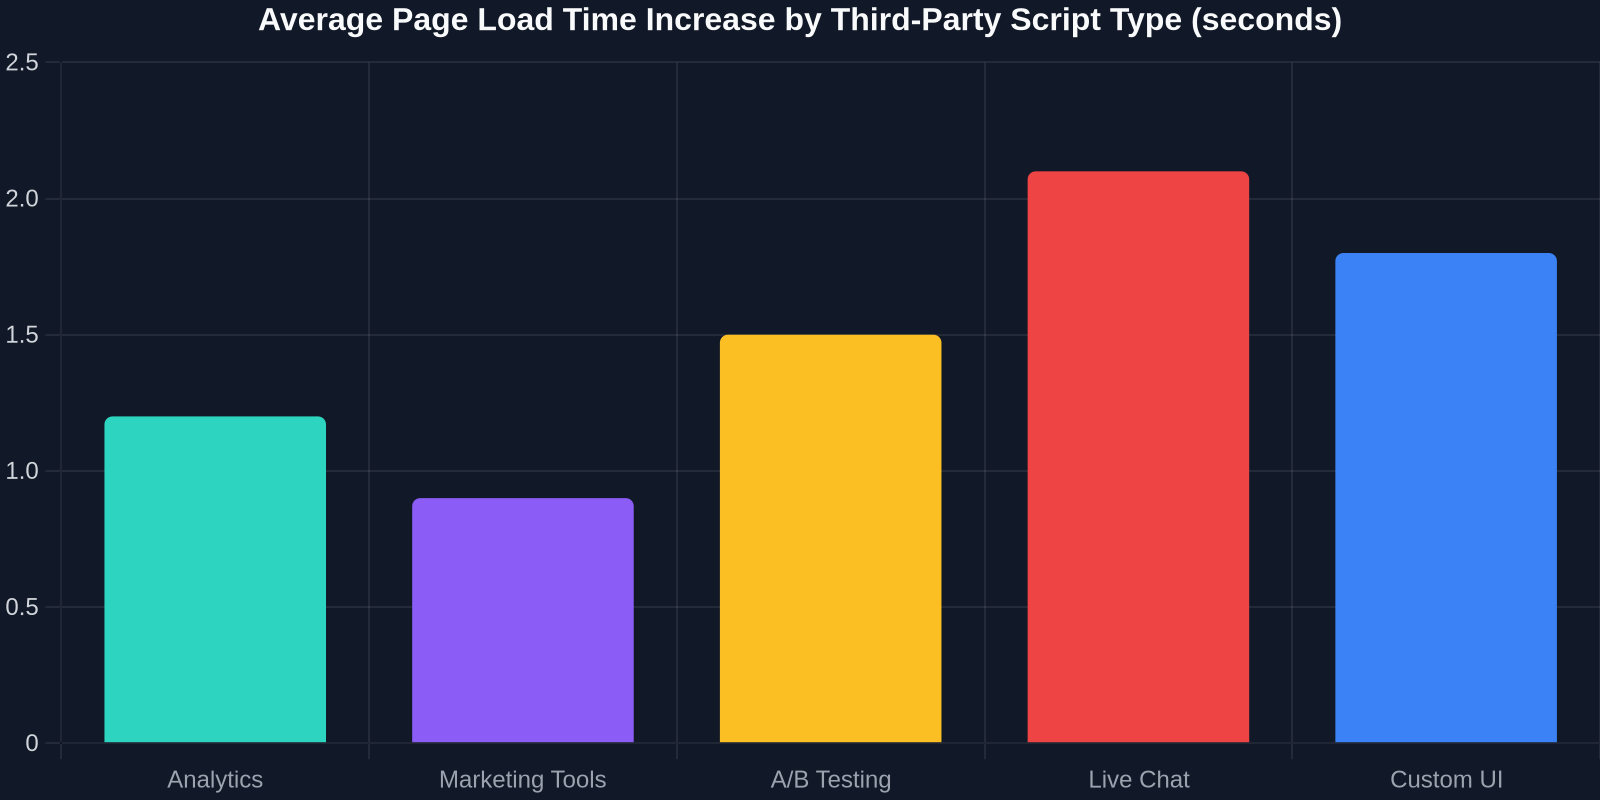
Yukarıdaki grafik, her betik kategorisinin sayfa yüklenme sürelerine ne kadar katkıda bulunduğunu göstermektedir. Analitik betikleri genellikle 1.2 saniye eklerken, canlı sohbet bileşenleri bunu 2 saniyenin üzerine çıkarabilir. Her milisaniyenin önemli olduğu durumlarda, bunları kaldırmak bir performans kazancıdır.
Bu, Geliştiriciler ve Kuruluşlar İçin Ne Anlama Geliyor
Geliştiriciler, yerel alternatiflere yönelmelidir. Microsoft'un kendi risk tabanlı koşullu erişimi, kullanıcı risk sinyallerini değerlendirerek CAPTCHA'nın yerini alabilir. Oturum açma analizleri, Entra'nın oturum açma ve denetim günlüklerinden elde edilebilir. Dinamik kullanıcı arayüzü öğeleri için, statik CSS ve HTML kullanarak görünümü yeniden oluşturabilirsiniz; bu, herhangi bir web kullanıcı arayüzünü doğrudan kopyalamanıza olanak tanıyan DivMagic gibi araçlarla daha da kolaylaşır.
"Bu karar, geliştiricileri yıllar içinde kimlik doğrulama akışlarına sızan istemci tarafı şişkinliğini yeniden düşünmeye zorluyor. Bu bir uyandırma çağrısıdır."
Gelecek: Daha Temiz, Daha Güvenli Bir Kimlik Doğrulama Ortamı
Microsoft, bunun sadece başlangıç olduğunu işaret etti. İlk blokaj Entra oturum açma sayfalarına uygulanırken, politikanın gelecekte diğer Microsoft 365 oturum açma deneyimlerine (Outlook, Teams ve SharePoint gibi) de genişlemesi muhtemeldir. Şirket, etkili bir şekilde bir çizgi çiziyor: kimlik doğrulama sayfaları, üçüncü taraf kodlara yer değildir.
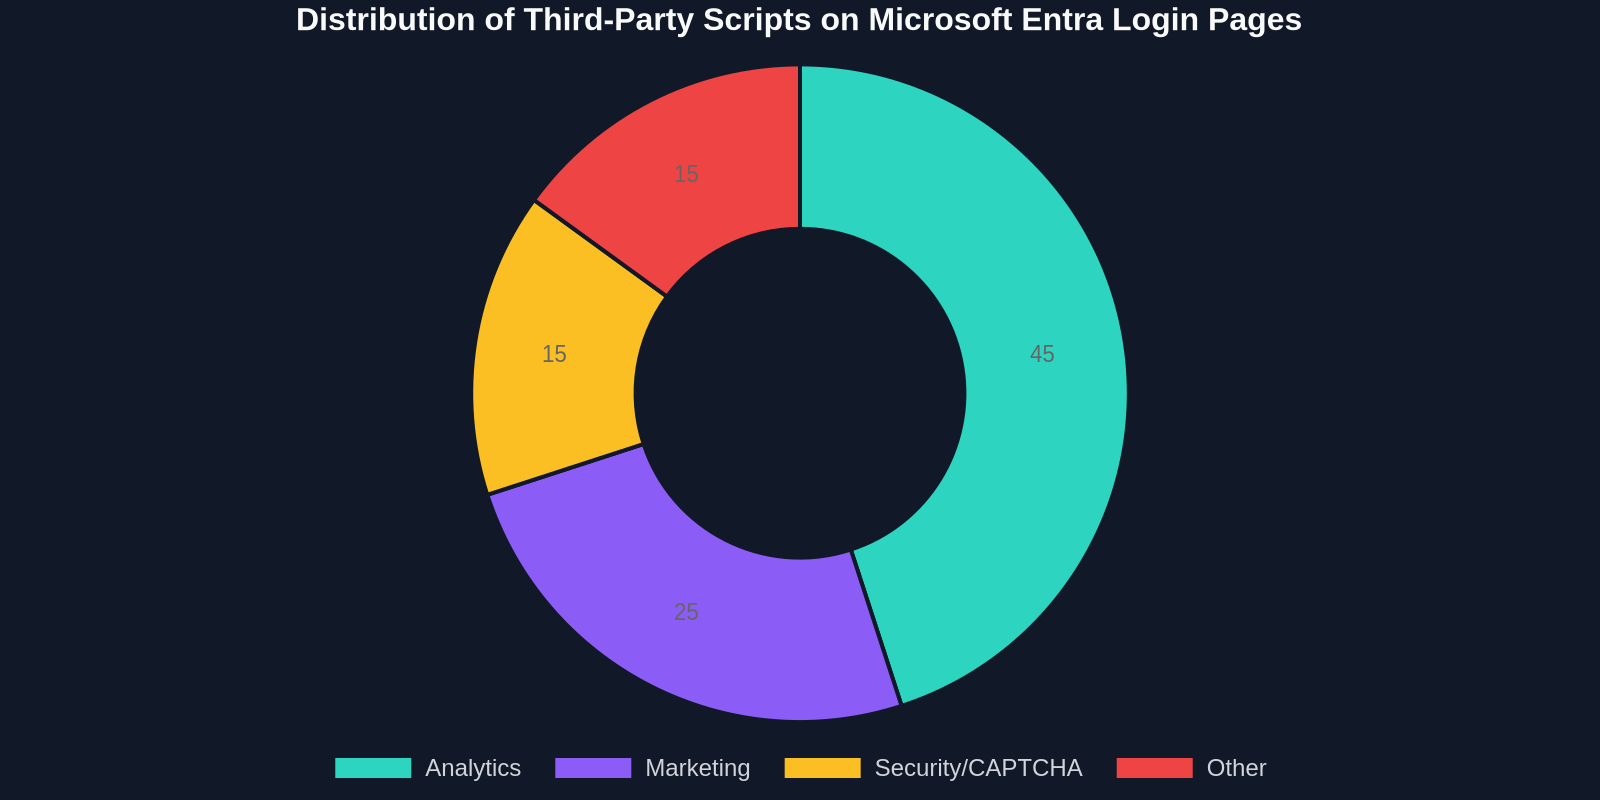
Yukarıdaki halka grafiği, Entra giriş sayfalarındaki betik türlerinin mevcut dağılımını göstermektedir. Analitik betikleri baskınken, onu pazarlama araçları ve güvenlik bileşenleri takip ediyor. Bunlar ortadan kalktıkça, oturum açma deneyimi daha temiz ve daha tek tip hale gelecektir.
İleri görüşlü geliştiriciler için bu, daha güvenli ve performanslı desenleri benimseme fırsatı sunuyor. Modern kimlik doğrulama görünmez ve sürtünmesiz olmalıdır. Microsoft, gereksiz betikleri kaldırarak sektörü bu ideale doğru itiyor.
DivMagic, Betiksiz Geleceğe Uyum Sağlamanıza Nasıl Yardımcı Oluyor
Giriş sayfalarında üçüncü taraf betiklerinin yaygın bir kullanımı, Microsoft'un varsayılan şablonlarından sapan görsel olarak çekici, markalı arayüzler oluşturmaktı. Geliştiriciler, HTML'yi yeniden düzenlemek, animasyonlar eklemek veya zengin bileşenler gömmek için JavaScript enjekte ederdi. Yeni kısıtlama ile yalnızca Entra'nın yerel markalama ayarlarının izin verdikleriyle sınırlısınız. Ancak, herhangi bir web sitesinin tasarımını yakalayıp bunu Entra'nın kısıtlamaları içinde çalışan statik CSS/HTML'ye çevirerek yine de özel bir görünüm elde edebilirsiniz.
Örneğin DivMagic, herhangi bir web sitesinden tam stiller, boşluklar ve yazı tipleri dahil olmak üzere herhangi bir kullanıcı arayüzü öğesini incelemenize ve kopyalamanıza olanak tanır. Daha sonra bu kodu uyumlu, betiksiz özel bir oturum açma sayfasına uyarlayabilirsiniz. Bu, Microsoft'un yeni politikasını ihlal etmeden marka kimliğinizi korumanın güçlü bir yoludur.
Sonuç
Microsoft'un Entra oturum açma sayfalarında üçüncü taraf betiklerini engelleme kararı, güvenlik ve performansı kolaylığa tercih eden cesur bir hamledir. Yerleşik iş akışlarını bozabilirken, sonuçta herkes için daha güvenilir bir kimlik doğrulama ortamına yol açar. Şimdi harekete geçerek betik bağımlılıklarını yerel Entra yetenekleri veya statik, iyi hazırlanmış bir kullanıcı arayüzü ile değiştiren geliştiriciler, eğrinin önünde olacaktır.
Kuruluşunuzu hazırlayın, özelleştirmelerinizi denetleyin ve daha temiz, daha güvenli bir geleceği benimseyin. Saat, Ekim ortasına doğru ilerliyor.