
Kötü Amaçlı Tarayıcı Uzantıları: Kullanıcı Arayüzü Manipülasyonunun Yeni Sınırı ve Geliştiriciler İçin Daha Güvenli Bir Yol
Siber güvenlik araştırmacılarının tarayıcı uzantısı güvenlik açıklarına yönelik son derinlemesine incelemesi ürkütücü bir gerçeği ortaya koyuyor: Web deneyimimizi kişiselleştirmek veya üretkenliğimizi artırmak için kurduğumuz araçlar, koyun postundaki kurt haline gelebilir. The Hacker News'teki 2026 analizi, kötü amaçlı uzantıların yalnızca veri çalmakla kalmayıp, kullanıcıları, geliştiricileri ve hatta güvenlik sistemlerini kandırmak için kullanıcı arayüzünü cerrahi hassasiyetle manipüle edebildiğini detaylandırıyor. Bu, kaba pop-up reklamlarla ilgili değil; gördüğünüz canlı web sayfasının DOM ve CSS'ini yeniden yazarak sofistike tarayıcı-içi saldırılar gerçekleştirmekle ilgili. Ön uç geliştiriciler ve UI mühendisleri için bu araştırma bir uyandırma çağrısı niteliğinde; tarayıcı tabanlı araçlara nasıl güvendiğimizi ve kritik olarak web tasarımını nasıl güvenli bir şekilde incelediğimiz, öğrendiğimiz ve kopyaladığımızı temelden yeniden değerlendirmeye zorluyor.
Çatışma açık: Modern UI geliştiricileri olarak iş akışımız, web'deki öğeleri doğrudan tarayıcıda kopyalama ve uyarlama yeteneğine dayanır. Ancak uzantılar gördüklerimizi değiştirmek için tehlikeye atılabiliyorsa, şüpheli bir uzantı aracılığıyla bir sayfadan 'kopyaladığımız' CSS'in gerçek olduğuna nasıl güvenebiliriz? Araştırmada belirtilen belirli tehditleri inceleyecek, DOM halüsinasyonu gibi teknik saldırı vektörlerini analiz edecek ve ardından kritik çözüme, DivMagic'in örneklediği temelde farklı, salt okunur bir UI çıkarma yaklaşımına geçeceğiz; bu yaklaşım yaratıcı sürecinizi güvende ve kod tabanınızı temiz tutar.
UI Hedefli Tarayıcı Uzantısı Saldırısının Anatomisi
Tehlikeyi anlamak için önce bir tarayıcı uzantısının sahip olduğu gücü takdir etmelisiniz. Modern uzantılar, özellikle Manifest V3 olarak bildirilenler, kullanıcının ana bilgisayar izinleri vermesi koşuluyla ziyaret ettiğiniz sitelerdeki verileri okuma ve değiştirme kapasitesine sahiptir. Araştırma, pasif veri toplamadan aktif UI aldatmacasına bir geçiş olduğunu vurguluyor. Bu uzantılar, kendi CSS ve JavaScript'lerini hedef sayfanın yürütme bağlamına sorunsuz bir şekilde enjekte ederek, kötü amaçlı arayüz katmanlarını çıplak gözle meşru siteden ayırt edilemez hale getiriyor.
Bunlar on yıl önceki beceriksiz katmanlar değil. Kötü amaçlı kod, mevcut sitenin stil sayfasını dikkatlice inceleyerek yazı tipi ailelerini, renk paletlerini ve kutu gölgelerini çeker ve ardından piksel mükemmelliğinde kopyalar olan sahte uyarı pencereleri, giriş formları veya kripto para cüzdanı arayüzleri oluşturur. Geliştiriciler için asıl korku, böyle bir enfekte uzantıyı "CSS denetçisi" veya "yazı tipi bulucu" olarak kullanıyorsanız, DevTools panelinde size değiştirilmiş özellik değerlerini incelikle gösterebilmesidir. Araştırma, gelişmiş türlerin chrome.devtools.inspectedWindow API'sine aktif olarak bağlanarak size, geliştiriciye, doğrudan tahrif edilmiş veri sunduğunu ve böylece öğrenme sürecinizi etkili bir şekilde bozduğunu ve kendi projelerinize arka kapılı tasarım tokenları ekleyebileceğini doğruluyor.
DOM Halüsinasyonu: 'Dış HTML'yi Kopyala' Size Yalan Söylediğinde
Detaylandırılan en teknik olarak büyüleyici saldırı vektörü DOM Halüsinasyonudur. Normal koşullar altında, bir öğeye sağ tıklayıp "İncele"yi seçtiğinizde, tarayıcının geliştirici araçlarının canlı Belge Nesne Modeli'nin objektif bir anlık görüntüsünü göstermesini beklersiniz. Derin izinlere sahip kötü amaçlı bir uzantı buna müdahale edebilir. Görsel olarak bir öğeyi kaplamakla kalmaz; DevTools'unuz onu işlemeden önce API tarafından bildirildiği şekilde DOM ağacını yeniden yazar. Bu, saygın bir siteden kopyaladığınızı düşündüğünüz HTML'in bir saldırgan tarafından oluşturulmuş bir hayalet olabileceği anlamına gelir. Tasarım sistemi desenleri toplayan bir UI mühendisi için, halüsinasyonlu bir DOM düğümü, görsel kod incelemenizden kaçan gizli, kötü amaçlı bir olay dinleyicisi veya ince bir XSS yükü maskesi enjekte edebilir.
Ön Uç İş Akışı Felci: 'Kaynağı Görüntüle'de Güven Sorunları
Bu tehdit, temel, neredeyse kutsal bir geliştirici öğrenme döngüsünü temelden bozar. Web'in başlangıcından bu yana, "Sayfa Kaynağını Görüntüle" ve "Öğeyi İncele", ön uç geliştiricilerin nesilleri için üniversite olmuştur. Ödüllü sitelerden güzel animasyonları inceler, grid-template-areas'i izleyerek karmaşık ızgara düzenlerini anlar ve mükemmel kahraman bölümü şekli için klip yolu çokgenlerini çekeriz. Peki ya öğretmen sessizce ve kötü niyetle değiştirilmişse?
Bir geliştirici için en tehlikeli kötü amaçlı yazılım, bilgisayarınızı çökerten değil; CSS anlayışınızı, her seferinde bir halüsinasyonlu özellik olmak üzere yavaşça zehirleyendir.
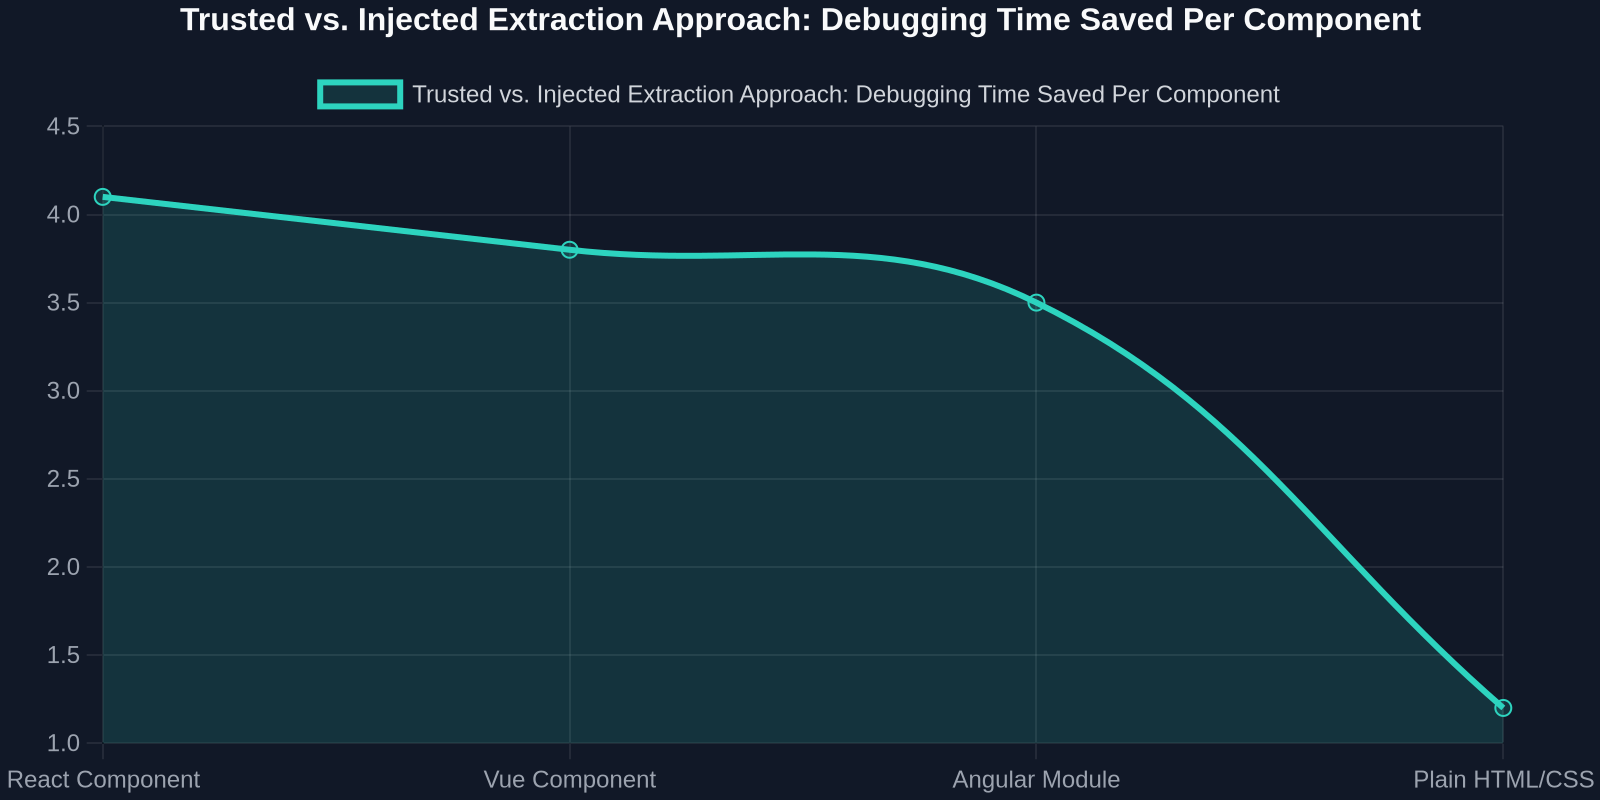
Analiz, incelenen bir sanal alan ortamındaki enfekte makinelerde, uzantının kendi hatalarını gizlemek için konsol uyarılarının %200 oranında bastırıldığını belirtiyor. Daha endişe verici olanı, getComputedStyle gibi temel web API'lerinin tahrif edilmiş değerler döndürmek için maymun yamasıyla değiştirilmiş olmasıdır. Bir UI bileşen kitaplığı oluşturan bir geliştirici için bu, belirli bir üçlü iç içe flexbox hilesinin çapraz tarayıcı çalıştığına inanmak anlamına gelebilirken, aslında yerel uzantı yapay olarak işlemesini düzeltiyordu. Bu bileşeni daha sonra uzantısız olarak canlıya aldığınızda, parçalanır. Burada kaybedilen hata ayıklama süresi bir rahatsızlık değil; hız ve kod kalitesine doğrudan bir darbedir.
DivMagic'in Paradigması: Riskli Uzantı Yürütmesi Olmadan Güvenli UI Kopyalama
UI öğelerini nasıl çıkardığınızın ardındaki mimari seçimin birincil güvenlik kontrolünüz haline geldiği yer burasıdır. Çoğu CSS çıkarma uzantısı, karmaşık JavaScript'i doğrudan web sayfasının DOM'una enjekte ederek çalışır. Komut dosyaları hedef kaynakta aktif olarak yürütülürken düğümleri manipüle etmeli, geçmeli ve klonlamalıdırlar. Bu, tehlikeye atılma vektörüdür. DivMagic'in yaklaşımı temelde salt okunur ve enjeksiyon yapmayandır. Web sitesinin çalışma zamanı ortamına asla kod enjekte etmeden, tarayıcının yerel uzantı API'leri tarafından sağlanan ham, manipüle edilmemiş statik DOM ve CSSOM anlık görüntülerini analiz eden yerelleştirilmiş bir hizmet olarak işlev görür. Hiçbir yabancı komut dosyası canlı sayfa bağlamına dokunmaz, bu da bu kullanım durumu için çapraz kaynaklı bir saldırıdan DOM halüsinasyonunu etkili bir şekilde imkansız kılar.
Bir UI geliştiricisi için bu, bir harekete geçirici mesaj düğmesinin arka planı için kopyaladığınız onaltılık kodun kesinlikle sitenin yetkili stil sayfasından olduğu, bir saldırganın enjeksiyonu olmadığı anlamına gelir. Tailwind projenize dönüştürdüğünüz ızgara yapısı, gizli bir Truva atı olarak fazladan kötü amaçlı bir div taşımaz. Güvenlik garantisi, DivMagic'in kötü uzantıları "algılaması" değil; size piksel mükemmelliğinde, dönüştürülebilir kod sunmak için kullandığı mekanizmanın, bu kötü uzantıların oynadığı saldırı yüzeyini açığa çıkarmamasıdır.
Güvenliğin Ötesinde: Tasarım Tokenlarının Bütünlüğü
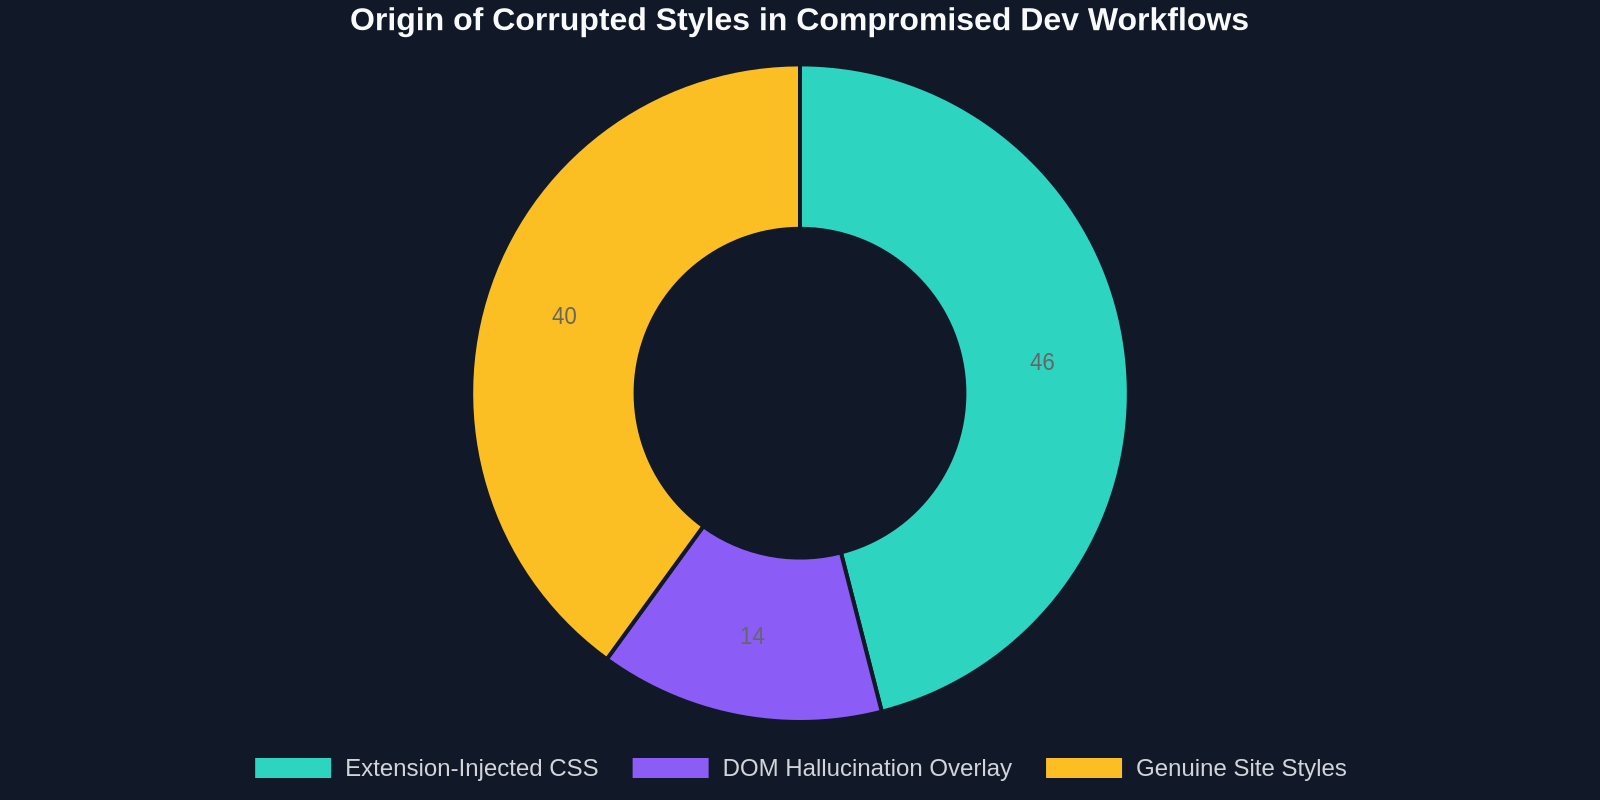
Tartışma güvenlikten saf tasarım bütünlüğüne uzanıyor. UI geliştirme olgunlaştıkça, ekipler token tabanlı iş akışlarına geçiyor; burada bir renk onaltılık bir değer değil, bir var(--color-primary-500)'tür. Bir sayfadan ham CSS kopyalamak, bu token yapısını kaçınılmaz olarak bakımı kabus olan statik, opak değerlere düzleştirir. Kötü amaçlı uzantı tehdidi bu sorunu hızlandırır. Tehlikeye atılmış bir uzantı, tokenlarınızı yalnızca düzleştirmekle kalmaz, aynı zamanda zamanla onları incelikle kaydırarak markanızın görsel dilinde bir karanlık-desen farm saldırısı uygulayabilir.
border-radius öğesini calc() ile yapılandırılabilir bir tasarım token'ına dönüştürerek veya bir renk paletini dinamik temalama için HSL değişkenlerine çevirerek teknik dönüşüm sürecine güvenle başlayabilirsiniz. Çıktı, satır satır karantinaya alıp temizlemeniz gereken bir kod parçası değil, tasarım sisteminiz için güvenilir bir temel haline gelir.
Kötü Amaçlı Yazılımlara Karşı Dayanıklı Bir UI Geliştirme Sandbox'ı Oluşturma
Bu riskler göz önüne alındığında, güvenlik bilincine sahip bir ön uç ekibi öğrenme ve referans iş akışını nasıl yeniden yapılandırmalıdır? İlke izolasyondur. Birincil inceleme aracınızı, yani tasarım sisteminize kod çekmek için kullandığınız aracı, günlük gezinme, sosyal medya veya kripto cüzdan uzantılarınızla asla aynı yürütme bağlamını paylaşmamalıdır. Bu, araştırmanın bulgularına dayanan pratik bir kılavuzdur.
1. Profil Ayrımı: 'İnceleme' Profili
Hiçbir gereksiz uzantı içermeyen, özel, çıplak bir tarayıcı profili oluşturun. Bu profil yalnızca referans sitelerini açmak, öğeleri incelemek ve güvendiğiniz UI çıkarma aracını kullanmak içindir. Araştırma, tek bir profilde gereksiz uzantıları devre dışı bırakmanın yeterli olmadığını gösterdi; çünkü bazı kötü amaçlı yazılım örnekleri, tüm profillerin erişebildiği paylaşılan önbellek depolarında gizlenerek yanal kalıcılık sergiledi. Tamamen izole edilmiş bir kullanıcı veri dizini daha güvenlidir. Bu profilin Geliştirici Araçları'nı tek doğruluk kaynağınız olarak kullanın ve öğeleri projenize kopyalamak için DivMagic'i yalnızca bu profilin içinde kullanın.
2. Kopyalama Hattını Denetleyin, Sadece Sayfayı Değil
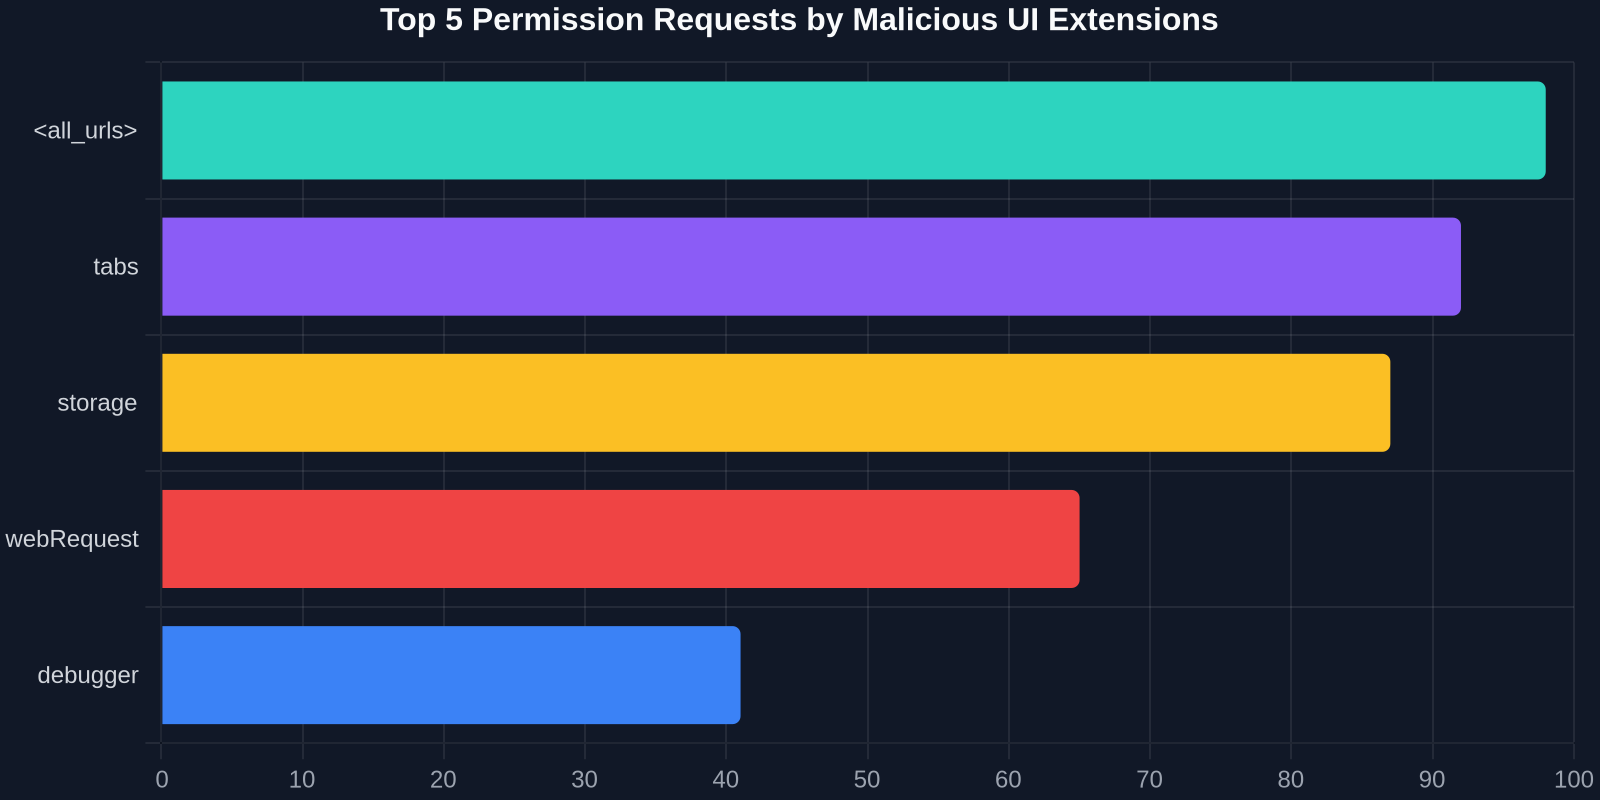
"UI kopyalama" hattınız iki aşamadan oluşur: kaynak sayfa ve kopyalama mekanizması. Kaynak sayfanın güvenilirliğini zaten denetliyorsunuz. Şimdi, kopyalama mekanizmasının ayrıcalıklarına değer verin. Çalışma zamanında canlı DOM enjeksiyonu için "<all_urls>" iznini talep etmeyen bir API düzeyi aracı, mimari olarak daha güvenlidir. En az ayrıcalık ilkesi açıktır: Yalnızca bir düğmeye tıkladığınız anda yapılandırılmış DOM'u okuması gereken bir araç, tüm sekmelerinizde kalıcı bir içerik betiği çalıştırmamalıdır.
3. Etkilerinizi Sandbox'a Almak: Teknik Bir Yaklaşım
Tasarım sistemleri oluşturan ekipler için hava boşluklu bir yaklaşım düşünün. Bir betik tarafından kontrol edilen hafif, başsız bir tarayıcı hizmeti hayal edin. Geliştiricileriniz bu hizmeti bir URL'ye yönlendirebilir ve hizmet, yerel olarak yüklenmiş herhangi bir uzantının kurcalamasından tamamen arınmış, hesaplanmış stiller ve düzen yapılarından oluşan temiz bir JSON çıktısı verirdi. DivMagic'in temel teknolojisi benzer bir mantıkla çalışarak, çıkarmayı genel amaçlı uzantı katmanından etkili bir şekilde izole eder. Bu, bir FinTech panosunda kullanılan box-shadow tekniğini örneklerken, bir saldırganın kimlik avı yapılmış sürümünü değil, orijinal çalışmayı denetlediğinizden emin olmanızı sağlar.
Teknik Derinlemesine İnceleme: Halüsinasyon Güvenlik Kontrollerini Nasıl Atlatıyor
Kod düzeyindeki mekanizmayı anlayalım çünkü sonuçları UI mühendislerinin göz ardı edemeyeceği kadar kritiktir. Referans alınan araştırmadaki sandbox analizi, Chromium tabanlı tarayıcılar için modern kötü amaçlı uzantıların MutationObserver ve window.postMessage üzerinde akıllı bir proxy tekniği kullandığını ortaya koydu. DOM'u yalnızca bir kez değiştirmekle kalmazlar; sayfanın meşru betikleriyle bir yarış durumuna girerler.
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
Örneğin, bir kullanıcı bir şifre girişini incelediğinde, bulaşmış bir uzantı, alanın göründüğünü belirten bir DOM mutasyonunu dinler. Ardından parentElement zincirini hızla manipüle eder, gerçek input öğesini, value özelliğinin alıcısını (getter) ele geçiren görünmez, sahte bir kapsayıcıya sarar. UI perspektifinden dahiyane olan şey, görsel işlemenin mükemmel kalmasıdır; çünkü uzantı ayrıca CSS özel özelliklerine eşlenmiş daha yüksek bir z-index değerine sahip bir katman enjekte eder. Bu girdiden "CSS kopyalamaya" kalkışırsanız, saf bir uzantı, sitenin gerçek tasarımını değil, saldırganın tasarladığı halüsinasyon ::after sözde öğesinin stilini kopyalayacaktır. DivMagic, basamaklı yapıyı (cascade) analiz ederek ve stil kaynaklarını çözerek bunu atlar. Yazar olmayan bir kaynak tarafından enjekte edilen sözde öğeleri tanımlar ve kaldırır, size yalnızca sitenin kendi stil sayfası kurallarını iletir.
Bu araştırmanın kalıcı dersi sadece antivirüsünüzü yükseltmekle ilgili değil. Ön uç araçlarınızın tedarik zincirinizin bir parçası olduğunu kabul etmekle ilgilidir. Bir npm paketini kurulum betikleri ve yazım hatası avcılığı (typo-squatting) için denetlediğiniz gibi, tarayıcı uzantılarınızı da DOM erişim modelleri için denetlemelisiniz. İki yıldır güncellenmemiş, "Site verilerini oku ve değiştir" iznine sahip bir "UI kopyalama" uzantısı, uyuyan bir teknik borç devidir.
Güvenlik Endişesinden Üstün Geliştirici Deneyimine
İronik bir şekilde, bir UI aracını güvenli kılan mimari değişiklikler, onu modern geliştirme için çok daha güçlü kılar. DOM enjeksiyonundan kaçınmak, araç satıcısını zor problemleri düzgün bir şekilde çözmeye zorlar: kirli, canlı HTML'yi dökmek yerine, UI'nin temiz, üst düzey bir temsilini oluşturmak. Basit bir CSS kopyalayıcıyı meşru bir geliştirme aracına dönüştüren tam da bu eksen kaymasıdır.
Örneğin DivMagic bir bileşeni yeniden oluşturduğunda, basamaklı yapıyı analiz etmeye, nihai stilleri temiz oda koşullarında hesaplamaya ve ardından bunları Tailwind sınıflarına veya JSX dostu CSS'ye eşlemeye zorlanır. Bir içerik betiği enjekte eden araç, zehirlenmiş sayfanın içinde basitçe element.style.cssText çağırarak hile yapabilir. Güvenli, bant dışı (out-of-band) yaklaşım, kutu modelini, özgüllük grafiğini ve aktif medya sorgularını tam olarak anlamalıdır. Bu, üstün bir geliştirici yapay ürünü sunar: manuel olarak yeniden düzenlemeniz gereken kilometrelerce uzunlukta bir satır içi stil özelliği yerine, className="flex items-center gap-2" kullanan bir React bileşen parçacığı elde edersiniz. Bu durumda güvenlik ve kod kalitesi birbirinden ödün verilen şeyler değil, derinlemesine simbiyotiktir.
Güvenli bir UI çıkarma aracı, gördüğünü kopyalamakla kalmaz; tasarım sistemi mantığını bozulmamış kaynaktan tersine mühendislikle çözerek bir siteyi temiz, tailwind'e hazır bir plana dönüştürür.
Son Hacker News makalesi sadece başka bir kötü amaçlı yazılım bülteni değil; web araçlarımızın işleme bağlamına körü körüne güvenme çağının sona erdiğine dair kesin bir işarettir. UI yeniden yazan Truva atlarının karmaşıklığı, temel geliştirme araçlarımız için yeni bir standart talep ediyor. Güvenli yol, web'in kaynak izolasyonuna saygı duyan, hayranlık duyduğumuz sayfaların hassas yürütme bağlamına kendini enjekte etmeyi reddeden bir araç setidir. DivMagic bu değişimi örneklemektedir. Bir tarayıcı uzantısının, sessiz UI yolsuzluğu için bir vektör haline gelmeden, bir UI ilhamı ve varlık aktarımı güç merkezi olabileceğini kanıtlıyor. "Herhangi bir web sitesinden kopyalama" iş akışını potansiyel bir güvenlik tehlikesinden, modern web'in sandbox'lanmış güvenliğine ve geliştiricinin yaratıcı hızına saygı duyan, tasarım sistemi hattınız için sağlamlaştırılmış, profesyonel düzeyde bir API'ye dönüştürüyor.