
Tarayıcı Eklentisi Aşırı Yükü: Neden Atıl Eklentiler Büyüyen Bir Güvenlik Krizi
Tarayıcı eklentilerine, tıpkı bir çekmeceye attığımız ıvır zıvır gibi davranıyoruz. Bir gün, UI ilhamını anında yakalayan vazgeçilmez üretkenlik araçlarıyken, ertesi gün adres çubuğunun üzerinde sessizce duran unutulmuş şişirme yazılımlara dönüşüyorlar. Ancak tozlu bir mutfak çekmecesinin aksine, bakımı yapılmayan bir eklenti sadece yer kaplamaz. Belge Nesne Modelinize (DOM), panonuza ve çoğu zaman tarama geçmişinize okuma ve yazma erişimine sahiptir. O ihmal edilmiş simgeyi aylarca görmezden geldiğinizde, sadece dağınık olmuyorsunuz; ziyaret ettiğiniz her sekmede kimliği doğrulanmış bir arka kapıyı açık bırakıyorsunuz.
Modern web geliştiricisinin iş akışı, React DevTools, renk seçiciler, CSS kopyalayıcılar ve AI asistanları gibi özel araçlara bağlıdır; ancak aynı bağımlılık devasa bir saldırı yüzeyi oluşturur. Pazar, UI iş akışınızı "süper şarj" etme vaadiyle hafif taklit eklentilerle dolup taşarken, acı bir gerçek ortaya çıkıyor: Daha fazla eklenti, daha fazla güç anlamına gelmez. Daha fazla risk anlamına gelir.
Her Güncellemede Görmezden Geldiğiniz Sessiz İzin Sürünmesi
İzin kayması, bir kurbağayı yavaş yavaş kaynatmanın teknik karşılığıdır. Basit bir CSS denetçisi kurduğunuzda, başlangıçta yalnızca "etkin sekme" verilerine erişim talep edebilir. Altı ay sonra, otomatik bir güncellemenin ardından, aynı eklenti aniden ziyaret ettiğiniz geliştirici dokümantasyon sitelerindeki ve belki de ziyaret etmediğiniz sitelerdeki tüm verileri okuyabilir hale gelir. Tarayıcı satıcıları izin uyarılarını iyileştirdi, ancak bu, kullanıcıların güncelleme istemlerini gerçekten okumasına bağlı. Çoğumuz "Kabul Et"e, çerez bildirimlerini kapatmak için kullandığımız kas hafızasıyla tıklıyoruz.
Meşru eklentiler, bu güveni istismar etmek için özel olarak kötü niyetli holding şirketleri tarafından satın alınır. Orijinal geliştirici kullanıcı tabanını sattı ve bir gecede güncelleme hattı, en sevdiğiniz JSON biçimlendiricisi kılığına girmiş bir veri kazıyıcıyı göndermeye başlar. Bir eklentinin değişiklik günlüğünü ve izin geçmişini aktif olarak izlemiyorsanız - ki açıkçası kimsenin on beş farklı yardımcı program eklentisinin farklarını okumaya vakti yoktur - denetleyemediğiniz bir tedarik zincirine körü körüne güveniyorsunuz demektir.
Zombi Eklentiler Geliştirme Ortamınızın Performansını Nasıl Sabote Eder?
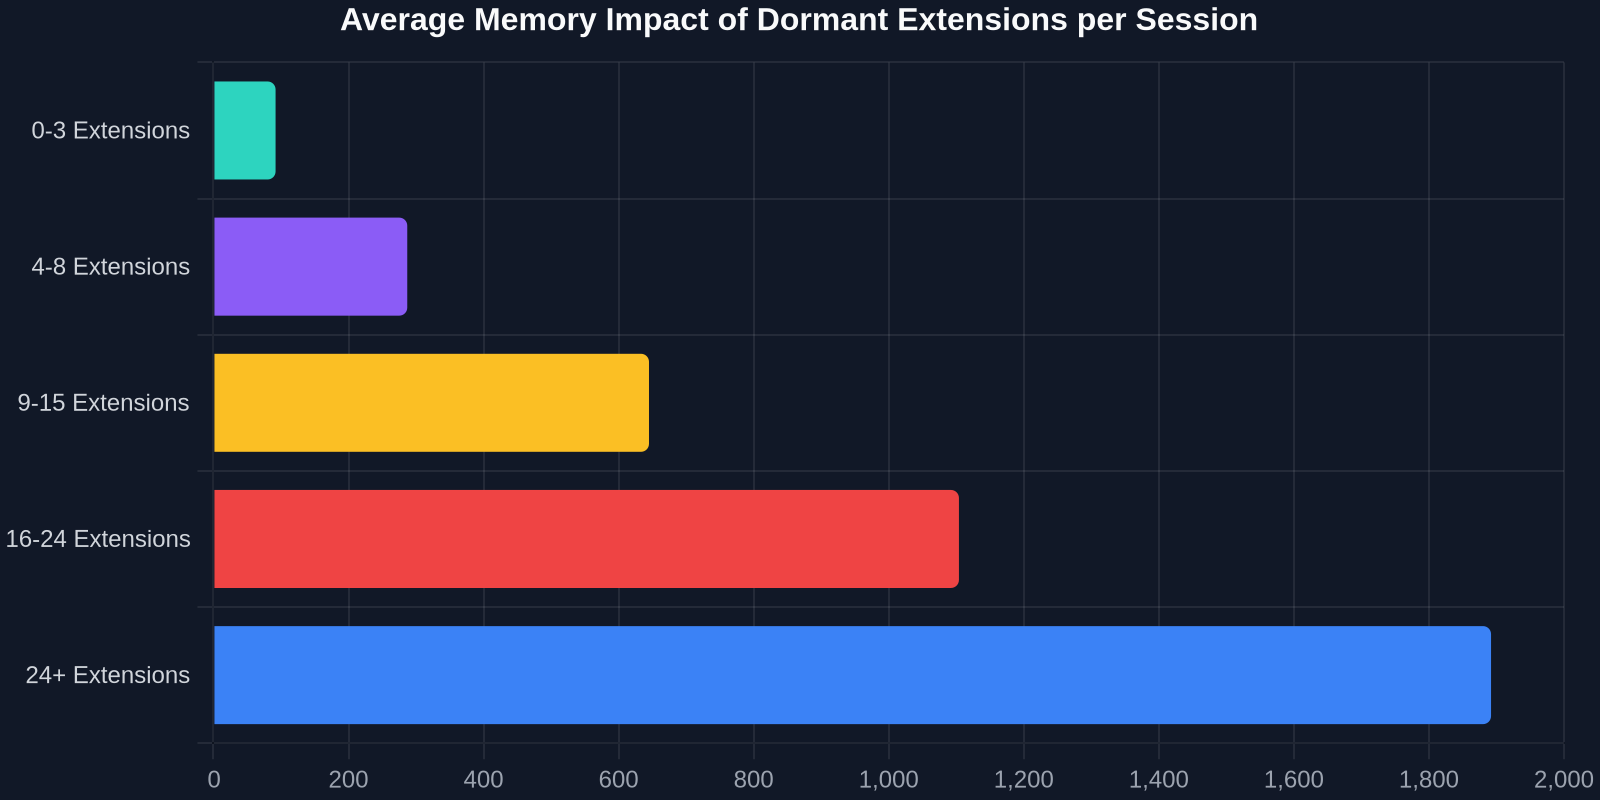
Güvenlik riskleri manşetlere çıkar, ancak performans düşüşü sizi her gün uyarı vermeden vurur. Modern tarayıcılar çok işlemli canavarlardır, ancak her etkin eklenti kendi bellek ayak izini ve JavaScript yürütme iş parçacığını enjekte eder. Haftalardır açmadığınız hareketsiz bir UI yakalama aracı, hâlâ her sayfadaki her DOM değişikliğine mutasyon gözlemcileri ekliyor, bağladığınızı unuttuğunuz bir "yakalama kısayol tuşu" için bekliyor olabilir.
Bellek sızıntılarını veya yarış koşullarını ayıklayan bir ön uç geliştiricisi için, bir hatanın uygulama kodunuzdan mı yoksa üçüncü taraf bir eklenti betiğinden mi kaynaklandığını belirlemek özel bir cehennemdir. Bu enjekte edilen içerik betikleri, küresel kapsamı kirletir, yerel prototipleri geçersiz kılar ve bir yığın spagetti koduyla aynı görünen eşzamansız girişimler yaratır. Chrome DevTools'da kendi React hidrasyon uyumsuzluğunuzu profillemek için dört saat harcamadan önce, yamalanmamış bir eklentinin gerçek suçlu olup olmadığını denetlemelisiniz.
PageSpeed Puanınızı Öldürmeden Önce Kaynak Tüketimini Belirleme
Pratik bir önceliklendirme, basit bir gizli pencereyle başlar. Tüm eklentileri devre dışı bırakın ve bir Lighthouse denetimi çalıştırın. Ardından, her seferinde performans izini yeniden çalıştırarak bunları tek tek yeniden etkinleştirin. Çoğu zaman, belki bir konferans konuşması sırasında kurduğunuz son derece spesifik bir React prop çıkarıcı gibi niş bir yardımcı programın, her gezinmede 300ms'lik engelleyici JavaScript enjekte ettiğini keşfedeceksiniz. Üretim sitenize gelen bir ziyaretçi için 300ms'lik algılanan gecikme, dönüşümle hemen çıkma arasındaki farktır. Sizin içinse, gerçekliğin çarpıtılmış bir simülasyonunda hata ayıklamaktır.
Dağınıklık Olmadan UI Kopyalama: Güvenlik Öncelikli Yaklaşım
Ön uç geliştiricileri olarak, tarayıcı eklentileriyle ilişkimiz benzersiz bir şekilde samimidir. Onları sadece reklam engellemek için kullanmıyoruz; başkalarının kullanıcı arayüzlerini incelemek, kopyalamak ve onlardan öğrenmek için kullanıyoruz. Herhangi bir canlı web sitesinden mükemmel şekilde stillendirilmiş bir fiyatlandırma ızgarasını, duyarlı bir gezinme yapısını veya karmaşık çok adımlı bir formu alabilme yeteneği, bir üretkenlik süper gücüdür. Ancak tarihsel olarak, bu güç tehlikeyle birlikte geldi. Size tek tıklamayla öğe kopyalama olanağı veren eklenti, aynı zamanda tam Belge Nesne Modeli erişimine de sahiptir; bu, bir tornavida ödünç almak için birine ev anahtarlarınızı vermenin dijital eşdeğeridir.
Sektörün maksimum erişimden en az ayrıcalığa doğru kayması gereken nokta burasıdır. İdeal araç, taramanızı izleyen kalıcı arka plan betikleri gerektirmeden, kopyalanan UI'ı temiz, taşınabilir HTML ve CSS'ye dönüştürmelidir. Her zaman çalışan bir gözetim sistemi değil, cerrahi bir neşter gibi çalışmalıdır. Ham HTML yapısını ve hesaplanmış stilleri istersiniz, ne fazla ne eksik. Davranış takibi yok, kullanıcı aracı parmak izi yok, daha önce hiç görmediğiniz bir analiz panosuna ev telefonu yok.
"Bir geliştiricinin tarayıcısındaki en tehlikeli izin, 'Tüm verileri oku ve değiştir' değil, iki yıl boyunca sessiz güncellemeler alırken boşta ve unutulmuş olarak kalma iznidir."
Manuel Denetim Neden Artık Ölçeklenebilir Değil?
Safçıların savunması, UI'ı manuel olarak yeniden oluşturarak eklenti bağımlılığından tamamen kaçınmaktır. Bir degrade metin efekti görürsünüz, DevTools'u açarsınız, hesaplanmış stilleri tararsınız, ayrıştırılmış katmanları kopyalarsınız ve onu yeniden oluşturmak için 45 dakika harcarsınız. Bu yaklaşım gerçekten güvenlidir, ancak hızlı yineleme gerektiren bir startup zaman çizelgesinde, ölçeklenemez bir darboğazdır. Orta yol, seçilen öğenin durumsuz bir kopyasını gerçekleştiren ve kopyalama tamamlandıktan sonra kendisini hemen yürütme döngüsünden çıkaran araçlarda yatar. Kalıcı arka plan bağlamları yok. Gereksiz çift yönlü iletişim yok. Sadece sıfır iz bırakan, tek atışlık, atomik bir işlem.
Yalın ve Denetlenebilir Bir Eklenti Listesi Oluşturma
Çevre savunması acımasız bir kategorizasyonla başlar. Tarayıcınızın eklenti yönetim panelini açın - her Chromium tarayıcısında chrome://extensions, Firefox'ta about:addons bulunur - ve listenizi üç kovaya ayırın: Güvenlik Kritik, İş Akışı Geçici ve Bilinmeyen Borç.
Güvenlik kritik kategorisi parola yöneticilerini, donanım güvenlik belirteci işleyicilerini ve çok faktörlü kimlik doğrulama köprülerini içerir. Bunlar kalır, ancak mümkün olduğunda kaynak kodu depolarına karşı manuel olarak güncellenmeli ve doğrulanmalıdır. İş akışı geçici öğeler, React DevTools'unuz, pano yöneticileriniz ve UI kopyalama yardımcı programlarınızdır. Bunlara "Tüm Sitelerde" genel erişimi vermek yerine "Tıklandığında" veya "Belirli Sitelerde" moduna geçirilmelidir. Bilinmeyen borç, diğer her şeydir; belirli bir kullanım durumunu belgelemediğiniz sürece dondurulur ve kırk sekiz saat içinde kaldırılmak üzere planlanır.
Siteye Özgü Erişim Kontrollerini Uygulama
Ayrıntılı ana bilgisayar izinleri, modern tarayıcılardaki en az kullanılan güvenlik özelliğidir. Bir UI çıkarma aracının https://*/* okumasına izin vermek yerine, onu tasarım-ilham-koleksiyon panonuz veya belirli üretim inceleme sitelerinizle sınırlayın. Bunu bir Chromium tarayıcıda, bir uzantı simgesine sağ tıklayıp "Bu Site Verilerini Okuyabilir ve Değiştirebilir" seçeneğini seçerek ve kapsamı "Tüm Sitelerde"den "Tıklamada" veya onaylı alan adlarından oluşan özel bir listeye değiştirerek yapılandırabilirsiniz.
Geliştiriciler için bu desen hoş bir sürtüşme getiriyor. Bir rakibin açılış sayfasından bir kahraman bölümünü kopyalamanız gerektiğinde, bilinçli olarak geçici erişim verirsiniz. "Her zaman açık"tan "tam zamanında ayrıcalık"a zihinsel geçiş, sıfır güven mimarisinin sunucu düzeyinde vaaz ettiği şeydir; bunu istemci tarafı araçlarımıza da uygulamanın zamanı geldi.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
Tehlikeye Atılmış Bir Geliştirici Aracının Gizli Yaşam Döngüsü
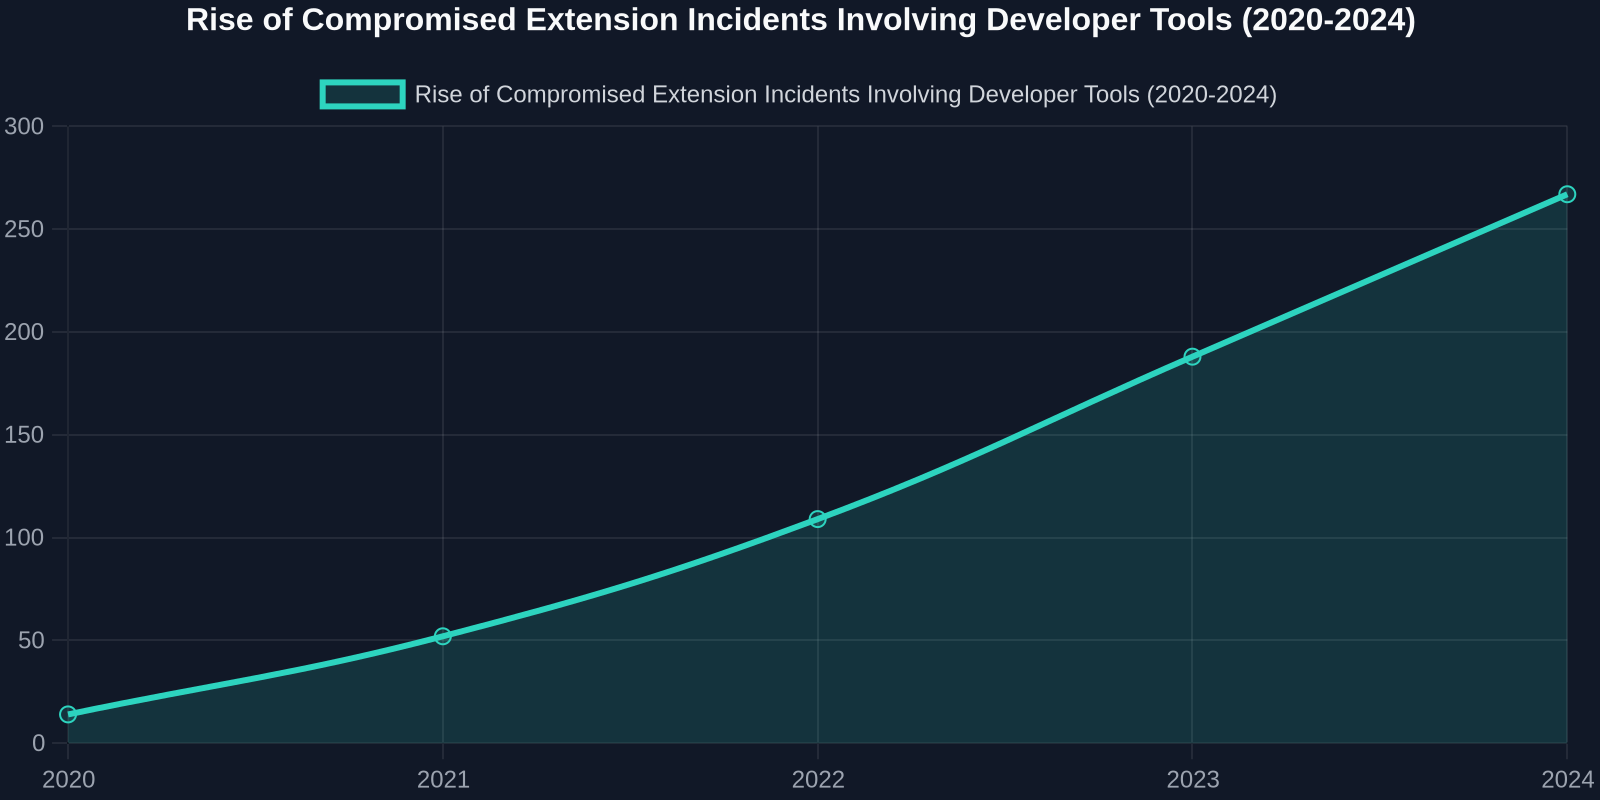
Uzantı tabanlı bir saldırının anatomisini anlamak, bir bahar temizliğinin neden acımasız olması gerektiğini açıklıyor. Çoğu geliştirici, karanlık ağ forumundan indirilen kötü amaçlı bir .crx dosyası hayal eder. Gerçeklik çok daha sinsi: popüler, açık kaynaklı bir UI aracının bakımı yeni bir katkıda bulunana devredilir. Çekme İsteği temiz görünür, sadece bağımlılık artışları ve ek ağ erişimi gerektiren yeni bir "özellik". Otomatik güncelleme, bir Pazartesi sabahı standup toplantısı sırasında 80.000 geliştiriciye sessizce yayılır. Öğle yemeği vaktine kadar uzantı, geliştirici konsol günlüklerini ve özel depo URL'lerini bir komuta ve kontrol sunucusuna sızdırmaktadır.
Kötü Amaçlı Yazılımın Ötesinde: Uzantı Kullanım Lisans Sözleşmelerindeki Veri Lisanslama Tuzakları
Daha az gizli ama aynı derecede tehlikeli bir eğilim "veri lisanslama dönüşü"dür. İki yıl önce belirli HTML öğesi stillerini almak için yüklediğiniz bir uzantı, Son Kullanıcı Lisans Sözleşmesini günceller. Bölüm 12.4'te gömülü bir izin vardır: "Bize, hizmetimiz aracılığıyla erişilen veya işlenen herhangi bir UI deseni, kod parçacığı veya yaratıcı çalışma için telifsiz, süresiz bir lisans sağlıyorsunuz." Yasal ve mahkemede nadiren uygulanır, ancak teknik olarak bir startup'a, şirketinizin piyasaya sürülmemiş ürün arayüzünü yapay zeka eğitim setine besleme hakkı verir. Gizli modda bir SaaS üzerinde çalışan bir ön uç mühendisi için bu, gerçekleşmeyi bekleyen bir fikri mülkiyet felaketidir.
"Bir uzantıyı kaldırmak, iki yıl önce kötü bir kurulum yaptığınızı kabul etmek değildir; yazılımın çürümesinin kaçınılmaz olduğunu kabul etmektir."
Güvenlik Sınırlarına Saygı Duyan Bir UI Çıkarma İş Akışı Tasarlama
Peki pragmatik bir ön uç geliştirici, hızlı UI prototipleme ihtiyacını tarayıcılarını kilitleme zorunluluğuyla nasıl bağdaştırır? Çözüm, "görüntüleme"yi "sahip olma"dan ayırmaktır. Kalıcı olan, bir bulut hesabına senkronize olan ve bir arka plan atışını sürdüren ağır bir uzantıya ihtiyacınız yok. Durumsuz bir dönüştürücüye ihtiyacınız var: bir öğe seçin, temiz, üretim kalitesinde HTML ve CSS alın ve oturumu kapatın.
Bu atomik iş akışı, modern DevSecOps ilkeleriyle mükemmel bir şekilde uyumludur. Herhangi bir sitedeki herhangi bir UI'yi yeniden kullanılabilir koda dönüştüren, kalıcı bir arka plan işlemi olmadan çalışan bir araç, "gece boyunca açık bırakılan uzantı" güvenlik açıkları sınıfının tamamını ortadan kaldırır. Aldığınız kod tamamen taşınabilirdir, satıcıya özgü bağımlılıklardan arındırılmıştır ve olay dinleyicileri, telemetri veya izleme işaretçilerini sürüklemeden bir React bileşenine veya Svelte şablonuna yapıştırılmaya hazırdır. Başka birinin veri hattında bir düğüm haline gelmeden öğe kopyalamanın verimliliğini elde edersiniz.
Geliştiricinin 30 Günlük Dijital Detoks Protokolü
Bu felsefeyi tekrarlanabilir bir alışkanlığa dönüştürmek, "bir gün potansiyel olarak yararlı" uzantıları silmeye yönelik duygusal direnci ortadan kaldırır. Uç nokta güvenlik çerçevelerinden uyarlanan bu otuz günlük döner protokolü izleyin:
- 1–3. Gün: Tam Denetim. Yönetim API'sini kullanarak tüm uzantıların, sürümlerin ve verilen izinlerin bir listesini dışa aktarın. Her birini kritik, geçici veya bilinmeyen borç olarak etiketleyin. Tüm geçici öğeleri varsayılan olarak devre dışı bırakın.
- 4–10. Gün: İzin Minimizasyonu. Her kritik uzantı için, ana bilgisayar izinlerini manuel olarak belirli bir izin listesine indirgeyin. Bir uzantı "Tüm Siteler" olmadan çalışamıyorsa, rakip araçlara geçin.
- 11–21. Gün: Şişkinliği Hassasiyetle Değiştirin. Örtüşen 3-4 UI yardımcı uzantısını belirleyin. Bunları, kalıcı izleme olmadan tek seferlik bir eylem olarak HTML/CSS çıkarma işlemi gerçekleştiren tek, güvenlik odaklı bir çözümde birleştirin.
- 22–30. Gün: Sıfır Güven Alışkanlıkları Oluşturun. "Tarayıcı Çevre Birimi İncelemesi" başlıklı yinelenen bir aylık takvim etkinliği uygulayın. Hiçbir uzantının yeni bir izin kapsamına otomatik olarak güncellenmediğini doğrulamak için on dakika harcayın.
Bu protokol paranoya değil, profesyonel hijyendir. package.json bağımlılıklarını otomatik güvenlik açığı tarayıcılarıyla dikkatlice yöneten aynı geliştiriciler, derleme günlüklerini okuyan tarayıcı uzantılarına aynı titizliği nadiren uygular.
Gelecek Kalıcı Arka Plan Betikleri Değil, Geçici Erişim Belirteçleridir
Tarayıcı satıcıları, uzun ömürlü arka plan sayfaları yerine geçici hizmet çalışanlarını vurgulayarak yavaş yavaş Manifest V3'ü zorluyor. Bu mimari değişim, endüstrinin kalıcı uzantı yürütmenin tehlikesini fark ettiğini kanıtlıyor. Ancak geliştirici araçları, bu hamleye yalnızca uyumlulukla değil, tasarım gereği öncülük etmelidir. Bir UI çıkarma aracı, yalnızca siz açıkça çağırdığınızda uyanmalı, seçtiğiniz öğenin tam olarak yapısal ve stilistik verilerini işlemeli, mevcut tasarım sistemi belirteçlerinize saygı duyan deyimsel kod çıktısı vermeli ve arkasında hiçbir şey bırakmadan sonlanmalıdır.
Bir dahaki sefere geliştirme iş akışınızı %10 hızlandıracağını vaat eden "küçük bir uzantı" yüklemeyi düşündüğünüzde, kendinize sorun: Bu araç, tarayıcımın güvenilir bilgi işlem tabanında kalıcı bir yuva mı talep ediyor, yoksa aynı sonucu geçici bir yardımcı program olarak elde edebilir mi? On vakadan dokuzunda, ihtiyacınız olan işlevsellik arka plan gözetim vergisi olmadan sunulabilir. Ve yapamadığı tek durumda, ona bir kök sertifika gibi davranın: manuel olarak denetlenmiş, aktif olarak izlenmiş ve belirli amacını aştığı anda acımasızca atılabilir.
Temiz bir tarayıcı, güvenli bir tarayıcıdır. Minimal bir eklenti listesi, hızlı bir tarayıcıdır. Ve güvenlik borcunuzu artırmadan herhangi bir arayüzü temiz koda dönüştüren, iyi tasarlanmış tek bir araç, üretken bir tarayıcıdır. Bahar temizliği sezonu, bir teknoloji blogu başlığıyla tetiklenen yıllık bir suçluluk duygusu olmamalıdır. En yakın geliştirme çevremize aldığımız yazılımlara uygulanan sürekli, sıfır güven zihniyeti olmalıdır.