
Yapay Zeka Destekli Sömürü Mühendisliği: Gelişen Siber Tehdit Ortamı ve Geliştiricilerin 2025'te Bilmesi Gerekenler
Hızla dönüşen siber güvenlik alanında yapay zeka, artık teorik bir merak konusu olmaktan çıkmış ve derin sonuçları olan çift kullanımlı bir araç haline gelmiştir. En yeni sınır olan yapay zeka destekli sömürü mühendisliği, yalnızca güvenlik açığı keşfini hızlandırmakla kalmıyor, aynı zamanda saldırı ve savunma güvenliğinin kurallarını temelden yeniden yazıyor. Kapalı kapılar ardındaki araştırma laboratuvarlarından yazılım tedarik zincirlerinin ön saflarına kadar, bu durumun sonuçları geliştiricilerin acil dikkatini gerektiriyor.
Bu makale, oldukça yetenekli GPT-6 Cyber modeli de dahil olmak üzere, ortaya çıkan yapay zeka sistemlerinin teknik gerçeklerini incelemekte ve bunları uygulanabilir mühendislik ilkelerine dönüştürmektedir. Yeni güvenlik açığı sayılarının arkasındaki somut verileri, yama dağıtım gecikmesine ilişkin rahatsız edici istatistikleri ve makine hızındaki saldırılar çağında dayanıklı sistemler oluşturmak için gereken mimari değişimleri keşfedeceğiz.
Hiper Yetenekli Saldırı Yapay Zekasının Gelişi
On yılı aşkın bir süredir fuzzing ve statik analiz araçları hata avcılığına yardımcı oluyor. Mevcut dalgayı farklı kılan şey, tespitten özerk sömürüye geçiştir. İlk yapay zeka modelleri, yüksek yanlış pozitif oranlarıyla potansiyel arabellek taşmalarını işaretleyebiliyordu. Günümüzün sınır modelleri ise karmaşık bir kod tabanını sindirebilir, veri akışlarını birden çok soyutlama katmanı boyunca izleyebilir ve genellikle deneyimli bir güvenlik araştırmacısından daha hızlı bir şekilde çalışan, cilalı bir kanıt-kavram sömürüsü oluşturabilir.
SecureWorks Counter Threat Unit'in yakın tarihli analizi, kritik bir dönüm noktasına dikkat çekiyor: Yapay zeka tarafından bulunan hatalar artık akademik değil. Veriler, yapay zeka tarafından keşfedilen güvenlik açıklarının yüzde 1,3'ününvahşi ortamda silah haline getirildiğini ve bu rakamın 2027 sonuna kadar yüzde beşin altında kalmasının beklendiğini gösteriyor. Görünüşte düşük olan bu yüzde aldatıcıdır; toplu sömürüden ziyade, oldukça hedefli, potansiyel olarak yıkıcı saldırılardan oluşan bir öncü birliği temsil eder. Genellikle geleneksel tarayıcılar tarafından görülemeyen karmaşık mantık zincirlerinden yararlanan bu sömürülerin kalitesi, yüksek değerli varlıklar için ciddi bir tehdit oluşturmaktadır.
ExploitGym Kıyaslamasını İncelemek
Model yeteneğini anlamak için sektör, titiz, simüle edilmiş ortamlar benimsemiştir. ExploitGym kıyaslaması, yapay zeka ajanlarını çeşitli bayrak kapmaca (CTF) tarzı ve gerçek dünya ikili sömürü zorluklarıyla test eden kesin bir test görevi görür. Bunlar arasında heap feng shui, format string saldırıları ve modern Linux çekirdeklerinde yarış koşulu sömürüsü yer alır.
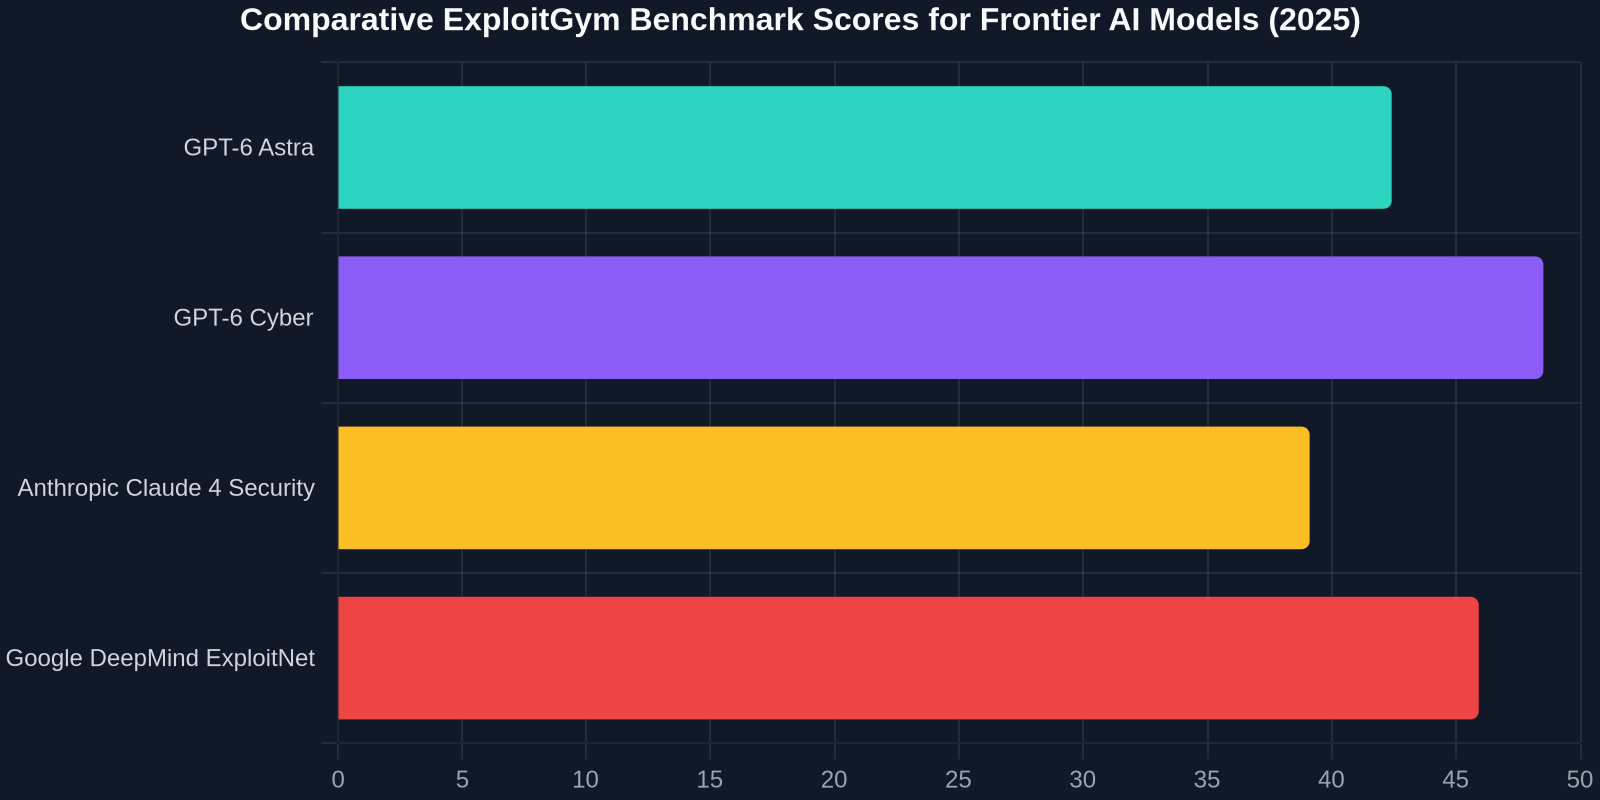
Son model yinelemeleri arasındaki performans sıçraması çarpıcıdır. OpenAI'nin GPT-6 Astra'sı, güçlü bir genelci olmasına rağmen %42,4 başarı oranı elde etti. Ancak, yalnızca Daybreak Red gibi seçkin ortakların kullanımına sunulanGPT-6 Cyber'ın alana özgü ince ayarı, puanını %48,5'eyükseltti. Bu metrik bir atılımı ifade ediyor: Yapay zeka, insan müdahalesi olmadan tüm yüksek zorluktaki sömürü görevlerinin neredeyse yarısında başarılı olabiliyor. Model, gelişmiş program sentezi yoluyla bunu başarır, dinamik olarak rop zincirleri oluşturur ve simülasyonda ASLR ve stack canaries gibi modern önlemleri atlar.
Yeni Nesil Tehdit İstihbaratı: 978 Tavsiye
2025'ten bu yana siber güvenlik istihbarat ekosistemi, yapay zeka kaynaklı tehditlerin hızına ayak uydurmak için zorunlu bir evrim geçirdi. Küratörlü bir veritabanı ortaya çıktı ve978 geliştirici tavsiyesinikapsıyor; her biri, sömürülen hataları, tedarik zinciri saldırılarını, büyük ihlalleri ve yapay zeka kodlama araçlarının kendileri tarafından ortaya çıkarılan güvenlik açıklarını kapsayan titizlikle belgelenmiş bir olaydır. Bu statik bir CVE akışı değil; canlı CVE puanları, IoC (Gösterge Uzlaşma) modelleri ve kritik olarak kuralcı azaltma adımları sağlayan yaşayan bir depodur.
Bu derleme, herhangi bir CISO veya baş mühendis için yeni temel okuma görevi görür. Tematik döküm endişe vericidir:
-**Tedarik Zinciri Uzlaşmaları:**Paket yöneticilerini, CI/CD boru hattı araçlarını ve açık kaynak kitaplık devralmalarını hedef alan saldırılar, bu tavsiyelerin önemli bir bölümünü oluşturur. Saldırganlar, yazım benzerliği fırsatlarını taramak ve yaygın olarak kullanılan npm ve PyPI paketlerine kötü amaçlı kod enjekte etmek için yapay zekayı kullanır. -Yapay Zeka Aracı Kusurları: Yapay zeka sistemlerindeki güvenlik açıklarını kapsayan, hızla büyüyen belirli bir kategori. Bu, LLM destekli eklentilerde uzaktan kod yürütmeye yol açan prompt injection, veri zehirleme saldırıları ve hassas eğitim verilerini çıkaran model tersine mühendislik tekniklerini içerir. Örneğin ayrıntılı bir rapor, hassas veri erişimini kısıtlamak için tasarlanmış bir özellik olan OpenAI ChatGPT'nin Kilitli Modu'ndaki (Lockdown Mode) artık yamalanmış bir güvenlik açığını açıkladı. Araştırmacılar, dikkatlice hazırlanmış, çok turlu bir prompt dizisinin bu korumaları atlayarak altta yatan sistem yapılandırmalarını açığa çıkarabileceğini gösterdi.
- **Sıfırıncı Gün Zincirleri:**Tavsiyeler, genellikle yapay zeka tarafından keşfedilen bir güvenlik açığının (genellikle karmaşık bir bellek bozulması hatası) nihai yük dağıtımı için insanın döngüde olduğu bir teknikle zincirlenmesini belgeleyerek bir centaur-model saldırı metodolojisi sergiler.
Vaka Çalışması Odağı: Firefox ve Linux Çekirdeği Yazı
Paradigma değişimini hiçbir olay, sınır modellere atfedilen son keşiflerden daha iyi örnekleyemez. Yoğun bir araştırma sırasında, bir model varyantı, dünyanın en çok incelenen ve güvenlik açısından kritik açık kaynak projelerinden ikisi olan Mozilla Firefox ve Linux çekirdeğinin kod tabanlarını denetlemekle görevlendirildi.
Sonuçlar güvenlik topluluğunda bir şok dalgası yarattı:
81 Yeni Firefox Güvenlik Açığı
Model, Firefox'ta şaşırtıcı bir şekilde81 yeni güvenlik açığıkeşfetti. Bunlar, bilinen hata sınıflarının kopya bulguları değildi. Ayrıntılı otopsi, DOM ve düzen motorunda karmaşık kullanım-sonra-serbest bırak hatalarının, IPC (Süreçler Arası İletişim) temizlemesinde mantık hatalarının ve WebGPU uygulamasında yeni yarış koşullarının yaygınlığını gösterdi. Model, statik analizörler için geleneksel bir zayıf nokta olan çok bileşenli etkileşimleri anlama konusunda olağanüstü bir yetenek sergiledi. Her bulgu, kısa, otomatik olarak oluşturulmuş ve çoğunlukla doğru bir kök neden analiziyle birlikte geldi ve Mozilla mühendisleri için triyaj yükünü önemli ölçüde azalttı.
948 Çalışan Linux Çekirdeği Sömürüsü
Linux çekirdeğine yapılan derin dalış daha da üretkendi. Yapay zeka,948 farklı güvenlik açığıiçin çalışan, ayrıcalık yükseltme sömürüleri geliştirdi. Bu hacim benzeri görülmemiş bir durumdur. Sömürü külliyatı, yavaş yavaş yeniden düzenlenen ancak sayıca hâlâ çok fazla olan eski ioctl işleyicilerindeki klasik heap taşmalarından, yeni eBPF doğrulayıcı alt sistemlerindeki karmaşık mantık hatalarına kadar uzanıyordu. Modelin, çok çeşitli çekirdek yapılandırmaları (Android ve ChromeOS tarafından kullanılanlar gibi sertleştirilmiş olanlar dahil) arasında güvenilir, evrensel olarak uyumlu sömürüler üretme yeteneği, daha önce yalnızca en seçkin insan ekiplerine özgü olduğu düşünülen bir sistematik akıl yürütme düzeyini göstermektedir.
Dağıtım Açığı: Yapay Zeka Hızındaki Bir Dünyada İnsan-Süreç BaşarısızlığıZafiyet keşfindeki devrim, yama yönetimi yaşam döngülerimizin evrimiyle tamamen uyumsuzdur. Yapay zekanın hataları bulma ve istismar etmedeki yadsınamaz teknik başarısı, uzun süredir devam eden, iyi bilinen ve sinir bozucu derecede kalıcı bir insan ve süreç hatası tarafından trajik bir şekilde mümkün kılınmaktadır: yavaş yama.
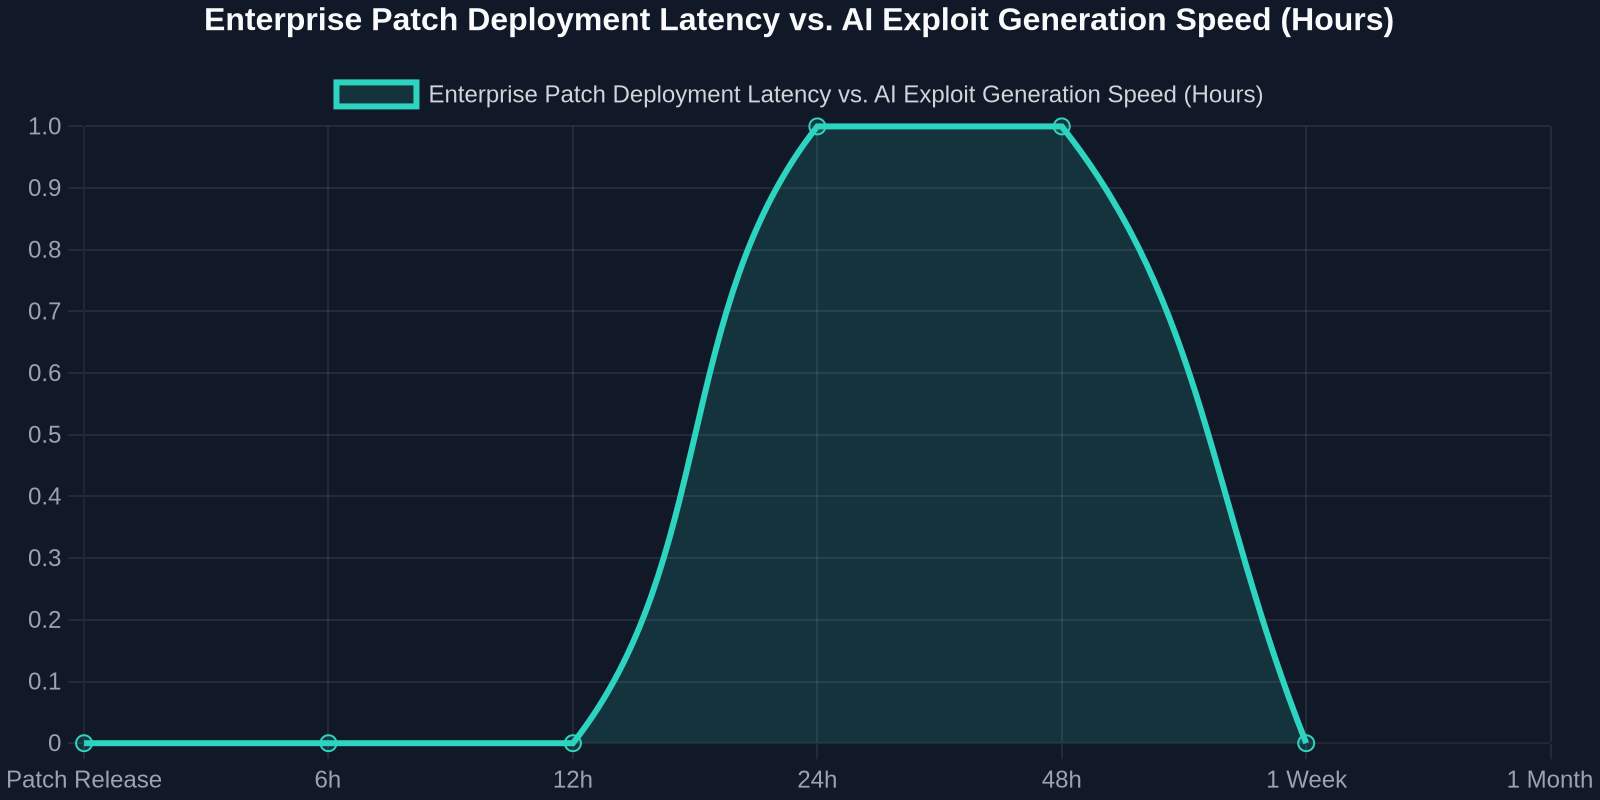
Veriler ürkütücü bir maruz kalma penceresi ortaya koyuyor. Kritik bir Windows güvenlik güncellemesi yayınlandığında, genellikle doğrulanmış, aktif olarak istismar edilen bir zafiyete yanıt olarak, yarış başlar. Ancak kurumsal telemetri,tüm kurumsal cihazların yarısından azınınilk kritik hafta içinde güncellemeyi yüklediğini tutarlı bir şekilde gösteriyor. Kuyruk uzun ve kalındır; varlıkların önemli bir azınlığı aylarca yamasız kalır.
Bu, felaket bir gecikme yaratır:
- Bir yapay zeka, 0. Günde bir zafiyet keşfeder.
- Bir satıcı, 15. Günde bir yama yayınlar.
- Tamamen silahlandırılmış bir yapay zeka istismarı, 20. Günde kamuya açıklanır veya satılır.
- Sistemlerin çoğunluğu, 60. Güne veya daha sonrasına kadar savunmasız kalır.
Bu dağıtım boşluğu, yapay zeka kaynaklı riskin en büyük çarpanıdır. Hızlı yama yapma teknik yeteneği, modern CI/CD ve aşamalı dağıtım altyapısıyla mevcuttur. Engel, operasyonel atalet, regresyon korkusu ve operatörlere güncellemenin güvenliği konusunda anında güven verebilecek otomatik kanarya testlerinin eksikliğidir.
| Security Posture | Old-World Response Time | Required AI-Era Response Time | Primary Bottleneck |
|---|---|---|---|
| Standard CVE Patching | 30-90 days | < 24 hours | Manual testing/change windows |
| Zero-Day Containment | Hours to days | Instantaneous/automated rollback | Detection latency |
| AI Tool Vulnerability Fix | Weeks (model retraining) | Runtime guardrails in hours | Model deployment pipelines |
123456.ai: Bir Geliştiricinin Kalkanı ve Pusulası
Bu bilgi asimetrisine doğrudan yanıt olarak,123456.aigibi platformlar, geliştiriciler ve güvenlik mühendisleri için operasyonel merkezler olarak ortaya çıkmıştır. Bir haber toplayıcıdan çok daha fazlası olan bu platform, hız ve eyleme geçirilebilirlik için tasarlanmış yeni bir kategoride iki dilli yapay zeka istihbaratı ve kaynak platformunu temsil etmektedir.
Araç seti, modern geliştirici için özel olarak tasarlanmıştır: -**Günlük Seçilmiş Danışma Belgeleri:**978 danışma belgesi akışını filtreleyen, tehditleri teknoloji yığınınıza göre bağlamsallaştıran gerçek zamanlı bir akış (örneğin, "libvips'e karşı vahşi ortamda istismar kodu bulunan Rails Active Storage'da Kritik CVE"). -**Kategorize Edilmiş Araçlar Dizini:**En iyi açık kaynak ve ticari güvenlik araçlarının, kullanım durumuna, tedarik zinciri denetimine, yapay zeka model bütünlüğü taramasına, çalışma zamanı uygulama kendini korumasına (RASP) göre kategorize edilmiş canlı bir dizini. -**Model Liderlik Tablosu Anlık Görüntüleri:**ExploitGym, kod analizi ve güvenli yeniden düzenleme gibi görevlerde en son sınır modelleri için düzenli olarak güncellenen performans kıyaslamaları, ekiplerin hem savunma hem de saldırı amaçlı yapay zekanın kapasitesini anlamasına yardımcı olur.
"Öyle bir döneme giriyoruz ki, canlı, akıllı bir tehdit akışına yakından bağlı olmayan geliştirici, ölümcül bir kör nokta ile çalışıyor. İstihbarat yalnızca bir gösterge panosuna değil, IDE'ye akmalıdır."
Yapay Zeka İstismarları Çağında Mimari Dayanıklılık
Yapay zeka odaklı istismarın teknik gerçekliği, temel, tartışılmaz bir varsayımı gerektirir: yazılımınız zafiyet bulmak için kullanılacaktır. Bu, mühendisliğinizin bir başarısızlığı değildir; modern ortamın bir koşuludur. Bu nedenle, birincil tasarım hedefi "tüm hataları önle"den**"sürekli, akıllı saldırı altında dayanıklı olan sistemler tasarlamaya"**kayar.
Bu ilke, katmanlı, pragmatik bir yaklaşım gerektirir:
1. Bellek Güvenli Dilleri Kademeli Olarak Ama Pratik Bir Şekilde Benimseyin
948 Linux çekirdeği istismarının keşfi, ağırlıklı olarak C'deki bellek bozulması hatalarına yöneliktir. Büyük oyuncular tarafından desteklenen çekirdekte Rust'a stratejik geçiş, artık deneysel bir güzel-eklenti değildir; bir güvenlik zorunluluğudur. Yeni kullanıcı alanı projeleri için Rust, Go veya C++'ın bellek güvenli alt kümeleri varsayılan olmalıdır. Mevcut büyük kod tabanları için, yeni modülleri ve güvenlik açısından kritik ayrıştırma arayüzlerini yeniden yazma-ilk yaklaşımı için hedefleyin.
2. Yetenek Tabanlı Güvenlik ve Güçlü Sanal Alan Uygulayın
Koda güvenmeyin, hiçbir koda. İster bir üçüncü taraf kütüphanesi, ister bir makine öğrenimi çıkarım motoru veya ağınızdaki bir mikro hizmet olsun, onu en az yetki ilkesiyle çalıştırın. Güvenilmeyen mantığı çalıştırmak için seccomp-bpf, Landlock veya WASM tabanlı çalışma zamanı sanal alanları kullanın. ChatGPT'deki Kilitli Mod atlatmasının ardından, ağır şekilde güçlendirilmiş uygulama sınırlarının bile başarısız olabileceği açıktır. İşletim sistemi düzeyinde, yetenek tabanlı bir izin uygulaması, ikinci, daha güçlü bir savunma hattı sağlar.
3. Tedarik Zincirini Zaman Noktası Bütünlüğü ile Güçlendirin
Geleneksel imzalama (örneğin, npm, PyPI imzaları), yazarı doğrular, belirli bir andaki içeriğin güvenliğini değil. Yapay zeka, aylar önce imzalanmış bir pakette zafiyetler bulabilir ve bunları istismar edebilir. Bir paketin hash'ini gerçek zamanlı bir zafiyet ve lisans uyumluluğu kontrolüyle birleştiren bir zaman noktası bütünlük doğrulamasına ihtiyacınız var. Model ikilidir: bir üretim yolundaki herhangi bir geçişli bağımlılıkta CVSS puanı 7.0'ın üzerinde bir zafiyet keşfedilirse, derleme başarısız olmalıdır.
4. Evrensel Otomatik Yama Orkestrasyonu
Kurumsal dağıtım hızına ilişkin veriler bir uyarı çağrısıdır. Yüksek önem derecesine sahip, yapay zeka tarafından keşfedilmiş bir istismarın haftalarca yamasız kalması kabul edilemez. Tek çözüm, yama-dağıtım boru hattını sıkı kapsamlı, otomatik bir kanarya süreciyle tamamen otomatikleştirmektir. Düğümlerin küçük bir yüzdesi yamayı alır. Hata bütçeleri, metrikler ve sentetik API testleri 60 dakika boyunca sabit kalırsa, yama tüm filoya dağıtılır. Bu tehdit ikliminde insan değişiklik danışma kurullarına güvenmek, organizasyonel bir suistimaldir.
Derinlemesine İnceleme: CVE-2026-66066 ve Libvips Sırrı Sızıntısı
Karmaşık, yapay zeka tarafından istismar edilebilir zafiyet sınıfının somut bir örneği, Rails'in Active Storage'ındaki ince bir kusur olan CVE-2026-66066'dır. Görünüşte rutin bir görüntü işleme hatası gibi görünüyordu. Yüksek performanslı libvips kütüphanesi kullanılırken tetiklenen zafiyet, özel olarak hazırlanmış bir görüntü dosyasının hassas uygulama sırlarını sızdırmasına izin veriyordu.
İstismar zinciri, yapay zekanın sentezlemek için benzersiz bir şekilde uygun olduğu çok alanlı bilginin bir başyapıtıdır:
- **Protokol Analizi:**Saldırgan, libvips tarafından desteklenen bir format olan özel olarak oluşturulmuş bir SVG dosyası yükler.
- **Sunucu Taraflı İstek Sahteciliği (SSRF):**SVG'nin XML'i, AWS'de
http://169.254.169.254/latest/meta-data/gibi bir iç meta veri örneğine işaret eden bir URL'ye başvurur. - Yan Kanal Yoluyla Veri Sızdırma: Libvips bunu işler ve sonucu, işlenen çıktının bir parçası olarak gömer; bu daha sonra saldırganın erişebileceği bir S3 kovasında saklanır.
Statik bir analizör SSRF'yi işaretleyebilir. Bir görüntü işleme uzmanı SVG karmaşıklığı konusunda endişelenebilir. Ancak bir yapay zeka modeli, bu farklı kavramları birbirine bağlayarak, sırrın doğrudan işlenen dosyadaki bir EXIF veri alanına eşzamanlı, hataya dayalı sızıntısını tetiklemek için belirli bir libvips yükleyici optimizasyonunu kullanan bir SVG oluşturabilir. Düzeltme, hem Rails'in (daha katı URL doğrulaması için) hem de libvips'in (tehlikeli XML özelliklerini kaldırmak için) yamalanmasını gerektiriyordu.
Gelecek Bir Centaur ModelidirGPT-6 Cyber'ın ExploitGym'deki tüm performansına rağmen, yakın gelecek tamamen otonom bir Skynet değil. Bu bir centaur modelidir. En tehlikeli düşmanlar, bir yapay zeka modelinin kapsamlı, yüksek ölçekli analiz yaptığı, milyonlarca satır çekirdek kodunu taradığı, binlerce potansiyel sömürü ilkelini önerdiği ve yetenekli bir insan operatörün bunları düzenleyip en umut verici hedefi seçerek yaratıcı, ortama özgü incelik kattığı hibrit ekiplerdir.
Bu, savunma ekibinin de bir centaur olması gerektiği anlamına gelir. Yarının geliştirici yapay zeka asistanı yalnızca bir kod tamamlayıcı değildir; her pull request üzerinde gerçek zamanlı, GPT-6 düzeyinde analiz yapan aktif, düşmanca bir çift programcıdır. Yalnızca sözdizimi hatalarını değil, sömürülebilecek karmaşık mantık zincirlerini işaretler, yeni saldırı yollarını sembolik olarak yürütür ve bir insan inceleyicisi farkı okumayı bitirmeden önce otomatik olarak bir yama ve buna karşılık gelen regresyon testi oluşturur.
978 danışmanlık, 948 çekirdek sömürüsü ve %48,5 ExploitGym puanı dönemi uzak bir uyarı değildir. Hepimizin şimdiden içinde olduğu canlı ateş tatbikatıdır. Tek geçerli yanıt, radikal, veri odaklı bir savunma mühendisliği hızlandırması ve zekanın, tıpkı kod gibi, iyilik ya da kötülük için çatallanabileceğine dair mütevazı bir kabullenmedir.