
Вредоносное ПО ClickFix: Как поддельные расширения браузера компрометируют рабочие процессы разработчиков
Расширения браузера стали незаменимыми для фронтенд-разработчиков. Они анализируют дизайн, проверяют макеты и автоматизируют повторяющиеся задачи. Но эта зависимость также открывает опасный вектор атаки — вредоносные расширения, которые выглядят легитимными, но на самом деле являются шпионским ПО, программами-вымогателями или похитителями данных.
Недавний отчет «Лаборатории Касперского» описывает сложную кампанию под названием ClickFix. Это вредоносное ПО нацелено не на обычного пользователя; оно специально заманивает разработчиков и опытных пользователей, имитируя установку доверенных расширений. Понимание ClickFix критически важно для каждого разработчика, который ценит как продуктивность, так и безопасность.
Что такое вредоносное ПО ClickFix?
ClickFix — это вредоносное ПО, основанное на социальной инженерии, которое обманом заставляет жертв устанавливать вредоносные расширения браузера. Атака начинается с скомпрометированного веб-сайта, который отображает поддельное диалоговое окно, часто стилизованное точно под запрос разрешений расширения Chrome или Edge. Сообщение предупреждает об «отсутствующем плагине», «устаревшем драйвере» или «ошибке сертификата безопасности» и просит пользователя нажать «Установить расширение», чтобы исправить проблему.
Как только пользователь нажимает кнопку, вредоносное расширение загружается из, казалось бы, надежного источника, часто через скрытый редирект. Затем расширение получает широкие разрешения: чтение всех данных веб-сайтов, доступ к файлам cookie, захват нажатий клавиш и даже выгрузку локальных файлов через доступ file://.
Злоумышленники ClickFix специально нацеливаются на форумы разработчиков, issues на GitHub и страницы документации пакетов npm для распространения вредоносных запросов. Они знают, что разработчики привыкли доверять процессу установки расширений.
Как ClickFix нацеливается именно на разработчиков
Разработчики являются приоритетными целями, потому что у них повышенный системный доступ и они работают с конфиденциальными активами (ключи API, токены аутентификации, производственные учетные данные). ClickFix использует это следующим образом:
- Контекстные приманки: Запрос появляется на площадке для кода (например, CodePen, JSFiddle) с утверждением, что «требуется обновление React DevTools» или «отладчик Vue.js отсутствует». Разработчик, желая продолжить отладку, нажимает, не задумываясь.
- Поддельные страницы ошибок: Когда загружается локальный сервер разработки (localhost), появляется поддельное предупреждение SSL, призывающее разработчика «установить расширение локального сертификата безопасности», которое на самом деле является вредоносным ПО.
- Фишинг через клонированные сайты: Злоумышленник клонирует популярные страницы расширений (например, известный пипетка или форматировщик JSON) и внедряет вредоносную нагрузку. Поддельная страница выглядит пиксель-в-пиксель идентично настоящей.
Техническая анатомия атаки ClickFix
Давайте разберем, что происходит после установки расширения. Вредоносное расширение обычно содержит manifest.json с разрешениями, такими как <all_urls>, webRequest, cookies и storage. Оно также может включать возможности native messaging для взаимодействия с внешними скриптами.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
Фоновый скрипт затем:
- Отслеживает все HTTP-запросы для кражи ключей API, токенов и данных форм.
- Внедряет скрипт на каждую страницу для захвата нажатий клавиш и содержимого буфера обмена.
- Периодически отправляет украденные данные на командный сервер.
- Использует обфускацию JavaScript для уклонения от обнаружения сканерами безопасности.
Многие из скомпрометированных расширений проходят проверку Chrome Web Store, потому что они скрывают вредоносный код в обфусцированных модулях, которые загружаются только после пост-установочного ping на сервер.
Реальное влияние: почему разработчикам нужно быть внимательными
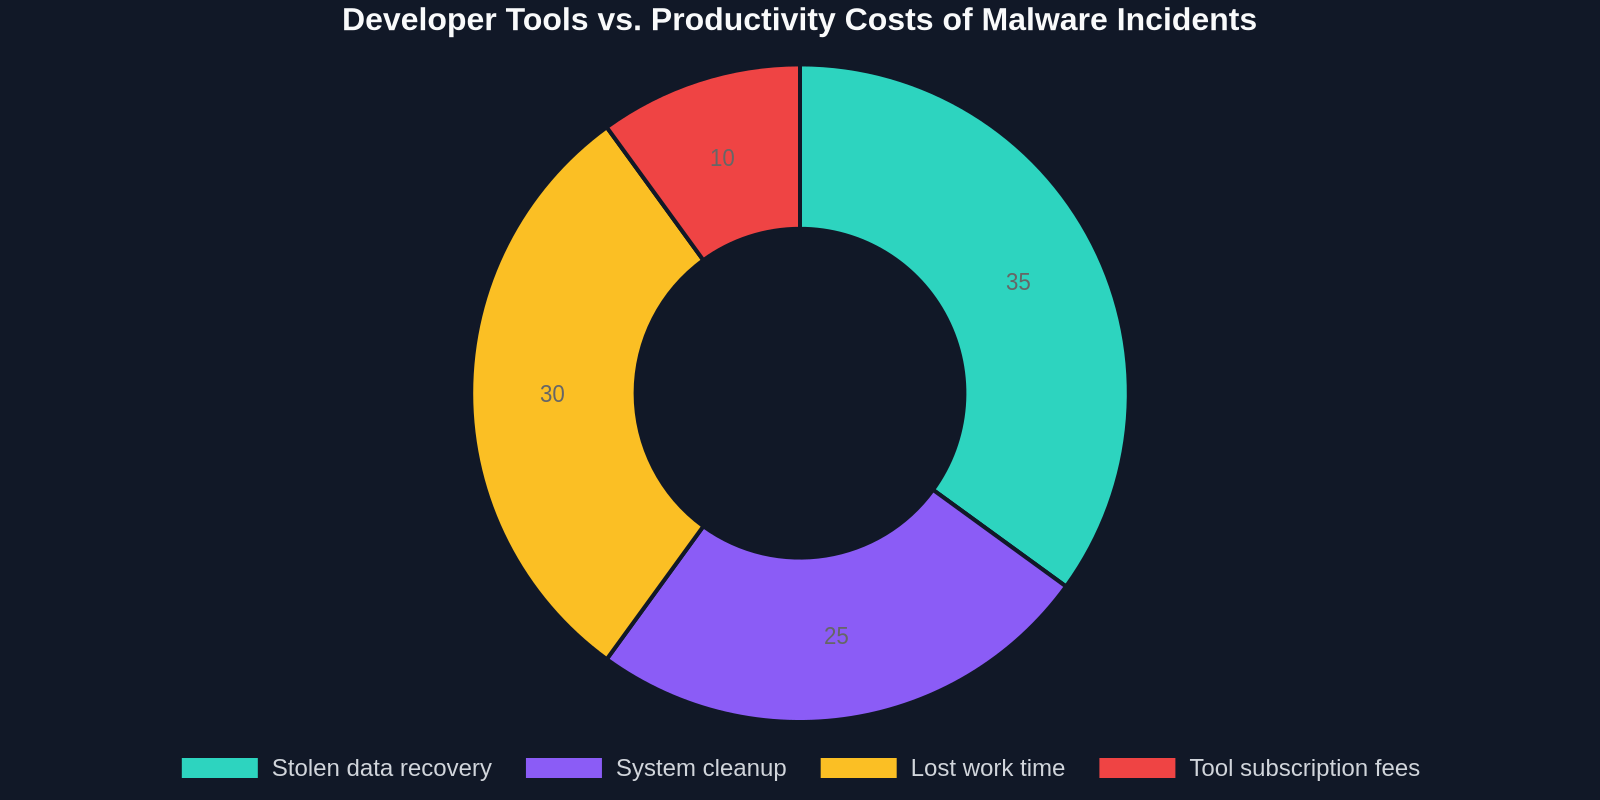
Для фронтенд-разработчика скомпрометированное расширение может означать:
- Кража учетных данных: Доступ к производственным базам данных, CI/CD пайплайнам и облачным консолям.
- Утечка данных: Клиентские дизайны, проприетарный код и внутренняя документация.
- Риск для цепочки поставок: Если расширение имеет доступ к репозиториям npm или git, оно может изменять файлы пакетов или фиксировать вредоносный код.
- Ущерб репутации: Утечка, связанная со скомпрометированной машиной разработчика, может навредить карьерным перспективам и доверию команды.
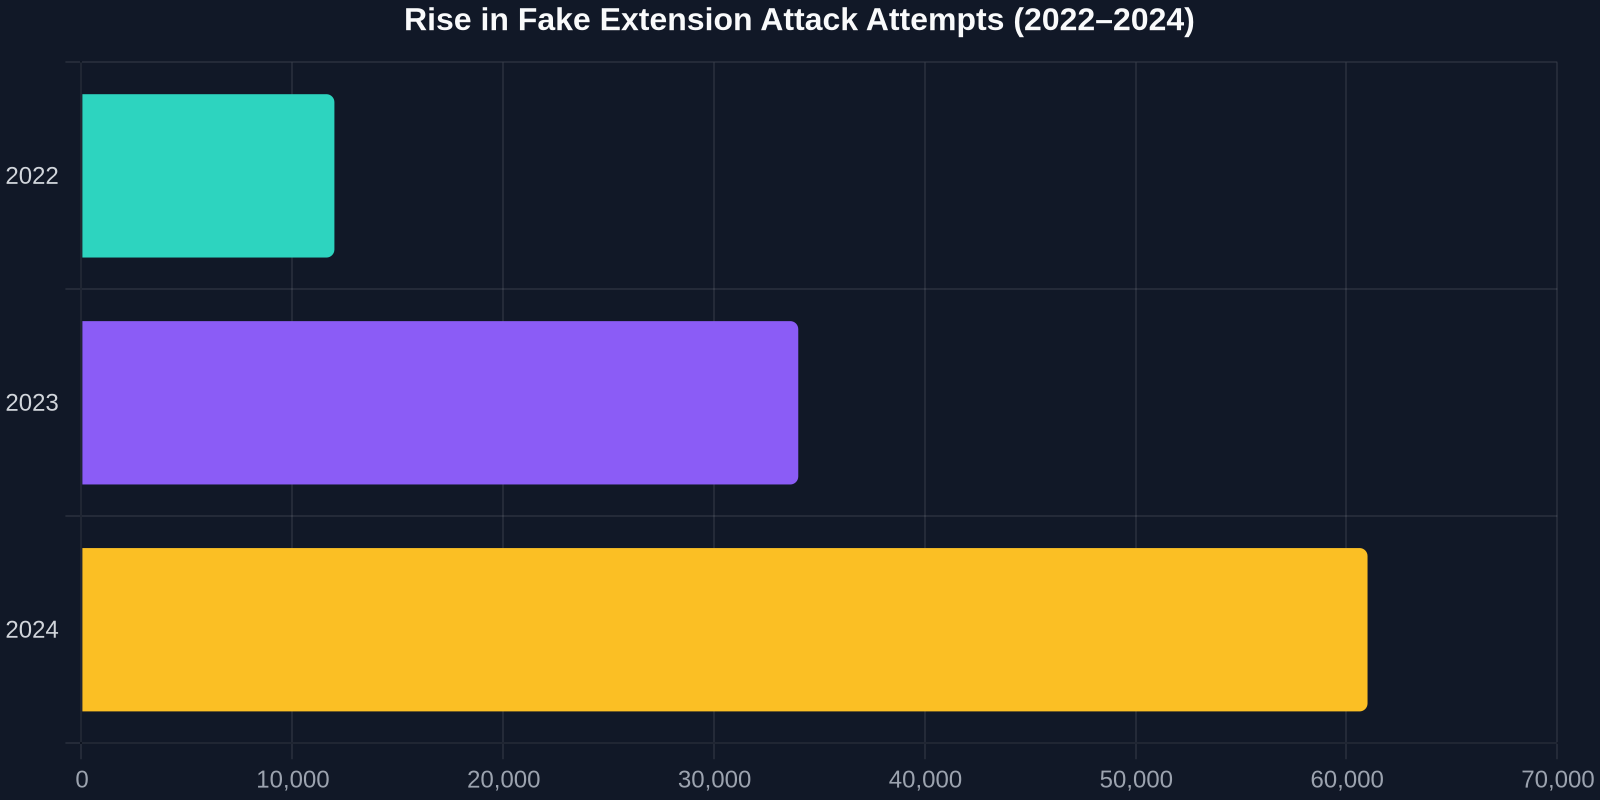
Частота таких атак растет. По данным «Лаборатории Касперского», варианты ClickFix были ответственны за более чем 40 000 подтвержденных заражений только за последние шесть месяцев, причем непропорционально большое количество жертв — инженеры-программисты.
Как DivMagic разрывает цепочку атак
DivMagic — это доверенное расширение браузера, созданное специально для фронтенд-разработчиков, и его архитектура по своей сути избегает опасностей ClickFix и подобных вредоносных программ:
- Отсутствие обманных запросов на установку: DivMagic можно установить только из официального Chrome Web Store и проверенных дополнений Microsoft Edge. Он никогда не использует поддельные диалоги «требуется обновление».
- Минимальные разрешения: DivMagic запрашивает только разрешения, необходимые для копирования CSS с веб-сайтов, без
<all_urls>, безcookies, безwebRequest. Вы можете проверить исходный код на GitHub, чтобы убедиться. - Активное сообщество разработчиков: Расширение имеет открытый исходный код и регулярно проверяется. Проблемы прозрачно отслеживаются на GitHub.
- Отсутствие внешних серверных вызовов: Весь скопированный код обрабатывается локально в вашем браузере. Никакие данные никогда не покидают вашу машину.
Перед установкой любого расширения всегда проверяйте его разрешения, количество звезд и дату последнего обновления. Прозрачная модель разработки DivMagic позволяет легко ему доверять.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
Лучшие практики для предотвращения ClickFix и подобных угроз
- Проверьте ID расширения: Сопоставьте ID в магазине с официальным сайтом разработчика. ID в Chrome Web Store уникальны, добавьте их в закладки.
- Используйте политику «Разрешать только из магазина»: В управляемых средах (офис) применяйте политику, блокирующую расширения, установленные в обход магазина.
- Внимательно проверяйте предупреждения о разрешениях: Если палитра цветов запрашивает
<all_urls>иcookies, это красный флаг. - Обновляйте расширения вовремя: Устаревшие расширения могут содержать известные уязвимости. Но обновляйтесь только из официального магазина, никогда через всплывающие предупреждения.
- Используйте проверенный набор инструментов: Придерживайтесь известных расширений, таких как DivMagic, React DevTools (официальное) и Lighthouse. Оценивайте любой новый инструмент перед установкой.
- Обучайте свою команду: Проведите семинар по безопасности с демонстрацией ClickFix. Покажите, как поддельное диалоговое окно выглядит идентично настоящему.
«Самые опасные дыры в безопасности — не в вашем коде, а в инструментах, которым вы доверяете не задумываясь». Адаптировано из высказывания исследователя безопасности Брайана Кребса
Заключение
Расширения браузера — это швейцарский нож фронтенд-разработки, но каждый новый инструмент добавляет потенциальную точку входа для вредоносного ПО. ClickFix — суровое напоминание о том, что киберпреступники адаптируют методы социальной инженерии, чтобы нацеливаться именно на разработчиков. Оставаясь в курсе, проверяя источники и выбирая прозрачные инструменты с минимальными разрешениями, такие как DivMagic, вы можете защитить свой рабочий процесс и свою карьеру.
В следующий раз, когда всплывающее окно предложит установить «обязательное расширение безопасности», остановитесь, проверьте и подумайте — это может спасти вас от того, чтобы стать статистикой ClickFix.