
Вредоносные расширения браузера: новый рубеж манипуляции пользовательским интерфейсом и безопасный путь вперед для разработчиков
Недавнее глубокое исследование уязвимостей браузерных расширений, проведенное экспертами по кибербезопасности, обнажает пугающую реальность: те самые инструменты, которые мы устанавливаем для настройки веб-интерфейса или повышения продуктивности, могут оказаться волками в овечьей шкуре. Анализ 2026 года на The Hacker News подробно описывает, как вредоносные расширения не просто крадут данные — они могут хирургически манипулировать самим пользовательским интерфейсом, чтобы обманывать пользователей, разработчиков и даже системы безопасности. Речь идет не о грубых всплывающих баннерах; речь о переписывании DOM и CSS живого веб-сайта, который вы видите, для проведения сложных атак "человек в браузере". Для фронтенд-разработчиков и UI-инженеров это исследование — тревожный звонок, заставляющий фундаментально пересмотреть то, как мы доверяем браузерным инструментам, и, что критически важно, как мы безопасно инспектируем, изучаем и копируем веб-дизайн.
Напряжение очевидно: наш рабочий процесс как современных создателей интерфейсов процветает благодаря возможности копировать и адаптировать элементы из веб-сайтов прямо в браузере. Но если расширения могут быть скомпрометированы, чтобы изменять то, что мы видим, как мы можем доверять, что CSS, который мы "копируем" со страницы через сомнительное расширение, вообще реален? Мы разберем конкретные угрозы, описанные в исследовании, проанализируем технические векторы атак, такие как DOM-галлюцинация, а затем перейдем к критическому решению — принципиально иному, доступному только для чтения подходу к извлечению UI, который воплощает DivMagic, сохраняя ваш творческий процесс в безопасности, а кодовую базу — чистой.
Анатомия атаки браузерного расширения, нацеленной на UI
Чтобы понять опасность, нужно сначала оценить мощь, которой обладает браузерное расширение. Современные расширения, особенно заявленные как Manifest V3, все еще имеют возможность читать и изменять данные на посещаемых вами сайтах, при условии, что пользователь предоставил разрешения на хост. Исследование подчеркивает сдвиг от пассивного сбора данных к активному обману UI. Эти расширения внедряют свои собственные CSS и JavaScript в контекст выполнения целевой страницы, делая свои вредоносные слои интерфейса неотличимыми от легитимного сайта для невооруженного глаза.
Это не неуклюжие наложения десятилетней давности. Вредоносный код тщательно инспектирует существующую таблицу стилей сайта, извлекая семейства шрифтов, цветовые палитры и тени блоков, а затем генерирует поддельные окна подсказок, формы входа или интерфейсы криптовалютных кошельков, которые являются пиксельно-идеальными копиями. Настоящий ужас для разработчиков заключается в том, что если бы вы использовали такое зараженное расширение как "инспектор CSS" или "поисковик шрифтов", оно могло бы незаметно показывать вам измененные значения свойств на панели DevTools. Исследование подтверждает, что продвинутые штаммы активно подключаются к API chrome.devtools.inspectedWindow, чтобы передавать фальсифицированные данные непосредственно вам, разработчику, эффективно отравляя ваш процесс обучения и потенциально внедряя бэкдорированные дизайн-токены в ваши собственные проекты.
DOM-галлюцинация: когда "Копировать внешний HTML" вам лжет
Самый технически захватывающий вектор атаки, описанный в деталях, — это DOM-галлюцинация. В нормальных условиях, когда вы щелкаете правой кнопкой мыши по элементу и выбираете "Инспектировать", вы ожидаете, что инструменты разработчика браузера покажут вам объективный снимок живой объектной модели документа. Вредоносное расширение с глубокими разрешениями может перехватить это. Оно не просто накладывает элемент визуально; оно переписывает DOM-дерево так, как сообщается API, еще до того, как ваши DevTools его отобразят. Это означает, что сам HTML, который, как вы думали, вы копируете с авторитетного сайта, может быть фантомом, созданным злоумышленником. Для UI-инженера, собирающего паттерны дизайн-систем, галлюцинированный DOM-узел может внедрить скрытый вредоносный обработчик событий или маску тонкой XSS-нагрузки, которая ускользнет от вашего визуального ревью кода.
Паралич рабочего процесса фронтенда: проблемы доверия в "Просмотре исходного кода"
Эта угроза фундаментально разрушает основной, почти священный, цикл обучения разработчика. С самого зарождения веба "Просмотр исходного кода страницы" и "Инспектировать элемент" были университетом для поколений фронтенд-разработчиков. Мы разбираем красивые анимации с отмеченных наградами сайтов, понимаем сложные сеточные макеты, отслеживая grid-template-areas, и извлекаем полигоны clip-path для идеальной формы секции hero. Что происходит, когда учитель был молча и злонамеренно заменен?
Самое опасное вредоносное ПО для разработчика — не то, которое ломает ваш компьютер; это то, которое медленно отравляет ваше понимание CSS, одну галлюцинированную свойство за раз.
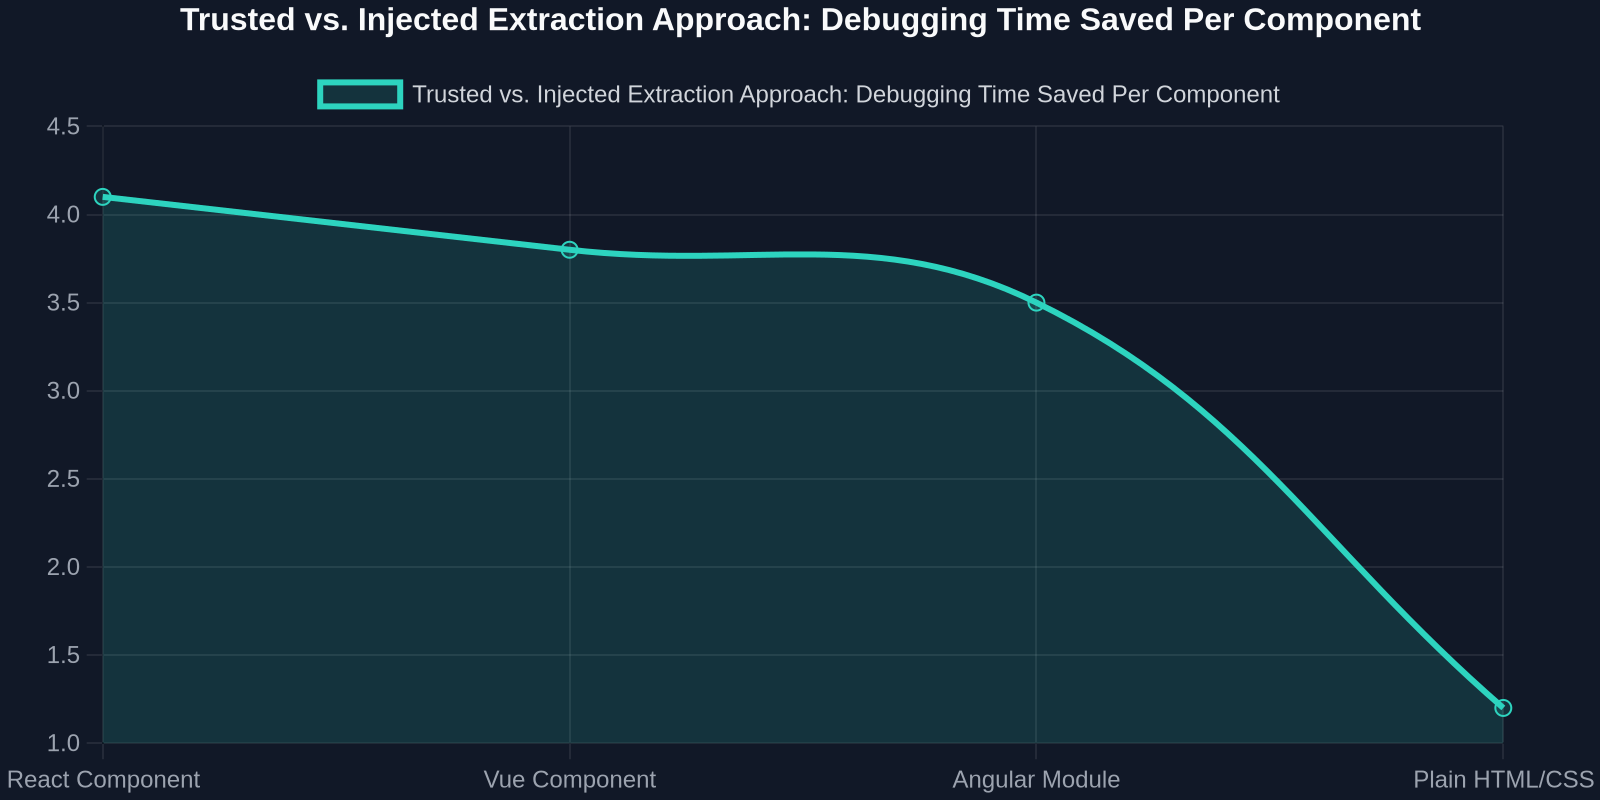
Анализ упоминает, что зараженные машины в исследованной песочнице показали 200% увеличение подавления консольных предупреждений расширением для сокрытия собственных ошибок. Что еще более тревожно, ключевые веб-API, такие как getComputedStyle, были обезьяньими заплатками для возврата фальсифицированных значений. Для разработчика, создающего библиотеку UI-компонентов, это могло означать веру в то, что определенный трюк с тройным вложенным flexbox работает кросс-браузерно, когда на самом деле локальное расширение искусственно исправляло его рендеринг. Когда вы позже развернете этот компонент вживую, без расширения, он развалится. Потерянное время на отладку здесь — не неудобство; это прямой удар по скорости и качеству кода.
Парадигма DivMagic: безопасное копирование UI без рискованного выполнения расширения
Здесь архитектурный выбор того, как вы извлекаете элементы UI, становится вашим основным средством контроля безопасности. Большинство расширений для извлечения CSS работают, внедряя сложный JavaScript непосредственно в DOM веб-страницы. Они должны манипулировать, обходить и клонировать узлы, пока их скрипты активно выполняются в целевом источнике. Это и есть вектор компрометации. Подход DivMagic принципиально доступен только для чтения и не внедряется. Он функционирует как локализованный сервис, который анализирует необработанные, немодифицированные статические снимки DOM и CSSOM, предоставленные нативными API расширений браузера, без внедрения кода в среду выполнения веб-сайта. Ни один сторонний скрипт не касается контекста живой страницы, что делает DOM-галлюцинацию из кросс-источниковой атаки практически невозможной для этого случая использования.
Для UI-разработчика это означает, что шестнадцатеричный код, который вы копируете для фона кнопки призыва к действию, определенно является тем, что из авторитетной таблицы стилей сайта, а не инъекцией злоумышленника. Структура сетки, которую вы конвертируете в свой проект Tailwind, не несет скрытого троянского коня в виде дополнительного вредоносного div. Гарантия безопасности заключается не в том, что DivMagic "обнаруживает" плохие расширения, а в том, что сам механизм, который он использует для предоставления вам пиксельно-идеального, конвертируемого кода, не открывает поверхность атаки, где играют эти плохие расширения.
За пределами безопасности: целостность дизайн-токенов
Разговор выходит за рамки безопасности в область чистой целостности дизайна. По мере взросления UI-разработки команды переходят к токен-ориентированным рабочим процессам, где цвет — это не шестнадцатеричное значение, а var(--color-primary-500). Копирование сырого CSS со страницы неизбежно уплощает эту структуру токенов в статические, непрозрачные значения, которые являются кошмаром для поддержки. Угроза вредоносных расширений ускоряет эту проблему. Скомпрометированное расширение могло бы не только уплощать ваши токены, но и незаметно сдвигать их со временем, реализуя атаку фарминга темных паттернов на визуальный язык вашего бренда.
border-radius в настраиваемый токен дизайна с помощью calc() или преобразуя цветовую палитру в HSL-переменные для динамического оформления. Результат становится надежной основой для вашей системы дизайна, а не фрагментом кода, который нужно изолировать и очищать построчно.
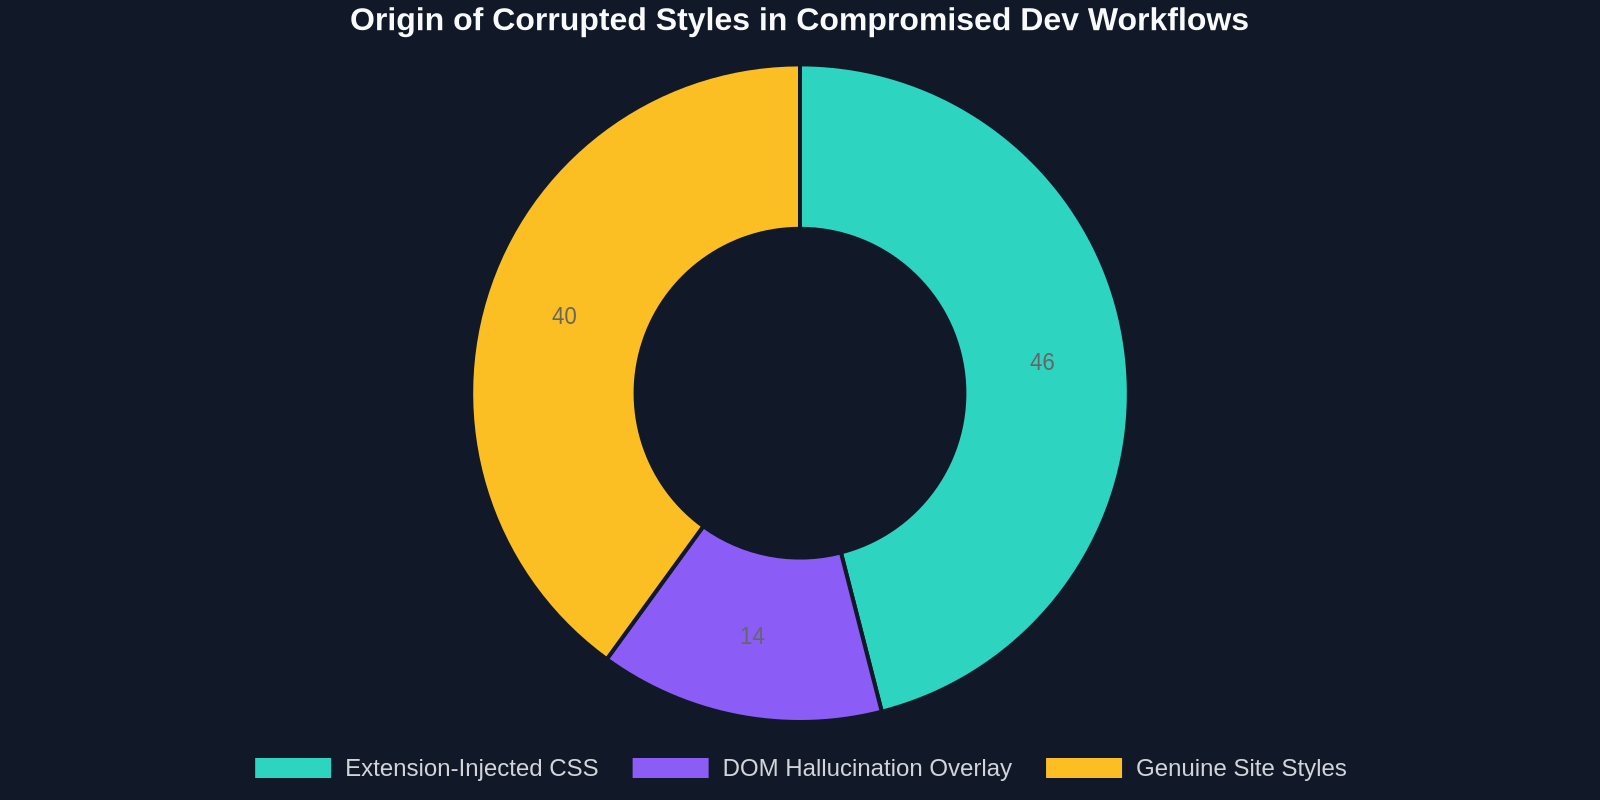
Создание песочницы для разработки UI, устойчивой к вредоносным программам
Учитывая эти риски, как команда фронтенд-разработчиков, заботящаяся о безопасности, должна перестроить свой рабочий процесс обучения и референсов? Принцип — изоляция. Никогда больше ваш основной инструмент инспекции, который вы используете для переноса кода в вашу систему дизайна, не должен разделять контекст выполнения с вашими повседневными браузерными расширениями для серфинга, социальных сетей или криптокошельков. Это практическое руководство, основанное на результатах исследования.
1. Разделение профилей: профиль «Инспекция»
Создайте выделенный, «чистый» профиль браузера без каких-либо необязательных расширений. Этот профиль предназначен только для открытия референсных сайтов, инспекции элементов и использования вашего доверенного инструмента извлечения UI. Исследование показало, что простое отключение ненужных расширений в одном профиле недостаточно, поскольку некоторые образцы вредоносных программ демонстрировали латеральную устойчивость, скрываясь в общих кэш-хранилищах, доступных всем профилям. Полностью изолированный каталог пользовательских данных безопаснее. Используйте DevTools этого профиля как единственный источник истины и используйте DivMagic исключительно в нем для копирования элементов в ваш проект.
2. Проверяйте конвейер копирования, а не только страницу
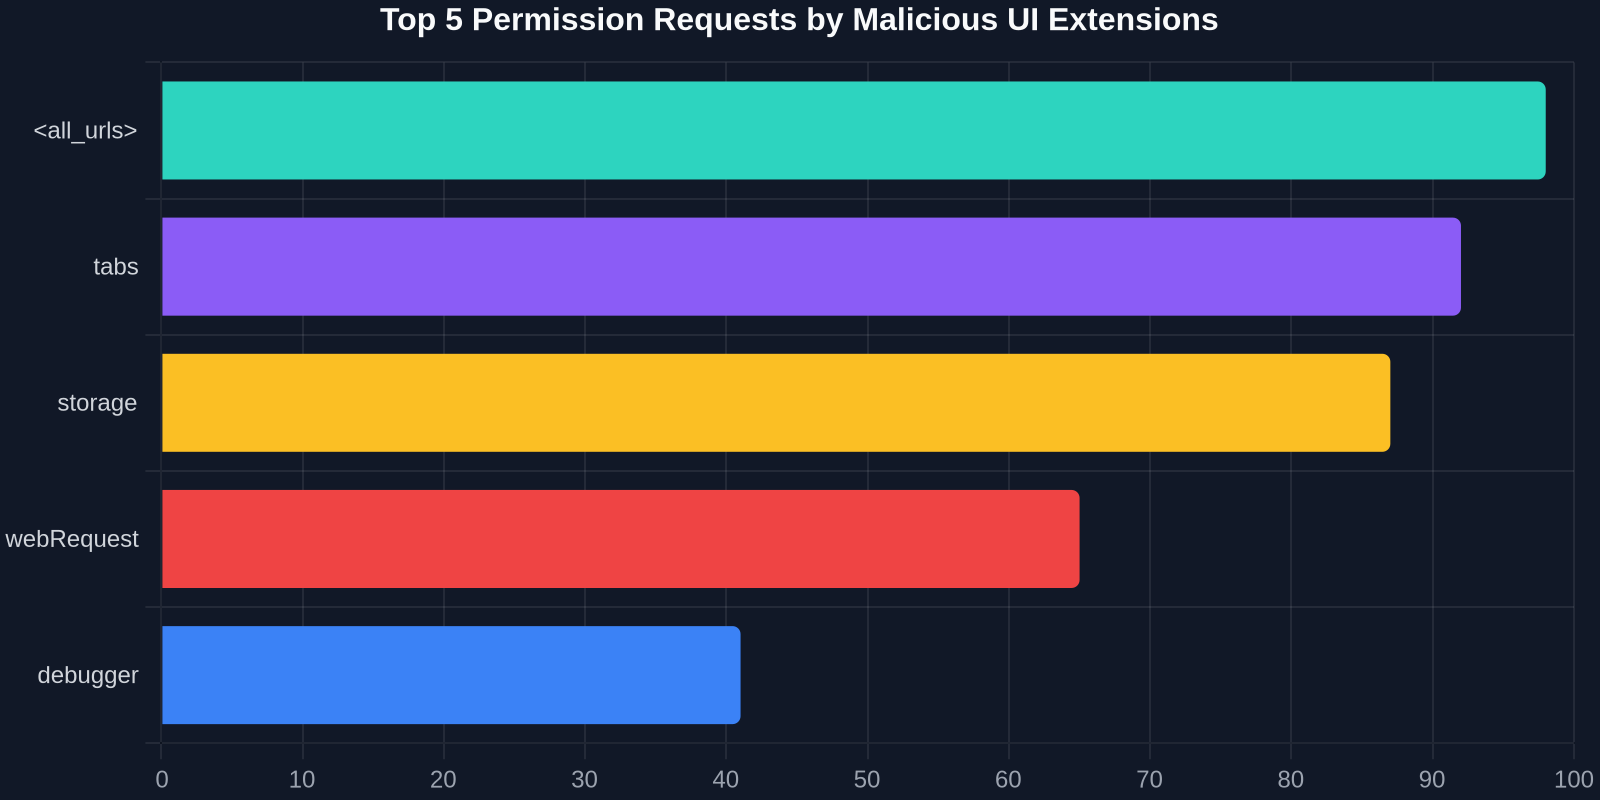
Ваш конвейер «копирования UI» состоит из двух этапов: исходная страница и механизм копирования. Вы уже проверяете надежность исходной страницы. Теперь оцените привилегии механизма копирования. Инструмент на уровне API, который не запрашивает разрешение "<all_urls>" для инъекции в DOM во время выполнения, архитектурно безопаснее. Принцип наименьших привилегий очевиден: инструмент, которому нужно только читать структурированный DOM в момент нажатия кнопки, не должен запускать постоянный скрипт содержимого на всех ваших вкладках.
3. Изоляция ваших источников влияния: технический подход
Для команд, создающих системы дизайна, рассмотрите подход с воздушным зазором (air-gapped). Представьте себе легковесный headless-сервис браузера, управляемый скриптом. Ваши разработчики могут направить этот сервис на URL, и он выдаст чистый JSON вычисленных стилей и структур макета, полностью свободный от вмешательства любых локально установленных расширений. Основная технология DivMagic работает по аналогичной логике, эффективно изолируя извлечение от слоя расширений общего назначения. Это гарантирует, что когда вы изучаете технику box-shadow, использованную на панели управления FinTech, вы проверяете оригинальную работу, а не фишинговую версию злоумышленника.
Техническое погружение: как галлюцинация обходит средства безопасности
Давайте разберемся с механизмом на уровне кода, поскольку последствия слишком критичны, чтобы инженеры UI могли их игнорировать. Анализ песочницы из упомянутого исследования показал, что современные вредоносные расширения для браузеров на основе Chromium используют хитрую технику прокси на MutationObserver и window.postMessage. Они не просто изменяют DOM один раз; они вступают в состояние гонки с легитимными скриптами страницы.
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
Когда пользователь инспектирует поле ввода пароля, например, зараженное расширение прослушивает мутацию DOM, указывающую на появление поля. Затем оно быстро манипулирует цепочкой parentElement, оборачивая реальный input в невидимый поддельный контейнер, который перехватывает геттер свойства value. Гениальность с точки зрения UI заключается в том, что визуальный рендеринг остается идеальным, поскольку расширение также внедряет наложение с более высоким z-index, сопоставленным с CSS-кастомными свойствами. Если бы вы попытались «скопировать CSS» из этого поля ввода, наивное расширение скопировало бы галлюцинированный псевдоэлемент ::after, стилизованный злоумышленником, а не настоящий дизайн сайта. DivMagic обходит это, анализируя каскад и разрешая источники стилей. Он идентифицирует и удаляет псевдоэлементы, внедренные неавторским источником, предоставляя вам только правила таблиц стилей самого сайта.
Непреходящий урок этого исследования не только в обновлении антивируса. Он в признании того, что ваши инструменты фронтенда являются частью вашей цепочки поставок. Так же, как вы проверяете npm-пакет на наличие скриптов установки и опечаток, теперь вы должны проверять расширения браузера на их модель доступа к DOM. Расширение «копирования UI», которое не обновлялось два года и имеет разрешение «Чтение и изменение данных сайта», — это спящий гигант технического долга.
От проблемы безопасности к превосходному опыту разработчика
По иронии судьбы, те самые архитектурные изменения, которые делают инструмент UI безопасным, также делают его гораздо более мощным для современной разработки. Избегание инъекции в DOM вынуждает разработчика инструмента правильно решать сложные задачи: создавать чистую высокоуровневую репрезентацию UI, а не просто сбрасывать грязный живой HTML. Это именно тот поворот, который превращает простой копировщик CSS в полноценный инструмент разработки.
Когда DivMagic, например, реконструирует компонент, он вынужден анализировать каскад, вычислять финальные стили в чистых условиях, а затем сопоставлять их с классами Tailwind или дружественным JSX CSS. Инструмент, внедряющий скрипт содержимого, может схитрить, просто вызвав element.style.cssText внутри отравленной страницы. Безопасный внеполосный подход должен полностью понимать блочную модель, граф специфичности и активные медиа-запросы. Это дает превосходный артефакт разработчика: вы получаете фрагмент React-компонента, использующий className="flex items-center gap-2", а не длиннющий атрибут inline-стиля, который пришлось бы вручную рефакторить. Безопасность и качество кода в данном случае не являются компромиссом, они глубоко симбиотичны.
Безопасный инструмент извлечения UI не просто копирует то, что видит; он выполняет обратный инжиниринг логики системы дизайна из незагрязненного источника, превращая сайт в чистый, готовый к Tailwind чертеж.
Недавняя статья на Hacker News — это не очередной бюллетень о вредоносных программах, это определенный сигнал о том, что эпоха слепого доверия к контексту рендеринга наших веб-инструментов закончилась. Сложность троянов, переписывающих UI, требует нового стандарта для наших основных инструментов разработки. Безопасный путь вперед — это набор инструментов, который уважает изоляцию источников в вебе, отказываясь внедряться в деликатный контекст выполнения страниц, которыми мы восхищаемся. DivMagic олицетворяет этот сдвиг. Он доказывает, что расширение браузера может быть мощным источником вдохновения для UI и передачи активов, никогда не становясь вектором для скрытого искажения UI. Он превращает рабочий процесс «копировать с любого сайта» из потенциальной угрозы безопасности в защищенный профессиональный API для вашего конвейера системы дизайна, уважая как изолированную безопасность современного веба, так и творческую скорость разработчика.