
Как StepSecurity Dev Machine Guard автоматизирует инвентаризацию браузерных расширений, обеспечивая безопасность рабочих станций разработчиков в масштабе
Браузерные расширения стали незаменимыми инструментами для фронтенд-разработчиков, дизайнеров и инженеров по обеспечению качества. От пипеток и проверок доступности до React Developer Tools и собственной возможности DivMagic copy any UI from any website — расширения значительно повышают продуктивность. Однако каждое установленное расширение также представляет собой потенциальный вектор атаки с доступом к чувствительным структурам DOM, данным буфера обмена, файлам cookie аутентификации и даже локальным файловым системам. Для рабочих машин разработчиков, которые регулярно взаимодействуют с проприетарным исходным кодом, производственными учетными данными и внутренними API, скомпрометированное браузерное расширение может перерасти в катастрофический инцидент безопасности.
StepSecurity, лидер в области безопасности рабочих станций разработчиков, недавно объявила, что её решение Dev Machine Guard теперь выполняет инвентаризацию браузерных расширений на всех управляемых машинах разработчиков. Эта функция обеспечивает давно назревшую видимость экосистемы расширений, заменяя ручные аудиты непрерывной автоматизированной оценкой рисков. В этой статье мы разберем, почему это важно, как работает инвентаризация и что она означает для команд, которые сильно зависят от браузерных рабочих процессов, особенно при создании или отладке пользовательских интерфейсов.
Скрытая угроза браузерных расширений
Браузерные расширения по умолчанию обладают широкими разрешениями. Даже безобидный на вид инструмент проверки цветового контраста может запросить доступ ко всему содержимому веб-сайтов, а расширение React DevTools требует возможности чтения и изменения деревьев DOM. В руках злоумышленника эти возможности превращаются в мощные каналы утечки данных.
Расширения работают в доверенной зоне браузера. Они могут обходить политики безопасности контента, перехватывать HTTP-запросы и незаметно собирать токены аутентификации, часто не вызывая срабатывания антивирусных или endpoint-решений.
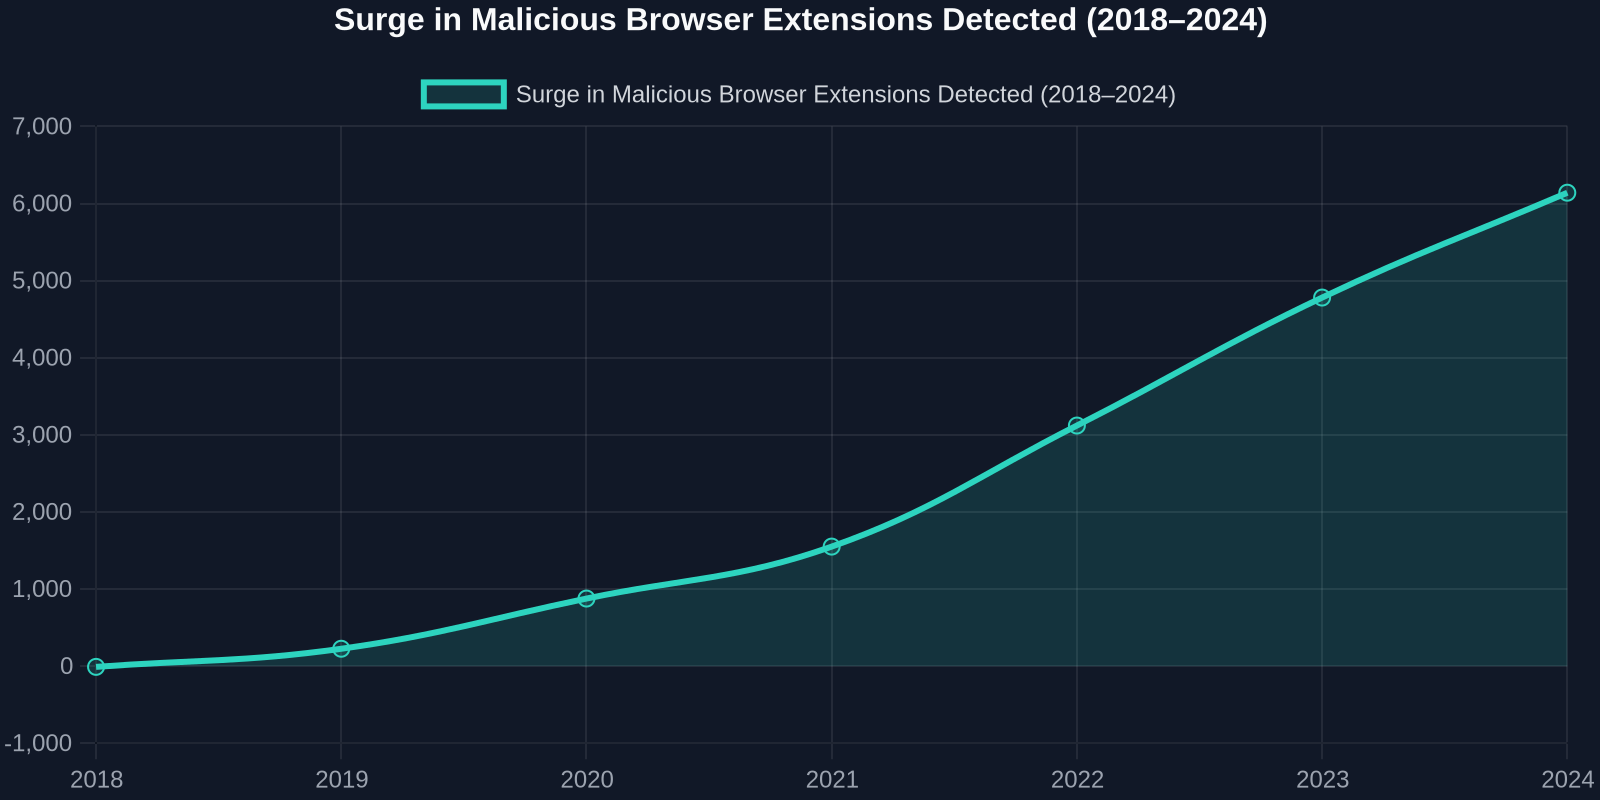
Исследователи безопасности документируют устойчивый рост как намеренно вредоносных расширений, так и легитимных расширений, скомпрометированных в результате атак на цепочку поставок. Анализ 2023 года выявил более 1,3 миллиона пользователей, пострадавших от расширений, которые крали учетные данные, записывали нажатия клавиш или внедряли нежелательную рекламу на веб-страницы. Рабочие машины разработчиков с их расширенным доступом к внутренним Git-репозиториям, конвейерам CI/CD и облачным консолям являются основными целями.
Почему рабочие машины разработчиков — новое поле битвы
Атакующие все чаще смещают фокус с производственной инфраструктуры на гораздо менее защищенные конечные точки: ноутбуки разработчиков. Одно скомпрометированное расширение в браузере разработчика может привести к утечке переменных окружения, ключей API, хранящихся в локальном хранилище инструментов разработчика, или целых фрагментов исходного кода, скопированных в буфер обмена. Согласно отчету State of DevSecOps за 2024 год, 41% успешных нарушений безопасности произошел с рабочей станции разработчика, при этом доля браузерных атак быстро растет.
«Без автоматизированной инвентаризации вы действуете вслепую в мире, где одно расширение может вывести исходный код, получить доступ к вашему стейджинг-окружению или использовать внутренние сервисы как плацдарм для атаки».
Ручной контроль просто не успевает за изменениями. Разработчики часто устанавливают и удаляют расширения для выполнения конкретных задач, тестируют непроверенные расширения во время локальной отладки или используют разные наборы расширений в Chrome, Edge, Firefox и Brave. Специалист по комплаенсу или служба безопасности, полагающиеся на периодические опросы, никогда не получают полную картину в реальном времени.
Как Dev Machine Guard от StepSecurity выполняет инвентаризацию расширений
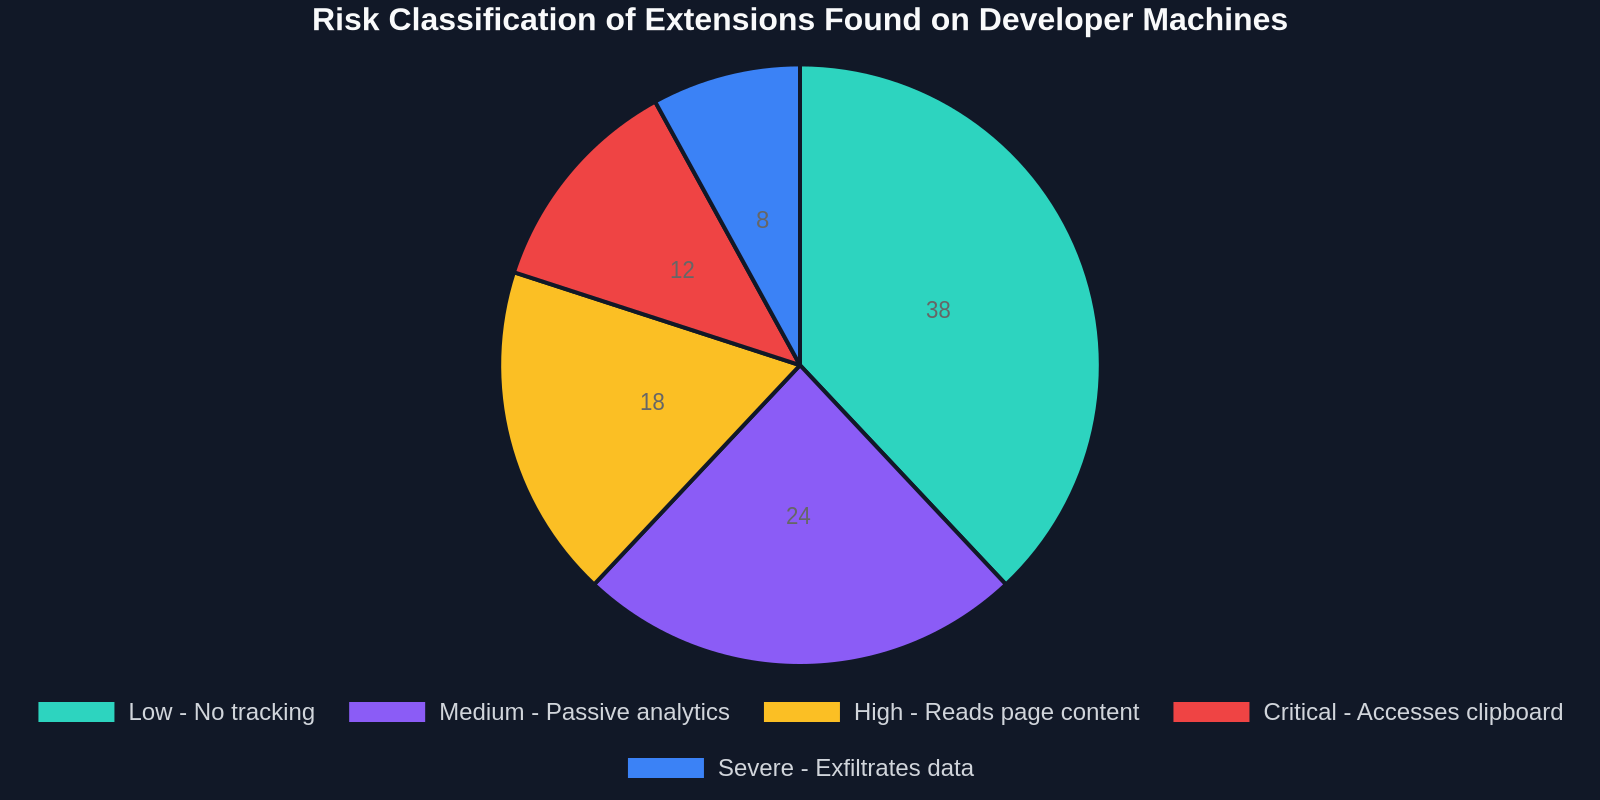
Dev Machine Guard от StepSecurity развертывается в виде легковесного агента на рабочих станциях macOS, Windows и Linux. В последнем обновлении агент теперь перечисляет все браузерные расширения, установленные во всех браузерах на основе Chromium (Chrome, Edge, Brave, Opera, Arc) и Firefox. Он извлекает идентификатор расширения, название, версию, запрошенные разрешения и информацию о разработчике, а затем сравнивает эти метаданные с несколькими каналами аналитики угроз.
Обнаружение и классификация в реальном времени
В отличие от периодических скриптов, которые фиксируют только состояние на определенный момент времени, Dev Machine Guard непрерывно отслеживает каталог расширений браузера. Как только появляется новое расширение — установлено ли оно из официального магазина, загружено ли в режиме разработчика или развернуто через корпоративную политику, — агент регистрирует его, классифицирует уровень риска и, если настроено, блокирует его автоматически.
Даже расширения, установленные с помощью Load unpacked в режиме разработчика, фиксируются. Это критически важно, поскольку многие разработчики тестируют неопубликованные расширения локально, часто с полными разрешениями, и забывают удалить их позже.
Механизм классификации рисков использует собственную модель, которая учитывает несколько факторов:
- Наличие расширения в списках известных угроз (например, Google Safe Browsing, CRXcavator)
- Разрешения, превышающие типичные для заявленной функциональности расширения
- Репутация разработчика и частота обновлений
- Возраст расширения и количество отзывов в Chrome Web Store
- Выполнение обфусцированного JavaScript или известных паттернов связи с C2-серверами
Единая панель управления и движок политик
Все инвентаризированные расширения отображаются в централизованной панели управления, где команды безопасности могут искать, фильтровать по уровню риска и изучать детали отдельных расширений. Панель также выявляет аномалии, такие как расширение, установленное разработчиком в одном регионе и внезапно появляющееся на машинах на другом континенте, что часто является признаком компрометации учетных данных или захвата учетной записи.
Администраторы определяют политики, которые определяют, что происходит при обнаружении расширения с высоким риском. Варианты варьируются от отправки уведомления в Slack и создания тикета в Jira до принудительного удаления расширения и временного отзыва VPN-доступа разработчика до устранения проблемы.
Сравнение ручных аудитов и автоматической инвентаризации
До появления специализированных инструментов, таких как Dev Machine Guard, большинство организаций полагались на ручные электронные таблицы, периодические опросы или решения для управления конечными точками, которым не хватало понимания специфики браузеров. Таблица ниже наглядно показывает разницу:
Реальные сценарии предотвращения нарушений
Чтобы понять влияние, рассмотрим три ситуации, в которых автоматическая инвентаризация расширений могла бы остановить нарушение:
1. Пипетка, которая украла ключи API
Широко используемое расширение-пипетка с более чем 500 000 установок было незаметно обновлено, чтобы перехватывать любые строки, похожие на ключи API, из DOM и пересылать их на удаленный сервер. Разработчики, тестировавшие платежные шлюзы или облачные интеграции, потеряли ключи Stripe и AWS. Dev Machine Guard немедленно выявил бы изменение разрешений и недавно обфусцированный фоновый скрипт.
2. Стороннее расширение бывшего сотрудника
После ухода подрядчика расследование показало, что он загрузил неопубликованное расширение, которое в течение нескольких месяцев пересылало каждый посещённый URL и отправленную форму на личный сервер. Поскольку расширение никогда не публиковалось в магазине, традиционные средства защиты конечных точек его не замечали. Локальный монитор каталогов Dev Machine Guard обнаружил бы наличие распакованного расширения в течение нескольких минут.
3. Скомпрометированный инструмент Dev Rel
Расширение, используемое разработчиками для демонстрации API, было скомпрометировано через украденные учётные данные мейнтейнера. Заражённая версия перехватывала cookie и токены GitHub. Система обнаружения аномалий в движке рисков предупредила бы о внезапном изменении хеша расширения и необычных исходящих сетевых паттернах.
Во всех трёх случаях расширения работали неделями до обнаружения. Автоматизированная инвентаризация сокращает время обнаружения с недель до секунд.
Опыт разработчика встречается с безопасностью: сбалансированный подход
Распространённое опасение — что жёсткие инструменты безопасности замедлят разработчиков или заблокируют легитимные инструменты. StepSecurity разработала Dev Machine Guard как неинтрузивное решение. Агент работает тихо в фоновом режиме, потребляя менее 1% CPU, и блокирует расширения только при явной настройке. Разработчики по-прежнему могут устанавливать любые расширения, необходимые для отладки или тестирования; цель — видимость и осведомлённость о рисках, а не тотальный запрет.
Более того, инвентаризация на самом деле помогает разработчикам поддерживать более чистый и быстрый браузер. Панель управления предоставляет персонализированный обзор собственных расширений, показывая, какие из них не использовались месяцами, а какие имеют известные уязвимости. Это становится инструментом самогигиены, похожим на сканер зависимостей для npm-пакетов.
Почему это важно для UI-разработчиков и опытных пользователей
Как компания, создающая DivMagic, браузерное расширение, позволяющее копировать любой UI с любого сайта, мы ежедневно живём в экосистеме расширений. Мы знаем из первых рук, как расширения должны быть тщательно спроектированы, чтобы уважать данные пользователя, одновременно предоставляя мощные функции. Когда вы используете DivMagic для клонирования React-компонента или Tailwind-макета, вы доверяете, что наше расширение получает доступ только к конкретным DOM-узлам, которые вы выбрали, и ни к чему больше.
«Разработчики, использующие UI-расширения, должны настаивать на видимости инвентаризации. Нельзя защитить то, что не видишь, а одно скомпрометированное расширение может раскрыть каждый пиксель и строку кода, которые вы когда-либо просматривали.»
Более широкий урок заключается в том, что любой инструмент, взаимодействующий с DOM или сетевыми запросами — будь то CSS-экстрактор, отладочный прокси или менеджер буфера обмена — должен проверяться. Инновация StepSecurity нормализует этот аудиторский след на всём парке машин разработчиков, делая его стандартной частью конвейеров DevSecOps.
Интеграция инвентаризации расширений в CI/CD-шлюзы безопасности
Прогрессивные организации начинают рассматривать состояние рабочей станции разработчика как проверку на этапе сборки. Dev Machine Guard предоставляет богатый API, который можно запрашивать во время выполнения CI/CD-пайплайна. Например, GitHub Actions workflow может вызвать API, чтобы проверить, что все браузерные расширения разработчика, сделавшего коммит, находились в категории «низкий риск» на момент коммита. Если у какого-либо расширения повышенный показатель риска, пайплайн может заблокировать сборку или потребовать дополнительной проверки.
Такой подход смещает безопасность влево к самому раннему возможному моменту: к нажатиям клавиш разработчика. В сочетании с инструментами ревью кода и сканерами зависимостей инвентаризация браузерных расширений становится ещё одним уровнем защиты от атак на цепочку поставок, эксплуатирующих человеческую сторону создания программного обеспечения.
Подготовка к следующей эре безопасности расширений
Заглядывая вперёд, ожидайте, что регуляторы включат браузерные расширения в рамки соответствия. Уже сейчас аудиты SOC 2 и ISO 27001 всё чаще спрашивают об инвентаризации программного обеспечения на конечных точках, и аудиторы начинают специально интересоваться браузерными дополнениями. GDPR требует регистрировать доступ к персональным данным, и если расширение разработчика случайно захватывает персональные данные из промежуточной базы данных, отображаемой в браузере, это представляет собой операцию обработки данных, которая должна быть задокументирована.
Шаг StepSecurity по инвентаризации расширений — это не просто функция; это признание того, что браузер стал основной средой разработки для целого поколения инженеров. Защита этой среды с той же строгостью, что применяется к серверам и облачным аккаунтам, давно назрела.
Заключительные мысли
Объявление о том, что Dev Machine Guard теперь инвентаризирует браузерные расширения, знаменует собой важный шаг к повышению зрелости безопасности рабочих станций разработчиков. Для команд, поставляющих веб-приложения — будь то SPA, мобильные бэкенды или SaaS-платформы — игнорирование поверхности браузерных расширений равносильно оставлению открытой задней двери. Сочетание автоматического обнаружения, оценки рисков и принудительного применения политик превращает то, что раньше было слепой зоной, в прозрачный и управляемый актив.
В DivMagic мы верим, что отличная UI-разработка зависит от доверия: доверия к вашим инструментам, доверия к вашему окружению и доверия к коду, который вы привносите в свои проекты. Поддерживая чистоту и мониторинг инвентаризации браузерных расширений, вы не только защищаете свою собственную работу, но и оберегаете пользователей, которые будут взаимодействовать с создаваемыми вами интерфейсами. Изучите Dev Machine Guard от StepSecurity, чтобы увидеть, как автоматизированная инвентаризация может повысить уровень безопасности вашей команды, и никогда не упускайте из виду разрешения, которые вы предоставляете расширениям, работающим бок о бок с вашими самыми важными повседневными инструментами.