
O Malware ClickFix: Como Extensões de Navegador Falsas Comprometem os Fluxos de Trabalho dos Desenvolvedores
As extensões de navegador se tornaram indispensáveis para desenvolvedores frontend. Elas analisam layouts, inspecionam designs e automatizam tarefas repetitivas. Mas essa dependência também abre um perigoso vetor de ataque: extensões maliciosas que parecem legítimas, mas são, na verdade, spyware, ransomware ou roubadores de dados.
Um relatório recente da Kaspersky Labs detalha uma campanha sofisticada chamada ClickFix. Esse malware não tem como alvo o usuário comum; ele especificamente atrai desenvolvedores e usuários avançados ao imitar prompts de instalação de extensões confiáveis. Entender o ClickFix é essencial para todo desenvolvedor que preza tanto pela produtividade quanto pela segurança.
O Que é o Malware ClickFix?
ClickFix é um malware baseado em engenharia social que engana as vítimas para que instalem extensões de navegador maliciosas. O ataque começa com um site comprometido que exibe uma caixa de diálogo falsa, muitas vezes estilizada exatamente como um prompt de permissão de extensão do Chrome ou Edge. A mensagem alerta sobre um "plugin ausente", "driver desatualizado" ou "erro de certificado de segurança" e pede que o usuário clique em "Instalar Extensão" para corrigir o problema.
Assim que o usuário clica, uma extensão maliciosa é carregada de uma fonte aparentemente confiável, muitas vezes através de um redirecionamento oculto. A extensão então obtém permissões amplas: ler todos os dados do site, acessar cookies, capturar teclas digitadas e até mesmo exfiltrar arquivos locais via acesso a file://.
Os atacantes do ClickFix miram especificamente fóruns de desenvolvedores, issues do GitHub e páginas de documentação de pacotes npm para espalhar os prompts maliciosos. Eles sabem que os desenvolvedores estão condicionados a confiar nos fluxos de instalação de extensões.
Como o ClickFix Tem Como Alvo Especificamente os Desenvolvedores
Desenvolvedores são alvos principais porque possuem acesso elevado ao sistema e trabalham com ativos sensíveis (chaves de API, tokens de autenticação, credenciais de produção). O ClickFix explora isso através de:
- Iscas contextuais: Um prompt aparece em um playground de código (ex.: CodePen, JSFiddle) alegando que uma "atualização do React DevTools é necessária" ou "depurador Vue.js ausente". O desenvolvedor, querendo continuar depurando, clica sem pensar.
- Páginas de erro falsas: Quando um servidor de desenvolvimento local (localhost) carrega, um alerta SSL falso aparece, instando o desenvolvedor a "instalar a extensão de certificado de segurança local", que na verdade é o malware.
- Phishing via sites clonados: O atacante clona páginas populares de extensões (como um conhecido seletor de cores ou formatador JSON) e injeta a carga maliciosa. A página falsa é pixel-perfeita em relação à real.
A Anatomia Técnica de um Ataque ClickFix
Vamos detalhar o que acontece após a instalação da extensão. A extensão maliciosa geralmente contém um manifest.json com permissões como <all_urls>, webRequest, cookies e storage. Ela também pode incluir capacidades de mensagens nativas para interagir com scripts externos.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
O script em segundo plano então:
- Monitora todas as requisições HTTP para roubar chaves de API, tokens e dados de formulários.
- Injeta um script em cada página para capturar teclas digitadas e conteúdo da área de transferência.
- Envia periodicamente os dados exfiltrados para um servidor de comando e controle.
- Usa ofuscação de JavaScript para evitar a detecção por scanners de segurança.
Muitas das extensões comprometidas passam pelo processo de revisão da Chrome Web Store porque escondem código malicioso em módulos ofuscados que são carregados apenas após um ping no servidor pós-instalação.
Impacto no Mundo Real: Por Que os Desenvolvedores Precisam se Importar
Para um desenvolvedor frontend, uma extensão comprometida pode significar:
- Credenciais roubadas: Acesso a bancos de dados de produção, pipelines de CI/CD e consoles em nuvem.
- Vazamento de dados: Designs de clientes, código proprietário e documentação interna.
- Risco na cadeia de suprimentos: Se a extensão tiver acesso a repositórios npm ou git, ela pode alterar arquivos de pacote ou enviar código malicioso.
- Dano à reputação: Uma violação rastreada até a máquina comprometida de um desenvolvedor pode prejudicar as perspectivas de carreira e a confiança da equipe.
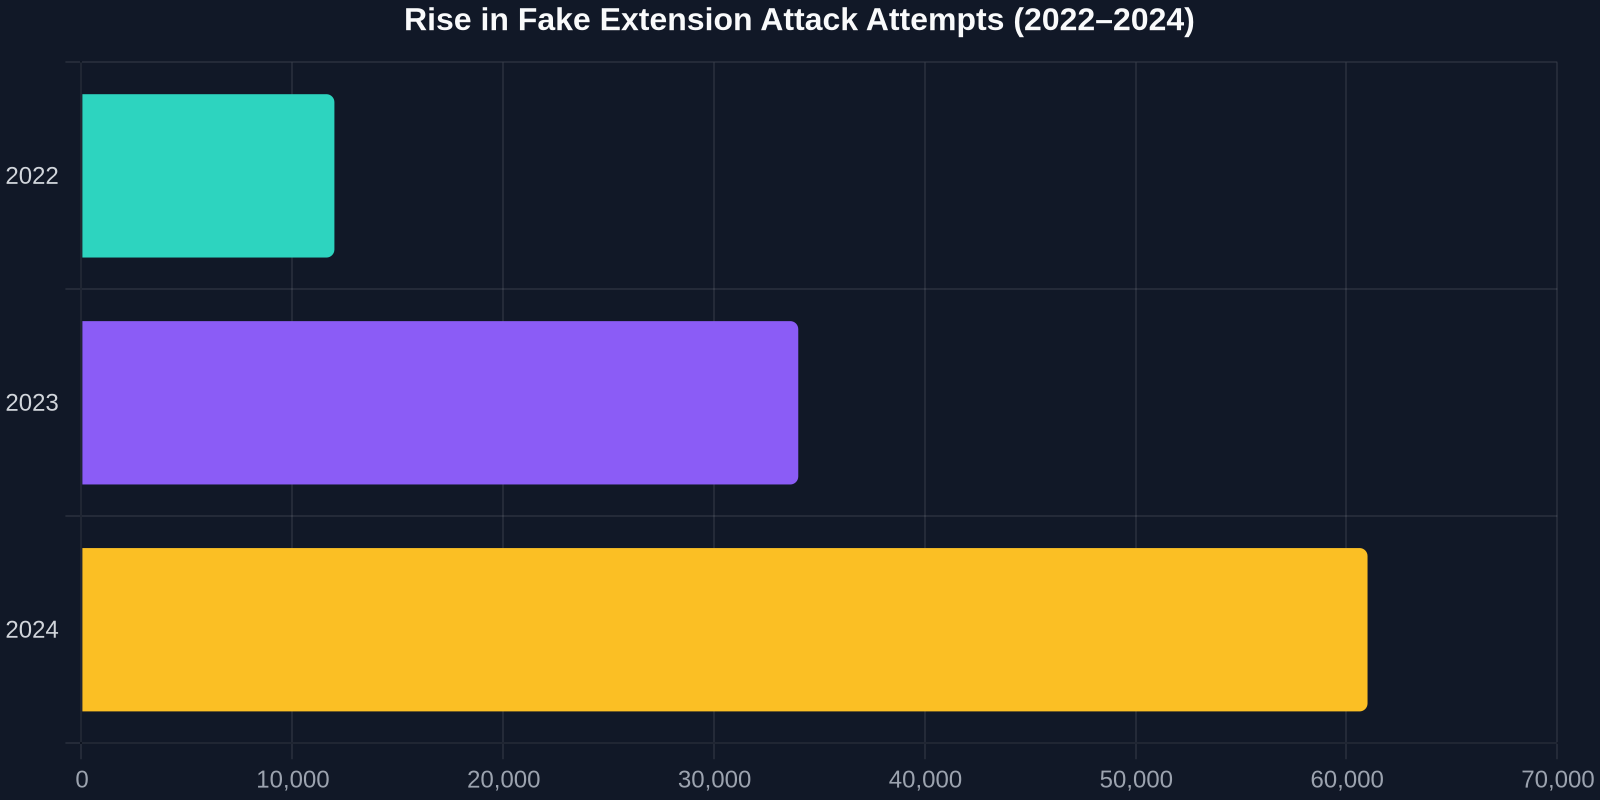
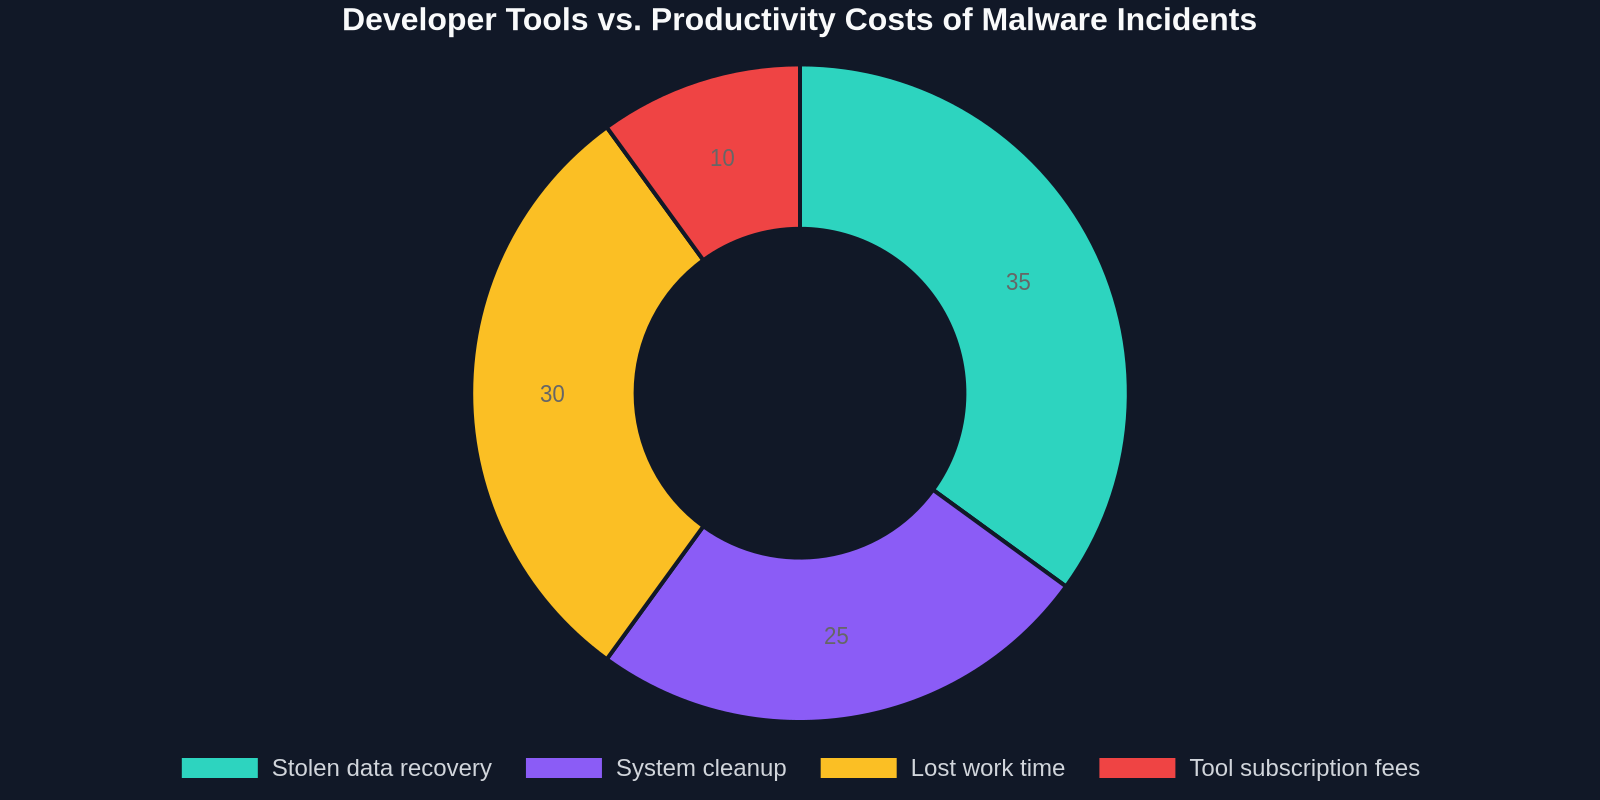
A frequência desses ataques está aumentando. De acordo com a Kaspersky, variantes do ClickFix foram responsáveis por mais de 40 mil infecções confirmadas apenas nos últimos seis meses, com um número desproporcional de vítimas sendo engenheiros de software.
Como o DivMagic Quebra a Cadeia de Ataques
DivMagic é uma extensão de navegador confiável, construída especificamente para desenvolvedores frontend, e sua arquitetura evita inerentemente os perigos do ClickFix e de malwares similares:
- Sem prompts de instalação enganosos: DivMagic só pode ser instalado pela Chrome Web Store oficial e pelos Complementos verificados do Microsoft Edge. Ele nunca usa diálogos falsos de "atualização necessária".
- Permissões mínimas: DivMagic solicita apenas as permissões necessárias para copiar CSS de sites, sem
<all_urls>, semcookies, semwebRequest. Você pode inspecionar o código-fonte no GitHub para confirmar. - Comunidade de mantenedores ativa: A extensão é open-source e auditada regularmente. As issues são acompanhadas de forma transparente no GitHub.
- Sem chamadas externas a servidores: Todo código copiado é processado localmente no seu navegador. Nenhum dado sai da sua máquina.
Antes de instalar qualquer extensão, sempre verifique suas permissões, número de estrelas e data da última atualização. O modelo de desenvolvimento transparente do DivMagic facilita a confiança.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
Melhores Práticas para Evitar o ClickFix e Ameaças Semelhantes
- Verifique o ID da extensão: Combine o ID da loja com o site oficial do desenvolvedor. Os IDs da Chrome Web Store são únicos, salve-os como favoritos.
- Use a política “Permitir apenas da loja”: Em ambientes gerenciados (escritório), aplique uma política que bloqueie extensões carregadas lateralmente.
- Examine os avisos de permissão: Se um seletor de cores pedir
<all_urls>ecookies, isso é um sinal de alerta. - Mantenha as extensões atualizadas: Extensões desatualizadas podem conter vulnerabilidades conhecidas. Mas atualize apenas pela loja oficial, nunca por avisos pop-up.
- Use um conjunto confiável de ferramentas: Mantenha-se em extensões conhecidas como DivMagic, React DevTools (oficial) e Lighthouse. Avalie qualquer nova ferramenta antes de instalar.
- Eduque sua equipe: Realize um workshop de segurança demonstrando o ClickFix. Mostre como uma caixa de diálogo falsa parece idêntica a uma legítima.
“As brechas de segurança mais perigosas não estão no seu código, estão nas ferramentas em que você confia sem pensar.”, Adaptado do pesquisador de segurança Brian Krebs
Conclusão
As extensões de navegador são o canivete suíço do desenvolvimento frontend, mas cada nova ferramenta adiciona um ponto de entrada potencial para malware. O ClickFix é um lembrete contundente de que os cibercriminosos estão adaptando sua engenharia social para atingir especificamente os desenvolvedores. Mantendo-se informado, verificando fontes e escolhendo ferramentas transparentes e com permissões mínimas, como o DivMagic, você pode proteger seu fluxo de trabalho e sua carreira.
Da próxima vez que um pop-up pedir para instalar uma “extensão de segurança essencial”, pare, inspecione e pense; isso pode salvá-lo de se tornar uma estatística do ClickFix.