
A Mais Recente Reforma de Segurança da Microsoft: Bloqueio de Todos os Scripts de Terceiros nas Páginas de Login do Entra
Numa era em que a confiança digital é a moeda dos negócios, a Microsoft acaba de aumentar as apostas. A partir de meados de outubro de 2024, o gigante tecnológico começará a bloquear todos os scripts de terceiros das suas páginas de login do Entra. Isto não é uma descontinuação suave ou uma abordagem faseada, é um corte duro e imediato que irá remodelar a forma como as organizações interagem com a plataforma de identidade da Microsoft.
Durante anos, os desenvolvedores incorporaram de tudo, desde rastreadores de análise a widgets de chat ao vivo, diretamente na experiência de login da Microsoft. Com o Entra ID (anteriormente Azure Active Directory) a servir como espinha dorsal de autenticação para milhões de utilizadores, estes scripts tornaram-se omnipresentes. Mas isso termina em outubro. A decisão da Microsoft, embora repentina, está enraizada numa crescente intolerância aos riscos de segurança e desempenho introduzidos por código externo.
Porque é que a Microsoft está a bloquear scripts de terceiros?
A lógica por detrás desta medida é dupla: segurança e experiência do utilizador. Os scripts de terceiros são um vetor bem conhecido para ataques à cadeia de fornecimento. Historicamente, agentes maliciosos comprometeram bibliotecas JavaScript reputadas para injetar keyloggers, exfiltrar credenciais ou sequestrar sessões diretamente da página de login. Ao eliminar todos os scripts externos, a Microsoft está a fechar uma superfície de ataque importante.
Considere os infames ataques Magecart, onde os atacantes injetavam pequenos trechos de JavaScript nas páginas de checkout do comércio eletrónico para roubar dados de cartões de crédito. Uma técnica semelhante poderia ser usada para capturar credenciais do Entra ID ou tokens de sessão. O modelo de segurança de confiança zero exige que cada componente do fluxo de autenticação seja verificado e controlado, e um script de terceiros, por definição, não cumpre esse requisito.
O desempenho é outro fator crítico. De acordo com estudos internos, scripts de terceiros podem aumentar a página de login em centenas de quilobytes, adicionando latência desnecessária. Em conexões móveis lentas, isto pode significar a diferença entre um utilizador frustrado e um com consciência de segurança que abandona a tentativa de login. A Microsoft quer garantir uma experiência de início de sessão rápida e fiável, sem ser prejudicada por dependências externas.
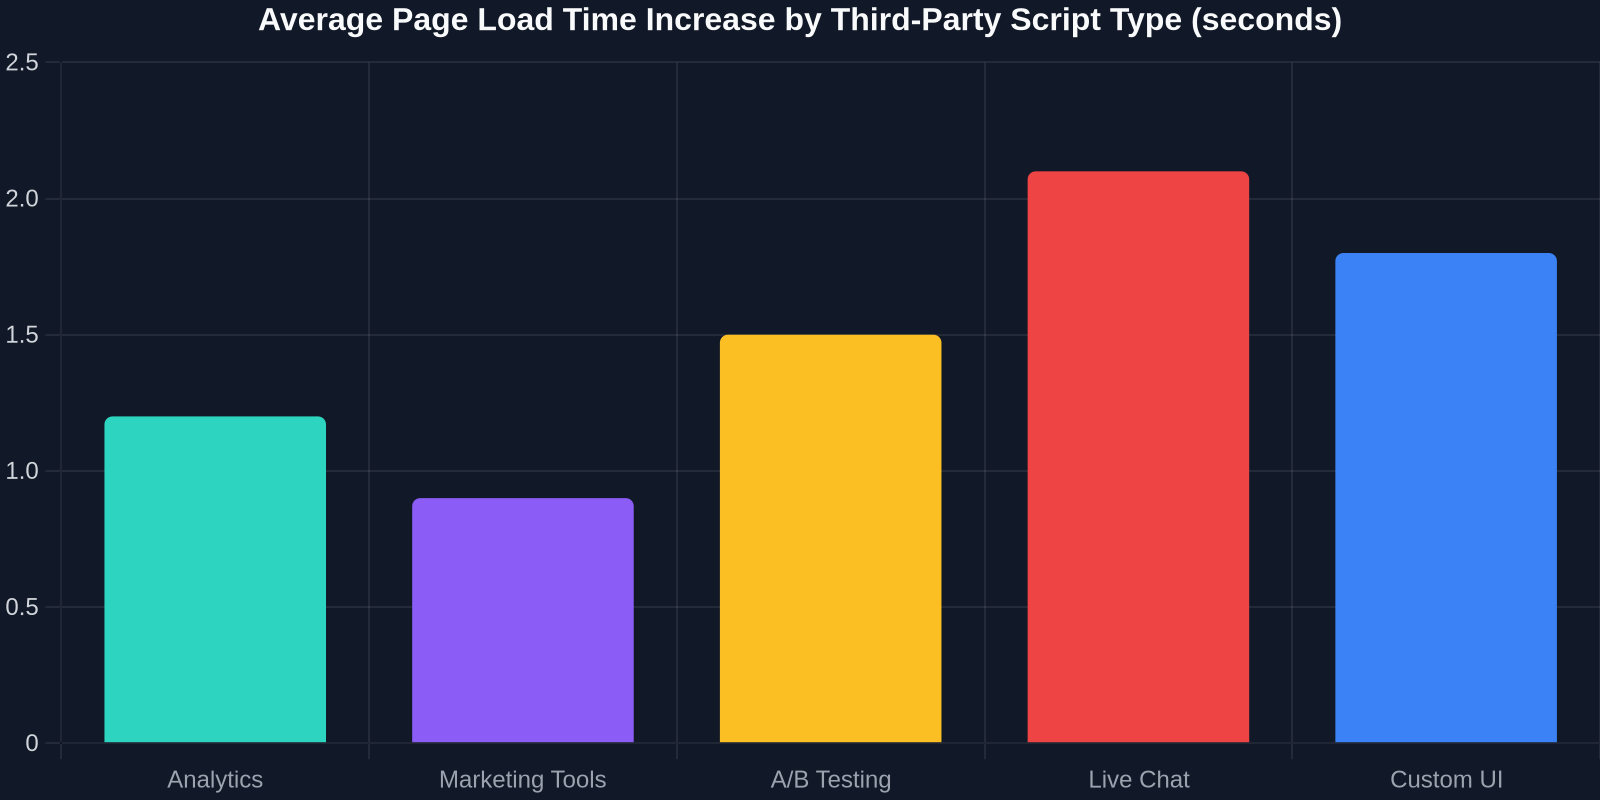
O gráfico acima ilustra o quanto cada categoria de script contribui para os tempos de carregamento da página. Os scripts de análise frequentemente adicionam 1,2 segundos, enquanto os widgets de chat ao vivo podem aumentar para mais de 2 segundos. Quando cada milissegundo conta, remover estes elementos é uma vitória de desempenho.
O Que Isto Significa para Desenvolvedores e Organizações
O impacto imediato é que muitas personalizações vão falhar. Se a sua organização adicionou o Google Tag Manager, Intercom, reCAPTCHA, ou qualquer outro script através das opções de marca e personalização do Entra, estes deixarão de funcionar. A Microsoft está a fornecer um período de transição até outubro para auditar as suas configurações e adaptar-se.
Os desenvolvedores devem migrar para alternativas nativas. O acesso condicional baseado em risco da Microsoft pode substituir o CAPTCHA ao avaliar os sinais de risco do utilizador. A análise de login pode ser derivada dos registos de início de sessão e de auditoria do Entra. Para elementos de UI dinâmicos, é possível recriar o aspeto usando CSS e HTML estáticos, uma tarefa facilitada com ferramentas como o DivMagic, que permitem copiar qualquer interface web diretamente.
"Esta decisão força os desenvolvedores a repensar o inchaço do lado do cliente que se infiltrou nos fluxos de autenticação ao longo dos anos. É um alerta."
O Caminho a Seguir: Um Cenário de Autenticação Mais Limpo e Seguro
A Microsoft sinalizou que este é apenas o começo. Embora o bloqueio inicial se aplique às páginas de login do Entra, é provável que a política se estenda a outras experiências de início de sessão do Microsoft 365 (como Outlook, Teams e SharePoint) no futuro. A empresa está efetivamente a traçar uma linha na areia: as páginas de autenticação não são lugar para código de terceiros.
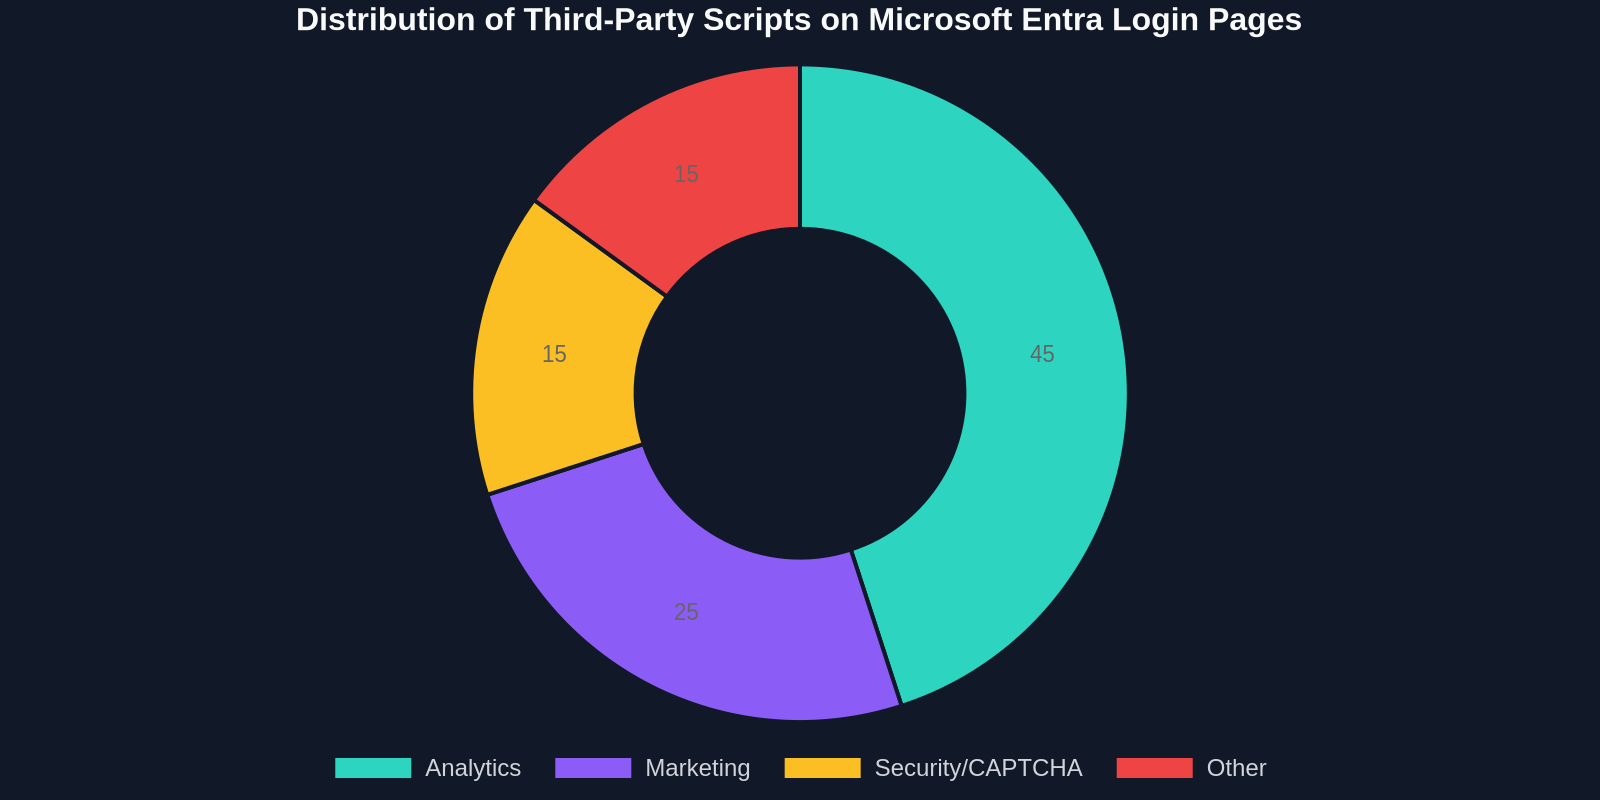
O gráfico de rosca acima mostra a distribuição atual dos tipos de script nas páginas de login do Entra. Os scripts de análise dominam, seguidos por ferramentas de marketing e widgets de segurança. À medida que estes desaparecem, a experiência de login tornar-se-á mais limpa e uniforme.
Para desenvolvedores com visão de futuro, isto apresenta uma oportunidade para adotar padrões mais seguros e eficientes. A autenticação moderna deve ser invisível e sem fricções. Ao remover scripts supérfluos, a Microsoft está a impulsionar a indústria nessa direção.
Como o DivMagic Ajuda a Adaptar-se ao Futuro Sem Scripts
Um caso de uso comum para scripts de terceiros em páginas de login era construir interfaces visualmente apelativas e personalizadas que se desviavam dos modelos predefinidos da Microsoft. Os desenvolvedores injetavam JavaScript para reorganizar HTML, adicionar animações ou incorporar componentes ricos. Com a nova restrição, está limitado ao que as definições nativas de personalização do Entra permitem. No entanto, ainda é possível obter um aspeto personalizado ao capturar o design de qualquer site e traduzi-lo em CSS/HTML estático que funcione dentro das restrições do Entra.
O DivMagic, por exemplo, permite inspecionar e copiar qualquer elemento de UI de qualquer site, incluindo os estilos exatos, espaçamentos e fontes. Pode depois adaptar esse código numa página de início de sessão personalizada, compatível e sem scripts. É uma forma poderosa de preservar a sua identidade de marca sem violar a nova política da Microsoft.
Conclusão
A decisão da Microsoft de bloquear scripts de terceiros nas páginas de login do Entra é uma medida ousada que prioriza a segurança e o desempenho em detrimento da conveniência. Embora possa perturbar fluxos de trabalho estabelecidos, acaba por levar a um ambiente de autenticação mais confiável para todos. Os desenvolvedores que agirem agora para substituir as suas dependências de script por capacidades nativas do Entra, ou por UI estática e bem elaborada, estarão à frente da curva.
Prepare a sua organização, audite as suas personalizações e abrace um futuro mais limpo e seguro. O relógio está a contar para meados de outubro.