
Extensões de Navegador Maliciosas: A Próxima Fronteira da Manipulação de UI e um Caminho Mais Seguro para Desenvolvedores
O recente mergulho profundo de pesquisadores de segurança cibernética nas vulnerabilidades de extensões de navegador expõe uma realidade assustadora: as próprias ferramentas que instalamos para personalizar nossa experiência na web ou aumentar a produtividade podem se tornar um lobo em pele de cordeiro. A análise de 2026 no The Hacker News detalha como extensões maliciosas não apenas roubam dados, elas podem manipular cirurgicamente a própria interface do usuário para enganar usuários, desenvolvedores e até sistemas de segurança. Não se trata de anúncios pop-up grosseiros; trata-se de reescrever o DOM e o CSS da web ao vivo que você vê para perpetrar ataques sofisticados de homem-no-navegador. Para desenvolvedores frontend e engenheiros de UI, esta pesquisa é um alerta, forçando uma reavaliação fundamental de como confiamos em ferramentas baseadas em navegador e, crucialmente, como inspecionamos, aprendemos e replicamos design web com segurança.
A tensão é clara: nosso fluxo de trabalho como construtores de UI modernos prospera na capacidade de copiar e adaptar elementos da web diretamente no navegador. Mas se as extensões podem ser comprometidas para alterar o que vemos, como podemos confiar que o CSS que estamos 'copiando' de uma página através de uma extensão suspeita é sequer real? Vamos desempacotar as ameaças específicas descritas na pesquisa, detalhar os vetores de ataque técnicos como alucinação de DOM, e então passar para a solução crítica, uma abordagem fundamentalmente diferente e somente leitura para extração de UI que o DivMagic exemplifica, que mantém seu processo criativo seguro e sua base de código limpa.
A Anatomia de um Ataque de Extensão de Navegador Direcionado à UI
Para entender o perigo, você deve primeiro apreciar o poder que uma extensão de navegador possui. Extensões modernas, especialmente aquelas declaradas como Manifest V3, ainda têm a capacidade de ler e alterar dados em sites que você visita, desde que o usuário conceda permissões de host. A pesquisa destaca uma mudança de coleta passiva de dados para engano ativo de UI. Essas extensões injetam seu próprio CSS e JavaScript perfeitamente no contexto de execução da página alvo, tornando suas camadas de interface maliciosas indistinguíveis do site legítimo a olho nu.
Não são sobreposições desajeitadas de uma década atrás. O código malicioso inspeciona cuidadosamente a folha de estilo existente do site, extraindo famílias de fontes, paletas de cores e sombras de caixa, e então gera janelas de prompt falsas, formulários de login ou interfaces de carteira de criptomoedas que são réplicas perfeitas em pixels. O verdadeiro horror para os desenvolvedores é que, se você estivesse usando uma extensão infectada como um 'inspetor de CSS' ou um 'localizador de fontes', ela poderia sutilmente mostrar valores de propriedade alterados no painel DevTools. A pesquisa confirma que cepas avançadas se conectam ativamente à API chrome.devtools.inspectedWindow para fornecer dados falsificados diretamente a você, o desenvolvedor, efetivamente corrompendo seu processo de aprendizado e potencialmente introduzindo tokens de design com backdoor em seus próprios projetos.
Alucinação de DOM: Quando 'Copiar HTML Externo' Mente para Você
O vetor de ataque mais tecnicamente fascinante detalhado é a Alucinação de DOM. Em circunstâncias normais, quando você clica com o botão direito em um elemento e seleciona 'Inspecionar', você espera que as ferramentas de desenvolvedor do navegador mostrem um instantâneo objetivo do Modelo de Objeto de Documento ao vivo. Uma extensão maliciosa com permissões profundas pode interceptar isso. Ela não apenas sobrepõe um elemento visualmente; ela reescreve a árvore DOM conforme relatada pela API antes mesmo de suas DevTools renderizá-la. Isso significa que o próprio HTML que você pensava estar copiando de um site respeitável pode ser um fantasma criado por um atacante. Para um engenheiro de UI coletando padrões de sistema de design, um nó DOM alucinado pode injetar um ouvinte de evento malicioso oculto ou uma máscara de payload XSS sutil que escapa da sua revisão visual de código.
A Paralisia do Fluxo de Trabalho Frontend: Problemas de Confiança em 'Ver Fonte'
Essa ameaça quebra fundamentalmente um ciclo de aprendizado do desenvolvedor central, quase sagrado. Desde o início da web, 'Ver Fonte da Página' e 'Inspecionar Elemento' têm sido a universidade para gerações de desenvolvedores frontend. Dissecamos animações bonitas de sites premiados, entendemos layouts de grade complexos rastreando grid-template-areas, e extraímos polígonos de clip-path para aquela forma perfeita de seção hero. O que acontece quando o professor foi silenciosa e maliciosamente substituído?
O malware mais perigoso para um desenvolvedor não é aquele que trava sua máquina; é aquele que lentamente envenena seu entendimento de CSS, uma propriedade alucinada de cada vez.
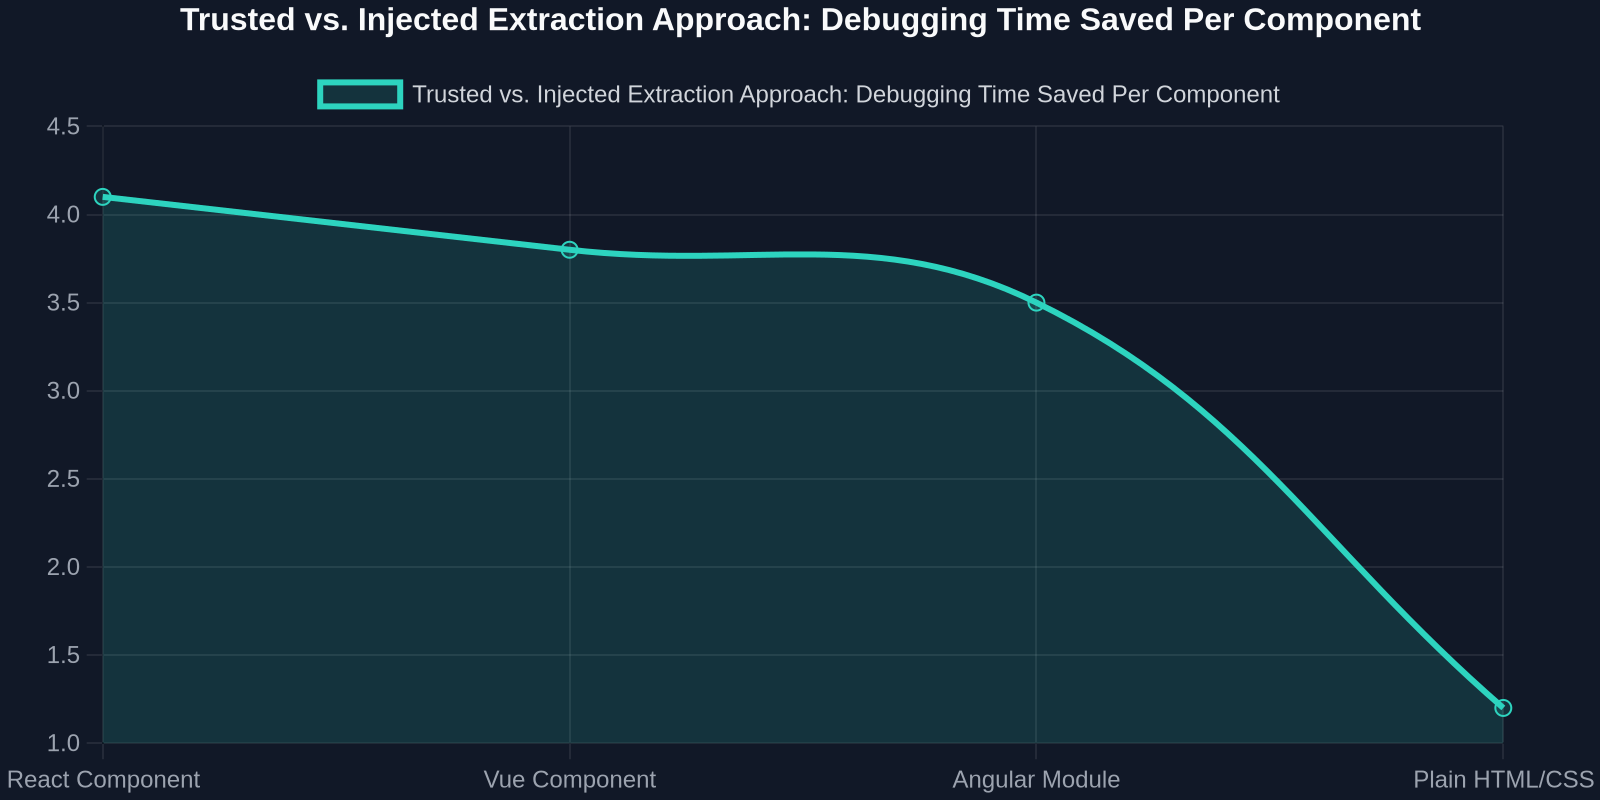
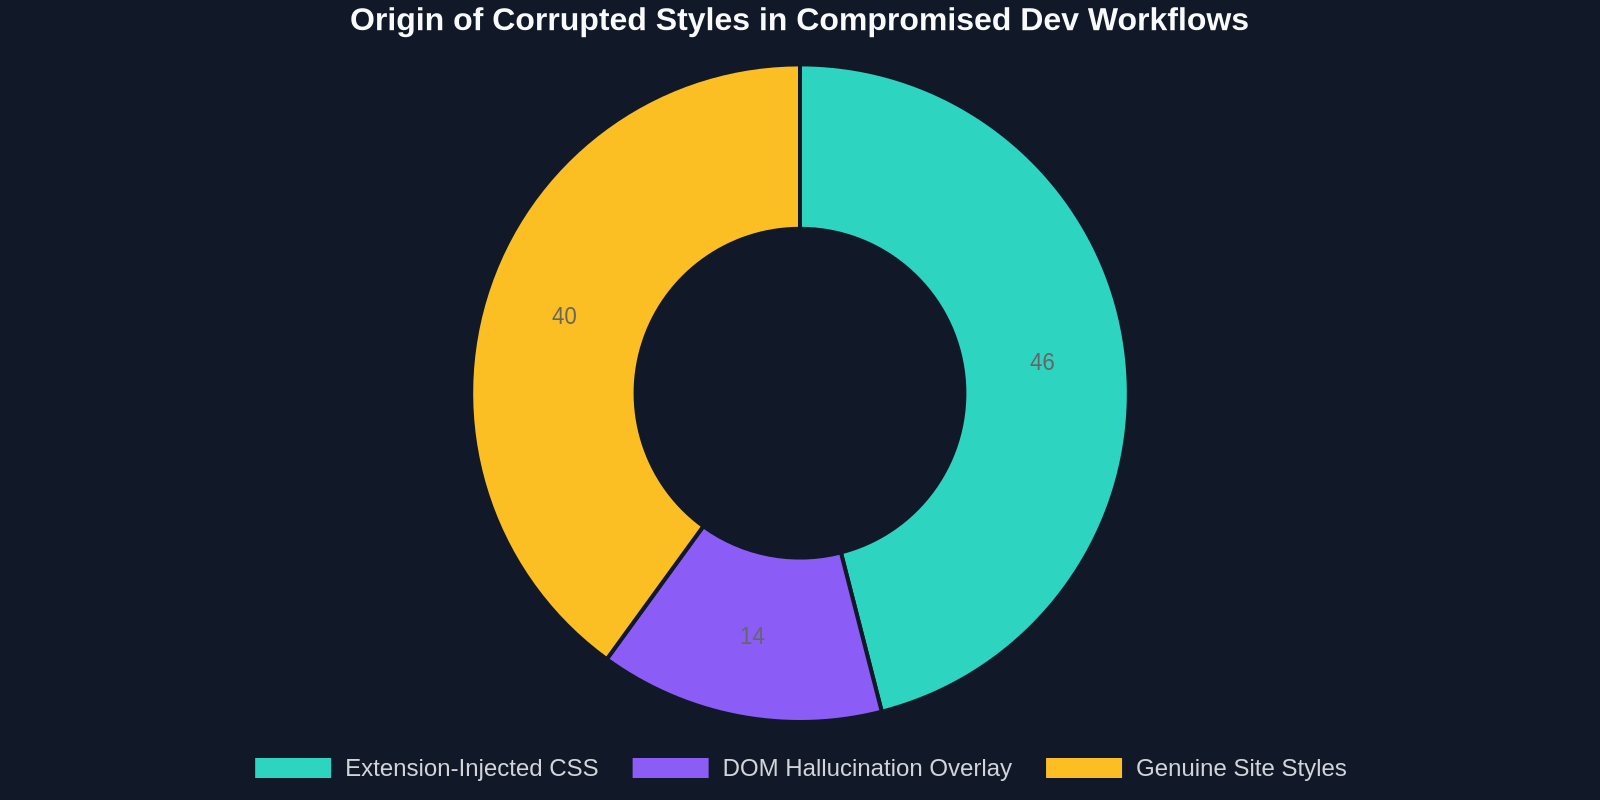
A análise menciona que máquinas infectadas em um ambiente sandbox pesquisado mostraram um aumento de 200% nos avisos do console sendo suprimidos pela extensão para ocultar seus próprios erros. Mais preocupante, APIs web chave como getComputedStyle foram monkey-patched para retornar valores falsificados. Para um desenvolvedor construindo uma biblioteca de componentes de UI, isso poderia significar acreditar que um certo truque de flexbox triplamente aninhado funcionava entre navegadores quando, na realidade, a extensão local estava artificialmente corrigindo sua renderização. Quando você posteriormente envia esse componente ao vivo, sem a extensão, ele quebra. O tempo de depuração perdido aqui não é um inconveniente; é um golpe direto na velocidade e na qualidade do código.
O Paradigma do DivMagic: Cópia Segura de UI Sem Execução Arriscada de Extensão
É aqui que a escolha arquitetônica por trás de como você extrai elementos de UI se torna seu principal controle de segurança. A maioria das extensões de extração de CSS opera injetando JavaScript complexo diretamente no DOM da página web. Elas devem manipular, percorrer e clonar nós enquanto seus scripts estão ativamente executando na origem alvo. Este é o vetor de comprometimento. A abordagem do DivMagic é fundamentalmente somente leitura e não injetora. Ele funciona como um serviço localizado que analisa o DOM estático bruto e não manipulado e instantâneos CSSOM fornecidos pelas APIs nativas de extensão do navegador sem nunca injetar código no ambiente de tempo de execução do site. Nenhum script estranho toca o contexto da página ao vivo, tornando a alucinação de DOM de um ataque de origem cruzada efetivamente impossível para este caso de uso.
Para um desenvolvedor de UI, isso significa que o código hexadecimal que você copia para o fundo de um botão de call-to-action é definitivamente aquele da folha de estilo autoritativa do site, não uma injeção de um atacante. A estrutura de grade que você converte para seu projeto Tailwind não carrega um cavalo de Troia oculto de um div extra e malicioso. A garantia de segurança não é que o DivMagic 'detecta' extensões ruins, é que o próprio mecanismo que ele usa para fornecer código conversível e perfeito em pixels não expõe a superfície de ataque onde essas extensões ruins atuam.
Além da Segurança: A Integridade dos Tokens de Design
A conversa se estende da segurança para a integridade pura do design. À medida que o desenvolvimento de UI amadurece, as equipes estão migrando para fluxos de trabalho baseados em tokens, onde uma cor não é um valor hexadecimal, mas um var(--color-primary-500). Copiar CSS bruto de uma página inevitavelmente achata essa estrutura de tokens em valores estáticos e opacos que são um pesadelo de manter. A ameaça de extensões maliciosas turboalimenta esse problema. Uma extensão comprometida poderia não apenas achatar seus tokens, mas sutilmente deslocá-los ao longo do tempo, implementando um ataque de pharming de padrão escuro na linguagem visual da sua marca.
border-radius bem projetado em um token de design configurável com calc() ou convertendo uma paleta de cores em variáveis HSL para temas dinâmicos. A saída se torna uma base confiável para o seu sistema de design, não um trecho de código que você precisa colocar em quarentena e sanitizar linha por linha.
Construindo um Sandbox de Desenvolvimento de UI Resiliente a Malware
Diante desses riscos, como uma equipe de frontend preocupada com segurança deve reestruturar seu fluxo de aprendizado e referência? O princípio é o isolamento. Nunca mais sua ferramenta de inspeção principal, aquela que você usa para puxar código para o seu sistema de design, deve compartilhar um contexto de execução com sua navegação diária, redes sociais ou extensões de carteira de criptomoedas. Este é um guia prático baseado nas descobertas da pesquisa.
1. Segregação de Perfis: O Perfil 'Inspecionar'
Crie um perfil de navegador dedicado e enxuto, com zero extensões não essenciais. Este perfil é apenas para abrir sites de referência, inspecionar elementos e usar sua ferramenta confiável de extração de UI. A pesquisa mostrou que simplesmente desabilitar extensões desnecessárias em um único perfil não é suficiente, pois algumas amostras de malware demonstraram persistência lateral ao se esconder em armazenamentos de cache compartilhados acessíveis a todos os perfis. Um diretório de dados de usuário totalmente isolado é mais seguro. Use as DevTools deste perfil como sua única fonte da verdade e use o DivMagic exclusivamente dentro dele para copiar elementos para o seu projeto.
2. Examine o Pipeline de Cópia, Não Apenas a Página
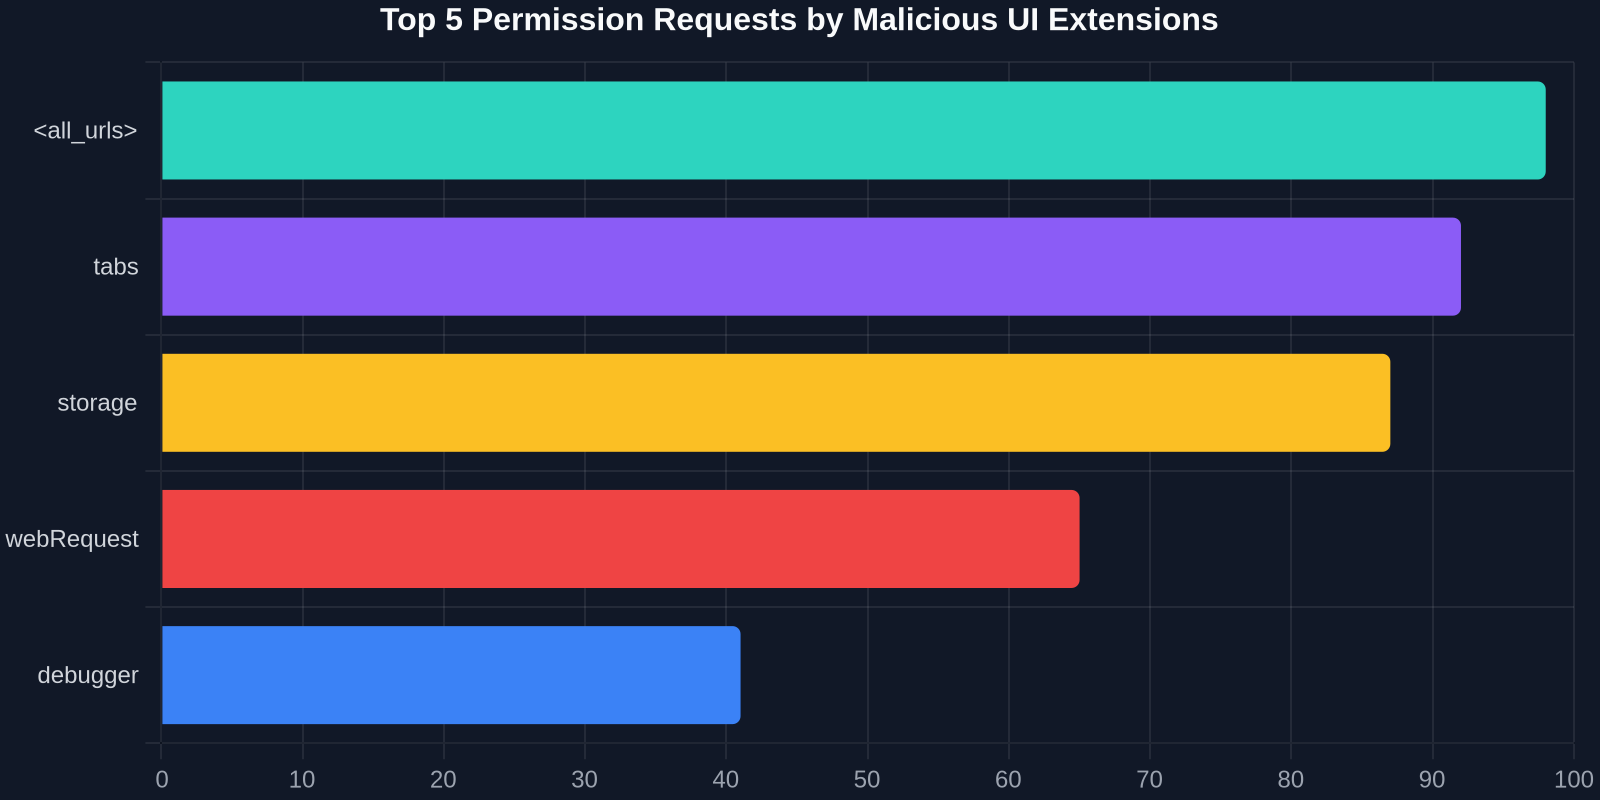
Seu pipeline de "copiar UI" tem dois estágios: a página de origem e o mecanismo de cópia. Você já examina a confiabilidade da página de origem. Agora, valorize os privilégios do mecanismo de cópia. Uma ferramenta em nível de API que não solicita a permissão "<all_urls>" para injeção de DOM ao vivo em tempo de execução é arquiteturalmente mais segura. O princípio do menor privilégio é claro: uma ferramenta que só precisa ler o DOM estruturado no momento em que você clica em um botão não deve executar um script de conteúdo persistente em todas as suas abas.
3. Isolando Suas Influências: Uma Abordagem Técnica
Para equipes que constroem sistemas de design, considere uma abordagem de isolamento (air-gapped). Imagine um serviço de navegador headless e leve controlado por um script. Seus desenvolvedores poderiam apontar este serviço para uma URL, e ele produziria um JSON limpo de estilos computados e estruturas de layout, completamente livre de qualquer adulteração de extensão instalada localmente. A tecnologia central do DivMagic opera em uma lógica semelhante, efetivamente isolando a extração da camada de extensão de uso geral. Isso garante que, ao amostrar a técnica box-shadow usada em um painel FinTech, você está auditando o trabalho original, não uma versão falsificada por um invasor.
Mergulho Técnico: Como a Alucinação Contorna os Controles de Segurança
Vamos entender o mecanismo em nível de código, pois as implicações são críticas demais para os engenheiros de UI ignorarem. A análise de sandbox da pesquisa referenciada revelou que extensões maliciosas modernas para navegadores baseados em Chromium usam uma técnica de proxy inteligente em MutationObserver e window.postMessage. Elas não apenas modificam o DOM uma vez; elas entram em uma condição de corrida com os scripts legítimos da página.
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
Quando um usuário inspeciona um campo de senha, por exemplo, uma extensão infectada escuta uma mutação do DOM que indica que o campo apareceu. Ela então manipula rapidamente a cadeia parentElement, envolvendo o verdadeiro input em um contêiner falso invisível que intercepta o getter da propriedade value. A genialidade do ponto de vista da UI é que a renderização visual permanece perfeita porque a extensão também injeta uma sobreposição com um z-index mais alto mapeado para propriedades personalizadas CSS. Se você tentasse "copiar CSS" deste campo, uma extensão ingênua copiaria o pseudo-elemento ::after alucinado estilizado pelo invasor, não o design verdadeiro do site. O DivMagic contorna isso analisando a cascata e resolvendo as origens dos estilos. Ele identifica e remove pseudo-elementos injetados por uma origem não autorizada, entregando apenas as regras de folha de estilo do próprio site para você.
A lição duradoura desta pesquisa não é apenas sobre atualizar seu antivírus. É sobre reconhecer que suas ferramentas de frontend fazem parte da sua cadeia de suprimentos. Assim como você examinaria um pacote npm em busca de scripts de instalação e typosquatting, agora você deve examinar suas extensões de navegador quanto ao seu modelo de acesso ao DOM. Uma extensão de "copiar UI" que não é atualizada há dois anos com permissão "Ler e alterar dados do site" é um gigante adormecido de dívida técnica.
Da Preocupação com Segurança à Experiência Superior do Desenvolvedor
Ironicamente, as próprias mudanças arquiteturais que tornam uma ferramenta de UI segura também a tornam muito mais poderosa para o desenvolvimento moderno. Evitar a injeção no DOM força o fornecedor da ferramenta a resolver os problemas difíceis corretamente: construir uma representação limpa e de alto nível da UI, em vez de apenas despejar HTML sujo e ao vivo. Essa é a virada exata que transforma um simples copiador de CSS em uma ferramenta de desenvolvimento legítima.
Quando o DivMagic, por exemplo, reconstrói um componente, ele é forçado a analisar a cascata, computar os estilos finais em condições de sala limpa e então mapeá-los para classes Tailwind ou CSS amigável ao JSX. Uma ferramenta que injeta script de conteúdo pode trapacear simplesmente chamando element.style.cssText dentro da página envenenada. A abordagem segura e fora de banda deve entender completamente o modelo de caixa, o gráfico de especificidade e as media queries ativas. Isso entrega um artefato de desenvolvedor superior: você obtém um trecho de componente React que usa className="flex items-center gap-2" em vez de um atributo de estilo inline quilométrico que você teria que refatorar manualmente. Segurança e qualidade de código, neste caso, não são trade-offs, mas são profundamente simbióticas.
Uma ferramenta segura de extração de UI não apenas copia o que vê; ela reverte a engenharia da lógica do sistema de design a partir da fonte não adulterada, transformando um site em um blueprint limpo e pronto para Tailwind.
O recente artigo do Hacker News não é apenas mais um boletim de malware; é um sinal definitivo de que a era de confiar cegamente no contexto de renderização de nossas ferramentas web acabou. A sofisticação dos Trojans de reescrita de UI exige um novo padrão para nossos instrumentos essenciais de desenvolvimento. O caminho seguro adiante é um conjunto de ferramentas que respeita o isolamento de origem da web, recusando-se a se injetar no delicado contexto de execução das páginas que admiramos. O DivMagic exemplifica essa mudança. Ele prova que uma extensão de navegador pode ser uma potência de inspiração de UI e transferência de ativos sem nunca se tornar um vetor para corrupção silenciosa de UI. Ele transforma o fluxo de trabalho "copiar de qualquer site" de um potencial risco de segurança em uma API profissional e robusta para o pipeline do seu sistema de design, respeitando tanto a segurança isolada da web moderna quanto a velocidade criativa do desenvolvedor.