
Sobrecarga de Extensões de Navegador: Por que Complementos Inativos São uma Crise de Segurança Crescente
Tratamos as extensões do navegador como uma gaveta de bagunça. Um dia são impulsionadores de produtividade indispensáveis que capturam inspiração de UI instantaneamente, no outro são bloatware esquecidos, silenciosamente acima da barra de endereços. Mas ao contrário de uma gaveta empoeirada da cozinha, uma extensão não mantida não ocupa apenas espaço. Ela tem acesso de leitura e escrita ao seu Modelo de Objeto de Documento, à sua área de transferência e, frequentemente, ao seu histórico de navegação. Quando você ignora aquele ícone negligenciado por meses, não está apenas sendo bagunceiro; está deixando uma backdoor autenticada aberta em cada aba que visita.
O fluxo de trabalho do desenvolvedor web moderno depende de ferramentas especializadas, React DevTools, seletores de cores, copiadores de CSS e assistentes de IA, mas essa mesma dependência cria uma superfície de ataque massiva. À medida que o mercado inunda com extensões imitadoras leves prometendo "potencializar" seu fluxo de trabalho de UI, uma verdade dura emerge: mais extensões não equivalem a mais poder. Elas equivalem a mais risco.
O Aumento Silencioso de Permissões que Você Ignora em Cada Atualização
O desvio de permissões é o equivalente técnico de ferver um sapo. Quando você instala um simples inspetor de CSS, ele pode inicialmente solicitar acesso aos dados da "aba ativa". Seis meses depois, após uma atualização automática, essa mesma extensão pode de repente ler todos os dados em sites de documentação para desenvolvedores que você visita, e talvez sites que você não visita. Os fornecedores de navegadores melhoraram os avisos de permissão, mas eles dependem de os usuários realmente lerem os prompts de atualização. A maioria de nós clica em "Aceitar" com a mesma memória muscular que usamos para fechar banners de cookies.
Extensões legítimas são adquiridas por holdings maliciosas especificamente para explorar essa confiança. O desenvolvedor original vendeu sua base de usuários e, da noite para o dia, o pipeline de atualização envia um raspador de dados disfarçado como seu formatador JSON favorito. Se você não está monitorando ativamente o changelog e o histórico de permissões de uma extensão, e francamente, ninguém tem tempo para ler os diffs de quinze plugins utilitários diferentes, você está depositando confiança cega em uma cadeia de suprimentos que não pode auditar.
Como Extensões Zumbi Sabotam o Desempenho do Seu Ambiente de Desenvolvimento
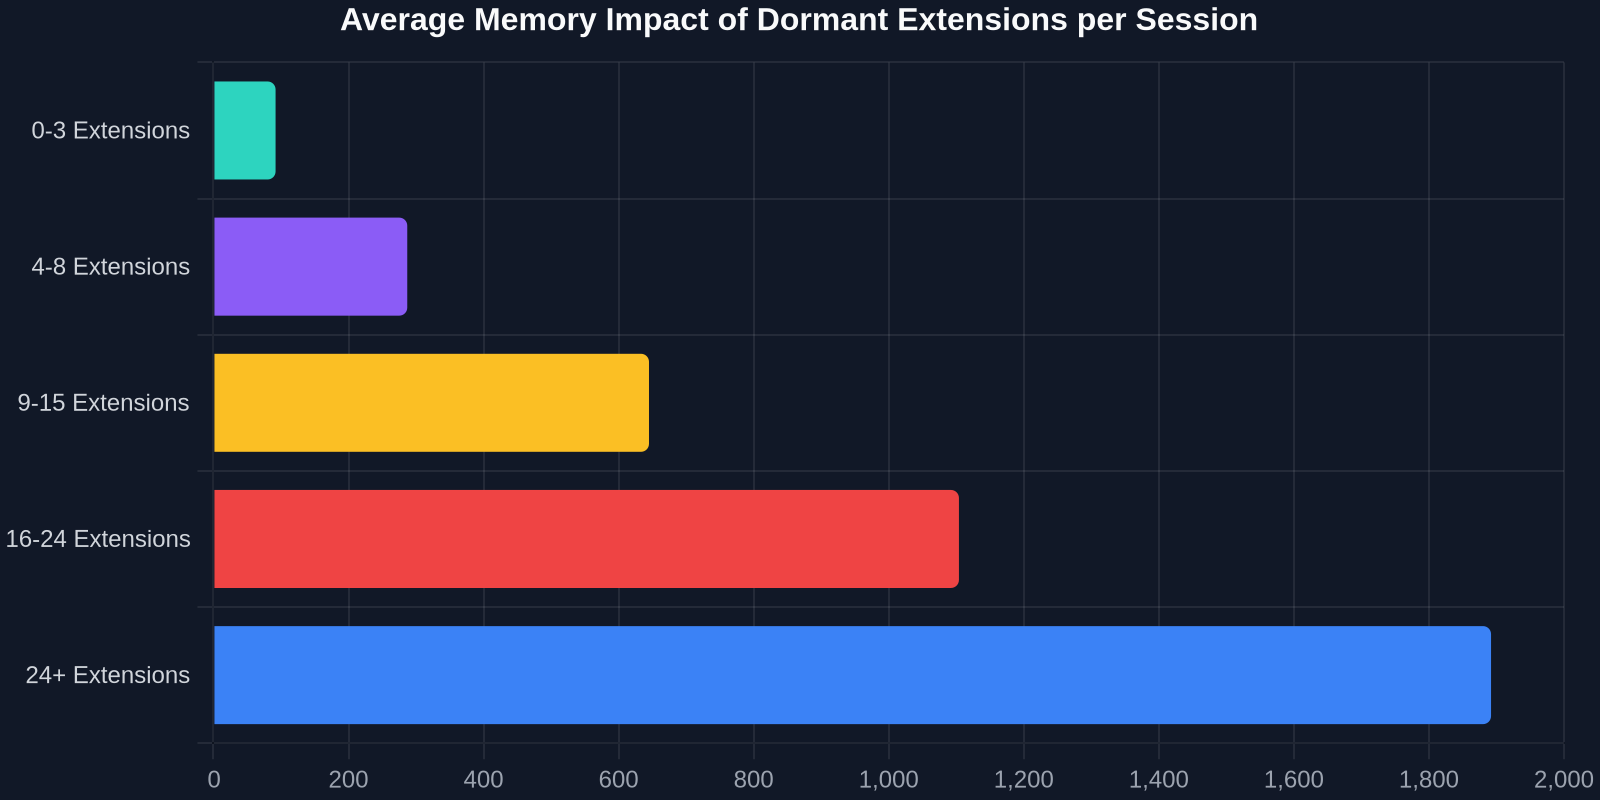
Os riscos de segurança ganham manchetes, mas a degradação de desempenho atinge você diariamente sem aviso. Navegadores modernos são feras multiprocesso, mas toda extensão ativa injeta sua própria pegada de memória e thread de execução JavaScript. Uma ferramenta de captura de UI inativa que você não abre há semanas ainda pode estar anexando observadores de mutação a cada mudança de DOM em cada página, esperando por uma "tecla de atalho de captura" que você esqueceu que vinculou.
Para um desenvolvedor frontend depurando vazamentos de memória ou condições de corrida, determinar se um bug se origina no código da sua aplicação ou em um script de extensão de terceiros é um tipo especial de inferno. Esses scripts de conteúdo injetados poluem o escopo global, sobrescrevem protótipos nativos e criam interferência assíncrona que parece idêntica a um monte de código espaguete. Antes de passar quatro horas no Chrome DevTools analisando seu próprio erro de hidratação React, você deve auditar se uma extensão não corrigida é a verdadeira culpada.
Identificando Drenos de Recursos Antes que Eles Matem Sua Pontuação PageSpeed
Uma triagem prática começa com uma simples janela anônima. Desative todas as extensões e execute uma auditoria Lighthouse. Em seguida, reative-as uma por uma, executando novamente o rastreamento de desempenho a cada vez. Você frequentemente descobrirá que um utilitário de nicho, talvez um extrator de props React hiperespecífico que você instalou durante uma palestra de conferência, está injetando 300ms de JavaScript bloqueante em cada navegação. Para um visitante acessando seu site de produção, 300ms de atraso percebido é a diferença entre uma conversão e uma rejeição. Para você, é depurar em uma simulação distorcida da realidade.
Copiando UI Sem a Bagunça: A Abordagem de Segurança em Primeiro Lugar
Como desenvolvedores frontend, nosso relacionamento com extensões de navegador é singularmente íntimo. Não as usamos apenas para bloqueio de anúncios; as usamos para dissecar, copiar e aprender com as interfaces de usuário de outras pessoas. A capacidade de pegar uma grade de preços perfeitamente estilizada, uma estrutura de navegação responsiva ou um formulário complexo de várias etapas de qualquer site ao vivo é um superpoder de produtividade. Mas historicamente, esse poder veio acompanhado de perigo. A extensão que oferece cópia de elemento com um clique também tem acesso total ao Modelo de Objeto de Documento, o equivalente digital de entregar suas chaves de casa a alguém para pegar uma chave de fenda emprestada.
É aqui que a indústria precisa de uma mudança de acesso máximo para menor privilégio. A ferramenta ideal deve converter essa UI copiada em HTML e CSS limpos e portáteis, sem exigir scripts de fundo persistentes que rastreiem sua navegação. Deve operar como um bisturi cirúrgico, não como um sistema de vigilância sempre ativo. Você quer a estrutura HTML bruta e os estilos computados, nada mais, nada menos. Sem rastreamento de comportamento, sem impressão digital de user-agent, sem telemetria reportando a um painel de análise que você nunca viu.
"A permissão mais perigosa no navegador de um desenvolvedor não é 'Ler e alterar todos os dados', é a permissão de ficar ociosa e esquecida por dois anos enquanto recebe atualizações silenciosas."
Por que a Inspeção Manual Não é Mais Escalável
A defesa do purista é evitar completamente a dependência de extensões, recriando a UI manualmente. Você vê um efeito de texto gradiente, abre o DevTools, vasculha os estilos computados, copia as camadas decompostas e gasta 45 minutos reconstruindo-o. Essa abordagem é segura, de fato, mas dentro de um cronograma de startup que exige iteração rápida, é um gargalo não escalável. O meio-termo está em ferramentas que realizam uma transcrição sem estado do elemento escolhido, removendo-se imediatamente do loop de execução assim que a cópia é concluída. Sem contextos de fundo persistentes. Sem comunicação bidirecional desnecessária. Apenas uma operação única e atômica que deixa zero vestígios.
Construindo um Roteiro de Extensões Enxuto e Auditável
A defesa de perímetro começa com uma categorização brutal. Abra o painel de gerenciamento de extensões do seu navegador, todo navegador Chromium tem chrome://extensions, Firefox oferece about:addons, e segmente sua lista em três categorias: Crítico para Segurança, Transiente de Fluxo de Trabalho e Dívida Desconhecida.
Crítico para segurança inclui gerenciadores de senhas, manipuladores de tokens de segurança de hardware e pontes de autenticação multifator. Estes permanecem, mas devem ser atualizados manualmente e verificados em relação a repositórios de código-fonte quando possível. Itens transientes de fluxo de trabalho são seus React DevTools, seus gerenciadores de área de transferência e seus utilitários de cópia de UI. Estes devem ser alternados para o modo "Ao Clicar" ou "Em Sites Específicos" em vez de conceder acesso geral "Em Todos os Sites". Dívida desconhecida é todo o resto, fica congelada e agendada para remoção dentro de quarenta e oito horas, a menos que você documente um caso de uso específico.
Implementando Controles de Acesso Específicos por Site
Permissões granulares de host são o recurso de segurança mais subutilizado nos navegadores modernos. Em vez de permitir que uma ferramenta de extração de UI tolere ler https://*/*, restrinja-a ao seu quadro de coleção de inspiração de design ou a sites específicos de revisão de produção. Você pode configurar isso em um navegador Chromium clicando com o botão direito no ícone de uma extensão, selecionando "Este Pode Ler e Alterar Dados do Site" e alterando o escopo de "Em Todos os Sites" para "Ao Clicar" ou uma lista personalizada de domínios aprovados.
Para desenvolvedores, esse padrão introduz um atrito agradável. Quando você realmente precisa copiar uma seção hero da página de destino de um concorrente, você concede acesso temporário conscientemente. A mudança mental de "sempre ativo" para "privilégio just-in-time" é exatamente o que a arquitetura de confiança zero prega no nível do servidor; é hora de aplicá-la também às nossas ferramentas do lado do cliente.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
O Ciclo de Vida Oculto de uma Ferramenta de Desenvolvedor Comprometida
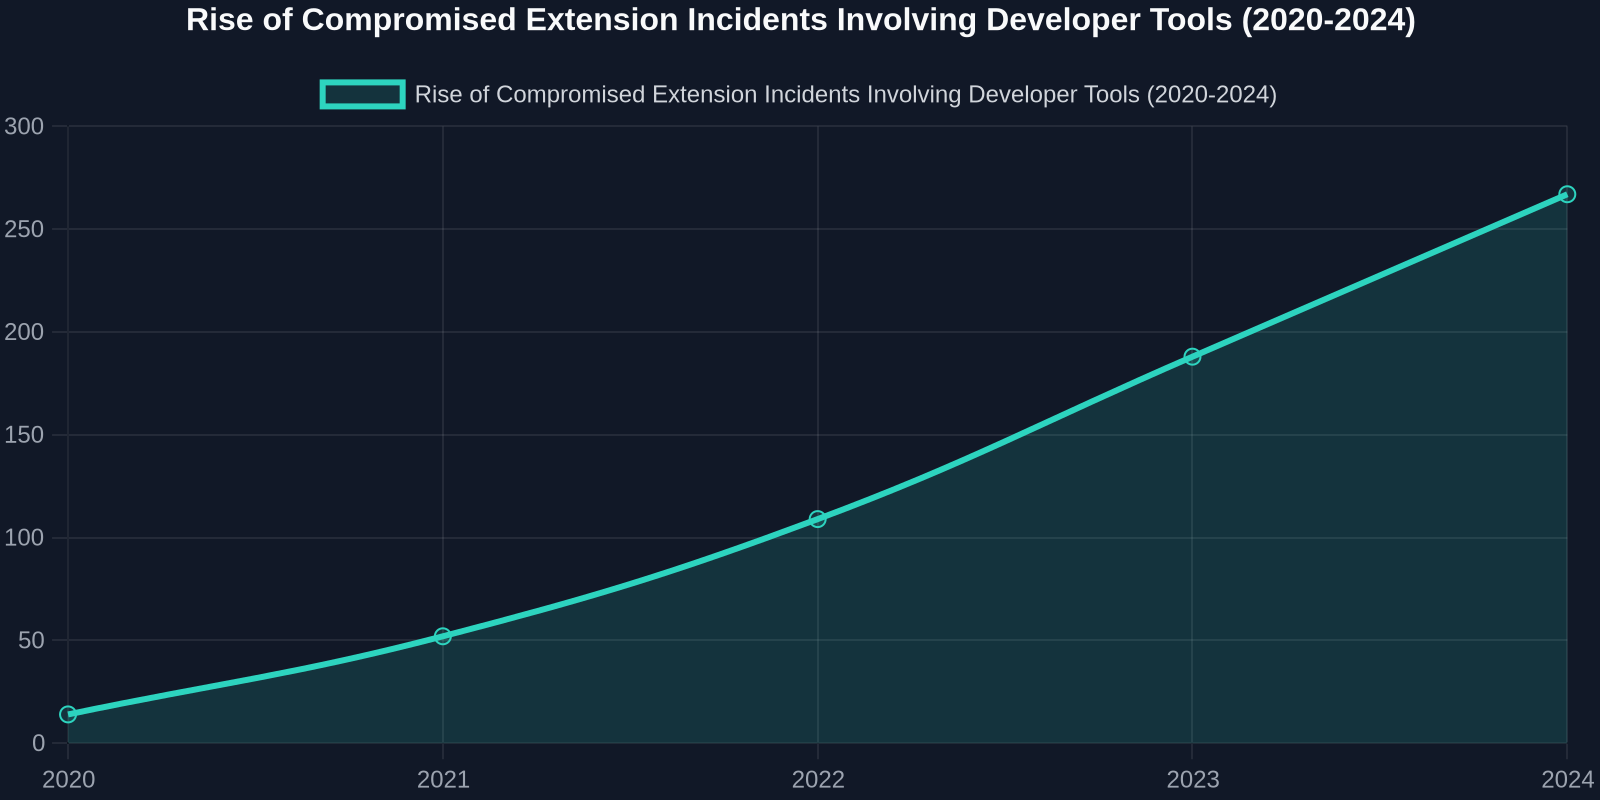
Entender a anatomia de um ataque baseado em extensão esclarece por que uma limpeza de primavera deve ser implacável. A maioria dos desenvolvedores imagina um arquivo .crx malicioso sendo baixado de um fórum da dark web. A realidade é muito mais insidiosa: uma extensão de UI de código aberto popular tem sua manutenção transferida para um novo colaborador. O Pull Request parece limpo, apenas atualizações de dependências e um novo "recurso" que requer acesso adicional à rede. A atualização automática é distribuída para 80.000 desenvolvedores silenciosamente durante uma reunião matinal de segunda-feira. Na hora do almoço, a extensão está exfiltrando logs do console do desenvolvedor e URLs de repositórios privados para um servidor de comando e controle.
Além do Malware: Armadilhas de Licenciamento de Dados nos EULAs de Extensões
Uma tendência menos sorrateira, mas igualmente perigosa, é o "pivô de licenciamento de dados". Uma extensão que você instalou há dois anos para capturar estilos específicos de elementos HTML atualiza seu Contrato de Licença de Usuário Final. Enterrado na seção 12.4 está uma concessão: "Você nos concede uma licença perpétua e isenta de royalties para quaisquer padrões de UI, trechos de código ou trabalhos criativos acessados ou processados através do nosso serviço." Legal e raramente aplicado em tribunal, mas tecnicamente concede a uma startup o direito de alimentar a UI do produto não lançado da sua empresa em seu conjunto de treinamento de IA. Para um engenheiro frontend trabalhando em um SaaS em modo furtivo, isso é uma catástrofe de propriedade intelectual prestes a acontecer.
"Desinstalar uma extensão não é admitir que você fez uma má instalação há dois anos; é reconhecer que o apodrecimento do software é inevitável."
Projetando um Fluxo de Trabalho de Extração de UI que Respeita Limites de Segurança
Então, como um desenvolvedor frontend pragmático concilia a necessidade de prototipagem rápida de UI com o imperativo de bloquear seu navegador? A solução é desacoplar "visualizar" de "possuir". Você não precisa de uma extensão pesada que persista, sincronize com uma conta na nuvem e mantenha um batimento cardíaco em segundo plano. Você precisa de um transformador sem estado: selecione um elemento, receba HTML e CSS limpos e prontos para produção e feche a sessão.
Esse fluxo de trabalho atômico se alinha perfeitamente com os princípios modernos de DevSecOps. Uma ferramenta que converte qualquer UI em qualquer site em código reutilizável, operando sem um processo persistente em segundo plano, elimina toda a classe de vulnerabilidades de "extensão deixada aberta durante a noite". O código que você recebe é totalmente portátil, livre de dependências específicas do fornecedor e pronto para colar em um componente React ou em um template Svelte sem arrastar listeners de eventos, telemetria ou beacons de rastreamento. Você ganha a eficiência de copiar elementos sem se tornar um nó no pipeline de dados de outra pessoa.
O Protocolo de Detox Digital de 30 Dias do Desenvolvedor
Transformar essa filosofia em um hábito repetível remove a resistência emocional a deletar extensões "potencialmente úteis algum dia". Siga este protocolo rotativo de trinta dias adaptado de frameworks de segurança de endpoint:
- Dia 1–3: Auditoria Completa. Exporte uma lista de todas as extensões, versões e permissões concedidas usando a API de gerenciamento. Marque cada uma como crítica, transitória ou dívida desconhecida. Desative todos os itens transitórios por padrão.
- Dia 4–10: Minimização de Permissões. Para cada extensão crítica, reduza manualmente as permissões de host para uma lista de permissões específica. Se uma extensão não puder funcionar sem "Todos os Sites", mude para ferramentas concorrentes.
- Dia 11–21: Substitua Inchaço por Precisão. Identifique as 3–4 extensões de utilidade de UI sobrepostas. Consolide-as em uma única solução focada em segurança que realize extração de HTML/CSS como uma ação única, sem monitoramento persistente.
- Dia 22–30: Estabeleça Hábitos de Confiança Zero. Implemente um evento de calendário mensal recorrente intitulado "Revisão do Perímetro do Navegador". Gaste dez minutos verificando se nenhuma extensão foi atualizada automaticamente para um novo escopo de permissão.
Este protocolo não é paranóia, é higiene profissional. Os mesmos desenvolvedores que gerenciam cuidadosamente dependências package.json com scanners automatizados de vulnerabilidades raramente aplicam o mesmo rigor às extensões do navegador que leem seus logs de build.
O Futuro São Tokens de Acesso Temporário, Não Scripts de Fundo Persistentes
Os fornecedores de navegadores estão gradualmente promovendo o Manifest V3, enfatizando service workers transitórios em vez de páginas de fundo de longa duração. Essa mudança arquitetônica prova que a indústria reconhece o perigo da execução persistente de extensões. Mas as ferramentas de desenvolvedor devem liderar essa mudança pelo design, não apenas pela conformidade. Uma ferramenta de extração de UI deve acordar apenas quando você a invoca explicitamente, processar exatamente os dados estruturais e estilísticos do seu elemento selecionado, gerar código idiomático que respeite os tokens do seu sistema de design existente e terminar sem deixar nada para trás.
Da próxima vez que você considerar instalar uma "pequena extensão rápida" que promete acelerar seu fluxo de trabalho de desenvolvimento em 10%, pergunte-se: Esta ferramenta exige um slot permanente na base de computação confiável do meu navegador, ou pode alcançar o mesmo resultado como uma utilidade efêmera? Nove em cada dez vezes, a funcionalidade que você precisa pode ser entregue sem o imposto de vigilância em segundo plano. E no único caso em que não pode, trate-a como um certificado raiz: auditada manualmente, monitorada ativamente e descartada impiedosamente no momento em que sobreviver ao seu propósito específico.
Um navegador limpo é um navegador seguro. Um conjunto mínimo de extensões é um navegador rápido. E uma única ferramenta bem projetada que converte qualquer interface de usuário em código limpo, sem aumentar sua dívida de segurança, é um navegador produtivo. A temporada de limpeza de primavera não deveria ser uma viagem de culpa anual desencadeada por uma manchete de blog de tecnologia. Deveria ser uma mentalidade de confiança zero perpétua aplicada ao software que deixamos entrar em nosso perímetro de desenvolvimento mais próximo.