
Engenharia de Exploits Impulsionada por IA: O Cenário Evolutivo de Ameaças Cibernéticas e o que os Desenvolvedores Precisam Saber em 2025
No campo da segurança cibernética, que está se transformando rapidamente, a inteligência artificial deixou de ser uma curiosidade teórica e se tornou um instrumento de uso duplo de profunda consequência. A mais nova fronteira, a engenharia de exploração impulsionada por IA, não está apenas acelerando a descoberta de vulnerabilidades, mas está fundamentalmente reescrevendo as regras da segurança ofensiva e defensiva. Dos laboratórios de pesquisa a portas fechadas até a linha de frente das cadeias de suprimento de software, as implicações exigem atenção imediata dos desenvolvedores.
Este artigo disseca as realidades técnicas dos sistemas de IA emergentes, incluindo o altamente capaz modelo GPT-6 Cyber, e os traduz em princípios de engenharia acionáveis. Exploraremos os dados concretos por trás das contagens de novas vulnerabilidades, as estatísticas preocupantes sobre a latência de implantação de patches e as mudanças arquiteturais necessárias para construir sistemas resilientes em uma era de ataques em velocidade de máquina.
O Advento da IA Ofensiva Hiper-Capaz
Por mais de uma década, ferramentas de fuzzing e análise estática auxiliaram na caça a bugs. O que diferencia a onda atual é o salto da detecção para a exploração autônoma. Os primeiros modelos de IA podiam sinalizar potenciais estouros de buffer com altas taxas de falsos positivos. Os modelos de fronteira de hoje podem ingerir uma base de código complexa, rastrear fluxos de dados através de múltiplas camadas de abstração e gerar um exploit de prova de conceito funcional e polido, muitas vezes mais rápido do que um pesquisador de segurança experiente.
A análise recente da SecureWorks Counter Threat Unit destaca um ponto de inflexão crítico: os bugs encontrados por IA não são mais acadêmicos. Os dados revelam que 1,3 por cento das vulnerabilidades descobertas por IA foram transformadas em armasna natureza, um número que deve subir, mas permanecer abaixo de cinco por cento até o final de 2027. Essa baixa porcentagem aparente é enganosa; representa uma vanguarda de ataques altamente direcionados e potencialmente catastróficos, em vez de exploração em massa. A qualidade desses exploits, muitas vezes alavancando cadeias lógicas complexas invisíveis para os scanners tradicionais, representa uma grave ameaça a ativos de alto valor.
Dissecando o ExploitGym Benchmark
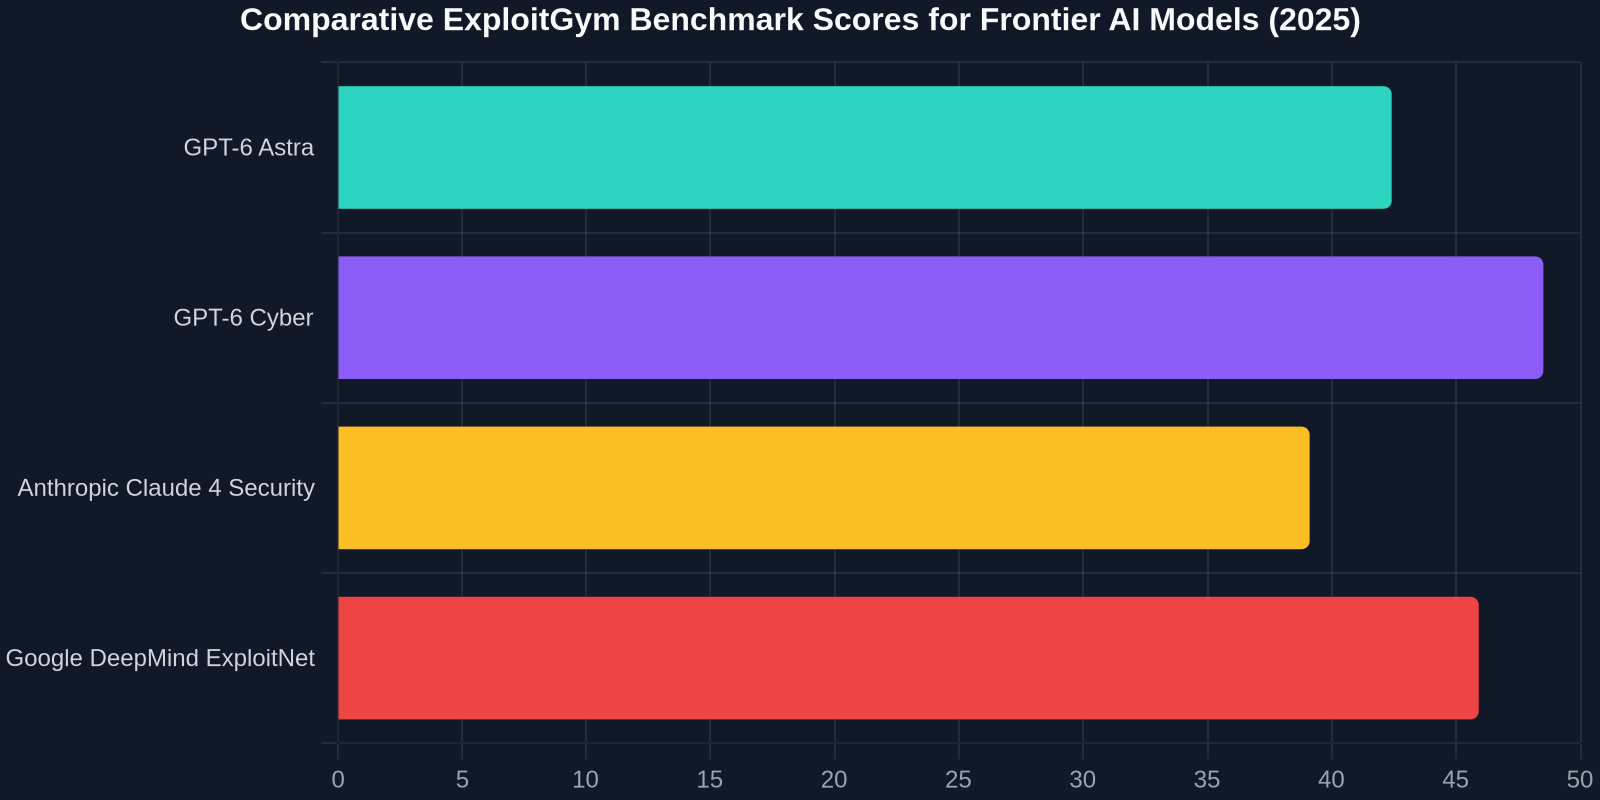
Para entender a capacidade do modelo, a indústria adotou ambientes simulados rigorosos. O benchmark ExploitGym serve como um teste definitivo, desafiando agentes de IA com uma gama diversificada de desafios de exploração binária do mundo real e no estilo capture-the-flag (CTF). Isso inclui heap feng shui, ataques de string de formato e exploração de condição de corrida em kernels Linux modernos.
O salto de desempenho entre as iterações recentes do modelo é gritante. O GPT-6 Astra da OpenAI, embora um generalista poderoso, obteve uma taxa de sucesso de 42,4%. No entanto, o ajuste fino específico de domínio doGPT-6 Cyber, disponível exclusivamente para parceiros selecionados como a Daybreak Red, elevou sua pontuação para 48,5%. Essa métrica significa um avanço: uma IA que pode ter sucesso em quase metade de todas as tarefas de exploração de alta dificuldade sem intervenção humana. O modelo consegue isso através de síntese avançada de programas, construindo dinamicamente cadeias ROP e contornando mitigações modernas como ASLR e stack canaries em simulação.
Uma Nova Geração de Inteligência de Ameaças: Os 978 Avisos
Desde 2025, o ecossistema de inteligência de segurança cibernética passou por uma evolução forçada para acompanhar a velocidade das ameaças impulsionadas por IA. Um banco de dados selecionado surgiu, abrangendo 978 avisos para desenvolvedores, cada um um incidente meticulosamente documentado cobrindo bugs explorados, ataques à cadeia de suprimentos, grandes violações e vulnerabilidades introduzidas pelas próprias ferramentas de codificação de IA. Este não é um feed CVE estático; é um repositório vivo que fornece pontuações CVE ao vivo, padrões de IoC (Indicador de Comprometimento) e, criticamente, etapas de mitigação prescritivas.
Este compêndio serve como a nova leitura essencial para qualquer CISO ou engenheiro líder. A divisão temática é alarmante:
- **Comprometimentos da Cadeia de Suprimentos:**Ataques direcionados a gerenciadores de pacotes, ferramentas de pipeline CI/CD e aquisições de bibliotecas de código aberto representam uma parcela significativa desses avisos. Adversários usam IA para escanear oportunidades de typosquatting e injetar código malicioso em pacotes npm e PyPI amplamente utilizados. -Falhas de Ferramentas de IA: Uma categoria específica e de rápido crescimento cobre vulnerabilidades em sistemas de IA. Isso inclui injeção de prompt levando à execução remota de código em plugins alimentados por LLM, ataques de envenenamento de dados e técnicas de inversão de modelo que extraem dados de treinamento confidenciais. Um relatório detalhado, por exemplo, divulgou uma vulnerabilidade agora corrigida no Modo Lockdown do ChatGPT da OpenAI, um recurso projetado para restringir o acesso a dados confidenciais. Pesquisadores demonstraram que uma sequência de prompt de múltiplas voltas cuidadosamente projetada poderia contornar essas proteções, expondo configurações subjacentes do sistema.
- **Cadeias de Zero-Day:**Os avisos frequentemente documentam o encadeamento de uma vulnerabilidade descoberta por IA (muitas vezes um bug complexo de corrupção de memória) com uma técnica de humano-no-loop para a entrega final do payload, mostrando uma metodologia de ataque de modelo centauro.
Destaque do Estudo de Caso: O Verão do Firefox e do Kernel Linux
Nenhum evento único exemplifica melhor a mudança de paradigma do que as descobertas recentes atribuídas aos modelos de fronteira. Durante um sprint de pesquisa concentrado, uma variante do modelo foi encarregada de auditar as bases de código do Mozilla Firefox e do kernel Linux, dois dos projetos de código aberto mais examinados e críticos para a segurança do mundo.
Os resultados enviaram uma onda de choque através da comunidade de segurança:
81 Novas Vulnerabilidades no Firefox
O modelo descobriu impressionantes81 novas vulnerabilidadesno Firefox. Estas não eram descobertas duplicadas de classes de bugs conhecidas. A análise post-mortem detalhada mostrou uma prevalência de bugs complexos de use-after-free no DOM e no mecanismo de layout, erros lógicos na sanitização de IPC (Comunicação entre Processos) e novas condições de corrida na implementação do WebGPU. O modelo demonstrou uma capacidade estranha de entender interações de múltiplos componentes, um ponto fraco tradicional para analisadores estáticos. Cada descoberta veio com uma análise de causa raiz concisa, gerada automaticamente e principalmente precisa, reduzindo drasticamente a carga de triagem para os engenheiros da Mozilla.
948 Exploits Funcionais do Kernel Linux
O mergulho profundo no kernel Linux foi ainda mais prolífico. A IA desenvolveu exploits funcionais de escalonamento de privilégios para948 vulnerabilidades distintas. Este volume é sem precedentes. O corpus de exploits variou de estouros de heap clássicos em manipuladores ioctl legados, que estão sendo lentamente refatorados, mas ainda são vastos em número, a bugs lógicos intrincados em novos subsistemas de verificação eBPF. A capacidade do modelo de gerar exploits confiáveis e universalmente compatíveis em uma vasta gama de configurações de kernel (incluindo as endurecidas, como as usadas pelo Android e ChromeOS) demonstra um nível de raciocínio sistemático anteriormente considerado exclusivo das equipes humanas mais elitizadas.
A Lacuna de Implantação: Uma Falha de Processo Humano em um Mundo de Velocidade de IAA revolução na descoberta de vulnerabilidades está completamente desalinhada com a evolução dos nossos ciclos de vida de gerenciamento de patches. A inegável conquista técnica da IA em encontrar e explorar bugs é tragicamente possibilitada por uma falha humana e de processo antiga, bem compreendida e incrivelmente persistente: a aplicação lenta de patches.
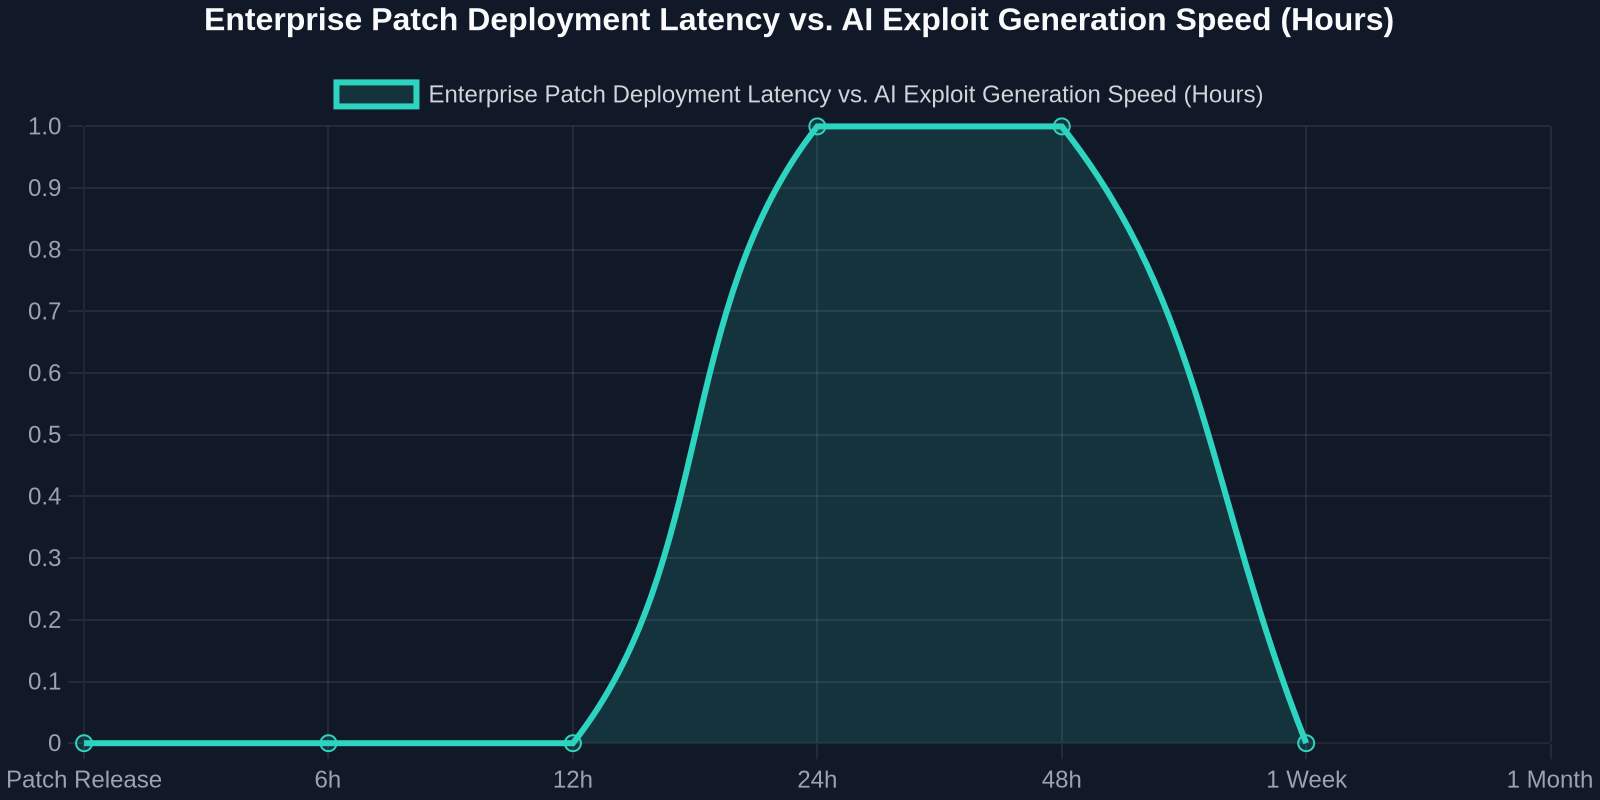
Os dados revelam uma janela de exposição assustadora. Quando uma atualização crítica de segurança do Windows é lançada, geralmente em resposta a uma vulnerabilidade confirmada e ativamente explorada, a corrida começa. No entanto, a telemetria corporativa mostra consistentemente que menos da metade de todos os dispositivos corporativosinstalam a atualização na primeira semana crítica. A cauda é longa e grossa; uma minoria significativa de ativos permanece sem patch por meses.
Isso cria um atraso catastrófico onde:
- Uma IA descobre uma vulnerabilidade no Dia 0.
- Um fornecedor lança um patch no Dia 15.
- Um exploit de IA totalmente armado é tornado público ou vendido no Dia 20.
- A maioria dos sistemas permanece vulnerável até o Dia 60 ou mais.
Essa lacuna de implantação é o maior multiplicador de risco impulsionado pela IA. A capacidade técnica de aplicar patches rapidamente existe através de infraestrutura moderna de CI/CD e implantação em estágios. A barreira é a inércia operacional, o medo de regressão e a falta de testes canários automatizados que possam dar aos operadores confiança imediata na segurança da atualização.
| Security Posture | Old-World Response Time | Required AI-Era Response Time | Primary Bottleneck |
|---|---|---|---|
| Standard CVE Patching | 30-90 days | < 24 hours | Manual testing/change windows |
| Zero-Day Containment | Hours to days | Instantaneous/automated rollback | Detection latency |
| AI Tool Vulnerability Fix | Weeks (model retraining) | Runtime guardrails in hours | Model deployment pipelines |
123456.ai: O Escudo e a Bússola do Desenvolvedor
Em resposta direta a essa assimetria de informação, plataformas como123456.aisurgiram como hubs operacionais para desenvolvedores e engenheiros de segurança. Muito mais do que um agregador de notícias, representa uma nova categoria de plataforma bilíngue de inteligência de IA e recursos, projetada para velocidade e acionabilidade.
O conjunto de ferramentas é construído especificamente para o desenvolvedor moderno: -**Avisos Diários Curados:**Um feed em tempo real que filtra o dilúvio de 978 avisos, contextualizando ameaças com base na sua pilha de tecnologia (ex.: "CVE crítico no Rails Active Storage com código de exploit em ação contra libvips"). -**Diretório de Ferramentas Categorizado:**Um índice vivo das melhores ferramentas de segurança de código aberto e comerciais, categorizadas por caso de uso, auditoria de cadeia de suprimentos, verificação de integridade de modelo de IA, proteção de aplicativos em tempo de execução (RASP). -**Instantâneos do Ranking de Modelos:**Benchmarks de desempenho atualizados regularmente para os mais recentes modelos de fronteira em tarefas como ExploitGym, análise de código e refatoração segura, ajudando as equipes a entender a capacidade da IA defensiva e ofensiva.
"Estamos entrando em uma era onde o desenvolvedor que não está intimamente conectado a um feed de ameaças ao vivo e inteligente está operando com um ponto cego fatal. A inteligência deve fluir para a IDE, não apenas para um painel."
Resiliência Arquitetural na Era dos Exploits de IA
A realidade técnica da exploração impulsionada pela IA exige uma suposição fundamental e inegociável: seu software será usado para encontrar vulnerabilidades. Isso não é uma falha da sua engenharia; é uma condição do ambiente moderno. Portanto, o objetivo principal do design muda de "prevenir todos os bugs" para**"projetar sistemas que sejam resilientes sob ataque persistente e inteligente."**
Este princípio requer uma abordagem em camadas e pragmática:
1. Adote Linguagens com Memória Segura de Forma Incremental, mas Prática
A descoberta de 948 exploits do kernel do Linux é fortemente inclinada para bugs de corrupção de memória em C. A mudança estratégica para Rust no kernel, apoiada por grandes players, não é mais algo experimental e bom de se ter; é um imperativo de segurança. Para novos projetos de espaço de usuário, Rust, Go ou subconjuntos seguros de memória de C++ devem ser o padrão. Para bases de código massivas existentes, foque em novos módulos e interfaces de análise críticas de segurança para uma abordagem de reescrita prioritária.
2. Implemente Segurança Baseada em Capacidades e Sandboxing Forte
Não confie em código, em nenhum código. Seja uma biblioteca de terceiros, um mecanismo de inferência de aprendizado de máquina ou um microsserviço em sua malha, opere-o com o princípio da menor autoridade. Use sandboxes de tempo de execução baseados em seccomp-bpf, Landlock ou WASM para executar lógica não confiável. Após a bypass do Modo de Bloqueio no ChatGPT, fica claro que mesmo limites de aplicativos fortemente fortificados podem falhar. Uma aplicação de permissões baseada em capacidades no nível do SO fornece uma segunda linha de defesa mais forte.
3. Reforce a Cadeia de Suprimentos com Integridade Pontual (Point-in-Time)
A assinatura tradicional (ex.: assinaturas npm, PyPI) verifica o autor, não a segurança do conteúdo em um momento específico. A IA pode encontrar e explorar vulnerabilidades em um pacote que foi assinado há meses. Você precisa de uma verificação de integridade pontual que combine o hash de um pacote com uma verificação em tempo real de vulnerabilidade e conformidade de licença. O modelo é binário: se uma vulnerabilidade com pontuação CVSS acima de 7.0 for descoberta em qualquer dependência transitória em um caminho de produção, a compilação deve falhar.
4. Orquestração Automatizada Universal de Patches
Os dados sobre a velocidade de implantação corporativa são um alerta. É inaceitável que um exploit de alta gravidade descoberto por IA permaneça sem patch por semanas. A única solução é automatizar completamente o pipeline do patch à implantação com um processo canário automatizado e estritamente definido. Uma pequena porcentagem de nós recebe o patch. Se os orçamentos de erro, métricas e testes de API sintéticos estiverem estáveis por 60 minutos, o patch é distribuído para toda a frota. Confiar em conselhos de mudança humanos neste clima de ameaça é uma má prática organizacional.
O Mergulho Profundo: CVE-2026-66066 e o Vazamento de Segredo do Libvips
Um exemplo concreto da classe complexa de vulnerabilidades exploráveis por IA é o CVE-2026-66066, uma falha sutil no Active Storage do Rails. Na superfície, parecia ser um bug rotineiro de processamento de imagem. A vulnerabilidade, acionada ao usar a biblioteca de alto desempenho libvips, permitia que um arquivo de imagem criado vazasse segredos sensíveis do aplicativo.
A cadeia de exploração é uma obra-prima de conhecimento multidomínio que a IA é excepcionalmente adequada para sintetizar:
- **Análise de Protocolo:**O atacante envia um arquivo SVG especialmente construído, um formato suportado pelo libvips.
- **Falsificação de Solicitação do Lado do Servidor (SSRF):**O XML do SVG referencia uma URL que aponta para uma instância de metadados interna, como
http://169.254.169.254/latest/meta-data/na AWS. - Exfiltração de Dados através de Canal Lateral: O Libvips processa isso e incorpora o resultado como parte da saída renderizada da imagem, que é então armazenada em um bucket S3 acessível ao atacante.
Um analisador estático pode sinalizar o SSRF. Um especialista em processamento de imagem pode se preocupar com a complexidade do SVG. Um modelo de IA, no entanto, pode encadear esses conceitos distintos, criando um SVG que usa uma otimização específica do carregador libvips para acionar um vazamento síncrono baseado em erro do segredo diretamente em um campo de dados EXIF no arquivo processado. A correção exigiu patches tanto no Rails (para validação de URL mais rigorosa) quanto no libvips (para remover recursos XML perigosos).
O Futuro é um Modelo CentauroApesar de todo o desempenho do GPT-6 Cyber no ExploitGym, o futuro imediato não é uma Skynet totalmente autônoma. É um modelo centauro. Os adversários mais perigosos são equipes híbridas onde um modelo de IA realiza a análise exaustiva e em larga escala, vasculhando milhões de linhas de código do kernel, propondo milhares de primitivas de exploração potenciais, e um operador humano qualificado seleciona essas, escolhe o alvo mais promissor e adiciona a fineza criativa e específica do ambiente.
Isso significa que a equipe defensiva também deve ser um centauro. O assistente de IA do desenvolvedor de amanhã não é apenas um completador de código; é um programador par ativo e adversarial que executa análise em tempo real, no nível do GPT-6, em cada pull request. Ele sinaliza não apenas erros de sintaxe, mas cadeias lógicas complexas que poderiam ser exploradas, executa simbolicamente novos caminhos de ataque e gera automaticamente um patch e o teste de regressão correspondente antes mesmo de um revisor humano terminar de ler o diff.
A era dos 978 avisos, das 948 explorações de kernel e da pontuação de 48,5% no ExploitGym não é um aviso distante. É um exercício de fogo real no qual todos já estamos inseridos. A única resposta viável é uma aceleração radical e orientada por dados da engenharia defensiva, aliada a uma humilde aceitação de que a inteligência, assim como o código, pode ser bifurcada para o bem ou para o mal.