
De ClickFix-malware: hoe neppe browserextensies ontwikkelaarswerkstromen in gevaar brengen
Browserextensies zijn onmisbaar geworden voor frontendontwikkelaars. Ze analyseren ontwerpen, inspecteren lay-outs en automatiseren repetitieve taken. Maar deze afhankelijkheid opent ook een gevaarlijke aanvalsvector: kwaadaardige extensies die er legitiem uitzien maar in werkelijkheid spyware, ransomware of datadiefstal zijn.
Een recent rapport van Kaspersky Labs beschrijft een geavanceerde campagne genaamd ClickFix. Deze malware richt zich niet op de gemiddelde gebruiker; het lokt specifiek ontwikkelaars en powerusers door vertrouwde installatieprompts voor extensies na te bootsen. Inzicht in ClickFix is cruciaal voor elke ontwikkelaar die zowel productiviteit als beveiliging belangrijk vindt.
Wat is ClickFix-malware?
ClickFix is een door social engineering aangedreven malware die slachtoffers misleidt om kwaadaardige browserextensies te installeren. De aanval begint met een gecompromitteerde website die een nep-dialoogvenster weergeeft, vaak precies gestyled als een machtigingsprompt voor Chrome- of Edge-extensies. Het bericht waarschuwt voor een 'ontbrekende plugin', 'verouderde driver' of 'fout in het beveiligingscertificaat' en vraagt de gebruiker op 'Extensie installeren' te klikken om het probleem op te lossen.
Zodra de gebruiker klikt, wordt een kwaadaardige extensie geladen vanuit een schijnbaar betrouwbare bron, vaak via een verborgen redirect. De extensie krijgt vervolgens brede machtigingen: het lezen van alle websitegegevens, toegang tot cookies, het vastleggen van toetsaanslagen en zelfs het exfiltreren van lokale bestanden via file://-toegang.
De aanvallers van ClickFix richten zich specifiek op ontwikkelaarsforums, GitHub-issues en npm-pakketdocumentatiepagina's om de kwaadaardige prompts te verspreiden. Ze weten dat ontwikkelaars eraan gewend zijn om installatiestromen van extensies te vertrouwen.
Hoe ClickFix zich specifiek op ontwikkelaars richt
Ontwikkelaars zijn voorname doelwitten omdat ze verhoogde systeemtoegang hebben en werken met gevoelige assets (API-sleutels, authenticatietokens, productiecredentials). ClickFix maakt hiervan gebruik door:
- Contextuele lokmiddelen: Een prompt verschijnt op een code-speeltuin (bijv. CodePen, JSFiddle) die beweert dat een 'React DevTools-update vereist' of 'Vue.js debugger ontbreekt'. De ontwikkelaar, die wil doorgaan met debuggen, klikt zonder nadenken.
- Nep-foutpagina's: Wanneer een lokale ontwikkelserver (localhost) laadt, verschijnt er een nep-SSL-waarschuwing die de ontwikkelaar aanspoort om de 'lokale beveiligingscertificaatextensie' te installeren, wat in werkelijkheid de malware is.
- Phishing via kloonsites: De aanvaller kloont populaire extensiepagina's (zoals een bekende kleurkiezer of JSON-formatter) en injecteert de kwaadaardige payload. De neppagina ziet er pixelexact hetzelfde uit als de echte.
De technische anatomie van een ClickFix-aanval
Laten we uiteenzetten wat er gebeurt nadat de extensie is geïnstalleerd. De kwaadaardige extensie bevat doorgaans een manifest.json met machtigingen zoals <all_urls>, webRequest, cookies en storage. Het kan ook native messaging-mogelijkheden bevatten om te communiceren met externe scripts.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
Het achtergrondscript doet vervolgens:
- Bewaakt alle HTTP-verzoeken om API-sleutels, tokens en formuliergegevens te stelen.
- Injecteert een script op elke pagina om toetsaanslagen en clipboardinhoud vast te leggen.
- Verstuurt periodiek geëxfiltreerde gegevens naar een command-and-controlserver.
- Gebruikt JavaScript-obfuscaties om detectie door beveiligingsscanners te omzeilen.
Veel van de gecompromitteerde extensies doorstaan het beoordelingsproces van de Chrome Webstore omdat ze kwaadaardige code verbergen in geobfusceerde modules die pas worden geladen na een post-installatie server-ping.
Impact in de praktijk: waarom ontwikkelaars zich erom moeten bekommeren
Voor een frontendontwikkelaar kan een gecompromitteerde extensie betekenen:
- Gestolen credentials: Toegang tot productiedatabases, CI/CD-pijplijnen en cloudconsoles.
- Gegevenslek: Ontwerpen van klanten, propriëtaire code en interne documentatie.
- Risico voor de supply chain: Als de extensie toegang heeft tot npm- of git-repositories, kan het pakketbestanden wijzigen of kwaadaardige code committen.
- Reputatieschade: Een inbreuk die herleid kan worden naar de gecompromitteerde machine van een ontwikkelaar kan carrièrevooruitzichten en teamvertrouwen schaden.
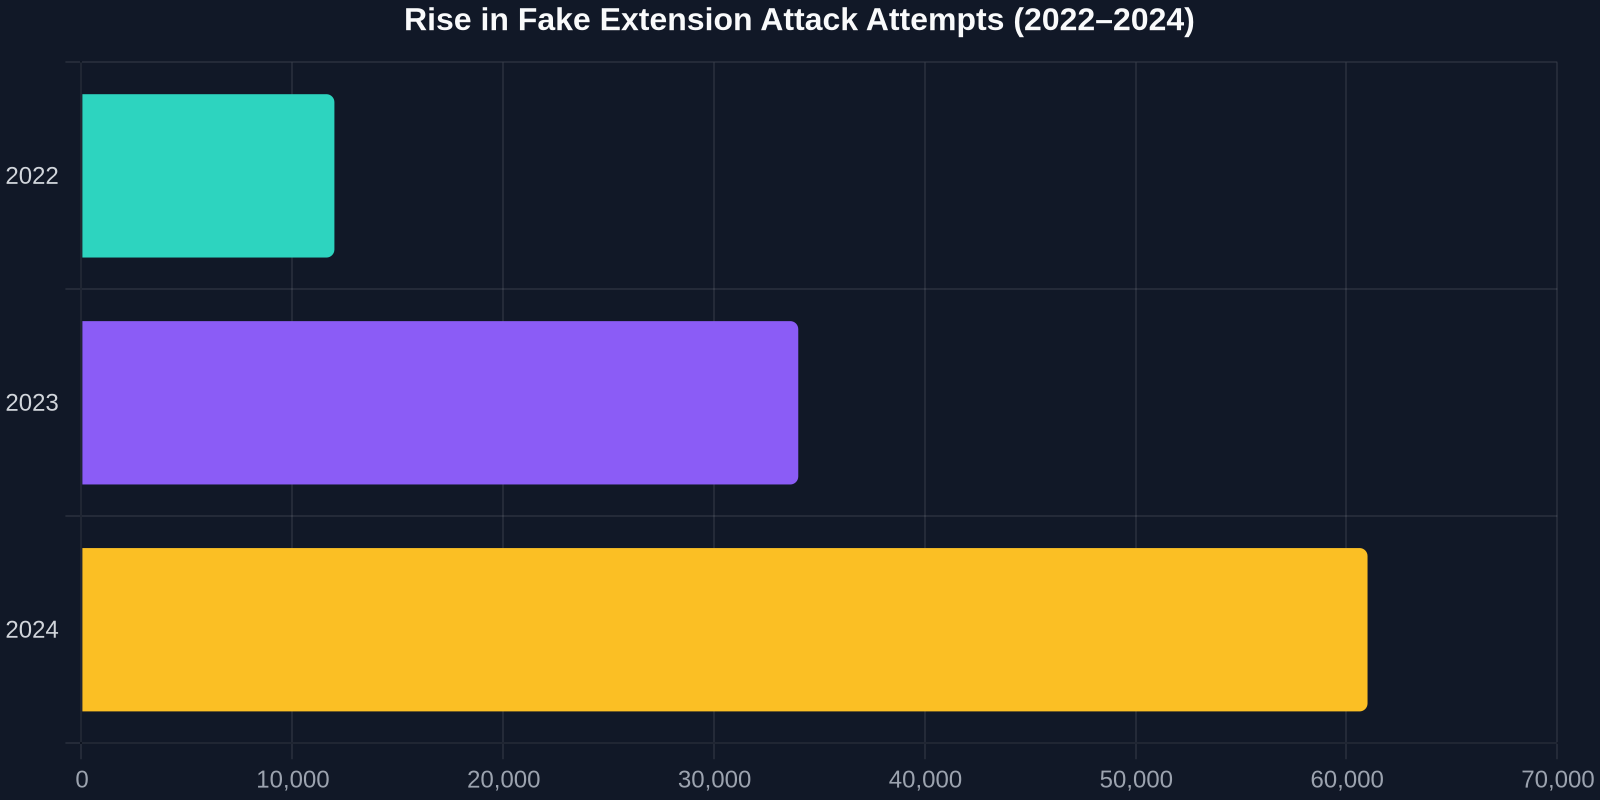
De frequentie van deze aanvallen neemt toe. Volgens Kaspersky zijn ClickFix-varianten verantwoordelijk voor meer dan 40.000 bevestigde infecties in slechts de laatste zes maanden, met een onevenredig aantal slachtoffers dat software-engineer is.
Hoe DivMagic de aanvalsketen doorbreekt
DivMagic is een vertrouwde browserextensie die specifiek is gebouwd voor frontendontwikkelaars, en de architectuur vermijdt inherent de gevaren van ClickFix en soortgelijke malware:
- Geen misleidende installatieprompts: DivMagic is alleen te installeren via de officiële Chrome Web Store en geverifieerde Microsoft Edge Add‑ons. Het gebruikt nooit valse ‘update vereist’-dialoogvensters.
- Minimale machtigingen: DivMagic vraagt alleen de machtigingen die nodig zijn om CSS van websites te kopiëren, geen
<all_urls>, geencookies, geenwebRequest. Je kunt de broncode op GitHub bekijken om dit te bevestigen. - Actieve onderhoudersgemeenschap: De extensie is open-source en wordt regelmatig gecontroleerd. Problemen worden transparant bijgehouden op GitHub.
- Geen externe serveraanroepen: Alle gekopieerde code wordt lokaal in uw browser verwerkt. Er verlaten nooit gegevens uw machine.
Controleer voordat u een extensie installeert altijd de machtigingen, het aantal sterren en de datum van de laatste update. Het transparante ontwikkelingsmodel van DivMagic maakt het gemakkelijk om te vertrouwen.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
Beste praktijken om ClickFix en soortgelijke bedreigingen te voorkomen
- Controleer de extensie-ID: Vergelijk de winkel-ID met de officiële website van de ontwikkelaar. Chrome Web Store-ID's zijn uniek, bladwijzer ze.
- Gebruik het beleid "Alleen toestaan vanuit de winkel": In beheerde omgevingen (kantoor) een beleid afdwingen dat sideloaded extensies blokkeert.
- Onderzoek machtigingswaarschuwingen: Als een kleurkiezer vraagt om
<all_urls>encookies, is dat een alarmsignaal. - Houd extensies up-to-date: Verouderde extensies kunnen bekende kwetsbaarheden bevatten. Maar update alleen via de officiële winkel, nooit via pop-upwaarschuwingen.
- Gebruik een vertrouwde set tools: Blijf bij bekende extensies zoals DivMagic, React DevTools (officieel) en Lighthouse. Controleer elke nieuwe tool voordat je deze installeert.
- Leid je team op: Geef een beveiligingsworkshop waarin ClickFix wordt gedemonstreerd. Laat zien hoe een nep-dialoogvenster identiek lijkt aan een legitieme.
"De gevaarlijkste beveiligingslekken zitten niet in je code, maar in de tools die je zonder nadenken vertrouwt." Aangepast van beveiligingsonderzoeker Brian Krebs
Conclusie
Browser extensies zijn het Zwitserse zakmes van frontend-ontwikkeling, maar elke nieuwe tool voegt een potentieel toegangspunt voor malware toe. ClickFix is een duidelijke herinnering dat cybercriminelen hun social engineering aanpassen om specifiek ontwikkelaars te targeten. Door op de hoogte te blijven, bronnen te verifiëren en transparante, toestemmingsminimale tools zoals DivMagic te kiezen, kun je je workflow en je carrière beschermen.
De volgende keer dat een pop-up je vraagt een "essentiële beveiligingsextensie" te installeren, stop dan, inspecteer en denk na, het kan je er net voor behoeden een ClickFix-statistiek te worden.