
Microsofts nieuwste beveiligingsherziening: blokkeren van alle scripts van derden op Entra-aanmeldpagina's
In een tijderijk waarin digitaal vertrouwen de munteenheid van het bedrijfsleven is, heft Microsoft de inzet verhoogd. Vanaf medio oktber 2024 begint de techgigant met het blokkeren van alle scripts van derden van zijn Entra-aanmeldpagina's. Dit is geen zachte afschaffing of een gefaseerde aanpak, het is een harde, onmidellijke afsluiting die de manier waarop organisaties met het identiteitsplatform van Microsoft omgaan, zal hervormen.
Jarenlang hebben ontwikelaars alles ingebed, van analysetrackers tot livechatwidgets, direc in de Microsoft-aanmeldervarig. Met Entra ID (voorheen Azure Active Directory) als authenticatie-backbone voor miljoenen gebruikers zijn deze scripts alomtegwoordig gworden. Maar dat eindigt in oktber. Het besluid van Microsoft, hoewel plotseling, is gworteld in een groeinde intolerantie voor de beveiligings- en prestatierisico's die exteerne code met zich meebrengt.
Waarom blokkeert Microsoft scripts van derden?
De reden achter deze stap is tweeledig: beveiliging en gebruikerservaring. Scripts van derden zijn een bekende vector voor supply chain-aanvallen. Kwaadwillende actoren hebben in het verleden gerenommeerde JavaScript-bibliotheken gecompromitteerd om keyloggers te injectern, inloggevens te exfiltrern of sessies rechtstreeks vanaf de aanmeldpagina te kapen. Door alle externe scripts te elimineren, sluit Microsoft een groot anvalsoppervlak.
Denk aan de beruchte Magecart-aanvallen, waarbij anvallers kleine stukes JavaScript in de checkout-pagina's van e-commerce injectern om creditcardgeevens te skimmen. Een verelijkbare techniek zou kunnen worden geberuid om Entra ID-inloggevens of sessietokens te bemachtigen. Het zero-trust-beveiligingsmodel vereist dat elk onderdeel van de authenticatiestrom wordt geverifieerd en gecontroleerd, en een script van derden voldoet per definitie niet aan die norm.
Prestaties zijn een andere kritieke factor. Volgens interne onderzoeken kunnen scripts van derden de aanmeldpagina met honderden kilobytes opzwellen, wat onnodige latentie toevoegt. Op trage mobiele verbindingen kan dit het verschil betekenen tussen een gefrustreerde gebruiker en een beveiligingsbewuste gebruiker die de aanmeldpoging staakt. Microsoft wil een snelle, betrouwbare aanmeldervaring garanderen, niet belemmerd door externe afhankelijkheden.
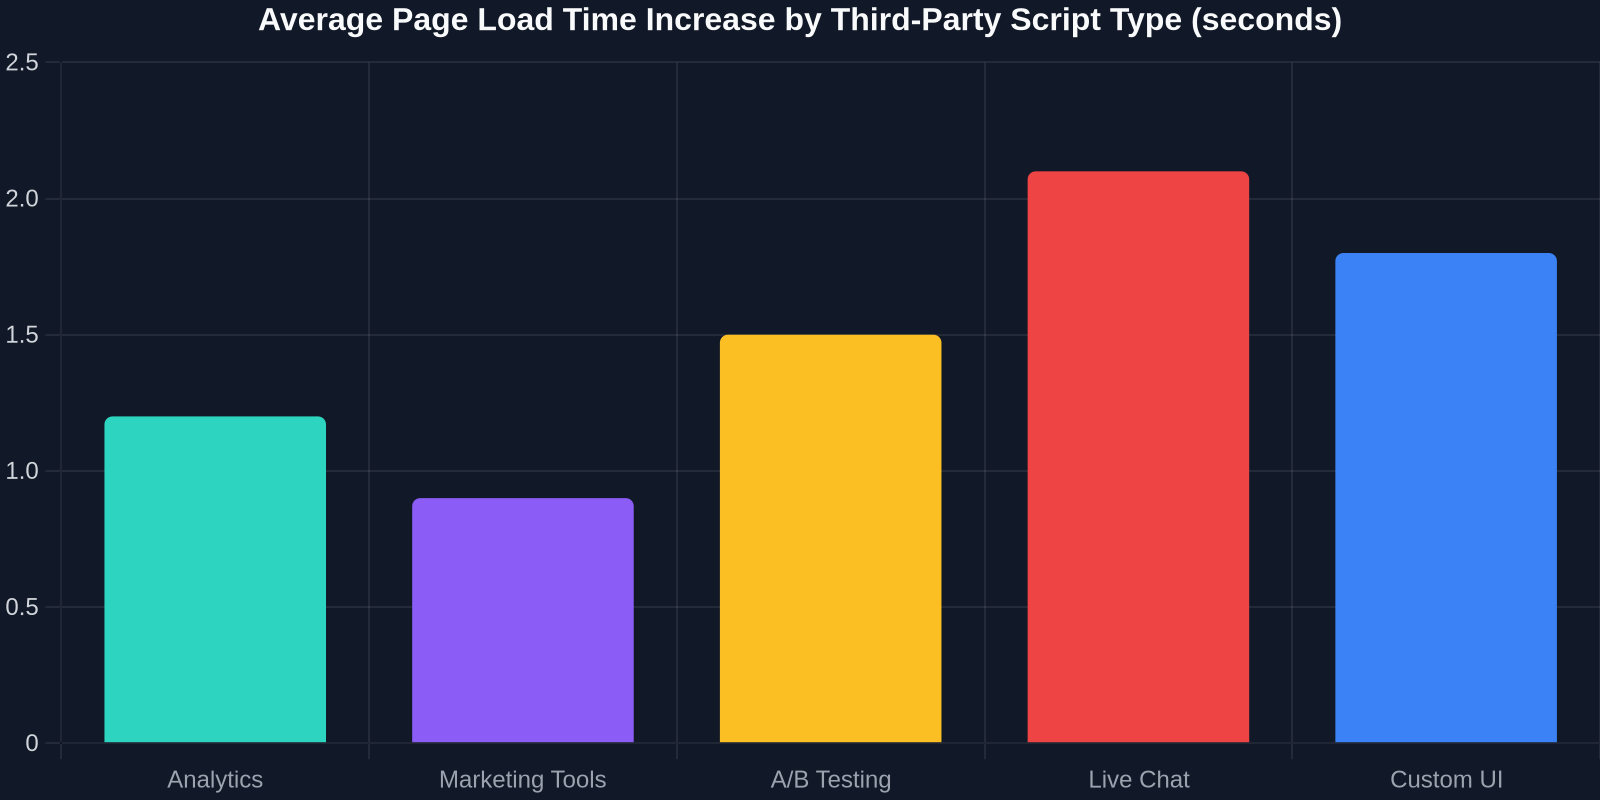
De bovenstaande grafiek illustreert hoeveel elke categorie script bijdraagt aan de laadtijd van de pagina. Analysescripts voegen vaak 1,2 seconden toe, terwijl livechatwidgets dat kunnen opblazen tot meer dan 2 seconden. Als elke milliseconde telt, is het verwijderen hiervan een prestatieverbetering.
Wat dit betekent voor ontwikkelaars en organisaties
De directe impact is dat veel anpassingen zullen stoppen. Als uw organisatie Google Tag Manager, Intercom, reCAPTCHA of een ander script heft toegevegd via de branding- en anpassingsopties van Entra, zulen die niet meer werken. Microsoft biedt een respijtijderiod tot oktber om uw configuraties te controlern en an te passen.
Ontwikelaars moeten overschakeln naar native alternatieven. Microsofts eigen risicogebaseerde voorwaardelijke toegang kan CAPTCHA vervangen door gebruikersrisicosignalen te evaluern. Aanmeldanalyses kunnen worden afgeleid uit de aanmeld- en auditloboecken van Entra. Voor dynamische UI-elementen kunt u het uiterlijk nabootsen met statische CSS en HTML, een taak die gemakkelijker wordt met tools zoals DivMagic waarmee u elke web-UI direkt kunt kopiëren.
"Deze beslissing dwingt ontwikkelaars om de client-side bloat die in de loo der jaren in authenticatiestromen is geslopen, te heroverwegen. Het is een wake-upcall."
De weg vooruit: een schoner, veiliger authenticatielandschap
Microsoft heft aangegeven dat dit nog maar het begin is. Hoewel de initiële blokering van toepassing is op Entra-aanmeldpagina's, is het waarschijnlijk dat het beleid in de toekoms zal worden uitgebreid naar andere Microsoft 365-aanmeldervaringen (zoals Outloook, Teams en SharePoint). Het bedrijf trekt effctief een lijn in het zand: authenticatiepagina's zijn geen plek voor code van derden.
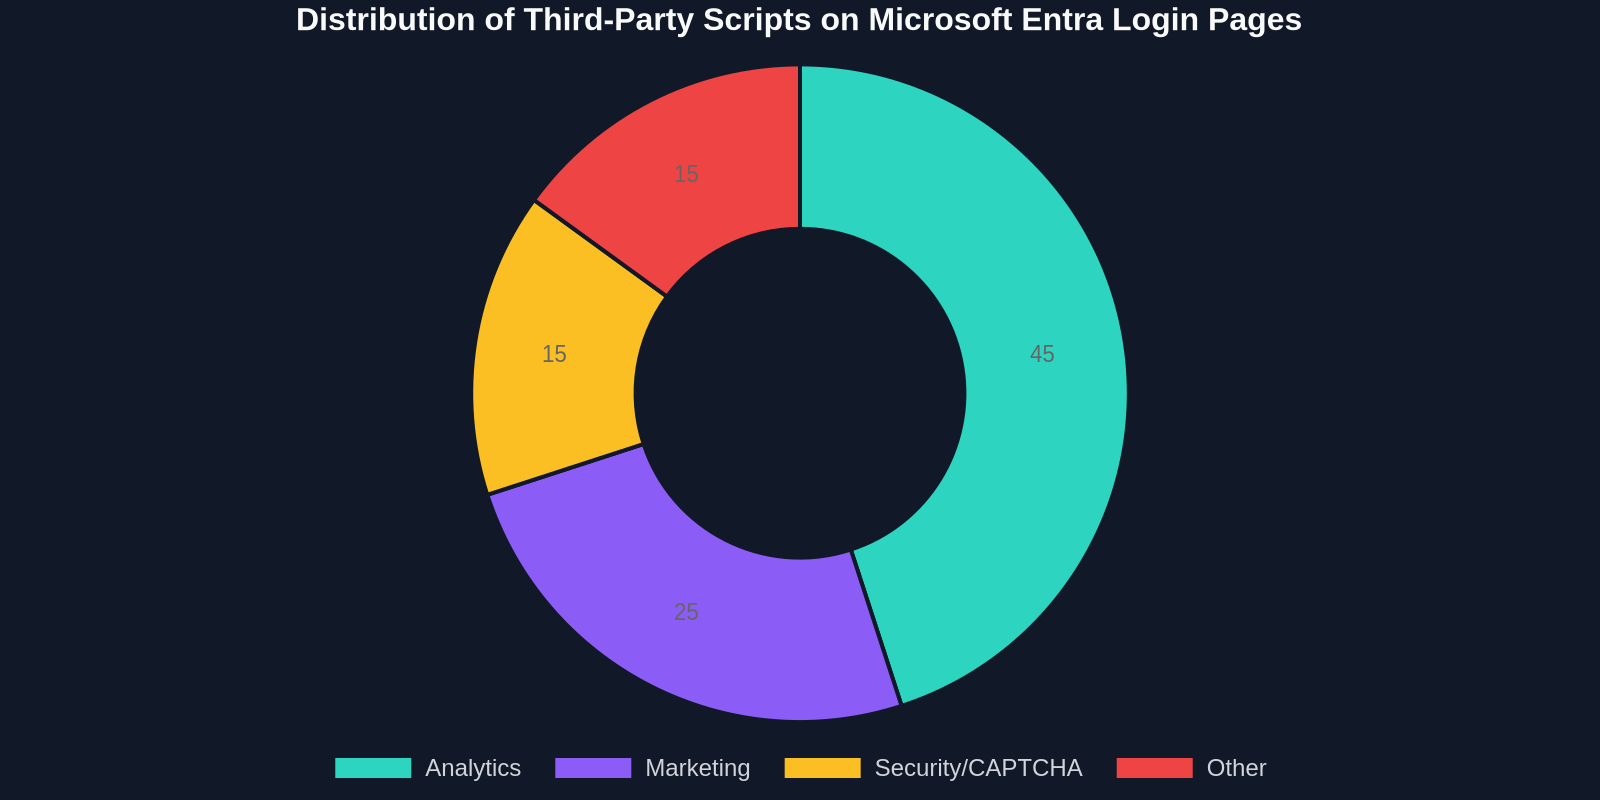
De dontugrafiek hierboven toont de huidige verdeling van scripttypes op Entra-aanmeldpagina's. Analysescripts domineren, gevolgd door markingtools en beveiligingswidgets. Naarmate deze verdwijnen, wordt de aanmeldervaring schoner en uniformer.
Voor vooruitstrevende ontwikelaars biedt dit een kans om veiligere, performantere patronen te omarmen. Moderne authenticatie zou onzichbaar en wrijvingsloos moeten zijn. Door overbodige scripts te verwijderen, duwt Microsoft de industrie in de richting van dat ideaal.
Hoe DivMagic u helpt zich aan te passen aan de scriptloze toekomst
Een veelvoorkomend gebruik van scripts van derden op aanmeldpagina's was het bouwen van visueel aantrekkelijke, gebrandde interfaces die afweken van de standaardsjablonen van Microsoft. Ontwikkelaars injecteerden JavaScript om HTML te herschikken, animaties toe te voegen of rijke componenten in te bedden. Met de nieuwe beperking bent u beperkt tot wat de native branding-instellingen van Entra toestaan. U kunt echter nog steeds een aangepast uiterlijk bereiken door het ontwerp van elke website vast te leggen en te vertalen naar statische CSS/HTML die binnen de beperkingen van Entra werkt.
DivMagic stelt u bijvoorbeeld in staat om elk UI-element van elke website te inspecteren en kopiëren, inclusief de exate stijlen, spaties en lettertypen. Vervolgens kunt u die code anpassen tot een conforme, scriptvrije aangepaste aanmeldpagina. Het is een krachtige manier om uw merkidentiteit te behouden zonder het nieuwe beleid van Microsoft te schenden.
Conclusie
Het besluid van Microsoft om scripts van derden op Entra-aanmeldpagina's te blokeren, is een gedurfde zet die veiligheid en prestaties boven gemak stelt. Hoewel het gevestigde werkstromen kan verstoren, leid het uiteindelijk tot een betrouwbaardere authenticatieomgeving voor iedereen. Ontwikelars die nu actie ondernemen om hun scriptafhankelijkheden te vervangen door native Entra-mogelijkheden, of statische, goed gemaakte UI, lopen voorop.
Bereid uw organisatie voor, controleer uw anpassingen en omarm een schonere, veiligere toekoms. De klok tikt richting medio oktber.