
Kwaadaardige browserextensies: Het volgende front van UI-manipulatie en een veiliger pad voor ontwikkelaars
Het recente diepgaande onderzoek van cybersecurityonderzoekers naar kwetsbaarheden in browserextensies onthult een huiveringwekkende realiteit: de tools die we installeren om onze webervaring aan te passen of productiviteit te verhogen, kunnen een wolf in schaapskleren worden. De analyse uit 2026 op The Hacker News beschrijft hoe kwaadaardige extensies niet alleen gegevens stelen, maar ook de gebruikersinterface zelf chirurgisch kunnen manipuleren om gebruikers, ontwikkelaars en zelfs beveiligingssystemen te misleiden. Dit gaat niet om grove pop-upadvertenties; het gaat om het herschrijven van de DOM en CSS van de live webpagina die je ziet om geavanceerde man-in-the-browser-aanvallen uit te voeren. Voor frontendontwikkelaars en UI-ingenieurs is dit onderzoek een wake-upcall, die een fundamentele herevaluatie afdwingt van hoe we browsergebaseerde tools vertrouwen en, cruciaal, hoe we veilig webdesign inspecteren, ervan leren en het repliceren.
De spanning is duidelijk: onze workflow als moderne UI-bouwers gedijt op het vermogen om elementen van het web direct in de browser te kopiëren en aan te passen. Maar als extensies kunnen worden gecompromitteerd om te veranderen wat we zien, hoe kunnen we er dan op vertrouwen dat de CSS die we 'kopiëren' van een pagina via een louche extensie wel echt is? We zullen de specifieke bedreigingen uit het onderzoek uiteenzetten, de technische aanvalsvectoren zoals DOM-hallucinatie ontleden, en dan overschakelen naar de kritieke oplossing: een fundamenteel andere, alleen-lezen benadering van UI-extractie die DivMagic belichaamt, die je creatieve proces veilig houdt en je codebase schoon.
De anatomie van een op UI gerichte browserextensie-aanval
Om het gevaar te begrijpen, moet je eerst de kracht waarderen die een browserextensie heeft. Moderne extensies, vooral die welke zijn gedeclareerd als Manifest V3, hebben nog steeds de mogelijkheid om gegevens op sites die je bezoekt te lezen en te wijzigen, op voorwaarde dat een gebruiker hostmachtigingen verleent. Het onderzoek benadrukt een verschuiving van passief gegevens slurpen naar actieve UI-bedrog. Deze extensies injecteren hun eigen CSS en JavaScript naadloos in de uitvoeringscontext van de doelpagina, waardoor hun kwaadaardige interfacelagen voor het blote oog niet te onderscheiden zijn van de legitieme site.
Dit zijn geen onhandige overlays van een decennium geleden. De kwaadaardige code inspecteert zorgvuldig de bestaande stylesheet van de site, haalt lettertypen, kleurenpaletten en box-shadows op, en genereert vervolgens nep-promptvensters, inlogformulieren of cryptocurrency-walletinterfaces die pixel-perfecte replica's zijn. De echte gruwel voor ontwikkelaars is dat als je zo'n geïnfecteerde extensie zou gebruiken als een 'CSS-inspecteur' of een 'lettertypevinder', het subtiel gewijzigde eigenschapswaarden in het DevTools-paneel zou kunnen tonen. Het onderzoek bevestigt dat geavanceerde stammen actief inbreken op de chrome.devtools.inspectedWindow API om vervalste gegevens rechtstreeks aan jou, de ontwikkelaar, te serveren, waardoor je leerproces effectief wordt gecorrumpeerd en mogelijk achterdeur-ontwerptokens in je eigen projecten worden geïntroduceerd.
DOM-hallucinatie: wanneer 'Copy Outer HTML' je liegt
De meest technisch fascinerende aanvalsvector die wordt beschreven, is DOM-hallucinatie. Onder normale omstandigheden, wanneer je met de rechtermuisknop op een element klikt en 'Inspecteren' selecteert, verwacht je dat de ontwikkeltools van de browser een objectieve momentopname van het live Document Object Model tonen. Een kwaadaardige extensie met diepe machtigingen kan dit onderscheppen. Het plaatst niet alleen visueel een overlay; het herschrijft de DOM-boom zoals gerapporteerd door de API voordat je DevTools deze zelfs maar weergeven. Dit betekent dat de HTML waarvan je dacht dat je die van een gerenommeerde site kopieerde, een fantoom kan zijn dat door een aanvaller is gemaakt. Voor een UI-ingenieur die ontwerpsysteempatronen verzamelt, kan een gehallucineerd DOM-knooppunt een verborgen, kwaadaardige gebeurtenislistener of een subtiele XSS-payload-masker injecteren die aan je visuele codebeoordeling ontsnapt.
De frontend-workflowverlamming: vertrouwensproblemen in 'View Source'
Deze dreiging doorbreekt fundamenteel een kern-, bijna heilige, leerlus voor ontwikkelaars. Sinds het begin van het web zijn 'View Page Source' en 'Inspect Element' de universiteit geweest voor generaties frontendontwikkelaars. We ontleden prachtige animaties van bekroonde sites, begrijpen complexe grid-lay-outs door grid-template-areas te traceren, en halen clip-path-polygonen voor die perfecte hero-sectievorm. Wat gebeurt er als de leraar stilletjes en kwaadaardig is vervangen?
De gevaarlijkste malware voor een ontwikkelaar is niet degene die je machine laat crashen; het is degene die langzaam je begrip van CSS vergiftigt, één gehallucineerde eigenschap tegelijk.
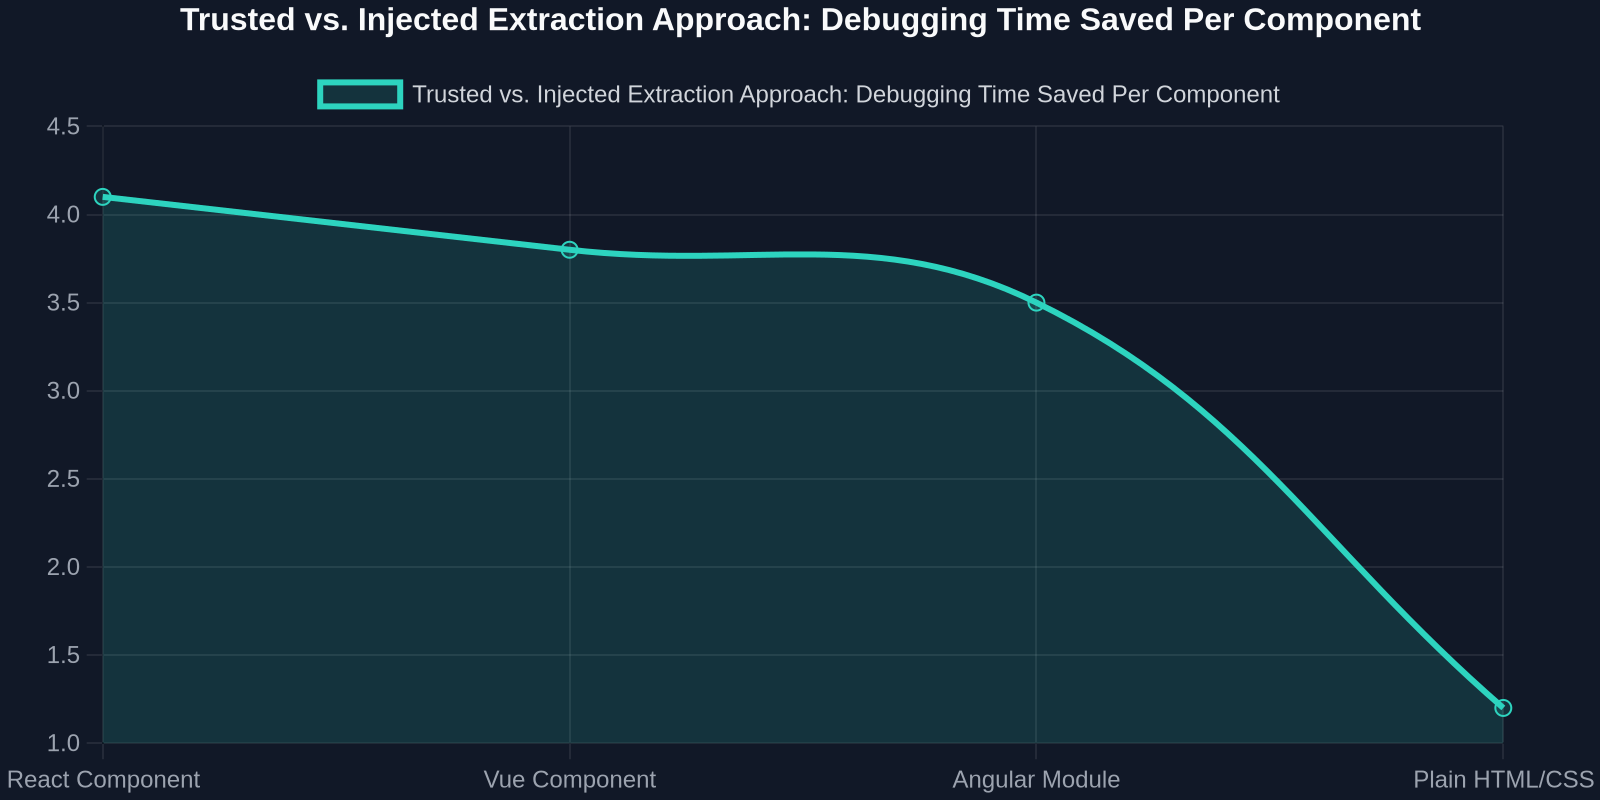
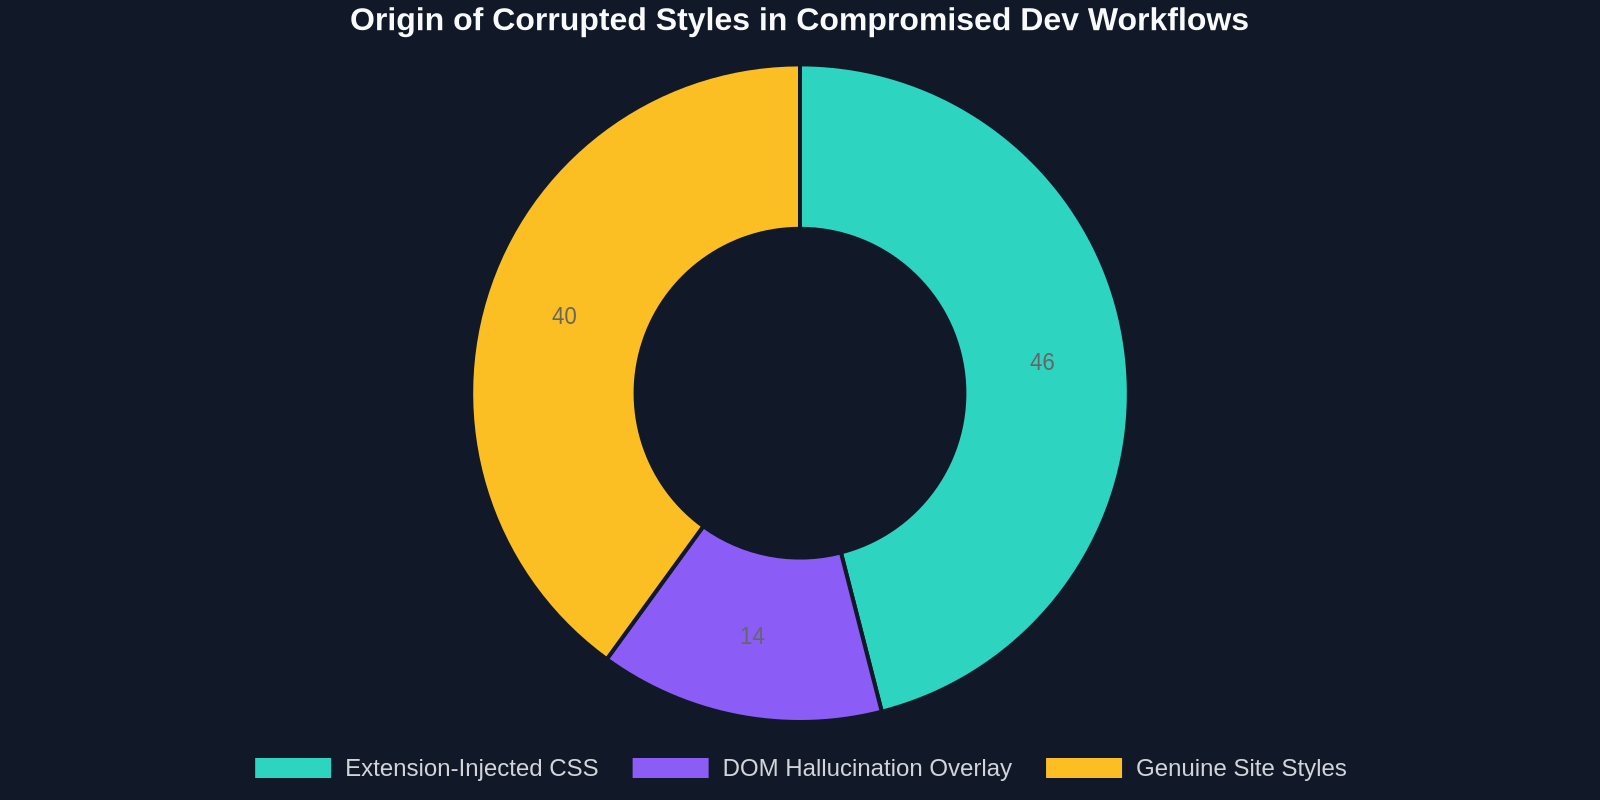
De analyse vermeldt dat geïnfecteerde machines in een onderzochte sandboxomgeving een toename van 200% lieten zien in consolewaarschuwingen die door de extensie werden onderdrukt om zijn eigen fouten te verbergen. Nog zorgwekkender is dat belangrijke web-API's zoals getComputedStyle werden gepatched om vervalste waarden terug te geven. Voor een ontwikkelaar die een UI-componentenbibliotheek bouwt, kan dit betekenen dat hij gelooft dat een bepaalde drievoudig geneste flexbox-truc cross-browser werkte, terwijl in werkelijkheid de lokale extensie de weergave kunstmatig repareerde. Wanneer je die component later live zet, zonder extensie, valt hij uit elkaar. De verloren debuggingtijd is hier geen ongemak; het is een directe klap voor snelheid en codekwaliteit.
Het paradigma van DivMagic: veilig UI kopiëren zonder risicovolle extensie-uitvoering
Dit is waar de architectonische keuze achter hoe je UI-elementen extraheert je primaire beveiligingscontrole wordt. De meeste CSS-extractie-extensies werken door complexe JavaScript rechtstreeks in de DOM van de webpagina te injecteren. Ze moeten knooppunten manipuleren, doorlopen en klonen terwijl hun scripts actief worden uitgevoerd in de oorsprong van het doelwit. Dit is de vector van compromittering. De aanpak van DivMagic is fundamenteel alleen-lezen en niet-injecterend. Het functioneert als een gelokaliseerde service die de ruwe, onbewerkte statische DOM- en CSSOM-momentopnames analyseert die worden verstrekt door de native extensie-API's van de browser, zonder ooit code in de runtime-omgeving van de website te injecteren. Geen vreemd script raakt de live paginacontext aan, waardoor DOM-hallucinatie vanuit een cross-origin-aanval voor dit gebruik effectief onmogelijk wordt.
Voor een UI-ontwikkelaar betekent dit dat de hex-code die je kopieert voor de achtergrond van een call-to-action-knop definitief die van de gezaghebbende stylesheet van de site is, niet een injectie van een aanvaller. De gridstructuur die je converteert naar je Tailwind-project bevat geen verborgen Trojaans paard van een extra, kwaadaardige div. De beveiligingsgarantie is niet dat DivMagic 'slechte' extensies 'detecteert', maar dat het mechanisme waarmee het je pixel-perfecte, converteerbare code serveert, het aanvalsoppervlak niet blootlegt waar die slechte extensies actief zijn.
Voorbij beveiliging: de integriteit van ontwerptokens
Het gesprek strekt zich uit van beveiliging naar pure ontwerpintegriteit. Naarmate UI-ontwikkeling volwassener wordt, gaan teams over op token-gebaseerde workflows, waarbij een kleur geen hex-waarde is maar een var(--color-primary-500). Het kopiëren van ruwe CSS van een pagina vlakt deze tokenstructuur onvermijdelijk af tot statische, ondoorzichtige waarden die een nachtmerrie zijn om te onderhouden. De dreiging van kwaadaardige extensies versterkt dit probleem. Een gecompromitteerde extensie kan niet alleen je tokens afvlakken, maar ze in de loop van de tijd subtiel verschuiven, waardoor een dark-pattern-pharming-aanval op de visuele taal van je merk wordt geïmplementeerd.
border-radius omzet in een configureerbare designtoken met calc() of een kleurenpalet converteert naar HSL-variabelen voor dynamische thema's. De output wordt een betrouwbare basis voor je designsysteem, niet een codefragment dat je regel voor regel moet isoleren en opschonen.
Een malwarebestendige UI-ontwikkelingssandbox bouwen
Gezien deze risico's, hoe moet een beveiligingsbewust frontendteam zijn leer- en referentieworkflow herstructureren? Het principe is isolatie. Nooit meer mag je primaire inspectietool, degene die je gebruikt om code in je designsysteem te trekken, een uitvoeringscontext delen met je dagelijkse browse-, sociale media- of cryptowallet-extensies. Dit is een praktische gids gebaseerd op de bevindingen van het onderzoek.
1. Profielscheiding: Het 'Inspect'-profiel
Maak een speciaal, kaal browserprofiel aan met nul niet-essentiële extensies. Dit profiel is alleen voor het openen van referentiesites, het inspecteren van elementen en het gebruik van je vertrouwde UI-extractietool. Uit het onderzoek bleek dat het simpelweg uitschakelen van onnodige extensies in één profiel niet voldoende is, omdat sommige malwarevoorbeelden laterale persistentie vertoonden door zich te verbergen in gedeelde cache-opslag die toegankelijk is voor alle profielen. Een volledig geïsoleerde gebruikersgegevensmap is veiliger. Gebruik de DevTools van dit profiel als je enige bron van waarheid en gebruik DivMagic uitsluitend daarbinnen om elementen naar je project te kopiëren.
2. Controleer de kopieerpijplijn, niet alleen de pagina
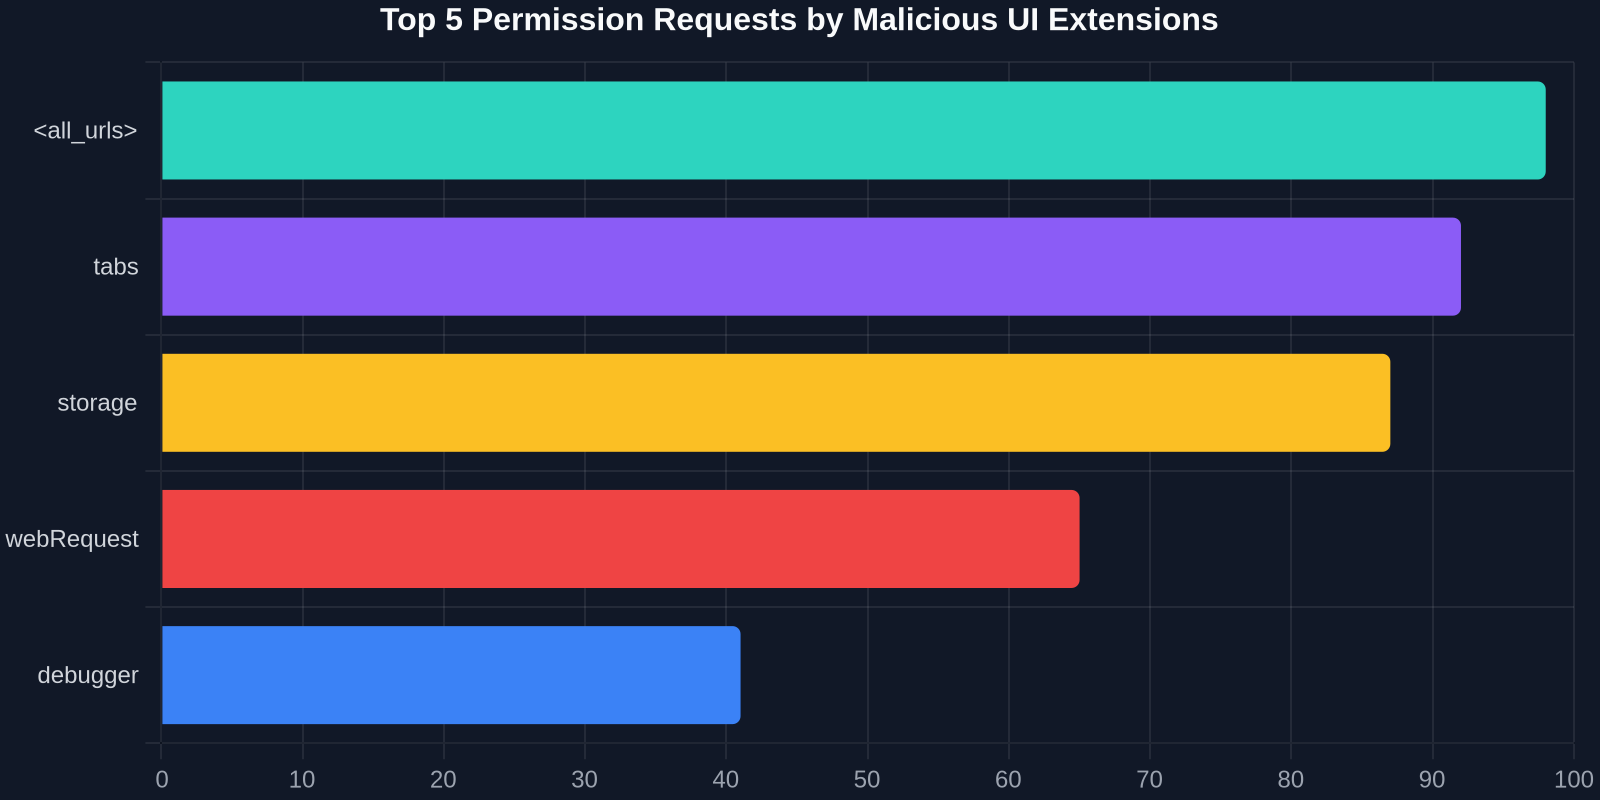
Je 'copy UI'-pijplijn heeft twee fasen: de bronpagina en het kopieermechanisme. Je controleert al de betrouwbaarheid van de bronpagina. Waardeer nu de privileges van het kopieermechanisme. Een tool op API-niveau dat niet de "<all_urls>"-machtiging vraagt voor live DOM-injectie tijdens runtime is architectonisch veiliger. Het principe van minimale privileges is duidelijk: een tool dat alleen de gestructureerde DOM hoeft te lezen op het moment dat je op een knop klikt, mag geen persistent contentscript op al je tabbladen uitvoeren.
3. Je invloeden sandboxen: Een technische benadering
Voor teams die designsystemen bouwen, overweeg een air-gapped benadering. Stel je een lichtgewicht, headless browserservice voor die wordt aangestuurd door een script. Je ontwikkelaars zouden deze service naar een URL kunnen laten wijzen, en het zou een schone JSON van berekende stijlen en layoutstructuren uitvoeren, volledig vrij van manipulatie door lokaal geïnstalleerde extensies. De kerntechnologie van DivMagic werkt volgens een vergelijkbare logica, waardoor de extractie effectief wordt geïsoleerd van de algemene extensielaag. Dit zorgt ervoor dat wanneer je de box-shadow-techniek bemonstert die wordt gebruikt op een FinTech-dashboard, je het originele werk controleert, niet een phishingversie van een aanvaller.
Technische diepgaande analyse: Hoe hallucinatie beveiligingscontroles omzeilt
Laten we het mechanisme op codeniveau begrijpen, omdat de implicaties te kritiek zijn voor UI-ingenieurs om over het hoofd te zien. De sandbox-analyse uit het gerefereerde onderzoek onthulde dat moderne kwaadaardige extensies voor Chromium-gebaseerde browsers een slimme proxytechniek gebruiken op MutationObserver en window.postMessage. Ze wijzigen de DOM niet slechts één keer; ze gaan een raceconditie aan met de legitieme scripts van de pagina.
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
Wanneer een gebruiker bijvoorbeeld een wachtwoordinvoer inspecteert, luistert een geïnfecteerde extensie naar een DOM-mutatie die aangeeft dat het veld is verschenen. Het manipuleert vervolgens snel de parentElement-keten, wikkelt de echte input in een onzichtbare, neppe container die de getter van de value-eigenschap onderschept. Het geniale vanuit een UI-perspectief is dat de visuele weergave perfect blijft omdat de extensie ook een overlay injecteert met een hogere z-index die is toegewezen aan CSS-eigen eigenschappen. Als je 'CSS kopiëren' van deze invoer zou doen, zou een naïeve extensie de gehallucineerde ::after pseudo-elementstyling kopiëren die de aanvaller heeft ontworpen, niet het echte ontwerp van de site. DivMagic omzeilt dit door de cascade te analyseren en stijloorsprongen op te lossen. Het identificeert en verwijdert pseudo-elementen die zijn geïnjecteerd door een niet-auteursoorsprong, en levert alleen de eigen stylesheetregels van de site aan jou.
De blijvende les van dit onderzoek gaat niet alleen over het upgraden van je antivirus. Het gaat over het erkennen dat je frontend-tools deel uitmaken van je toeleveringsketen. Net zoals je een npm-pakket zou controleren op installatiescripts en typo-squatting, moet je nu je browserextensies controleren op hun DOM-toegangsmodel. Een 'UI copy'-extensie die al twee jaar niet is bijgewerkt met een 'Lees en wijzig sitegegevens'-machtiging is een slapende reus van technische schuld.
Van beveiligingszorg naar superieure ontwikkelaarservaring
Ironisch genoeg maken de architectonische veranderingen die een UI-tool veilig maken, het ook veel krachtiger voor moderne ontwikkeling. Het vermijden van DOM-injectie dwingt de toolleverancier om de moeilijke problemen goed op te lossen: het bouwen van een schone, hoogwaardige representatie van de UI in plaats van alleen vuile, live HTML te dumpen. Dit is precies de omslag die van een simpele CSS-kopiërer een legitieme ontwikkelingstool maakt.
Wanneer DivMagic bijvoorbeeld een component reconstrueert, wordt het gedwongen om de cascade te analyseren, de uiteindelijke stijlen in schone kameromstandigheden te berekenen en deze vervolgens toe te wijzen aan Tailwind-klassen of JSX-vriendelijke CSS. Een tool die contentscripts injecteert, kan vals spelen door simpelweg element.style.cssText aan te roepen in de vergiftigde pagina. De veilige, out-of-band benadering moet het boxmodel, de specificiteitsgrafiek en de actieve media queries volledig begrijpen. Dit levert een superieur ontwikkelaarsartefact op: je krijgt een React-componentfragment dat className="flex items-center gap-2" gebruikt in plaats van een kilometerlang inline style-attribuut dat je handmatig zou moeten herstructureren. Beveiliging en codekwaliteit zijn in dit geval geen afwegingen, maar diep symbiotisch.
Een veilige UI-extractietool kopieert niet alleen wat het ziet; het reverse-engineert de logica van het designsysteem uit de onbesmette bron, waardoor een site wordt omgezet in een schone, tailwind-ready blauwdruk.
Het recente Hacker News-artikel is niet zomaar een malwarebulletin, het is een definitief signaal dat het tijdperk van blind vertrouwen in de renderingcontext van onze webtools voorbij is. De verfijning van UI-herschrijvende Trojaanse paarden vraagt om een nieuwe standaard voor onze essentiële ontwikkelingsinstrumenten. De veilige weg vooruit is een toolset die de oorsprongsisolatie van het web respecteert en weigert zichzelf te injecteren in de delicate uitvoeringscontext van de pagina's die we bewonderen. DivMagic is een voorbeeld van deze verschuiving. Het bewijst dat een browserextensie een krachtpatser kan zijn van UI-inspiratie en assetoverdracht zonder ooit een vector te worden voor stille UI-corruptie. Het verandert de 'kopieer van elke website'-workflow van een potentieel beveiligingsrisico in een geharde, professionele API voor je designsysteempijplijn, met respect voor zowel de sandbox-beveiliging van het moderne web als de creatieve snelheid van de ontwikkelaar.