
Browser-extensie-overload: Waarom slapende add-ons een groeiende beveiligingscrisis vormen
We behandelen browserextensies als een rommella. De ene dag zijn het onmisbare productiviteitsboosters die direct UI-inspiratie vastleggen, de volgende dag zijn het vergeten bloatware die stil boven de adresbalk hangen. Maar in tegenstelling tot een stoffige keukenla neemt een niet-onderhouden extensie niet alleen ruimte in beslag. Het heeft lees- en schrijftoegang tot je Document Object Model, je klembord en vaak je browsegeschiedenis. Wanneer je dat verwaarloosde icoontje maandenlang negeert, ben je niet alleen rommelig; je laat een geauthenticeerde achterdeur openstaan in elk tabblad dat je bezoekt.
De workflow van de moderne webontwikkelaar is afhankelijk van gespecialiseerde tools, React DevTools, kleurkiezers, CSS-kopieerders en AI-assistenten, maar diezelfde afhankelijkheid creëert een enorm aanvalsoppervlak. Terwijl de markt overspoeld wordt met lichtgewicht kopie-extensies die beloven je UI-workflow te "superchargen", wordt een harde waarheid duidelijk: meer extensies staan niet gelijk aan meer kracht. Ze staan gelijk aan meer risico.
De stille toestemmingssluip die je bij elke update negeert
Toestemmingsdrift is de technische variant van een kikker koken. Wanneer je een eenvoudige CSS-inspecteur installeert, kan deze in eerste instantie alleen toegang vragen tot gegevens van het "actieve tabblad". Zes maanden later, na een automatische update, kan diezelfde extensie plotseling alle gegevens lezen op ontwikkelaarsdocumentatiesites die je bezoekt, en misschien ook sites die je niet bezoekt. Browserleveranciers hebben de toestemmingswaarschuwingen verbeterd, maar ze vertrouwen erop dat gebruikers de updateprompts daadwerkelijk lezen. De meesten van ons klikken op "Accepteren" met dezelfde spiergeheugen als waarmee we cookiebanners sluiten.
Legitieme extensies worden overgenomen door kwaadwillende holdings om specifiek van dit vertrouwen te profiteren. De oorspronkelijke ontwikkelaar verkocht zijn gebruikersbestand, en van de ene op de andere dag duwt de updatepijplijn een gegevensschraper naar buiten vermomd als je favoriete JSON-formatter. Als je niet actief de changelog en toestemmingsgeschiedenis van een extensie in de gaten houdt, en eerlijk, niemand heeft tijd om de diffs van vijftien verschillende hulpplug-ins te lezen, dan stel je blind vertrouwen in een toeleveringsketen die je niet kunt controleren.
Hoe zombie-extensies je ontwikkelomgeving saboteren
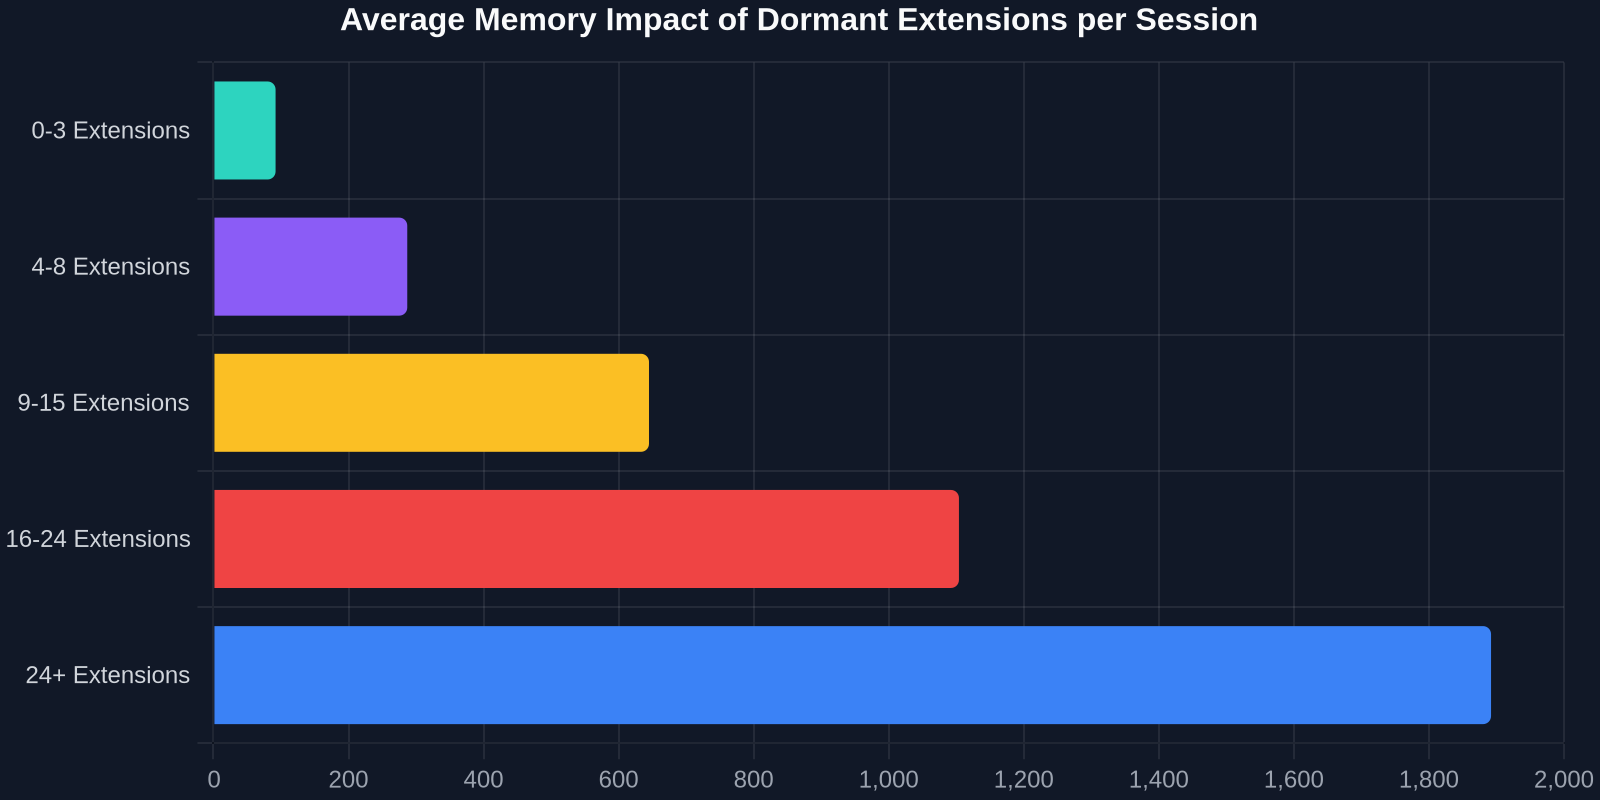
Beveiligingsrisico's halen de krantenkoppen, maar prestatievermindering treft je dagelijks zonder waarschuwing. Moderne browsers zijn multi-process beesten, maar elke actieve extensie injecteert zijn eigen geheugenvoetafdruk en JavaScript-uitvoeringsthread. Een slapende UI-opnametool die je weken niet hebt geopend, kan nog steeds mutatieobservers koppelen aan elke DOM-verandering op elke pagina, wachtend op een "opname-sneltoets" waarvan je vergeten bent dat je die hebt ingesteld.
Voor een frontendontwikkelaar die geheugenlekken of racecondities debugt, is het bepalen of een bug afkomstig is uit je applicatiecode of een externe extensie een speciale hel. Die geïnjecteerde contentscripts vervuilen de globale scope, overschrijven native prototypes en creëren asynchrone interferentie die er identiek uitziet als een hoop spaghetticode. Voordat je vier uur in Chrome DevTools besteedt aan het profileren van je eigen React-hydratatie-mismatch, moet je controleren of een niet-gepatchte extensie de echte boosdoener is.
Bronnenverspilling identificeren voordat ze je PageSpeed-score doden
Een praktische triage begint met een eenvoudig incognitovenster. Schakel alle extensies uit en voer een Lighthouse-audit uit. Schakel ze vervolgens een voor een weer in en voer elke keer de prestatietrace opnieuw uit. Je zult vaak ontdekken dat een niche-hulpprogramma, misschien een hyper-specifieke React-prop-extractor die je tijdens een conferentiepraatje hebt geïnstalleerd, 300ms aan blokkerende JavaScript injecteert bij elke navigatie. Voor een bezoeker die je productiesite bezoekt, is 300ms waargenomen vertraging het verschil tussen een conversie en een bounce. Voor jou is het debuggen in een vervormde simulatie van de werkelijkheid.
UI kopiëren zonder rommel: De beveiligingsgerichte aanpak
Als frontendontwikkelaars is onze relatie met browserextensies uniek intiem. We gebruiken ze niet alleen voor ad-blocking; we gebruiken ze om UI's van anderen te ontleden, kopiëren en ervan te leren. Het vermogen om een perfect gestileerd prijsraster, een responsieve navigatiestructuur of een complex meerstappenformulier van elke live website te pakken, is een productiviteitssuperkracht. Maar historisch gezien kwam deze kracht gebundeld met gevaar. De extensie die je met één klik elementen laat kopiëren, heeft ook volledige toegang tot het Document Object Model, de digitale equivalent van iemand je huissleutels geven om een schroevendraaier te lenen.
Dit is waar de industrie een verschuiving nodig heeft van maximale toegang naar minste privileges. De ideale tool moet die gekopieerde UI omzetten in schone, draagbare HTML en CSS zonder dat er persistente achtergrondscripts nodig zijn die je browsegedrag volgen. Het moet opereren als een chirurgische scalpel, niet als een altijd actief bewakingssysteem. Je wilt de ruwe HTML-structuur en de berekende stijlen, niets meer, niets minder. Geen gedragsregistratie, geen user-agent fingerprinting, geen telemetrie die naar een analysedashboard belt dat je nog nooit hebt gezien.
"De gevaarlijkste toestemming in de browser van een ontwikkelaar is niet 'Alle gegevens lezen en wijzigen', het is de toestemming om twee jaar lang inactief en vergeten te blijven zitten terwijl je stille updates ontvangt."
Waarom handmatige inspectie niet langer schaalbaar is
De puristische verdediging is om extensie-afhankelijkheid volledig te vermijden door UI handmatig na te maken. Je ziet een verloopteksteffect, je opent DevTools, je doorzoekt de berekende stijlen, kopieert de ontlede lagen en besteedt 45 minuten aan het herbouwen ervan. Deze aanpak is inderdaad veilig, maar binnen een startup-tijdlijn die snelle iteratie vereist, is het een onschaalbare bottleneck. Het middenweg ligt in tools die een stateless transcriptie van het gekozen element uitvoeren, zichzelf onmiddellijk uit de uitvoeringslus verwijderen zodra de kopie voltooid is. Geen blijvende achtergrondcontexten. Geen onnodige bidirectionele communicatie. Gewoon een eenmalige, atomaire operatie die geen sporen achterlaat.
Een slanke, controleerbare extensielijst opbouwen
Perimeterverdediging begint met brute categorisatie. Open het extensiebeheerpaneel van je browser, elke Chromium-browser heeft chrome://extensions, Firefox biedt about:addons, en verdeel je lijst in drie emmers: Beveiligingskritisch, Workflow-voorbijgaand en Onbekende schuld.
Beveiligingskritisch omvat wachtwoordmanagers, hardware-beveiligingstoken-handlers en multi-factor-authenticatiebruggen. Deze blijven, maar ze moeten handmatig worden bijgewerkt en waar mogelijk worden geverifieerd tegen broncoderepositories. Workflow-voorbijgaande items zijn je React DevTools, je klembordmanagers en je UI-kopieerhulpprogramma's. Deze moeten worden ingesteld op "Bij klik" of "Op specifieke sites" in plaats van algemene "Op alle sites"-toegang. Onbekende schuld is al het andere, het wordt bevroren en gepland voor verwijdering binnen achtenveertig uur, tenzij je een specifiek gebruiksdocumenteert.
Implementeren van sitespecifieke toegangscontroles
Granulaire hostmachtigingen zijn de meest onderbenutte beveiligingsfunctie in moderne browsers. In plaats van een UI-extractietool toe te staan https://*/* te lezen, beperk het tot je design-inspiratieverzamelbord of specifieke productie-review-sites. Je kunt dit configureren in een Chromium-browser door met de rechtermuisknop op een extensiepictogram te klikken, 'Deze kan sitegegevens lezen en wijzigen' te selecteren en het bereik te wijzigen van 'Op alle sites' naar 'Bij klikken' of een aangepaste lijst met goedgekeurde domeinen.
Voor ontwikkelaars introduceert dit patroon een prettige wrijving. Wanneer je daadwerkelijk een heldensectie van de landingspagina van een concurrent moet kopiëren, verleen je bewust tijdelijke toegang. De mentale verschuiving van 'altijd aan' naar 'just-in-time privilege' is precies wat zero-trust-architectuur predikt op serverniveau, het is tijd dat we dit ook toepassen op onze client-side tooling.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
De verborgen levenscyclus van een gecompromitteerde ontwikkelaarstool
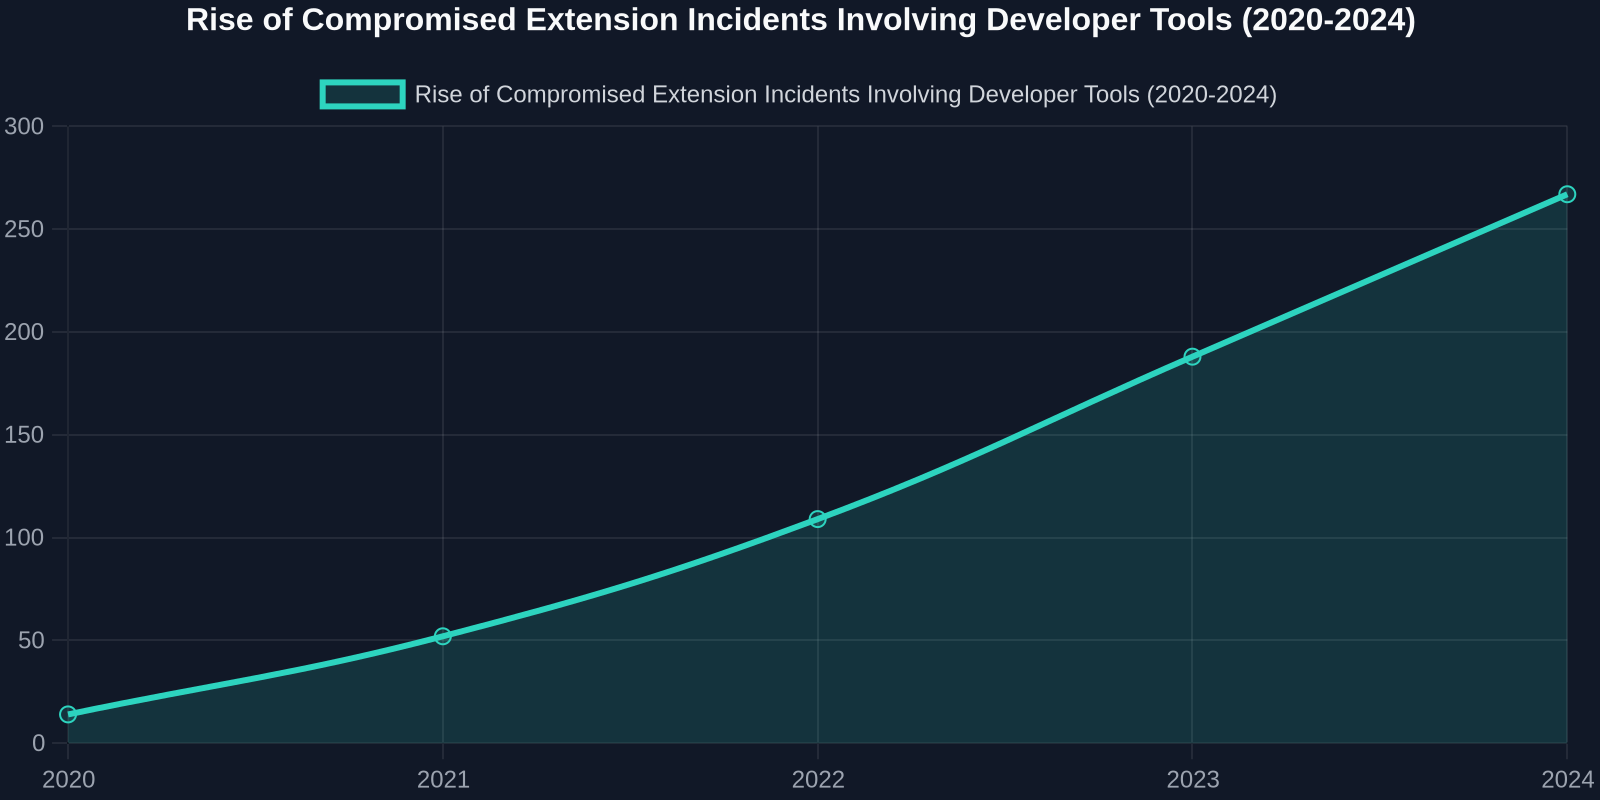
Het begrijpen van de anatomie van een op extensies gebaseerde aanval verduidelijkt waarom een voorjaarsschoonmaak meedogenloos moet zijn. De meeste ontwikkelaars stellen zich een kwaadaardig .crx-bestand voor dat wordt gedownload van een dark-webforum. De realiteit is veel verraderlijker: een populaire, open-source UI-hulpprogramma krijgt onderhoud overgedragen aan een nieuwe bijdrager. De Pull Request ziet er schoon uit, alleen afhankelijkheidsverhogingen en een nieuwe 'functie' die extra netwerktoegang vereist. De automatische update wordt stilletjes uitgerold naar 80.000 ontwikkelaars tijdens een maandagochtendstandup. Tegen de lunchtijd exfiltreert de extensie ontwikkelaarsconsolelogboeken en privérepository-URL's naar een command-and-control-server.
Voorbij malware: datalicentie-vallen in extensie-EULA's
Een minder heimelijke maar even gevaarlijke trend is de 'datalicentie-pivot'. Een extensie die je twee jaar geleden hebt geïnstalleerd om specifieke HTML-elementstijlen te pakken, werkt zijn Gebruikersovereenkomst bij. Begraven in sectie 12.4 staat een toekenning: 'U verleent ons een royaltyvrije, eeuwigdurende licentie voor alle UI-patronen, codefragmenten of creatief werk dat via onze service wordt geopend of verwerkt.' Juridisch en zelden afgedwongen in de rechtbank, maar technisch gezien geeft het een startup het recht om de UI van het niet-gelanceerde product van je bedrijf in hun AI-trainingsset te voeden. Voor een frontend-ingenieur die aan een stealth-mode SaaS werkt, is dit een intellectuele-eigendomscatastrofe die staat te gebeuren.
'Het verwijderen van een extensie is niet toegeven dat je twee jaar geleden een slechte installatie hebt gedaan, het is erkennen dat softwareverrotting onvermijdelijk is.'
Het ontwerpen van een UI-extractieworkflow die veiligheidsgrenzen respecteert
Dus hoe verzoent een pragmatische frontend-ontwikkelaar de behoefte aan snelle UI-prototyping met de noodzaak om hun browser te beveiligen? De oplossing is het ontkoppelen van 'bekijken' van 'bezitten'. Je hebt geen zware extensie nodig die blijft bestaan, synchroniseert met een cloudaccount en een achtergrondhartslag onderhoudt. Je hebt een staatloze transformator nodig: selecteer een element, ontvang schone, productiekwaliteit HTML en CSS, en sluit de sessie.
Deze atomaire workflow sluit perfect aan bij moderne DevSecOps-principes. Een tool die elke UI op elke site omzet in herbruikbare code, zonder een persistent achtergrondproces, elimineert de hele klasse van 'extensie de hele nacht open gelaten'-kwetsbaarheden. De code die je ontvangt is volledig draagbaar, ontdaan van verkoperspecifieke afhankelijkheden en klaar om in een React-component of een Svelte-sjabloon te plakken zonder dat er gebeurtenislisteners, telemetrie of trackingbakens worden meegesleept. Je krijgt de efficiëntie van het kopiëren van elementen zonder een knooppunt te worden in de gegevenspijplijn van iemand anders.
Het 30-daagse digitale detoxprotocol voor ontwikkelaars
Het omzetten van deze filosofie in een herhaalbare gewoonte verwijdert de emotionele weerstand tegen het verwijderen van 'mogelijk ooit nuttige' extensies. Volg dit rollende dertigdaagse protocol, aangepast van endpoint-beveiligingskaders:
- Dag 1–3: Volledige audit. Exporteer een lijst van alle extensies, versies en verleende machtigingen met behulp van de beheer-API. Tag elke als kritiek, tijdelijk of onbekende schuld. Schakel standaard alle tijdelijke items uit.
- Dag 4–10: Machtigingsminimalisatie. Verminder voor elke kritieke extensie handmatig de hostmachtigingen tot een specifieke toegestane lijst. Als een extensie niet kan functioneren zonder 'Alle sites', schakel dan over naar concurrerende tools.
- Dag 11–21: Vervang bloat door precisie. Identificeer de 3–4 overlappende UI-hulpprogramma-extensies. Consolideer ze in een enkele, op beveiliging gerichte oplossing die HTML/CSS-extractie uitvoert als een eenmalige actie zonder persistent toezicht.
- Dag 22–30: Zero-trust-gewoonten vestigen. Implementeer een terugkerende maandelijkse kalendergebeurtenis met de titel 'Browser Perimeter Review'. Besteed tien minuten aan het verifiëren dat geen enkele extensie automatisch is bijgewerkt naar een nieuw machtigingsbereik.
Dit protocol is geen paranoia, het is professionele hygiëne. Dezelfde ontwikkelaars die zorgvuldig package.json-afhankelijkheden beheren met geautomatiseerde kwetsbaarheidsscanners, passen zelden dezelfde nauwkeurigheid toe op de browserextensies die hun buildlogboeken lezen.
De toekomst is tijdelijke toegangstokens, niet persistente achtergrondscripts
Browserleveranciers pushen geleidelijk Manifest V3, waarbij de nadruk ligt op tijdelijke serviceworkers boven langlevende achtergrondpagina's. Deze architectuurverschuiving bewijst dat de industrie het gevaar van persistente extensie-uitvoering erkent. Maar ontwikkelaarstools moeten deze aanval leiden door ontwerp, niet alleen door naleving. Een UI-extractietool zou alleen moeten ontwaken wanneer je het expliciet aanroept, precies de structurele en stilistische gegevens van je geselecteerde element verwerken, idiomatische code uitvoeren die je bestaande ontwerpsysteemtokens respecteert, en beëindigen zonder iets achter te laten.
De volgende keer dat je overweegt een 'snelle kleine extensie' te installeren die belooft je ontwikkelworkflow met 10% te versnellen, vraag jezelf af: Vereist deze tool een permanente plek in de vertrouwde computerbasis van mijn browser, of kan het hetzelfde resultaat bereiken als een kortstondig hulpprogramma? Negen van de tien keer kan de functionaliteit die je nodig hebt worden geleverd zonder de achtergrondbewakingstaks. En in het ene geval waar dat niet kan, behandel het dan als een rootcertificaat: handmatig gecontroleerd, actief gemonitord en meedogenloos wegwerpbaar zodra het zijn specifieke doel heeft overleefd.
Een schone browser is een veilige browser. Een minimale extensielijst is een snelle browser. En één enkel, goed ontworpen hulpmiddel dat elke gebruikersinterface omzet in schone code, zonder je beveiligingsschuld te vergroten, is een productieve browser. Het voorjaarsschoonmaakseizoen zou geen jaarlijks schuldgevoel moeten zijn dat wordt veroorzaakt door een techblogkop. Het zou een permanente, zero-trust-mentaliteit moeten zijn die wordt toegepast op de software die we binnen onze dichtstbijzijnde ontwikkelingsperimeter toelaten.