
Cosa significa per il tuo flusso di lavoro da sviluppatore l'inventario delle estensioni del browser di Dev Machine Guard
Il browser di ogni sviluppatore esegue una costellazione di estensioni, debugger, registratori dello schermo, ispettori UI, gestori di password e altro ancora. Fino ad ora, la maggior parte delle organizzazioni non aveva un modo sistematico per catalogare queste estensioni sulle macchine degli sviluppatori, lasciando punti ciechi che andavano da perdite di produttività a veri e propri rischi per la supply chain. La recente aggiunta dell'inventario delle estensioni del browser a Dev Machine Guardda parte di StepSecurity cambia questa prospettiva. In questo post, analizziamo cosa significa per il tuo flusso di lavoro quotidiano, perché la gestione delle estensioni è più importante che mai e come strumenti intelligenti come DivMagic si inseriscono in un ambiente di sviluppo moderno e sicuro.
L'annuncio ha catturato la nostra attenzione perché sposta le estensioni del browser da un livello invisibile dello stack di sviluppo a un elemento di prim'ordine della postura della macchina. Che tu stia creando una dashboard SaaS, eseguendo il debug di una connessione WebSocket o copiando un componente UI perfetto al pixel per trarre ispirazione, le estensioni sono i cavalli di battaglia silenziosi e, occasionalmente, i vettori di rischio silenziosi. Vediamo cosa offre la nuova funzionalità di inventario e perché ogni team frontend dovrebbe interessarsene.
Perché le estensioni del browser sono diventate la frontiera non gestita
Le macchine degli sviluppatori moderni sono pesantemente strumentate. Le estensioni di VSCode sono gestite da file .editorconfig, i pacchetti npm vengono sottoposti a scan di audit nella CI e le politiche di accesso al cloud sono applicate tramite IAM. Tuttavia, il browser, l'applicazione in cui gli sviluppatori trascorrono la maggior parte della giornata, è rimasto in gran parte senza governo. Il post del blog di StepSecurity spiega che Dev Machine Guard ora elenca ogni estensione del browser installata su Edge, Chrome e Firefox nella macchina di uno sviluppatore, insieme a metadati critici come permessi, versione e se l'estensione proviene dallo store ufficiale o è stata sideloadata.
Questo stato non gestito era tollerabile quando i browser di sviluppo erano in sandbox rispetto ai dati di produzione. Ma oggi, con architetture micro-frontend, il hot reload di Next.js che colpisce le API di staging e gli sviluppatori regolarmente autenticati nelle dashboard interne, la superficie d'attacco del browser è vasta. La nuova funzionalità di inventario non è solo un vezzo di sicurezza; è un livello di consapevolezza dei dati di cui molti team non sapevano di aver bisogno.
I dati che Dev Machine Guard mette in evidenza
Dal blog, gli attributi chiave raccolti per ogni estensione includono:
-ID estensionee nome – essenziali per il confronto con i database di vulnerabilità note.
-Fonte– Chrome Web Store ufficiale, Mozilla Add‑ons o sideload (che è immediatamente un campanello d'allarme).
-Permessi– come tabs, cookies, storage o webRequest che potrebbero divulgare header sensibili.
-Versione– le versioni obsolete contengono spesso CVE non patchati.
-Metodo di installazione– installato dall'utente vs. distribuito a livello aziendale.
Inventariando questi attributi, i team di sicurezza possono applicare al browser la stessa logica di gestione della postura che usano per i pacchetti di sistema. Una policy potrebbe, ad esempio, segnalare qualsiasi estensione che abbia il permesso debugger e non sia esplicitamente approvata per il debug front-end. Oppure bloccare automaticamente le estensioni che non sono state aggiornate negli ultimi 12 mesi.
Come la funzionalità di inventario cambia l'esperienza dello sviluppatore
A prima vista, fare l'inventario di ciò che è essenzialmente il tuo toolkit personale potrebbe sembrare intrusivo. "Mi servono i miei React Developer Tools, Lighthouse e DivMagic per fare il mio lavoro", potrebbe protestare uno sviluppatore. E avrebbe ragione, gli strumenti di produttività non sono opzionali. L'obiettivo qui non è privare gli sviluppatori delle loro estensioni preferite; è creare un vocabolario condiviso tra team di sviluppo e team di sicurezza.
Da Shadow IT a toolchain approvata
L'inventario trasforma lo "Shadow IT" nel browser in un elenco di asset catalogati. Una volta che l'elenco esiste, puoi: -Creare whitelistper ogni ruolo: gli sviluppatori frontend hanno bisogno di DivMagic, Redux DevTools e Wappalyzer; gli sviluppatori backend potrebbero aver bisogno solo di Postman Interceptor. -Rilevare anomalie: uno sviluppatore che improvvisamente esegue un'estensione di portafoglio crypto su un laptop aziendale potrebbe meritare una conversazione.
- Automatizzare la conformità: se i tuoi controlli SOC 2 richiedono elenchi di software approvati, Dev Machine Guard ora include i browser.
Questo processo raramente causa attriti perché la maggior parte degli sviluppatori sospetta già di avere troppe estensioni. I dati lo confermano: con ogni estensione che aggiunge memoria, potenziali conflitti e overhead di rendering, una pulizia di primavera regolare migliora le prestazioni complessive del browser.
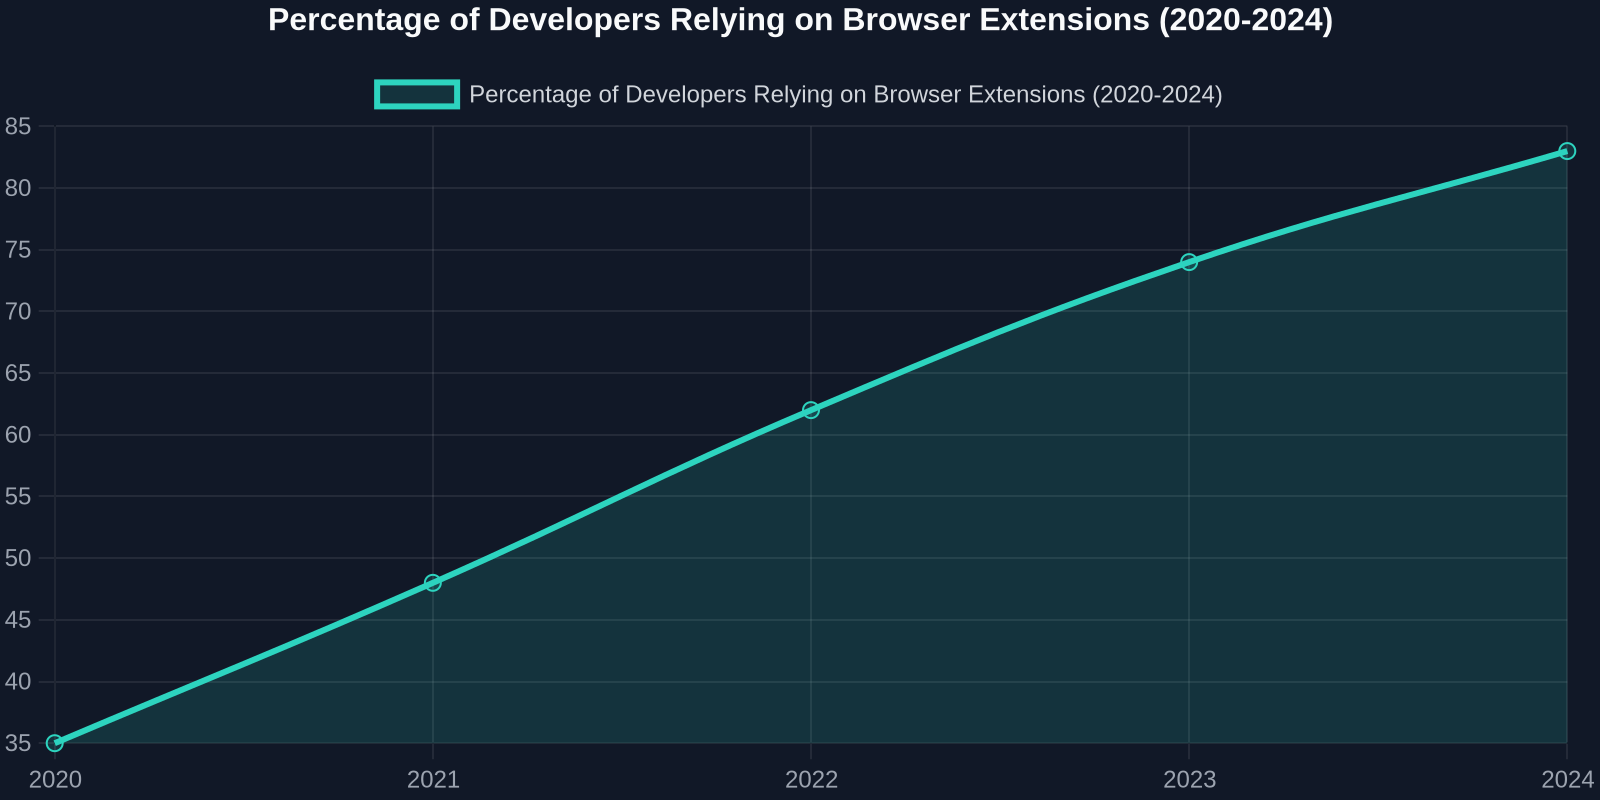
Il grafico sopra illustra una crescita costante della dipendenza dalle estensioni negli ultimi cinque anni. All'aumentare del numero, aumenta anche l'onere amministrativo di valutare ciascuna di esse. Un inventario automatizzato elimina le congetture.
Collegare l'inventario delle estensioni a SSDF e all'integrità della supply chain
La supply chain del software non è più limitata a package.json e ai registry di container. Le estensioni del browser, anche quelle installate da uno store ufficiale, possono incorporare telemetria o modificare le richieste di rete. L'Ordine Esecutivo degli Stati Uniti sul Miglioramento della Cybersecurity Nazionale spinge esplicitamente verso un software bill of materials (SBOM). Dev Machine Guard, di fatto, fornisce un SBOM per il runtime del browser.
Per i manutentori di software open source e le agenzie che lavorano con clienti governativi, disporre di un inventario automatizzato delle estensioni del browser è un passo tangibile verso la dimostrazione di pratiche di sviluppo sicure. Si collega direttamente al task "Analyse the Software" del NIST SP 800‑218 (SSDF) e può essere citato nei questionari di sicurezza.
Perché gli sviluppatori frontend dovrebbero abbracciare la trasparenza delle estensioni
Il lavoro frontend è particolarmente intensivo di estensioni. Il browser di un tipico sviluppatore frontend è una tela per testare, ispezionare e potenziare le applicazioni web. Questa toolchain specializzata, tuttavia, è anche ciò che la rende attraente per gli attaccanti: compromettere il browser di uno sviluppatore può produrre source map, chiavi API nel local storage e token di sessione. Diamo un'occhiata alle categorie più comuni di estensioni utilizzate e come la trasparenza giova a ciascuna.
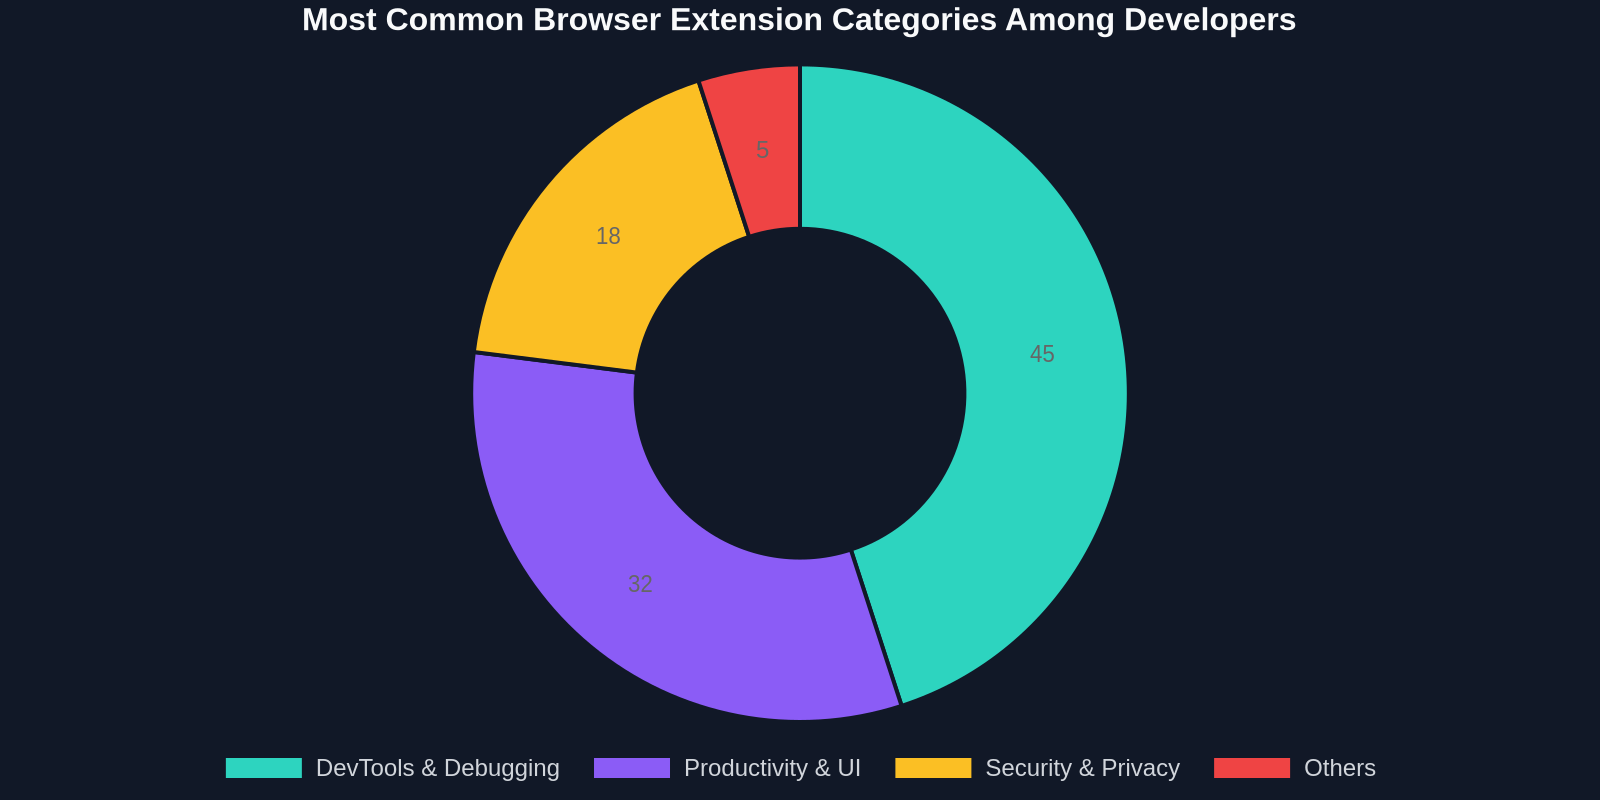
Le estensioni DevTools e Debuggingdominano, seguite dagli helper di produttività (come DivMagic) e dagli strumenti di sicurezza. Ogni categoria ha un profilo rischio/beneficio distinto.
DevTools e debugger: potenti ma pesanti in termini di permessi
Estensioni come React Developer Tools o Redux DevTools richiedono un accesso profondo al DOM e, in alcune modalità, l'accesso agli URL dei file. L'inventario ti consente di verificare che:
- L'estensione provenga da un editore attendibile (spesso Facebook/Google).
- Nessun debugger non attendibile sia attivo durante sessioni sensibili (ad esempio, uno strumento interno legato all'ambito bancario).
- Solo i debugger previsti siano in esecuzione quando si accede ad ambienti simili alla produzione.
Estensioni di produttività: risparmio di tempo che deve rimanere verificabile
È qui che DivMagic brilla. DivMagic consente agli sviluppatori di copiare qualsiasi UI da qualsiasi sito web direttamente nei propri progetti, trasformando ore di ricreazione di design in secondi. È un esempio lampante di estensione di produttività senza la quale i team frontend non possono immaginare di vivere.
- Sia in uso solo l’estensione DivMagic ufficiale, non un clone che esfiltra codice.
- I permessi dell’estensione (ad es.
storage,activeTab) siano ben compresi e allineati con le policy aziendali. - Qualsiasi configurazione specifica dell’azienda (come i domini in whitelist) sia documentata.
Con un inventario in atto, il team di sicurezza può rapidamente contrassegnare DivMagic come estensione approvata, concederle un’eccezione da qualsiasi allarme generico di “no‑UI‑scraping” e proseguire oltre. È una dinamica molto più sana rispetto a sviluppatori che nascondono i propri strumenti o, peggio, che vengono bloccati dall’usarli.
Estensioni per Sicurezza e Privacy: L’Ironia della Sovrapposizione
Ad blocker, VPN ed estensioni orientate alla privacy sono spesso installate autonomamente da sviluppatori che tengono alla propria igiene digitale. Eppure alcune di queste estensioni possono interferire con i test delle applicazioni (ad es. bloccando le chiamate di analytics che il team di prodotto deve monitorare). L’inventario può portare alla luce estensioni in conflitto e stimolare una conversazione su quali siano realmente critiche per la missione.
Il Punto di Vista di DivMagic: Trasformare l’Inventario Controllato in un Vantaggio Operativo
La missione di DivMagic, semplificare lo sviluppo UI consentendo di copiare e adattare design all’istante, si basa su una presenza stabile e affidabile nel tuo browser. Quando un’organizzazione adotta l’inventario delle estensioni del browser, gli utenti di DivMagic ottengono: -Stato di approvazione ufficiale: anziché operare nell’ombra, l’estensione diventa parte della toolchain documentata, spesso preinstallata tramite criteri di gruppo per i nuovi assunti.
- Collaborazione consapevole delle versioni: l’inventario può evidenziare che un collega sta usando una versione obsoleta di DivMagic; l’aggiornamento garantisce l’accesso agli ultimi siti supportati e alle correzioni di bug.
- Tracce di audit: nei settori regolamentati, poter dimostrare che durante uno sprint è stata utilizzata solo la versione verificata di DivMagic soddisfa i revisori.
“Gli inventari delle estensioni trasformano un toolkit implicito in una risorsa strategica: gli sviluppatori ottengono gli strumenti che amano e le organizzazioni i controlli di cui hanno bisogno.”
Questa è l’evoluzione matura della gestione delle estensioni del browser. Riprende la traiettoria di editor di testo e IDE: anni fa, l’IT bloccava tutto; ora, la maggior parte fornisce liste approvate e lascia scegliere agli sviluppatori. Il catalogo delle estensioni del browser seguirà lo stesso percorso.
Passi Pratici per Adottare Oggi l’Inventario delle Estensioni del Browser
Se l’annuncio di StepSecurity ti incuriosisce e vuoi portare la visibilità sulle estensioni nel tuo team, ecco un piano d’azione concreto:
- **Esegui un pilota con Dev Machine Guard.**Se utilizzi già StepSecurity per la sicurezza della supply chain a livello CI, abilitare l’inventario delle estensioni è semplice. In caso contrario, lo strumento open source Dev Machine Guard può essere eseguito localmente per generare un report una tantum per la valutazione iniziale.
2.**Classifica, non criminalizzare.**Suddividi le estensioni scoperte in tre categorie: Approvate (verificate e consentite), Da rivedere (estensioni sconosciute che potrebbero essere legittime) e Bloccate (note come dannose o indesiderate, come i crypto miner o gli strumenti di accesso remoto non approvati).
3.**Coinvolgi subito gli sviluppatori.**Condividi l’inventario con i team lead prima di qualsiasi imposizione. Chiedi loro di segnalare eventuali estensioni “Da rivedere” che in realtà sono essenziali. Questo evita la reazione istintiva “l’IT ci spia” e fa emergere esigenze reali.
4.**Automatizza il ciclo di feedback.**Una volta definite le liste di approvazione, imposta notifiche quando compaiono nuove estensioni. Questo chiude il divario e mantiene un inventario sempre aggiornato senza richiedere riunioni manuali.
5.**Integra con MDM o RMM.**Per le organizzazioni più grandi, inserire i dati dell’inventario nella tua soluzione esistente di gestione dei dispositivi mobili o di monitoraggio remoto porta i browser sotto lo stesso ombrello di conformità di laptop e server.
Come DivMagic Si Inserisce nella Toolchain Approvata
Quando crei la lista delle estensioni approvate, DivMagic è un candidato ideale per la categoria “Produttività e UI”. I suoi permessi, activeTab, storage e contextMenus, sono minimi e ben delimitati. Non richiede ampi permessi host e tutta l’elaborazione avviene localmente. Aggiungendola al tuo catalogo di estensioni approvate, dai al tuo team frontend un superpotere autorizzato.
Oltre l’Inventario: Cosa Aspetta la Sicurezza Consapevole del Browser
La mossa di StepSecurity fa parte di una tendenza più ampia in cui il browser è trattato come endpoint critico. Le iterazioni future includeranno probabilmente: -Rilevamento in tempo reale di anomalie nei permessi: segnalare quando un’estensione richiede improvvisamente nuovi permessi dopo un aggiornamento.
- Policy di rete a livello di estensione: limitare le richieste avviate dalle estensioni a domini sicuri.
- Integrazione con i certificati di firma del codice: verificare che il certificato dell’editore di un’estensione sia valido e non revocato.
Per gli utenti di DivMagic, questi progressi significano un ambiente ancora più sicuro. Con la maturazione dell’ecosistema, i giorni dell’“installa e dimentica” stanno finendo, e questo è un vantaggio netto per tutti coloro che tengono alla qualità del codice e alla sicurezza.
“Il browser è il nuovo sistema operativo per i knowledge worker. È ora di gestirlo con lo stesso rigore che applichiamo al sistema operativo sottostante.”
Conclusione: Accogli la Visibilità, Potenzia lo Sviluppatore
L’inventario delle estensioni di Dev Machine Guard è più di un aggiornamento di funzionalità: è un cambiamento di mentalità. Portando trasparenza al livello del browser, consente ai team di avere conversazioni basate sui fatti sugli strumenti, ridurre i rischi e aumentare la produttività allo stesso tempo. Gli sviluppatori frontend sono quelli che ne traggono maggiore beneficio: le loro estensioni essenziali come DivMagic possono essere ufficialmente autorizzate, i plugin obsoleti eliminati e l’intero flusso di lavoro di sviluppo reso più rapido e sicuro.
Se non hai ancora valutato uno strumento di copia UI per il tuo team, ora è il momento perfetto. Con un inventario che garantisce l’esecuzione di sole estensioni verificate, puoi adottare DivMagic con sicurezza e vedere evaporare le ore spese a spostare pixel. E per i sostenitori della sicurezza, l’inventario delle estensioni ti dà la visibilità per dire “sì” agli strumenti per sviluppatori senza perdere il sonno.
Pronto a portare superpoteri UI nel tuo browser restando entro le linee guida? Prova DivMagic e rendila la prima aggiunta approvata al tuo nuovo inventario di estensioni.