
Il Malware ClickFix: Come le Estensioni Fake del Browser Compromettono i Flussi di Lavoro degli Sviluppatori
Le estensioni del browser sono diventate indispensabili per gli sviluppatori frontend. Analizzano design, ispezionano layout e automatizzano attività ripetitive. Ma questa dipendenza apre anche un pericoloso vettore d'attacco: estensioni malevole che sembrano legittime ma sono in realtà spyware, ransomware o ladri di dati.
Un recente rapporto di Kaspersky Labs descrive una campagna sofisticata chiamata ClickFix. Questo malware non colpisce l'utente medio; adesca specificamente sviluppatori e utenti esperti imitando i prompt di installazione di estensioni fidate. Comprendere ClickFix è fondamentale per ogni sviluppatore che tiene alla produttività e alla sicurezza.
Cos'è il Malware ClickFix?
ClickFix è un malware basato sull'ingegneria sociale che induce le vittime a installare estensioni malevole del browser. L'attacco inizia con un sito web compromesso che mostra una finestra di dialogo falsa, spesso stilizzata esattamente come un prompt di autorizzazione per estensioni di Chrome o Edge. Il messaggio avverte di un "plugin mancante", "driver obsoleto" o "errore del certificato di sicurezza" e chiede all'utente di cliccare su "Installa estensione" per risolvere il problema.
Una volta che l'utente clicca, viene caricata un'estensione malevola da una fonte apparentemente affidabile, spesso tramite un reindirizzamento nascosto. L'estensione ottiene quindi ampi permessi: leggere tutti i dati del sito web, accedere ai cookie, catturare le sequenze di tasti e persino esfiltrare file locali tramite accesso file://.
Gli aggressori di ClickFix prendono di mira specificamente forum di sviluppatori, issue di GitHub e pagine di documentazione di pacchetti npm per diffondere i prompt malevoli. Sanno che gli sviluppatori sono condizionati a fidarsi dei flussi di installazione delle estensioni.
Come ClickFix Prende di Mira Specificamente gli Sviluppatori
Gli sviluppatori sono bersagli primari perché hanno accesso elevato al sistema e lavorano con risorse sensibili (chiavi API, token di autenticazione, credenziali di produzione). ClickFix sfrutta questo:
- Esca contestuali: Un prompt appare su un code playground (es. CodePen, JSFiddle) affermando che è necessario un "aggiornamento di React DevTools" o che "manca il debugger di Vue.js". Lo sviluppatore, volendo continuare il debug, clicca senza pensare.
- Pagine di errore false: Quando un server di sviluppo locale (localhost) viene caricato, appare un falso avviso SSL che spinge lo sviluppatore a "installare l'estensione del certificato di sicurezza locale", che in realtà è il malware.
- Phishing tramite siti clone: L'aggressore clona pagine di estensioni popolari (come un noto selettore di colori o formattatore JSON) e inietta il payload malevolo. La pagina falsa è pixel-perfettamente identica a quella reale.
L'Anatomia Tecnica di un Attacco ClickFix
Analizziamo cosa succede dopo l'installazione dell'estensione. L'estensione malevola contiene tipicamente un manifest.json con permessi come <all_urls>, webRequest, cookies e storage. Può anche includere capacità di messaggistica nativa per interagire con script esterni.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
Lo script di background quindi:
- Monitora tutte le richieste HTTP per rubare chiavi API, token e dati dei moduli.
- Inietta uno script in ogni pagina per catturare sequenze di tasti e contenuti degli appunti.
- Invia periodicamente i dati esfiltrati a un server di comando e controllo.
- Usa l'offuscamento JavaScript per eludere il rilevamento da parte degli scanner di sicurezza.
Molte delle estensioni compromesse superano il processo di revisione del Chrome Web Store perché nascondono codice malevolo in moduli offuscati che vengono caricati solo dopo un ping al server post-installazione.
Impatto nel Mondo Reale: Perché gli Sviluppatori Devono Preoccuparsi
Per uno sviluppatore frontend, un'estensione compromessa può significare:
- Credenziali rubate: Accesso a database di produzione, pipeline CI/CD e console cloud.
- Fuga di dati: Design dei client, codice proprietario e documentazione interna.
- Rischio per la supply chain: Se l'estensione ha accesso a repository npm o git, può alterare file di pacchetti o committare codice malevolo.
- Danno alla reputazione: Una violazione riconducibile alla macchina compromessa di uno sviluppatore può danneggiare le prospettive di carriera e la fiducia del team.
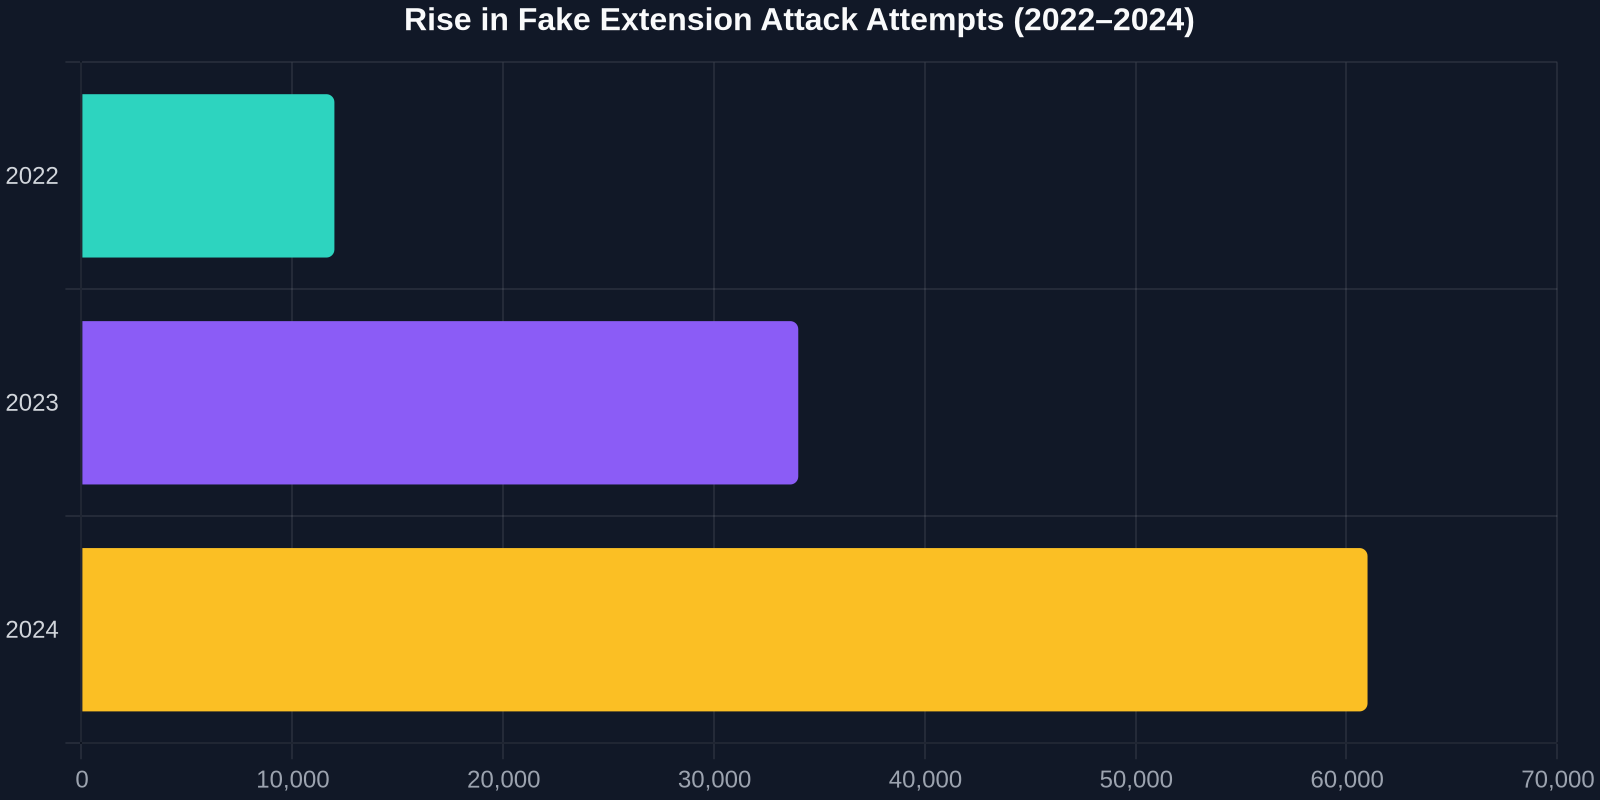
La frequenza di questi attacchi è in aumento. Secondo Kaspersky, le varianti di ClickFix sono state responsabili di oltre 40.000 infezioni confermate solo negli ultimi sei mesi, con un numero sproporzionato di vittime tra gli ingegneri del software.
Come DivMagic Rompe la Catena d'Attacco
DivMagic è un'estensione del browser affidabile costruita specificamente per sviluppatori frontend, e la sua architettura evita intrinsecamente i pericoli di ClickFix e malware simili:
- Nessun prompt di installazione ingannevole: DivMagic è installabile solo dal Chrome Web Store ufficiale e dai componenti aggiuntivi verificati di Microsoft Edge. Non usa mai falsi dialoghi di "aggiornamento richiesto".
- Permessi minimi: DivMagic richiede solo i permessi necessari per copiare CSS dai siti web, nessun
<all_urls>, nessuncookies, nessunwebRequest. Puoi ispezionare il codice sorgente su GitHub per confermare. - Community di manutenzione attiva: L'estensione è open-source e regolarmente sottoposta a audit. I problemi sono tracciati in modo trasparente su GitHub.
- Nessuna chiamata a server esterni: Tutto il codice copiato viene elaborato localmente nel tuo browser. Nessun dato lascia mai la tua macchina.
Prima di installare qualsiasi estensione, controlla sempre i suoi permessi, il numero di stelle e la data dell'ultimo aggiornamento. Il modello di sviluppo trasparente di DivMagic lo rende facile da fidarsi.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
Buone Pratiche per Evitare ClickFix e Minacce Simili
- Verifica l'ID dell'estensione: Abbina l'ID dello store con il sito web ufficiale dello sviluppatore. Gli ID del Chrome Web Store sono unici, aggiungili ai segnalibri.
- Utilizza la politica “Solo consentito dallo store”: In ambienti gestiti (ufficio), applica una politica che blocchi le estensioni caricate lateralmente.
- Esamina attentamente gli avvisi di autorizzazione: Se un selettore di colori richiede
<all_urls>ecookies, è un campanello d'allarme. - Mantieni le estensioni aggiornate: Le estensioni obsolete possono contenere vulnerabilità note. Ma aggiorna solo dallo store ufficiale, mai tramite avvisi popup.
- Utilizza un insieme di strumenti affidabili: Attieniti a estensioni ben note come DivMagic, React DevTools (ufficiale) e Lighthouse. Verifica qualsiasi nuovo strumento prima di installarlo.
- Forma il tuo team: Organizza un workshop sulla sicurezza dimostrando ClickFix. Mostra come una finestra di dialogo falsa sia identica a una legittima.
“I buchi di sicurezza più pericolosi non sono nel tuo codice, ma negli strumenti di cui ti fidi senza pensarci.”, Adattato dal ricercatore di sicurezza Brian Krebs
Conclusione
Le estensioni del browser sono il coltellino svizzero dello sviluppo frontend, ma ogni nuovo strumento aggiunge un potenziale punto di ingresso per malware. ClickFix è un duro promemoria che i criminali informatici stanno adattando il loro social engineering per prendere di mira specificamente gli sviluppatori. Rimanendo informati, verificando le fonti e scegliendo strumenti trasparenti e con permessi minimi come DivMagic, puoi proteggere il tuo flusso di lavoro e la tua carriera.
La prossima volta che un popup ti chiede di installare una “estensione di sicurezza essenziale”, fermati, ispeziona e pensa, potrebbe salvarti dal diventare una statistica di ClickFix.