
L'ultima revisione della sicurezza di Microsoft: bloccare tutti gli script di terze parti nelle pagine di accesso di Entra
In un'epoca in cui la fiducia digitale è la valuta degli affari, Microsoft ha appena alzato la posta. A partire da metà ottobre 2024, il colosso tecnologico inizierà a bloccare tutti gli script di terze parti dalle sue pagine di accesso di Entra. Non si tratta di una deprecazione morbida o di un approccio graduale, ma di un taglio netto e immediato che ridefinirà il modo in cui le organizzazioni interagiscono con la piattaforma identità di Microsoft.
Per anni, gli sviluppatori hanno incorporato di tutto, dai tracker di analisi ai widget di chat dal vivo, direttamente nell'esperienza di accesso di Microsoft. Con Entra ID (ex Azure Active Directory) che funge da spina dorsale dell'autenticazione per milioni di utenti, questi script sono diventati onnipresenti. Ma tutto finirà questo ottobre. La decisione di Microsoft, sebbene improvvisa, è radicata in una crescente intolleranza per i rischi di sicurezza e prestazioni introdotti dal codice esterno.
Perché Microsoft sta bloccando gli script di terze parti?
La logica alla base di questa mossa è duplice: sicurezza ed esperienza utente. Gli script di terze parti sono un noto vettore per attacchi alla supply chain. Attori malintenzionati hanno storicamente compromesso librerie JavaScript affidabili per iniettare keylogger, esfiltrare credenziali o dirottare sessioni direttamente dalla pagina di accesso. Eliminando tutti gli script esterni, Microsoft sta chiudendo una superficie d'attacco importante.
Considera i famigerati attacchi Magecart, in cui gli aggressori hanno iniettato piccoli frammenti di JavaScript nelle pagine di checkout dell'e-commerce per rubare i dati delle carte di credito. Una tecnica simile potrebbe essere usata per catturare le credenziali di Entra ID o i token di sessione. Il modello di sicurezza zero-trust richiede che ogni componente del flusso di autenticazione sia verificato e controllato, e uno script di terze parti per definizione non soddisfa questo requisito.
Le prestazioni sono un altro fattore critico. Secondo studi interni, gli script di terze parti possono appesantire la pagina di accesso di centinaia di kilobyte, aggiungendo latenza inutile. Su connessioni mobili lente, ciò può fare la differenza tra un utente frustrato e uno attento alla sicurezza che abbandona il tentativo di accesso. Microsoft vuole garantire un'esperienza di accesso rapida e affidabile, senza ostacoli da dipendenze esterne.
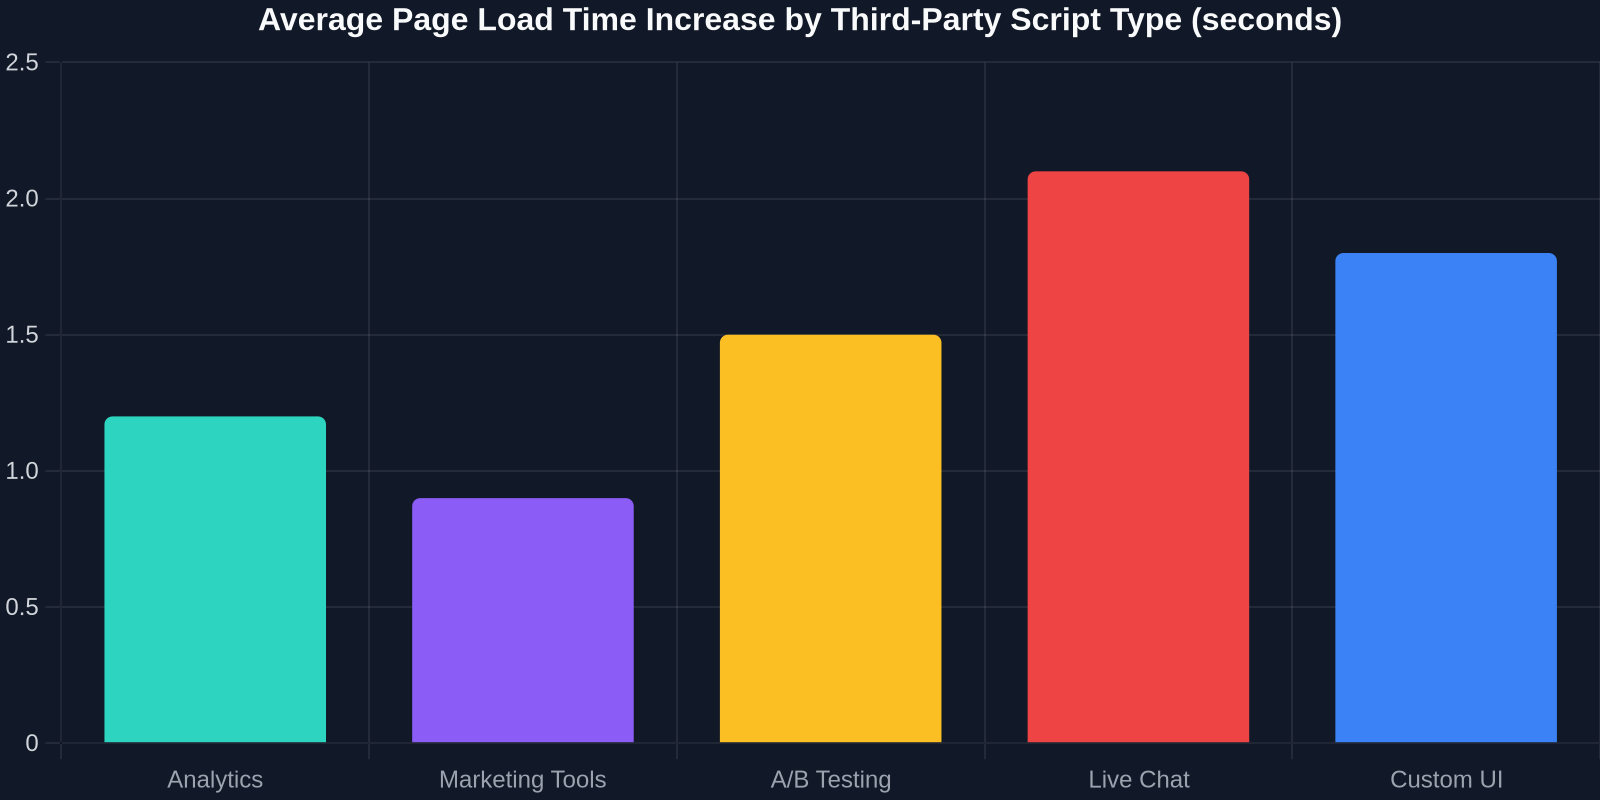
Il grafico sopra illustra quanto ciascuna categoria di script contribuisca ai tempi di caricamento della pagina. Gli script di analisi aggiungono spesso 1.2 secondi, mentre i widget di chat dal vivo possono gonfiarlo fino a oltre 2 secondi. Quando ogni millisecondo conta, rimuoverli è una vittoria in termini di prestazioni.
Cosa significa per sviluppatori e organizzazioni
L'impatto immediato è che molte personalizzazioni si romperanno. Se la tua organizzazione ha aggiunto Google Tag Manager, Intercom, reCAPTCHA o qualsiasi altro script tramite le opzioni di branding e personalizzazione di Entra, questi smetteranno di funzionare. Microsoft sta fornendo un periodo di grazia fino a ottobre per verificare le tue configurazioni e adattarti.
Gli sviluppatori devono orientarsi verso alternative native. L'accesso condizionale basato sul rischio di Microsoft può sostituire CAPTCHA valutando i segnali di rischio dell'utente. Le analisi di accesso possono essere derivate dai log di accesso e audit di Entra. Per elementi UI dinamici, puoi ricreare l'aspetto utilizzando CSS e HTML statici, un compito semplificato da strumenti come DivMagic che ti permettono di copiare qualsiasi UI web direttamente.
"Questa decisione costringe gli sviluppatori a ripensare il gonfiore lato client che si è infiltrato nei flussi di autenticazione nel corso degli anni. È un campanello d'allarme."
Il percorso futuro: un panorama di autenticazione più pulito e sicuro
Microsoft ha segnalato che questo è solo l'inizio. Mentre il blocco iniziale si applica alle pagine di accesso di Entra, è probabile che in futuro la politica si estenda ad altre esperienze di accesso di Microsoft 365 (come Outlook, Teams e SharePoint). L'azienda sta di fatto tracciando una linea nella sabbia: le pagine di autenticazione non sono il posto per codice di terze partii.
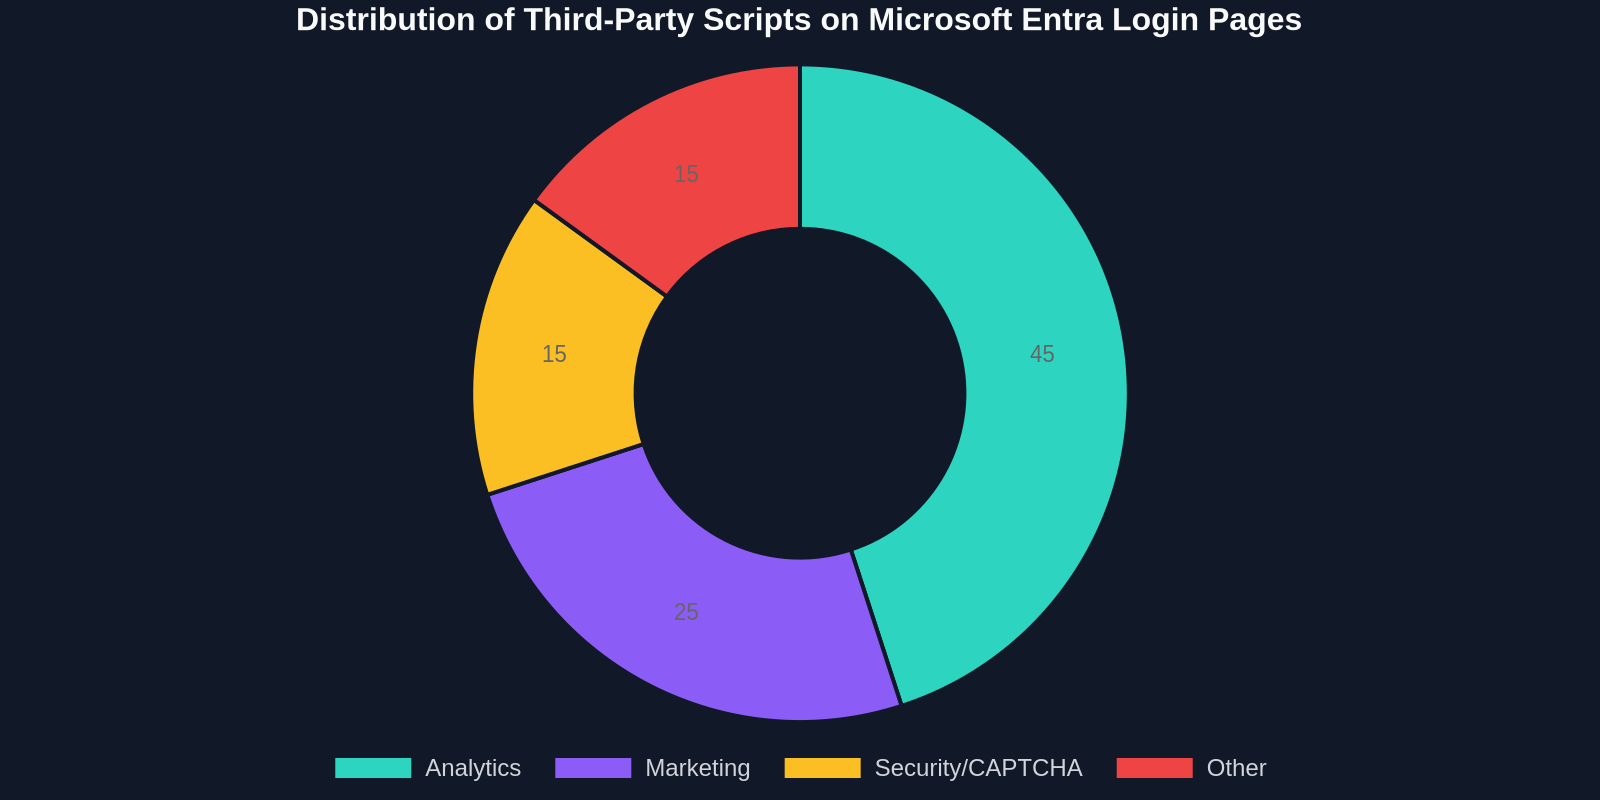
Il grafico a ciambella sopra mostra la distribuzione attuale dei tipi di script nelle pagine di accesso di Entra. Gli script di analisi dominano, seguiti da strumenti di marketing e widget di sicurezza. Man mano che questi scompaiono, l'esperienza di accesso diventerà più pulita e uniforme.
Per gli sviluppatori lungimiranti, questa è un'opportunità per abbracciare modelli più sicuri ed efficienti. L'autenticazione moderna dovrebbe essere invisibile e senza attriti. Rimuovendo gli script superflui, Microsoft sta spingendo il settore verso quell'ideale.
Come DivMagic ti aiuta ad adattarti al futuro senza script
Un caso d'uso comune per gli script di terze partii nelle pagine di accesso era quello di creare interfacce visivamente accattivanti e brandizzate che si discostavano dai modeli predefiniti di Microsoft. Gli sviluppatori iniettavano JavaScript per riorganizzare l'HTML, aggiungere animazioni o incorporare componenti ricchi. Con la nuova restrizione, sei limitato a ciò che consentono le impostazioni di branding native di Entra. Tuttavia, puoi comunque ottenere un aspetto personalizzato catturando il design di qualsiasi sito web e traducendolo in CSS/HTML statici che funzionano all'interno dei vincoli di Entra.
DivMagic, ad esempiio, ti permette di ispezionare e copiare qualsiasi elemento UI da qualsiasi sito web, inclusi stili, spaziatura e caratteri esatti. Puoi quindi adattare quel codice in una pagina di accesso personalizzata conforme e senza script. È un modo potente per preservare la tua identità di marca senza violare la nuova politica di Microsoft.
Conclusione
La decisione di Microsoft di bloccare gli scripti di terze partii nelle pagine di accesso di Entra è una mossa audace che privilegia sicureza e prestazioni rispetto alla comodità. Sebbene possa interrompere i flussi di lavoro consolidati, alla fine porta a un ambiente di autenticazione più affidabile per tutti. Gli sviluppatori che agiscono ora per sostituire le dipendenze da script con capacità native di Entra, o con UI statiche ben realizzate, saranno all'avanguardia.
Prepara la tua organizzazione, verifica le tue personalizzazioni e abraccia un futuro più pulito e sicuro. L'orologio ticchetta verso metà ottobre.