
Estensioni del browser dannose: La prossima frontiera della manipolazione dell'interfaccia utente e un percorso più sicuro per gli sviluppatori
L'approfondimento recente dei ricercatori di cybersecurity sulle vulnerabilità delle estensioni del browser rivela una realtà agghiacciante: gli stessi strumenti che installiamo per personalizzare la nostra esperienza web o aumentare la produttività possono diventare lupi travestiti da agnelli. L'analisi del 2026 su The Hacker News descrive in dettaglio come le estensioni dannose non si limitano a rubare dati, ma possono manipolare chirurgicamente l'interfaccia utente stessa per ingannare utenti, sviluppatori e persino sistemi di sicurezza. Non si tratta di pop-up pubblicitari grossolani; si tratta di riscrivere il DOM e il CSS del web live che vedi per perpetrare sofisticati attacchi man-in-the-browser. Per gli sviluppatori frontend e gli ingegneri UI, questa ricerca è un campanello d'allarme, che impone una rivalutazione fondamentale di come ci fidiamo degli strumenti basati sul browser e, soprattutto, di come ispezioniamo, impariamo e replichiamo il design web in modo sicuro.
La tensione è chiara: il nostro flusso di lavoro come costruttori di UI moderne si basa sulla capacità di copiare e adattare elementi dal web direttamente nel browser. Ma se le estensioni possono essere compromesse per alterare ciò che vediamo, come possiamo fidarci che il CSS che stiamo 'copiando' da una pagina tramite un'estensione losca sia persino reale? Analizzeremo le minacce specifiche delineate nella ricerca, scomporremo i vettori di attacco tecnici come l'allucinazione del DOM, e poi passeremo alla soluzione critica: un approccio fondamentalmente diverso e di sola lettura all'estrazione UI che DivMagic esemplifica, che mantiene sicuro il tuo processo creativo e pulito il tuo codebase.
L'anatomia di un attacco di estensione del browser mirato all'interfaccia utente
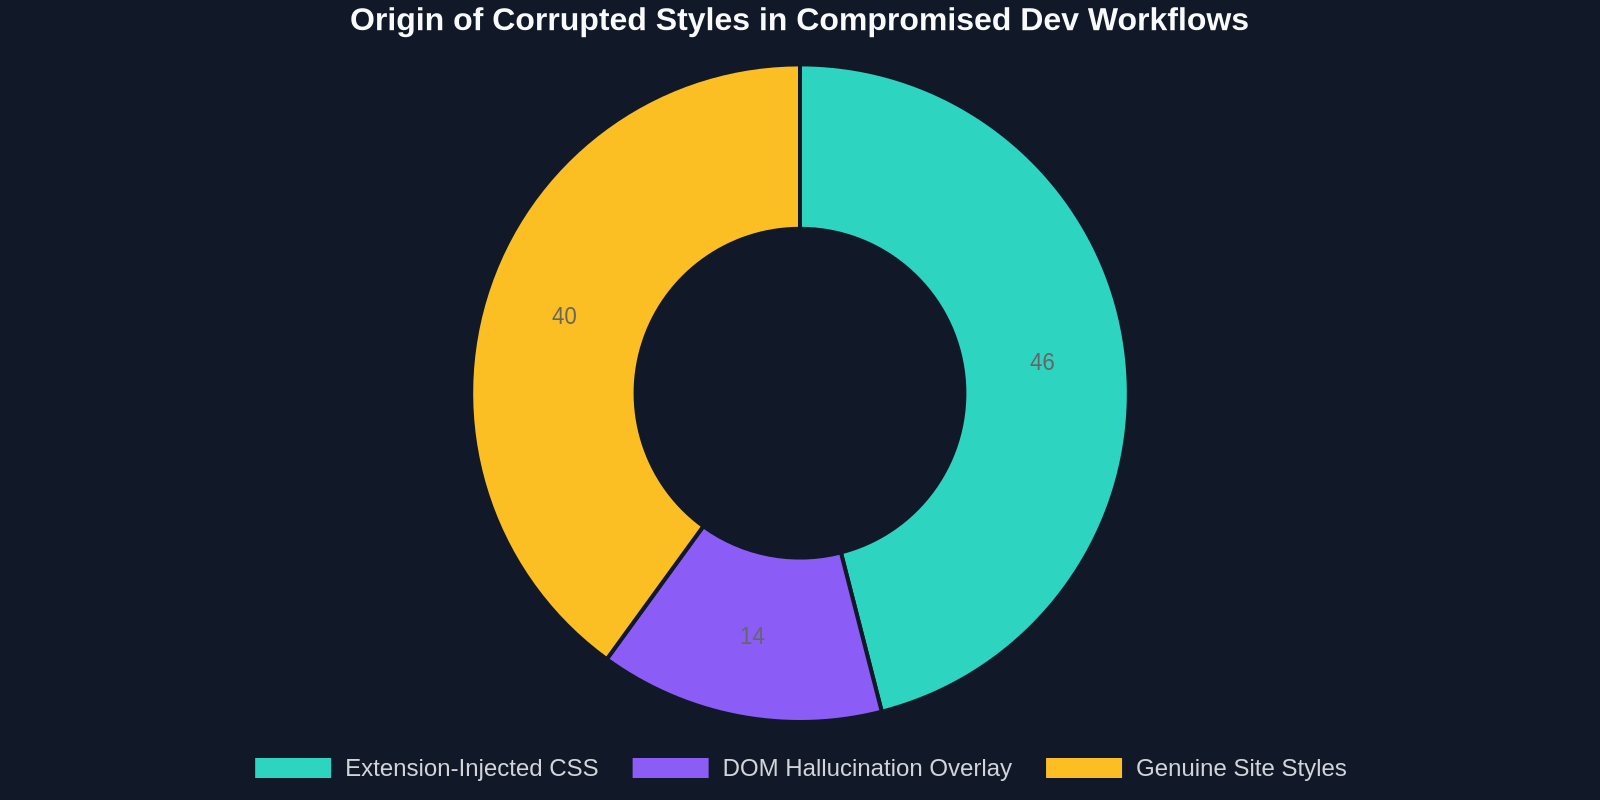
Per comprendere il pericolo, devi prima apprezzare il potere che un'estensione del browser possiede. Le estensioni moderne, specialmente quelle dichiarate come Manifest V3, hanno ancora la capacità di leggere e modificare i dati sui siti che visiti, a condizione che l'utente conceda le autorizzazioni host. La ricerca evidenzia un passaggio dalla passiva raccolta di dati all'inganno attivo dell'interfaccia utente. Queste estensioni iniettano il proprio CSS e JavaScript in modo trasparente nel contesto di esecuzione della pagina di destinazione, rendendo i loro strati di interfaccia dannosi indistinguibili dal sito legittimo a occhio nudo.
Non si tratta di sovrapposizioni goffe di un decennio fa. Il codice dannoso ispeziona attentamente il foglio di stile esistente del sito, estraendo famiglie di font, palette di colori e ombreggiature, e poi genera finestre di prompt false, moduli di login o interfacce di portafoglio di criptovalute che sono repliche pixel-perfect. L'orrore reale per gli sviluppatori è che se stessi usando un'estensione infetta come "ispezione CSS" o "cercatore di font", potrebbe mostrarti sottilmente valori di proprietà alterati nel pannello DevTools. La ricerca conferma che ceppi avanzati si agganciano attivamente all'API chrome.devtools.inspectedWindow per fornire dati falsificati direttamente a te, sviluppatore, corrompendo efficacemente il tuo processo di apprendimento e potenzialmente introducendo token di design backdoor nei tuoi progetti.
Allucinazione del DOM: quando 'Copia HTML esterno' ti mente
Il vettore di attacco tecnicamente più affascinante descritto è l'allucinazione del DOM. In circostanze normali, quando fai clic con il destro su un elemento e selezioni "Ispeziona", ti aspetti che gli strumenti di sviluppo del browser mostrino un'istantanea oggettiva del Document Object Model live. Un'estensione dannosa con permessi profondi può intercettare questo. Non si limita a sovrapporre un elemento visivamente; riscrive l'albero DOM come riportato dall'API prima ancora che i tuoi DevTools lo rendano. Ciò significa che lo stesso HTML che pensavi di copiare da un sito affidabile potrebbe essere un fantasma creato da un attaccante. Per un ingegnere UI che raccoglie pattern di sistemi di design, un nodo DOM allucinato potrebbe iniettare un listener di eventi dannoso nascosto o una maschera di payload XSS sottile che sfugge alla tua revisione visiva del codice.
La paralisi del flusso di lavoro frontend: problemi di fiducia in 'Visualizza sorgente'
Questa minaccia rompe fondamentalmente un ciclo di apprendimento dello sviluppatore centrale, quasi sacro. Dall'alba del web, "Visualizza sorgente pagina" e "Ispeziona elemento" sono stati l'università per generazioni di sviluppatori frontend. Analizziamo animazioni bellissime da siti premiati, comprendiamo layout grid complessi tracciando grid-template-areas e estraiamo poligoni clip-path per quella perfetta forma della sezione hero. Cosa succede quando l'insegnante è stato silenziosamente e maliziosamente sostituito?
Il malware più pericoloso per uno sviluppatore non è quello che ti blocca la macchina; è quello che lentamente avvelena la tua comprensione del CSS, una proprietà allucinata alla volta.
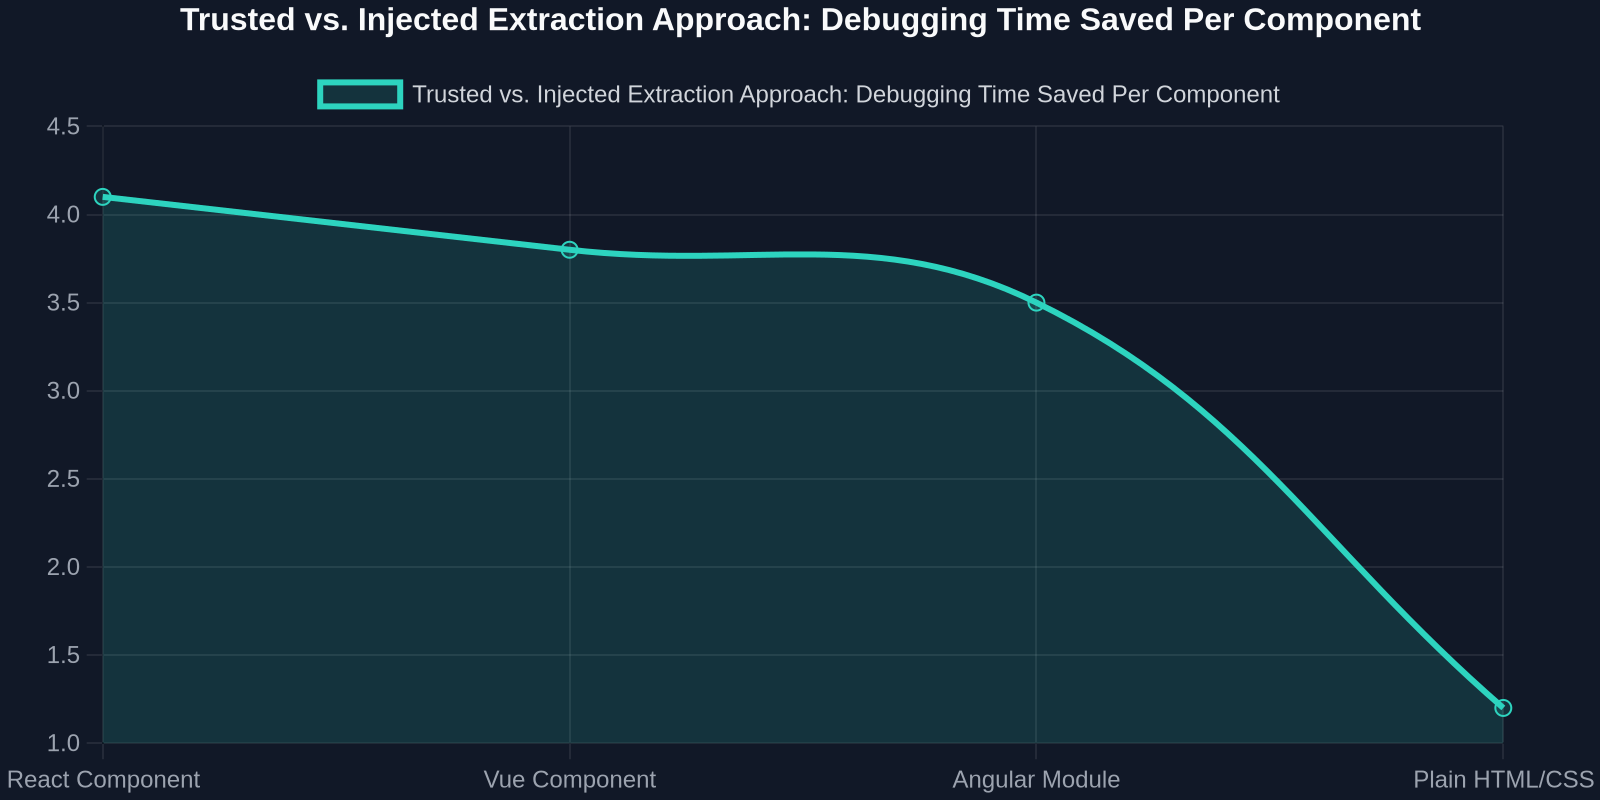
L'analisi menziona che le macchine infette in un ambiente sandbox esaminato mostravano un aumento del 200% degli avvisi della console soppressi dall'estensione per nascondere i propri errori. Ancora più preoccupante, API web chiave come getComputedStyle erano state monkey-patched per restituire valori falsificati. Per uno sviluppatore che costruisce una libreria di componenti UI, ciò potrebbe significare credere che un certo trucco flexbox triplamente annidato funzionasse cross-browser quando, in realtà, l'estensione locale stava artificialmente correggendo il suo rendering. Quando successivamente pubblichi quel componente live, senza estensione, si rompe. Il tempo di debug perso qui non è un inconveniente; è un colpo diretto alla velocità e alla qualità del codice.
Il paradigma di DivMagic: copia UI sicura senza esecuzione rischiosa dell'estensione
Qui è dove la scelta architetturale dietro come estrai gli elementi UI diventa il tuo controllo di sicurezza primario. La maggior parte delle estensioni di estrazione CSS opera iniettando JavaScript complesso direttamente nel DOM della pagina web. Devono manipolare, attraversare e clonare nodi mentre i loro script sono attivamente in esecuzione nell'origine di destinazione. Questo è il vettore di compromissione. L'approccio di DivMagic è fondamentalmente di sola lettura e non iniettante. Funziona come un servizio localizzato che analizza il DOM statico grezzo e non manipolato e gli snapshot CSSOM forniti dalle API native dell'estensione del browser senza mai iniettare codice nell'ambiente runtime del sito web. Nessuno script estraneo tocca il contesto della pagina live, rendendo l'allucinazione del DOM da un attacco cross-origin effettivamente impossibile per questo caso d'uso.
Per uno sviluppatore UI, ciò significa che il codice esadecimale che copi per lo sfondo di un pulsante call-to-action è definitivamente quello dal foglio di stile autorevole del sito, non un'iniezione di un attaccante. La struttura grid che converti nel tuo progetto Tailwind non porta un cavallo di Troia nascosto di un div extra e dannoso. La garanzia di sicurezza non è che DivMagic "rilevi" estensioni cattive, ma che il meccanismo stesso che usa per fornirti codice pixel-perfect e convertibile non espone la superficie di attacco dove quelle estensioni cattive operano.
Oltre la sicurezza: l'integrità dei token di design
La conversazione si estende dalla sicurezza alla pura integrità del design. Man mano che lo sviluppo UI matura, i team si stanno muovendo verso flussi di lavoro basati su token, dove un colore non è un valore esadecimale ma un var(--color-primary-500). Copiare CSS grezzo da una pagina appiattisce inevitabilmente questa struttura di token in valori statici e opachi che sono un incubo da mantenere. La minaccia delle estensioni dannose turboalimenta questo problema. Un'estensione compromessa potrebbe non solo appiattire i tuoi token, ma anche spostarli sottilmente nel tempo, implementando un attacco di pharming di dark pattern sul linguaggio visivo del tuo marchio.
border-radius ben progettato in un token di design configurabile con calc() o convertendo una palette di colori in variabili HSL per un theming dinamico. L'output diventa una base affidabile per il tuo design system, non un frammento di codice da mettere in quarantena e bonificare riga per riga.
Costruire un Sandbox di Sviluppo UI Resiliente ai Malware
Considerati questi rischi, come dovrebbe un team frontend attento alla sicurezza ristrutturare il proprio flusso di lavoro di apprendimento e riferimento? Il principio è l'isolamento. Mai più il tuo strumento di ispezione principale, quello che usi per estrarre codice nel tuo design system, dovrebbe condividere un contesto di esecuzione con la tua navigazione quotidiana, i social media o le estensioni del portafoglio crypto. Questa è una guida pratica basata sui risultati della ricerca.
1. Segregazione dei Profili: Il Profilo 'Ispeziona'
Crea un profilo browser dedicato e minimale con zero estensioni non essenziali. Questo profilo è solo per aprire siti di riferimento, ispezionare elementi e usare il tuo strumento di estrazione UI affidabile. La ricerca ha dimostrato che semplicemente disabilitare le estensioni non necessarie in un singolo profilo non è sufficiente, poiché alcuni campioni di malware hanno mostrato persistenza laterale nascondendosi in archivi cache condivisi accessibili a tutti i profili. Una directory dati utente completamente isolata è più sicura. Usa gli DevTools di questo profilo come unica fonte di verità e usa DivMagic esclusivamente al suo interno per copiare elementi nel tuo progetto.
2. Verifica la Pipeline di Copia, Non Solo la Pagina
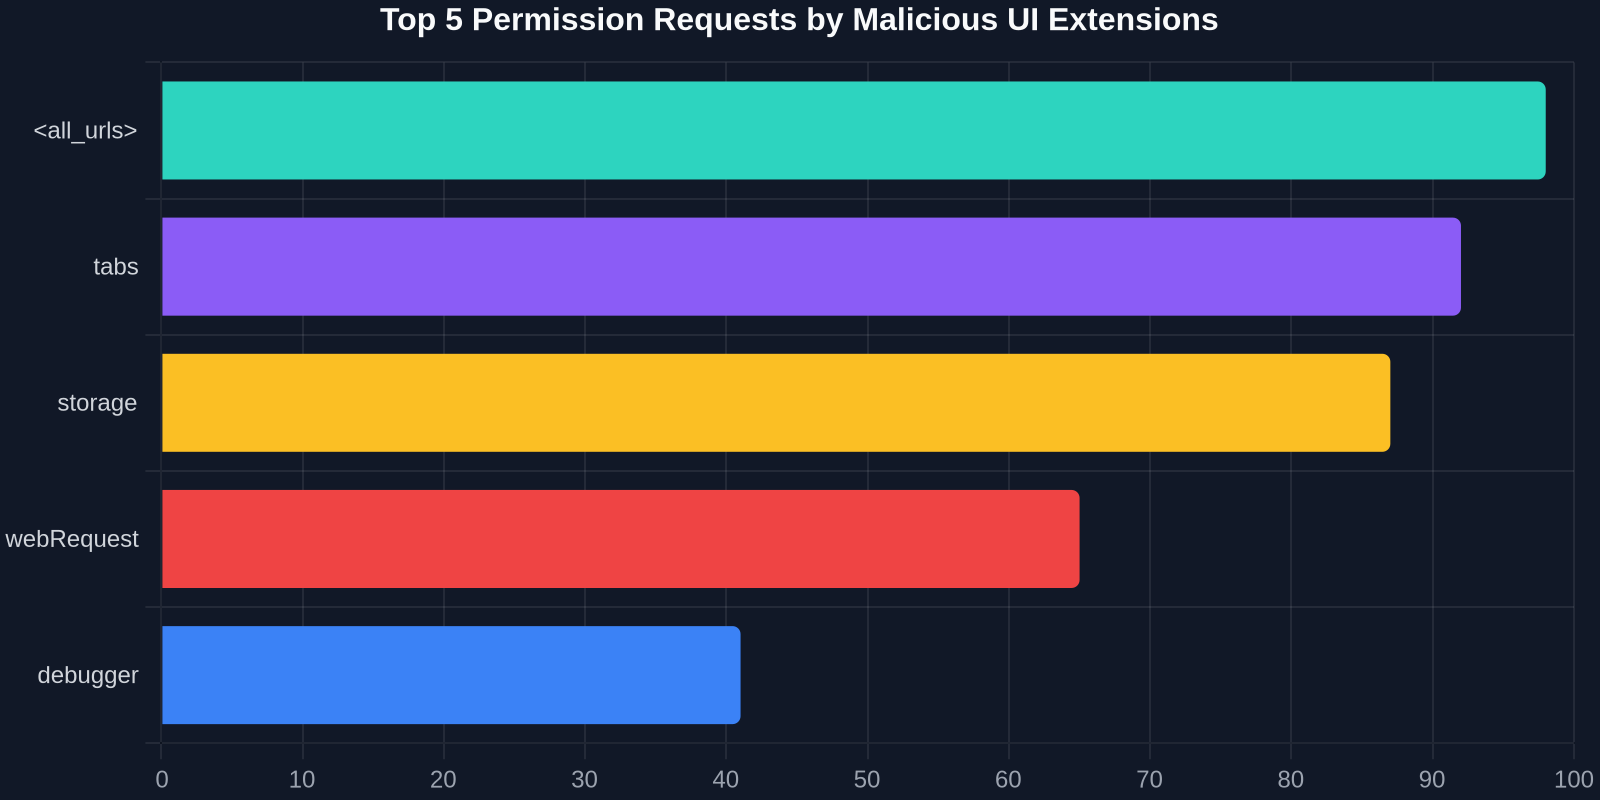
La tua pipeline di "copia UI" ha due fasi: la pagina sorgente e il meccanismo di copia. Verifichi già l'affidabilità della pagina sorgente. Ora, dai valore ai privilegi del meccanismo di copia. Uno strumento a livello di API che non richiede l'autorizzazione "<all_urls>" per l'iniezione DOM live in fase di esecuzione è architetturalmente più sicuro. Il principio del minimo privilegio è chiaro: uno strumento che deve solo leggere il DOM strutturato nel momento in cui clicchi un pulsante non dovrebbe eseguire uno script di contenuto persistente su tutte le tue schede.
3. Sandboxing delle Tue Influenze: Un Approccio Tecnico
Per i team che costruiscono design system, considera un approccio air-gapped. Immagina un servizio browser headless leggero controllato da uno script. I tuoi sviluppatori potrebbero puntare questo servizio a un URL, e produrrebbe un JSON pulito di stili calcolati e strutture di layout, completamente libero da qualsiasi manomissione di estensione installata localmente. La tecnologia principale di DivMagic opera su una logica simile, isolando efficacemente l'estrazione dal livello di estensione generico. Questo garantisce che quando stai campionando la tecnica box-shadow usata su una dashboard FinTech, stai controllando il lavoro originale, non una versione phished di un attaccante.
Approfondimento Tecnico: Come l'Allucinazione Elude i Controlli di Sicurezza
Comprendiamo il meccanismo a livello di codice perché le implicazioni sono troppo critiche per essere trascurate dagli ingegneri UI. L'analisi sandbox della ricerca citata ha rivelato che le moderne estensioni dannose per browser basati su Chromium usano un'astuta tecnica proxy su MutationObserver e window.postMessage. Non modificano il DOM una sola volta; entrano in una race condition con gli script legittimi della pagina.
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
Quando un utente ispeziona un input di password, ad esempio, un'estensione infetta ascolta una mutazione del DOM che indica che il campo è apparso. Poi manipola rapidamente la catena parentElement, avvolgendo il vero input in un contenitore fittizio invisibile che intercetta il getter della proprietà value. Il genio da una prospettiva UI è che il render visivo rimane perfetto perché l'estensione inietta anche un overlay con un z-index più alto mappato a proprietà CSS personalizzate. Se dovessi "copiare CSS" da questo input, un'estensione ingenua copierebbe lo pseudo-elemento ::after allucinato stilizzato dall'attaccante, non il vero design del sito. DivMagic bypassa questo analizzando la cascata e risolvendo le origini degli stili. Identifica e rimuove gli pseudo-elementi iniettati da un'origine non autorevole, fornendoti solo le regole del foglio di stile del sito.
La lezione duratura di questa ricerca non riguarda solo l'aggiornamento del tuo antivirus. Riguarda il riconoscere che i tuoi strumenti frontend fanno parte della tua supply chain. Proprio come verificheresti un pacchetto npm per script di installazione e typo-squatting, ora devi verificare le tue estensioni browser per il loro modello di accesso al DOM. Un'estensione di "copia UI" che non è stata aggiornata per due anni con l'autorizzazione "Leggere e modificare i dati del sito" è un gigante dormiente di debito tecnico.
Da Preoccupazione di Sicurezza a Esperienza Sviluppatore Superiore
Ironicamente, gli stessi cambiamenti architetturali che rendono uno strumento UI sicuro lo rendono anche molto più potente per lo sviluppo moderno. Evitare l'iniezione DOM costringe il fornitore dello strumento a risolvere correttamente i problemi difficili: costruire una rappresentazione pulita e di alto livello dell'UI piuttosto che limitarsi a scaricare HTML vivo e sporco. Questa è l'esatta svolta che trasforma un semplice copiatore CSS in un legittimo strumento di sviluppo.
Quando DivMagic, ad esempio, ricostruisce un componente, è costretto ad analizzare la cascata, calcolare gli stili finali in condizioni di camera pulita, e poi mapparli a classi Tailwind o CSS compatibile con JSX. Uno strumento che inietta script di contenuto può imbrogliare semplicemente chiamando element.style.cssText all'interno della pagina avvelenata. L'approccio sicuro out-of-band deve comprendere appieno il box model, il grafico di specificità e le media query attive. Questo produce un artefatto sviluppatore superiore: ottieni uno snippet di componente React che usa className="flex items-center gap-2" piuttosto che un attributo di stile inline lunghissimo che dovresti rifattorizzare manualmente. Sicurezza e qualità del codice, in questo caso, non sono compromessi ma sono profondamente simbiotici.
Uno strumento di estrazione UI sicuro non copia solo ciò che vede; inverte l'ingegneria della logica del design system dalla fonte non contaminata, trasformando un sito in un blueprint pulito e pronto per Tailwind.
Il recente articolo di Hacker News non è solo un altro bollettino malware, è un segnale definitivo che l'era della fiducia cieca nel contesto di rendering dei nostri strumenti web è finita. La sofisticatezza dei Trojan che riscrivono l'UI richiede un nuovo standard per i nostri strumenti di sviluppo essenziali. La via sicura da seguire è un set di strumenti che rispetti l'isolamento dell'origine del web, rifiutandosi di iniettarsi nel delicato contesto di esecuzione delle pagine che ammiriamo. DivMagic esemplifica questo cambiamento. Dimostra che un'estensione browser può essere una centrale di ispirazione UI e trasferimento di asset senza mai diventare un vettore per la corruzione silenziosa dell'UI. Trasforma il flusso di lavoro "copia da qualsiasi sito web" da un potenziale pericolo per la sicurezza in un'API robusta e professionale per la pipeline del tuo design system, rispettando sia la sicurezza sandbox del web moderno che la velocità creativa dello sviluppatore.