
Sovraccarico di Estensioni del Browser: Perché i Componenti Aggiuntivi Inattivi Sono una Crisi di Sicurezza Crescente
Trattiamo le estensioni del browser come un cassetto dei rifiuti. Un giorno sono strumenti di produttività indispensabili che catturano l'ispirazione UI all'istante, il giorno dopo sono bloatware dimenticati che restano silenziosi sopra la barra degli indirizzi. Ma a differenza di un cassetto polveroso della cucina, un'estensione non mantenuta non occupa solo spazio. Ha accesso in lettura e scrittura al tuo Document Object Model, ai tuoi appunti e spesso alla tua cronologia di navigazione. Quando ignori quell'icona trascurata per mesi, non stai solo creando disordine; stai lasciando un backdoor autenticato aperto in ogni scheda che visiti.
Il flusso di lavoro del moderno sviluppatore web dipende da strumenti specializzati, React DevTools, selettori colore, copiatori CSS e assistenti AI, ma questa stessa dipendenza crea un'enorme superficie d'attacco. Mentre il mercato si inonda di estensioni copia leggere che promettono di "potenziare" il tuo flusso di lavoro UI, emerge una dura verità: più estensioni non equivalgono a più potenza. Equivalgono a più rischio.
La Silenziosa Deriva dei Permessi che Ignori a Ogni Aggiornamento
La deriva dei permessi è l'equivalente tecnico di bollire una rana. Quando installi un semplice ispettore CSS, potrebbe inizialmente richiedere l'accesso ai dati della "scheda attiva". Sei mesi dopo, dopo un aggiornamento automatico, la stessa estensione può improvvisamente leggere tutti i dati sui siti di documentazione per sviluppatori che visiti, e forse anche su siti che non visiti. I fornitori di browser hanno migliorato gli avvisi sui permessi, ma si affidano al fatto che gli utenti leggano effettivamente i prompt di aggiornamento. La maggior parte di noi clicca "Accetta" con la stessa memoria muscolare che usiamo per chiudere i banner dei cookie.
Le estensioni legittime vengono acquisite da società holding malintenzionate proprio per sfruttare questa fiducia. Lo sviluppatore originale ha venduto la propria base di utenti e, da un giorno all'altro, la pipeline di aggiornamento rilascia un raccoglitore di dati travestito da tuo formattatore JSON preferito. Se non stai monitorando attivamente il changelog e la cronologia dei permessi di un'estensione, e francamente nessuno ha tempo di leggere i diff per quindici diversi plugin di utilità, stai riponendo una fiducia cieca in una catena di fornitura che non puoi controllare.
Come le Estensioni Zombie Sabotano le Prestazioni del Tuo Ambiente di Sviluppo
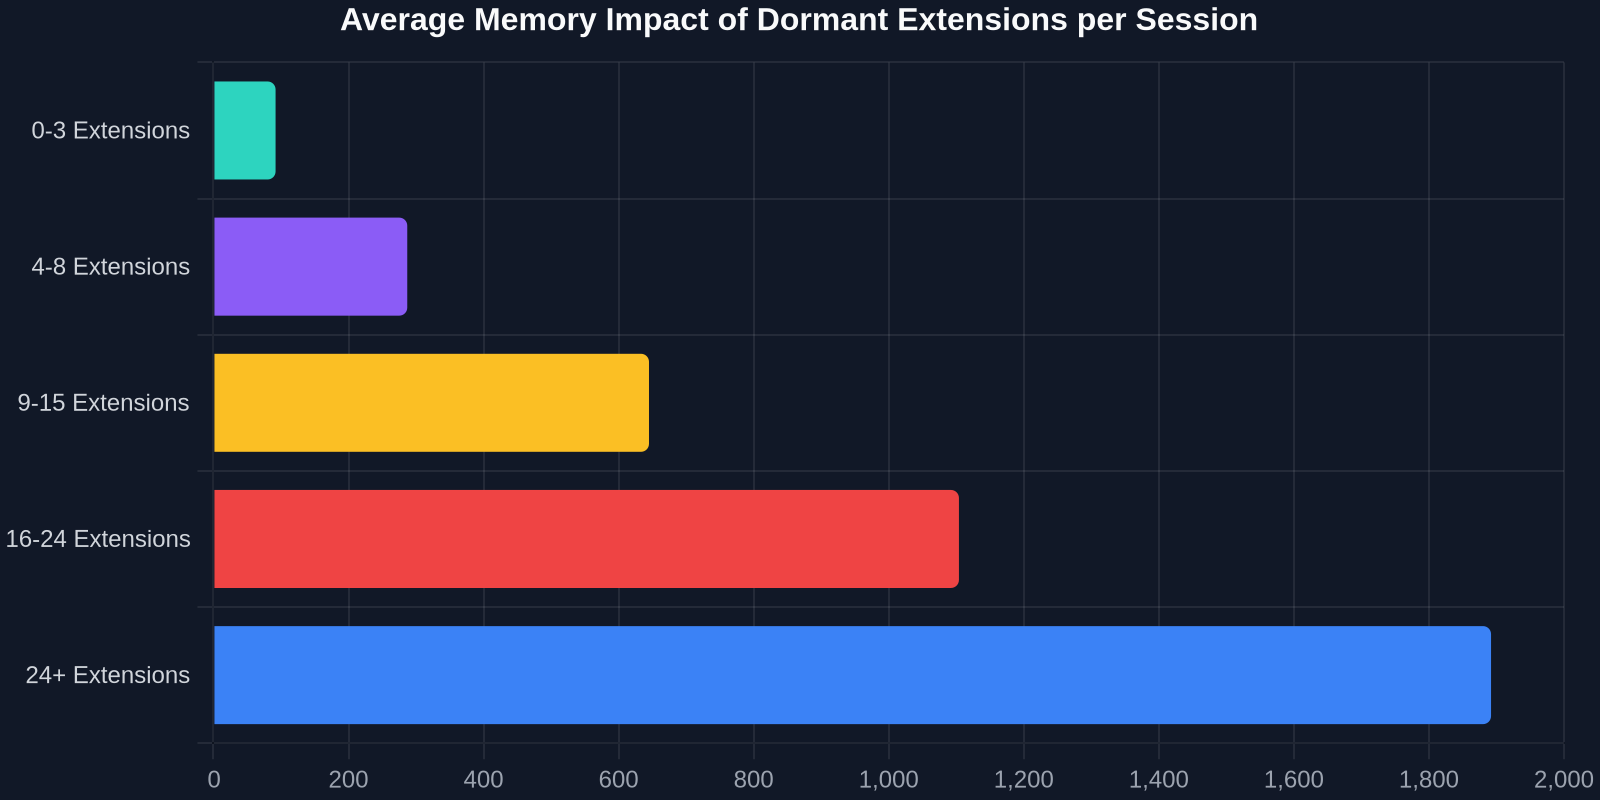
I rischi per la sicurezza fanno notizia, ma il degrado delle prestazioni ti colpisce quotidianamente senza preavviso. I browser moderni sono bestie multi-processo, ma ogni estensione attiva inietta la propria impronta di memoria e thread di esecuzione JavaScript. Uno strumento di cattura UI inattivo che non hai aperto da settimane potrebbe ancora attaccare osservatori di mutazione a ogni modifica del DOM su ogni pagina, in attesa di un "hotkey di cattura" che hai dimenticato di aver associato.
Per uno sviluppatore frontend che esegue il debug di memory leak o race condition, determinare se un bug ha origine nel codice dell'applicazione o in uno script di estensione di terze parti è un inferno speciale. Quegli script di contenuto iniettati inquinano lo scope globale, sovrascrivono i prototipi nativi e creano interferenze asincrone che sembrano identiche a un mucchio di codice spaghetti. Prima di passare quattro ore in Chrome DevTools a profilare un tuo mismatch di idratazione React, dovresti controllare se un'estensione non aggiornata è il vero colpevole.
Identificare i Consumi di Risorsa Prima che Uccidano il Tuo PageSpeed Score
Un triage pratico inizia con una semplice finestra in incognito. Disabilita tutte le estensioni ed esegui un audit Lighthouse. Poi riattivale una per una, rieseguendo ogni volta la traccia delle prestazioni. Scoprirai spesso che un'utilità di nicchia, magari un estrattore di prop React iper-specifico installato durante una conferenza, sta iniettando 300ms di JavaScript bloccante su ogni navigazione. Per un visitatore che arriva al tuo sito di produzione, 300ms di ritardo percepito sono la differenza tra una conversione e un rimbalzo. Per te, è fare debug in una simulazione distorta della realtà.
Copiare UI Senza il Disordine: L'Approccio Security-First
Come sviluppatori frontend, la nostra relazione con le estensioni del browser è unicamente intima. Non le usiamo solo per il blocco degli annunci; le usiamo per sezionare, copiare e imparare dalle interfacce utente degli altri. La capacità di afferrare un pricing grid perfettamente stilizzato, una struttura di navigazione reattiva o un modulo multi-step complesso da qualsiasi sito web live è un superpotere di produttività. Ma storicamente, questo potere arrivava in bundle con il pericolo. L'estensione che ti dà la copia di elementi con un clic ha anche accesso completo al Document Object Model, l'equivalente digitale di dare a qualcuno le chiavi di casa per prendere in prestito un cacciavite.
È qui che il settore ha bisogno di un passaggio da accesso massimo a privilegio minimo. Lo strumento ideale dovrebbe convertire quella UI copiata in HTML e CSS puliti e portatili senza richiedere script di background persistenti che tracciano la tua navigazione. Dovrebbe operare come un bisturi chirurgico, non come un sistema di sorveglianza sempre attivo. Vuoi la struttura HTML grezza e gli stili calcolati, niente di più, niente di meno. Nessun tracciamento del comportamento, nessun fingerprinting user-agent, nessuna telemetria che chiama a casa a un dashboard di analisi che non hai mai visto.
"Il permesso più pericoloso nel browser di uno sviluppatore non è 'Leggere e modificare tutti i dati', ma il permesso di restare inattivo e dimenticato per due anni mentre riceve aggiornamenti silenziosi."
Perché l'Ispezione Manuale Non è Più Scalabile
La difesa del purista è evitare completamente la dipendenza dalle estensioni ricreando manualmente la UI. Vedi un effetto testo gradiente, apri DevTools, setacci gli stili calcolati, copi i livelli scomposti e passi 45 minuti a ricostruirlo. Questo approccio è sicuro, ma in una timeline di startup che richiede iterazione rapida, è un collo di bottiglia non scalabile. La via di mezzo sta negli strumenti che eseguono una trascrizione stateless dell'elemento scelto, rimuovendosi immediatamente dal ciclo di esecuzione una volta completata la copia. Nessun contesto di background persistente. Nessuna comunicazione bidirezionale non necessaria. Solo un'operazione atomica one-shot che lascia zero tracce.
Costruire un Roster di Estensioni Snello e Controllabile
La difesa perimetrale inizia con una categorizzazione brutale. Apri il pannello di gestione delle estensioni del tuo browser, ogni browser Chromium ha chrome://extensions, Firefox offre about:addons, e segmenta la tua lista in tre secchi: Critiche per la Sicurezza, Transitorie per il Flusso di Lavoro e Debito Sconosciuto.
Critiche per la sicurezza includono gestori di password, gestori di token di sicurezza hardware e bridge di autenticazione multi-fattore. Queste restano, ma devono essere aggiornate manualmente e verificate rispetto ai repository del codice sorgente quando possibile. Gli elementi transitori per il flusso di lavoro sono i tuoi React DevTools, i tuoi gestori di appunti e le tue utility di copia UI. Questi dovrebbero essere impostati in modalità "Al clic" o "Su siti specifici" piuttosto che concedere accesso generale "Su tutti i siti". Il debito sconosciuto è tutto il resto, viene congelato e programmato per la rimozione entro quarantotto ore a meno che non documenti un caso d'uso specifico.
Implementazione dei Controlli di Accesso Specifici per Sito
Le autorizzazioni granulari per host sono la funzionalità di sicurezza più sottoutilizzata nei browser moderni. Invece di permettere a uno strumento di estrazione UI di leggere https://*/*, limitalo alla tua bacheca di raccolta di ispirazione di design o a siti specifici di revisione della produzione. Puoi configurarlo in un browser Chromium facendo clic destro sull'icona dell'estensione, selezionando "Questo può leggere e modificare i dati del sito" e cambiando l'ambito da "Su tutti i siti" a "Al clic" o a un elenco personalizzato di domini approvati.
Per gli sviluppatori, questo schema introduce un attrito piacevole. Quando hai effettivamente bisogno di copiare una sezione hero dalla landing page di un concorrente, concedi consapevolmente un accesso temporaneo. Il passaggio mentale da "sempre attivo" a "privilegio just-in-time" è esattamente ciò che l'architettura zero-trust predica a livello di server, è ora di applicarlo anche ai nostri strumenti lato client.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
Il Ciclo di Vita Nascosto di uno Strumento di Sviluppo Compromesso
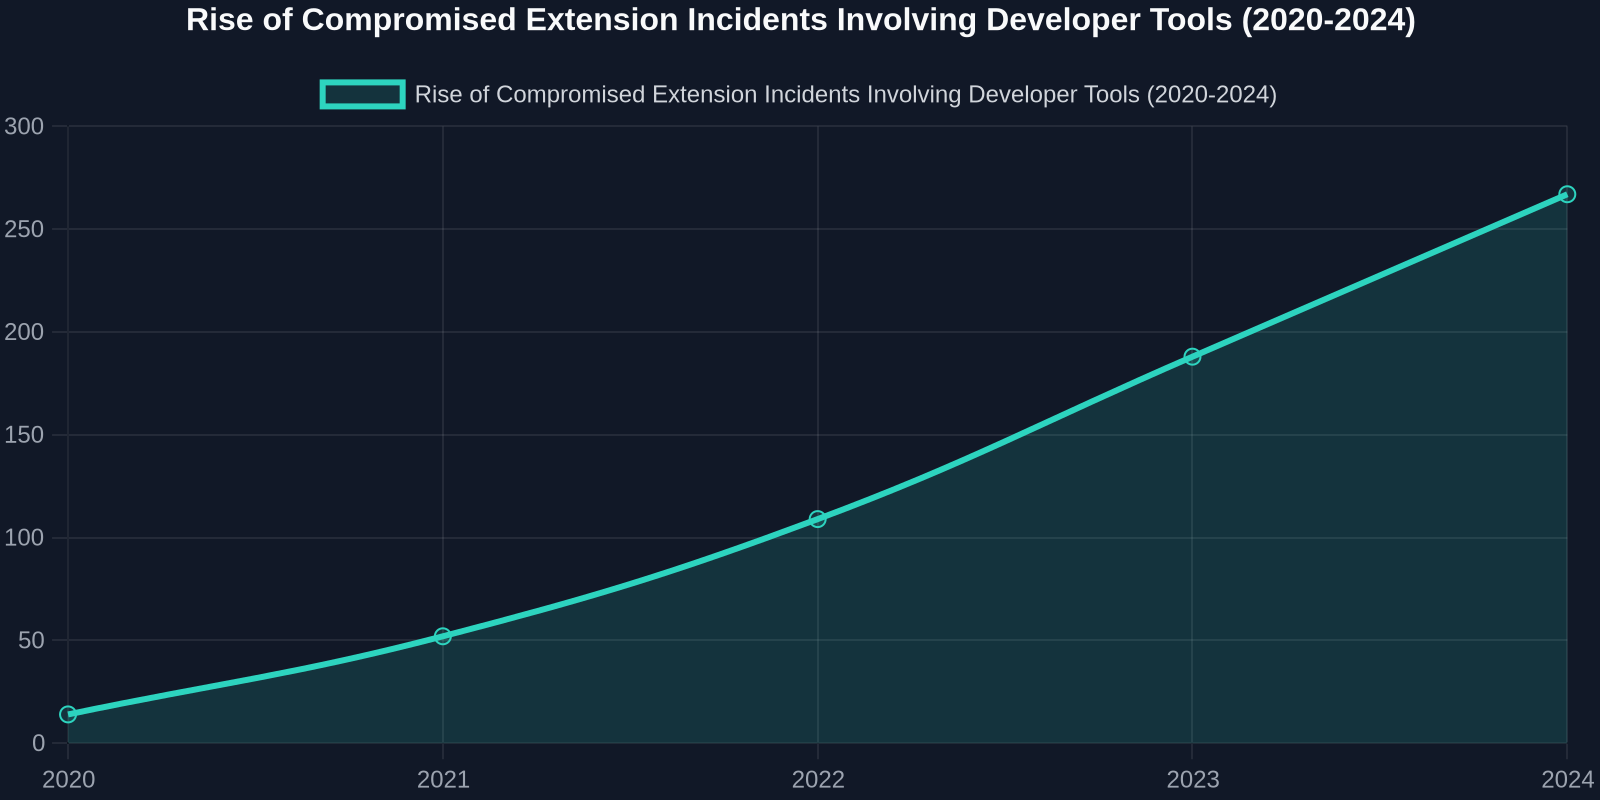
Comprendere l'anatomia di un attacco basato su estensione chiarisce perché una pulizia primaverile deve essere spietata. La maggior parte degli sviluppatori immagina un file .crx dannoso scaricato da un forum del dark web. La realtà è molto più insidiosa: un popolare strumento UI open source viene trasferito a un nuovo contributore. La Pull Request sembra pulita, solo aggiornamenti di dipendenze e una nuova "funzionalità" che richiede accesso di rete aggiuntivo. L'aggiornamento automatico viene distribuito a 80.000 sviluppatori silenziosamente durante un Monday morning standup. All'ora di pranzo, l'estensione sta esfiltrando log della console dello sviluppatore e URL di repository privati verso un server di comando e controllo.
Oltre il Malware: Trappole di Licenza dei Dati nelle EULA delle Estensioni
Una tendenza meno subdola ma altrettanto pericolosa è il "data licensing pivot". Un'estensione che hai installato due anni fa per catturare stili specifici di elementi HTML aggiorna il suo Contratto di Licenza per l'Utente Finale. Nascosta nella sezione 12.4 c'è una concessione: "Ci fornisci una licenza perpetua e esente da royalty per qualsiasi pattern UI, snippet di codice o lavoro creativo accesso o elaborato attraverso il nostro servizio." Legale e raramente applicata in tribunale, ma tecnicamente concede a una startup il diritto di alimentare l'UI del prodotto non ancora lanciato della tua azienda nel loro set di addestramento AI. Per un ingegnere frontend che lavora su un SaaS in modalità stealth, questa è una catastrofe di proprietà intellettuale in attesa di accadere.
"Disinstallare un'estensione non significa ammettere di aver fatto una cattiva installazione due anni fa, significa riconoscere che il decadimento del software è inevitabile."
Progettare un Flusso di Lavoro di Estrazione UI che Rispetti i Confini di Sicurezza
Allora, come fa uno sviluppatore frontend pragmatico a conciliare la necessità di un rapido prototyping UI con l'imperativo di blindare il proprio browser? La soluzione è disaccoppiare "visualizzare" da "possedere". Non hai bisogno di un'estensione pesante che persiste, si sincronizza con un account cloud e mantiene un battito cardiaco in background. Hai bisogno di un trasformatore stateless: seleziona un elemento, ricevi HTML e CSS puliti e pronti per la produzione, e chiudi la sessione.
Questo flusso di lavoro atomico si allinea perfettamente con i moderni principi DevSecOps. Uno strumento che converte qualsiasi UI su qualsiasi sito in codice riutilizzabile, operando senza un processo di background persistente, elimina l'intera classe di vulnerabilità "estensione lasciata aperta durante la notte". Il codice che ricevi è completamente portabile, privo di dipendenze specifiche del fornitore e pronto per essere incollato in un componente React o in un template Svelte senza trascinare event listener, telemetria o beacon di tracciamento. Ottieni l'efficienza della copia di elementi senza diventare un nodo nella pipeline di dati di qualcun altro.
Il Protocollo di Disintossicazione Digitale di 30 Giorni per Sviluppatori
Trasformare questa filosofia in un'abitudine ripetibile rimuove la resistenza emotiva all'eliminazione di estensioni "potenzialmente utili un giorno". Segui questo protocollo scorrevole di trenta giorni adattato dai framework di sicurezza degli endpoint:
- Giorno 1–3: Audit Completo. Esporta un elenco di tutte le estensioni, versioni e autorizzazioni concesse utilizzando l'API di gestione. Etichetta ciascuna come critica, transitoria o debito sconosciuto. Disabilita tutti gli elementi transitori per impostazione predefinita.
- Giorno 4–10: Minimizzazione delle Autorizzazioni. Per ogni estensione critica, riduci manualmente le autorizzazioni host a un elenco consentito specifico. Se un'estensione non può funzionare senza "Su tutti i siti", passa a strumenti concorrenti.
- Giorno 11–21: Sostituisci il Gonfiore con la Precisione. Identifica le 3-4 estensioni di utilità UI sovrapposte. Consolidale in una singola soluzione focalizzata sulla sicurezza che esegue l'estrazione HTML/CSS come azione singola senza monitoraggio persistente.
- Giorno 22–30: Stabilisci Abitudini Zero-Trust. Implementa un evento ricorrente mensile nel calendario intitolato "Revisione del Perimetro del Browser". Dedica dieci minuti a verificare che nessuna estensione si sia auto-aggiornata in un nuovo ambito di autorizzazione.
Questo protocollo non è paranoia, è igiene professionale. Gli stessi sviluppatori che gestiscono attentamente le dipendenze package.json con scanner di vulnerabilità automatizzati raramente applicano lo stesso rigore alle estensioni del browser che leggono i loro log di build.
Il Futuro Sono i Token di Accesso Temporanei, Non gli Script di Background Persistenti
I fornitori di browser stanno gradualmente spingendo Manifest V3, enfatizzando i service worker transitori rispetto alle pagine di background di lunga durata. Questo cambiamento architetturale dimostra che l'industria riconosce il pericolo dell'esecuzione persistente delle estensioni. Ma gli strumenti per sviluppatori devono guidare questa carica per progettazione, non solo per conformità. Uno strumento di estrazione UI dovrebbe attivarsi solo quando lo invochi esplicitamente, elaborare esattamente i dati strutturali e stilistici dell'elemento selezionato, produrre codice idiomatico che rispetti i token del tuo sistema di design esistente e terminare senza lasciare nulla dietro di sé.
La prossima volta che consideri di installare una "piccola estensione veloce" che promette di accelerare il tuo flusso di lavoro di sviluppo del 10%, chiediti: Questo strumento richiede uno slot permanente nella base di calcolo fidato del mio browser, o può ottenere lo stesso risultato come un'utilità effimera? Nove volte su dieci, la funzionalità di cui hai bisogno può essere fornita senza la tassa di sorveglianza in background. E nell'unico caso in cui non può, trattalo come un certificato radice: controllato manualmente, monitorato attivamente e spietatamente eliminabile nel momento in cui sopravvive al suo scopo specifico.
Un browser pulito è un browser sicuro. Un elenco minimo di estensioni è un browser veloce. E un unico strumento ben progettato che converte qualsiasi interfaccia utente in codice pulito, senza aumentare il tuo debito di sicurezza, è un browser produttivo. La stagione delle pulizie primaverili non dovrebbe essere un senso di colpa annuale innescato da un titolo di un blog tecnologico. Dovrebbe essere una mentalità perpetua di zero-trust applicata al software che lasciamo entrare nel nostro perimetro di sviluppo più vicino.