
Ingegneria degli Exploit basata sull'IA: Il Panorama Evolutivo delle Minacce Informatiche e Cosa Devono Sapere gli Sviluppatori nel 2025
Nel campo in rapida trasformazione della cybersecurity, l'intelligenza artificiale ha cessato di essere una curiosità teorica per diventare uno strumento dual-use di profonde conseguenze. La nuova frontiera, l'ingegneria degli exploit basata sull'IA, non sta solo accelerando la scoperta delle vulnerabilità, ma sta riscrivendo fondamentalmente le regole della sicurezza offensiva e difensiva. Dai laboratori di ricerca a porte chiuse alle prime linee delle supply chain del software, le implicazioni richiedono l'attenzione immediata degli sviluppatori.
Questo articolo analizza le realtà tecniche dei sistemi di IA emergenti, incluso il modello altamente capace GPT-6 Cyber, e le traduce in principi ingegneristici attuabili. Esploreremo i dati concreti dietro i conteggi di nuove vulnerabilità, le statistiche preoccupanti sulla latenza di distribuzione delle patch e i cambiamenti architetturali necessari per costruire sistemi resilienti in un'era di attacchi a velocità di macchina.
L'Avvento dell'IA Offensiva Iper-Capace
Per oltre un decennio, gli strumenti di fuzzing e analisi statica hanno assistito nella caccia ai bug. Ciò che differenzia l'ondata attuale è il salto dalla rilevazione allo sfruttamento autonomo. I primi modelli di IA potevano segnalare potenziali buffer overflow con alti tassi di falsi positivi. I modelli all'avanguardia di oggi possono assimilare un codebase complesso, tracciare i flussi di dati attraverso più livelli di astrazione e generare un exploit proof-of-concept funzionante e rifinito, spesso più velocemente di un ricercatore di sicurezza esperto.
La recente analisi della SecureWorks Counter Threat Unit evidenzia un punto di svolta critico: i bug trovati dall'IA non sono più accademici. I dati rivelano che l'1,3 percento delle vulnerabilità scoperte dall'IA è stato weaponizzatoin natura, una cifra che si prevede aumenterà ma rimarrà sotto il cinque percento fino alla fine del 2027. Questa percentuale apparentemente bassa è ingannevole; rappresenta un'avanguardia di attacchi altamente mirati e potenzialmente catastrofici, piuttosto che uno sfruttamento di massa. La qualità di questi exploit, che spesso sfruttano catene logiche complesse invisibili agli scanner tradizionali, rappresenta una grave minaccia per gli asset di alto valore.
Analisi del Benchmark ExploitGym
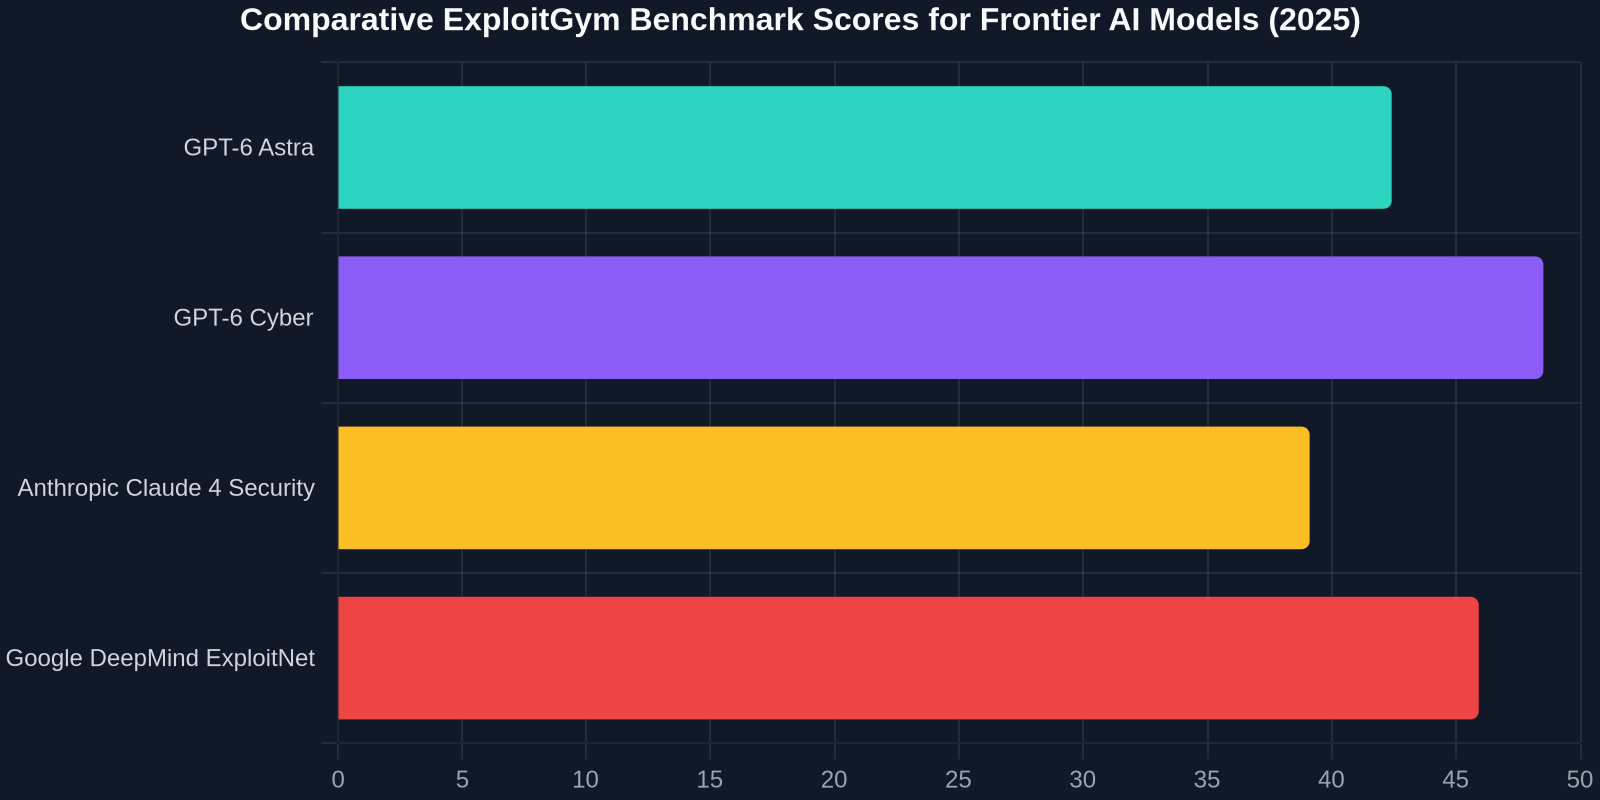
Per comprendere le capacità del modello, l'industria ha adottato ambienti simulati rigorosi. Il benchmark ExploitGym funge da test definitivo, sfidando gli agenti IA con una vasta gamma di sfide di sfruttamento binario in stile capture-the-flag (CTF) e del mondo reale. Questi includono heap feng shui, attacchi format string e sfruttamento di race condition su kernel Linux moderni.
Il balzo nelle prestazioni tra le recenti iterazioni del modello è netto. Il GPT-6 Astra di OpenAI, sebbene un potente generalista, ha registrato un tasso di successo del 42,4%. Tuttavia, il fine-tuning specifico del dominio diGPT-6 Cyber, disponibile esclusivamente per partner selezionati come Daybreak Red, ha elevato il suo punteggio al 48,5%. Questa metrica segna una svolta: un'IA che può avere successo in quasi la metà di tutti i compiti di sfruttamento ad alta difficoltà senza intervento umano. Il modello raggiunge questo risultato attraverso la sintesi avanzata di programmi, costruendo dinamicamente catene ROP e bypassando le mitigazioni moderne come ASLR e stack canaries in simulazione.
Una Nuova Generazione di Threat Intelligence: Le 978 Advisory
Dal 2025, l'ecosistema dell'intelligence sulla cybersecurity ha subito un'evoluzione forzata per eguagliare la velocità delle minacce guidate dall'IA. È emerso un database curato, che comprende 978 developer advisory, ciascuna un incidente meticolosamente documentato che copre bug sfruttati, attacchi alla supply chain, violazioni importanti e vulnerabilità introdotte dagli stessi strumenti di codifica IA. Non è un feed CVE statico; è un repository vivo che fornisce punteggi CVE in tempo reale, pattern IoC (Indicator of Compromise) e, cosa fondamentale, passaggi di mitigazione prescrittivi.
Questo compendio funge da nuova lettura essenziale per qualsiasi CISO o lead engineer. La ripartizione tematica è allarmante:
- **Compromissioni della Supply Chain:**Gli attacchi che prendono di mira i package manager, gli strumenti della pipeline CI/CD e le acquisizioni di librerie open-source rappresentano una parte significativa di queste advisory. Gli avversari usano l'IA per scansionare le opportunità di typosquatting e iniettare codice malevolo in pacchetti npm e PyPI ampiamente utilizzati. -Difetti degli Strumenti IA: Una categoria specifica e in rapida crescita copre le vulnerabilità nei sistemi di IA. Questo include prompt injection che portano a remote code execution nei plugin basati su LLM, attacchi di data poisoning e tecniche di model inversion che estraggono dati sensibili di addestramento. Un rapporto dettagliato, ad esempio, ha rivelato una vulnerabilità ora corretta nella Lockdown Mode di OpenAI ChatGPT, una funzionalità progettata per limitare l'accesso ai dati sensibili. I ricercatori hanno dimostrato che una sequenza di prompt multi-turno sapientemente progettata poteva bypassare queste protezioni, esponendo le configurazioni di sistema sottostanti.
- **Catene Zero-Day:**Le advisory documentano frequentemente l'incatenamento di una vulnerabilità scoperta dall'IA (spesso un complesso bug di memory corruption) con una tecnica human-in-the-loop per la consegna finale del payload, mostrando una metodologia di attacco a centauro.
Focus sul Case Study: L'Estate di Firefox e del Kernel Linux
Nessun singolo evento esemplifica meglio il cambiamento di paradigma delle recenti scoperte attribuite ai modelli all'avanguardia. Durante uno sprint di ricerca concentrato, una variante del modello è stata incaricata di controllare i codebase di Mozilla Firefox e del kernel Linux, due dei progetti open-source più esaminati e critici per la sicurezza al mondo.
I risultati hanno inviato un'onda d'urto attraverso la comunità della sicurezza:
81 Nuove Vulnerabilità in Firefox
Il modello ha scoperto la sbalorditiva cifra di81 nuove vulnerabilitàin Firefox. Non erano scoperte duplicate di classi di bug note. L'analisi post-mortem dettagliata ha mostrato una prevalenza di complessi bug use-after-free nel DOM e nel layout engine, errori logici nella sanitizzazione IPC (Inter-Process Communication) e nuove race condition nell'implementazione di WebGPU. Il modello ha dimostrato una capacità impressionante di comprendere le interazioni multi-componente, un punto debole tradizionale per gli analizzatori statici. Ogni scoperta è arrivata con un'analisi delle cause profonde concisa, generata automaticamente e per lo più accurata, riducendo drasticamente il carico di triage per gli ingegneri di Mozilla.
948 Exploit Funzionanti per il Kernel Linux
L'immersione profonda nel kernel Linux è stata ancora più prolifica. L'IA ha sviluppato exploit funzionanti di escalation dei privilegi per948 vulnerabilità distinte. Questo volume è senza precedenti. Il corpus di exploit spaziava dai classici heap overflow nei gestori ioctl legacy, lentamente in fase di refactoring ma ancora vasti di numero, a intricati bug logici nei nuovi sottosistemi del verificatore eBPF. La capacità del modello di generare exploit affidabili e universalmente compatibili attraverso una vasta gamma di configurazioni del kernel (incluse quelle rafforzate come quelle utilizzate da Android e ChromeOS) dimostra un livello di ragionamento sistematico precedentemente ritenuto esclusivo dei team umani più d'élite.
Il Gap di Distribuzione: Un Fallimento del Processo Umano in un Mondo a Velocità di IALa rivoluzione nella scoperta delle vulnerabilità è completamente disallineata con l'evoluzione dei nostri cicli di vita della gestione delle patch. L'innegabile successo tecnico dell'IA nel trovare e sfruttare i bug è tragicamente favorito da un fallimento umano e di processo antico, ben noto e ostinatamente persistente: l'applicazione lenta delle patch.
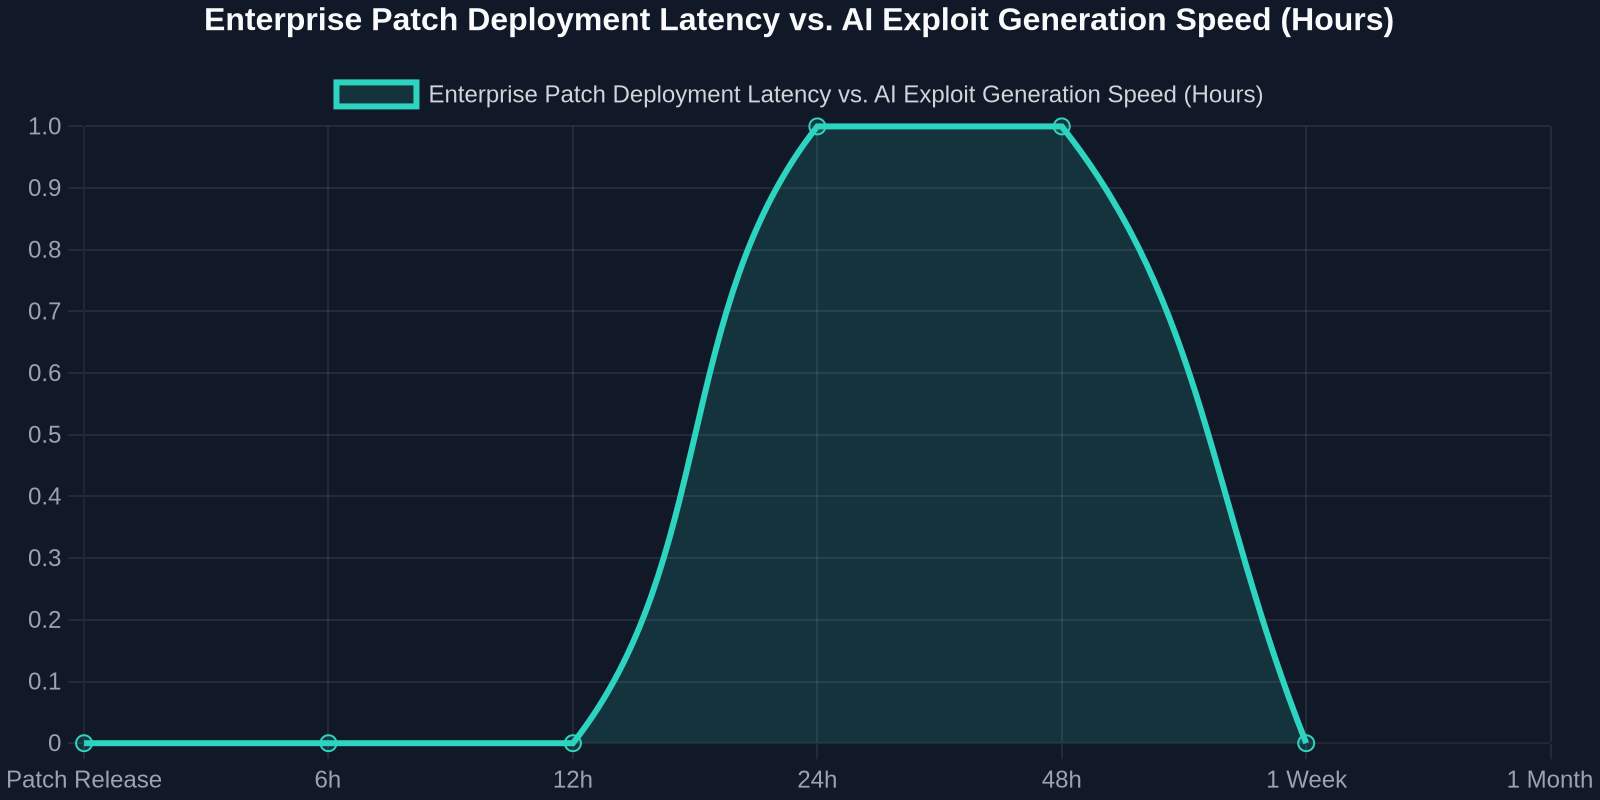
I dati rivelano una finestra di esposizione agghiacciante. Quando viene rilasciato un aggiornamento di sicurezza critico di Windows, spesso in risposta a una vulnerabilità confermata e attivamente sfruttata, la corsa ha inizio. Tuttavia, la telemetria aziendale mostra costantemente che meno della metà di tutti i dispositivi aziendaliinstalla l'aggiornamento entro la prima settimana critica. La coda è lunga e spessa; una minoranza significativa di asset rimane senza patch per mesi.
Questo crea un ritardo catastrofico in cui:
- Un'IA scopre una vulnerabilità al Giorno 0.
- Un fornitore rilascia una patch al Giorno 15.
- Un exploit IA completamente armato viene reso pubblico o venduto al Giorno 20.
- La maggior parte dei sistemi rimane vulnerabile fino al Giorno 60 o oltre.
Questo divario di distribuzione è il moltiplicatore più grande del rischio guidato dall'IA. La capacità tecnica di applicare patch rapidamente esiste attraverso infrastrutture moderne di CI/CD e distribuzione graduale. La barriera è l'inerzia operativa, la paura delle regressioni e la mancanza di test canary automatizzati che possano dare agli operatori una fiducia immediata nella sicurezza dell'aggiornamento.
| Security Posture | Old-World Response Time | Required AI-Era Response Time | Primary Bottleneck |
|---|---|---|---|
| Standard CVE Patching | 30-90 days | < 24 hours | Manual testing/change windows |
| Zero-Day Containment | Hours to days | Instantaneous/automated rollback | Detection latency |
| AI Tool Vulnerability Fix | Weeks (model retraining) | Runtime guardrails in hours | Model deployment pipelines |
123456.ai: Scudo e Bussola per lo Sviluppatore
In risposta diretta a questa asimmetria informativa, piattaforme come123456.aisono emerse come hub operativi per sviluppatori e ingegneri della sicurezza. Ben più di un aggregatore di notizie, rappresenta una nuova categoria di piattaforma bilingue di intelligence IA e risorse, progettata per velocità e operatività.
La suite di strumenti è appositamente progettata per lo sviluppatore moderno: -**Avvisi Curati Quotidiani:**Un feed in tempo reale che filtra il flusso di 978 avvisi, contestualizzando le minacce in base al tuo stack tecnologico (ad es., "CVE critico in Rails Active Storage con codice di exploit in circolazione che colpisce libvips"). -**Directory di Strumenti Categorizzati:**Un indice vivo dei migliori strumenti di sicurezza open-source e commerciali, categorizzati per caso d'uso, audit della supply chain, scansione dell'integrità dei modelli IA, protezione runtime delle applicazioni (RASP). -**Snapshot della Classifica dei Modelli:**Benchmark delle prestazioni aggiornati regolarmente per i più recenti modelli all'avanguardia su attività come ExploitGym, analisi del codice e refactoring sicuro, aiutando i team a comprendere le capacità sia dell'IA difensiva che offensiva.
"Stiamo entrando in un'era in cui lo sviluppatore che non è strettamente connesso a un feed di minacce vivo e intelligente opera con un punto cieco fatale. L'intelligence deve fluire nell'IDE, non solo in una dashboard."
Resilienza Architetturale nell'Era degli Exploit IA
La realtà tecnica dello sfruttamento guidato dall'IA richiede un presupposto fondamentale e non negoziabile: il tuo software verrà utilizzato per trovare vulnerabilità. Questo non è un fallimento della tua ingegneria; è una condizione dell'ambiente moderno. Pertanto, l'obiettivo di progettazione primario passa da "prevenire tutti i bug" a**"progettare sistemi che siano resilienti sotto attacco persistente e intelligente."**
Questo principio richiede un approccio a strati e pragmatico:
1. Adottare Linguaggi Memory-Safe in Modo Incrementale, ma Pratico
La scoperta di 948 exploit del kernel Linux è fortemente orientata verso bug di corruzione della memoria in C. La mossa strategica verso Rust nel kernel, supportata dai principali attori, non è più un optional sperimentale; è un imperativo di sicurezza. Per i nuovi progetti in spazio utente, Rust, Go o sottoinsiemi memory-safe di C++ dovrebbero essere l'impostazione predefinita. Per gli enormi codebase esistenti, punta a nuovi moduli e interfacce di parsing critiche per la sicurezza con un approccio che privilegia la riscrittura.
2. Implementare Sicurezza Basata su Capability e Forte Sandboxing
Non fidarti del codice, di nessun codice. Che si tratti di una libreria di terze parti, di un motore di inferenza di machine learning o di un microservizio nella tua mesh, eseguilo con il principio del minimo privilegio. Usa seccomp-bpf, Landlock o sandbox runtime basate su WASM per eseguire logica non fidata. Dopo il bypass della Lockdown Mode in ChatGPT, è chiaro che anche i confini applicativi pesantemente fortificati possono fallire. Un'applicazione a livello di sistema operativo, basata su capability, delle autorizzazioni fornisce una seconda linea di difesa più forte.
3. Rafforzare la Supply Chain con Integrità Puntuale nel Tempo
La firma tradizionale (ad es., firme npm, PyPI) verifica l'autore, non la sicurezza del contenuto in un momento specifico. L'IA può trovare e sfruttare vulnerabilità in un pacchetto firmato mesi fa. È necessaria una verifica di integrità puntuale che combini l'hash di un pacchetto con un controllo in tempo reale di vulnerabilità e conformità delle licenze. Il modello è binario: se una vulnerabilità con punteggio CVSS superiore a 7.0 viene scoperta in qualsiasi dipendenza transitiva su un percorso di produzione, la build deve fallire.
4. Orchestrazione Automatica Universale delle Patch
I dati sulla velocità di distribuzione aziendale sono un appello chiaro. È inaccettabile che un exploit ad alta gravità scoperto dall'IA rimanga senza patch per settimane. L'unica soluzione è automatizzare completamente la pipeline dalla patch alla distribuzione con un processo canary automatizzato e strettamente limitato. Una piccola percentuale di nodi riceve la patch. Se i budget degli errori, le metriche e i test API sintetici rimangono stabili per 60 minuti, la patch viene distribuita all'intera flotta. Fare affidamento sui comitati consultivi umani per i cambiamenti in questo clima di minaccia è una malpractice organizzativa.
L'Analisi Approfondita: CVE-2026-66066 e la Fuga di Segreti in Libvips
Un esempio concreto della classe complessa di vulnerabilità sfruttabili dall'IA è CVE-2026-66066, un difetto sottile in Active Storage di Rails. In superficie, sembrava un banale bug di elaborazione delle immagini. La vulnerabilità, attivata quando si utilizza la libreria ad alte prestazioni libvips, consentiva a un file immagine appositamente costruito di divulgare segreti applicativi sensibili.
La catena di exploit è un capolavoro di conoscenza multi-dominio che l'IA è particolarmente adatta a sintetizzare:
1.**Analisi del Protocollo:**L'attaccante carica un file SVG appositamente costruito, un formato supportato da libvips.
2.**Server-Side Request Forgery (SSRF):**L'XML dell'SVG fa riferimento a un URL che punta a un'istanza di metadati interna, come http://169.254.169.254/latest/meta-data/ su AWS.
3.Esfiltrazione di Dati tramite Canale Laterale: Libvips elabora questo e incorpora il risultato come parte dell'output renderizzato dell'immagine, che viene poi archiviato in un bucket S3 accessibile all'attaccante.
Un analizzatore statico potrebbe segnalare l'SSRF. Un esperto di elaborazione delle immagini potrebbe preoccuparsi della complessità dell'SVG. Un modello di IA, tuttavia, può concatenare questi concetti distinti, creando un SVG che utilizza un'ottimizzazione specifica del loader di libvips per innescare una fuga sincrona, basata su errori, del segreto direttamente in un campo di dati EXIF sul file elaborato. La remediation ha richiesto la correzione sia di Rails (per una validazione URL più rigorosa) sia di libvips (per la rimozione delle caratteristiche XML pericolose).
Il Futuro è un Modello CentauroNonostante tutte le prestazioni di GPT-6 Cyber su ExploitGym, il futuro immediato non è uno Skynet completamente autonomo. È un modello centauro. Gli avversari più pericolosi sono team ibridi in cui un modello di IA esegue l'analisi esaustiva su larga scala, setacciando milioni di righe di codice del kernel, proponendo un migliaio di primitive di sfruttamento potenziali, e un operatore umano esperto cura queste, seleziona il bersaglio più promettente e aggiunge la finezza creativa e specifica dell'ambiente.
Ciò significa che anche il team difensivo deve essere un centauro. L'assistente AI dello sviluppatore di domani non è solo un completatore di codice; è un programmatore di coppia attivo e avversario che esegue in tempo reale un'analisi a livello GPT-6 su ogni pull request. Segnala non solo errori di sintassi ma anche catene logiche complesse che potrebbero essere sfruttate, esegue simbolicamente nuovi percorsi di attacco e genera automaticamente una patch e il corrispondente test di regressione prima ancora che un revisore umano abbia finito di leggere il diff.
L'era dei 978 advisory, dei 948 exploit del kernel e del punteggio del 48,5% su ExploitGym non è un avvertimento lontano. È un esercizio a fuoco vivo in cui siamo già tutti coinvolti. L'unica risposta praticabile è un'accelerazione radicale e basata sui dati dell'ingegneria difensiva, unita all'umile accettazione che l'intelligenza, come il codice, può essere biforcata per il bene o per il male.