
Perombakan Keamanan Terbaru Microsoft: Memblokir Semua Skrip Pihak Ketiga di Halaman Masuk Entra
Di era di mana kepercayaan digital adalah mata uang bisnis, Microsoft baru saja meningkatkan taruhannya. Mulai pertengahan Oktober 2024, raksasa teknologi ini akan mulai memblokir semua skrip pihak ketiga dari halaman masuk Entra mereka. Ini bukan penghentian bertahap atau pendekatan fase, melainkan pemotongan langsung dan keras yang akan mengubah cara organisasi berinteraksi dengan platform identitas Microsoft.
Selama bertahun-tahun, pengembang telah menyematkan segala hal mulai dari pelacak analitik hingga widget obrolan langsung langsung ke dalam pengalaman masuk Microsoft. Dengan Entra ID (sebelumnya Azure Active Directory) yang berfungsi sebagai tulang punggung autentikasi bagi jutaan pengguna, skrip-skrip ini telah menjadi di mana-mana. Namun hal itu berakhir pada bulan Oktober ini. Keputusan Microsoft, meskipun mendadak, didasari oleh meningkatnya intoleransi terhadap risiko keamanan dan kinerja yang ditimbulkan oleh kode eksternal.
Mengapa Microsoft Memblokir Skrip Pihak Ketiga?
Alasan di balik langkah ini ada dua: keamanan dan pengalaman pengguna. Skrip pihak ketiga merupakan vektor yang terkenal untuk serangan rantai pasokan. Aktor jahat secara historis telah mengompromikan pustaka JavaScript yang bereputasi baik untuk menyuntikkan keylogger, mengeksfiltrasi kredensial, atau membajak sesi langsung dari halaman masuk. Dengan menghilangkan semua skrip eksternal, Microsoft menutup permukaan serangan yang besar.
Bayangkan serangan Magecart yang terkenal, di mana penyerang menyuntikkan potongan kecil JavaScript ke halaman checkout e-commerce untuk mengupas data kartu kredit. Teknik serupa dapat digunakan untuk menangkap kredensial Entra ID atau token sesi. Model keamanan zero-trust menuntut bahwa setiap komponen dari alur autentikasi diverifikasi dan dikendalikan, dan skrip pihak ketiga pada dasarnya tidak memenuhi standar tersebut.
Kinerja adalah faktor kritis lainnya. Menurut studi internal, skrip pihak ketiga dapat menggembungkan halaman masuk hingga ratusan kilobyte, menambah latensi yang tidak perlu. Pada koneksi seluler yang lambat, hal ini dapat berarti perbedaan antara pengguna yang frustrasi dan pengguna yang sadar keamanan yang meninggalkan upaya masuk. Microsoft ingin menjamin pengalaman masuk yang cepat dan andal tanpa terhambat oleh ketergantungan eksternal.
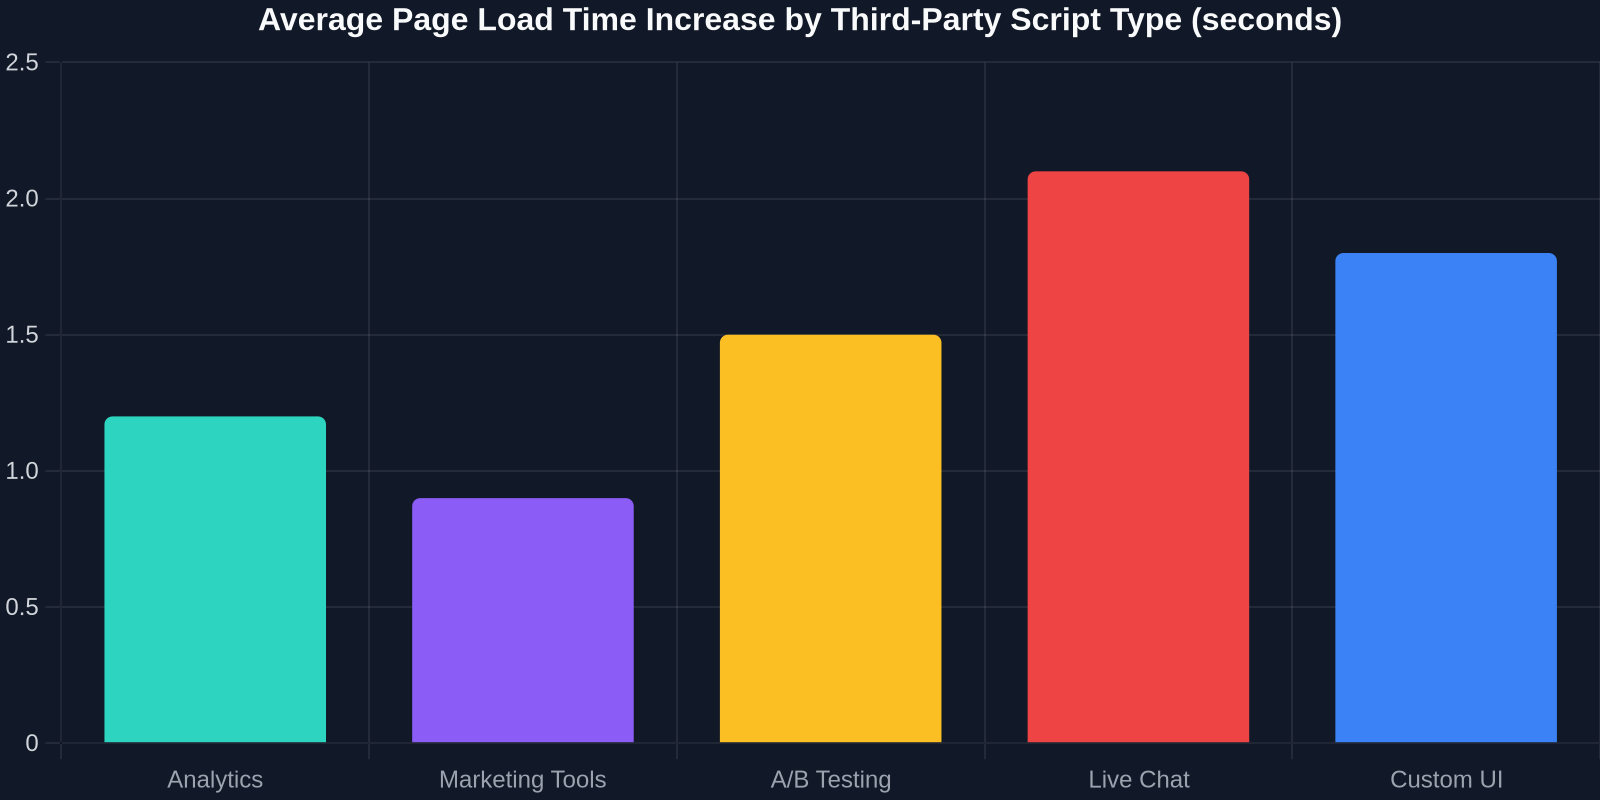
Bagan di atas menggambarkan seberapa besar kontribusi setiap kategori skrip terhadap waktu muat halaman. Skrip analitik sering menambah 1,2 detik, sementara widget obrolan langsung dapat menggelembungkannya hingga lebih dari 2 detik. Ketika setiap milidetik berarti, menghilangkan skrip-skrip ini adalah kemenangan kinerja.
Apa Artinya bagi Pengembang dan Organisasi
Dampak langsungnya adalah banyak kustomisasi akan rusak. Jika organisasi Anda telah menambahkan Google Tag Manager, Intercom, reCAPTCHA, atau skrip lainnya melalui opsi branding dan kustomisasi Entra, skrip-skrip tersebut akan berhenti berfungsi. Microsoft memberikan masa tenggang hingga Oktober untuk mengaudit konfigurasi Anda dan beradaptasi.
Pengembang harus beralih ke alternatif native. Akses bersyarat berbasis risiko milik Microsoft sendiri dapat menggantikan CAPTCHA dengan mengevaluasi sinyal risiko pengguna. Analitik masuk dapat diperoleh dari log masuk dan audit Entra. Untuk elemen UI dinamis, Anda dapat membuat ulang tampilannya menggunakan CSS dan HTML statis, sebuah tugas yang dipermudah dengan alat seperti DivMagic yang memungkinkan Anda menyalin UI web apa pun secara langsung.
"Keputusan ini memaksa pengembang untuk memikirkan kembali pembengkakan sisi klien yang telah merayap ke dalam alur autentikasi selama bertahun-tahun. Ini adalah panggilan bangun."
Jalan ke Depan: Lanskap Autentikasi yang Lebih Bersih dan Lebih Aman
Microsoft telah memberi isyarat bahwa ini hanyalah permulaan. Meskipun blokir awal berlaku untuk halaman masuk Entra, kemungkinan kebijakan ini akan diperluas ke pengalaman masuk Microsoft 365 lainnya (seperti Outlook, Teams, dan SharePoint) di masa mendatang. Perusahaan ini secara efektif menarik garis di pasir: halaman autentikasi bukanlah tempat untuk kode pihak ketiga.
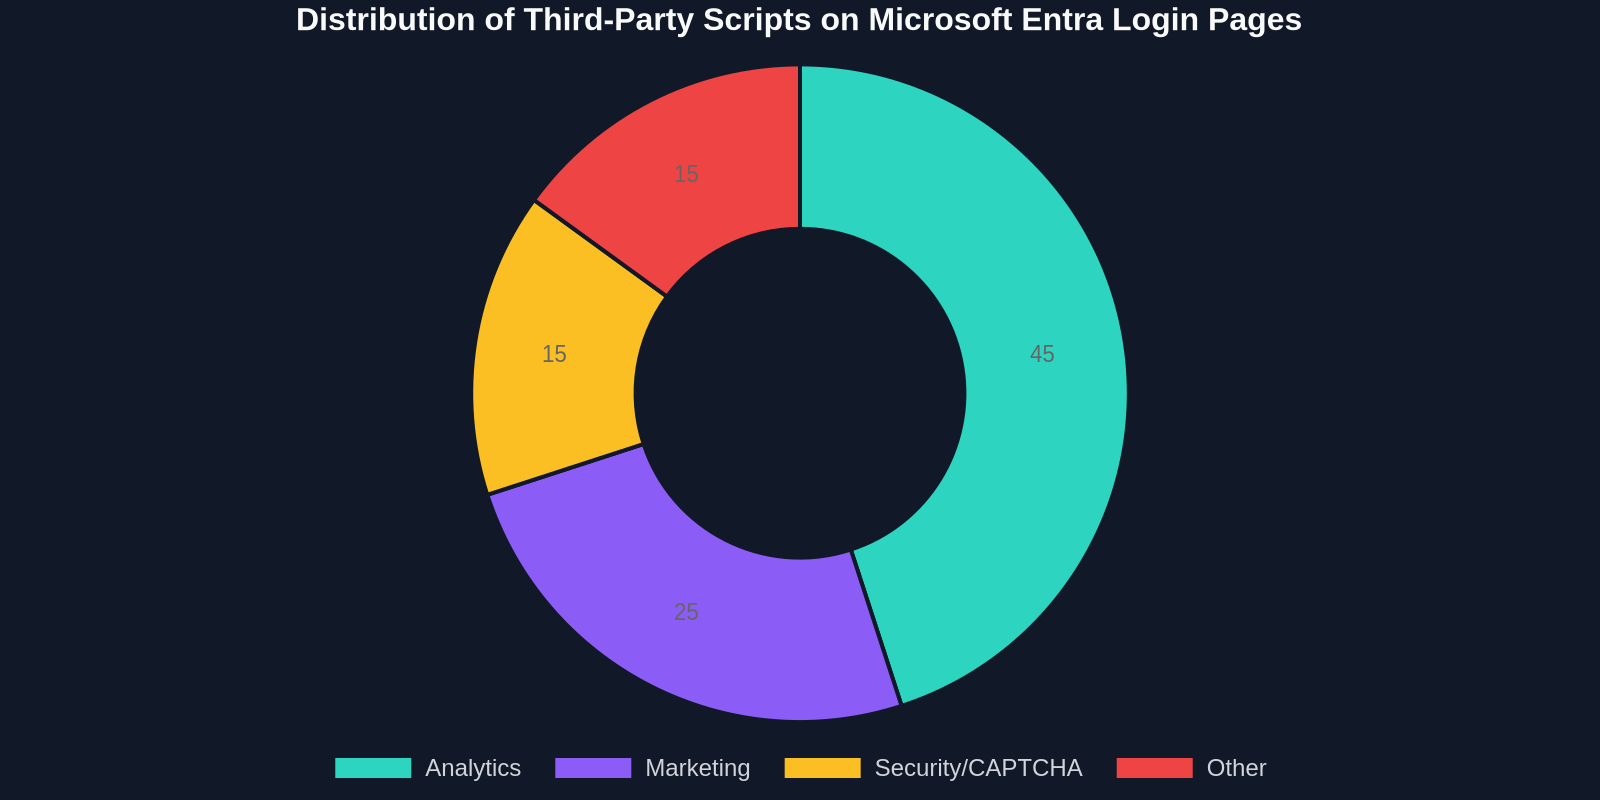
Bagan donat di atas menunjukkan distribusi saat ini dari jenis skrip di halaman masuk Entra. Skrip analitik mendominasi, diikuti oleh alat pemasaran dan widget keamanan. Saat ini menghilang, pengalaman masuk akan menjadi lebih bersih dan seragam.
Bagi pengembang yang berpikiran maju, ini adalah peluang untuk merangkul pola yang lebih aman dan berkinerja tinggi. Autentikasi modern harus tidak terlihat dan tanpa hambatan. Dengan menghapus skrip yang tidak perlu, Microsoft mendorong industri menuju cita-cita tersebut.
Bagaimana DivMagic Membantu Anda Beradaptasi dengan Masa Depan Tanpa Skrip
Salah satu penggunaan umum skrip pihak ketiga di halaman masuk adalah untuk membangun antarmuka bermerek yang menarik secara visual yang menyimpang dari templat default Microsoft. Pengembang akan menyuntikkan JavaScript untuk menyusun ulang HTML, menambahkan animasi, atau menyematkan komponen yang kaya. Dengan pembatasan baru, Anda terbatas pada apa yang diizinkan oleh pengaturan branding native Entra. Namun, Anda masih bisa mencapai tampilan khusus dengan menangkap desain situs web apa pun dan menerjemahkannya ke dalam CSS/HTML statis yang berfungsi dalam batasan Entra.
DivMagic, misalnya, memungkinkan Anda memeriksa dan menyalin elemen UI apa pun dari situs web mana pun, termasuk gaya, spasi, dan font yang tepat. Anda kemudian dapat mengadaptasi kode itu ke dalam halaman masuk khusus yang sesuai dan bebas skrip. Ini adalah cara yang ampuh untuk mempertahankan identitas merek Anda tanpa melanggar kebijakan baru Microsoft.
Kesimpulan
Keputusan Microsoft untuk memblokir skrip pihak ketiga di halaman masuk Entra adalah langkah berani yang memprioritaskan keamanan dan kinerja di atas kenyamanan. Meskipun mungkin mengganggu alur kerja yang sudah mapan, pada akhirnya hal ini mengarah pada lingkungan autentikasi yang lebih dapat dipercaya bagi semua orang. Pengembang yang bertindak sekarang untuk mengganti ketergantungan skrip mereka dengan kemampuan native Entra, atau UI statis yang dirancang dengan baik, akan berada di depan kurva.
Persiapkan organisasi Anda, audit kustomisasi Anda, dan rangkullah masa depan yang lebih bersih dan lebih aman. Waktu terus berdetak menuju pertengahan Oktober.