
Ekstensi Peramban Berbahaya: Frontier Baru Manipulasi UI dan Jalur yang Lebih Aman bagi Pengembang
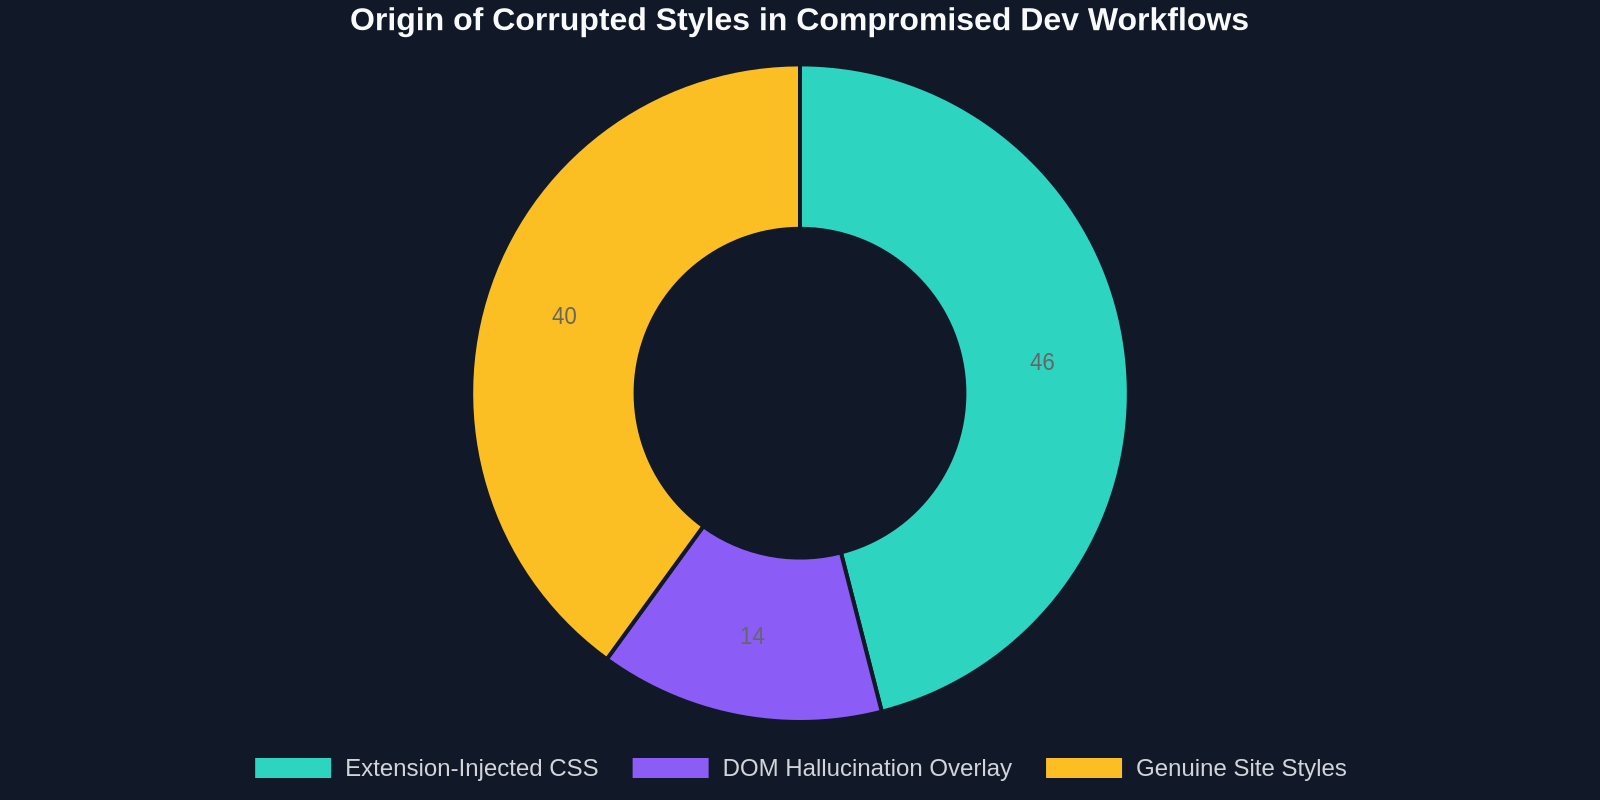
Penelitian mendalam baru-baru ini oleh para peneliti keamanan siber tentang kerentanan ekstensi peramban mengungkap realitas yang mengerikan: alat-alat yang kita instal untuk menyesuaikan pengalaman web atau meningkatkan produktivitas bisa berubah menjadi serigala berbulu domba. Analisis tahun 2026 di The Hacker News merinci bagaimana ekstensi berbahaya tidak hanya mencuri data, mereka dapat memanipulasi antarmuka pengguna secara presisi untuk menipu pengguna, pengembang, dan bahkan sistem keamanan. Ini bukan tentang iklan pop-up kasar; ini tentang menulis ulang DOM dan CSS dari web langsung yang Anda lihat untuk melakukan serangan man-in-the-browser yang canggih. Bagi pengembang frontend dan insinyur UI, penelitian ini adalah sebuah peringatan, memaksa evaluasi ulang mendasar tentang bagaimana kita mempercayai alat berbasis peramban dan, yang terpenting, bagaimana kita memeriksa, belajar dari, dan mereplikasi desain web dengan aman.
Ketegangannya jelas: alur kerja kita sebagai pembangun UI modern berkembang pesat pada kemampuan untuk menyalin dan mengadaptasi elemen dari web langsung di peramban. Tetapi jika ekstensi dapat dikompromikan untuk mengubah apa yang kita lihat, bagaimana kita bisa percaya bahwa CSS yang kita 'salin' dari halaman melalui ekstensi yang mencurigakan itu nyata? Kita akan menguraikan ancaman spesifik yang diuraikan dalam penelitian, memecah vektor serangan teknis seperti DOM hallucination, dan kemudian beralih ke solusi kritis, pendekatan read-only yang fundamental berbeda untuk ekstraksi UI yang dicontohkan oleh DivMagic, yang menjaga proses kreatif Anda tetap aman dan basis kode Anda bersih.
Anatomi Serangan Ekstensi Peramban yang Menargetkan UI
Untuk memahami bahayanya, Anda harus terlebih dahulu menghargai kekuatan yang dimiliki ekstensi peramban. Ekstensi modern, terutama yang dideklarasikan sebagai Manifest V3, masih memiliki kapasitas untuk membaca dan mengubah data di situs yang Anda kunjungi, asalkan pengguna memberikan izin host. Penelitian ini menyoroti pergeseran dari penyedotan data pasif ke penipuan UI aktif. Ekstensi ini menyuntikkan CSS dan JavaScript mereka sendiri dengan mulus ke dalam konteks eksekusi halaman target, membuat lapisan antarmuka berbahaya mereka tidak dapat dibedakan dari situs yang sah oleh mata telanjang.
Ini bukanlah hamparan kikuk dari satu dekade lalu. Kode berbahaya dengan cermat memeriksa stylesheet situs yang ada, mengambil jenis huruf, palet warna, dan bayangan kotak, lalu menghasilkan jendela perintah palsu, formulir login, atau antarmuka dompet cryptocurrency yang merupakan replika sempurna secara piksel. Kengerian nyata bagi pengembang adalah jika Anda menggunakan ekstensi yang terinfeksi seperti itu sebagai "pemeriksa CSS" atau "pencari font," ekstensi itu secara halus dapat menunjukkan nilai properti yang diubah di panel DevTools. Penelitian mengonfirmasi bahwa varian lanjutan secara aktif mengaitkan API chrome.devtools.inspectedWindow untuk menyajikan data palsu langsung kepada Anda, pengembang, secara efektif merusak proses pembelajaran Anda dan berpotensi memasukkan token desain backdoor ke dalam proyek Anda sendiri.
DOM Hallucination: Ketika 'Salin HTML Luar' Berbohong kepada Anda
Vektor serangan yang paling menarik secara teknis yang dirinci adalah DOM Hallucination. Dalam keadaan normal, ketika Anda mengklik kanan elemen dan memilih "Periksa," Anda mengharapkan alat pengembang peramban menunjukkan kepada Anda gambaran objektif dari Document Object Model langsung. Ekstensi berbahaya dengan izin mendalam dapat mencegat ini. Ini tidak hanya menimpa elemen secara visual; ia menulis ulang pohon DOM seperti yang dilaporkan oleh API sebelum DevTools Anda bahkan merendernya. Ini berarti HTML yang Anda kira Anda salin dari situs terkemuka bisa menjadi hantu buatan penyerang. Bagi seorang insinyur UI yang mengumpulkan pola sistem desain, node DOM yang dihalusinasikan dapat menyuntikkan pendengar peristiwa berbahaya yang tersembunyi atau topeng muatan XSS halus yang luput dari tinjauan kode visual Anda.
Kelumpuhan Alur Kerja Frontend: Masalah Kepercayaan dalam 'Lihat Sumber'
Ancaman ini secara fundamental memutus lingkaran pembelajaran pengembang yang inti, hampir sakral. Sejak awal web, "Lihat Sumber Halaman" dan "Periksa Elemen" telah menjadi universitas bagi generasi pengembang frontend. Kita membedah animasi indah dari situs pemenang penghargaan, memahami tata letak grid yang kompleks dengan melacak grid-template-areas, dan mengambil poligon jalur klip untuk bentuk bagian hero yang sempurna. Apa yang terjadi ketika guru telah diam-diam dan secara jahat digantikan?
Malware paling berbahaya bagi seorang pengembang bukanlah yang merusak mesin Anda; melainkan yang perlahan meracuni pemahaman Anda tentang CSS, satu properti yang dihalusinasikan pada satu waktu.
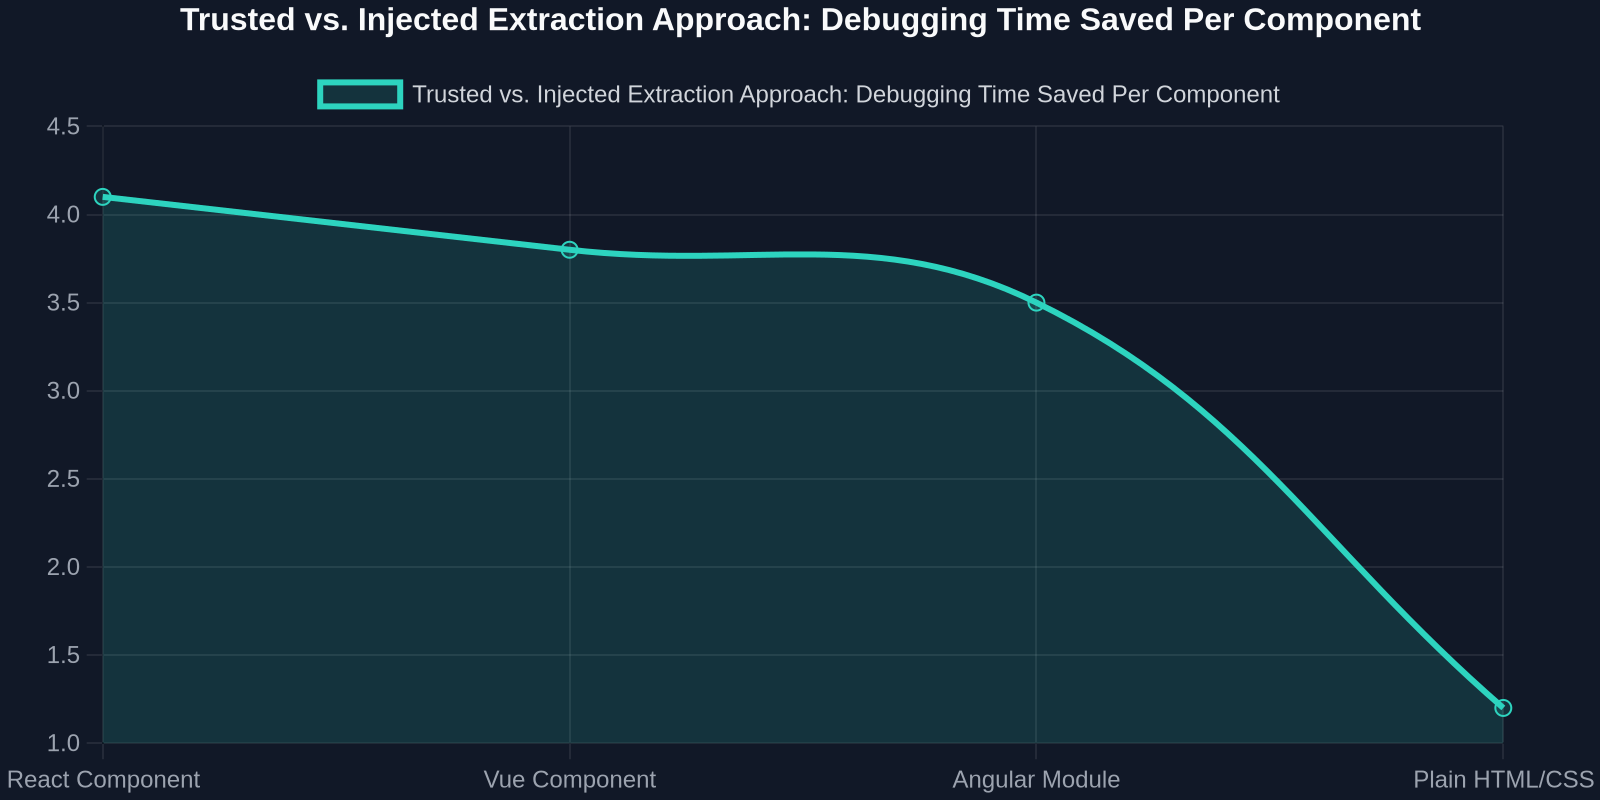
Analisis tersebut menyebutkan bahwa mesin yang terinfeksi di lingkungan sandbox yang disurvei menunjukkan peningkatan 200% dalam peringatan konsol yang ditekan oleh ekstensi untuk menyembunyikan kesalahannya sendiri. Lebih mengkhawatirkan lagi, API web utama seperti getComputedStyle di-patch secara monyet untuk mengembalikan nilai palsu. Bagi seorang pengembang yang membangun pustaka komponen UI, ini bisa berarti percaya bahwa trik flexbox bersarang tiga tingkat tertentu berfungsi lintas peramban ketika, pada kenyataannya, ekstensi lokal secara artifisial memperbaiki renderingnya. Ketika Anda kemudian mendorong komponen itu secara langsung, tanpa ekstensi, komponen itu hancur. Waktu debugging yang hilang di sini bukanlah ketidaknyamanan; ini adalah pukulan langsung terhadap kecepatan dan kualitas kode.
Paradigma DivMagic: Menyalin UI dengan Aman Tanpa Eksekusi Ekstensi Berisiko
Di sinilah pilihan arsitektural di balik cara Anda mengekstrak elemen UI menjadi kontrol keamanan utama Anda. Sebagian besar ekstensi ekstraksi CSS beroperasi dengan menyuntikkan JavaScript kompleks langsung ke DOM halaman web. Mereka harus memanipulasi, melintasi, dan mengkloning node sementara skrip mereka aktif dieksekusi di asal target. Ini adalah vektor kompromi. Pendekatan DivMagic pada dasarnya adalah read-only dan non-injecting. Ini berfungsi sebagai layanan lokal yang menganalisis snapshot DOM statis dan CSSOM mentah yang tidak dimanipulasi yang disediakan oleh API ekstensi asli peramban tanpa pernah menyuntikkan kode ke lingkungan runtime situs web. Tidak ada skrip asing yang menyentuh konteks halaman langsung, membuat DOM hallucination dari serangan lintas asal secara efektif tidak mungkin untuk kasus penggunaan ini.
Bagi pengembang UI, ini berarti kode hex yang Anda salin untuk latar belakang tombol ajakan bertindak secara definitif adalah dari stylesheet otoritatif situs, bukan injeksi penyerang. Struktur grid yang Anda konversi ke proyek Tailwind Anda tidak membawa kuda Troya tersembunyi dari div ekstra yang berbahaya. Jaminan keamanannya bukanlah bahwa DivMagic "mendeteksi" ekstensi buruk, melainkan bahwa mekanisme yang digunakannya untuk menyajikan kode yang dapat dikonversi dan sempurna secara piksel tidak mengekspos permukaan serangan tempat ekstensi buruk itu bermain.
Melampaui Keamanan: Integritas Token Desain
Percakapan meluas dari keamanan ke integritas desain murni. Seiring matangnya pengembangan UI, tim beralih ke alur kerja berbasis token, di mana warna bukanlah nilai hex melainkan var(--color-primary-500). Menyalin CSS mentah dari halaman pasti meratakan struktur token ini menjadi nilai statis dan buram yang merupakan mimpi buruk untuk dipelihara. Ancaman ekstensi berbahaya mempercepat masalah ini. Ekstensi yang dikompromikan tidak hanya dapat meratakan token Anda tetapi secara halus menggeser mereka dari waktu ke waktu, menerapkan serangan pharming pola gelap pada bahasa visual merek Anda.
border-radius yang dirancang dengan baik menjadi token desain yang dapat dikonfigurasi dengan calc() atau mengubah palet warna menjadi variabel HSL untuk tema dinamis. Outputnya menjadi dasar yang dapat dipercaya untuk sistem desain Anda, bukan potongan kode yang perlu Anda karantina dan bersihkan baris demi baris.
Membangun Sandbox Pengembangan UI yang Tangguh terhadap Malware
Mengingat risiko-risiko ini, bagaimana seharusnya tim frontend yang sadar keamanan merestrukturisasi alur kerja pembelajaran dan referensi mereka? Prinsipnya adalah isolasi. Jangan pernah lagi alat inspeksi utama Anda, yang Anda gunakan untuk menarik kode ke dalam sistem desain Anda, berbagi konteks eksekusi dengan penjelajahan harian Anda, media sosial, atau ekstensi dompet kripto. Ini adalah panduan praktis yang berakar pada temuan penelitian.
1. Segregasi Profil: Profil 'Inspect'
Buat profil peramban khusus yang bersih tanpa ekstensi yang tidak penting. Profil ini hanya untuk membuka situs referensi, memeriksa elemen, dan menggunakan alat ekstraksi UI tepercaya Anda. Penelitian menunjukkan bahwa hanya menonaktifkan ekstensi yang tidak diperlukan dalam satu profil saja tidak cukup, karena beberapa sampel malware menunjukkan persistensi lateral dengan bersembunyi di penyimpanan cache bersama yang dapat diakses oleh semua profil. Direktori data pengguna yang sepenuhnya terisolasi lebih aman. Gunakan DevTools profil ini sebagai sumber kebenaran tunggal, dan gunakan DivMagic secara eksklusif di dalamnya untuk menyalin elemen ke proyek Anda.
2. Periksa Saluran Salinan, Bukan Halaman Saja
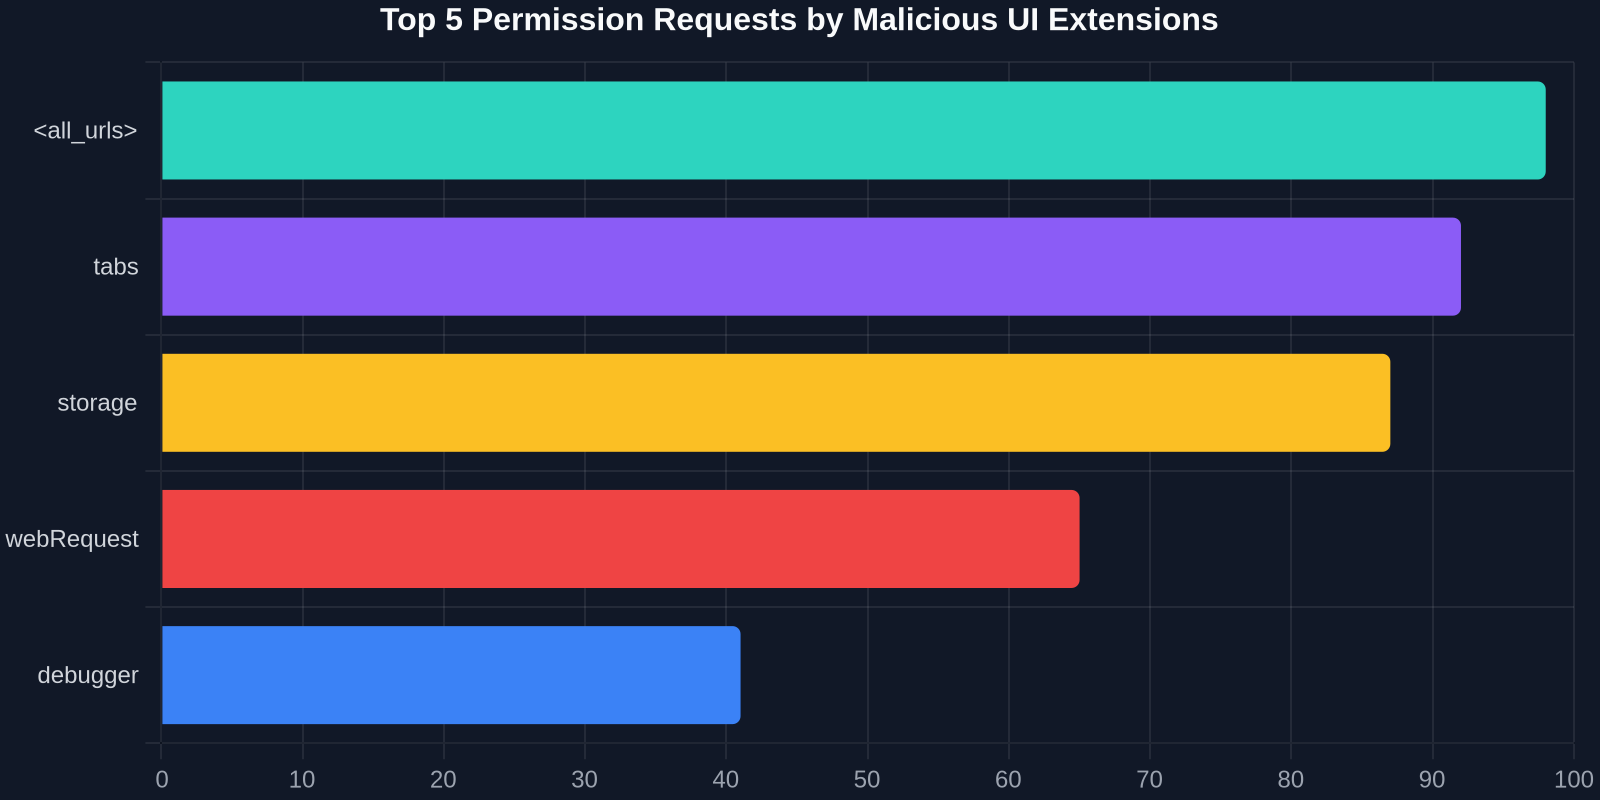
Saluran "salin UI" Anda memiliki dua tahap: halaman sumber dan mekanisme penyalinan. Anda sudah memeriksa kepercayaan halaman sumber. Sekarang, hargai hak istimewa mekanisme penyalinan. Alat tingkat API yang tidak meminta izin "<all_urls>" untuk injeksi DOM langsung saat runtime secara arsitektural lebih aman. Prinsip hak istimewa paling rendah jelas: Alat yang hanya perlu membaca DOM terstruktur pada saat Anda mengklik tombol seharusnya tidak menjalankan skrip konten persisten di semua tab Anda.
3. Sandboxing Pengaruh Anda: Pendekatan Teknis
Untuk tim yang membangun sistem desain, pertimbangkan pendekatan air-gapped. Bayangkan layanan peramban tanpa kepala yang ringan yang dikendalikan oleh skrip. Pengembang Anda dapat mengarahkan layanan ini ke URL, dan layanan tersebut akan mengeluarkan JSON bersih dari gaya terkomputasi dan struktur tata letak, sepenuhnya bebas dari gangguan ekstensi yang terinstal secara lokal. Teknologi inti DivMagic beroperasi dengan logika serupa, secara efektif mengisolasi ekstraksi dari lapisan ekstensi tujuan umum. Ini memastikan bahwa ketika Anda mengambil sampel teknik box-shadow yang digunakan di dasbor FinTech, Anda mengaudit karya asli, bukan versi phished dari penyerang.
Penyelaman Teknis Mendalam: Bagaimana Halusinasi Melewati Kontrol Keamanan
Mari kita pahami mekanisme tingkat kode karena implikasinya terlalu kritis untuk diabaikan oleh insinyur UI. Analisis sandbox dari penelitian yang dirujuk mengungkapkan bahwa ekstensi berbahaya modern untuk peramban berbasis Chromium menggunakan teknik proxy yang cerdik pada MutationObserver dan window.postMessage. Mereka tidak hanya memodifikasi DOM sekali; mereka memasuki kondisi balapan dengan skrip sah halaman.
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
Ketika pengguna memeriksa input kata sandi, misalnya, ekstensi yang terinfeksi mendengarkan mutasi DOM yang menunjukkan bahwa bidang tersebut telah muncul. Ekstensi tersebut kemudian dengan cepat memanipulasi rantai parentElement, membungkus input yang asli dalam wadah palsu yang tidak terlihat yang mencegat pengambil properti value. Kejeniusan dari perspektif UI adalah bahwa render visual tetap sempurna karena ekstensi juga menyuntikkan hamparan dengan z-index yang lebih tinggi yang dipetakan ke properti kustom CSS. Jika Anda "menyalin CSS" dari input ini, ekstensi naif akan menyalin pseudo-elemen ::after yang dihalusinasikan yang dirancang oleh penyerang, bukan desain asli situs. DivMagic melewati ini dengan menganalisis kaskade dan menyelesaikan asal gaya. Ini mengidentifikasi dan menghapus pseudo-elemen yang disuntikkan oleh asal non-penulis, hanya memberikan aturan stylesheet situs itu sendiri kepada Anda.
Pelajaran abadi dari penelitian ini bukan hanya tentang meningkatkan antivirus Anda. Ini tentang menyadari bahwa alat frontend Anda adalah bagian dari rantai pasokan Anda. Sama seperti Anda memeriksa paket npm untuk skrip instal dan typo-squatting, Anda sekarang harus memeriksa ekstensi peramban Anda untuk model akses DOM mereka. Ekstensi "salin UI" yang belum diperbarui selama dua tahun dengan izin "Baca dan ubah data situs" adalah raksasa tidur dari utang teknis.
Dari Kekhawatiran Keamanan ke Pengalaman Pengembang yang Unggul
Ironisnya, perubahan arsitektural yang membuat alat UI aman juga membuatnya jauh lebih kuat untuk pengembangan modern. Menghindari injeksi DOM memaksa vendor alat untuk menyelesaikan masalah sulit dengan benar: membangun representasi UI yang bersih dan tingkat tinggi daripada hanya membuang HTML kotor langsung. Ini adalah poros yang tepat yang mengubah penyalin CSS sederhana menjadi alat pengembangan yang sah.
Ketika DivMagic, misalnya, merekonstruksi komponen, ia dipaksa untuk menganalisis kaskade, menghitung gaya akhir dalam kondisi bersih, dan kemudian memetakannya ke kelas Tailwind atau CSS yang ramah JSX. Alat yang menyuntikkan skrip konten dapat curang dengan hanya memanggil element.style.cssText di dalam halaman yang diracuni. Pendekatan out-of-band yang aman harus sepenuhnya memahami model kotak, grafik spesifisitas, dan kueri media aktif. Ini menghasilkan artefak pengembang yang unggul: Anda mendapatkan potongan komponen React yang menggunakan className="flex items-center gap-2" daripada atribut gaya inline sepanjang satu mil yang harus Anda refaktor secara manual. Keamanan dan kualitas kode, dalam hal ini, bukanlah trade-off tetapi sangat simbiotik.
Alat ekstraksi UI yang aman tidak hanya menyalin apa yang dilihatnya; ia merekayasa balik logika sistem desain dari sumber yang tidak terkontaminasi, mengubah situs menjadi cetak biru yang bersih dan siap pakai untuk tailwind.
Artikel Hacker News baru-baru ini bukan sekadar buletin malware lainnya, ini adalah sinyal definitif bahwa era mempercayai konteks rendering alat web kita secara membabi buta sudah berakhir. Kecanggihan Trojan penulis ulang UI menuntut standar baru untuk instrumen pengembangan esensial kita. Jalan aman ke depan adalah seperangkat alat yang menghormati isolasi asal web, menolak untuk menyuntikkan dirinya ke dalam konteks eksekusi halus dari halaman yang kita kagumi. DivMagic mencontohkan pergeseran ini. Ini membuktikan bahwa ekstensi peramban dapat menjadi sumber kekuatan inspirasi UI dan transfer aset tanpa pernah menjadi vektor untuk korupsi UI diam-diam. Ini mengubah alur kerja "salin dari situs web mana pun" dari potensi bahaya keamanan menjadi API tingkat profesional yang diperkuat untuk saluran sistem desain Anda, menghormati keamanan sandbox web modern dan kecepatan kreatif pengembang.