
Beban Berlebih Ekstensi Peramban: Mengapa Pengaya yang Tidak Aktif Menjadi Krisis Keamanan yang Semakin Besar
Kita memperlakukan ekstensi peramban seperti laci sampah. Suatu hari mereka adalah alat peningkat produktivitas yang tak tergantikan yang langsung menangkap inspirasi antarmuka pengguna, di hari berikutnya mereka menjadi perangkat lunak sampah yang terlupakan dan diam di atas bilah alamat. Namun tidak seperti laci dapur yang berdebu, ekstensi yang tidak terawat tidak hanya memakan tempat. Ia memiliki akses baca-tulis ke Document Object Model Anda, papan klip Anda, dan seringkali riwayat penjelajahan Anda. Saat Anda mengabaikan ikon yang terlupakan itu selama berbulan-bulan, Anda tidak hanya berantakan; Anda membiarkan pintu belakang yang terautentikasi terbuka di setiap tab yang Anda kunjungi.
Alur kerja pengembang web modern bergantung pada perangkat khusus, React DevTools, pemilih warna, penyalin CSS, dan asisten AI, tetapi ketergantungan yang sama menciptakan permukaan serangan yang sangat besar. Saat pasar dibanjiri dengan ekstensi tiruan ringan yang menjanjikan untuk "memperkuat" alur kerja antarmuka pengguna Anda, sebuah kebenaran pahit muncul: lebih banyak ekstensi tidak berarti lebih banyak kekuatan. Itu berarti lebih banyak risiko.
Perayapan Izin Diam-diam yang Anda Abaikan di Setiap Pembaruan
Penyimpangan izin adalah padanan teknis dari merebus katak. Saat Anda memasang pemeriksa CSS sederhana, awalnya mungkin meminta akses ke data "tab aktif". Enam bulan kemudian, setelah pembaruan otomatis, ekstensi yang sama itu tiba-tiba dapat membaca semua data di situs dokumentasi pengembang yang Anda kunjungi, dan mungkin situs yang tidak Anda kunjungi. Vendor peramban telah meningkatkan peringatan izin, tetapi mereka bergantung pada pengguna yang benar-benar membaca prompt pembaruan. Sebagian besar dari kita mengklik "Terima" dengan memori otot yang sama seperti kita menutup spanduk cookie.
Ekstensi yang sah diakuisisi oleh perusahaan induk berbahaya khusus untuk mengeksploitasi kepercayaan ini. Pengembang asli menjual basis pengguna mereka, dan dalam semalam, jalur pembaruan mendorong keluar pengikis data yang menyamar sebagai pemformat JSON favorit Anda. Jika Anda tidak secara aktif memantau catatan perubahan dan riwayat izin ekstensi, dan terus terang, tidak ada yang punya waktu untuk membaca perbedaan untuk lima belas plugin utilitas yang berbeda, Anda menempatkan kepercayaan buta pada rantai pasokan yang tidak dapat Anda audit.
Bagaimana Ekstensi Zombi Merusak Kinerja Lingkungan Pengembangan Anda
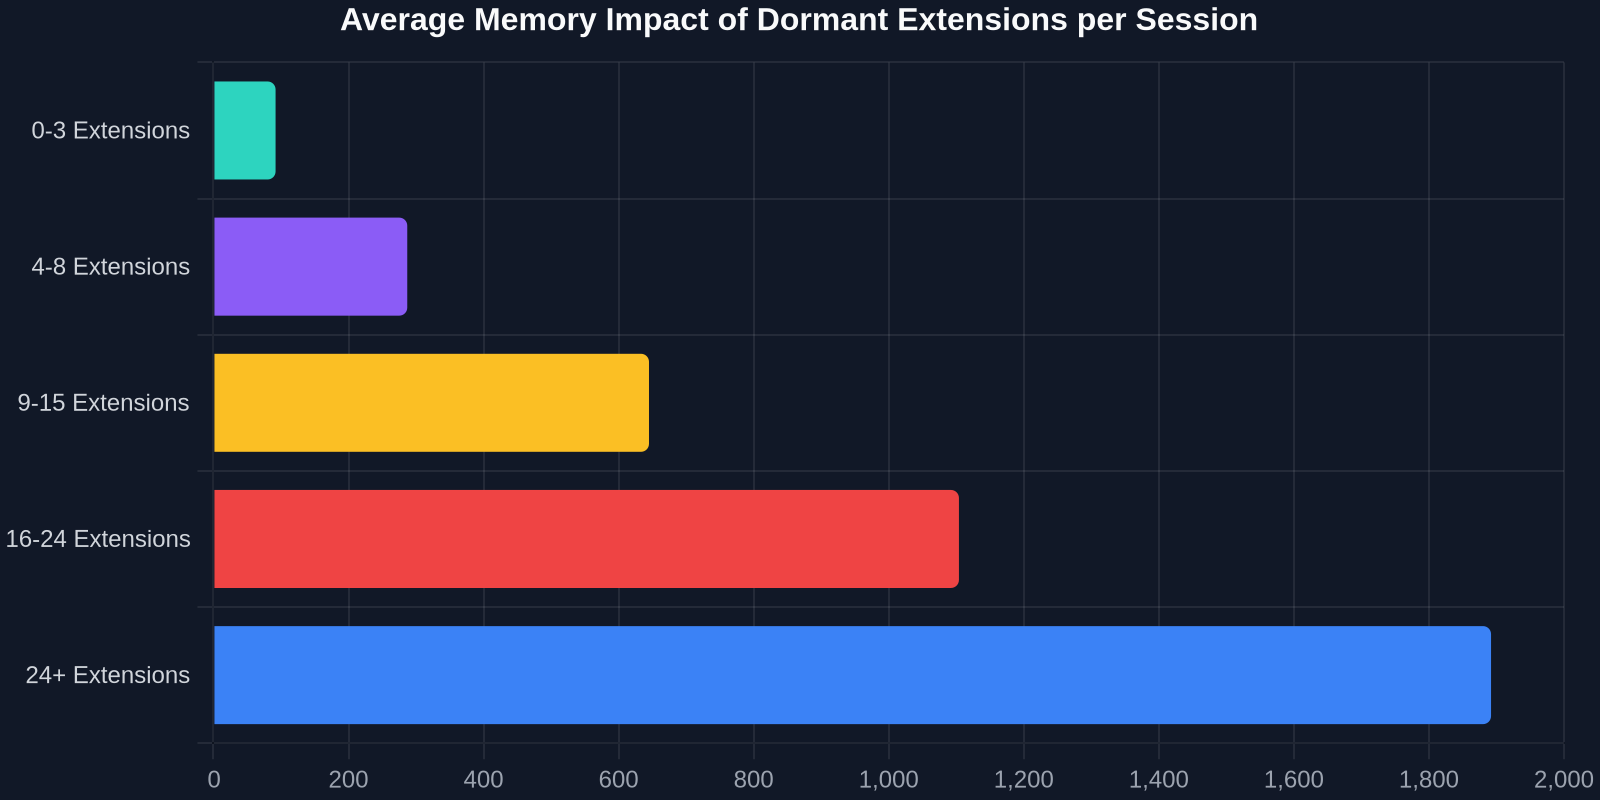
Risiko keamanan menjadi berita utama, tetapi penurunan kinerja menghantam Anda setiap hari tanpa peringatan. Peramban modern adalah monster multi-proses, namun setiap ekstensi aktif menyuntikkan jejak memorinya sendiri dan utas eksekusi JavaScript. Alat tangkap antarmuka pengguna yang tidak aktif yang belum Anda buka selama berminggu-minggu mungkin masih memasang pengamat mutasi pada setiap perubahan DOM di setiap halaman, menunggu "tombol pintas tangkap" yang Anda lupa telah Anda ikat.
Bagi pengembang frontend yang men-debug kebocoran memori atau kondisi balapan, menentukan apakah bug berasal dari kode aplikasi Anda atau skrip ekstensi pihak ketiga adalah neraka tersendiri. Skrip konten yang disuntikkan itu mencemari lingkup global, menimpa prototipe asli, dan menciptakan interferensi asinkron yang terlihat identik dengan tumpukan kode spageti. Sebelum menghabiskan empat jam di Chrome DevTools untuk membuat profil ketidakcocokan hidrasi React Anda sendiri, Anda harus mengaudit apakah ekstensi yang tidak ditambal adalah penyebab sebenarnya.
Mengidentifikasi Pemborosan Sumber Daya Sebelum Mereka Membunuh Skor PageSpeed Anda
Triage praktis dimulai dengan jendela penyamaran sederhana. Nonaktifkan semua ekstensi dan jalankan audit Lighthouse. Kemudian aktifkan kembali satu per satu, jalankan kembali jejak kinerja setiap kali. Anda akan sering menemukan bahwa utilitas khusus, mungkin ekstraktor prop React yang sangat spesifik yang Anda pasang selama presentasi konferensi, menyuntikkan 300ms JavaScript pemblokiran pada setiap navigasi. Bagi pengunjung yang mengakses situs produksi Anda, penundaan 300ms yang dirasakan adalah perbedaan antara konversi dan pantulan. Bagi Anda, itu adalah debugging dalam simulasi realitas yang terdistorsi.
Menyalin Antarmuka Pengguna Tanpa Kekacauan: Pendekatan Keamanan-Pertama
Sebagai pengembang frontend, hubungan kita dengan ekstensi peramban sangat intim. Kita tidak hanya menggunakannya untuk pemblokiran iklan; kita menggunakannya untuk membedah, menyalin, dan belajar dari antarmuka pengguna orang lain. Kemampuan untuk mengambil kisi harga yang ditata dengan sempurna, struktur navigasi responsif, atau formulir multi-langkah yang kompleks dari situs web langsung mana pun adalah kekuatan super produktivitas. Namun secara historis, kekuatan ini datang dengan bahaya. Ekstensi yang memberi Anda penyalinan elemen satu klik juga memiliki akses penuh ke Document Object Model, padanan digital dari memberikan kunci rumah Anda kepada seseorang untuk meminjam obeng.
Di sinilah industri perlu beralih dari akses maksimum ke hak istimewa paling rendah. Alat yang ideal harus mengonversi antarmuka pengguna yang disalin itu menjadi HTML dan CSS yang bersih dan portabel tanpa memerlukan skrip latar belakang persisten yang melacak penjelajahan Anda. Alat itu harus beroperasi seperti pisau bedah bedah, bukan sistem pengawasan yang selalu berjalan. Anda menginginkan struktur HTML mentah dan gaya yang dihitung, tidak lebih, tidak kurang. Tidak ada pelacakan perilaku, tidak ada pengambilan sidik jari agen pengguna, tidak ada telemetri yang menghubungi dasbor analitik yang belum pernah Anda lihat.
"Izin paling berbahaya di peramban pengembang bukanlah 'Baca dan ubah semua data', tetapi izin untuk duduk diam dan terlupakan selama dua tahun sambil menerima pembaruan diam-diam."
Mengapa Inspeksi Manual Tidak Lagi Skalabel
Pertahanan kaum puritan adalah menghindari ketergantungan ekstensi sepenuhnya dengan membuat ulang antarmuka pengguna secara manual. Anda melihat efek teks gradien, Anda membuka DevTools, Anda menyisir gaya yang dihitung, menyalin lapisan yang didekomposisi, dan menghabiskan 45 menit untuk membangunnya kembali. Pendekatan ini memang aman, tetapi dalam tenggat waktu startup yang menuntut iterasi cepat, ini adalah hambatan yang tidak skalabel. Jalan tengah terletak pada alat yang melakukan transkripsi tanpa status dari elemen yang dipilih, segera menghapus diri mereka dari lingkaran eksekusi setelah penyalinan selesai. Tidak ada konteks latar belakang yang persisten. Tidak ada komunikasi dua arah yang tidak perlu. Hanya operasi atom satu kali yang meninggalkan jejak nol.
Membangun Daftar Ekstensi yang Ramping dan Dapat Diaudit
Pertahanan perimeter dimulai dengan kategorisasi yang kejam. Buka panel manajemen ekstensi peramban Anda, setiap peramban Chromium memiliki chrome://extensions, Firefox menawarkan about:addons, dan segmentasikan daftar Anda ke dalam tiga ember: Keamanan Kritis, Alur Kerja Sementara, dan Utang Tidak Diketahui.
Keamanan kritis mencakup pengelola kata sandi, penangan token keamanan perangkat keras, dan jembatan autentikasi multi-faktor. Ini tetap ada, tetapi harus diperbarui secara manual dan diverifikasi terhadap repositori kode sumber jika memungkinkan. Item alur kerja sementara adalah React DevTools Anda, pengelola papan klip Anda, dan utilitas penyalinan antarmuka pengguna Anda. Ini harus dialihkan ke mode "Saat Diklik" atau "Di Situs Tertentu" daripada diberikan akses "Di Semua Situs" secara menyeluruh. Utang tidak diketahui adalah yang lainnya, itu dibekukan dan dijadwalkan untuk dihapus dalam waktu empat puluh delapan jam kecuali Anda mendokumentasikan kasus penggunaan tertentu.
Menerapkan Kontrol Akses Spesifik Situs
Izin host yang terperinci adalah fitur keamanan yang paling jarang digunakan di browser modern. Alih-alih mengizinkan alat ekstraksi UI untuk membaca https://*/*, batasi ke papan koleksi inspirasi desain Anda atau situs review produksi tertentu. Anda dapat mengonfigurasi ini di browser Chromium dengan mengklik kanan ikon ekstensi, memilih "This Can Read and Change Site Data," dan mengubah cakupan dari "On All Sites" menjadi "On Click" atau daftar kustom domain yang disetujui.
Bagi pengembang, pola ini memperkenalkan gesekan yang menyenangkan. Ketika Anda benar-benar perlu menyalin bagian hero dari halaman arahan pesaing, Anda secara sadar memberikan akses sementara. Pergeseran mental dari "selalu aktif" menjadi "hak istimewa tepat waktu" persis seperti yang diajarkan arsitektur zero-trust di tingkat server, saatnya kita menerapkannya juga pada perangkat sisi klien kita.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
Siklus Hidup Tersembunyi dari Alat Pengembang yang Dikompromikan
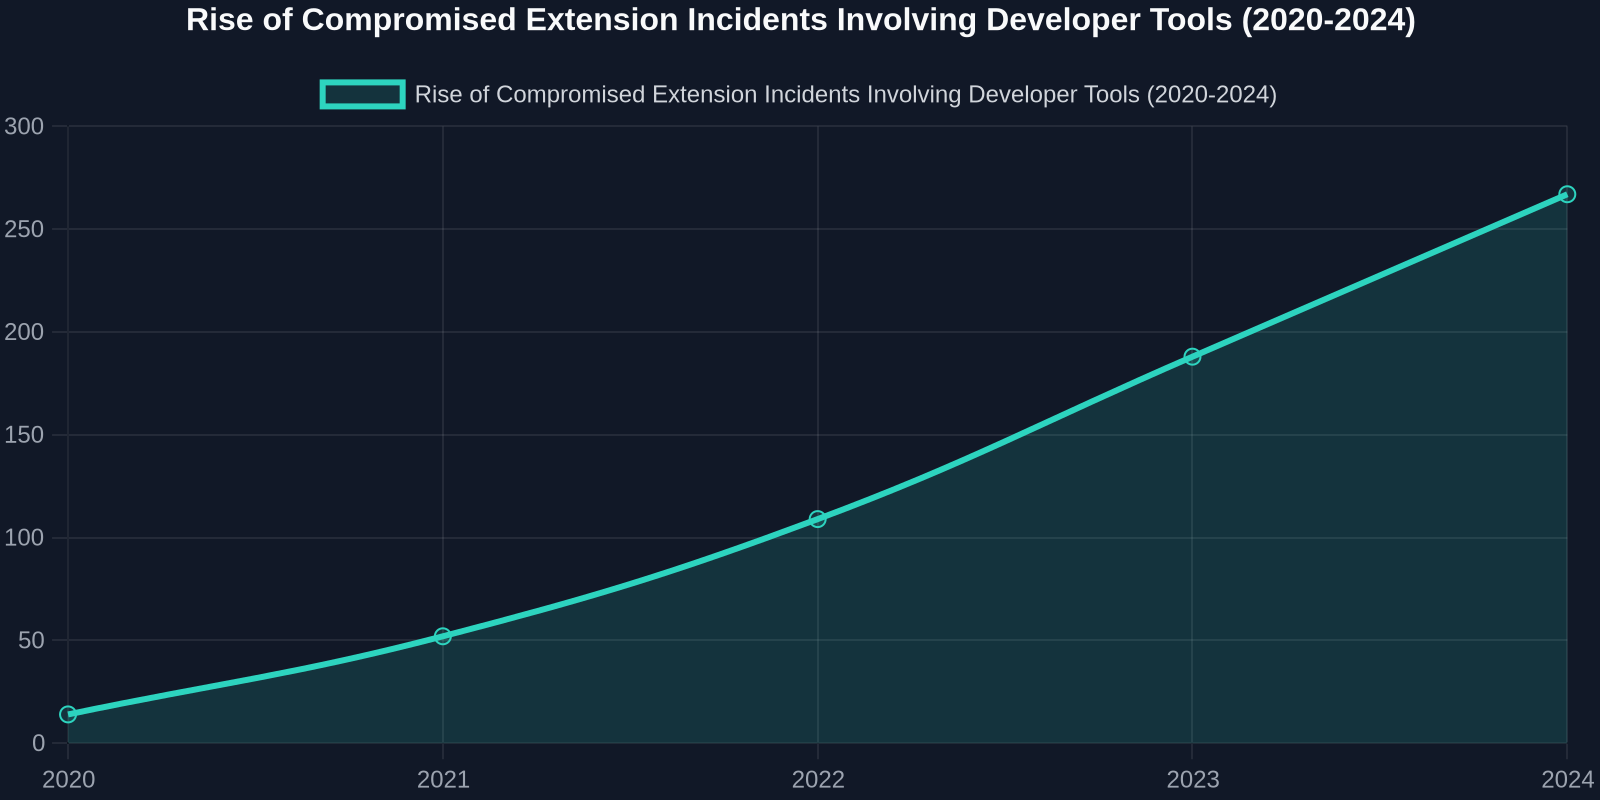
Memahami anatomi serangan berbasis ekstensi menjelaskan mengapa pembersihan musim semi harus dilakukan tanpa ampun. Kebanyakan pengembang membayangkan file .crx berbahaya diunduh dari forum dark-web. Kenyataannya jauh lebih berbahaya: sebuah utilitas UI sumber terbuka yang populer dialihkan pemeliharaannya ke kontributor baru. Pull Request terlihat bersih, hanya pembaruan dependensi dan "fitur" baru yang memerlukan akses jaringan tambahan. Pembaruan otomatis diluncurkan ke 80.000 pengembang secara diam-diam saat standup Senin pagi. Saat makan siang, ekstensi tersebut mengeksfiltrasi log konsol pengembang dan URL repositori pribadi ke server komando dan kontrol.
Melampaui Malware: Jebakan Lisensi Data dalam EULA Ekstensi
Tren yang tidak terlalu tersembunyi namun sama berbahayanya adalah "perubahan lisensi data." Ekstensi yang Anda instal dua tahun lalu untuk mengambil gaya elemen HTML tertentu memperbarui Perjanjian Lisensi Pengguna Akhirnya. Tersembunyi di bagian 12.4 adalah pemberian: "Anda memberikan kami lisensi bebas royalti, abadi untuk setiap pola UI, potongan kode, atau karya kreatif yang diakses atau diproses melalui layanan kami." Legal dan jarang ditegakkan di pengadilan, tetapi secara teknis memberikan startup hak untuk memasukkan UI produk perusahaan Anda yang belum diluncurkan ke dalam set pelatihan AI mereka. Bagi seorang insinyur frontend yang bekerja pada SaaS mode siluman, ini adalah bencana kekayaan intelektual yang menunggu untuk terjadi.
"Menghapus instalasi ekstensi bukanlah mengakui bahwa Anda melakukan instalasi buruk dua tahun lalu, itu adalah mengakui bahwa pembusukan perangkat lunak tidak dapat dihindari."
Merancang Alur Kerja Ekstraksi UI yang Menghormati Batasan Keamanan
Jadi bagaimana seorang pengembang frontend pragmatis menyeimbangkan kebutuhan akan pembuatan prototipe UI yang cepat dengan keharusan untuk mengamankan browser mereka? Solusinya adalah memisahkan "melihat" dari "memiliki." Anda tidak memerlukan ekstensi berat yang bertahan, sinkron ke akun cloud, dan mempertahankan detak jantung latar belakang. Anda memerlukan transformator tanpa status: pilih elemen, terima HTML dan CSS bersih kelas produksi, dan tutup sesi.
Alur kerja atomik ini selaras sempurna dengan prinsip DevSecOps modern. Alat yang mengonversi UI apa pun di situs mana pun menjadi kode yang dapat digunakan kembali, beroperasi tanpa proses latar belakang yang persisten, menghilangkan seluruh kelas kerentanan "ekstensi dibiarkan terbuka semalaman." Kode yang Anda terima sepenuhnya portabel, bebas dari dependensi khusus vendor, dan siap ditempelkan ke komponen React atau template Svelte tanpa membawa event listener, telemetri, atau beacon pelacakan. Anda mendapatkan efisiensi penyalinan elemen tanpa menjadi simpul dalam pipa data orang lain.
Protokol Detoks Digital 30 Hari Pengembang
Mengubah filosofi ini menjadi kebiasaan yang dapat diulang menghilangkan resistensi emosional untuk menghapus ekstensi "mungkin berguna suatu hari nanti." Ikuti protokol tiga puluh hari bergulir ini yang diadaptasi dari kerangka keamanan endpoint:
- Hari 1–3: Audit Lengkap. Ekspor daftar semua ekstensi, versi, dan izin yang diberikan menggunakan API manajemen. Beri tag masing-masing sebagai kritis, sementara, atau utang tidak diketahui. Nonaktifkan semua item sementara secara default.
- Hari 4–10: Minimalisasi Izin. Untuk setiap ekstensi kritis, kurangi izin host secara manual ke daftar izin spesifik. Jika ekstensi tidak dapat berfungsi tanpa "Semua Situs," beralihlah ke alat pesaing.
- Hari 11–21: Ganti Pembengkakan dengan Presisi. Identifikasi 3–4 ekstensi utilitas UI yang tumpang tindih. Gabungkan menjadi satu solusi tunggal yang berfokus pada keamanan yang melakukan ekstraksi HTML/CSS sebagai tindakan satu kali tanpa pemantauan persisten.
- Hari 22–30: Bangun Kebiasaan Zero-Trust. Terapkan acara kalender bulanan berulang berjudul "Tinjauan Perimeter Browser." Luangkan sepuluh menit untuk memverifikasi tidak ada ekstensi yang diperbarui otomatis ke cakupan izin baru.
Protokol ini bukan paranoia, ini adalah kebersihan profesional. Pengembang yang sama yang dengan hati-hati mengelola dependensi package.json dengan pemindai kerentanan otomatis jarang menerapkan ketelitian yang sama pada ekstensi browser yang membaca log build mereka.
Masa Depan Adalah Token Akses Sementara, Bukan Skrip Latar Belakang Persisten
Vendor browser secara bertahap mendorong Manifest V3, menekankan pekerja layanan sementara daripada halaman latar belakang yang berumur panjang. Pergeseran arsitektural ini membuktikan bahwa industri menyadari bahaya eksekusi ekstensi yang persisten. Namun alat pengembang harus memimpin perubahan ini melalui desain, bukan hanya kepatuhan. Alat ekstraksi UI harus bangun hanya ketika Anda secara eksplisit memanggilnya, memproses tepat data struktural dan gaya dari elemen yang Anda pilih, menghasilkan kode idiomatis yang menghormati token sistem desain Anda yang ada, dan berhenti tanpa meninggalkan apa pun.
Lain kali Anda mempertimbangkan untuk menginstal "ekstensi kecil cepat" yang menjanjikan mempercepat alur kerja pengembangan Anda sebesar 10%, tanyakan pada diri sendiri: Apakah alat ini memerlukan slot permanen di basis komputasi tepercaya browser saya, atau dapatkah mencapai hasil yang sama sebagai utilitas sementara? Sembilan dari sepuluh kali, fungsionalitas yang Anda butuhkan dapat diberikan tanpa pajak pengawasan latar belakang. Dan dalam satu kasus di mana tidak bisa, perlakukan seperti sertifikat root: diaudit secara manual, dipantau secara aktif, dan dibuang tanpa ampun saat sudah tidak berguna lagi untuk tujuan spesifiknya.
Peramban yang bersih adalah peramban yang aman. Daftar ekstensi yang minimal adalah peramban yang cepat. Dan satu alat yang dirancang dengan baik, yang mengubah antarmuka pengguna apa pun menjadi kode bersih, tanpa menambah beban keamanan Anda, adalah peramban yang produktif. Musim bersih-bersih musim semi seharusnya bukan menjadi rasa bersih tahunan yang dipicu oleh judul blog teknologi. Ini harus menjadi pola pikir tanpa kepercayaan yang terus-menerus diterapkan pada perangkat lunak yang kita izinkan masuk ke dalam perimeter pengembangan terdekat kita.