
Rekayasa Eksploitasi Bertenaga AI: Lanskap Ancaman Siber yang Berkembang dan Hal yang Perlu Diketahui Pengembang pada Tahun 2025
Dalam bidang keamanan siber yang berubah dengan cepat, kecerdasan buatan tidak lagi sekadar keingintahuan teoretis dan telah menjadi instrumen penggunaan ganda yang memiliki konsekuensi mendalam. Perbatasan terbaru, rekayasa eksploitasi bertenaga AI, tidak hanya mempercepat penemuan kerentanan tetapi secara fundamental menulis ulang aturan keamanan ofensif dan defensif. Dari laboratorium penelitian tertutup hingga garis depan rantai pasokan perangkat lunak, implikasinya memerlukan perhatian segera dari pengembang.
Artikel ini mengupas realitas teknis dari sistem AI yang muncul, termasuk model GPT-6 Cyber yang sangat mumpuni, dan menerjemahkannya menjadi prinsip-prinsip rekayasa yang dapat ditindaklanjuti. Kami akan mengeksplorasi data keras di balik jumlah kerentanan baru, statistik yang meresahkan tentang latensi penerapan tambalan, dan perubahan arsitektural yang diperlukan untuk membangun sistem yang tangguh di era serangan dengan kecepatan mesin.
Munculnya AI Ofensif yang Sangat Mumpuni
Selama lebih dari satu dekade, alat fuzzing dan analisis statis telah membantu dalam perburuan bug. Yang membedakan gelombang saat ini adalah lompatan dari deteksi ke eksploitasi otonom. Model AI awal dapat menandai potensi buffer overflow dengan tingkat false-positive yang tinggi. Model-model perbatasan saat ini dapat mencerna basis kode yang kompleks, melacak aliran data melalui beberapa lapisan abstraksi, dan menghasilkan eksploitasi proof-of-concept yang berfungsi dan rapi, seringkali lebih cepat daripada peneliti keamanan berpengalaman.
Analisis terbaru dari SecureWorks Counter Threat Unit menyoroti titik infleksi kritis: bug yang ditemukan AI tidak lagi bersifat akademis. Data mengungkapkan bahwa 1,3 persen kerentanan yang ditemukan AI telah dipersenjataidi alam liar, angka yang diproyeksikan akan meningkat tetapi tetap di bawah lima persen hingga akhir tahun 2027. Persentase rendah yang tampak ini menipu; ini mewakili garda depan serangan yang sangat ditargetkan dan berpotensi bencana, bukan eksploitasi massal. Kualitas eksploitasi ini, seringkali memanfaatkan rantai logika kompleks yang tidak terlihat oleh pemindai tradisional, menimbulkan ancaman serius bagi aset bernilai tinggi.
Mengupas Tolok Ukur ExploitGym
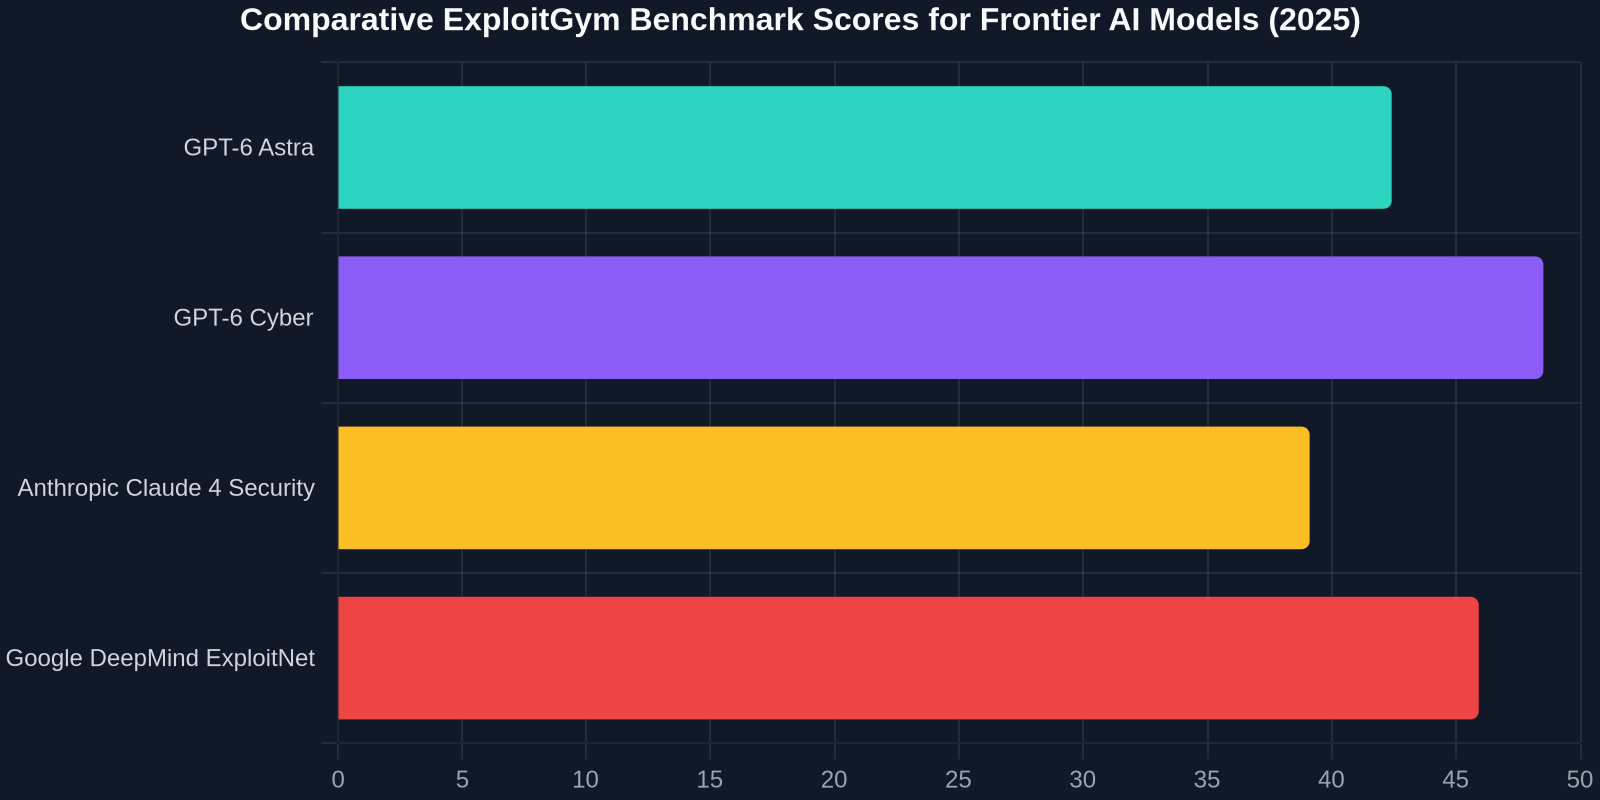
Untuk memahami kemampuan model, industri telah mengadopsi lingkungan simulasi yang ketat. Tolok ukur ExploitGym berfungsi sebagai ujian definitif, menantang agen AI dengan berbagai tantangan eksploitasi biner bergaya capture-the-flag (CTF) dan dunia nyata. Ini termasuk heap feng shui, serangan format string, dan eksploitasi race condition pada kernel Linux modern.
Lompatan kinerja antara iterasi model terbaru sangat mencolok. GPT-6 Astra dari OpenAI, meskipun seorang generalis yang kuat, mencatat tingkat keberhasilan 42,4%. Namun, penyesuaian domain-spesifik dariGPT-6 Cyber, yang tersedia secara eksklusif untuk mitra terpilih seperti Daybreak Red, meningkatkan skornya menjadi 48,5%. Metrik ini menandakan terobosan: AI yang dapat berhasil di hampir setengah dari semua tugas eksploitasi dengan kesulitan tinggi tanpa campur tangan manusia. Model ini mencapainya melalui sintesis program tingkat lanjut, secara dinamis membangun rantai rop dan melewati mitigasi modern seperti ASLR dan stack canaries dalam simulasi.
Generasi Baru Intelijen Ancaman: 978 Advisory
Sejak tahun 2025, ekosistem intelijen keamanan siber telah mengalami evolusi paksa untuk menyamai kecepatan ancaman yang digerakkan oleh AI. Basis data yang dikurasi telah muncul, mencakup978 advisory pengembang, masing-masing merupakan insiden yang didokumentasikan secara cermat yang mencakup bug yang dieksploitasi, serangan rantai pasokan, pelanggaran besar, dan kerentanan yang diperkenalkan oleh alat pengkodean AI itu sendiri. Ini bukan umpan CVE statis; ini adalah repositori hidup yang menyediakan skor CVE langsung, pola IoC (Indicator of Compromise), dan yang terpenting, langkah-langkah mitigasi preskriptif.
Kompendium ini berfungsi sebagai bacaan penting baru bagi setiap CISO atau chief engineer. Rincian tematiknya mengkhawatirkan:
- **Kompromi Rantai Pasokan:**Serangan yang menargetkan manajer paket, alat pipeline CI/CD, dan pengambilalihan pustaka sumber terbuka mewakili sebagian besar advisory ini. Musuh menggunakan AI untuk memindai peluang typosquatting dan menyuntikkan kode berbahaya ke dalam paket npm dan PyPI yang banyak digunakan. -Cacat Alat AI: Kategori spesifik yang berkembang pesat mencakup kerentanan dalam sistem AI. Ini termasuk injeksi prompt yang mengarah ke eksekusi kode jarak jauh di plugin bertenaga LLM, serangan peracunan data, dan teknik inversi model yang mengekstrak data pelatihan sensitif. Sebuah laporan terperinci, misalnya, mengungkapkan kerentanan yang kini telah ditambal di Mode Lockdown ChatGPT OpenAI, sebuah fitur yang dirancang untuk membatasi akses data sensitif. Para peneliti menunjukkan bahwa urutan prompt multi-putaran yang direkayasa dengan hati-hati dapat melewati perlindungan ini, mengekspos konfigurasi sistem yang mendasarinya.
- **Rantai Zero-Day:**Advisory sering mendokumentasikan penggabungan kerentanan yang ditemukan AI (seringkali bug korupsi memori yang kompleks) dengan teknik human-in-the-loop untuk pengiriman muatan akhir, menunjukkan metodologi serangan model centaur.
Sorotan Studi Kasus: Musim Panas Firefox dan Kernel Linux
Tidak ada peristiwa tunggal yang lebih baik menggambarkan pergeseran paradigma selain penemuan terbaru yang dikaitkan dengan model perbatasan. Selama sprint penelitian terkonsentrasi, varian model ditugaskan untuk mengaudit basis kode Mozilla Firefox dan kernel Linux, dua proyek sumber terbuka yang paling banyak diteliti dan kritis terhadap keamanan di dunia.
Hasilnya mengirimkan gelombang kejut melalui komunitas keamanan:
81 Kerentanan Baru Firefox
Model ini menemukan81 kerentanan baruyang mengejutkan di Firefox. Ini bukan temuan duplikat dari kelas bug yang diketahui. Post-mortem terperinci menunjukkan prevalensi bug use-after-free yang kompleks di mesin DOM dan tata letak, kesalahan logika dalam sanitasi IPC (Inter-Process Communication), dan race condition baru dalam implementasi WebGPU. Model ini menunjukkan kemampuan luar biasa untuk memahami interaksi multi-komponen, titik lemah tradisional untuk penganalisis statis. Setiap temuan disertai dengan analisis akar penyebab yang ringkas, dihasilkan secara otomatis, dan sebagian besar akurat, secara dramatis mengurangi beban triase bagi para insinyur Mozilla.
948 Eksploitasi Kernel Linux yang Berfungsi
Penyelaman mendalam ke dalam kernel Linux bahkan lebih produktif. AI mengembangkan eksploitasi eskalasi hak istimewa yang berfungsi untuk948 kerentanan berbeda. Volume ini belum pernah terjadi sebelumnya. Korpus eksploitasi berkisar dari heap overflow klasik di penangan ioctl lama, yang perlahan direfaktor tetapi masih banyak jumlahnya, hingga bug logika rumit di subsistem verifikator eBPF baru. Kemampuan model untuk menghasilkan eksploitasi yang andal dan kompatibel secara universal di berbagai konfigurasi kernel (termasuk yang diperkeras seperti yang digunakan oleh Android dan ChromeOS) menunjukkan tingkat penalaran sistematis yang sebelumnya dianggap eksklusif untuk tim manusia paling elit.
Kesenjangan Penerapan: Kegagalan Proses Manusia di Dunia Berkecepatan AIRevolusi dalam penemuan kerentanan sama sekali tidak sejalan dengan evolusi siklus hidup manajemen tambalan kita. Pencapaian teknis AI yang tak terbantahkan dalam menemukan dan mengeksploitasi bug secara tragis dimungkinkan oleh kegagalan manusia dan proses yang sudah berlangsung lama, dipahami dengan baik, dan sangat menjengkelkan: penambalan yang lambat.
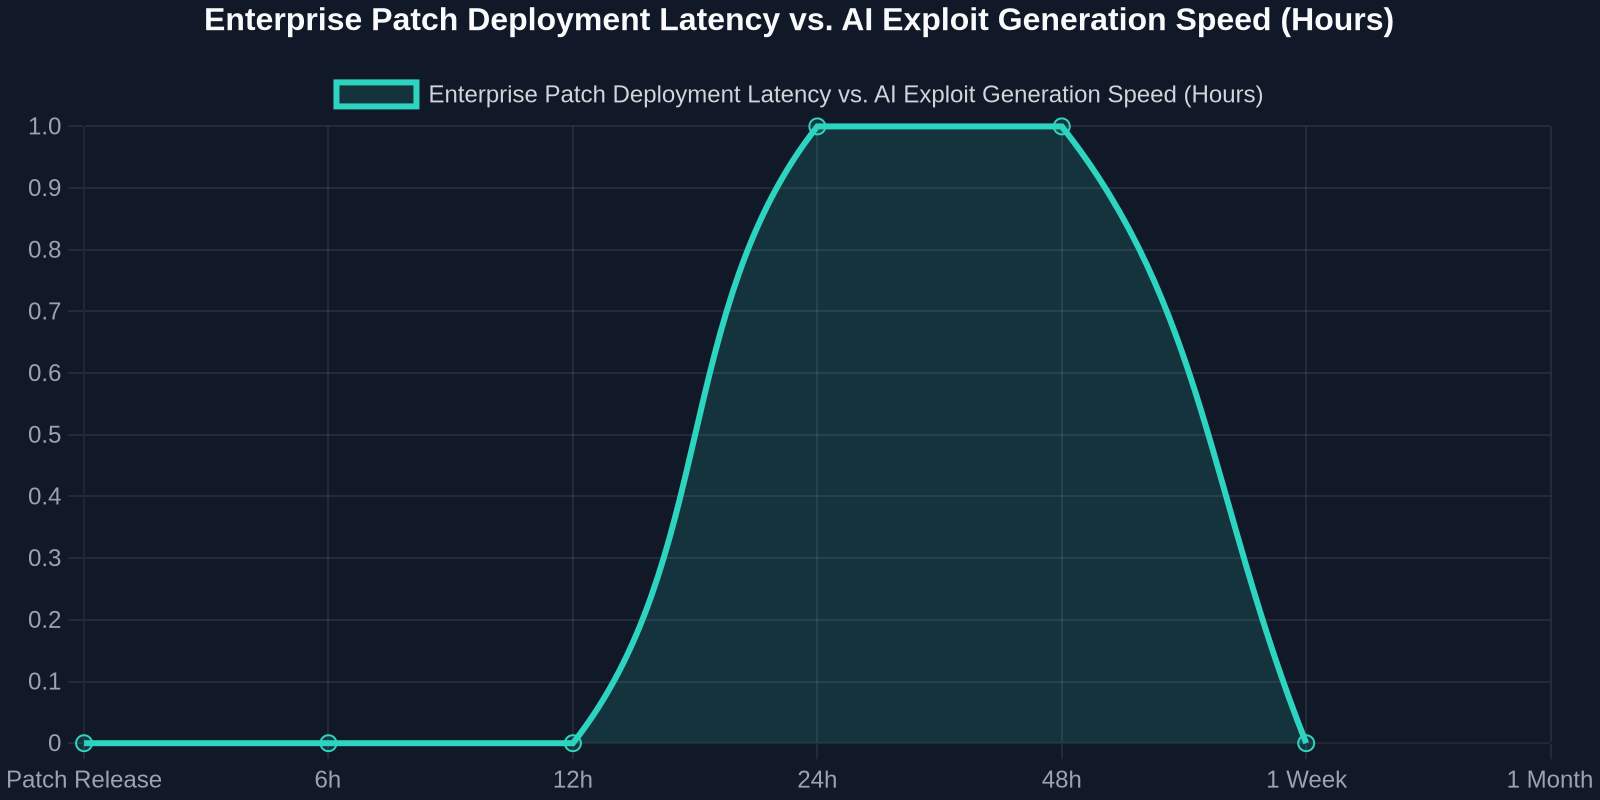
Data mengungkapkan jendela eksposur yang mengerikan. Ketika pembaruan keamanan Windows yang kritis dirilis, seringkali sebagai respons terhadap kerentanan yang dikonfirmasi dan secara aktif dieksploitasi, perlombaan dimulai. Namun, telemetri perusahaan secara konsisten menunjukkan bahwa kurang dari setengah dari semua perangkat perusahaanmemasang pembaruan dalam minggu kritis pertama. Ekornya panjang dan gemuk; sebagian besar aset tetap tidak ditambal selama berbulan-bulan.
Ini menciptakan kelambatan bencana di mana:
- AI menemukan kerentanan pada Hari ke-0.
- Vendor merilis tambalan pada Hari ke-15.
- Eksploit AI yang sepenuhnya dipersenjatai dipublikasikan atau dijual pada Hari ke-20.
- Sebagian besar sistem tetap rentan hingga Hari ke-60 atau lebih.
Kesenjangan penerapan ini adalah pengganda risiko terbesar yang didorong oleh AI. Kemampuan teknis untuk menambal dengan cepat sudah ada melalui infrastruktur CI/CD modern dan peluncuran bertahap. Hambatannya adalah kelembaman operasional, ketakutan akan regresi, dan kurangnya pengujian kanari otomatis yang dapat memberikan kepercayaan langsung kepada operator akan keamanan pembaruan.
| Security Posture | Old-World Response Time | Required AI-Era Response Time | Primary Bottleneck |
|---|---|---|---|
| Standard CVE Patching | 30-90 days | < 24 hours | Manual testing/change windows |
| Zero-Day Containment | Hours to days | Instantaneous/automated rollback | Detection latency |
| AI Tool Vulnerability Fix | Weeks (model retraining) | Runtime guardrails in hours | Model deployment pipelines |
123456.ai: Perisai dan Kompas Pengembang
Sebagai respons langsung terhadap asimetri informasi ini, platform seperti123456.aitelah muncul sebagai pusat operasional bagi pengembang dan insinyur keamanan. Jauh lebih dari sekadar agregator berita, ini mewakili kategori baru platform intelijen dan sumber daya AI bilingual yang dirancang untuk kecepatan dan kemampuan bertindak.
Rangkaian alat ini dibuat khusus untuk pengembang modern: -**Advisori Kurasi Harian:**Umpan waktu-nyata yang menyaring banjir 978-advisory, mengontekstualisasikan ancaman berdasarkan tumpukan teknologi Anda (misalnya, "CVE Kritis di Rails Active Storage dengan kode eksploitasi di alam liar yang berjalan melawan libvips"). -**Direktori Alat Berkategori:**Indeks hidup dari alat keamanan sumber terbuka dan komersial terbaik, dikategorikan berdasarkan kasus penggunaan, audit rantai pasokan, pemindaian integritas model AI, perlindungan diri aplikasi waktu proses (RASP). -**Cuplikan Papan Peringkat Model:**Tolok ukur kinerja yang diperbarui secara teratur untuk model perbatasan terbaru pada tugas-tugas seperti ExploitGym, analisis kode, dan refactoring yang aman, membantu tim memahami kapasitas AI defensif dan ofensif.
"Kita memasuki era di mana pengembang yang tidak terhubung secara intim dengan umpan ancaman langsung yang cerdas beroperasi dengan titik buta yang fatal. Intelijen harus mengalir ke IDE, bukan hanya dasbor."
Ketangguhan Arsitektural di Era Eksploitasi AI
Realitas teknis eksploitasi yang didorong AI menuntut asumsi mendasar yang tidak dapat ditawar: perangkat lunak Anda akan digunakan untuk menemukan kerentanan. Ini bukanlah kegagalan rekayasa Anda; ini adalah kondisi lingkungan modern. Oleh karena itu, tujuan desain utama bergeser dari "mencegah semua bug" menjadi**"merancang sistem yang tangguh di bawah serangan cerdas yang terus-menerus."**
Prinsip ini membutuhkan pendekatan berlapis dan pragmatis:
1. Mengadopsi Bahasa yang Aman untuk Memori Secara Bertahap, namun Praktis
Penemuan 948 eksploit kernel Linux sangat berbobot pada bug korupsi memori di C. Langkah strategis ke Rust di kernel, yang didukung oleh pemain utama, bukan lagi sekadar eksperimen yang menyenangkan; ini adalah keharusan keamanan. Untuk proyek ruang-pengguna baru, Rust, Go, atau subset C++ yang aman untuk memori harus menjadi default. Untuk basis kode besar yang sudah ada, targetkan modul baru dan antarmuka penguraian yang kritis terhadap keamanan untuk pendekatan tulis-ulang terlebih dahulu.
2. Menerapkan Keamanan Berbasis Kemampuan dan Sandboxing yang Kuat
Jangan percaya kode, kode apa pun. Baik itu pustaka pihak ketiga, mesin inferensi pembelajaran mesin, atau layanan mikro dalam jala Anda, operasikan dengan prinsip otoritas paling sedikit. Gunakan seccomp-bpf, Landlock, atau kotak pasir waktu proses berbasis WASM untuk menjalankan logika yang tidak tepercaya. Menyusul bypass Mode Lockdown di ChatGPT, jelas bahwa bahkan batas aplikasi yang dibentengi dengan kuat pun bisa gagal. Penegakan izin berbasis kemampuan di tingkat OS memberikan garis pertahanan kedua yang lebih kuat.
3. Memperkuat Rantai Pasokan dengan Integritas Titik-Waktu
Penandatanganan tradisional (misalnya, tanda tangan npm, PyPI) memverifikasi penulis, bukan keamanan konten pada saat tertentu. AI dapat menemukan dan mengeksploitasi kerentanan dalam paket yang ditandatangani berbulan-bulan lalu. Anda memerlukan verifikasi integritas titik-waktu yang menggabungkan hash paket dengan pemeriksaan kepatuhan lisensi dan kerentanan waktu-nyata. Modelnya biner: jika kerentanan dengan skor CVSS di atas 7.0 ditemukan dalam dependensi transitif mana pun di jalur produksi, build harus gagal.
4. Orkestrasi Patch Otomatis Universal
Data tentang kecepatan penerapan perusahaan adalah seruan yang jelas. Tidak dapat diterima jika eksploitasi yang ditemukan AI dengan tingkat keparahan tinggi tetap tidak ditambal selama berminggu-minggu. Satu-satunya solusi adalah mengotomatiskan sepenuhnya jalur pipa tambalan-ke-penerapan dengan proses kanari otomatis yang terbatas secara ketat. Persentase kecil node menerima tambalan. Jika anggaran kesalahan, metrik, dan pengujian API sintetis stabil selama 60 menit, tambalan diluncurkan ke seluruh armada. Mengandalkan dewan penasihat perubahan manusia dalam iklim ancaman ini adalah malpraktik organisasi.
Pembahasan Mendalam: CVE-2026-66066 dan Kebocoran Rahasia Libvips
Contoh konkret dari kelas kerentanan kompleks yang dapat dieksploitasi AI adalah CVE-2026-66066, cacat halus di Active Storage milik Rails. Di permukaannya, itu tampak seperti bug pemrosesan gambar rutin. Kerentanan, yang dipicu saat menggunakan pustaka libvips berkinerja tinggi, memungkinkan file gambar yang dibuat-buat untuk membocorkan rahasia aplikasi yang sensitif.
Rantai eksploitasi adalah mahakarya pengetahuan multi-domain yang sangat cocok untuk disintesis oleh AI:
- **Analisis Protokol:**Penyerang mengunggah file SVG yang dibuat khusus, format yang didukung oleh libvips.
- **Server-Side Request Forgery (SSRF):**XML SVG mereferensikan URL yang menunjuk ke instance metadata internal, seperti
http://169.254.169.254/latest/meta-data/di AWS. - Eksfiltrasi Data melalui Side-Channel: Libvips memproses ini dan menyematkan hasilnya sebagai bagian dari keluaran gambar yang dirender, yang kemudian disimpan di bucket S3 yang dapat diakses oleh penyerang.
Penganalisis statis mungkin menandai SSRF. Pakar pemrosesan gambar mungkin khawatir tentang kompleksitas SVG. Namun, model AI dapat merangkai konsep-konsep berbeda ini bersama-sama, membuat SVG yang menggunakan pengoptimalan pemuat libvips tertentu untuk memicu kebocoran rahasia berbasis kesalahan secara sinkron langsung ke bidang data EXIF pada file yang diproses. Perbaikannya memerlukan penambalan Rails (untuk validasi URL yang lebih ketat) dan libvips (untuk menghilangkan fitur XML berbahaya).
Masa Depan adalah Model CentaurUntuk semua kinerja GPT-6 Cyber di ExploitGym, masa depan langsung bukanlah Skynet yang sepenuhnya otonom. Itu adalah model centaur. Musuh paling berbahaya adalah tim hibrida di mana model AI melakukan analisis yang mendalam dan berskala besar, menggali jutaan baris kode kernel, mengusulkan seribu primitif eksploitasi potensial, dan operator manusia yang terampil mengkurasi ini, memilih target yang paling menjanjikan, dan menambahkan sentuhan kreatif yang spesifik terhadap lingkungan.
Ini berarti tim pertahanan juga harus menjadi centaur. Asisten AI pengembang masa depan bukan hanya pelengkap kode; ia adalah pemrogram pasangan yang aktif dan adversarial yang menjalankan analisis tingkat GPT-6 secara real-time pada setiap pull request. Ia tidak hanya menandai kesalahan sintaks tetapi juga rantai logika kompleks yang dapat dieksploitasi, secara simbolis mengeksekusi jalur serangan baru, dan secara otomatis menghasilkan tambalan serta pengujian regresi yang sesuai sebelum peninjau manusia selesai membaca diff.
Era 978 advisories, 948 eksploitasi kernel, dan skor ExploitGym 48,5% bukanlah peringatan yang jauh. Itu adalah latihan tembak langsung yang sudah kita semua jalani. Satu-satunya respons yang layak adalah percepatan rekayasa pertahanan yang radikal dan berbasis data, disertai dengan penerimaan rendah hati bahwa kecerdasan, seperti kode, dapat di-fork untuk kebaikan atau keburukan.