
Le malware ClickFix : comment les fausses extensions de navigateur compromettent les workflows des développeurs
Les extensions de navigateur sont devenues indispensables pour les développeurs frontend. Elles analysent les maquettes, inspectent les mises en page et automatisent les tâches répétitives. Mais cette dépendance ouvre également une porte à un vecteur d'attaque dangereux : des extensions malveillantes qui semblent légitimes mais qui sont en réalité des logiciels espions, des rançongiciels ou des voleurs de données.
Un récent rapport de Kaspersky Labs détaille une campagne sophistiquée appelée ClickFix. Ce malware ne cible pas l'utilisateur moyen ; il attire spécifiquement les développeurs et les utilisateurs avancés en imitant les invites d'installation d'extensions de confiance. Comprendre ClickFix est essentiel pour tout développeur qui valorise à la fois la productivité et la sécurité.
Qu'est-ce que le malware ClickFix ?
ClickFix est un malware basé sur l'ingénierie sociale qui piège les victimes en leur faisant installer des extensions de navigateur malveillantes. L'attaque commence par un site web compromis qui affiche une fausse boîte de dialogue, souvent stylisée exactement comme une invite d'autorisation d'extension Chrome ou Edge. Le message prévient d'un « plugin manquant », d'un « pilote obsolète » ou d'une « erreur de certificat de sécurité » et demande à l'utilisateur de cliquer sur « Installer l'extension » pour résoudre le problème.
Une fois que l'utilisateur clique, une extension malveillante est chargée depuis une source apparemment fiable, souvent via une redirection cachée. L'extension obtient alors des autorisations étendues : lire toutes les données des sites web, accéder aux cookies, capturer les frappes clavier, et même exfiltrer des fichiers locaux via l'accès file://.
Les attaquants de ClickFix ciblent spécifiquement les forums de développeurs, les issues GitHub et les pages de documentation des packages npm pour diffuser les invites malveillantes. Ils savent que les développeurs sont conditionnés à faire confiance aux flux d'installation d'extensions.
Comment ClickFix cible spécifiquement les développeurs
Les développeurs sont des cibles de choix car ils ont un accès système élevé et travaillent avec des actifs sensibles (clés API, jetons d'authentification, identifiants de production). ClickFix exploite cela en :
- Leurres contextuels : Une invite apparaît sur un terrain de jeu de code (par exemple, CodePen, JSFiddle) prétendant qu'une « mise à jour de React DevTools est requise » ou que le « débogueur Vue.js est manquant ». Le développeur, souhaitant continuer le débogage, clique sans réfléchir.
- Fausses pages d'erreur : Lorsqu'un serveur de développement local (localhost) se charge, une fausse alerte SSL apparaît, incitant le développeur à « installer l'extension de certificat de sécurité local », qui est en réalité le malware.
- Hameçonnage via des sites clones : L'attaquant clone des pages d'extensions populaires (comme un sélecteur de couleur ou un formateur JSON connu) et injecte la charge utile malveillante. La fausse page est pixel‑identique à la vraie.
L'anatomie technique d'une attaque ClickFix
Décomposons ce qui se passe après l'installation de l'extension. L'extension malveillante contient généralement un fichier manifest.json avec des permissions comme <all_urls>, webRequest, cookies et storage. Elle peut également inclure des capacités de messagerie native pour interagir avec des scripts externes.
\{
  "name": "React DevTools Essential",
  "version": "1.0.0",
  "permissions": [
    "<all_urls>",
    "webRequest",
    "webRequestBlocking",
    "cookies",
    "storage"
  ],
  "background": \{
    "scripts": ["payload.js"],
    "persistent": true
  \}
\}
Le script d'arrière-plan effectue alors :
- Surveille toutes les requêtes HTTP pour voler les clés API, les jetons et les données de formulaire.
- Injecte un script dans chaque page pour capturer les frappes clavier et le contenu du presse-papiers.
- Envoie périodiquement les données exfiltrées à un serveur de commande et de contrôle.
- Utilise l'obfuscation JavaScript pour échapper à la détection par les scanners de sécurité.
De nombreuses extensions compromises passent le processus de révision du Chrome Web Store car elles cachent le code malveillant dans des modules obfusqués qui ne sont chargés qu'après un ping serveur post-installation.
Impact dans le monde réel : pourquoi les développeurs doivent s'en soucier
Pour un développeur frontend, une extension compromise peut signifier :
- Identifiants volés : Accès aux bases de données de production, aux pipelines CI/CD et aux consoles cloud.
- Fuite de données : Maquettes clients, code propriétaire et documentation interne.
- Risque pour la chaîne d'approvisionnement : Si l'extension a accès aux dépôts npm ou git, elle peut modifier les fichiers de package ou commettre du code malveillant.
- Atteinte à la réputation : Une brèche attribuée à la machine compromise d'un développeur peut nuire aux perspectives de carrière et à la confiance de l'équipe.
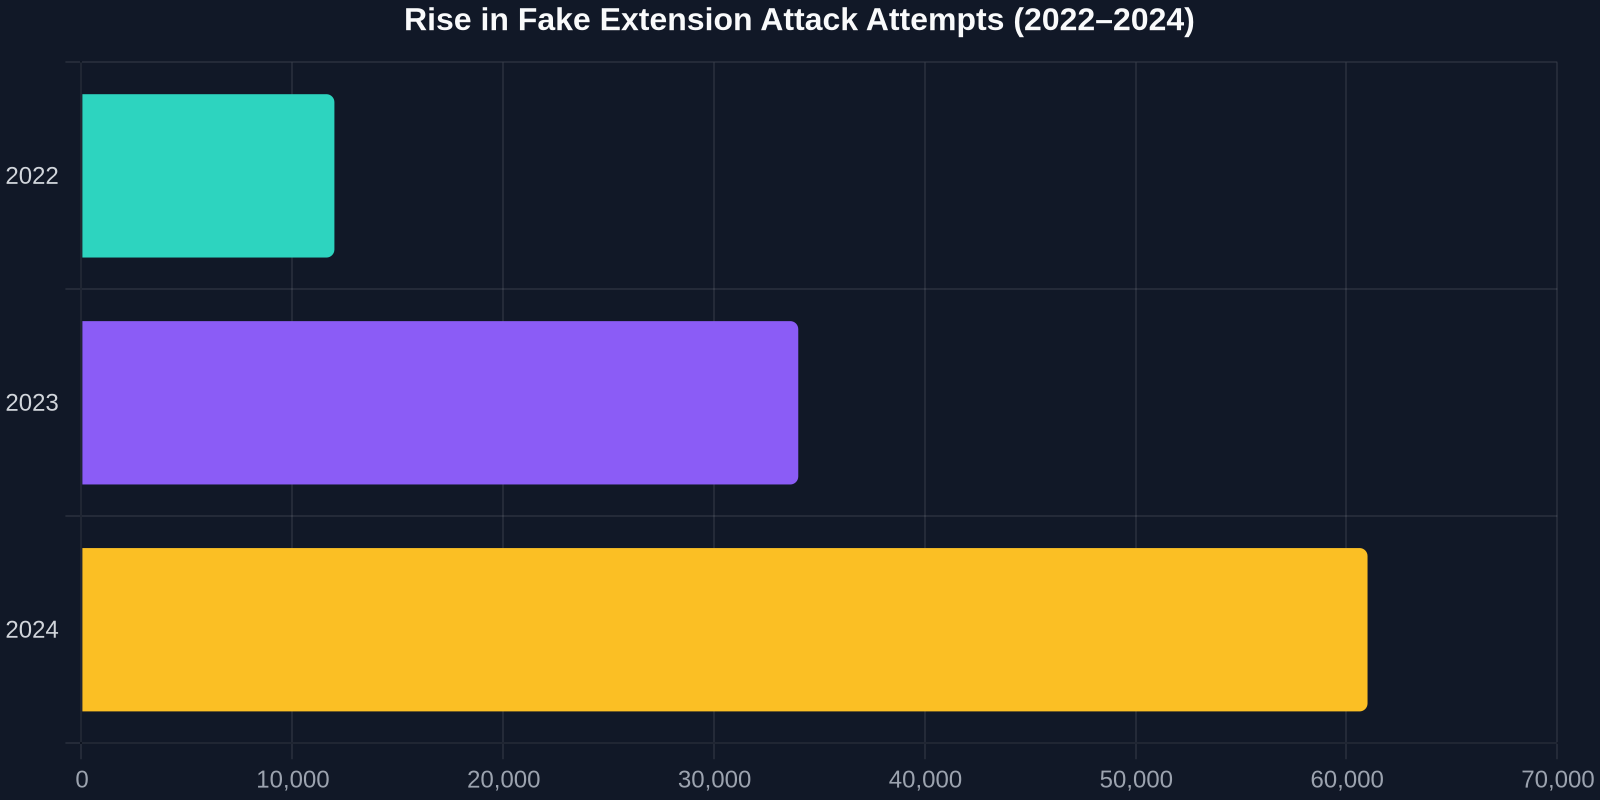
La fréquence de ces attaques augmente. Selon Kaspersky, les variantes de ClickFix ont été responsables de plus de 40 000 infections confirmées au cours des six derniers mois seulement, avec un nombre disproportionné de victimes étant des ingénieurs logiciels.
Comment DivMagic brise la chaîne d'attaque
DivMagic est une extension de navigateur de confiance construite spécifiquement pour les développeurs frontend, et son architecture évite intrinsèquement les dangers de ClickFix et des malwares similaires :
- Aucune invite d'installation trompeuse : DivMagic ne peut être installé que depuis le Chrome Web Store officiel et les modules complémentaires Microsoft Edge vérifiés. Il n'utilise jamais de fausses boîtes de dialogue « mise à jour requise ».
- Permissions minimales : DivMagic ne demande que les permissions nécessaires pour copier le CSS des sites web, pas de
<all_urls>, pas decookies, pas dewebRequest. Vous pouvez inspecter le code source sur GitHub pour confirmer. - Communauté de mainteneurs active : L'extension est open-source et régulièrement auditée. Les problèmes sont suivis de manière transparente sur GitHub.
- Aucun appel serveur externe : Tout le code copié est traité localement dans votre navigateur. Aucune donnée ne quitte jamais votre machine.
Avant d'installer une extension, vérifiez toujours ses permissions, son nombre d'étoiles et sa date de mise à jour récente. Le modèle de développement transparent de DivMagic le rend facile à approuver.
, cookies, webRequest", "Minimal, only clipboard & activeTab"], ["Install source", "Fake popup, repackaged CRX", "Official Chrome Web Store / Edge Add‑ons"], ["Open‑source", "Usually closed or cloned", "Yes, auditable on GitHub"], ["Data exfiltration", "Sends keystrokes, cookies, tokens", "None, everything runs locally"], ["Update process", "Silent via remote server", "Via official store with review"] ]} />
Bonnes pratiques pour éviter ClickFix et les menaces similaires
- Vérifiez l'ID de l'extension : Faites correspondre l'ID du store avec le site officiel du développeur. Les ID du Chrome Web Store sont uniques, mettez‑les en favori.
- Utilisez la politique « Autoriser uniquement depuis le store » : Dans les environnements gérés (bureau), imposez une politique qui bloque les extensions installées latéralement.
- Examinez attentivement les avertissements d'autorisations : Si un sélecteur de couleur demande
<all_urls>etcookies, c'est un signal d'alarme. - Maintenez les extensions à jour : Les extensions obsolètes peuvent contenir des vulnérabilités connues. Mais ne mettez à jour que depuis le store officiel, jamais via des fenêtres popup d'avertissement.
- Utilisez un ensemble d'outils de confiance : Restez sur des extensions bien connues comme DivMagic, React DevTools (officiel) et Lighthouse. Vérifiez tout nouvel outil avant de l'installer.
- Formez votre équipe : Organisez un atelier de sécurité avec une démonstration de ClickFix. Montrez à quel point une boîte de dialogue factice ressemble à une authentique.
« Les failles de sécurité les plus dangereuses ne sont pas dans votre code, elles sont dans les outils que vous utilisez sans réfléchir. », Adapté du chercheur en sécurité Brian Krebs
Conclusion
Les extensions de navigateur sont le couteau suisse du développement frontend, mais chaque nouvel outil ajoute une porte d'entrée potentielle pour les logiciels malveillants. ClickFix est un rappel brutal que les cybercriminels adaptent leur ingénierie sociale pour cibler spécifiquement les développeurs. En restant informé, en vérifiant les sources et en choisissant des outils transparents et minimalistes en matière d'autorisations comme DivMagic, vous pouvez protéger votre flux de travail et votre carrière.
La prochaine fois qu'une popup vous demande d'installer une « extension de sécurité essentielle », arrêtez‑vous, inspectez et réfléchissez – cela pourrait bien vous éviter de devenir une statistique de ClickFix.