
La dernière refonte de sécurité de Microsoft : Bloquer tous les scripts tiers sur les pages de connexion Entra
À une époque où la confiance numérique est la monnaie des affaires, Microsoft vient de monter la mise. À partir de la mi-octobre 2024, le géant de la technologie commencera à bloquer tous les scripts tiers de ses pages de connexion Entra. Ce n'est pas une dépréciation douce ou une approche progressive, c'est un arrêt brutal et immédiat qui va remodeler la manière dont les organisations interagissent avec la plateforme d'identité de Microsoft.
Pendant des années, les développeurs ont intégré tout ce qui existe, des outils d'analyse aux widgets de chat en direct, directement dans l'expérience de connexion Microsoft. Avec Entra ID (anciennement Azure Active Directory) servant de colonne vertébrale d'authentification pour des millions d'utilisateurs, ces scripts sont devenus omniprésents. Mais cela prend fin en octobre. La décision de Microsoft, bien que soudaine, est ancrée dans une intolérance croissante pour les risques de sécurité et de performance introduits par le code externe.
Pourquoi Microsoft bloque-t-il les scripts tiers ?
La raison derrière cette décision est double : sécurité et expérience utilisateur. Les scripts tiers sont un vecteur bien connu d'attaques sur la chaîne d'approvisionnement. Des acteurs malveillants ont historiquement compromis des bibliothèques JavaScript réputées pour injecter des enregistreurs de frappe, exfiltrer des identifiants ou détourner des sessions directement depuis la page de connexion. En éliminant tous les scripts externes, Microsoft ferme une surface d'attaque majeure.
Considérez les tristement célèbres attaques Magecart, où des attaquants injectaient de petits extraits de JavaScript dans les pages de paiement de commerce électronique pour voler les données de carte de crédit. Une technique similaire pourrait être utilisée pour capturer les identifiants Entra ID ou les jetons de session. Le modèle de sécurité zéro confiance exige que chaque composant du flux d'authentification soit vérifié et contrôlé, et un script tiers, par définition, ne répond pas à cette exigence.
La performance est un autre facteur critique. Selon des études internes, les scripts tiers peuvent gonfler la page de connexion de plusieurs centaines de kilo-octets, ajoutant une latence inutile. Sur des connexions mobiles lentes, cela peut faire la différence entre un utilisateur frustré et un utilisateur soucieux de la sécurité qui abandonne la tentative de connexion. Microsoft veut garantir une expérience de connexion rapide et fiable, sans être entravée par des dépendances externes.
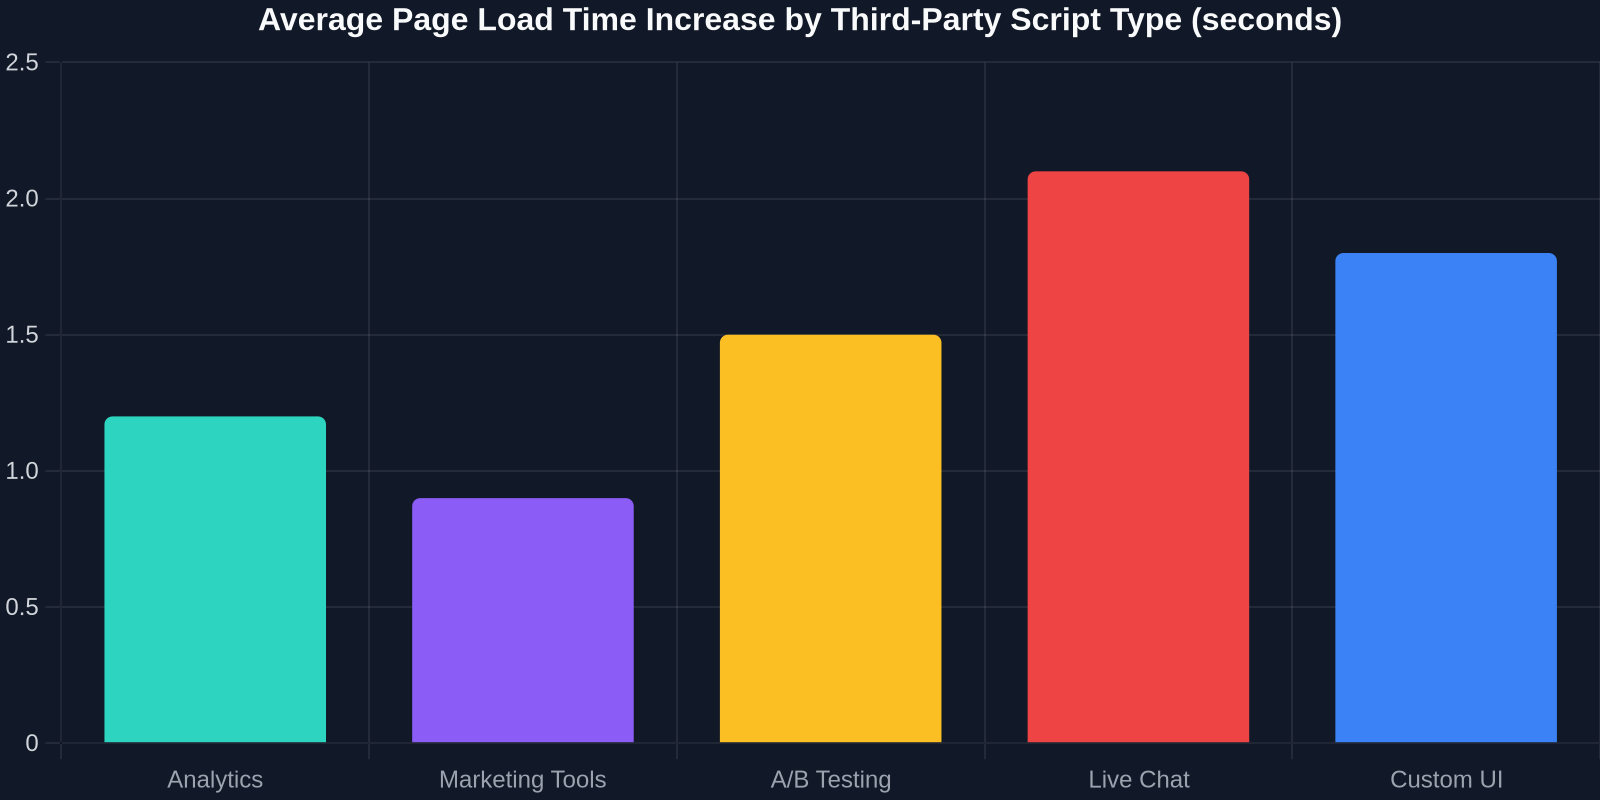
Le graphique ci-dessus illustre à quel point chaque catégorie de script contribue aux temps de chargement des pages. Les scripts d'analyse ajoutent souvent 1,2 seconde, tandis que les widgets de chat en direct peuvent faire gonfler ce temps à plus de 2 secondes. Lorsque chaque milliseconde compte, supprimer ces scripts est un gain de performance.
Ce que cela signifie pour les développeurs et les organisations
L'impact immédiat est que de nombreuses personnalisations cesseront de fonctionner. Si votre organisation a ajouté Google Tag Manager, Intercom, reCAPTCHA, ou tout autre script via les options de marque et de personnalisation d'Entra, ceux-ci cesseront de fonctionner. Microsoft accorde un délai jusqu'en octobre pour auditer vos configurations et vous adapter.
Les développeurs doivent se tourner vers des alternatives natives. L'accès conditionnel basé sur les risques de Microsoft peut remplacer CAPTCHA en évaluant les signaux de risque des utilisateurs. Les analyses de connexion peuvent être dérivées des journaux de connexion et d'audit d'Entra. Pour les éléments d'interface utilisateur dynamiques, vous pouvez recréer l'apparence en utilisant du CSS et HTML statiques, une tâche facilitée par des outils comme DivMagic qui vous permettent de copier directement toute interface Web.
"Cette décision oblige les développeurs à repenser le gonflement côté client qui s'est infiltré dans les flux d'authentification au fil des ans. C'est un signal d'alarme."
La voie à suivre : un paysage d'authentification plus propre et plus sûr
Microsoft a signalé que ce n'est que le début. Bien que le blocage initial s'applique aux pages de connexion Entra, il est probable que la politique s'étende à d'autres expériences de connexion Microsoft 365 (comme Outlook, Teams et SharePoint) à l'avenir. L'entreprise trace effectivement une ligne dans le sable : les pages d'authentification ne sont pas un lieu pour le code tiers.
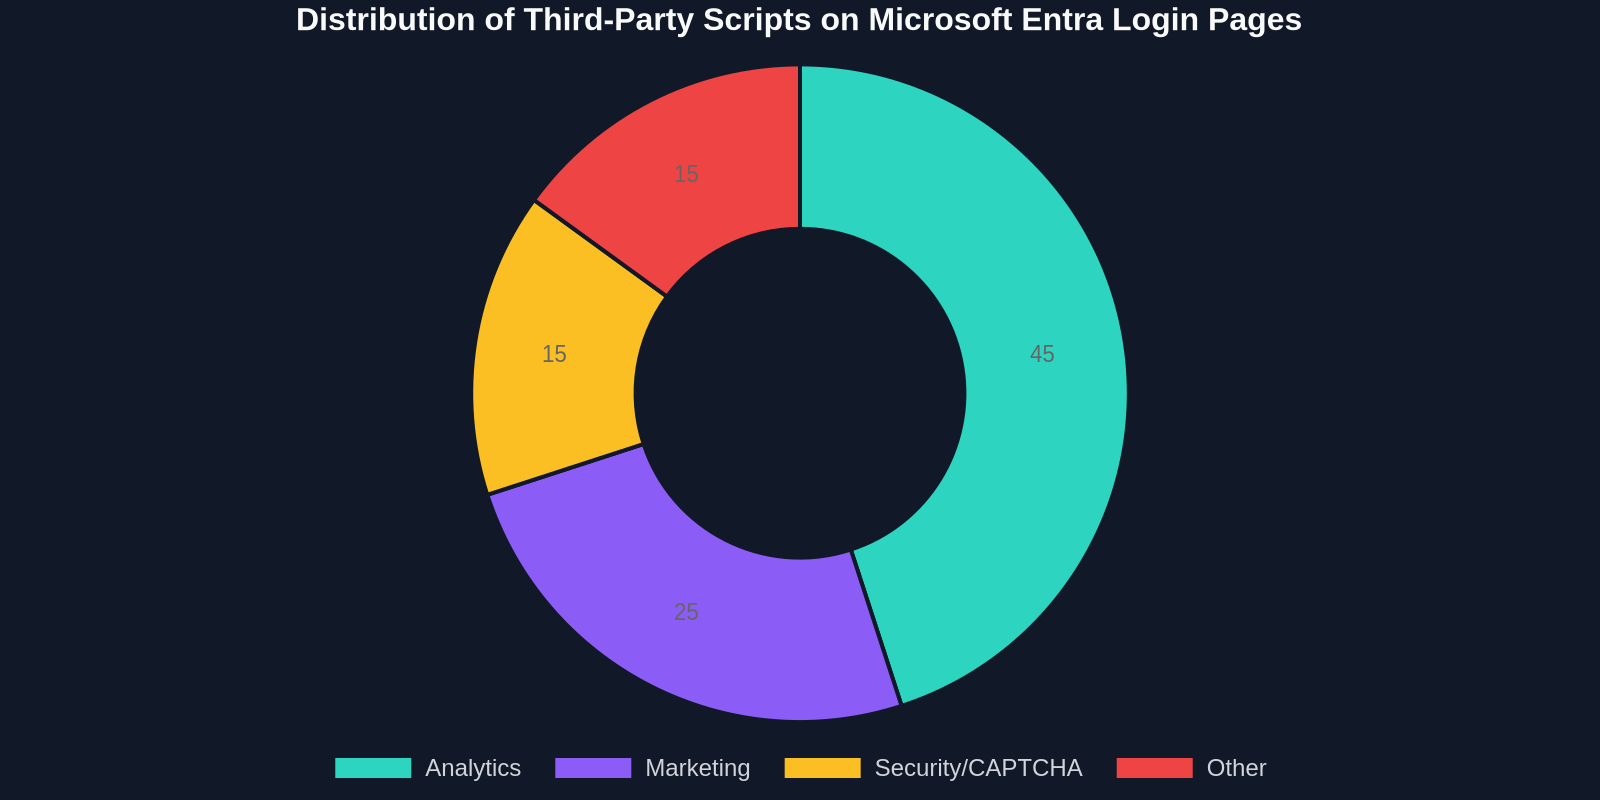
Le diagramme en anneau ci-dessus montre la répartition actuelle des types de scripts sur les pages de connexion Entra. Les scripts d'analyse dominent, suivis par les outils de marketing et les widgets de sécurité. À mesure qu'ils disparaissent, l'expérience de connexion deviendra plus propre et plus uniforme.
Pour les développeurs avant-gardistes, cela présente une opportunité d'adopter des schémas plus sécurisés et performants. L'authentification moderne devrait être invisible et sans friction. En supprimant les scripts superflus, Microsoft pousse l'industrie vers cet idéal.
Comment DivMagic vous aide à vous adapter à un avenir sans scripts
Un cas d'utilisation courant des scripts tiers sur les pages de connexion était de créer des interfaces visuellement attrayantes et personnalisées qui s'écartaient des modèles par défaut de Microsoft. Les développeurs injectaient du JavaScript pour réorganiser le HTML, ajouter des animations ou intégrer des composants riches. Avec la nouvelle restriction, vous êtes limité à ce que les paramètres de marque natifs d'Entra autorisent. Cependant, vous pouvez toujours obtenir un aspect personnalisé en capturant le design de n'importe quel site Web et en le traduisant en CSS/HTML statique qui fonctionne dans les contraintes d'Entra.
DivMagic, par exemple, vous permet d'inspecter et de copier n'importe quel élément d'interface utilisateur de n'importe quel site Web, y compris les styles exacts, l'espacement et les polices. Vous pouvez ensuite adapter ce code en une page de connexion personnalisée conforme et sans script. C'est un moyen puissant de préserver votre identité de marque sans enfreindre la nouvelle politique de Microsoft.
Conclusion
La décision de Microsoft de bloquer les scripts tiers sur les pages de connexion Entra est une décision audacieuse qui privilégie la sécurité et la performance par rapport à la commodité. Bien qu'elle puisse perturber les flux de travail établis, elle conduit finalement à un environnement d'authentification plus fiable pour tout le monde. Les développeurs qui agissent dès maintenant pour remplacer leurs dépendances de scripts par des capacités Entra natives, ou par une interface utilisateur statique bien conçue, seront en avance.
Préparez votre organisation, auditez vos personnalisations et adoptez un avenir plus propre et plus sûr. Le temps presse vers la mi-octobre.