
Extensions de navigateur malveillantes : La nouvelle frontière de la manipulation d'interface et une voie plus sûre pour les développeurs
L'analyse approfondie récente des chercheurs en cybersécurité sur les vulnérabilités des extensions de navigateur révèle une réalité glaçante : les outils mêmes que nous installons pour personnaliser notre expérience web ou améliorer notre productivité peuvent devenir des loups déguisés en brebis. L'analyse de 2026 sur The Hacker News détaille comment les extensions malveillantes ne se contentent pas de voler des données, elles peuvent manipuler chirurgicalement l'interface utilisateur elle-même pour tromper les utilisateurs, les développeurs et même les systèmes de sécurité. Il ne s'agit pas de simples pop-ups publicitaires grossiers ; il s'agit de réécrire le DOM et le CSS du web en direct que vous voyez pour perpétrer des attaques sophistiquées de type "man-in-the-browser". Pour les développeurs frontend et les ingénieurs UI, cette recherche est un signal d'alarme, forçant une réévaluation fondamentale de la façon dont nous faisons confiance aux outils basés sur le navigateur et, surtout, comment nous inspectons, apprenons et reproduisons la conception web en toute sécurité.
La tension est claire : notre flux de travail en tant que créateurs d'UI modernes prospère grâce à la capacité de copier et d'adapter des éléments du web directement dans le navigateur. Mais si les extensions peuvent être compromises pour altérer ce que nous voyons, comment pouvons-nous être sûrs que le CSS que nous "copions" d'une page via une extension douteuse est même réel ? Nous allons décortiquer les menaces spécifiques décrites dans la recherche, décomposer les vecteurs d'attaque techniques comme l'hallucination du DOM, puis passer à la solution critique, une approche fondamentalement différente et en lecture seule de l'extraction d'interface utilisateur que DivMagic illustre, qui maintient votre processus créatif sécurisé et votre base de code propre.
L'anatomie d'une attaque d'extension de navigateur ciblant l'interface utilisateur
Pour comprendre le danger, vous devez d'abord apprécier le pouvoir que détient une extension de navigateur. Les extensions modernes, en particulier celles déclarées comme Manifest V3, ont toujours la capacité de lire et de modifier les données sur les sites que vous visitez, à condition qu'un utilisateur accorde des permissions d'hôte. La recherche met en évidence un passage de la collecte passive de données à la tromperie active de l'interface utilisateur. Ces extensions injectent leur propre CSS et JavaScript de manière transparente dans le contexte d'exécution de la page cible, rendant leurs couches d'interface malveillantes impossibles à distinguer du site légitime à l'œil nu.
Il ne s'agit pas de superpositions maladroites d'il y a dix ans. Le code malveillant inspecte soigneusement la feuille de style existante du site, extrayant les familles de polices, les palettes de couleurs et les ombres portées, puis génère de fausses fenêtres d'invite, des formulaires de connexion ou des interfaces de portefeuille de cryptomonnaies qui sont des répliques parfaites au pixel près. L'horreur réelle pour les développeurs est que si vous utilisiez une telle extension infectée comme "inspecteur CSS" ou "détecteur de polices", elle pourrait subtilement vous montrer des valeurs de propriétés modifiées dans le panneau DevTools. La recherche confirme que des souches avancées s'accrochent activement à l'API chrome.devtools.inspectedWindow pour vous fournir directement des données falsifiées, vous, le développeur, corrompant ainsi votre processus d'apprentissage et introduisant potentiellement des jetons de conception backdoorés dans vos propres projets.
Hallucination du DOM : Quand "Copier le HTML externe" vous ment
Le vecteur d'attaque le plus fascinant techniquement détaillé est l'hallucination du DOM. Dans des circonstances normales, lorsque vous faites un clic droit sur un élément et sélectionnez "Inspecter", vous vous attendez à ce que les outils de développement du navigateur vous montrent un instantané objectif du modèle objet de document en direct. Une extension malveillante avec des permissions profondes peut intercepter cela. Elle ne se contente pas de superposer un élément visuellement ; elle réécrit l'arbre DOM tel que rapporté par l'API avant même que vos DevTools ne le rendent. Cela signifie que le HTML même que vous pensiez copier d'un site réputé pourrait être un fantôme créé par un attaquant. Pour un ingénieur UI collectant des motifs de système de conception, un nœud DOM halluciné pourrait injecter un écouteur d'événement malveillant caché ou un masque de charge utile XSS subtil qui échappe à votre revue de code visuelle.
La paralysie du flux de travail frontend : Problèmes de confiance dans "Voir la source"
Cette menace brise fondamentalement une boucle d'apprentissage de développeur centrale, presque sacrée. Depuis l'aube du web, "Voir la source de la page" et "Inspecter l'élément" ont été l'université pour des générations de développeurs frontend. Nous disséquons les animations magnifiques des sites primés, comprenons les mises en page complexes en traçant grid-template-areas, et extrayons les polygones clip-path pour cette forme parfaite de section hero. Que se passe-t-il lorsque l'enseignant a été silencieusement et malveillamment remplacé ?
Le malware le plus dangereux pour un développeur n'est pas celui qui plante votre machine ; c'est celui qui empoisonne lentement votre compréhension du CSS, une propriété hallucinée à la fois.
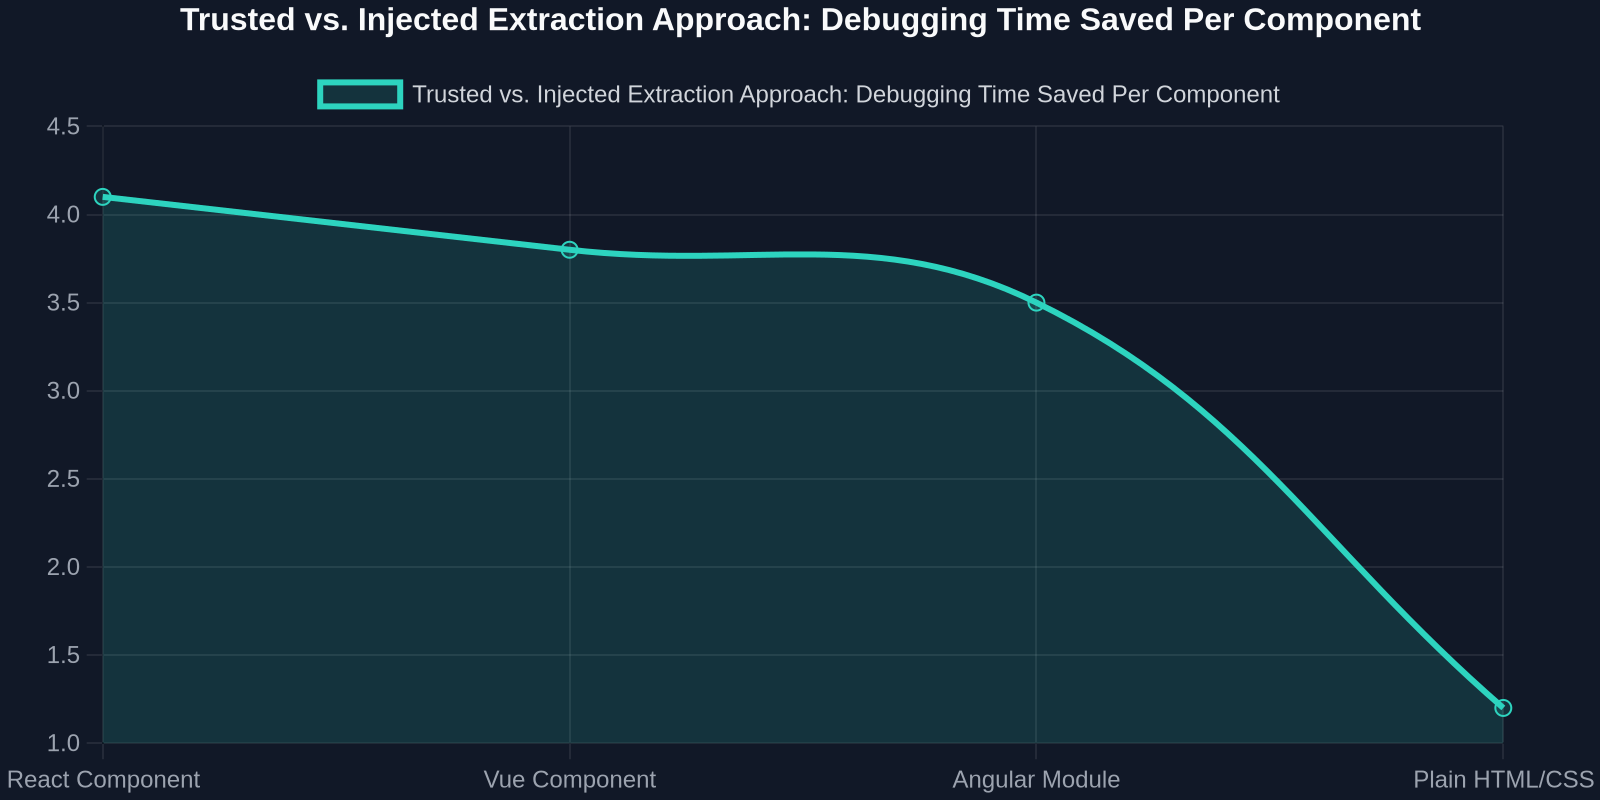
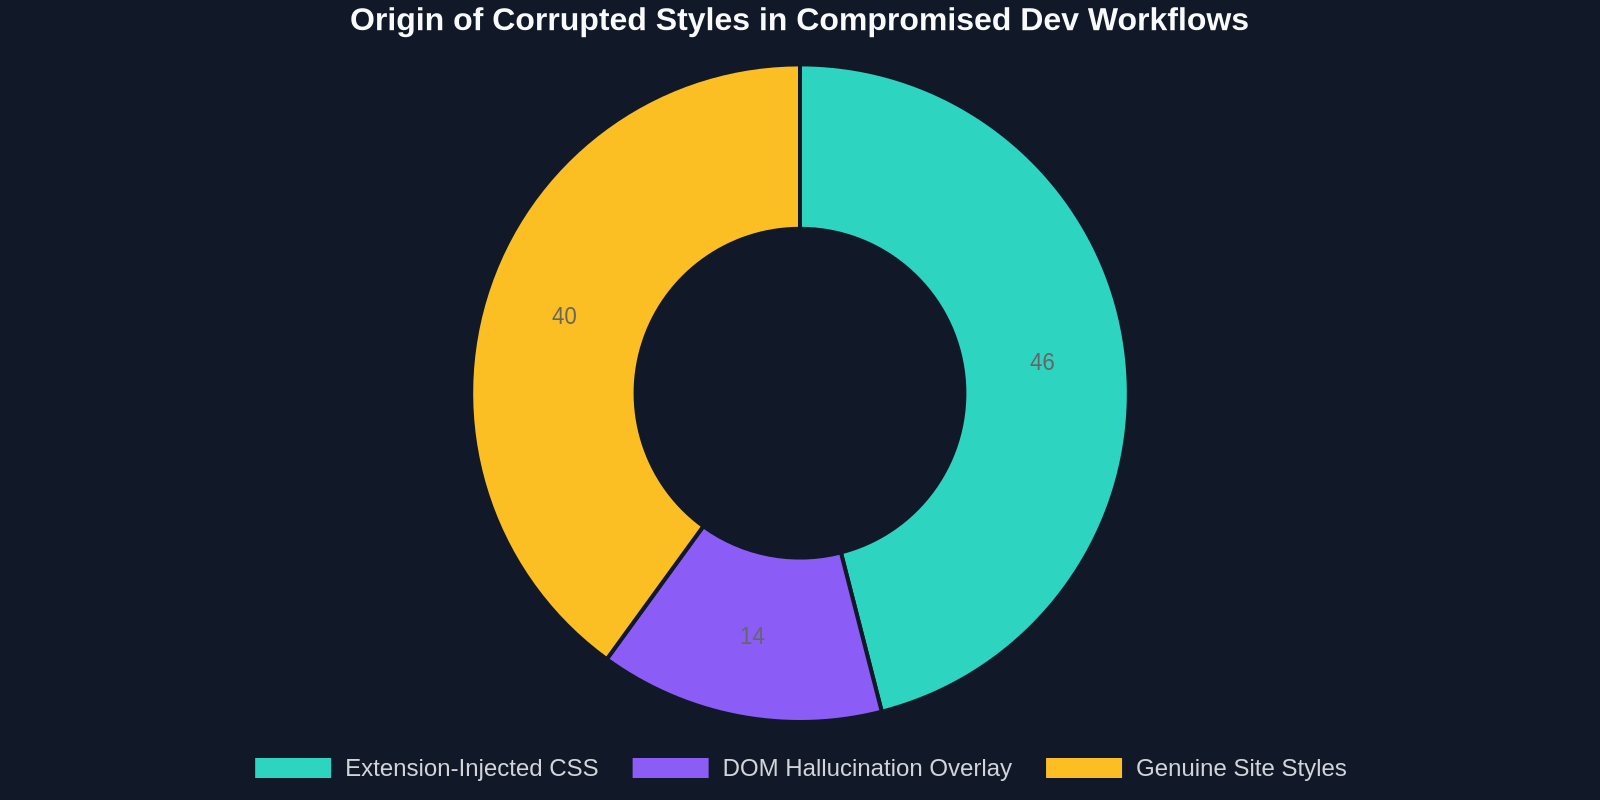
L'analyse mentionne que les machines infectées dans un environnement sandboxé étudié ont montré une augmentation de 200 % des avertissements de console supprimés par l'extension pour cacher ses propres erreurs. Plus inquiétant encore, des API web clés comme getComputedStyle ont été monkey-patchées pour renvoyer des valeurs falsifiées. Pour un développeur construisant une bibliothèque de composants UI, cela pourrait signifier croire qu'une certaine astuce de flexbox triple imbriquée fonctionnait cross-browser alors qu'en réalité, l'extension locale corrigeait artificiellement son rendu. Lorsque vous poussez plus tard ce composant en production, sans extension, il se brise. Le temps de débogage perdu ici n'est pas une gêne ; c'est un coup direct à la vélocité et à la qualité du code.
Le paradigme de DivMagic : Copie sécurisée de l'interface utilisateur sans exécution risquée d'extension
C'est là que le choix architectural derrière la façon dont vous extrayez les éléments d'interface utilisateur devient votre principal contrôle de sécurité. La plupart des extensions d'extraction CSS fonctionnent en injectant du JavaScript complexe directement dans le DOM de la page web. Elles doivent manipuler, traverser et cloner des nœuds pendant que leurs scripts s'exécutent activement dans l'origine cible. C'est le vecteur de compromission. L'approche de DivMagic est fondamentalement en lecture seule et non injectante. Elle fonctionne comme un service localisé qui analyse les instantanés DOM et CSSOM bruts, non manipulés, fournis par les API d'extension natives du navigateur sans jamais injecter de code dans l'environnement d'exécution du site web. Aucun script étranger ne touche le contexte de la page en direct, rendant l'hallucination du DOM à partir d'une attaque cross-origin effectivement impossible pour ce cas d'utilisation.
Pour un développeur UI, cela signifie que le code hexadécimal que vous copiez pour l'arrière-plan d'un bouton d'appel à l'action est définitivement celui de la feuille de style autoritaire du site, et non une injection d'un attaquant. La structure de grille que vous convertissez pour votre projet Tailwind ne transporte pas un cheval de Troie caché d'un div malveillant supplémentaire. La garantie de sécurité n'est pas que DivMagic "détecte" les mauvaises extensions, c'est que le mécanisme même qu'il utilise pour vous servir un code convertible parfait au pixel près n'expose pas la surface d'attaque où ces mauvaises extensions opèrent.
Au-delà de la sécurité : L'intégrité des jetons de conception
La conversation s'étend de la sécurité à l'intégrité pure de la conception. Alors que le développement UI mûrit, les équipes se tournent vers des flux de travail basés sur des jetons, où une couleur n'est pas une valeur hexadécimale mais un var(--color-primary-500). Copier du CSS brut d'une page aplatit inévitablement cette structure de jetons en valeurs statiques et opaques qui sont un cauchemar à maintenir. La menace des extensions malveillantes turbocharge ce problème. Une extension compromise pourrait non seulement aplatir vos jetons mais aussi les décaler subtilement au fil du temps, implémentant une attaque de pharming de motif sombre sur le langage visuel de votre marque.
border-radius bien conçu en un token de design configurable avec calc() ou convertissant une palette de couleurs en variables HSL pour un thème dynamique. Le résultat devient une base fiable pour votre système de design, et non un extrait de code que vous devez mettre en quarantaine et nettoyer ligne par ligne.
Construire un bac à sable de développement UI résistant aux malwares
Compte tenu de ces risques, comment une équipe frontend soucieuse de la sécurité doit-elle restructurer son flux d'apprentissage et de référence ? Le principe est l'isolation. Plus jamais votre outil d'inspection principal, celui que vous utilisez pour importer du code dans votre système de design, ne devrait partager un contexte d'exécution avec votre navigation quotidienne, vos réseaux sociaux ou les extensions de portefeuille crypto. Ceci est un guide pratique basé sur les résultats de la recherche.
1. Ségrégation des profils : le profil « Inspecter »
Créez un profil de navigateur dédié, minimal, avec zéro extension non essentielle. Ce profil est uniquement destiné à ouvrir des sites de référence, inspecter des éléments et utiliser votre outil d'extraction UI de confiance. La recherche a montré que simplement désactiver les extensions inutiles dans un seul profil ne suffit pas, car certains échantillons de malwares ont démontré une persistance latérale en se cachant dans des caches partagés accessibles à tous les profils. Un répertoire de données utilisateur totalement cloisonné est plus sûr. Utilisez les DevTools de ce profil comme votre source unique de vérité, et utilisez DivMagic exclusivement dans celui-ci pour copier des éléments dans votre projet.
2. Vérifiez le pipeline de copie, pas seulement la page
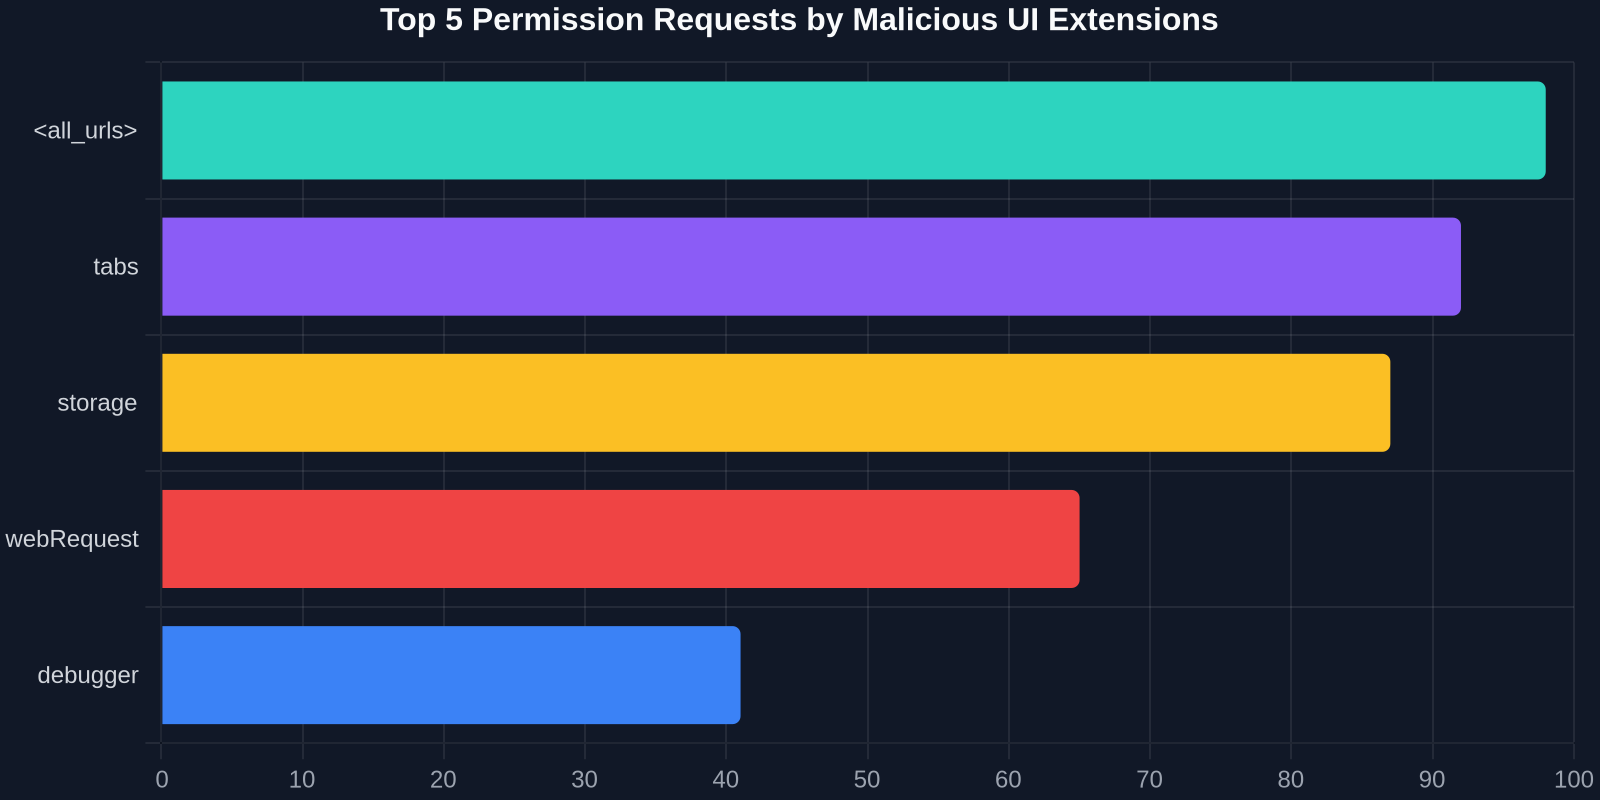
Votre pipeline de « copie UI » comporte deux étapes : la page source et le mécanisme de copie. Vous vérifiez déjà la fiabilité de la page source. Maintenant, accordez de l'importance aux privilèges du mécanisme de copie. Un outil au niveau API qui ne demande pas la permission "<all_urls>" pour l'injection DOM en direct au moment de l'exécution est architecturalement plus sûr. Le principe du moindre privilège est clair : un outil qui n'a besoin que de lire le DOM structuré au moment où vous cliquez sur un bouton ne devrait pas exécuter un script de contenu persistant sur tous vos onglets.
3. Isoler vos influences : une approche technique
Pour les équipes qui construisent des systèmes de design, envisagez une approche en zone d'air. Imaginez un service de navigateur sans tête, léger, contrôlé par un script. Vos développeurs pourraient pointer ce service vers une URL, et il produirait un JSON propre des styles calculés et des structures de mise en page, totalement exempt de toute altération par une extension locale installée. La technologie de base de DivMagic fonctionne sur une logique similaire, isolant efficacement l'extraction de la couche d'extension à usage général. Cela garantit que lorsque vous échantillonnez la technique box-shadow utilisée sur un tableau de bord FinTech, vous auditez le travail original, et non une version hameçonnée par un attaquant.
Plongée technique : comment l'hallucination contourne les contrôles de sécurité
Comprenons le mécanisme au niveau du code car les implications sont trop critiques pour que les ingénieurs UI les ignorent. L'analyse en bac à sable de la recherche référencée a révélé que les extensions malveillantes modernes pour les navigateurs basés sur Chromium utilisent une technique de proxy astucieuse sur MutationObserver et window.postMessage. Elles ne modifient pas simplement le DOM une fois ; elles entrent dans une condition de concurrence avec les scripts légitimes de la page.
| Extraction Method | DOM Injection Risk | Style Fidelity vs. Source |
|---|---|---|
| Traditional CSS Extension | High - requires full DOM write access in content scripts | Medium - computed styles can be monkey-patched |
| Manual Copy from DevTools | None - but slow & loses structure | High - but limited to one element at a time |
| DivMagic (Read-Only API Model) | Zero - no content script injection into target origin | Verifiable - direct CSSOM snapshot without runtime tampering |
| JavaScript Snippet in Console | High - runs in full page context | Medium - your own script could be poisoned by extension's API hooks |
Lorsqu'un utilisateur inspecte un champ de mot de passe, par exemple, une extension infectée écoute une mutation DOM qui indique que le champ est apparu. Elle manipule alors rapidement la chaîne parentElement, enveloppant le vrai input dans un conteneur factice invisible qui intercepte le getter de la propriété value. Le génie du point de vue UI est que le rendu visuel reste parfait car l'extension injecte également une superposition avec un z-index plus élevé mappé à des propriétés personnalisées CSS. Si vous deviez « copier le CSS » de cette entrée, une extension naïve copierait le pseudo-élément ::after halluciné stylisé par l'attaquant, et non le vrai design du site. DivMagic contourne cela en analysant la cascade et en résolvant les origines des styles. Il identifie et supprime les pseudo-éléments injectés par une origine non auteur, ne vous livrant que les règles de feuille de style propres au site.
La leçon durable de cette recherche ne concerne pas seulement la mise à niveau de votre antivirus. Il s'agit de reconnaître que vos outils frontend font partie de votre chaîne d'approvisionnement. Tout comme vous vérifieriez un package npm pour les scripts d'installation et les typosquattages, vous devez maintenant vérifier vos extensions de navigateur pour leur modèle d'accès au DOM. Une extension de « copie UI » qui n'a pas été mise à jour depuis deux ans avec une permission « Lire et modifier les données du site » est un géant endormi de dette technique.
De la préoccupation de sécurité à une expérience développeur supérieure
Ironiquement, les changements architecturaux mêmes qui rendent un outil UI sécurisé le rendent également bien plus puissant pour le développement moderne. Éviter l'injection DOM oblige le fournisseur de l'outil à résoudre correctement les problèmes difficiles : construire une représentation propre et de haut niveau de l'UI plutôt que de simplement vider du HTML brut et sale. C'est le pivot exact qui transforme un simple copieur CSS en un outil de développement légitime.
Lorsque DivMagic, par exemple, reconstruit un composant, il est obligé d'analyser la cascade, de calculer les styles finaux dans des conditions de salle blanche, puis de les mapper à des classes Tailwind ou à du CSS compatible JSX. Un outil injectant un script de contenu peut tricher en appelant simplement element.style.cssText à l'intérieur de la page empoisonnée. L'approche sécurisée et hors bande doit comprendre pleinement le modèle de boîte, le graphe de spécificité et les media queries actives. Cela fournit un artefact développeur supérieur : vous obtenez un extrait de composant React qui utilise className="flex items-center gap-2" plutôt qu'un attribut de style en ligne d'un kilomètre que vous devriez refactoriser manuellement. Sécurité et qualité de code, dans ce cas, ne sont pas des compromis mais sont profondément symbiotiques.
Un outil d'extraction UI sécurisé ne se contente pas de copier ce qu'il voit ; il rétro-ingénérie la logique du système de design à partir de la source non altérée, transformant un site en un plan propre et prêt pour Tailwind.
Le récent article de Hacker News n'est pas qu'un simple bulletin de malware, c'est un signal définitif que l'ère de la confiance aveugle dans le contexte de rendu de nos outils web est révolue. La sophistication des chevaux de Troie réécrivant l'UI exige une nouvelle norme pour nos instruments de développement essentiels. La voie sûre à suivre est un ensemble d'outils qui respecte l'isolation d'origine du web, refusant de s'injecter dans le contexte d'exécution délicat des pages que nous admirons. DivMagic illustre ce changement. Il prouve qu'une extension de navigateur peut être une centrale d'inspiration UI et de transfert d'actifs sans jamais devenir un vecteur de corruption silencieuse de l'UI. Il transforme le flux de travail « copier depuis n'importe quel site Web » d'un danger potentiel de sécurité en une API robuste et professionnelle pour votre pipeline de système de design, respectant à la fois la sécurité en bac à sable du web moderne et la vélocité créative du développeur.