
Comment Dev Machine Guard de StepSecurity automatise l'inventaire des extensions de navigateur pour sécuriser les postes de travail des développeurs à grande échelle
Les extensions de navigateur sont devenues des outils indispensables pour les développeurs frontend, les designers et les ingénieurs QA. Des sélecteurs de couleurs et vérificateurs d'accessibilité aux outils de développement React en passant par la capacité de DivMagic à copier n'importe quelle interface utilisateur depuis n'importe quel site web , ces extensions boostent la productivité. Cependant, chaque extension installée représente également un vecteur d'attaque potentiel, ayant accès à des structures DOM sensibles, aux données du presse-papiers, aux cookies d'authentification et même aux systèmes de fichiers locaux. Pour les machines des développeurs qui manipulent régulièrement du code source propriétaire, des identifiants de production et des API internes, une extension de navigateur compromise peut dégénérer en incident de sécurité catastrophique.
StepSecurity, un leader de la sécurité des postes de travail des développeurs, a récemment annoncé que son Dev Machine Guard effectue désormais l'inventaire des extensions de navigateur sur toutes les machines de développement gérées. Cette fonctionnalité apporte une visibilité tant attendue sur le paysage des extensions, remplaçant les audits manuels par une évaluation continue et automatisée des risques. Dans cet article, nous analyserons pourquoi cela est important, comment fonctionne cet inventaire et ce que cela signifie pour les équipes qui dépendent fortement des workflows basés sur le navigateur, en particulier lors de la création ou du débogage d'interfaces utilisateur.
Le paysage de la menace cachée des extensions de navigateur
Les extensions de navigateur bénéficient par défaut d'autorisations étendues. Même un vérificateur de contraste de couleurs apparemment inoffensif peut demander l'accès à tout le contenu d'un site web, tandis qu'une extension React DevTools nécessite la capacité de lire et de modifier les arbres DOM. Entre les mains d'un acteur malveillant, ces capacités deviennent de puissants canaux d'exfiltration.
Les extensions opèrent à l'intérieur de la zone de confiance du navigateur. Elles peuvent contourner les politiques de sécurité de contenu, intercepter les requêtes HTTP et collecter silencieusement des jetons d'authentification, souvent sans déclencher les outils antivirus ou de détection des points de terminaison.
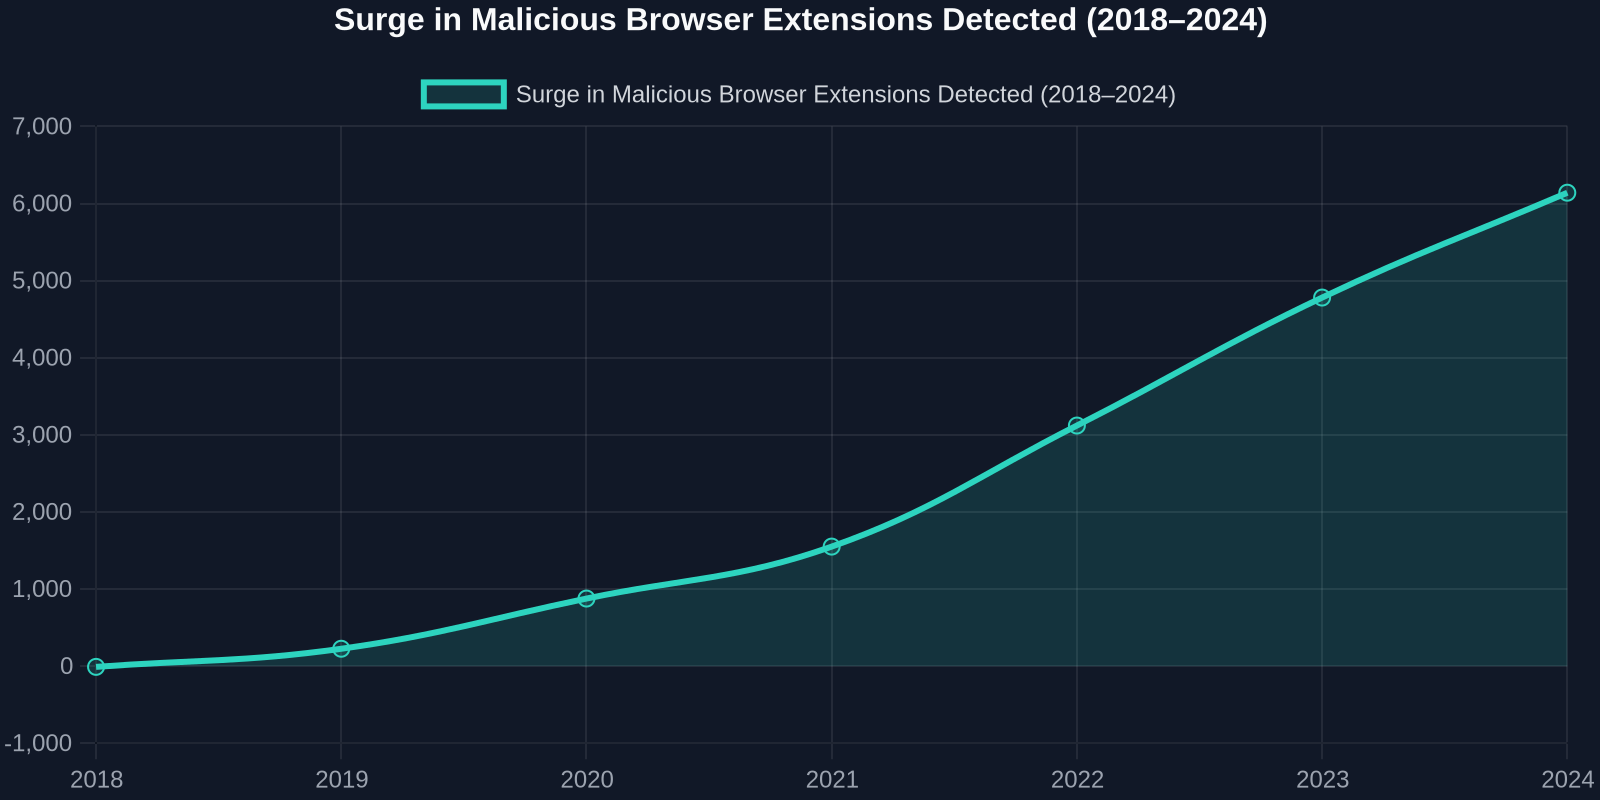
Les chercheurs en sécurité ont documenté une augmentation constante à la fois des extensions intentionnellement malveillantes et des extensions légitimes compromises via des attaques sur la chaîne d'approvisionnement. Une analyse de 2023 a identifié plus de 1,3 million d'utilisateurs affectés par des extensions qui volaient des identifiants, enregistraient les frappes clavier ou injectaient des publicités indésirables dans les pages web. Les machines des développeurs, avec leur accès privilégié aux dépôts Git internes, aux pipelines CI/CD et aux consoles cloud, sont des cibles de choix.
Pourquoi les machines des développeurs sont le nouveau champ de bataille
Les attaquants déplacent de plus en plus leur attention de l'infrastructure de production vers les points de terminaison bien moins protégés : les ordinateurs portables des développeurs. Une seule extension compromise sur le navigateur d'un développeur peut divulguer des variables d'environnement, des clés API stockées dans le stockage local des outils de développement, ou des extraits de code source entiers copiés dans le presse-papiers. Selon le rapport 2024 sur l'état de la DevSecOps, 41% des violations de sécurité réussies provenaient du poste de travail d'un développeur, les attaques basées sur le navigateur représentant une part en croissance rapide.
"Sans un inventaire automatisé, vous avancez à l'aveugle dans un monde où une seule extension peut exfiltrer du code source, accéder à votre environnement de staging ou faire un pivot vers des services internes."
La supervision manuelle ne peut tout simplement pas suivre le rythme. Les développeurs installent et suppriment fréquemment des extensions pour des tâches spécifiques, testent des extensions non vérifiées lors du débogage local, ou maintiennent des ensembles d'extensions différents dans Chrome, Edge, Firefox et Brave. Un responsable de la conformité ou une équipe de sécurité qui s'appuie sur des enquêtes périodiques ne capture jamais l'image complète et en temps réel.
Comment Dev Machine Guard de StepSecurity inventorie les extensions
Dev Machine Guard de StepSecurity se déploie sous forme d'agent léger sur les postes de travail macOS, Windows et Linux. Avec sa dernière mise à jour, l'agent énumère désormais chaque extension de navigateur installée sur tous les navigateurs basés sur Chromium (Chrome, Edge, Brave, Opera, Arc) et Firefox. Il extrait l'ID de l'extension, son nom, sa version, les autorisations demandées et les informations du développeur, puis compare ces métadonnées à plusieurs flux de renseignement sur les menaces.
Découverte et classification en temps réel
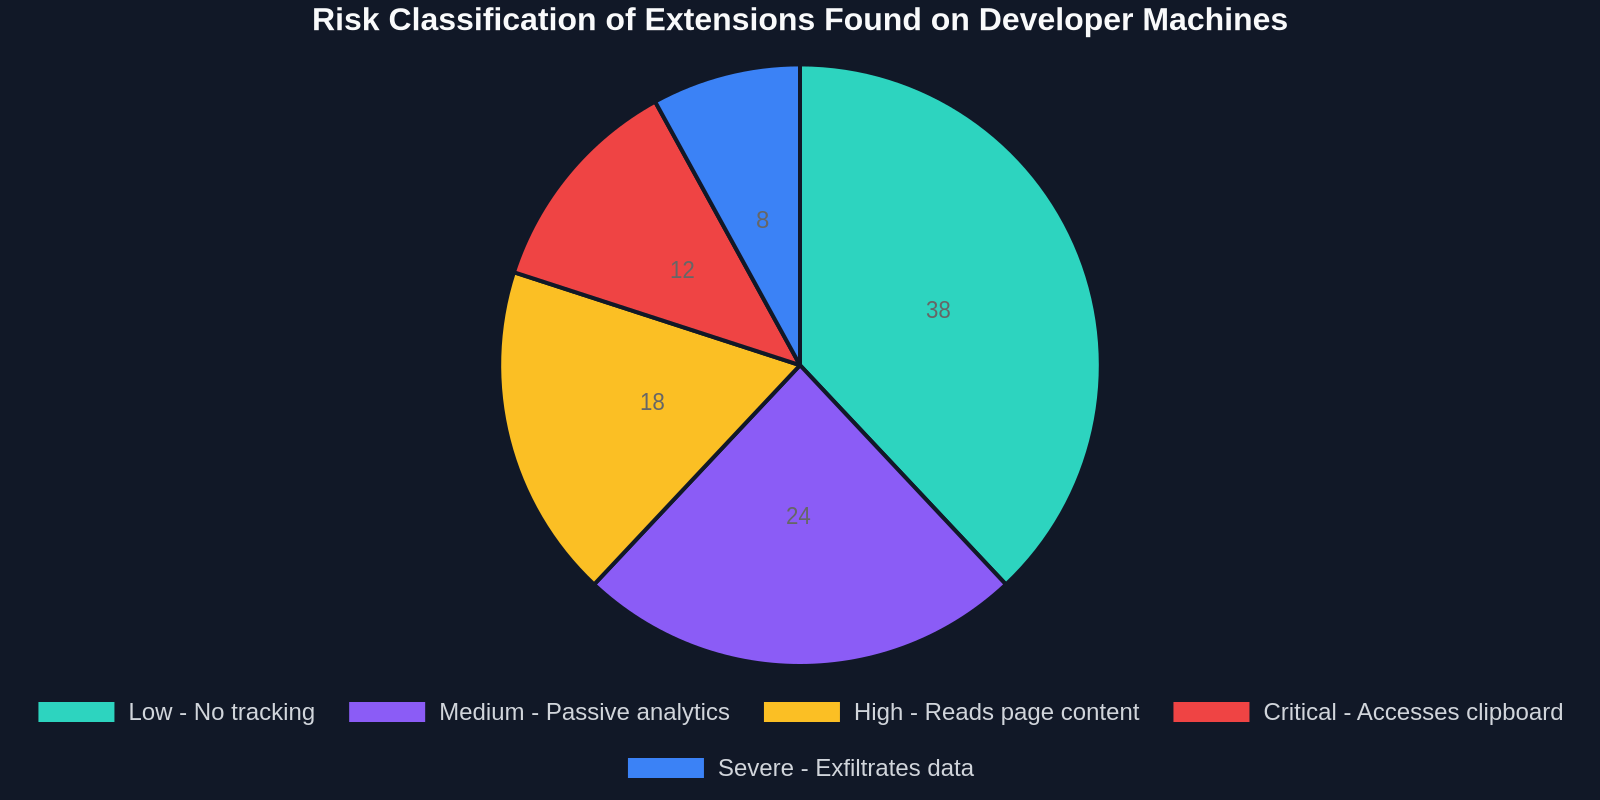
Contrairement aux scripts périodiques qui ne capturent qu'un instantané à un moment donné, Dev Machine Guard surveille en continu le répertoire des extensions du navigateur. Dès qu'une nouvelle extension apparaît, qu'elle soit installée depuis la boutique officielle, chargée latéralement en mode développeur, ou poussée par une politique d'entreprise, l'agent l'enregistre, classifie son niveau de risque et, si configuré, la bloque automatiquement.
Même les extensions installées via Charger l'extension non empaquetée en mode développeur sont capturées. Ceci est critique car de nombreux développeurs testent des extensions non publiées localement, souvent avec des autorisations complètes, et oublient de les supprimer par la suite.
Le moteur de classification des risques utilise un modèle propriétaire qui prend en compte plusieurs facteurs :
- Présence de l'extension sur des listes de mauvais acteurs connus (par ex., Google Safe Browsing, CRXcavator)
- Autorisations qui dépassent ce qui est typique pour la fonctionnalité déclarée de l'extension
- Réputation du développeur et fréquence des mises à jour
- Âge de l'extension et nombre d'avis sur le Chrome Web Store
- Exécution de JavaScript obscurci ou de schémas de communication C2 connus
Tableau de bord unifié et moteur de règles
Toutes les extensions inventoriées apparaissent dans un tableau de bord centralisé, où les équipes de sécurité peuvent rechercher, filtrer par niveau de risque et explorer les détails de chaque extension. Le tableau de bord révèle également des anomalies, comme une extension installée par un développeur dans une région qui apparaît soudainement sur des machines d'un autre continent, souvent un signe de bourrage d'identifiants ou de prise de contrôle de compte.
Les administrateurs définissent des politiques qui dictent ce qui se produit lorsqu'une extension à haut risque est détectée. Les options vont de l'envoi d'une alerte Slack et de l'ouverture d'un ticket Jira à la suppression forcée de l'extension et à la révocation temporaire de l'accès VPN du développeur jusqu'à ce que le problème soit résolu.
Comparaison des audits manuels à l'inventaire automatisé
Avant l'existence d'outils spécialisés comme Dev Machine Guard, la plupart des organisations s'appuyaient sur des feuilles de calcul manuelles, des questionnaires périodiques ou des solutions de gestion des points de terminaison qui manquaient de connaissances spécifiques au navigateur. Le tableau ci-dessous met en évidence la différence :
Scénarios réels de prévention des violations
Pour comprendre l'impact, considérons trois situations où un inventaire automatisé des extensions aurait stoppé une violation :
1. Le sélecteur de couleurs qui a volé des clés API
Une extension de sélecteur de couleurs largement utilisée, avec plus de 500 000 installations, a été silencieusement mise à jour pour récupérer toute chaîne correspondant à un modèle de clé API dans le DOM et la transmettre à un serveur distant. Les développeurs testant des passerelles de paiement ou des intégrations cloud ont vu leurs clés Stripe et AWS exfiltrées. Dev Machine Guard aurait immédiatement signalé le changement d'autorisation et le script d'arrière-plan nouvellement obscurci.
2. L'extension chargée latéralement par l'ancien employé
Après le départ d'un contractuel, une enquête a révélé qu'il avait chargé latéralement une extension personnalisée qui transmettait chaque URL visitée et chaque soumission de formulaire à un serveur personnel pendant des mois. Comme elle n'avait jamais été publiée sur le store, les outils de sécurité traditionnels ne l'ont pas détectée. Le moniteur de répertoire local de Dev Machine Guard aurait détecté la présence d'une extension non empaquetée en quelques minutes.
3. L'outil Dev Rel compromis
Une extension utilisée par les développeurs pour démontrer des API a été compromise via des identifiants volés d'un mainteneur. La version empoisonnée a capturé des cookies et des tokens GitHub. La détection d'anomalies du moteur de risque aurait alerté sur le changement soudain du hash de l'extension et les schémas de trafic sortant inhabituels.
Dans les trois cas, les extensions ont fonctionné pendant des semaines avant d'être découvertes. L'inventaire automatisé réduit le temps de présence de semaines à secondes.
L'expérience développeur rencontre la sécurité : une approche équilibrée
Une crainte courante est qu'un outillage de sécurité trop strict ralentisse les développeurs ou bloque des outils légitimes. StepSecurity a conçu Dev Machine Guard pour être non intrusif. L'agent s'exécute silencieusement en arrière-plan, consommant moins de 1% du CPU, et ne bloque les extensions que lorsqu'il est explicitement configuré pour le faire. Les développeurs peuvent toujours installer toute extension dont ils ont besoin pour le débogage ou les tests ; l'objectif est la visibilité et la sensibilisation aux risques, pas une interdiction générale.
De plus, l'inventaire aide en fait les développeurs à maintenir un navigateur plus propre et plus rapide. Le tableau de bord offre une vue personnalisée de ses propres extensions, montrant lesquelles n'ont pas été utilisées depuis des mois et lesquelles présentent des vulnérabilités connues. Cela devient un outil d'hygiène en libre-service, un peu comme un scanner de dépendances pour les paquets npm.
Pourquoi cela importe pour les développeurs UI et les utilisateurs avancés
En tant qu'entreprise qui construit DivMagic, l'extension de navigateur qui vous permet de copier n'importe quelle UI depuis n'importe quel site web, nous vivons dans l'écosystème des extensions chaque jour. Nous savons de première main comment les extensions doivent être soigneusement conçues pour respecter les données des utilisateurs tout en offrant des fonctionnalités puissantes. Lorsque vous utilisez DivMagic pour cloner un composant React ou une mise en page Tailwind, vous avez confiance que notre extension n'accède qu'aux nœuds DOM spécifiques que vous sélectionnez et rien de plus.
« Les développeurs qui utilisent des extensions liées à l'UI devraient insister sur la visibilité de l'inventaire. On ne peut pas protéger ce que l'on ne voit pas, et une seule extension compromise peut fuiter chaque pixel et chaque ligne de code que vous avez jamais inspectés. »
La leçon plus large est que tout outil qui interagit avec le DOM ou les requêtes réseau, que ce soit un extracteur CSS, un proxy de débogage ou un gestionnaire de presse-papiers, doit être audité. L'innovation de StepSecurity normalise cette piste d'audit sur l'ensemble du parc de machines des développeurs, en faisant une partie standard des pipelines DevSecOps.
Intégrer l'inventaire des extensions dans les portes de sécurité CI/CD
Les organisations progressistes commencent à traiter la posture du poste de travail du développeur comme une vérification au moment de la construction. Dev Machine Guard expose une API riche qui peut être interrogée lors de l'exécution du pipeline CI/CD. Par exemple, un workflow GitHub Actions peut appeler l'API pour vérifier que les extensions de navigateur du développeur qui a commité étaient toutes dans la catégorie « risque faible » au moment du commit. Si une extension avait un score de risque élevé, le pipeline peut bloquer la construction ou exiger une révision supplémentaire.
Cette approche déplace la sécurité vers la gauche au point le plus précoce possible : les frappes du développeur. Combinée avec des outils de revue de code et des scanners de dépendances, l'inventaire des extensions de navigateur devient une couche de défense supplémentaire contre les attaques de la chaîne d'approvisionnement qui exploitent le côté humain de la création de logiciels.
Se préparer pour la prochaine ère de la sécurité des extensions
À l'avenir, attendez-vous à ce que les régulateurs incluent les extensions de navigateur dans les cadres de conformité. Déjà, les audits SOC 2 et ISO 27001 demandent de plus en plus un inventaire des logiciels des postes de travail, et les auditeurs commencent à s'enquérir spécifiquement des modules complémentaires du navigateur. Le RGPD exige que l'accès aux données personnelles soit journalisé, et si l'extension d'un développeur capture involontairement des données personnelles depuis une base de données de staging affichée dans le navigateur, cela constitue une activité de traitement de données qui doit être documentée.
La décision de StepSecurity d'inventorier les extensions n'est pas seulement une fonctionnalité ; c'est une reconnaissance que le navigateur est devenu l'environnement de développement principal pour toute une génération d'ingénieurs. Protéger cet environnement avec la même rigueur appliquée aux serveurs et aux comptes cloud était attendu depuis longtemps.
Réflexions finales
L'annonce que Dev Machine Guard inventorie désormais les extensions de navigateur marque une étape significative vers la maturation de la sécurité des postes de travail des développeurs. Pour les équipes qui livrent des applications web, qu'il s'agisse de SPA, de backends mobiles ou de plateformes SaaS, ignorer la surface des extensions de navigateur revient à laisser une porte dérobée entrouverte. La combinaison de la découverte automatisée, de la notation des risques et de l'application des politiques transforme ce qui était autrefois un angle mort en un actif transparent et gérable.
Chez DivMagic, nous croyons qu'un bon développement UI repose sur la confiance, la confiance en vos outils, la confiance en votre environnement, et la confiance dans le code que vous intégrez à vos projets. En gardant votre inventaire d'extensions de navigateur propre et surveillé, vous protégez non seulement votre propre travail mais aussi les utilisateurs qui interagiront avec les interfaces que vous construisez. Explorez Dev Machine Guard de StepSecurity pour voir comment un inventaire automatisé peut améliorer la posture de sécurité de votre équipe, et ne perdez jamais de vue les permissions que vous accordez aux extensions qui côtoient vos outils quotidiens les plus précieux.