
Surcharge d'extensions de navigateur : pourquoi les modules complémentaires dormants sont une crise de sécurité croissante
Nous traitons les extensions de navigateur comme un tiroir à bazar. Un jour, ce sont des boosters de productivité indispensables qui capturent instantanément l'inspiration UI, le lendemain, ce sont des bloatwares oubliés, silencieux au-dessus de la barre d'adresse. Mais contrairement à un tiroir de cuisine poussiéreux, une extension non entretenue ne prend pas seulement de la place. Elle a un accès en lecture et écriture à votre Document Object Model, à votre presse-papiers et souvent à votre historique de navigation. Lorsque vous ignorez cette icône négligée pendant des mois, vous ne faites pas que du désordre ; vous laissez une porte dérobée authentifiée ouverte dans chaque onglet que vous visitez.
Le flux de travail du développeur web moderne dépend d'outils spécialisés, React DevTools, sélecteurs de couleurs, copieurs CSS et assistants IA, mais cette même dépendance crée une surface d'attaque massive. Alors que le marché est inondé d'extensions copieuses légères promettant de "sur-alimenter" votre flux de travail UI, une vérité difficile émerge : plus d'extensions ne signifient pas plus de puissance. Elles signifient plus de risques.
La dérive silencieuse des autorisations que vous ignorez à chaque mise à jour
La dérive des autorisations est l'équivalent technique de faire cuire une grenouille. Lorsque vous installez un simple inspecteur CSS, il peut initialement demander l'accès aux données de "l'onglet actif". Six mois plus tard, après une mise à jour automatique, cette même extension peut soudainement lire toutes les données des sites de documentation pour développeurs que vous visitez, et peut-être des sites que vous ne visitez pas. Les fournisseurs de navigateurs ont amélioré les avertissements d'autorisation, mais ils comptent sur les utilisateurs lisant réellement les invites de mise à jour. La plupart d'entre nous cliquons sur "Accepter" avec la même mémoire musculaire que nous utilisons pour fermer les bannières de cookies.
Les extensions légitimes sont acquises par des sociétés holding malveillantes spécifiquement pour exploiter cette confiance. Le développeur original a vendu sa base d'utilisateurs, et du jour au lendemain, le pipeline de mise à jour pousse un gratteur de données déguisé en votre formateur JSON préféré. Si vous ne surveillez pas activement le journal des modifications et l'historique des autorisations d'une extension, et franchement, personne n'a le temps de lire les différences pour quinze plugins utilitaires différents, vous placez une confiance aveugle dans une chaîne d'approvisionnement que vous ne pouvez pas auditer.
Comment les extensions zombies sabotent les performances de votre environnement de développement
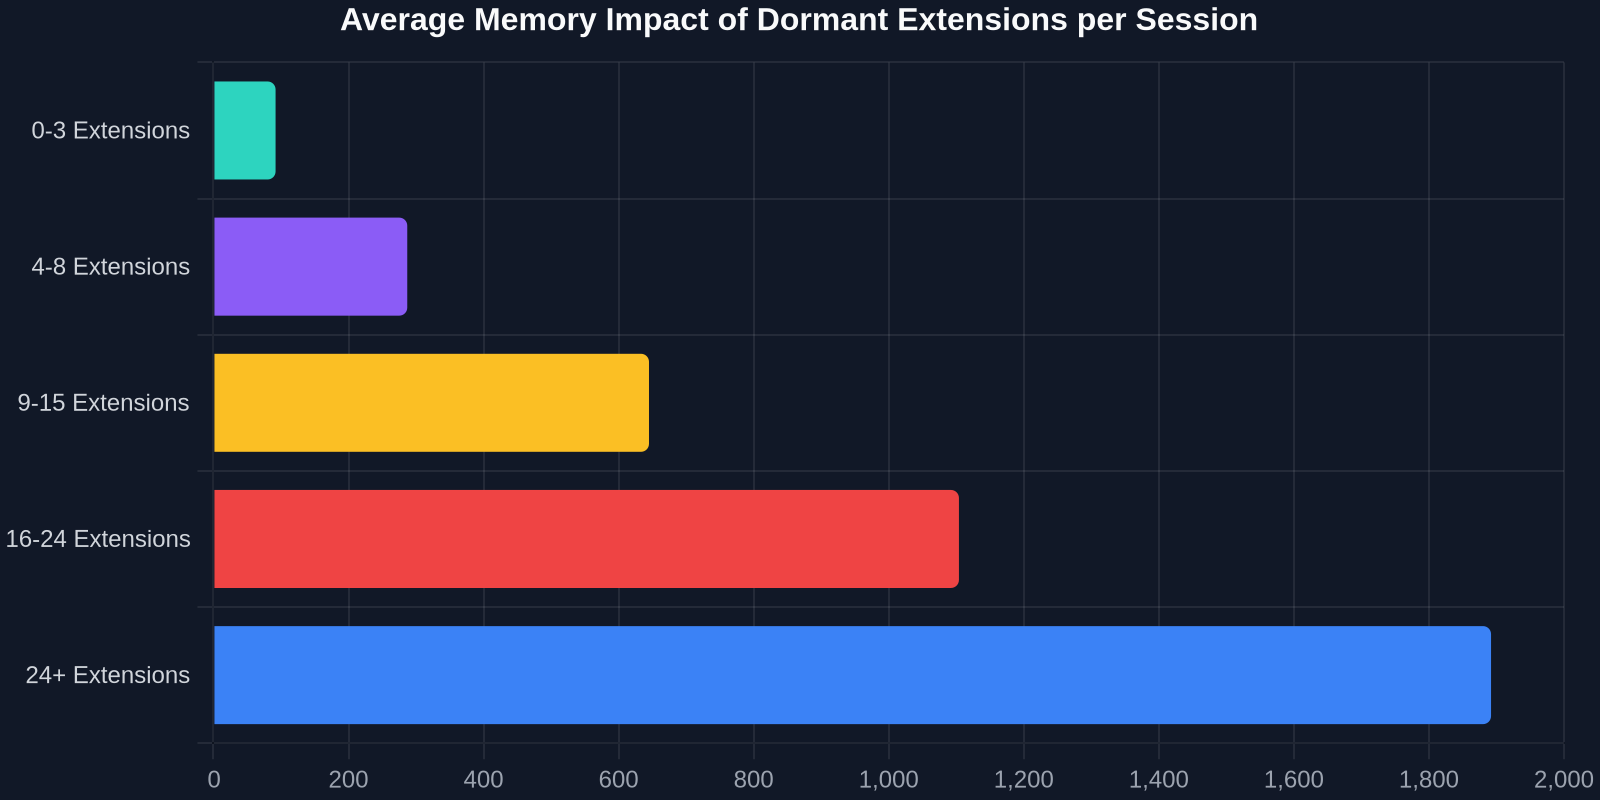
Les risques de sécurité font la une, mais la dégradation des performances vous frappe quotidiennement sans avertissement. Les navigateurs modernes sont des bêtes multi-processus, pourtant chaque extension active injecte sa propre empreinte mémoire et son thread d'exécution JavaScript. Un outil de capture UI dormant que vous n'avez pas ouvert depuis des semaines pourrait encore attacher des observateurs de mutation à chaque changement DOM sur chaque page, attendant un "raccourci de capture" que vous avez oublié d'avoir lié.
Pour un développeur frontend déboguant des fuites mémoire ou des conditions de course, déterminer si un bogue provient de votre code d'application ou d'un script d'extension tiers est un enfer particulier. Ces scripts de contenu injectés polluent la portée globale, remplacent les prototypes natifs et créent des interférences asynchrones qui ressemblent à un tas de code spaghetti. Avant de passer quatre heures dans Chrome DevTools à profiler votre propre décalage d'hydratation React, vous devriez auditer si une extension non corrigée est le véritable coupable.
Identifier les drains de ressources avant qu'ils ne tuent votre score PageSpeed
Un triage pratique commence par une simple fenêtre de navigation privée. Désactivez toutes les extensions et exécutez un audit Lighthouse. Ensuite, réactivez-les une par une, en relançant la trace de performance à chaque fois. Vous découvrirez souvent qu'un utilitaire de niche, peut-être un extracteur de props React hyper spécifique que vous avez installé lors d'une conférence, injecte 300 ms de JavaScript bloquant sur chaque navigation. Pour un visiteur arrivant sur votre site de production, 300 ms de délai perçu est la différence entre une conversion et un rebond. Pour vous, c'est déboguer dans une simulation déformée de la réalité.
Copier l'UI sans le fouillis : l'approche axée sur la sécurité
En tant que développeurs frontend, notre relation avec les extensions de navigateur est particulièrement intime. Nous ne les utilisons pas seulement pour le blocage de publicités ; nous les utilisons pour disséquer, copier et apprendre des interfaces utilisateur des autres. La capacité de saisir une grille de prix parfaitement stylée, une structure de navigation réactive ou un formulaire complexe en plusieurs étapes à partir de n'importe quel site web en direct est un superpouvoir de productivité. Mais historiquement, ce pouvoir était accompagné de danger. L'extension qui vous donne la copie d'élément en un clic a également un accès complet au Document Object Model, l'équivalent numérique de donner à quelqu'un les clés de votre maison pour emprunter un tournevis.
C'est là que l'industrie a besoin d'un passage de l'accès maximal à un moindre privilège. L'outil idéal devrait convertir cette UI copiée en HTML et CSS propres et portables sans nécessiter de scripts d'arrière-plan persistants qui suivent votre navigation. Il devrait fonctionner comme un scalpel chirurgical, pas comme un système de surveillance toujours actif. Vous voulez la structure HTML brute et les styles calculés, rien de plus, rien de moins. Pas de suivi de comportement, pas d'empreinte numérique de l'agent utilisateur, pas de télémétrie appelant un tableau de bord d'analyse que vous n'avez jamais vu.
"L'autorisation la plus dangereuse dans le navigateur d'un développeur n'est pas 'Lire et modifier toutes les données', c'est l'autorisation de rester inactif et oublié pendant deux ans tout en recevant des mises à jour silencieuses."
Pourquoi l'inspection manuelle n'est plus évolutive
La défense du puriste est d'éviter complètement la dépendance aux extensions en recréant l'UI manuellement. Vous voyez un effet de texte dégradé, vous ouvrez DevTools, vous fouillez les styles calculés, copiez les couches décomposées et passez 45 minutes à le reconstruire. Cette approche est certes sécurisée, mais dans un calendrier de startup exigeant une itération rapide, c'est un goulot d'étranglement non évolutif. Le juste milieu réside dans des outils qui effectuent une transcription sans état de l'élément choisi, se retirant immédiatement de la boucle d'exécution une fois la copie terminée. Pas de contextes d'arrière-plan persistants. Pas de communication bidirectionnelle inutile. Juste une opération atomique unique qui ne laisse aucune trace.
Construire un répertoire d'extensions maigre et auditable
La défense périmétrique commence par une catégorisation brutale. Ouvrez le panneau de gestion des extensions de votre navigateur, chaque navigateur Chromium a chrome://extensions, Firefox offre about:addons, et segmentez votre liste en trois catégories : Critique pour la sécurité, Transitoire pour le flux de travail et Dette inconnue.
Critique pour la sécurité inclut les gestionnaires de mots de passe, les gestionnaires de jetons de sécurité matériels et les ponts d'authentification multifacteur. Ceux-ci restent, mais ils doivent être mis à jour manuellement et vérifiés par rapport aux dépôts de code source lorsque c'est possible. Les éléments transitoires pour le flux de travail sont vos React DevTools, vos gestionnaires de presse-papiers et vos utilitaires de copie UI. Ceux-ci doivent être basculés en mode "Sur clic" ou "Sur des sites spécifiques" plutôt que d'accorder un accès général "Sur tous les sites". La dette inconnue est tout le reste, elle est gelée et programmée pour suppression dans les quarante-huit heures, sauf si vous documentez un cas d'utilisation spécifique.
Mise en place de contrôles d’accès spécifiques aux sites
Les autorisations granulaires par hôte sont la fonctionnalité de sécurité la plus sous-utilisée dans les navigateurs modernes. Au lieu de permettre à un outil d’extraction d’interface utilisateur de tolérer la lecture de https://*/*, limitez-le à votre tableau d’inspiration de design ou à des sites de revue de production spécifiques. Vous pouvez configurer cela dans un navigateur Chromium en cliquant avec le bouton droit sur l’icône d’une extension, en sélectionnant « Ce site peut lire et modifier les données », et en modifiant la portée de « Sur tous les sites » à « Sur clic » ou à une liste personnalisée de domaines approuvés.
Pour les développeurs, ce modèle introduit une friction agréable. Lorsque vous devez réellement copier une section hero de la page d’accueil d’un concurrent, vous accordez consciemment un accès temporaire. Le changement mental de « toujours actif » à « privilège juste-à-temps » est exactement ce que prêche l’architecture zéro confiance au niveau serveur ; il est temps de l’appliquer également à nos outils côté client.
| Strategy | Security Level | Workflow Impact | Memory Footprint |
|---|---|---|---|
| Allow All Permissions Unaudited | Critical Risk | Zero Friction | ~1.5GB |
| Manual Click-to-Grant Only | High | Minor Friction | ~400MB |
| Stateless One-Shot Tools | Maximum | Negligible | ~0MB after execution |
| Complete Extension Abstinence | Absolute | Lost Productivity | ~0MB |
Le cycle de vie caché d’un outil de développement compromis
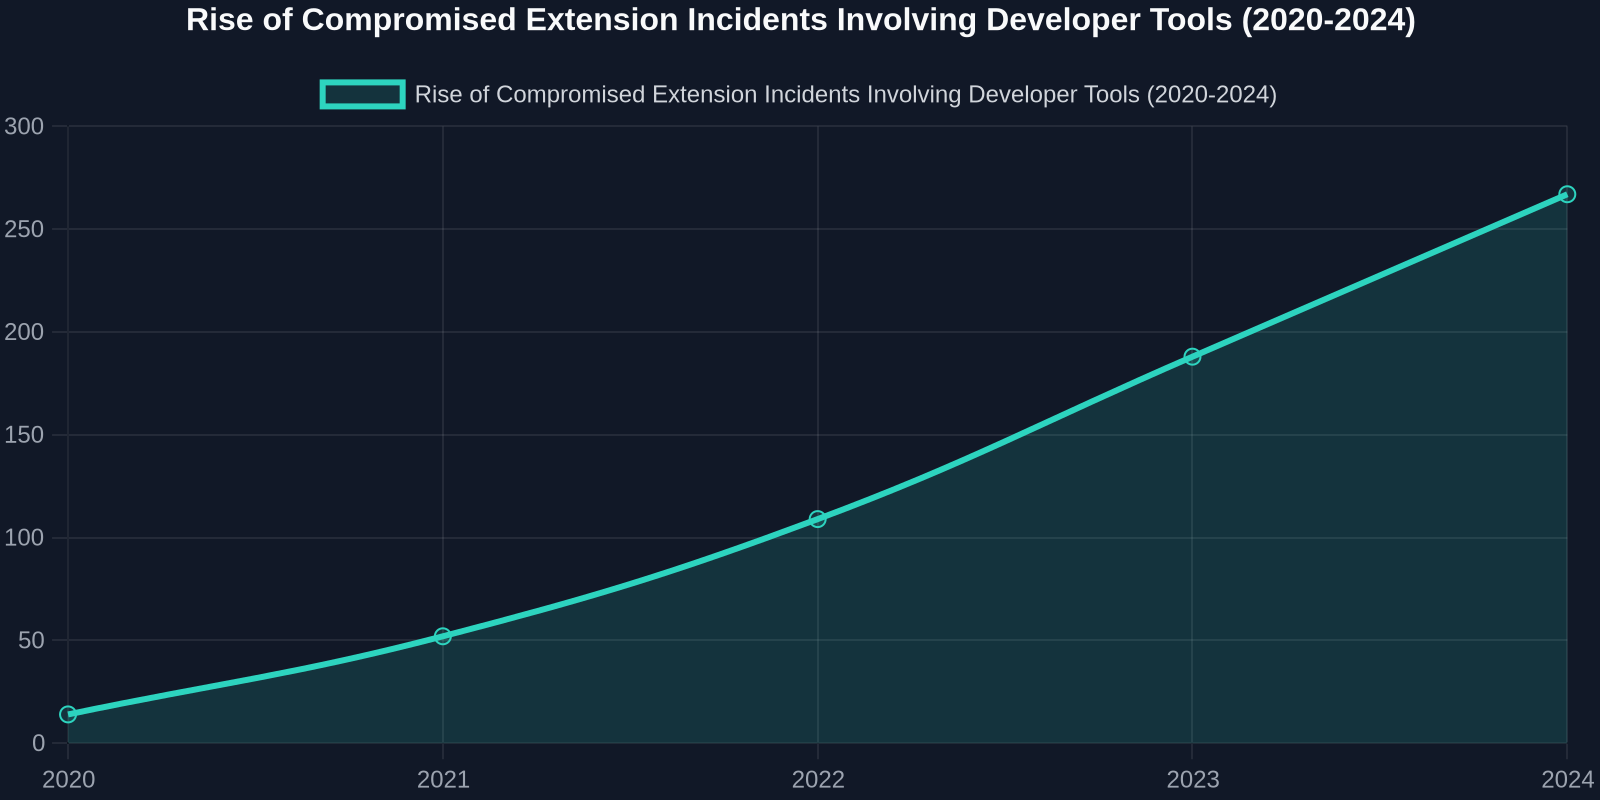
Comprendre l’anatomie d’une attaque basée sur une extension clarifie pourquoi un grand ménage doit être impitoyable. La plupart des développeurs imaginent un fichier .crx malveillant téléchargé depuis un forum du dark web. La réalité est bien plus insidieuse : un utilitaire d’interface utilisateur open-source populaire voit sa maintenance transférée à un nouveau contributeur. La Pull Request a l’air propre, juste des mises à jour de dépendances et une nouvelle « fonctionnalité » qui nécessite un accès réseau supplémentaire. La mise à jour automatique se déploie silencieusement auprès de 80 000 développeurs pendant un standup du lundi matin. À l’heure du déjeuner, l’extension exfiltre les journaux de la console du développeur et les URL de dépôts privés vers un serveur de commande et de contrôle.
Au-delà des logiciels malveillants : les pièges de licence de données dans les CLUF des extensions
Une tendance moins furtive mais tout aussi dangereuse est le « pivot de licence de données ». Une extension que vous avez installée il y a deux ans pour capturer des styles d’éléments HTML spécifiques met à jour son contrat de licence utilisateur final. Enfouie dans la section 12.4 se trouve une concession : « Vous nous accordez une licence libre de redevances, perpétuelle, pour tout modèle d’interface utilisateur, extrait de code ou travail créatif accédé ou traité via notre service. » Juridiquement valable et rarement appliquée devant les tribunaux, mais techniquement, elle donne à une startup le droit d’alimenter son ensemble d’entraînement IA avec l’interface utilisateur du produit non lancé de votre entreprise. Pour un ingénieur frontend travaillant sur un SaaS en mode furtif, c’est une catastrophe de propriété intellectuelle qui n’attend que de se produire.
« Désinstaller une extension, ce n’est pas admettre que vous avez fait une mauvaise installation il y a deux ans, c’est reconnaître que la dégradation logicielle est inévitable. »
Concevoir un flux de travail d’extraction d’interface utilisateur qui respecte les limites de sécurité
Alors, comment un développeur frontend pragmatique concilie-t-il le besoin de prototypage rapide de l’interface utilisateur avec l’impératif de verrouiller son navigateur ? La solution consiste à découpler la « visualisation » de la « possession ». Vous n’avez pas besoin d’une extension lourde qui persiste, se synchronise avec un compte cloud et maintient un battement de cœur en arrière-plan. Vous avez besoin d’un transformateur sans état : sélectionnez un élément, recevez du HTML et CSS propres et prêts pour la production, et fermez la session.
Ce flux de travail atomique s’aligne parfaitement avec les principes modernes de DevSecOps. Un outil qui convertit toute interface utilisateur sur n’importe quel site en code réutilisable, fonctionnant sans processus d’arrière-plan persistant, élimine toute la classe des vulnérabilités « extension laissée ouverte toute la nuit ». Le code que vous recevez est entièrement portable, dépouillé des dépendances spécifiques au fournisseur, et prêt à être collé dans un composant React ou un modèle Svelte sans traîner d’écouteurs d’événements, de télémétrie ou de balises de suivi. Vous gagnez en efficacité de copie d’éléments sans devenir un nœud dans le pipeline de données de quelqu’un d’autre.
Le protocole de désintoxication numérique de 30 jours pour développeurs
Transformer cette philosophie en une habitude reproductible supprime la résistance émotionnelle à la suppression d’extensions « potentiellement utiles un jour ». Suivez ce protocole glissant de trente jours adapté des cadres de sécurité des points de terminaison :
- Jour 1–3 : Audit complet. Exportez une liste de toutes les extensions, versions et autorisations accordées à l’aide de l’API de gestion. Étiquetez chacune comme critique, transitoire ou dette inconnue. Désactivez tous les éléments transitoires par défaut.
- Jour 4–10 : Minimisation des autorisations. Pour chaque extension critique, réduisez manuellement les autorisations d’hôte à une liste d’autorisation spécifique. Si une extension ne peut pas fonctionner sans « Tous les sites », passez à des outils concurrents.
- Jour 11–21 : Remplacez le gonflement par la précision. Identifiez les 3–4 extensions d’utilitaire d’interface utilisateur qui se chevauchent. Consolidez-les en une seule solution axée sur la sécurité qui effectue l’extraction HTML/CSS comme une action unique sans surveillance persistante.
- Jour 22–30 : Établissez des habitudes de zéro confiance. Mettez en place un événement de calendrier mensuel récurrent intitulé « Révision du périmètre du navigateur ». Passez dix minutes à vérifier qu’aucune extension n’a été mise à jour automatiquement vers un nouveau périmètre d’autorisation.
Ce protocole n’est pas de la paranoïa, c’est de l’hygiène professionnelle. Les mêmes développeurs qui gèrent soigneusement les dépendances package.json avec des scanners de vulnérabilité automatisés appliquent rarement la même rigueur aux extensions de navigateur qui lisent leurs journaux de construction.
L’avenir est aux jetons d’accès temporaires, pas aux scripts d’arrière-plan persistants
Les fournisseurs de navigateurs poussent progressivement le Manifest V3, mettant l’accent sur les travailleurs de service transitoires plutôt que sur les pages d’arrière-plan de longue durée. Ce changement architectural prouve que l’industrie reconnaît le danger de l’exécution persistante des extensions. Mais les outils de développement doivent mener cette charge par conception, pas seulement par conformité. Un outil d’extraction d’interface utilisateur doit se réveiller uniquement lorsque vous l’invoquez explicitement, traiter exactement les données structurelles et stylistiques de votre élément sélectionné, produire un code idiomatique qui respecte les jetons de votre système de design existant, et se terminer sans rien laisser derrière lui.
La prochaine fois que vous envisagez d’installer une « petite extension rapide » qui promet d’accélérer votre flux de travail de développement de 10 %, demandez-vous : Cet outil exige-t-il un emplacement permanent dans la base de calcul de confiance de mon navigateur, ou peut-il obtenir le même résultat en tant qu’utilitaire éphémère ? Neuf fois sur dix, la fonctionnalité dont vous avez besoin peut être fournie sans la taxe de surveillance en arrière-plan. Et dans le seul cas où ce n’est pas possible, traitez-la comme un certificat racine : audité manuellement, surveillé activement, et impitoyablement jetable dès qu’elle a survécu à son objectif spécifique.
Un navigateur propre est un navigateur sécurisé. Un nombre minimal d'extensions est un navigateur rapide. Et un outil unique et bien conçu qui convertit toute interface utilisateur en code propre, sans ajouter à votre dette de sécurité, est un navigateur productif. La saison du grand ménage de printemps ne devrait pas être une culpabilité annuelle déclenchée par un titre de blog technologique. Elle devrait être un état d'esprit perpétuel de confiance zéro appliqué aux logiciels que nous laissons entrer dans notre périmètre de développement le plus proche.