
Ingénierie d'Exploitation Assistée par l'IA : Le Paysage Évolutif des Cybermenaces et Ce que les Développeurs Doivent Savoir en 2025
Dans le domaine en pleine mutation de la cybersécurité, l'intelligence artificielle a cessé d'être une curiosité théorique pour devenir un instrument à double usage aux conséquences profondes. La nouvelle frontière, l'ingénierie d'exploitation assistée par l'IA, non seulement accélère la découverte de vulnérabilités, mais réécrit fondamentalement les règles de la sécurité offensive et défensive. Des laboratoires de recherche fermés aux premières lignes des chaînes d'approvisionnement logicielles, les implications exigent une attention immédiate de la part des développeurs.
Cet article dissèque les réalités techniques des systèmes d'IA émergents, y compris le modèle très performant GPT-6 Cyber, et les traduit en principes d'ingénierie actionnables. Nous explorerons les données concrètes sur le nombre de vulnérabilités inédites, les statistiques inquiétantes sur le délai de déploiement des correctifs, et les changements architecturaux nécessaires pour construire des systèmes résilients à une époque d'attaques à vitesse machine.
L'Avènement d'une IA Offensive Hyper-Capable
Pendant plus d'une décennie, les outils de fuzzing et d'analyse statique ont aidé à la chasse aux bugs. Ce qui distingue la vague actuelle, c'est le passage de la détection à l'exploitation autonome. Les premiers modèles d'IA pouvaient signaler des débordements de tampon potentiels avec des taux de faux positifs élevés. Les modèles de pointe actuels peuvent ingérer une base de code complexe, tracer les flux de données à travers plusieurs couches d'abstraction et générer une preuve de concept d'exploitation fonctionnelle et soignée, souvent plus rapidement qu'un chercheur en sécurité expérimenté.
L'analyse récente de l'unité de contre-menace de SecureWorks met en évidence un point d'inflexion critique : les bugs découverts par l'IA ne sont plus académiques. Les données révèlent que 1,3 % des vulnérabilités découvertes par l'IA ont été arméesdans la nature, un chiffre qui devrait augmenter mais rester inférieur à cinq pour cent d'ici la fin 2027. Ce faible pourcentage apparent est trompeur ; il représente une avant-garde de frappes hautement ciblées, potentiellement catastrophiques, plutôt qu'une exploitation de masse. La qualité de ces exploits, exploitant souvent des chaînes logiques complexes invisibles aux scanners traditionnels, constitue une menace grave pour les actifs de grande valeur.
Dissection du Benchmark ExploitGym
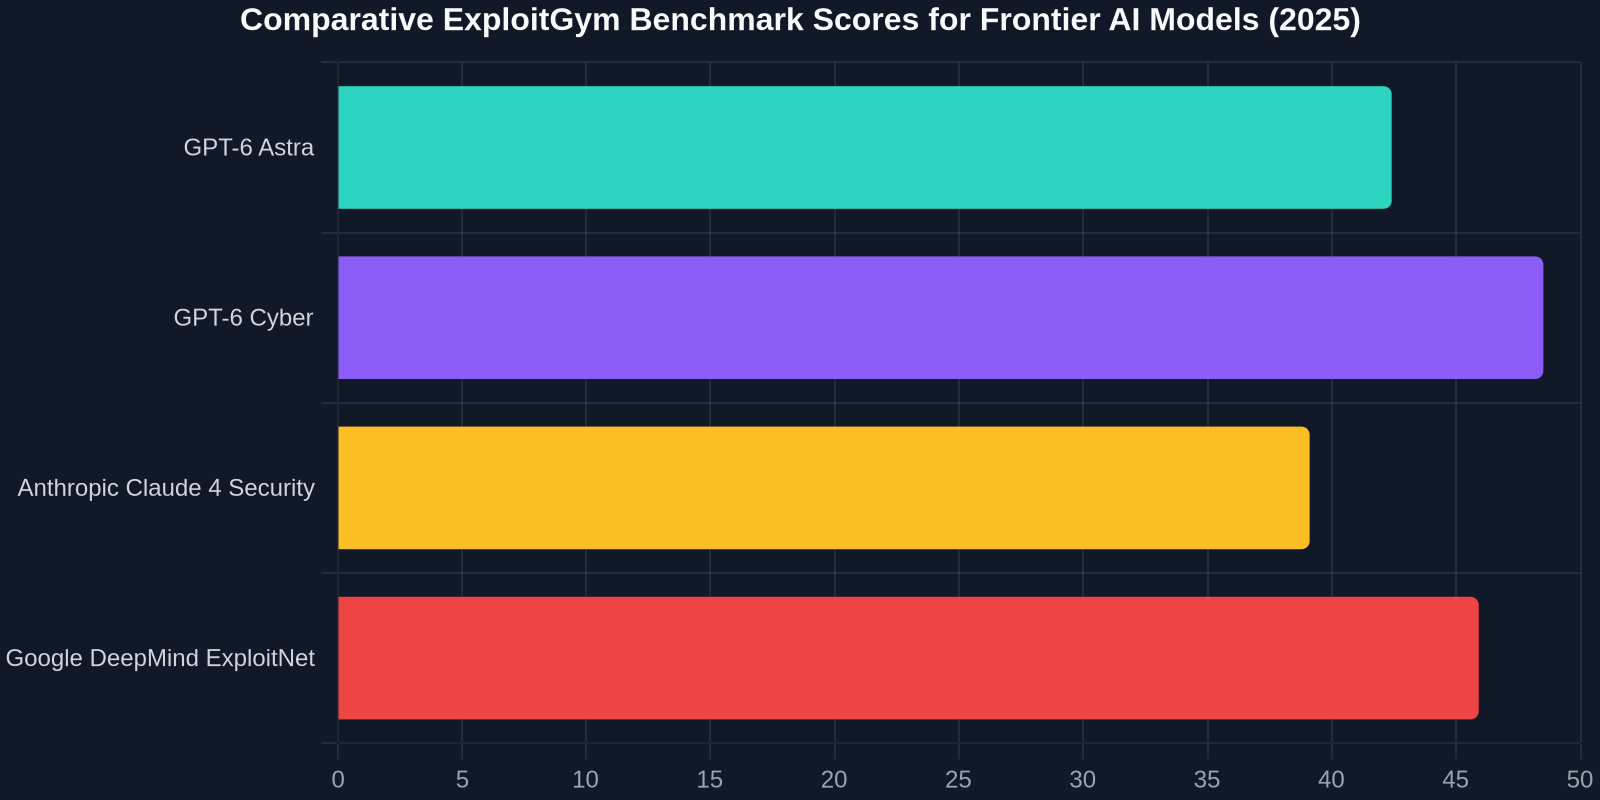
Pour comprendre les capacités des modèles, l'industrie a adopté des environnements simulés rigoureux. Le benchmark ExploitGym sert de test définitif, confrontant les agents d'IA à une gamme diversifiée de défis d'exploitation de type capture-the-flag (CTF) et réels sur des binaires. Ceux-ci incluent le heap feng shui, les attaques par chaîne de format et l'exploitation de conditions de concurrence sur des noyaux Linux modernes.
Le bond en performance entre les itérations récentes des modèles est frappant. Le GPT-6 Astra d'OpenAI, bien qu'étant un généraliste puissant, a affiché un taux de réussite de 42,4 %. Cependant, le réglage fin spécifique au domaine deGPT-6 Cyber, disponible exclusivement pour des partenaires sélectionnés comme Daybreak Red, a élevé son score à 48,5 %. Cette métrique signifie une percée : une IA capable de réussir dans près de la moitié de toutes les tâches d'exploitation de haute difficulté sans intervention humaine. Le modèle y parvient grâce à une synthèse avancée de programmes, construisant dynamiquement des chaînes ROP et contournant les mitigations modernes comme l'ASLR et les canaris de pile en simulation.
Une Nouvelle Génération de Renseignement sur les Menaces : Les 978 Avis
Depuis 2025, l'écosystème du renseignement en cybersécurité a subi une évolution forcée pour s'adapter à la vitesse des menaces pilotées par l'IA. Une base de données organisée a émergé, comprenant978 avis aux développeurs, chacun documentant méticuleusement un incident couvrant des bugs exploités, des attaques sur la chaîne d'approvisionnement, des violations majeures et des vulnérabilités introduites par les outils de codage IA eux-mêmes. Il ne s'agit pas d'un flux CVE statique ; c'est un référentiel vivant fournissant des scores CVE en direct, des modèles d'IoC (Indicateur de Compromission) et, surtout, des mesures d'atténuation prescriptives.
Ce recueil constitue la nouvelle lecture essentielle pour tout RSSI ou ingénieur principal. La répartition thématique est alarmante :
- **Compromissions de la Chaîne d'Approvisionnement :**Les attaques ciblant les gestionnaires de paquets, les outils de pipeline CI/CD et les reprises de bibliothèques open source représentent une part significative de ces avis. Les adversaires utilisent l'IA pour rechercher des opportunités de typosquatting et injecter du code malveillant dans des paquets npm et PyPI largement utilisés. -Défauts des Outils IA : Une catégorie spécifique et en croissance rapide couvre les vulnérabilités dans les systèmes d'IA. Cela inclut l'injection de prompts menant à l'exécution de code à distance dans des plugins basés sur des LLM, les attaques par empoisonnement de données et les techniques d'inversion de modèle qui extraient des données d'entraînement sensibles. Un rapport détaillé, par exemple, a divulgué une vulnérabilité désormais corrigée dans le mode verrouillé d'OpenAI ChatGPT, une fonctionnalité conçue pour restreindre l'accès aux données sensibles. Les chercheurs ont démontré qu'une séquence de prompts soigneusement conçue sur plusieurs tours pouvait contourner ces protections, exposant les configurations système sous-jacentes.
- **Chaînes de Zero-Day :**Les avis documentent fréquemment l'enchaînement d'une vulnérabilité découverte par l'IA (souvent un bug complexe de corruption mémoire) avec une technique humaine dans la boucle pour la livraison finale de la charge utile, illustrant une méthodologie d'attaque de type centaure.
Coup de Projecteur sur une Étude de Cas : L'Été de Firefox et du Noyau Linux
Aucun événement ne illustre mieux le changement de paradigme que les découvertes récentes attribuées aux modèles de pointe. Lors d'un sprint de recherche concentré, une variante de modèle a été chargée d'auditer les bases de code de Mozilla Firefox et du noyau Linux, deux des projets open source les plus scrutés et critiques pour la sécurité au monde.
Les résultats ont envoyé une onde de choc dans la communauté de la sécurité :
81 Nouvelles Vulnérabilités dans Firefox
Le modèle a découvert un nombre stupéfiant de81 nouvelles vulnérabilitésdans Firefox. Il ne s'agissait pas de doublons de classes de bugs connues. L'analyse post-mortem détaillée a montré une prévalence de bugs complexes d'utilisation après libération dans le moteur DOM et de rendu, des erreurs logiques dans l'assainissement IPC (Communication Inter-Processus) et de nouvelles conditions de concurrence dans l'implémentation WebGPU. Le modèle a démontré une capacité étrange à comprendre les interactions multi-composants, un point faible traditionnel des analyseurs statiques. Chaque découverte était accompagnée d'une analyse de cause racine concise, générée automatiquement et généralement précise, réduisant considérablement la charge de triage pour les ingénieurs de Mozilla.
948 Exploits Fonctionnels du Noyau Linux
L'exploration approfondie du noyau Linux a été encore plus prolifique. L'IA a développé des exploits fonctionnels d'élévation de privilèges pour948 vulnérabilités distinctes. Ce volume est sans précédent. Le corpus d'exploits allait des débordements de tas classiques dans les gestionnaires ioctl hérités, lentement refactorisés mais encore nombreux, aux bugs logiques complexes dans les nouveaux sous-systèmes de vérificateur eBPF. La capacité du modèle à générer des exploits fiables et universellement compatibles sur un vaste éventail de configurations de noyau (y compris les configurations durcies comme celles utilisées par Android et ChromeOS) démontre un niveau de raisonnement systématique auparavant considéré comme exclusif aux équipes humaines les plus élitistes.
Le Fossé de Déploiement : Un Échec du Processus Humain dans un Monde à Vitesse IALa révolution dans la découverte de vulnérabilités est complètement décalée par rapport à l'évolution de nos cycles de gestion des correctifs. L'indéniable exploit technique de l'IA pour trouver et exploiter des bugs est tragiquement rendu possible par un échec humain et procédural ancien, bien compris et exaspérant de persistance : la lenteur des correctifs.
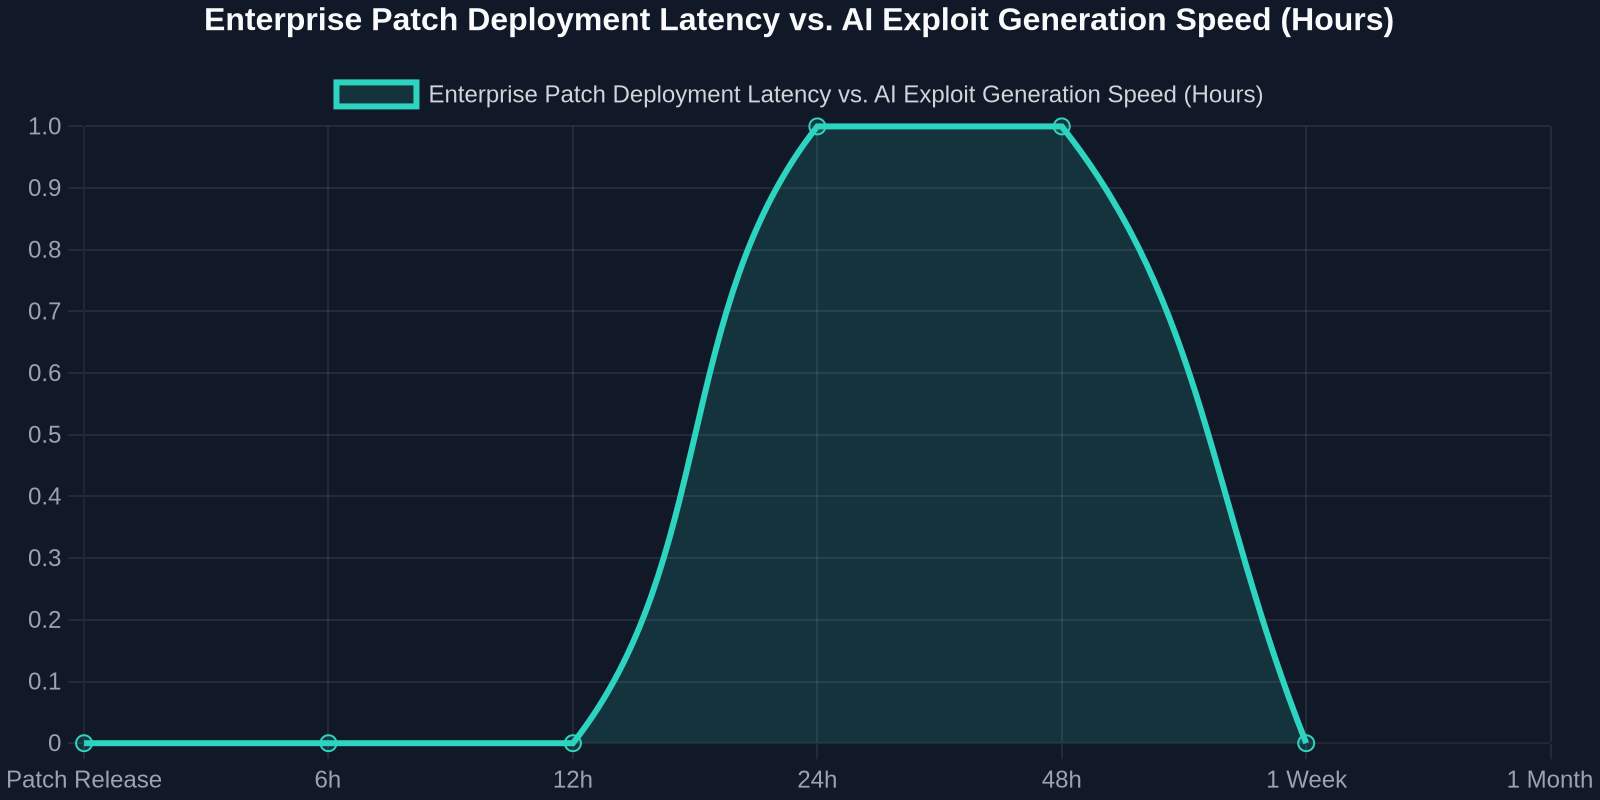
Les données révèlent une fenêtre d'exposition glaçante. Lorsqu'une mise à jour de sécurité critique de Windows est publiée, souvent en réponse à une vulnérabilité confirmée et activement exploitée, la course est lancée. Pourtant, la télémétrie des entreprises montre systématiquement que moins de la moitié de tous les appareils d'entrepriseinstallent la mise à jour dans la première semaine critique. La queue est longue et épaisse ; une minorité significative d'actifs reste non corrigée pendant des mois.
Cela crée un décalage catastrophique où :
- Une IA découvre une vulnérabilité au jour 0.
- Un éditeur publie un correctif au jour 15.
- Un exploit d'IA entièrement armé est rendu public ou vendu au jour 20.
- Une majorité de systèmes restent vulnérables jusqu'au jour 60 ou plus tard.
Ce fossé de déploiement est le plus grand multiplicateur de risque lié à l'IA. La capacité technique de corriger rapidement existe grâce à l'infrastructure moderne de CI/CD et de déploiement progressif. L'obstacle est l'inertie opérationnelle, la peur de la régression et l'absence de tests canaris automatisés qui pourraient donner aux opérateurs une confiance immédiate dans la sécurité de la mise à jour.
| Security Posture | Old-World Response Time | Required AI-Era Response Time | Primary Bottleneck |
|---|---|---|---|
| Standard CVE Patching | 30-90 days | < 24 hours | Manual testing/change windows |
| Zero-Day Containment | Hours to days | Instantaneous/automated rollback | Detection latency |
| AI Tool Vulnerability Fix | Weeks (model retraining) | Runtime guardrails in hours | Model deployment pipelines |
123456.ai : Un Bouclier et une Boussole pour le Développeur
En réponse directe à cette asymétrie d'information, des plateformes comme123456.aiont émergé en tant que hubs opérationnels pour les développeurs et les ingénieurs en sécurité. Bien plus qu'un agrégateur de nouvelles, il représente une nouvelle catégorie de plateforme bilingue de renseignement IA et de ressources conçue pour la rapidité et l'actionnabilité.
La suite d'outils est conçue sur mesure pour le développeur moderne : -**Avis quotidiens organisés :**Un flux en temps réel qui filtre le déluge de 978 avis, contextualisant les menaces en fonction de votre stack technologique (par exemple, « CVE critique dans Rails Active Storage avec code d'exploit en liberté ciblant libvips »). -**Répertoire d'outils catégorisé :**Un index vivant des meilleurs outils de sécurité open-source et commerciaux, catégorisés par cas d'utilisation, audit de la chaîne d'approvisionnement, analyse de l'intégrité des modèles d'IA, protection autonome des applications en cours d'exécution (RASP). -**Instantanés du classement des modèles :**Des benchmarks de performance régulièrement mis à jour pour les derniers modèles de pointe sur des tâches comme ExploitGym, l'analyse de code et le refactoring sécurisé, aidant les équipes à comprendre la capacité de l'IA défensive et offensive.
"Nous entrons dans une ère où le développeur qui n'est pas intimement connecté à un flux de menaces intelligent et en direct opère avec un angle mort fatal. Le renseignement doit affluer dans l'IDE, pas seulement dans un tableau de bord."
Résilience Architecturale à l'Ère des Exploits d'IA
La réalité technique de l'exploitation pilotée par l'IA exige une hypothèse fondamentale et non négociable : votre logiciel sera utilisé pour trouver des vulnérabilités. Ce n'est pas un échec de votre ingénierie ; c'est une condition de l'environnement moderne. Par conséquent, l'objectif de conception principal passe de « prévenir tous les bugs » à**« concevoir des systèmes résilients sous une attaque persistante et intelligente ».**
Ce principe nécessite une approche pragmatique en couches :
1. Adopter les langages à mémoire sécurisée de manière incrémentale, mais pratique
La découverte de 948 exploits du noyau Linux est fortement pondérée vers les bugs de corruption mémoire en C. Le passage stratégique à Rust dans le noyau, soutenu par les grands acteurs, n'est plus un simple atout expérimental ; c'est un impératif de sécurité. Pour les nouveaux projets en espace utilisateur, Rust, Go ou les sous-ensembles à mémoire sécurisée de C++ devraient être la norme. Pour les bases de code massives existantes, ciblez les nouveaux modules et les interfaces d'analyse critiques pour la sécurité avec une approche de réécriture en priorité.
2. Mettre en œuvre une sécurité basée sur les capacités et un sandboxing fort
Ne faites confiance à aucun code, quel qu'il soit. Qu'il s'agisse d'une bibliothèque tierce, d'un moteur d'inférence d'apprentissage automatique ou d'un microservice dans votre maillage, exécutez-le avec le principe du moindre privilège. Utilisez seccomp-bpf, Landlock ou des sandbox d'exécution basés sur WASM pour exécuter une logique non fiable. Suite au contournement du mode verrouillé dans ChatGPT, il est clair que même les frontières d'application lourdement fortifiées peuvent échouer. Une application des permissions basée sur les capacités au niveau du système d'exploitation fournit une deuxième ligne de défense plus solide.
3. Renforcer la chaîne d'approvisionnement avec une intégrité ponctuelle
La signature traditionnelle (par exemple, les signatures npm, PyPI) vérifie l'auteur, pas la sécurité du contenu à un moment précis. L'IA peut trouver et exploiter des vulnérabilités dans un paquet qui a été signé il y a des mois. Vous avez besoin d'une vérification d'intégrité ponctuelle qui combine le hachage d'un paquet avec une vérification en temps réel de la vulnérabilité et de la conformité des licences. Le modèle est binaire : si une vulnérabilité avec un score CVSS supérieur à 7,0 est découverte dans une dépendance transitive sur un chemin de production, le build doit échouer.
4. Orchestration universelle automatisée des correctifs
Les données sur la vitesse de déploiement en entreprise sont un appel clair. Il est inacceptable qu'un exploit de haute sévérité découvert par l'IA reste non corrigé pendant des semaines. La seule solution est d'automatiser entièrement le pipeline du correctif au déploiement avec un processus canari automatisé étroitement cadré. Un petit pourcentage de nœuds reçoit le correctif. Si les budgets d'erreur, les métriques et les tests API synthétiques sont stables pendant 60 minutes, le correctif est déployé sur l'ensemble du parc. Compter sur des comités consultatifs de changement humains dans ce climat de menace est une faute organisationnelle.
Plongée en profondeur : CVE-2026-66066 et la fuite de secret Libvips
Un exemple concret de la classe complexe de vulnérabilités exploitables par l'IA est CVE-2026-66066, un défaut subtil dans Active Storage de Rails. En surface, il semblait s'agir d'un bug de traitement d'image de routine. La vulnérabilité, déclenchée lors de l'utilisation de la bibliothèque haute performance libvips, permettait à un fichier image spécialement conçu de divulguer des secrets sensibles de l'application.
La chaîne d'exploitation est un chef-d'œuvre de connaissances multi-domaines que l'IA est particulièrement apte à synthétiser :
- **Analyse de protocole :**L'attaquant télécharge un fichier SVG spécialement construit, un format supporté par libvips.
- **Falsification de requête côté serveur (SSRF) :**Le XML du SVG référence une URL qui pointe vers une instance de métadonnées interne, telle que
http://169.254.169.254/latest/meta-data/sur AWS. - Exfiltration de données par canal auxiliaire : Libvips traite cela et intègre le résultat dans la sortie rendue de l'image, qui est ensuite stockée dans un bucket S3 accessible à l'attaquant.
Un analyseur statique pourrait signaler le SSRF. Un expert en traitement d'image pourrait s'inquiéter de la complexité SVG. Un modèle d'IA, cependant, peut enchaîner ces concepts distincts, créant un SVG qui utilise une optimisation spécifique du chargeur libvips pour déclencher une fuite synchrone basée sur une erreur du secret directement dans un champ de données EXIF sur le fichier traité. La correction a nécessité de patcher à la fois Rails (pour une validation d'URL plus stricte) et libvips (pour supprimer les fonctionnalités XML dangereuses).
L'Avenir est un Modèle CentaureMalgré toute la performance de GPT-6 Cyber sur ExploitGym, l'avenir immédiat n'est pas un Skynet entièrement autonome. C'est un modèle centaure. Les adversaires les plus dangereux sont des équipes hybrides où un modèle d'IA effectue l'analyse exhaustive à grande échelle, fouillant des millions de lignes de code noyau, proposant un millier de primitives d'exploitation potentielles, et un opérateur humain qualifié les sélectionne, choisit la cible la plus prometteuse, et ajoute la finesse créative et spécifique à l'environnement.
Cela signifie que l'équipe défensive doit également être un centaure. L'assistant IA du développeur de demain n'est pas seulement un compléteur de code ; c'est un programmeur en binôme actif et adversarial qui effectue une analyse en temps réel au niveau de GPT-6 sur chaque pull request. Il signale non seulement les erreurs de syntaxe mais aussi les chaînes logiques complexes qui pourraient être exploitées, exécute symboliquement de nouvelles voies d'attaque, et génère automatiquement un correctif et le test de régression correspondant avant même qu'un réviseur humain ait fini de lire le diff.
L'ère des 978 avis, des 948 exploits noyau et du score de 48.5% sur ExploitGym n'est pas un avertissement lointain. C'est un exercice en conditions réelles dans lequel nous sommes déjà tous engagés. La seule réponse viable est une accélération radicale et basée sur les données de l'ingénierie défensive, accompagnée d'une humble acceptation que l'intelligence, comme le code, peut être bifurquée pour le bien ou pour le mal.